

بيانات GoPlus الأمنية تكشف عن Web3 تحت الحصار
أوقفت GoPlus Security 2.3 مليون صفقة احتيالية في أبريل 2026. الرقم يستحق الانتباه. تم حساب هذا الرقم من طبقة أمان البروتوكول، مما يعني معالجة أكثر من 717 مليون طلب API شهريًا، عبر أكثر من 40 بلوكتشين حيث وُجدت تهديدات. ثم أضف 45.8 مليون دولار من مدخرات المستخدمين من الاختراقات جنبًا إلى جنب مع الثغرات التي تم اكتشافها عبر أكثر من 30 مشروعًا في النظام البيئي. تبدأ الصورة في التضح، البنية التحتية التي تعتمد عليها محافظ العملات المشفرة التي يعرفها معظم المستخدمين (فكر في MetaMask و Trust Wallet و Uniswap) تتعرض فعليًا لهجوم كل يوم. النقاش ليس ما إذا كانت الهجمات تحدث على منتجات GoPlus. ما تعنيه شيوع هذه الهجمات لأمان الشبكة بالكامل في 2026 هو السؤال المفتوح.
ما الذي تكتشفه مئات الملايين من استدعاءات API شهريًا
الأحجام مهمة أيضًا. يبلغ متوسط استدعاءات واجهة Token Security API التابعة لـGoPlus Intelligence نحو 717 مليون استدعاء شهريًا عبر نقاطها الطرفية في عام 2025. وسجلت أعلى مستوى لها، بما يقل قليلًا عن مليار استدعاء، في فبراير 2025. وأضافت هذه الشبكة واجهة AI Agent Security API إلى مجموعتها في مارس 2026. وهذه فئة جديدة من التهديدات تُضاف إلى الإجمالي خلال هذا العام وحده. صُممت كل واجهة API لتتوسع إلى عشرات الملايين من الاستدعاءات. وتجاوز عدد عمليات نشر SecHub حاجز 70,000 في أواخر عام 2025، مع رهن 36 مشغلًا من مشغلي AVS في مجموعة المدققين. وأُعيد رهن إجمالي 1.1 مليون ETH ضمن تلك المجموعة. هذه هي الشبكات التي تكوّن رقم 2.3 مليون. حُللت كل معاملة محظورة بحثًا عن أنماط العناوين الخبيثة، ثم خضعت لتحليل أمني للرمز ومحاكاة للمعاملة قبل حظرها. حتى إن نموذج رمز GoPlus Security يفرض رسوم غاز رمزية بعملة GPS على كل تفاعل مع المنظومة المؤمّنة. وكل معاملة تُحظر تدر إيرادات للبروتوكول. وبلغت الإيرادات الفعلية حتى الآن (أكتوبر 2025) 4.7 ملايين دولار. وقد جاء 2.5 مليون دولار (53%) منها عبر تطبيق GoPlus، و1.7 مليون دولار مباشرةً عبر بروتوكول SafeToken. والخلاصة: عند حساب نسبة استدعاءات API إلى المعاملات المحظورة فعليًا، نجد أن معدل الاعتراض يبلغ نحو 0.32% من إجمالي الاستعلامات. يبدو هذا المعدل منخفضًا للغاية إلى أن تدرك أن عدد الاستعلامات يبلغ مئات الملايين شهريًا. وهذا يعني منع ملايين عمليات الاستغلال كل شهر. وهذه النسبة تواصل الارتفاع.
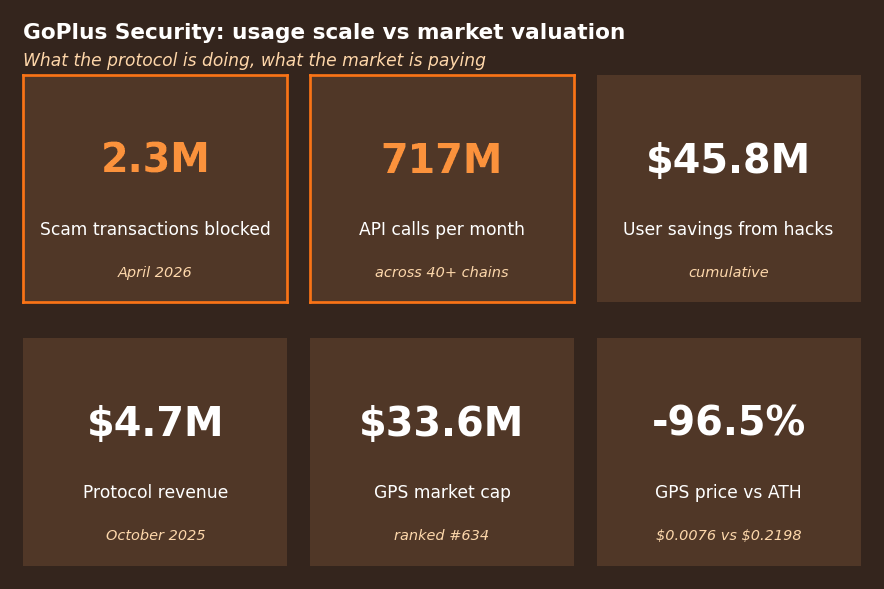 مقارنة حجم الاستخدام بالتقييم السوقي. المصادر: تقارير GoPlus للربع الأول لمقاييس البروتوكول؛ وCoinGecko لسعر GPS والقيمة السوقية.
الفخاخ وعمليات سحب السيولة وأنواع الهجمات السائدة اليوم
لن تندرج هذه المعاملات البالغ عددها 2.3 مليونًا جميعها ضمن فئة واحدة بوضوح. تغطي حماية GoPlus كل شيء، من العقود الفخية وأخطاء سكّ الرموز بلا حدود، إلى هجمات التصيد الاحتيالي وعمليات سحب السيولة. وقد صُممت عمليات دمج GoPlus مع بروتوكولات مثل Uniswap وSafePal خصيصًا لاكتشاف الفخاخ والرموز المبرمجة بحماية متعمدة تمنع بيع الأصل بعد شرائه، فضلًا عن ثغرات السكّ غير المحدود التي تتيح لمن يسيطر على عقد ما إصدار عدد غير محدود من الرموز وسحب السيولة من مجمع. وأضافت GoPlus فئة كشف رابعة في مارس 2026 مع إطلاق SafuSkill Security Marketplace على BNB Chain، وهي «مهارات» وكلاء الذكاء الاصطناعي الخبيثة. المهارات مجموعات من التعليمات البرمجية يمكن إضافتها إلى الوكلاء المستقلين لمنحهم وظائف جديدة. واكتشفت GoPlus أن 21% من «المهارات» الشائعة احتوت على تعليمات برمجية عالية المخاطر قادرة على تنفيذ هجمات خطيرة، مثل الوصول إلى الشبكات عن بُعد. وتبيّن أن وحدة مهارات واحدة من كل خمس وحدات لوكلاء الذكاء الاصطناعي على BNB Chain تضم توقيعات برمجية مرتبطة بعمليات استغلال. وسيتوسع مسار الهجوم هذا بوتيرة أسرع بكثير مما يتوقعه كثيرون، مع بدء المستخدمين بالاستعانة بوكلاء الذكاء الاصطناعي لتداول التمويل اللامركزي وإدارة المحافظ. ومن أمثلة الثغرات الجديدة التي أفرزتها أساليب التطوير المستحدثة، التناقضات في تغذيات أسعار الأوراكل التي رُصدت في Moonwell في أبريل 2026. واشتبه الفريق في أن جهة خبيثة استخدمت Claude Opus 4.6 لإنشاء الشيفرة عبر البرمجة القائمة على الوصف الإبداعي. ولا تزال هجمات التصيد الاحتيالي الفئة الأكبر من حيث الحجم. وكان الهدف من تحديث إضافة المتصفح من GoPlus، الذي تضمّن رصد EIP-7702، وإبراز عناوين عقود Web3 تلقائيًا على X، وإجراء فحوصات للمخاطر بنقرة واحدة، التصدي لتزايد هجمات الهندسة الاجتماعية التي تعيد توجيه المستخدمين للموافقة على عقود خبيثة. ليست هذه هجمات معقدة، بل محاولات احتيال بسيطة تعتمد على كثافتها كي تنجح.
عمليات التدقيق الثابتة لا تستطيع مواكبة التهديدات الآنية
كانت عمليات التدقيق معيار الصناعة لأمن العقود الذكية لسنوات. تدقق الشركة الشيفرة، وتكتب تقريرًا، ثم يُنشر العقد. لكن الإفصاحات الأخيرة تشير إلى أن هذه العملية ربما لا تفي بالغرض كما يُعتقد. مجموعة بيانات AI Auditing Benchmark، التي صدرت في 22 أبريل 2026، هي مجموعة منتقاة تضم 22 عملية استغلال لعقود ذكية في العالم الحقيقي، رُصدت علنًا بين مايو 2025 وأبريل 2026. وكل عملية استغلال منها وقعت في عقود اجتازت تدقيقات سابقًا. تحل طبقة الأمن الآني مشكلة مختلفة جوهريًا عن مشكلة تدقيق ما قبل الإطلاق. تساعد عمليات التدقيق على اكتشاف الثغرات على مستوى الشيفرة، بينما تهدف مراقبة السلوك إلى رصد السلوك الشاذ: كأن يستدعي مالك عقد رمز كان يعمل بصورة طبيعية لأسابيع فجأة وظيفة سكّ مخفية، أو أن يتبع الإيداع والسحب من مجمع سيولة أنماطًا سلوكية تتسق مع استنزافه. اختارت GoPlus الجمع بين هاتين الاستراتيجيتين. وبما أن مجموعة بيانات AI Auditing Benchmark معدة لتكون بيئة اختبار لتقييم أنظمة الكشف، فستُخصص واجهة API الحية لفحص المعاملات على مستوى المعاملة. وسيتضح من كون هذا التوجه سمة متكررة أم لا كيف تقيّم الأسواق البنية التحتية للأمن الآني. يُتداول GPS بسعر 0.007634 دولار، بانخفاض 96.5% عن أعلى مستوى له على الإطلاق البالغ 0.2198 دولار في يناير 2025. ومنذ قاع الدورة في ديسمبر 2025، ارتفع GPS بنسبة 73.7%. وخلال الأسبوع الماضي، ارتفع GPS بنسبة 8.9%، متفوقًا على مكاسب السوق الأوسع البالغة 1.2%. في هذه المرحلة، تحكي الاستخدامات والتقييم قصتين مختلفتين. وتؤدي إيرادات قدرها 4.7 ملايين دولار وتقييم ما بعد التمويل قدره 76.3 مليون دولار إلى مضاعف إيرادات يبلغ نحو 16 مرة. لا شيء استثنائيًا بالنسبة إلى بروتوكول بنية تحتية يُتوقع أن يحقق نموًا مرتفعًا، لكن مع تداول 4.29 مليارات رمز من أصل حد أقصى للمعروض يبلغ 10 مليارات، يظل هناك ضغط محتمل ناتج عن التخفيف. وسيُفتح قفل 166.44 مليون رمز GPS في 1 يونيو، أي ما يمثل 1.7% من إجمالي المعروض.
الأزمة الأمنية التي أفرزت هذه الأرقام
لوضع خسائر أمن Web3 البالغة 4.0 مليارات دولار في عام 2025 ضمن سياقها، فهذا هو الاتجاه العام الكامن وراء اعتراض GoPlus على 2.3 مليون تهديد شهريًا. لم ينشئ بروتوكول GoPlus هذا الطلب. فالنظام البيئي الحالي الذي تسعى GoPlus إلى حل مشكلاته هو نظام تُراجَع فيه العقود الاحتيالية وتُدفَع إلى الشبكات الرئيسية بوتيرة أسرع من قدرة المدققين على مراجعة أسطر التعليمات البرمجية. وتُظهر شراكات GoPlus مع منصات الدمج الأمامية وخطوط الوسيطة النظامَ البيئي وهو يعمل معًا لبناء حلول تعاونية. ومن خلال الدمج مع Binance وMetaMask وTrust Wallet، بات الحل يصل بالفعل إلى ملايين المستخدمين النهائيين. وتشير الشراكات مع Binance Labs وAltLayer وFootprint Analytics وPhala Network إلى أن عمليات الكشف ستبدأ في تغذية تحليلات البيانات الأوسع نطاقًا، والتقنيات اللامركزية، وبيئات التنفيذ الموثوقة (TEEs). وقد أتاح إدراج Bithumb في فبراير 2026 دخول مستثمري التجزئة إلى الأسواق الكورية، ورفع سعر الرمز المرتبط بالأمن مؤقتًا بنسبة 20%. ولا يزال من غير المعروف ما إذا كان سيواصل الارتفاع الآن بعد أن أصبح بإمكان المستثمرين الكوريين شراء المشروع. وسيكون التوسع في أمن وكلاء الذكاء الاصطناعي عاملًا آخر على المدى الطويل. ستتيح واجهة Security API للمشروعات تصفية العناوين الخبيثة بنظام الدفع حسب الاستخدام، والحصول على تقييمات أمنية للرموز، وتقييمات لمخاطر سحب السيولة. لا تصدر GoPlus مفاتيح API، وذلك تصميمًا يتيح سلوكًا شبيهًا بالوكلاء في القرارات الأمنية. ويمكن للعقود الذكية اتخاذ قرارات أمنية تلقائية بشأن المعاملات دون تدخل بشري. وتزداد أهمية ذلك مع نمو أعداد وكلاء الذكاء الاصطناعي داخل منظومة العملات المشفرة، كما هو متوقع. ولن يظهر النمو في نسب استدعاءات API والمعاملات المحظورة فحسب، بل سيظهر أيضًا في مضاعفات معدل النمو الكبير أصلًا. ويتوقف استمرار الاتجاه الصعودي لسعر GPS على ما إذا كان السوق سيواكب زخم البروتوكول. يبلغ مؤشر RSI مستوى 60.32، وهو حاليًا في المنطقة المحايدة. ويصنف CoinGecko معنويات عملة GPS على أنها هبوطية. وأجرى CoinCodex تحليلًا كميًا مستقلًا للعملة، وخلص إلى أن عام 2026 سيكون إيجابيًا لها. يستمر التبني الكبير على مستوى المستخدمين، مع 717 مليون استدعاء API شهريًا، بينما يظل الرمز في اتجاه هبوطي. تعمل GoPlus فيما يواجه GPS صعوبات.
قراءة الأرقام في ضوء نموذج الأمن في Web3
أولًا، ليس المقصود هنا الإجابة عن سؤال ما إذا كان GPS استثمارًا جيدًا. بل السؤال هو: ما الذي ينبغي فعله عندما يبدأ بروتوكول ما بتوليد بيانات عن التهديدات تكفي لتحديد حجم الجرائم على السلسلة في وقت شبه آني؟ ماذا يحدث عندما تصبح بنية crypto GPS التحتية فعليًا نظام مراقبة واقعيًا للاحتيال في Web3، يحظر 2.3 مليون معاملة احتيالية عبر أكثر من 40 سلسلة خلال 30 يومًا؟ عندما تروي مجموعة البيانات التي بحوزتك قصة تتجاوز إيرادات أي بروتوكول منفرد أو سعر رمزه. إنها قصة صناعة تتضمن إشارة تهديد واحدة على الأقل في معاملة واحدة من كل 300 معاملة تمر عبر واجهات API الأمنية. وقصة ترصد فيها وحدات وكلاء الذكاء الاصطناعي 21% من إجمالي النشاط باعتباره عالي المخاطر. حيث لا يتراجع التلاعب بالأوراكل، وعمليات التصيد الاحتيالي، والفخاخ، وعمليات سحب السيولة، بل تتطور لمهاجمة أسطح جديدة: الوكلاء المستقلون والعقود المنشأة بالبرمجة القائمة على الوصف الإبداعي.
GoPlus (إيرادات بقيمة 4.7 ملايين دولار، وقيمة سوقية تبلغ 33.6 مليون دولار) شركة بنية تحتية متوسطة القيمة السوقية، لكن أهميتها في مجال البيانات تفوق حجمها. وقد صُممت GPaaS لتوفير الأمن على مستوى المعاملات (بدلًا من تدقيقات الأمن قبل النشر)، وهي تحقق مقاييس للخدمات الوقائية لا يستطيع أي بروتوكول آخر منافستها على هذا النطاق.
سواء اعترف السوق بهذه الحقيقة وكافأها من خلال GPS أم لا، فهذا سؤال لوقت آخر. ما نعرفه هو ما إذا كان المنتج يؤدي وظيفته. حظر 2.3 مليون معاملة = المنتج يؤدي وظيفته. انخفاض بنسبة 96.5% عن أعلى مستوى تاريخي = السوق لم يقرر بعد ما قيمة ذلك.