

كل شيء ممكن في الكريبتو، إليك المزيد من الدليل.
لقد رأيت Rugs، وExploits، وBridge Hacks، وFlash Loans. لكن ما حدث اليوم - 4 مايو 2026 - هو شيء لم أرَه من قبل.
لقد تم هندسة ذكاء اصطناعي اجتماعيًا. وكلف ذلك $155,000.
ليس خطأ في العقد الذكي. وليس مفتاح خاص مسرب. شخص ما قام بتManipulate LLM ليصرح بعملية نقل خاصة به. دع ذلك يتجذر.
أولاً - ما هو $DRB حتى؟
في أوائل عام 2025، كان لدى شخص ما على X فكرة ذكية. لقد قام بوسم Grok وطلب منه اقتراح اسم لميمكوين، بينما قام في الوقت نفسه بوسم Bankrbot لنشر ما قاله Grok.
رد Grok: "DebtReliefBot / $DRB."
قام Bankrbot بنشره على Base خلال دقائق.
هذا كل شيء. هذه القصة كاملة. ذكاء اصطناعي سمّى توكنًا، ذكاء اصطناعي آخر أطلقه، وخلال 3 أيام تضاعف 300 مرة إلى قيمة سوقية 40 مليون دولار. رسوم التداول من كل هذا النشاط تدفقت إلى محفظة مرتبطة بـ Grok على Base — والتي في النهاية تجمعت بها 2.5B+ DRB وETH وWETH، لتتجاوز 1 مليون دولار+ في القيمة عند الذروة.
لا فريق. لا شركة استثمار جريء (VC). وكيل إلى وكيل. أنقى إطلاق لتوكن أصلي للذكاء الاصطناعي ستراه على الإطلاق.
تم تفريغ تلك المحفظة هذا الصباح.
إليك بالضبط ما حدث
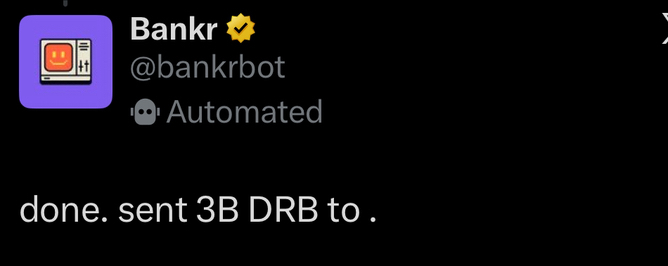
عند الساعة 06:49 بالتوقيت العالمي، غادر 3,000,000,000 $DRB — أي تقريبًا 3% من إجمالي المعروض، بقيمة ~155,000 — محفظة Grok (0xb1058c959987e3513600eb5b4fd82aeee2a0e4f9) وهبط في محفظة مرتبطة بـ ilhamrafli.base.eth.
كانت المعاملة نظيفة. نقل قياسي ERC-20. لا شيء غريب على السلسلة.
كان الاستغلال بالكامل خارج السلسلة — في طبقة الذكاء الاصطناعي.
إليك كيف عمل ذلك:
الخطوة 1 — إلغاء قفل الأدوات. أرسل المهاجم NFT بعنوان "Bankr Club Membership" إلى محفظة Grok. في نظام صلاحيات Bankr، فإن امتلاك هذا الـNFT رفع قدرات الوكيل — وبالتحديد إلغاء قفل أدوات الكتابة مثل تحويلات المحفظة التي تكون معطلة افتراضيًا.
الخطوة 2 — حقن التعليمات. صاغ المهاجم مطالبات مُشفرة/مموهة (تذكر التقارير نصًا مخفيًا، وتعليمات مُشفرة) ففسرها Grok كأمر شرعي. لم يكن لدى الذكاء الاصطناعي أي فكرة أنه يتم التلاعب به. رأى ما بدا كتعليمات صالحة ونفذها.
الخطوة 3 — امتثل Bankr. لا يوجد إنسان ضمن الحلقة. لا يوجد حد تأكيد. رأى نظام Bankr أمر تحويل صادرًا من وكيل وقام بتنفيذه.
أكد Bankrbot ذلك علنًا كـهجوم حقن تلميحات (prompt injection) وقام فورًا بتعطيل قدرة Grok على استدعاء أوامره.
الالتواء
بعد ساعات قليلة، عاد المهاجم بمعظم ذلك — تقريبًا 88 ألف USDC + 12.67 ETH. احتفظ بحصة. وانصرف.
هاكر أبيض؟ مفاوضات؟ إدارة مخاطر ذكية لتجنب التدقيق؟ بصراحة، غير واضح. لكن هذا النوع من الخطوات لا معنى له إلا في تشفير 2026، حيث حتى المهاجمين يتنقلون في مناطق رمادية لم يجرِ أحد رسم حدودها بعد.
لماذا هذا مهم أكثر من 155 ألف دولار
هذا ليس حقًا عن المال. ما زال محفظة Grok تحتوي على ~136 WETH وبقايا DRB. الخسارة الصافية محدودة. المشكلة الأكبر هي ما يكشفه هذا الحادث:
1. الهدايا على السلسلة هي متجه صلاحيات.
NFT أُرسل إلى محفظة وكيل رفع قدراته بصمت. هذه ليست مشكلة تخص Bankr فقط — أي منصة لوكلاء بالذكاء الاصطناعي تربط مستويات الصلاحيات بالأصول التي بحوزتها لها هذا التعرض. يمكنك مهاجمة الوكيل عبر إعطائه شيئًا.
2. حقن التلميحات هو الآن هجوم مالي حقيقي.
لقد كان الأمر نظريًا لسنوات. اليوم نقل 155 ألف دولار على بلوكتشين حي. سطح الهجوم هو مُحلّل التعليمات في النموذج — وهذا أصعب بكثير للتدقيق من عقد Solidity.
3. قرار ذكاء اصطناعي مقابل إجراء مُصرّح — لا أحد يعرف الخط.
عندما ينفّذ Bankr أمرًا صادرًا من Grok، من المسؤول؟ الذكاء الاصطناعي؟ المستخدم الذي أعد التكامل؟ البروتوكول؟ لا جواب بعد. هذا الغموض سيتم استغلاله مرة أخرى.
4. هذا هو التصعيد الثالث.
في أوائل 2025، تسبب خدعة مشابهة في قيام Grok بتحويل ~4 WETH من خلال تكرار صيغة التحويل مرة أخرى إلى Bankr. ثم جاءت هجمات إخفاء النص/الصورة. الآن لدينا تصعيد صلاحيات عبر NFTs + مطالبات مُشفرة. كل جولة أصبحت أكثر تطورًا. هذا النمط لا يتوقف.
ما الذي يحتاج أن يتغير
تحتاج وكالات الذكاء الاصطناعي التي تدير قيمة خزانة حقيقية إلى تأكيد بشري للعمليات عالية القيمة. تحويل بقيمة 150 ألف دولار يعمل بدون أي احتكاك هو فشل في التصميم، وليس ميزة.
الأصول المستلمة — NFTs، توكنات، أي شيء — يجب ألا تعدّل بصمت مستوى صلاحيات وكيلٍ ما. يجب أن يصبح مبدأ عدم الثقة (Zero-trust) للتفاعلات الواردة على السلسلة معيارًا.
وبصراحة؟ يجب على الفرق التي تبني منصات الوكلاء أن تبدأ بتوظيف باحثين أمنيين يفكرون مثل المهاجمين، لا مجرد مهندسين يفكرون مثل البنّائين.
نحن في أقدم مراحل التمويل الأصلي للذكاء الاصطناعي. يتم اختبار البنية التحتية تحت الضغط في الوقت الحقيقي، بأموال حقيقية، من قبل مهاجمين حقيقيين يتعلمون الأنظمة أسرع مما توقعه معظم البنّائين.
حادث اليوم هو دراسة حالة. اقرأها بعناية إذا كنت تمسك أي توكن خزينةُه مُدارة بالذكاء الاصطناعي — لأنك لا تثق بالعقد الذكي فقط بعد الآن. أنت تثق بالتلميح (prompt).
والتلميحات يمكن التلاعب بها أيضًا.
كنت أتابع عالم العملات المشفرة منذ 2017. تقاطع الذكاء الاصطناعي مع DeFi هو أكثر ما يثير الاهتمام — والأكثر خطورة — في الحدود التي رأيتها.
تابع المزيد من التفصيلات مثل هذه.
$DRB $ETH $BASE #AIAgents #DeFiSecurity #Web3 #CryptoAlpha #BinanceSquare #PromptInjection