اختراق Balancer - كل ما تحتاج لمعرفته
1️⃣ ما حدث:
تم استغلال ثغرة أمنية في خزائن Balancer V2 ومجموعات السيولة. نشر المهاجم عقدًا خبيثًا خدع النظام أثناء إعداد المجموعة، مما سمح له باستنزاف الأموال في دقائق.
2️⃣ كيف حدث ذلك:
سمحت عمليات التحقق من التفويض الضعيفة ومعالجة معاودة الاتصال للمخترق بتجاوز الضمانات، مما سمح بعمليات تبادل غير مصرح بها وتغييرات في الرصيد عبر مجموعات السيولة.
3️⃣ ما نعرفه حتى الآن:
بدأت عملية الاستغلال الرئيسية من هذه المعاملة: 0xd155207261...f5b48569
تم نقل الأموال إلى محافظ جديدة، ومن المرجح أنها متجهة إلى وحدات خلط أو جسور.
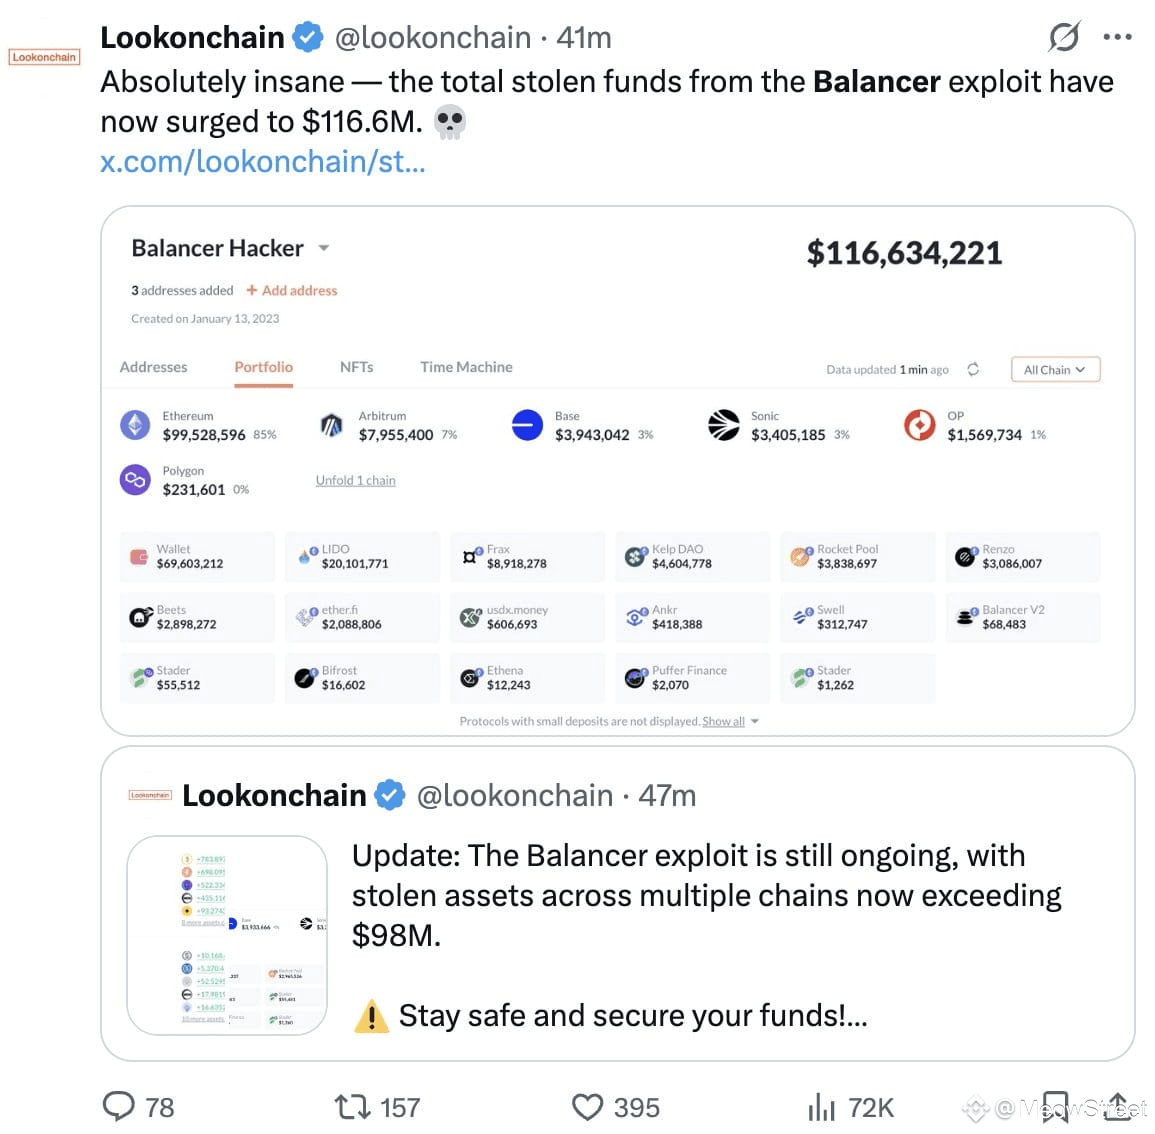
إجمالي الخسائر: 110-116 مليون دولار تقريبًا
إيثريوم: أكثر من 70 مليون دولار تقريبًا
العملة الأساسية + سونيك: حوالي 7 ملايين دولار
عملات أخرى: أكثر من مليوني دولار تقريبًا
الأصول الأكثر تضررًا: WETH، wstETH، osETH، frxETH، rsETH، rETH
4️⃣ سبب سوء الوضع:
تصميم Balancer "القابل للتركيب" - تفاعل المجمعات بكثافة - جعل الاستغلال ينتشر بسرعة، على غرار عيوب AMM السابقة.
5️⃣ ما يجب عليك فعله:
⚠️ في حال التعرض للثغرة:
اسحب الأموال من مجمعات Balancer V2 المتأثرة فورًا.
ألغِ الأذونات عبر Revoke أو DeBank أو Etherscan.
راقب محفظتك بحثًا عن أي نشاط غير عادي.
🧠 لا توجد أي علامات على تسرب مفتاح - كان هذا استغلالًا لعقد ذكي بحت.
كن حذرًا وتأكد دائمًا من مكان وجود السيولة لديك.
1️⃣ ما حدث:
تم استغلال ثغرة أمنية في خزائن Balancer V2 ومجموعات السيولة. نشر المهاجم عقدًا خبيثًا خدع النظام أثناء إعداد المجموعة، مما سمح له باستنزاف الأموال في دقائق.
2️⃣ كيف حدث ذلك:
سمحت عمليات التحقق من التفويض الضعيفة ومعالجة معاودة الاتصال للمخترق بتجاوز الضمانات، مما سمح بعمليات تبادل غير مصرح بها وتغييرات في الرصيد عبر مجموعات السيولة.
3️⃣ ما نعرفه حتى الآن:
بدأت عملية الاستغلال الرئيسية من هذه المعاملة: 0xd155207261...f5b48569
تم نقل الأموال إلى محافظ جديدة، ومن المرجح أنها متجهة إلى وحدات خلط أو جسور.
إجمالي الخسائر: 110-116 مليون دولار تقريبًا
إيثريوم: أكثر من 70 مليون دولار تقريبًا
العملة الأساسية + سونيك: حوالي 7 ملايين دولار
عملات أخرى: أكثر من مليوني دولار تقريبًا
الأصول الأكثر تضررًا: WETH، wstETH، osETH، frxETH، rsETH، rETH
4️⃣ سبب سوء الوضع:
تصميم Balancer "القابل للتركيب" - تفاعل المجمعات بكثافة - جعل الاستغلال ينتشر بسرعة، على غرار عيوب AMM السابقة.
5️⃣ ما يجب عليك فعله:
⚠️ في حال التعرض للثغرة:
اسحب الأموال من مجمعات Balancer V2 المتأثرة فورًا.
ألغِ الأذونات عبر Revoke أو DeBank أو Etherscan.
راقب محفظتك بحثًا عن أي نشاط غير عادي.
🧠 لا توجد أي علامات على تسرب مفتاح - كان هذا استغلالًا لعقد ذكي بحت.
كن حذرًا وتأكد دائمًا من مكان وجود السيولة لديك.