

تفاصيل مكافآت الثغرات المشتركة لعقود عملات CST و CSCT
أ. نظرة عامة على الخطة
من أجل تعزيز أمان عقود عملات CST و CSCT وضمان أمان أصول المستخدمين، نعلن عن بدء برنامج مكافآت الثغرات المشتركة. ندعو الباحثين في الأمان، والهاكرز الأخلاقيين، والمطورين من جميع أنحاء العالم لإجراء تدقيق واختبار شامل لعقودنا. بالنسبة لأول من يقدم تقريرًا عن ثغرة فعالة ويساعدنا في إصلاح المخاطر الأمنية المحتملة، سنقوم بتقديم مكافآت وفقًا لمستوى خطورة الثغرة.
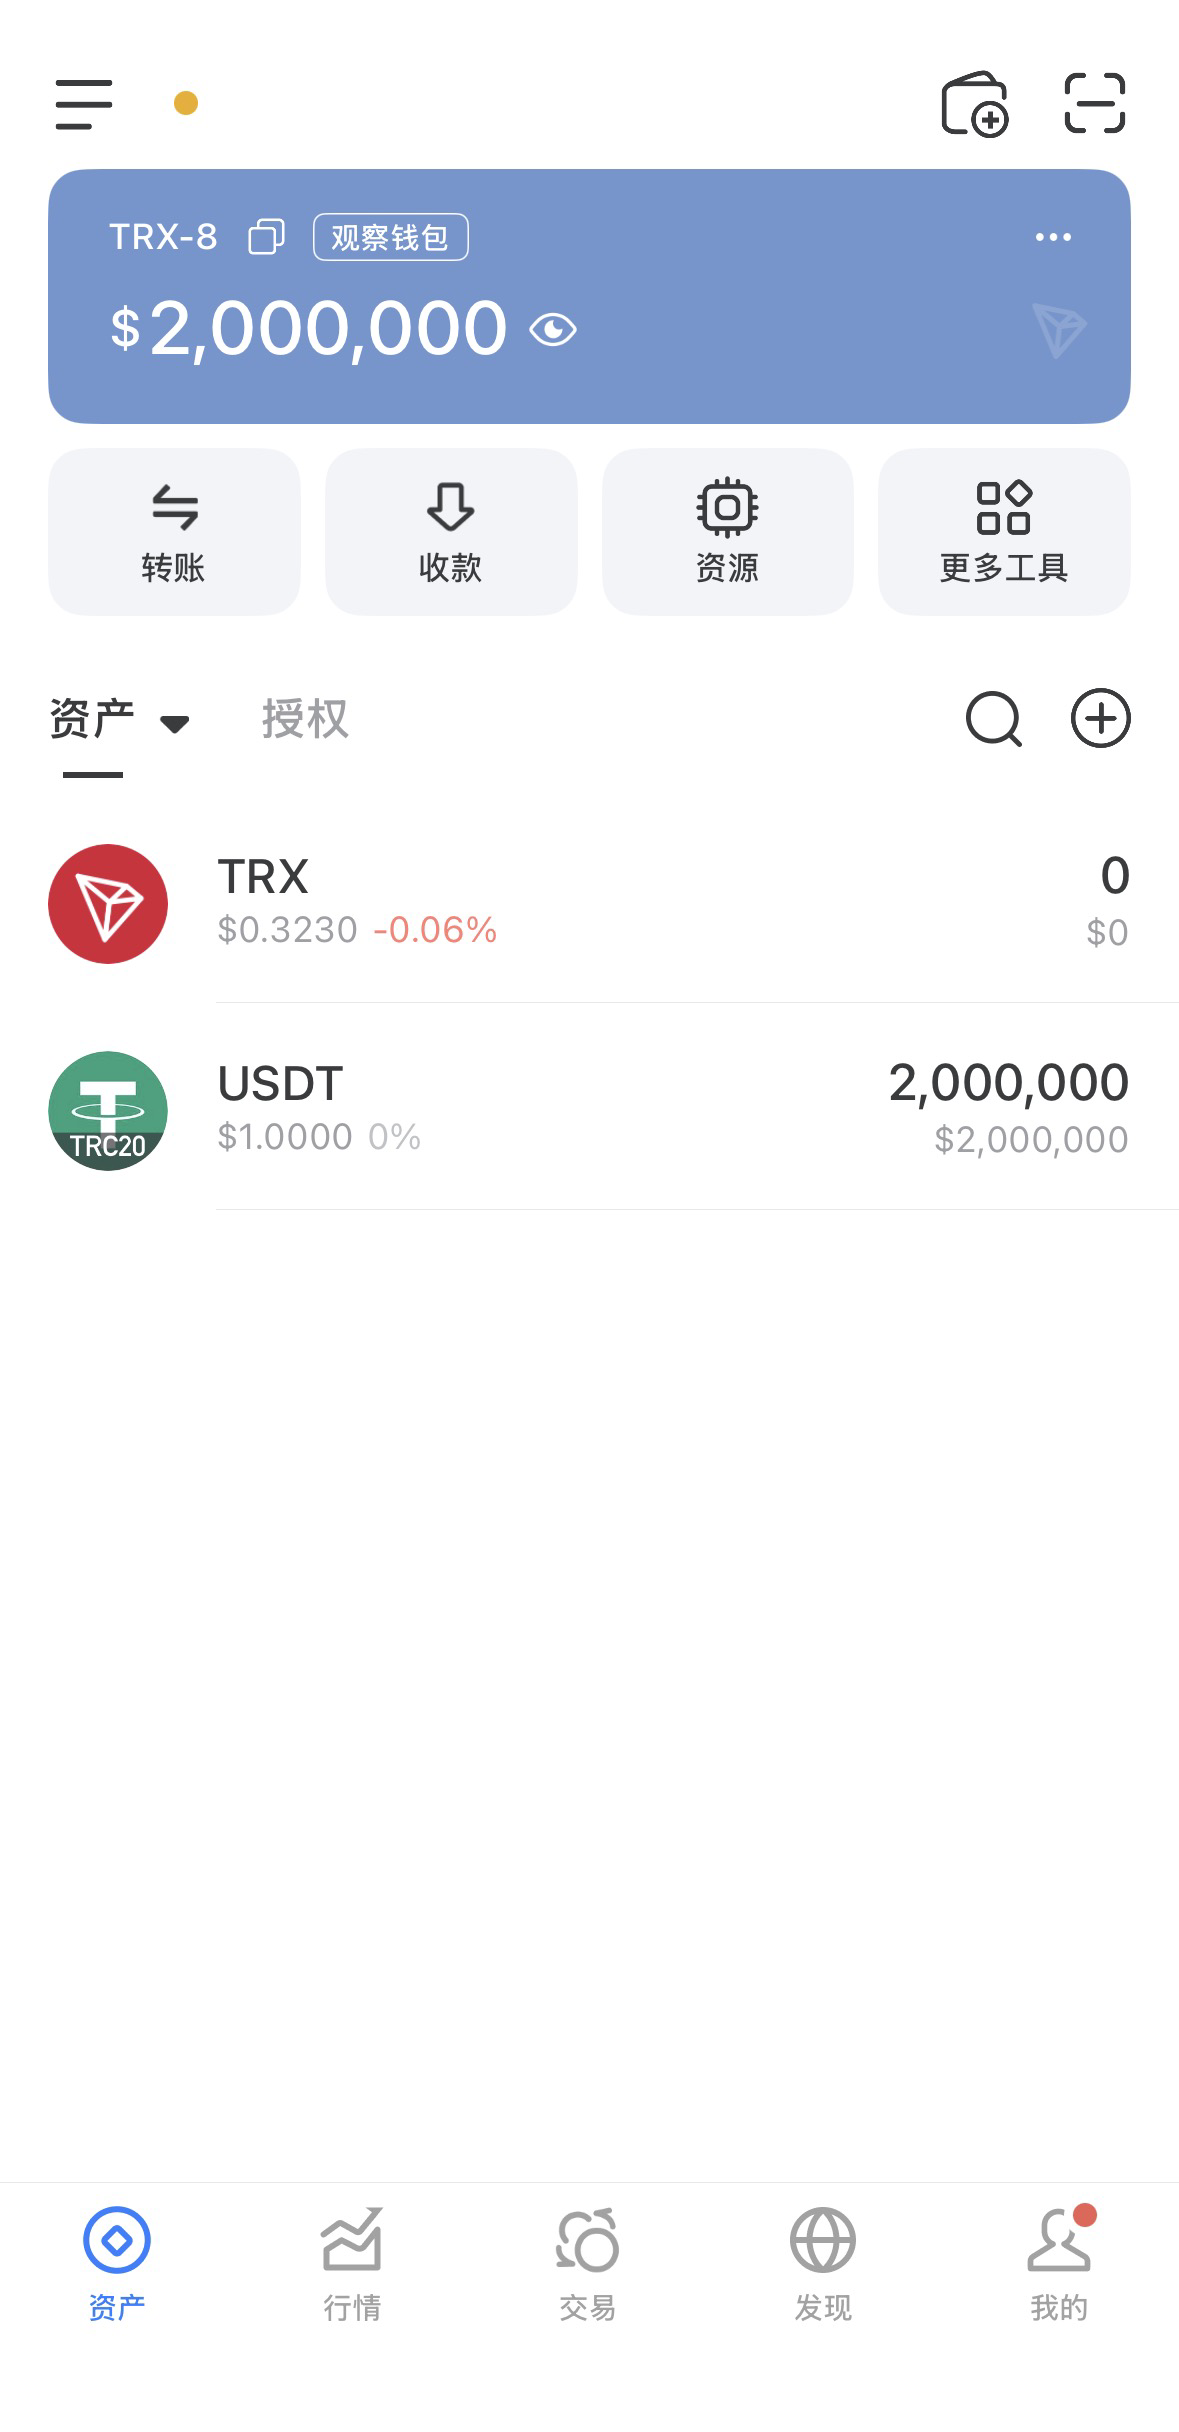
إجمالي صندوق المكافآت: 2,000,000 USDT
تواريخ المكافآت: من 28 مارس 2026 إلى 28 أبريل 2026
صرف المكافآت: في 1 مايو 2026
العقود المعنية:
عنوان عقد توكن CST:
0x677476c15F339d341F4B82cC06A7672403deF5f0
عنوان عقد توكن CSCT:
0xF2Daf3F85E4b79BA6224DbFCAc2562079663f501
عنوان محفظة صندوق المكافآت:
TKq96WcKC3i5wTKyzZyNggeJuqX2ZnvqRx
ثانيًا، نطاق المكافآت والتصنيف
يركز برنامج المكافآت هذه المرة على ثغرات مستوى كود العقود الذكية. سيتم تقييم المكافأة وفقًا لدرجة خطورة الثغرة، وصعوبة استغلالها، والأثر المحتمل على أصول المستخدمين.
مستوى الثغرة: ثغرة عالية الخطورة
مبلغ المكافأة: 10,000 - 50,000 USDT
معايير التصنيف: أمثلة نموذجية على الثغرات التي يمكنها أن تؤدي بشكل مباشر إلى خسارة أصول أو تعطيل العقد بالكامل:
* سرقة أموال مباشرة: لا يحتاج المهاجم إلى إجراء من طرف مستخدم محدد، بل يمكنه سرقة CST/CSCT أو توكنات السلسلة الأساسية المُقفلَة داخل العقد مباشرة.
* النسخ/الصك لأي كمية: يمكن للطرف غير المصرّح له تجاوز فحوصات الصلاحيات، مما يسمح بإصدار غير محدود
توكنات CST/CSCT، تؤدي إلى انهيار اقتصاد التوكنات وانعدام السعر إلى الصفر.
* تجميد الأصول بشكل دائم: يؤدي إلى قفل أصول جميع المستخدمين من CST/CSCT بشكل دائم داخل العقد، بحيث لا يمكن إجراء أي عمليات تحويل أو تدمير.
* تجاوز التحكم في الصلاحيات: يستغل المهاجم إعادة الدخول (reentrancy)، أو عيوبًا في التحكم بالوصول، للحصول على صلاحيات المسؤول (مثل onlyOwner) وتنفيذ عمليات خطرة.
مستوى الثغرة: ثغرة متوسطة الخطورة
مبلغ المكافأة: 2,000 - 10,000 USDT
معايير التصنيف: ثغرة تؤدي إلى خلل في وظيفة البروتوكول أو تتسبب، ضمن شروط محددة، في خسارة محدودة للأصول.
أمثلة نموذجية:
• خسارة أموال في ظروف محددة: على الرغم من حدوث خسارة أموال، إلا أنها تتطلب شروطًا خارجية شديدة القسوة (الاعتماد على أسعار معاملات محددة)
*
* رفض خدمة مؤقت: يمكنه تعطيل وظائف رئيسية لـ CST/CSCT مؤقتًا (مثل إيقاف التحويل لمدة تزيد عن أسبوع)، لكن يمكن للمسؤول استعادة النظام عبر وسائل محددة.
* تأثير متوسط بسبب تجاوز منطق الأعمال: مثل استغلال عيب في حساب الدقة داخل العقد عبر هجوم قرض سريع (flash loan) للحصول على فارق ربح بسيط في معاملات محددة، لكن دون التسبب بانهيار شامل عالمي.
* تعطيل خفيف دائم للوظائف الأساسية: يؤدي إلى تعطيل دائم لوظيفة غير أساسية (مثل وظيفة اللقطة Snapshot، أو حساب حق التصويت) لكنه لا يؤثر على سلامة الأصول.
مستوى الثغرة: ثغرة منخفضة الخطورة
مبلغ المكافأة: 500 - 2,000 USDT
معايير التصنيف: تأثير أمني محدود، أو ثغرة يصعب استغلالها مباشرة.
أمثلة نموذجية:
* كود لا يتوافق مع أفضل الممارسات: مثل عدم التحقق من العناوين (0)، أو عدم وجود سجلات أحداث، لكن لا يمكنه التسبب بخسارة أموال بشكل مباشر.
* تسريب معلومات خارج السلسلة: يؤدي فقط إلى تسريب معلومات الواجهة الأمامية خارج السلسلة، لكن لا يمكن التسبب في خسارة أموال عبر التفاعل على السلسلة.
* هجوم حوكمة دون خسائر مالية: من الناحية النظرية يمكن بدء هجوم حوكمة، لكن بسبب وجود قفل زمني أو متعدد التوقيع (multisig)، لا يمكن منعه فعليًا قبل إحداث خسارة.
* خطأ في بيانات الحدث: خطأ في حساب قيمة معلمات الحدث (Event) الصادرة أثناء تشغيل العقد، مما لا يؤثر على حالة السلسلة، لكنه يؤثر على المراقبة خارج السلسلة والواجهة الأمامية
مثال.
ثالثًا، قواعد الخطة ومتطلبات التقديم
لضمان صرف المكافآت بدقة وبشكل عادل، يجب على جميع المشاركين الالتزام بالقواعد التالية.
3.1 متطلبات الأهلية
مبدأ الأصالة: لا يحصل على المكافأة إلا باحث أمني قدّم أولًا ثغرة معينة. سنحدد ذلك وفقًا لطابع وقت التقديم (timestamp).
قابلية إعادة الإنتاج: يجب أن يتضمن التقرير المُقدَّم تفاصيل تقنية كافية حتى يتمكن فريق التطوير لدينا من إعادة إنتاج هذه الثغرة.
إثبات المفهوم: بالنسبة للثغرات ذات الخطورة المتوسطة وما فوق، يجب تقديم POC كامل
كود أو حالات اختبار توضح قابلية استغلال الثغرة.
بيئة الاختبار: يرجى تنفيذ الاختبارات أولًا على نسخة من العقود المنتشرة في شبكة الاختبار، لتجنب تعريض العقود العاملة على الشبكة الرئيسية لمخاطر غير ضرورية.
3.2 طريقة التقديم
يرجى إرسال جميع الاكتشافات إلى بريدنا الإلكتروني الأمني:
[kingofusa888999@outlook.com]
صيغة عنوان البريد:[Bug BountyJICST/CSCT] ملخص الثغرة - [اسم المستخدم/الرمز الخاص بك] يجب أن يحتوي نص البريد على:
نوع الثغرة: مثل: هجوم إعادة الدخول، تجاوز الصلاحيات، تجاوز سعة الأعداد (integer overflow) نطاق التأثير: وصف مفصل يشمل ملف العقد ورقم سطر الكود، مع شرح مبدأ حدوث الثغرة
خطوات الهجوم: خطوات إعادة إنتاج واضحة، مع إرفاق سكربت اختبار.
التأثير المحتمل: أكبر خسارة أو عواقب تعتقد أن هذه الثغرة قد تسببها.
عنوان المحفظة: عنوان محفظة USDT التي تستخدمها للحصول على المكافأة (يرجى توضيح نوع السلسلة)