على مدى السنوات القليلة الماضية، لاحظت تحولًا هادئًا في كيفية بدء الناس استخدام المنتجات الرقمية. كان النمط القديم بسيطًا بما فيه الكفاية: إنشاء اسم مستخدم، اختيار كلمة مرور، التحقق من بريد إلكتروني، والمضي قدمًا. هذا النموذج لا يزال موجودًا، بالطبع، ولكنه لم يعد مركز الجاذبية. أكثر فأكثر، يبدأ الوصول إلى الحساب الآن من خلال تسجيل الدخول إلى المحفظة، أو تسجيل الدخول الاجتماعي، أو تدفق إعداد حساب خفيف يبدو تقريبًا بسيطًا جدًا للوهلة الأولى. ومع ذلك، وراء تلك البساطة، هناك مشكلة بنية تحتية خطيرة يتم حلها.
ما يبدو كخيار تصميم صغير على السطح غالبًا ما يقوم بعمل غير مرئي كثيرًا في الأسفل. فهو يتعامل مع الهوية، والثقة، والراحة، والأمان، وتبديل الأجهزة، وإرهاق كلمات المرور، والسؤال طويل الأمد عمّا إذا كان المستخدم سيظل قادرًا على العودة بعد ستة أشهر دون احتكاك. لهذا السبب يستحق هذا الموضوع أن نتمهل عنده. فالآليات سهلة الوصف، لكن الآثار تمتد إلى عمق أكبر مما تبدو عليه أول مرة.
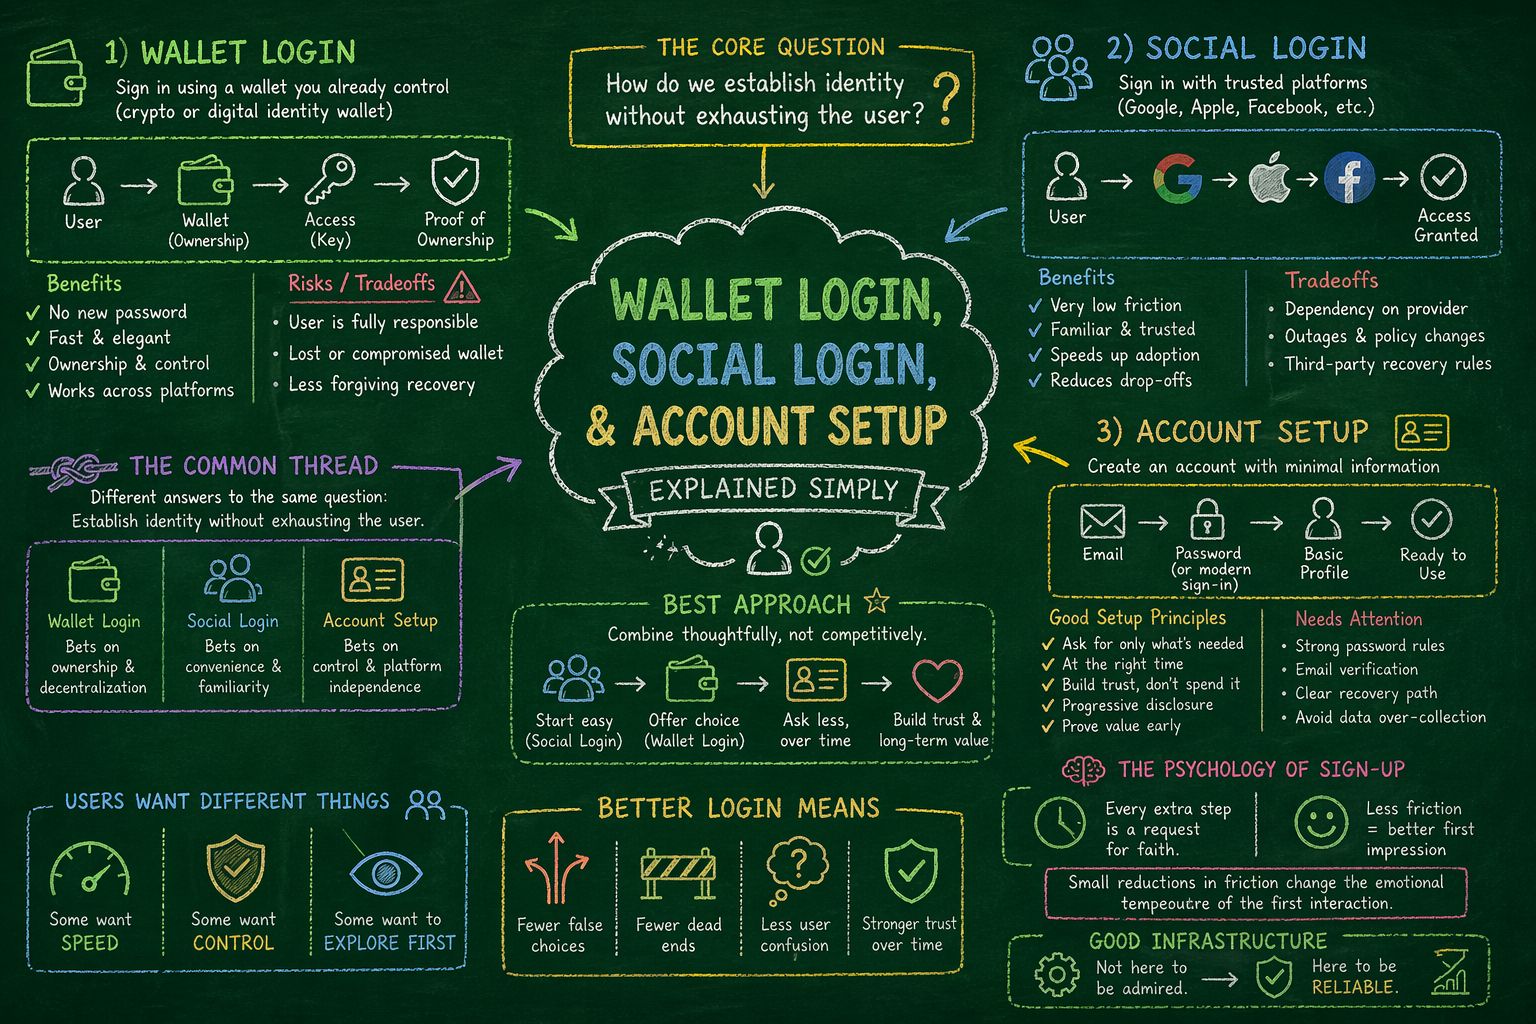
عادةً ما يكون تسجيل الدخول عبر المحفظة هو الأكثر حداثة بين الثلاثة. فبدلًا من أن يطلب من المستخدم بناء هوية جديدة من الصفر، يتيح له المنتج تسجيل الدخول عبر محفظة يملكها بالفعل، وغالبًا ما تكون محفظة عملات مشفرة أو محفظة هوية رقمية. وفي أفضل الحالات، يبدو هذا أنيقًا تقريبًا. لا توجد كلمة مرور جديدة يجب ابتكارها، ولا ملف شخصي إضافي يجب إكماله قبل رؤية المنتج، ولا إحساس بأن المستخدم يُسحب عبر بوابة بيروقراطية لمجرد البدء. تصبح المحفظة في الوقت نفسه المفتاح ودليل الملكية.
هذا قوي، لكنه ليس سحرًا. فدخول المحفظة ينقل المسؤولية مرة أخرى إلى المستخدم. إذا فُقدت المحفظة أو تعرّضت للاختراق أو أسيء فهمها، فقد تكون العواقب وخيمة. وعلى عكس الحساب الاجتماعي، الذي غالبًا ما يملك مسارًا للاسترداد عبر المنصة، فإن الوصول عبر المحفظة يميل إلى أن يكون أكثر مباشرة وأقل تسامحًا. ومن السهل إغفال هذه المفاضلة عندما يكون كل شيء يعمل. لكنها لا تصبح مرئية إلا عندما يحدث خطأ ما، وهذا غالبًا هو أسلوب البنية التحتية الجيدة في إظهار نفسها: ليس في المسار السعيد، بل في الاسترداد.
يقع تسجيل الدخول الاجتماعي في فئة مختلفة، أقدم، ويمكن القول إنها أكثر ألفة. هذا هو نموذج «المتابعة باستخدام Google» أو «المتابعة باستخدام Apple» أو «المتابعة باستخدام Facebook» الذي يتعرف عليه معظم الناس الآن فورًا. إنه يخفف الحاجز الأول للدخول، وأحيانًا بشكل كبير. يمكن للشخص أن ينتقل من الفضول إلى الاستخدام الفعلي في ثوانٍ، وبالنسبة للمنتجات التي تعتمد على التبني السريع، قد يكون ذلك حاسمًا. وهناك سبب وراء انتشار تسجيل الدخول الاجتماعي على هذا النحو: إنه يزيل أحد أكثر مواضع الانسحاب شيوعًا في عملية الإعداد بأكملها.
ومع ذلك، فإن تسجيل الدخول الاجتماعي ليس مجرد ميزة للراحة. إنه أيضًا قرار تنظيمي يتعلق بالثقة والاعتماد. عندما يعتمد منتج ما على مزود هوية خارجي، فإنه يكتسب السرعة والبساطة، لكنه يرث أيضًا قواعد شخص آخر، وانقطاعاته، وتغيرات سياساته، ومنطق استرداد الحسابات الخاص به. وهذا ليس بالضرورة صفقة سيئة. في الواقع، بالنسبة إلى كثير من المنتجات، إنها الصفقة المناسبة. لكن ينبغي فهمها بوضوح. فطبقة رقيقة من الاحتكاك أُزيلت في الواجهة يمكن أن تخلق أحيانًا طبقة أكثر سماكة من الاعتماد في الخلفية.
ثم هناك إعداد الحساب، وهو ما يبدو الأكثر عادية بين الثلاثة وغالبًا ما يُعامل على أنه الأقل إثارة للاهتمام. أعتقد أن هذا خطأ. فإعداد الحساب هو المكان الذي يقرر فيه المنتج بهدوء نوع العلاقة التي يريدها مع المستخدم. هل يطلب ملفًا شخصيًا كاملًا فورًا، أم يسمح للمستخدم بالبدء بالحد الأدنى فقط اللازم للمتابعة؟ هل يفرض كلمة مرور، أم يشجع على طريقة تسجيل دخول أكثر حداثة؟ هل يجمع البيانات لأنه يحتاج إليها فعلًا، أم لأن النموذج صُمم قبل سنوات ولم يُراجع منذ ذلك الحين؟
إن تدفق إعداد الحساب الجيد لا يتعلق بطلب أكبر قدر ممكن من المعلومات. بل يتعلق بطلب القدر الكافي فقط، في الوقت المناسب تمامًا، وبطريقة تكسب الثقة بدلًا من استنزافها. أكثر الأنظمة قوةً التي رأيتها تميل إلى اتباع نمط يبدو متحفظًا تقريبًا. فهي تسمح للمستخدم بالدخول بسرعة، وتثبت القيمة مبكرًا، وتؤجل التعقيد حتى يكتسب مكانه. هذا ليس درسًا في المنتج فقط. بل هو درس في البنية التحتية. فالأنظمة تعيش أطول عندما تُبنى حول الإفصاح التدريجي بدلًا من الاكتمال المبكر.
ربما يكون هذا هو الخيط المشترك الأعمق بين تسجيل الدخول عبر المحفظة، والتسجيل الاجتماعي، وإعداد الحساب: فكلها إجابات مختلفة عن السؤال نفسه، وهو كيف نثبت الهوية دون إنهاك المستخدم. كل طريقة تراهن على شيء مختلف. تسجيل الدخول عبر المحفظة يراهن على الملكية واللامركزية. وتسجيل الدخول الاجتماعي يراهن على الراحة والألفة. وإعداد الحساب التقليدي يراهن على التحكم المباشر واستقلالية المنصة. ولا واحدة من هذه الرهانات صحيحة عالميًا. فالاختيار الصحيح يعتمد على المنتج، والجمهور، ونموذج الاسترداد، والعلاقة طويلة الأمد التي يأمل النظام في الحفاظ عليها.
عمليًا، غالبًا ما تجمع أفضل التطبيقات بين هذه الأساليب بعناية بدلًا من التعامل معها كخصوم. فقد يتيح المنتج للمستخدمين الجدد البدء بتسجيل الدخول الاجتماعي، ويعرض تسجيل الدخول عبر المحفظة للمستخدمين الذين يريدون ملكية أقوى أو قابلية أفضل للتشغيل البيني، ويُبقي إعداد الحساب في الحد الأدنى حتى يكون لدى المستخدم سبب لإضافة المزيد من المعلومات. هذا النوع من النهج الطبقي يبدو عادةً أكثر إنسانية. فهو يحترم حقيقة أن ليس كل مستخدم يصل بنفس مستوى النية أو الثقة أو الراحة التقنية. بعض الناس يريدون السرعة. وبعضهم يريد التحكم. وبعضهم يريد فقط الدخول وإلقاء نظرة قبل أن يقرر نوع الالتزام المناسب.
هناك أيضًا بُعد نفسي هادئ هنا غالبًا ما يُتجاهل. كل خطوة إضافية في التسجيل هي طلب للإيمان. يُطلب من المستخدم أن يصدق أن الوقت الذي يستثمره الآن سيُكافأ لاحقًا. لهذا السبب غالبًا ما تكون التخفيضات الصغيرة في الاحتكاك أهم مما يتوقع الناس. فهي لا تحسن فقط مقاييس التحويل، بل تغيّر أيضًا درجة الحرارة العاطفية لأول تفاعل. إن تدفق تسجيل دخول هادئ ومنخفض الاحتكاك يوحي بأن المنتج واثق بما يكفي لئلا يشرح نفسه بإفراط. وهذه الثقة يمكن أن تكون معدية.
في الوقت نفسه، يمكن أن تتحول البساطة إلى شيء خادع إذا أخفت الكثير من التعقيد عن المستخدم. تحتاج المحافظ إلى توقعات أوضح للاسترداد. وتحتاج الحسابات الاجتماعية إلى منطق لربط الحسابات يمنع التكرار والالتباس. وتحتاج الإعدادات التقليدية إلى قواعد كلمات مرور مدروسة، والتحقق من البريد الإلكتروني، ومسار استرداد لا ينهار في اللحظة التي يغيّر فيها المستخدم جهازه أو يفقد الوصول إلى صندوق الوارد. لا توجد هنا بساطة مجانية. فالمجهود لا يختفي، بل ينتقل فقط، إما إلى تصميم التدفق أو إلى أنظمة الخلفية التي تدعمه.
من الخارج، يفترض الناس غالبًا أن تسجيل الدخول الأفضل يعني تسجيل دخول أسهل. وهذا صحيح جزئيًا فقط. تسجيل الدخول الأفضل يعني خيارات خاطئة أقل، ومآزق مسدودة أقل، ولحظات أقل يضطر فيها المستخدم إلى التوقف والتساؤل عن نوع النظام الذي دخل إليه للتو. إن أفضل تدفقات الهوية تبدو شبه غير مرئية لأنها صُممت بعناية لامتصاص عدم اليقين قبل أن يصل إلى المستخدم. وهذا يتطلب صبرًا، وعادةً استعدادًا لتفضيل الوضوح على المدى الطويل على أرقام التسجيل على المدى القصير.
لقد بدأت أرى هذا المجال أقل كمشكلة بابٍ أمامي وأكثر كمشكلة في بنية الثقة. فالتفاعل الأول ليس مجرد دخول إلى حساب. بل هو أيضًا قرار بشأن ما إذا كان المنتج يستحق مكانًا دائمًا في روتين الشخص. تسجيل الدخول عبر المحفظة، وتسجيل الدخول الاجتماعي، وإعداد الحساب كلها طرق للإجابة عن هذا السؤال. وعندما تُنفذ جيدًا، فإنها تصنع زخمًا هادئًا. فهي لا تعلن عن نفسها بصوت عالٍ. بل تزيل ببساطة طبقة بعد أخرى من التردد إلى أن يتمكن المستخدم من المضي قدمًا دون التفكير في الآلية على الإطلاق.
غالبًا ما تكون هذه علامة على البنية التحتية الجيدة: فهي لا تطلب منك أن تعجب بها. بل تطلب منك أن تكون موثوقة. وفي أنظمة الهوية على وجه الخصوص، ليست الموثوقية ميزة درامية. إنها ميزة صبورة. وتتراكم مع الوقت.