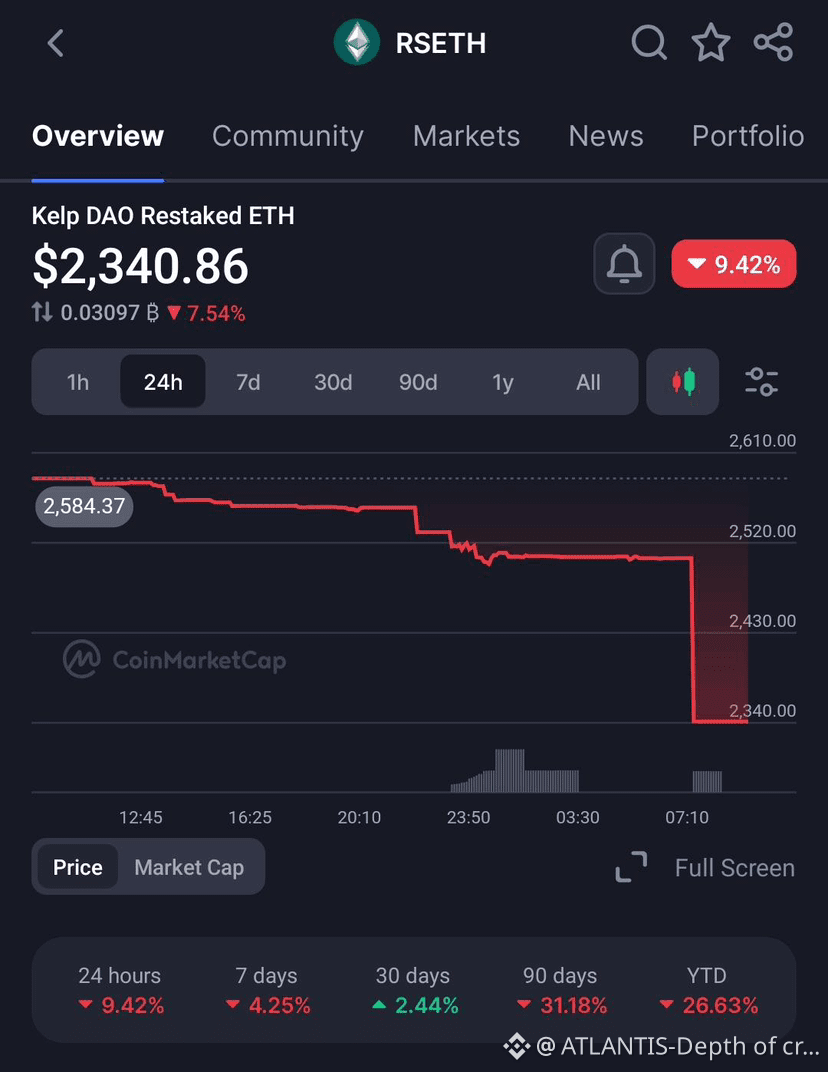
🚨 تم استغلال KelpDAO للتو بمبلغ 292 مليون دولار.
إليك ما حدث، وما يعنيه، وماذا تفعل إذا كنت معرضًا.
أولاً: كيف حدث ذلك:
يعمل rsETH الخاص بـ KelpDAO على جسر متعدد السلاسل LayerZero. كان للجسر نقطة ضعف حرجة، وهي إعداد مدقق واحد بدلاً من عدة مدققين.
وجد المهاجم ذلك واستغله.
• تم سك 116,500 rsETH مزيف غير مدعوم، حوالي 18% من إجمالي المعروض من العدم
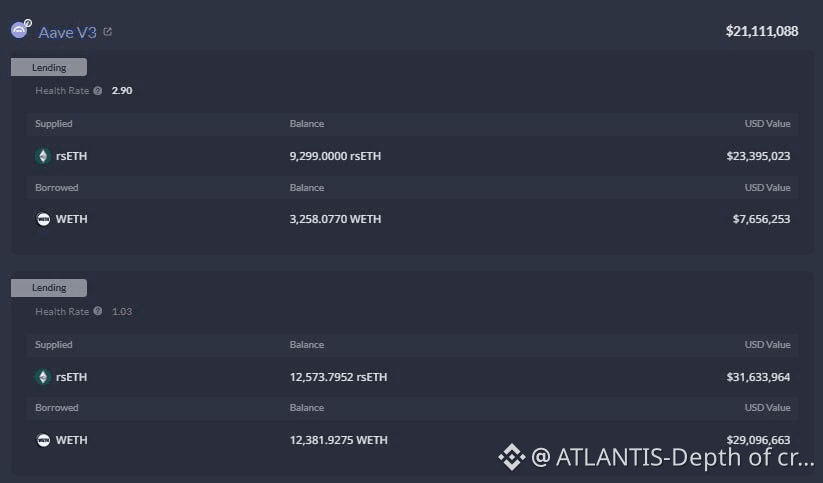
• تم إيداع ذلك rsETH المزيف كضمان في $Aave وCompound وEuler وغيرها
• تم اقتراض $ETH دولارًا مقابل ضمان مزيف
• تم تبادل كل شيء عبر $UNI واختفى عبر 20 سلسلة
• ترك 292 مليون دولار من الديون السيئة خلفه
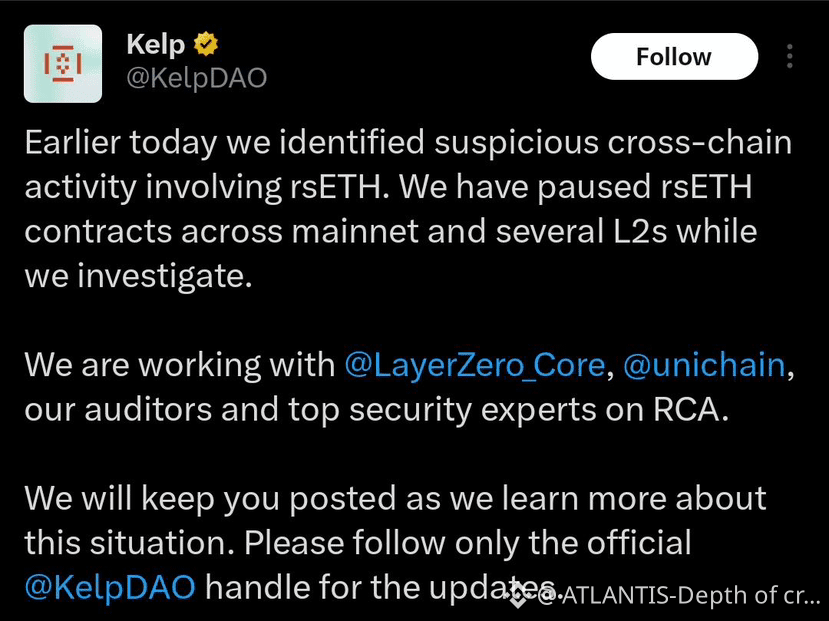
تم حظر محاولتين لاحقتين بقيمة 100 مليون دولار لكل منهما بعد أن ضرب KelpDAO زر الإيقاف الطارئ.
ماذا يعني ذلك لـ Aave:
Aave هو أكبر ضحية هنا. حوالي 177-200 مليون دولار من الديون السيئة موجودة في برك WETH على V3 وV4.
عقود Aave نفسها بخير. هذه ليست عملية استغلال لـ Aave. ولكن Aave قبلت rsETH كضمان والآن تحمل العبء.
انخفض الرمز بنسبة 16% حيث تقوم الأسواق بتسعير مخاطر وحدة الأمان. إذا لم يمكن استرداد الديون السيئة، قد يتم تخفيض AAVE المودع في وحدة الأمان لتغطية ذلك.
إذا كنت معرضًا الآن:
• راقب عن كثب، بعض المحللين يوصون بالانسحاب قبل أن يبدأ أي تسوية
• إذا كنت تمتلك rsETH في أي مكان، فإن مراكزك مجمدة، تحقق من قنوات KelpDAO الرسمية
• إذا كنت تستخدم rsETH كضمان، مجمد، لا تتجاهل هذا
• stETH أو wstETH، أكد $Lido عدم التأثر
• Aave على Base أو البرك المعزولة بشكل عام آمنة
هذه هي أكبر عملية استغلال DeFi في 2026. تأتي بعد اختراق Drift بمبلغ 285 مليون دولار قبل 18 يومًا فقط.
النمط هو نفسه في كل مرة، الجسور هي الحلقة الأضعف. ليست العقود الذكية. ليست البروتوكولات. الجسور التي تربطها.
مدقق واحد. هذا كل ما تطلبه لتصريف 292 مليون دولار. 💀#
إليك ما حدث، وما يعنيه، وماذا تفعل إذا كنت معرضًا.
أولاً: كيف حدث ذلك:
يعمل rsETH الخاص بـ KelpDAO على جسر متعدد السلاسل LayerZero. كان للجسر نقطة ضعف حرجة، وهي إعداد مدقق واحد بدلاً من عدة مدققين.
وجد المهاجم ذلك واستغله.
• تم سك 116,500 rsETH مزيف غير مدعوم، حوالي 18% من إجمالي المعروض من العدم
• تم إيداع ذلك rsETH المزيف كضمان في $Aave وCompound وEuler وغيرها
• تم اقتراض $ETH دولارًا مقابل ضمان مزيف
• تم تبادل كل شيء عبر $UNI واختفى عبر 20 سلسلة
• ترك 292 مليون دولار من الديون السيئة خلفه
تم حظر محاولتين لاحقتين بقيمة 100 مليون دولار لكل منهما بعد أن ضرب KelpDAO زر الإيقاف الطارئ.
ماذا يعني ذلك لـ Aave:
Aave هو أكبر ضحية هنا. حوالي 177-200 مليون دولار من الديون السيئة موجودة في برك WETH على V3 وV4.
عقود Aave نفسها بخير. هذه ليست عملية استغلال لـ Aave. ولكن Aave قبلت rsETH كضمان والآن تحمل العبء.
انخفض الرمز بنسبة 16% حيث تقوم الأسواق بتسعير مخاطر وحدة الأمان. إذا لم يمكن استرداد الديون السيئة، قد يتم تخفيض AAVE المودع في وحدة الأمان لتغطية ذلك.
إذا كنت معرضًا الآن:
• راقب عن كثب، بعض المحللين يوصون بالانسحاب قبل أن يبدأ أي تسوية
• إذا كنت تمتلك rsETH في أي مكان، فإن مراكزك مجمدة، تحقق من قنوات KelpDAO الرسمية
• إذا كنت تستخدم rsETH كضمان، مجمد، لا تتجاهل هذا
• stETH أو wstETH، أكد $Lido عدم التأثر
• Aave على Base أو البرك المعزولة بشكل عام آمنة
هذه هي أكبر عملية استغلال DeFi في 2026. تأتي بعد اختراق Drift بمبلغ 285 مليون دولار قبل 18 يومًا فقط.
النمط هو نفسه في كل مرة، الجسور هي الحلقة الأضعف. ليست العقود الذكية. ليست البروتوكولات. الجسور التي تربطها.
مدقق واحد. هذا كل ما تطلبه لتصريف 292 مليون دولار. 💀#