


حذر باحث أمني برازيلي الآخرين من أحدث خدعة لجهاز Ledger المزيف التي تستهدف سرقة العملات المشفرة للمستخدمين.
نشر كـ “Past_Computer2901” على قناة “ledgerwallet” في Reddit يوم الخميس، قال الباحث الأمني إنه اشترى ما اعتقد أنه جهاز Ledger شرعي للاستخدام الشخصي، لكنه أدرك سريعًا بعد وصوله أنه كان مزيفًا متطورًا يهدف إلى سرقة أموال المستخدمين.
“هذا ليس المقصود منه إثارة الذعر، بل على العكس، هو بمثابة تحذير جاد - أنا بصراحة لا زلت أشعر بالارتباك قليلاً من الحجم الهائل لهذه العملية”، قالوا.
يتبنى المحتالون استراتيجيات متزايدة التعقيد لاستهداف المستخدمين الذين يختارون الاحتفاظ الذاتي، من هجمات سلسلة التوريد إلى الهندسة الاجتماعية واحتيالات الموافقة.
في وقت سابق من هذا الشهر، تم خداع أكثر من 50 ضحية للكشف عن عباراتهم السرية على تطبيق ليدجر لايف مزيف الذي وصل إلى متجر آبل للتطبيقات عبر استراتيجية الطُعم والتبديل. فقدت الضحايا مجتمعة 9.5 مليون دولار قبل أن تقوم آبل بإزالة التطبيق الخبيث.
كيف يعمل احتيال جهاز ليدجر المزيف
قال الباحث إنه اشترى ليدجر نانو إس بلس من سوق صيني، والذي كان سعره مماثلاً لسعر المتجر الرسمي ليدجر. كما أن العبوة والقائمة بدت شرعية في البداية.
ومع ذلك، عندما قاموا بتوصيل الجهاز بتطبيق ليدجر لايف الأصلي - الذي كان لحسن الحظ مثبتاً بالفعل على جهاز الكمبيوتر الخاص بهم - فشل في اختبار “الأصالة” المدمج في ليدجر.
هذا دفعهم لتفكيك الجهاز، واكتشاف أجهزة وبرامج معدلة مصممة لالتقاط وكشف بيانات المحفظة الحساسة.
قال الباحث الأمني إن المحتالين يستهدفون مستخدمي ليدجر الجدد، حيث أن رمز الاستجابة السريعة الذي يأتي في العلبة كان سيوجه المستخدمين عادةً لتنزيل إصدار خبيث من تطبيق ليدجر لايف الذي سيظهر اختبار مزيف "للأصالة".
تؤدي متابعة المستخدمين للتعليمات إلى السماح في النهاية للمحتالين بالحصول على عبارات سرية للمستخدم واستنزاف الأموال في أي وقت.
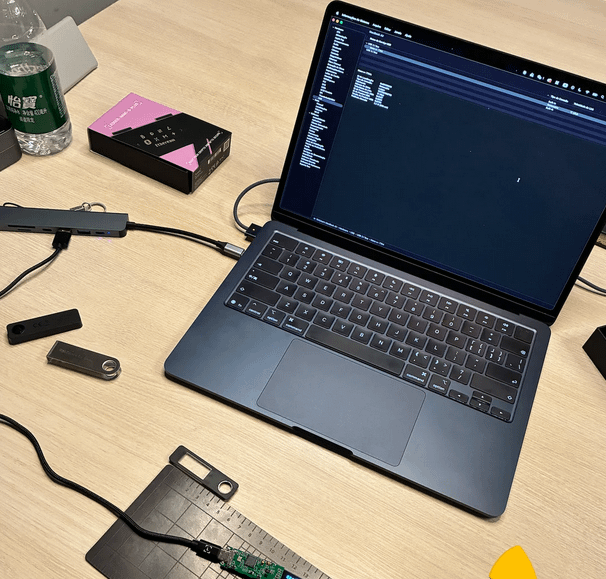 صورة لجهاز ليدجر المزيف يتم تفكيكه. المصدر: ريديت
“ابقوا آمنين هناك. قم بتنزيل ليدجر لايف فقط من ledger.com. اشترِ الأجهزة فقط من ledger.com,” قال الباحث الأمني.
“إذا فشل جهازك في اختبار الأصالة - توقف عن استخدامه على الفور.”
بعد تفكيك الجهاز، اكتشفوا علامات واضحة على التلاعب، بما في ذلك علامات رقائق محذوفة وهوائي واي فاي وبلوتوث مدمج داخل الوحدة.
تم تصميم منتجات أجهزة ليدجر الشرعية للحفاظ على المفاتيح الخاصة بالكامل خارج الخط.
ثم نظر الباحث الأمني في البرنامج الثابت، مما وضع “الشريحة في وضع التمهيد”، الذي حدد في البداية الجهاز على أنه نانو إس بلس 7704 مع رقم تسلسلي مرفق.
ومع ذلك، بمجرد اكتمال تسلسل التمهيد، ظهر اسم مصنع آخر: إسبريفي سيستمز، وهي شركة أشباه الموصلات الصينية المدرجة في شنغهاي.
تواصلت كوينتيليغراف مع إسبريفي للتعليق لكنها لم تتلقَ رداً فورياً.
مجلة: ما هي ‘الدولة الشبكية’ وهل هناك أمثلة حقيقية؟ أسئلة كبيرة