
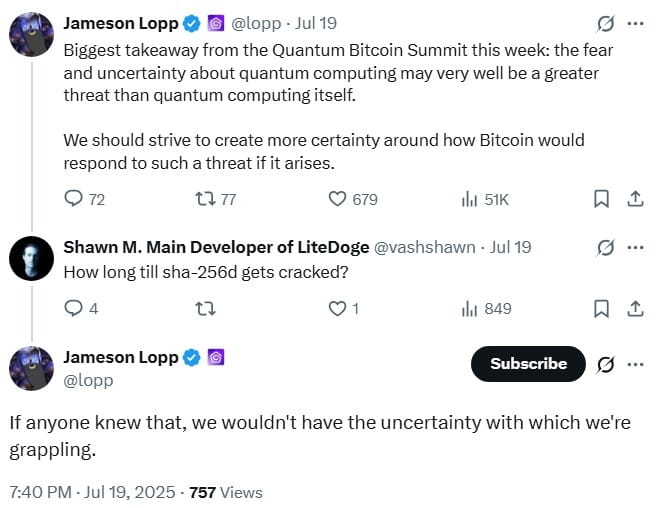
إذا كان هناك كمبيوتر كمي قادر على كسر التشفير الحديث متاحًا على الإنترنت اليوم ، فمن المحتمل أن يكون البيتكوين تحت الهجوم - ولن يعرف أحد.
“سيبدو كل شيء كأنه وصول مشروع ،” قال ديفيد كارvalho ، الرئيس التنفيذي لشركة نواريس بروتوكول للبنية التحتية بعد الكم ، لـ Cointelegraph. “عندما تعتقد أنك ترى كمبيوتر كمي هناك ، فقد كان تحت السيطرة منذ أشهر.”
“لن تعرف حتى ،” قال.
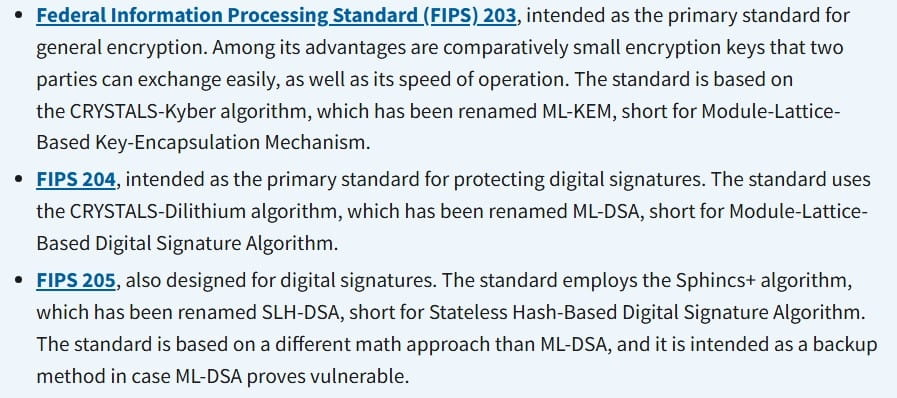
يعمل الباحثون في IBM و Google والمختبرات المدعومة من الحكومة على سد تلك الفجوة ، لكن الوقت يمر. بدأ المعهد الوطني الأمريكي للمعايير والتكنولوجيا (NIST) في الموافقة على الخوارزميات بعد الكم ، بينما لا تزال معظم سلاسل الكتل العامة تعتمد على التشفير المصمم في الثمانينيات.
في الوقت الحالي، هذا تهديد نظري. لكن إذا تحولت الفرضية إلى واقع، فإن دفاعات بيتكوين ستنهار أسرع مما يمكن للشبكة أن تتفاعل معه، حذّر كارڤاليو.
كيف يمكن لهجوم كمي أن يَكسر بتكوين
يعتمد الأمان الأساسي لبتكوين على «خوارزمية التوقيع الرقمي بالمنحنيات البيضوية» (ECDSA)، وهي معيار تشفير اقترح لأول مرة في عام 1985. يسمح النظام للمستخدمين بإثبات الملكية باستخدام مفتاح خاص، بينما لا يظهر سوى المفتاح العام المقابل للشبكة.
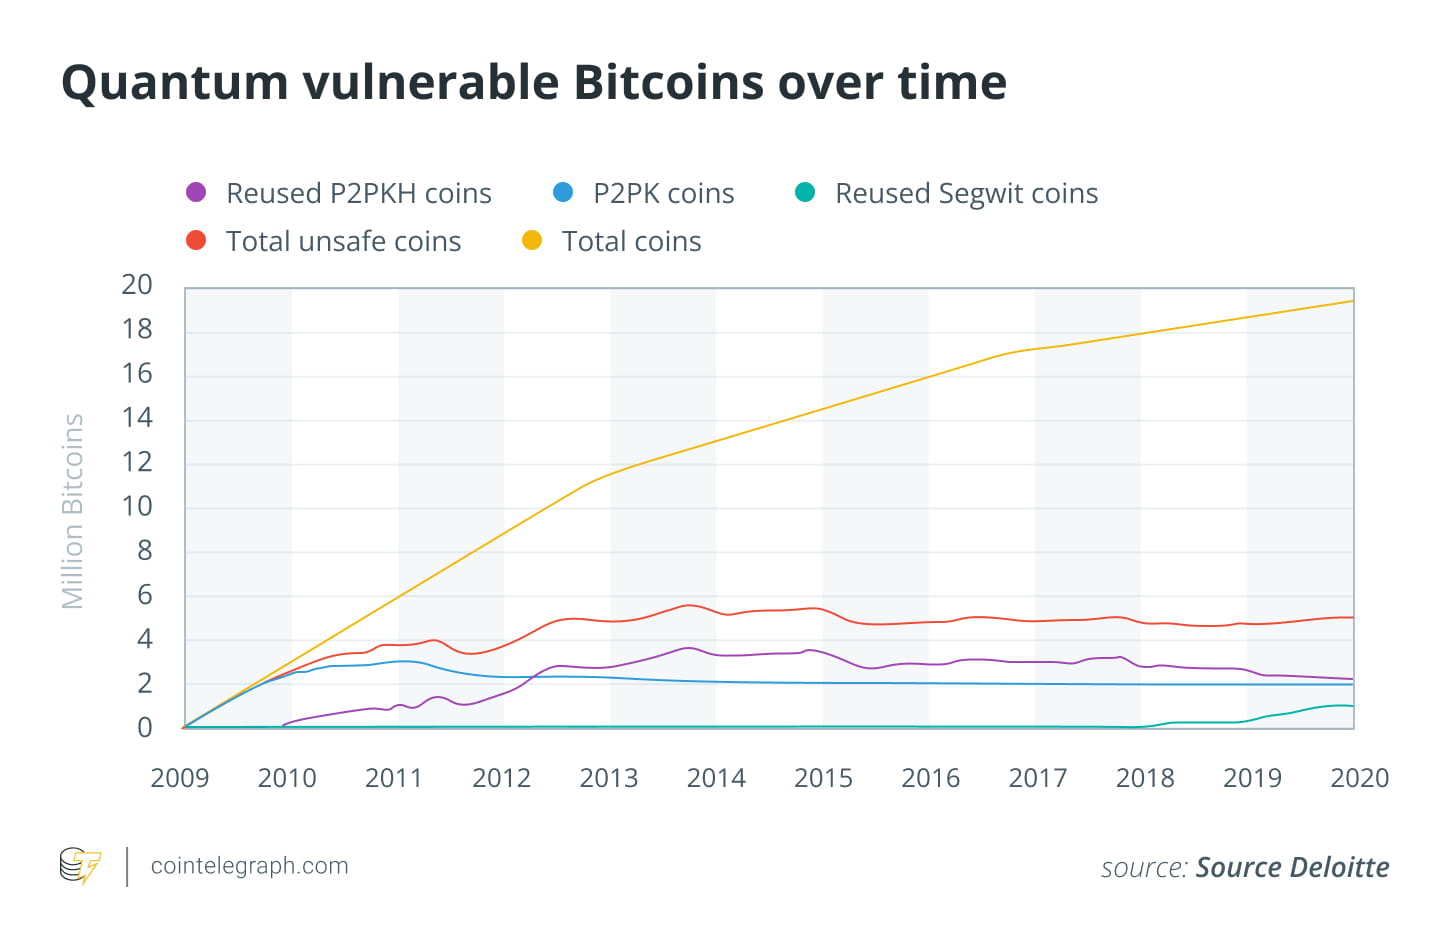
باستخدام خوارزمية شور، يمكن نظريًا لحاسوب كمي قوي بما يكفي أن يستعيد مفتاحًا خاصًا مباشرةً من مفتاح عام. وهذا سيمكن المهاجمين من الوصول إلى أي محفظة تم فيها كشف المفتاح العام على السلسلة (onchain)، مثل تلك التي تُستخدم في المعاملات المبكرة لبيتكوين (BTC).
قال كارڤاليو: «سيكون من المستحيل إثبات أن الحاسوب الكمي هو من فعل ذلك لأنه يستمد وصولًا شرعيًا. سترى فقط تلك العملات تتحرك كما لو أن مالكيها قرروا إنفاقها.»
حذّر كابيل دهيمان، الرئيس التنفيذي والمؤسس لشركة كُورانيوم — وهي شركة بلوك تشين طبقة-1 تركز على الأمن ما بعد الكمي — من أن أقدم المحافظ ستكون أولى وأوضح الضحايا.
قال له في مقابلة مع Cointelegraph: «عملات ساتوشي ستكون أهدافًا سهلة. إذا تحركت تلك العملات، فستتحطم الثقة في بيتكوين قبل فترة طويلة من تعطل النظام نفسه.»
في مثل هذا السيناريو، ستواصل سلسلة الكتل معالجة المعاملات بشكل طبيعي. سيتم تعدين الكتل، وستظل السجلات سليمة، لكن الملكية كانت قد تغيّرت بهدوء.
الواقع اليوم هو أن وحدات معالجة الرسوميات الأقوى وخوارزميات أفضل تجعل هجمات القوة الغاشمة أكثر كفاءة قليلًا. ومع ذلك، فإن خوارزمية ECDSA باستخدام مفاتيح بتكوين ذات الطول 256 بت لا تزال بعيدة جدًا عن متناول الحوسبة الكلاسيكية.
بتكوين متأخرة عن التمويل التقليدي في مجال التشفير ما بعد الكمي
في حين أن البنوك وشبكات الاتصالات والجهات الحكومية تختبر بالفعل تشفير ما بعد الكمية، فإن معظم سلاسل الكتل الرئيسية ما تزال تعتمد على تقنيات من ثمانينيات القرن الماضي.
قال دهيمان: «حددت جميع البلوك تشينات هذه الثغرة على أنها السبب الجذري»، مشيرًا إلى خطر أن طرق التشفير الحالية مثل ECDSA يمكن كسرها بواسطة الحواسيب الكمية.
إن الانتقال ببتكوين إلى نموذج مقاوم للكم سيتطلب إعادة هيكلة لقواعد الإجماع في الشبكة، وهو ما يستدعي تنسيقًا واسعًا بين القائمين بالتعدين والمطورين والمستخدمين.
اقترح الباحثون أفكارًا أولية، منها «اقتراح تحسين بيتكوين 360» الذي يوضح مسارات محتملة لتبني مخططات تشفير جديدة، و«اقتراح الهجرة ما بعد الكمية وتقاعد التواقيع الإرثية» الذي يمرحّل مخططات التوقيع الإرثية. كما استكشف مطورو إيثيريوم تواقيع قائمة على الشبكات الشبكية (lattice) وخيارات أخرى مقاومة للكم، لكن لم يصل أيّ منها إلى مرحلة التنفيذ.
في التمويل التقليدي، يجري التحول بالفعل. فقد اعتمدت الولايات المتحدة خوارزميات عبر NIST، واختبر JPMorgan بلوك تشين آمنًا كميًا بالشراكة مع توشيبا. كما بدأت SWIFT بتقديم تدريب على الأمن ما بعد الكمي لشبكتها.
قال كارڤاليو: «التمويل التقليدي متقدم فعلًا. لديهم سيطرة مركزية، وميزانيات، وسلطة واحدة يمكنها دفع الترقيات. لا يملك التشفير ذلك. كل شيء يعتمد على الإجماع.»
تقوم بعض مشاريع البلوك تشين الأحدث بوضع نفسها على أنها «جاهزة للكم» منذ البداية. فقد ذُكرت بروتوكول ناورس، بقيادة كارڤاليو، في اقتراح مستقل قُدم إلى هيئة الأوراق المالية والبورصات الأمريكية (SEC) تناول معايير ما بعد الكمية، في حين تستخدم كُورانيوم الخاصة بديهيمان خوارزمية التوقيع الرقمي القائمة على التجزئة Stateless Hash-Based التي تمت الموافقة عليها من NIST. وفي الوقت نفسه، تُبنى «Quantum Resistant Ledger» على تواقيع XMSS المعتمدة على التجزئة، وهي خوارزمية منقّحة حاليًا ومُعتمدة كمعيار في NIST.
ماذا يحدث إذا فشل بيتكوين في اختبار الكم
بالنسبة لحامل بيتكوين العادي، يتمثل القلق الأساسي في انهيار مفاجئ في الثقة، ما قد يؤدي إلى انهيار الأسعار بسرعة وانتشار الأثر عبر الأسواق التقليدية، حيث يتسارع تبنّي المؤسسات للعملات المشفرة.
قال كارڤاليو: «هناك احتمال غير صفري لوجود ذلك الآن. إن الإجماع في المجتمعات العلمية والبحثية والعسكرية هو أنه ليس الأمر كذلك.»
وأضاف: «ومع ذلك، فهذه ليست المرة الأولى التي يُكسر فيها تشفير على مستوى عالم من دون معرفة عامة»، مشيرًا إلى تشفير إنجما.
استُخدم تشفير «إنجما» من قِبل ألمانيا النازية خلال الحرب العالمية الثانية، وكان يُنظر إليه آنذاك على أنه غير قابل للكسر. لكن محللي الشيفرات بقيادة آلان تورنغ وفريقه في بلتشلي بارك فكّوه بهدوء. أبقت الحلفاء هذا الاختراق سرًا كي تواصل ألمانيا استخدام التشفير.
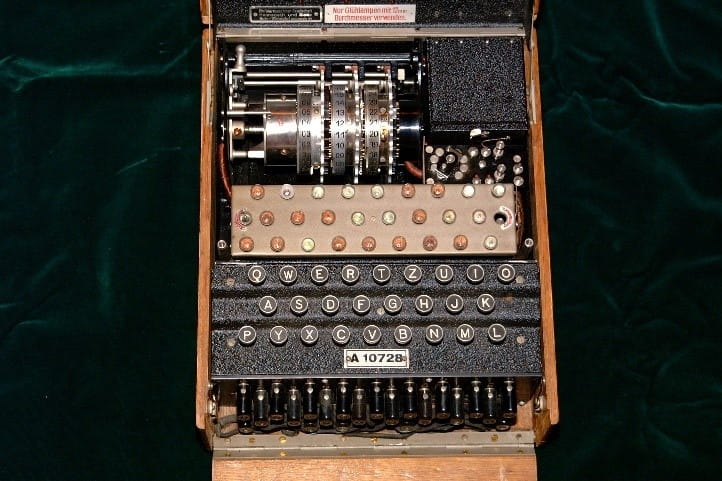
حذّر كارڤاليو: «عندما تظن أنك ترى حاسوبًا كميًا، فالأمر يكون بالفعل تحت السيطرة منذ شهور.»
لكن الخبراء ما زالوا متفائلين بأن أنظمة البلوك تشين الآمنة كميًا ممكنة، وأن الصناعة تحاول مواءمة نفسها مع المعايير التي يجري تبنيها بالفعل في التمويل التقليدي.
قال دهيمان: «توجد أنظمة آمنة كميًا. نحتاج فقط إلى البدء في بنائها قبل أن يصبح التهديد واقعًا.»
في الوقت الحالي، تظل التهديدات الكمية مجرد فرضيات. ويظل تشفير بيتكوين قويًا، ولا توجد الحواسيب القادرة على كسره إلا على الورق.