



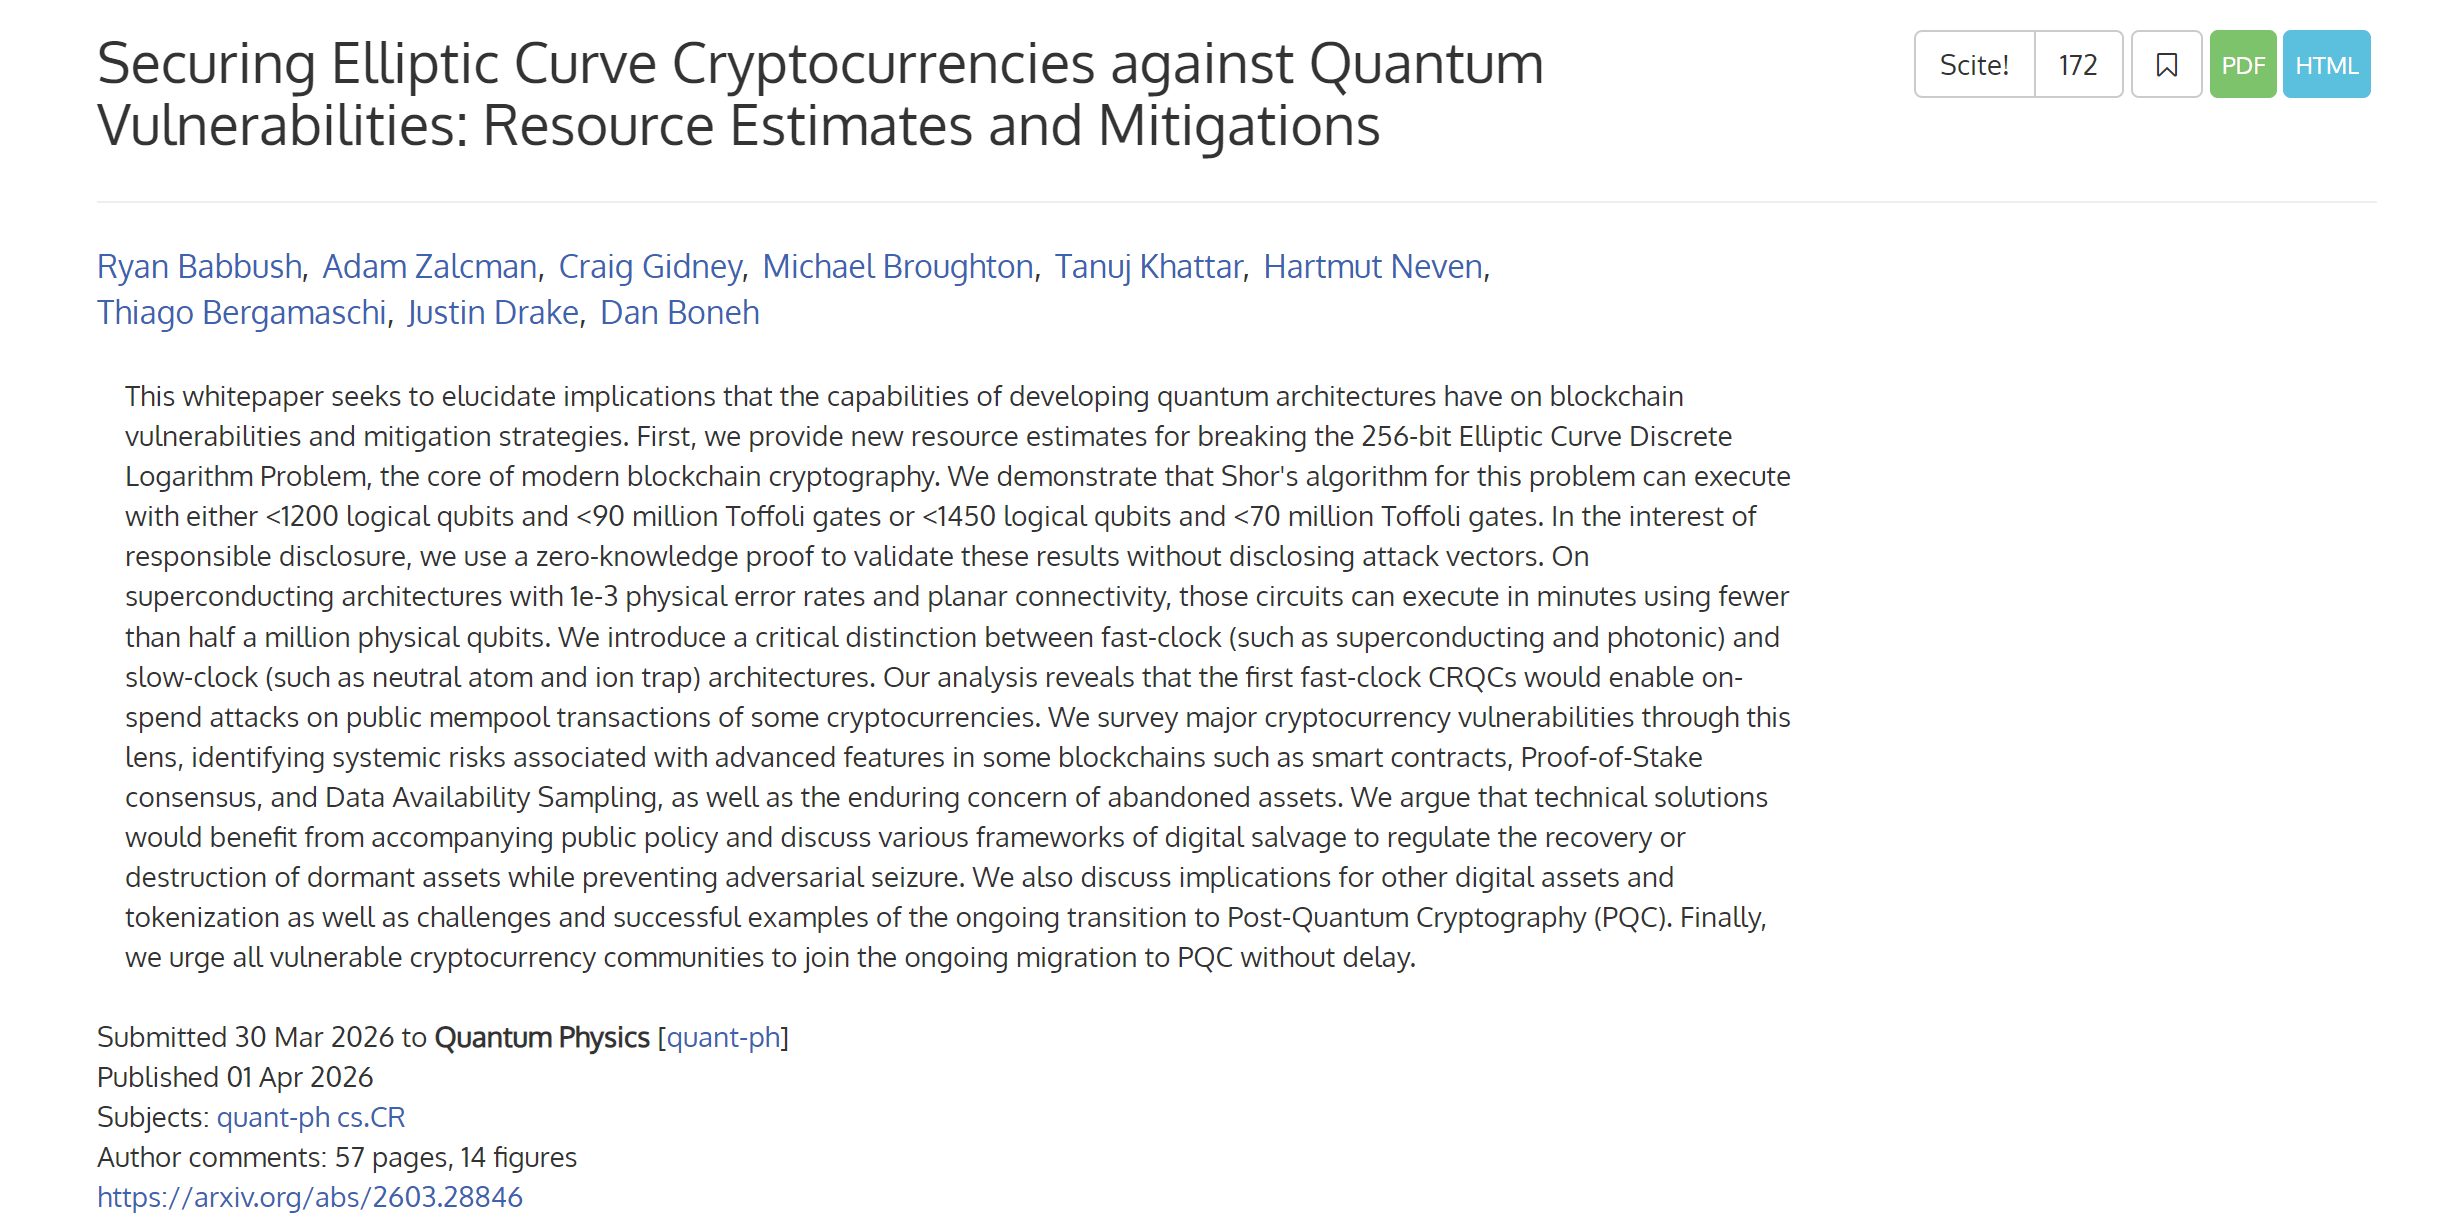
في الأسبوع الماضي، نشر فريق Google Quantum AI ورقة بحثية بارزة، مشيرًا إلى أنه في ظل بنية فائقة التوصيل، وتصحيح أخطاء محدد، وافتراضات الأجهزة، يمكن أن تستخدم الحواسيب الكمومية المستقبلية أقل من 500000 بت كمومي مادي، لاختراق تشفير 256 بت المعتمد على منحنيات الإهليلجي، والذي يتم استخدامه على نطاق واسع في العملات المشفرة وسلاسل الكتل، في غضون دقائق، مع تقليل عدد البتات الكمومية المطلوبة بنحو 20 مرة مقارنة بالتقديرات السابقة.
هذا يشير مباشرة إلى قلب مخطط التوقيع ECDSA لمعظم سلاسل الكتل الرئيسية مثل البيتكوين والإيثيريوم، بمجرد ظهور الرسالة، بدأت الشائعات حول "قدرة الحواسيب الكمومية على اختراق مفاتيح البيتكوين الخاصة" تنتشر بسرعة على الإنترنت.
في الواقع، من الضروري أن نهدأ أولًا ونشرح الأمر: التهديد حقيقي، لكنه ما يزال بعيدًا جدًا عن أن يعني “غدًا لا تكون محفظتك آمنة”.
والأهم من ذلك أن قطاع الصناعة برمته بدأ بالفعل التحرك مبكرًا.
أولًا: ما الذي تهدده الحوسبة الكمية بالضبط؟
لفهم هذا السؤال، دعونا نبدأ من أبسط نقطة: أصولك المشفرة (Crypto) — كيف يتم حمايتها بالفعل؟
من المعروف أنه في بيتكوين أو إيثريوم، يوجد خلف كل حساب زوج مفاتيح: مفتاح خاص ومفتاح عام. المفتاح الخاص عبارة عن عدد كبير عشوائي يتم توليده، وهو شديد السرية—يشبه كلمة مرور خزانة أموالك. أما المفتاح العام فيُشتق من المفتاح الخاص عبر عملية ضرب المنحنيات الإهليلجية (Elliptic Curve Multiplication). وعنوان محفظتك، فهو عبارة عن سلسلة يتم ضغطها باستخدام دالة تجزئة (هاش) للمفتاح العام.
إن أساس أمان هذه المنظومة يكمن في أن هذه العملية أحادية الاتجاه (لا يمكن عكسها).
بكلمات بسيطة: حساب المفتاح العام من المفتاح الخاص سهل. لكن عكس الأمر—استنتاج المفتاح الخاص انطلاقًا من المفتاح العام—يتطلب على الحواسيب التقليدية وقتًا يفوق بكثير عمر الكون. وهذه هي جوهر “مشكلة اللوغاريتمات المنفصلة على المنحنيات الإهليلجية” (ECDLP): الحساب في الاتجاه الأمامي بسيط، أما الاختراق في الاتجاه العكسي فهو غير ممكن.
لكن الحوسبة الكمية تكسر هذا الافتراض. فهي تستطيع حل مسألة تحليل الأعداد الصحيحة (integer factorization) ومشكلة اللوغاريتمات المنفصلة (discrete logarithm) خلال زمن متعدد الحدود. وبعبارة أخرى: من الناحية النظرية، يمكن لجهاز كمٍ قوي بما يكفي أن يستنتج المفتاح الخاص من مفتاحك العام.
لكن السؤال هو: متى ينكشف المفتاح العام؟
في كل مرة تقوم فيها بإرسال معاملة إلى البلوك تشين، تحتاج إلى استخدام المفتاح الخاص لتوقيع بيانات المعاملة، وفي الوقت نفسه تقوم ببث المفتاح العام ليتم التحقق منه. وهذا يعني أنه بمجرد أن تكون قد أرسلت معاملة، يصبح مفتاحك العام مُعلنًا على السلسلة.
إن معنى هذه الورقة من غوغل هو أنها نقلت عبارة: “كسر المفتاح الخاص عبر المفتاح العام” من كونها ممكنة نظريًا لكنها عبثية وغير عملية، إلى هدف يمكن تخطيطه ضمن خارطة طريق العتاد الكمي. فمثلًا، وبحسب تقدير الورقة، فإن كسر ECDLP لمفتاح طوله 256 بت يتطلب نحو 500 ألف كيوبت كمي قابلًا للتسامح مع الأعطال (quantum error-corrected) تقريبًا، وهو أقل بكثير من التقديرات السابقة.
في النهاية، الحوسبة الكمية ليست في المقام الأول لتكسير البلوك تشين؛ بل تستهدف أولًا منظومة التوقيع التي لا تزال تعتمد على مشكلة اللوغاريتمات المنفصلة المنضوية تحت المنحنيات الإهليلجية (ECDLP) داخل البلوك تشين.
إذن، التهديد موجود فعلًا، لكن بالمعنى الصارم فإن عبارة “داهم وقريب” ليست دقيقة. أما “نافذة الزمن” التي يقدّرها التيار السائد في الصناعة—فأسرع ما يزال حول 2030 تقريبًا (قراءة إضافية (تجريد الحساب الأصلي + تهديدات مقاومة للكم: لماذا لم يصبح EIP-8141 هو نجم منصة Hegotá في إيثريوم؟) ).
ثانيًا: ماذا تستعد له كل سلسلة عامة؟
وبطبيعة الحال، إننا من الناحية الموضوعية أمام فرق محوري هنا. فالكثير من التقارير لا يوضح هذه النقطة: كثير من عناوين بيتكوين لا تُظهر المفتاح العام على السلسلة مباشرة في البداية.
على سبيل المثال، في الأشكال الشائعة مثل P2PKH وP2WPKH، يكون العنوان نفسه عادةً مجرد هاش للمفتاح العام. وغالبًا ما لا ينكشف المفتاح العام إلا عند “الإنفاق/الصرف الأول”. وهذا يعني أنه إذا لم يُرسل عنوانك أي معاملة من قبل، فكل ما على السلسلة هو عنوان محفظتك، دون وجود المفتاح العام.
لذلك، فإن سطح الهجوم الأكثر مباشرة للحوسبة الكمية يتمثل أكثر في المفاتيح العامة لتلك العناوين التي سبق وأصدرت معاملات. وبالطبع، هذا التفصيل يطرح مباشرة أول شيء يمكن للمستخدم فعله الآن على مستوى المستخدم—وسنتحدث عنه لاحقًا.
ليس الأمر أن الصناعة لم تكن واعية بالمشكلة؛ في الواقع، الاستعدادات للانتقال إلى ما بعد التشفير الكمي تتم الآن بالتزامن عبر عدة جبهات.
فكرة التعامل لدى إيثريوم هي فصل طبقة الحساب عن منظومة التوقيع. مثلًا، دفع EIP-7702 وتجريد الحسابات (AA) يجعل حسابات إيثريوم قادرة على تعريف ما هو “توقيع قانوني” عبر منطق العقود الذكية. وهذا يعني أنه في يومٍ ما عند إدخال مخططات توقيع مقاومة للكم، لن نحتاج إلى إعادة كتابة البروتوكول من الأساس، بل يكفي استبدال وحدة التحقق من توقيع الحساب.
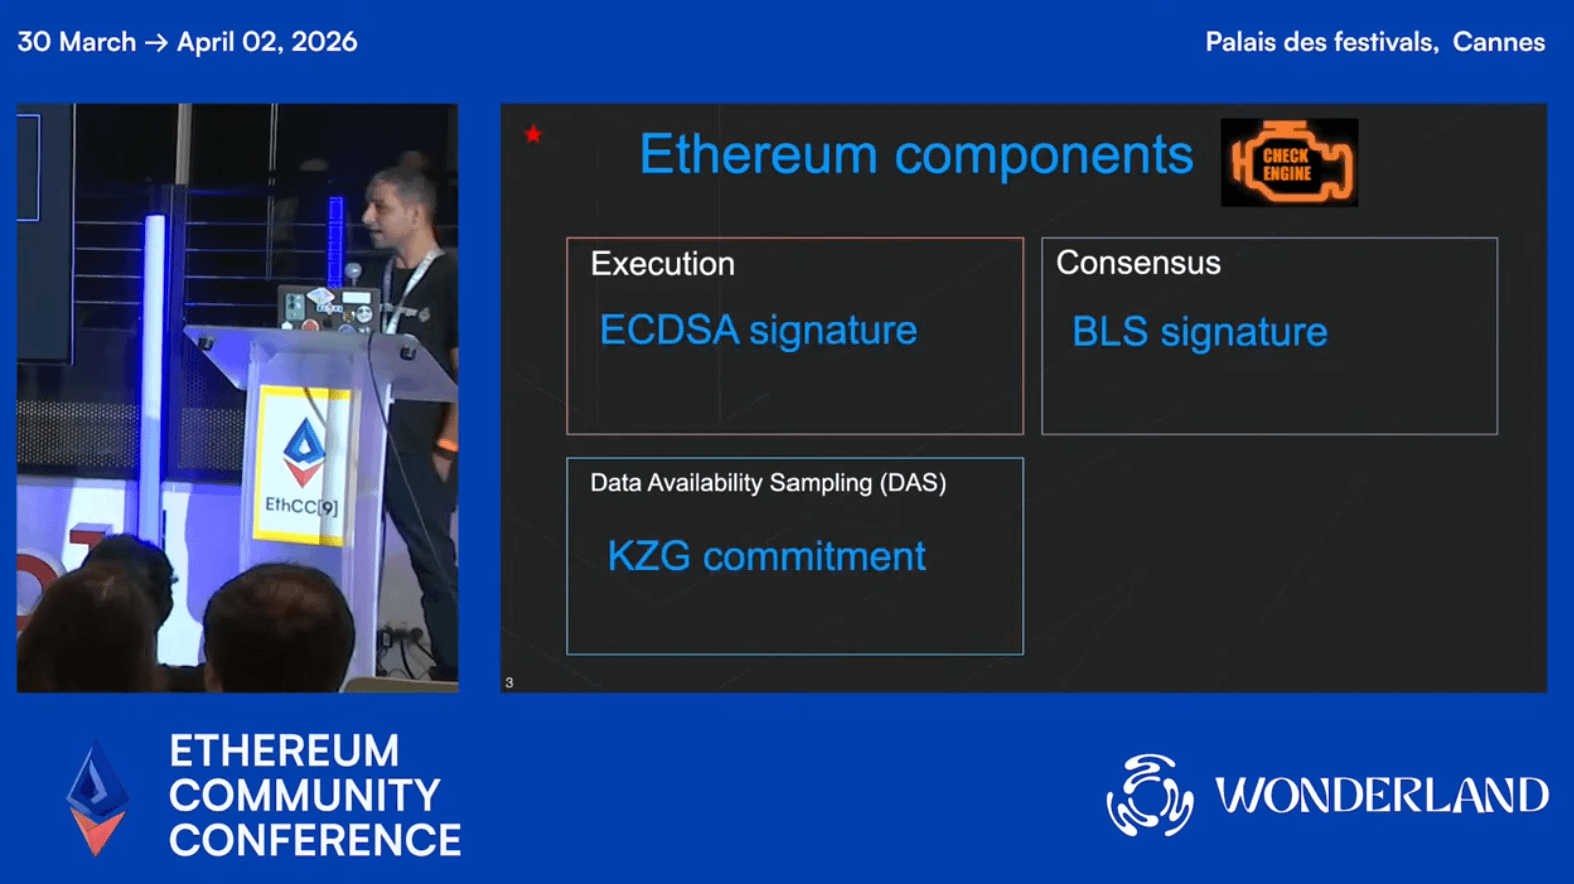
وبشكل أعمق، قام باحث التشفير لدى مؤسسة إيثريوم Antonio Sanso في مؤتمر EthCC9 بتحديث أحدث التطورات في مجال الأمان المقاوم للكم لدى إيثريوم، مشيرًا إلى أن الحواسيب الكمية قد تشكل تهديدًا عمليًا لخوارزمية توقيع ECDSA في منتصف ثلاثينيات القرن الحالي. وأضاف أن إيثريوم قد أكملت حاليًا نحو 20% من الاستعدادات لمقاومة الكم، وتخطط لتنفيذ مقاومة شاملة للكم عبر ترقية “Lean Ethereum” في الفترة بين 2028 و2032.
لكن التحدي التقني الرئيسي الذي يواجهنا حاليًا يتمثل في مشكلة حجم التوقيع. فمثلًا، إن كانت خوارزمية التوقيع ما بعد الكمي الأكثر خفة (Falcon) لا تزال بحجم توقيع أكبر بوضوح من ECDSA بما يزيد عن 10 أضعاف. كما أن التحقق من Lattice-based داخل Solidity مكلف جدًا من حيث الغاز. لذلك حددت فرق البحث مسارين تقنيين رئيسيين:
أولًا: من خلال “تجريد الحساب” (Account Abstraction)، يمكن تمكين المستخدمين من ترقية خوارزمية توقيع المحفظة إلى حل مقاوم للكم (Anti-Quantum)، دون الحاجة إلى تعديل البروتوكول الأساسي؛
ثانيًا: إدخال LeanVM للتعامل مع عمليات التجزئة (الهاش) المعقدة، مع الاستفادة من إثباتات المعرفة الصفرية (Zero-Knowledge Proofs) للتحقق من ملكية عبارة تذكّر العنوان (عنوان/助记词)، بما يضمن أمان الأصول أثناء عملية الانتقال؛
ذكر Antonio أنه سيتولى عقد اجتماعات ACD المتخصصة نصف شهرية (كل أسبوعين) بشأن ما بعد الكم بدءًا من فبراير 2026. وفي الوقت الحالي، تم تشغيل شبكات اختبار ما بعد الكم تجريبية لدى عملاء توافق (consensus) مثل Lighthouse وGrandine.
إضافةً إلى ذلك، فإن أسلوب مجتمع بيتكوين محافظ بوضوح أكثر. ففي BIP360 التي دخلت مؤخرًا مستودع BIPs تم اقتراح نوع مخرجات جديد P2MR (Pay-to-Merkle-Root). ومن أهداف تصميمه—إحدى هذه الأهداف—إزالة مسار الإنفاق “key-path” الهشّ كميًا في Taproot، لتوفير بنية أكثر ملاءمة لانتقال محتمل لتوقيعات ما بعد الكم في المستقبل.
بالطبع، لا يعني دخول أي اقتراح إلى مستودعات BIPs أنه أصبح قد حظي بتوافق مجتمعي، ولا يعني أنه بات وشيكًا أن يُعتمد. لذلك يمكن فقط القول إن مجتمع بيتكوين بدأ بالفعل من الداخل مناقشات أكثر تحديدًا حول التعرض للكم (Quantum Exposure) وأنواع المخرجات المحتملة التي قد تتغير، وهذا يتماشى أيضًا مع أسلوب بيتكوين المعتاد: تحديد المشكلة أولًا، ثم تكوين توافق ببطء شديد.
تجدر الملاحظة أنه منذ وقت مبكر في عام 2024، قامت المعهد الوطني للمعايير والتقنية الأمريكي (NIST) رسميًا بإصدار ثلاثة معايير للتشفير ما بعد الكمي، ما يعني أن بيئة البلوك تشين لديها هدف انتقال واضح، ولا يعود مطلوبًا انتظار مناقشات لتقارب آراء حول أي خوارزمية أفضل؛ فالجهات الهندسية بدأت فعليًا في التنفيذ عمليًا.
ثالثًا، ماذا ينبغي أن يفعل المستخدم العادي؟
رغم أن تهديد الحوسبة الكمية أمر سيحدث بعد سنوات، فإن كون المستقبل لاحقًا لا يعني أنه لا يجب الاهتمام به الآن. فبعض العادات الجيدة إذا تشكلت اليوم فإن تكلفتها شبه معدومة.
أولًا: تجنب إعادة استخدام العنوان. وهذه هي أكثر إجراءات الحماية الذاتية مباشرة وفعالية.
والسبب مطابق لما ذُكر أعلاه: إذا كنت مستخدمًا في سلاسل UTXO مثل بيتكوين، ففي كل مرة تُطلق فيها معاملة، ينكشف المفتاح العام على السلسلة. فإذا كنت تستخدم دائمًا العنوان نفسه، فسيبقى المفتاح العام مكشوفًا لفترة طويلة. وعندما تنضج قدرات الحوسبة الكمية، يمكن للمهاجمين بشكل مريح استنتاج المفتاح الخاص من مفتاحك العام.
حاليًا، مثلًا محافظ مشهورة مثل imToken توفر افتراضيًا وظيفة المحافظ HD. والعادة الجيدة هي: عند كل تحويل استخدم عنوانًا جديدًا للاستلام، ولا تُعامل عنوانًا واحدًا كمعرّف هوية دائم وتُعيد استخدامه بشكل متكرر. وبالنسبة للعناوين التي لم ترسل معاملات من قبل، لم ينكشف المفتاح العام أصلًا، وبالتالي فإن التهديد الكمي الحالي شبه غير ذي صلة.
ثانيًا: ركز على خارطة طريق الترقية ما بعد الكم للمحفظة.
إذا كنت تستخدم بشكل أساسي سلاسل “حسابية” مثل إيثريوم، فليس التركيز على مجرد تبديل العناوين ميكانيكيًا باستمرار، بل ركز على المحفظة التي تستخدمها وعلى السلسلة العامة التي تقف عليها: هل ستوفر في المستقبل مسار انتقال واضحًا؟
بالنسبة لسلاسل بلوكات على نموذج حسابات (Account Model)، غالبًا لا تكمن المشكلة الأكبر في “التعرض الفردي” بحد ذاته، بل في الارتباط الطويل بين الحساب النشط وسجل المفاتيح العامة وهوية الحساب على السلسلة وصلاحيات التطبيق. وبمجرد دخول نافذة الانتقال مستقبلًا فعليًا، سيكون الحساب الذي يمكن ترقيته أكثر أمانًا، وسيكون المحفظة التي يمكنها استبدال منطق التحقق/التوقيع بسلاسة أكثر أمانًا أيضًا.
أخيرًا ومن منظور الطبيعة الإنسانية أيضًا، يمكن توقّع أنه مع ارتفاع سخونة الموضوع، ستظهر على الساحة محافظ أو بروتوكولات كثيرة تدّعي “أمانًا كميًا”. ينبغي أن نكون حذرين من المحافظ والبروتوكولات والبنى التحتية التي ترفع شعار “أمان كمي” دون تحقق حقيقي.
أمام هذا النوع من الكلام، ليس ما ينبغي سؤالَه هو نصوص الدعاية، بل ثلاثة أسئلة “أقسى” وأكثر صلابة:
هل الخوارزمية التي يعتمد عليها الأمر هي معيار NIST الذي تم اعتماده نهائيًا؟
هل تم إخضاع أمانه لمراجعات تدقيق مستقلة ولتحقق واسع التنفيذ؟
هل يقولون إن الأمان الكمي يعني انتقالًا على مستوى السلسلة، أم ترقية على مستوى الحساب، أم أنه مجرد تغليف على مستوى التطبيق؟
فبعد كل شيء، فإن الأمان الحقيقي ما بعد الكمي لا ينبغي أن يغطي فقط “وسم” تطبيق واحد، بل المسار الكامل من التوقيع والتحقق إلى التوافق على السلسلة.
بشكل عام، فإن التهديد الذي يشكله الحوسبة الكمية على البلوك تشين تهديد حقيقي بالفعل. وأهمية ورقة غوغل الأخيرة لا تكمن فقط في أنها تُقرّ بهذا التهديد، بل لأنها دفعت التهديد من مجال النظريات البعيدة إلى مجال المخاطر القابلة للتخطيط.
لكن هذا ما يزال لا يعني “إشارة إلى أن المحفظة ستتعرض للاختراق غدًا”. والفهم الأدق هو أن الانتقال إلى ما بعد التشفير الكمي (Post-Quantum) لم يعد مجرد موضوع يخص الدوائر الأكاديمية فقط، بل سيتحول خلال السنوات المقبلة تدريجيًا إلى مشكلة واقعية في ترقية البروتوكولات وتصميم المحافظ وإدارة أصول المستخدمين.
مكتوب في الختام
بالنسبة للصناعة، الأهم فيما يلي ليس من يرفع صوته أولًا ويقول “الكَم قادم”، بل من يستطيع تصميم مسار الانتقال بوضوح أولًا.
بالنسبة للمستخدمين، ليس مطلوبًا أن تقعوا في الهلع الآن. بل الأهم هو بناء أبسط فهم للمخاطر أولًا: ما هي الأصول التي تُعرض أولًا؟ ما العمليات التي تضخم مساحة التعرض (attack surface)؟ وأي محافظ وأي سلاسل عامة من المرجح أن تقدم في المستقبل ترقية سلسة؟
ما نحتاجه هو التحرك مبكرًا، لا الانغماس في القلق المفرط.
نتمنى لكم جميعًا أن نسترشد بهذه النقاط سويًا.