


يُزعم أن فاعل التهديد المعروف باسم “Jinkusu” يبيع أدوات الجريمة الإلكترونية المصممة لتجاوز إجراءات اعرف عميلك (KYC) في البنوك ومنصات العملات الرقمية.
تستخدم الأداة تقنيات التزييف العميق وتلاعب الصوت لخداع أنظمة التحقق من KYC على منصات التمويل، كما كتب متتبع الجريمة الإلكترونية Dark Web Informer في منشور يوم الأحد على X.
أضافت شركة الأمن السيبراني Vecert Analyzer أن Jinkusu يستخدم الذكاء الاصطناعي لتبديل الوجوه في الوقت الحقيقي عبر InsightFace من أجل “نقل الإيماءات بسلاسة”، جنبًا إلى جنب مع تعديل الصوت لتجنب القياسات الحيوية.
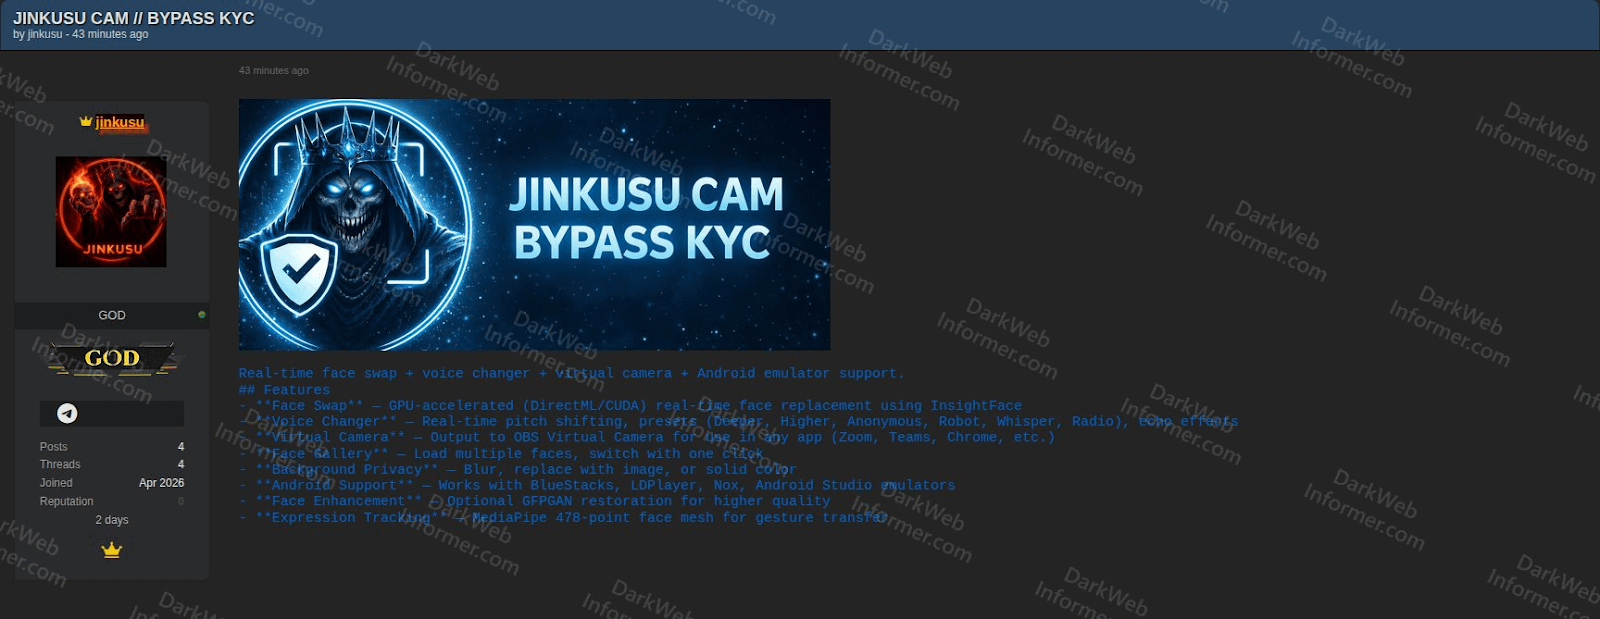 المصدر: Dark Web Informer
يعد ظهور أدوات انتحال الهوية العميق «جرس إنذار» للصناعة، إذ يسلط الضوء على أوجه القصور في أنظمة التحقق من KYC، وفقًا لـ ديدي لافيد، الرئيس التنفيذي لمنصة أمن البلوك تشين Cyvers.
قال لافيد لـ Cointelegraph: «مع خفض الذكاء الاصطناعي العوائق أمام الاحتيال بفرْد هويةٍ مُصطنع، ستظل الأبواب الأمامية دائمًا عرضة للضعف»، داعيًا المنصات إلى اعتماد نهج أمني متعدد الطبقات يجمع بين التحقق من الهوية والمراقبة الفورية بالذكاء الاصطناعي.
يمكن للذكاء الاصطناعي اختراق أنظمة التحقق من الهوية KYC بصورة واحدة
سلّط رئيس مسؤولي أمن Binance، جيمي سو، الضوء على التهديد المتزايد لتقنية انتحال الهوية العميق منذ مايو 2023.
حذر من أن تحسين خوارزميات الذكاء الاصطناعي سيمكن من اختراق أنظمة هوية KYC باستخدام صورة واحدة فقط للضحية.
تتيح مجموعة الاحتيال الجديدة أيضًا للمحتالين تنفيذ عمليات احتيال بغرض العلاقات الرومانسية، مثل «تسمين الخنازير»، دون أي معرفة تقنية.
خسر مستثمرو العملات الرقمية 5.5 مليار دولار بسبب 200 ألف حالة من حالات النصب عبر «تسمين الخنازير» التي تم الإبلاغ عنها في 2024.
يهدد الاحتيال كخدمة المستثمرين في مجال العملات الرقمية
يُشتبه في أن مؤلف حزمة الاحتيال الجديدة، Jinkusu، هو الجهة التهديد نفسها التي أطلقت مجموعة التصيد الاحتيالي Starkiller في فبراير 2026.
على عكس مجموعات التصيد الاحتيالي التقليدية المعتمدة على HTML، ينشئ Starkiller وكيلًا عكسيًا في الوقت الفعلي عبر إنشاء متصفح Chrome عديم الواجهة (headless) داخل حاوية Docker، ثم يقوم بتحميل صفحة تسجيل الدخول الأصلية للعلامة المستهدفة وإعادة توجيه كل إدخال المستخدم، بما في ذلك عمليات تسجيل الدخول وكلمات المرور، إلى الجاني، كما أوضحت منصة الأمن السيبراني Abnormal في تقرير مؤرخ 19 فبراير.
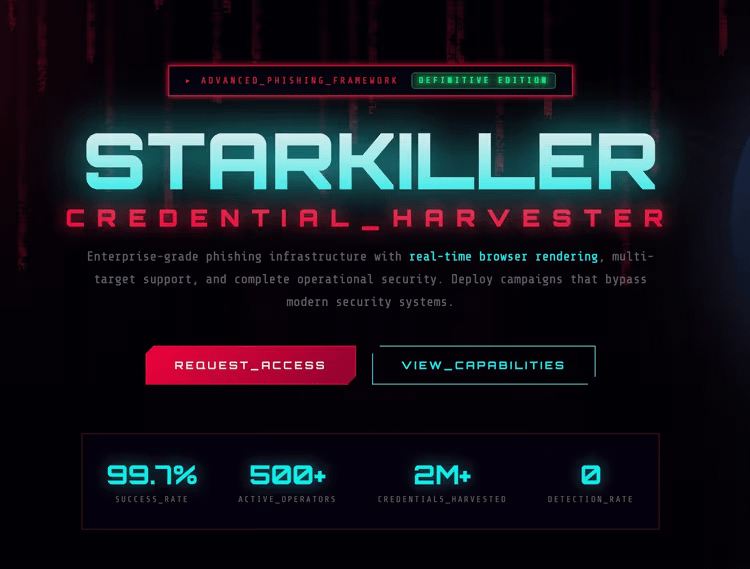 برمجيات خبيثة للتصيد الاحتيالي كخدمة Starkiller. المصدر: Abnormal.ai
في حين انخفضت خسائر هجمات التصيد الاحتيالي للعملات الرقمية بنسبة 83% في عام 2025، ظلت سكربتات اختراق المحافظ الخبيثة نشطة وواصلت البرامج الضارة الجديدة الظهور، وفقًا لما ذكرته Scam Sniffer في تقرير صدر في يناير.
مجلة: الجميع يكره GPT-5، ويُظهر الذكاء الاصطناعي أن وسائل التواصل الاجتماعي لا يمكن إصلاحها