لا تزال معظم الأنظمة تعالج التحقق كحدث لمرة واحدة.
لكن في الواقع، الثقة هي شيء تحمله وليست شيئًا تعيد فعله.
هذا ما يجعل Sign مثيرًا للاهتمام بالنسبة لي. إنه يحول التحقق إلى شيء قابل لإعادة الاستخدام، تقريبًا مثل طبقة شخصية تبنيها بمرور الوقت. يمكن أن يفتح تأكيد واحد العديد من الإجراءات دون إعادة كشف كل شيء مرة أخرى.
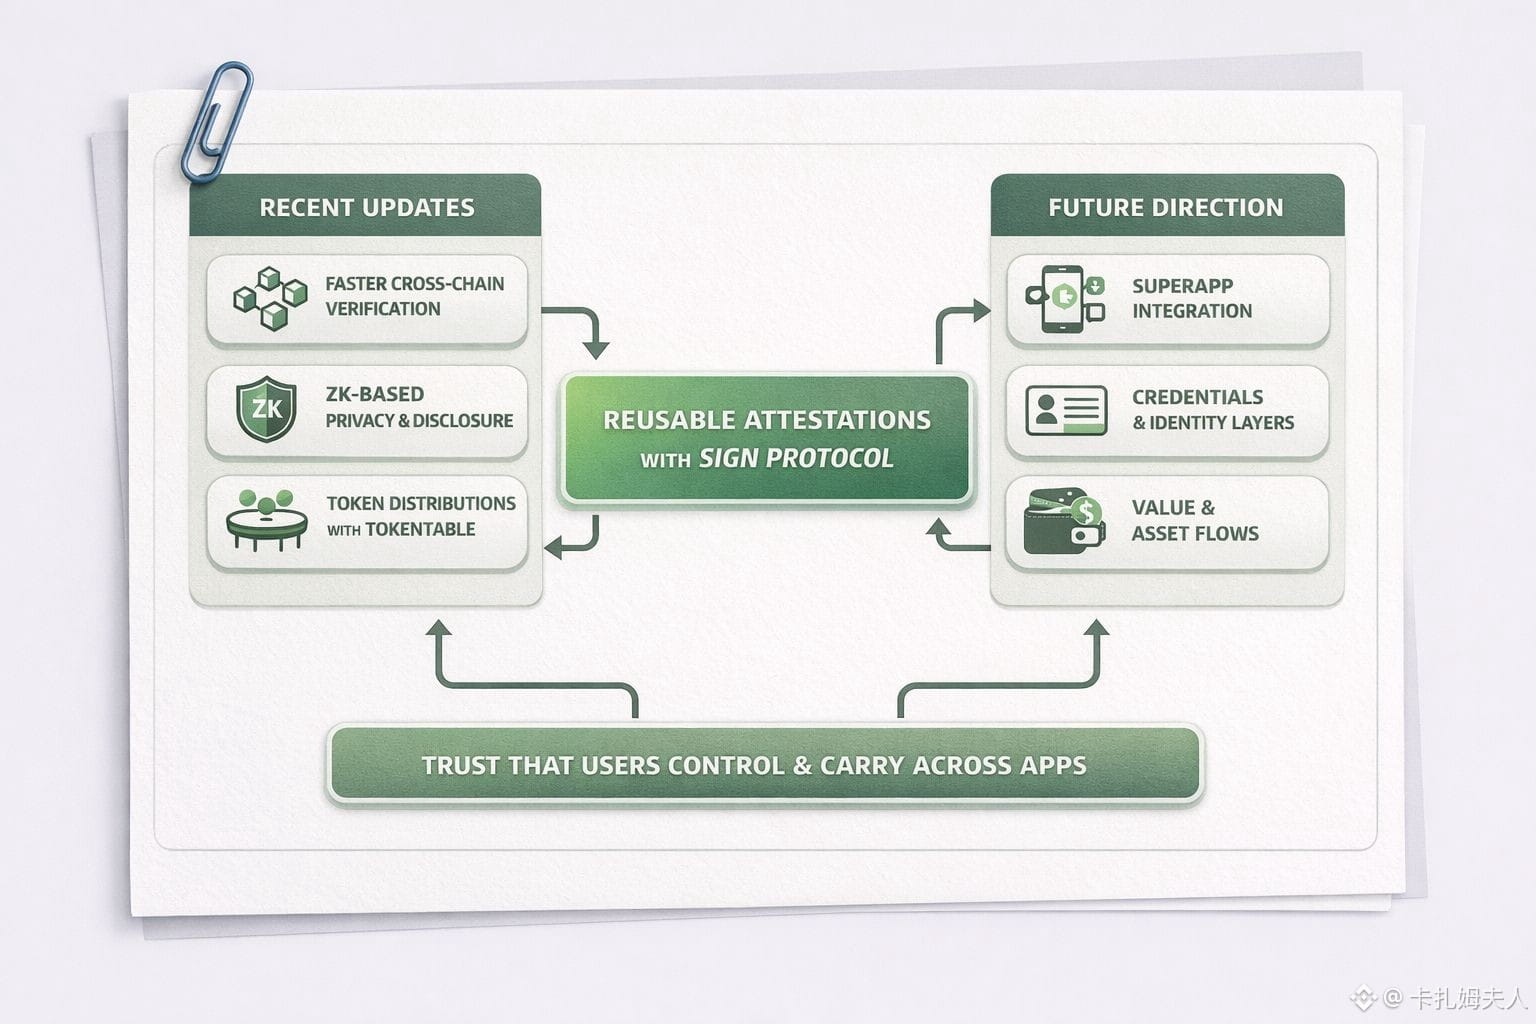
ما يبرز مؤخرًا هو كيف أن هذه الفكرة أصبحت أكثر عملية. مع التحديثات التي تحسن سرعة وخصوصية السلاسل المتقاطعة (خاصة مع الكشف الانتقائي القائم على ZK)، والأدوات مثل TokenTable التي تتعامل بالفعل مع التوزيعات الكبيرة الحجم والقائمة على القواعد، فإنها تتحرك من النظرية إلى الاستخدام الفعلي.
الاتجاه القادم لـ SuperApp يبدو أيضًا مهمًا ليس لأنه يضيف ميزات، ولكن لأنه قد يربط أخيرًا الهوية، والاعتمادات، وتدفقات القيمة في مكان واحد.
بالنسبة لي، الجزء المثير ليس مجرد التحقق.
إنها الفكرة التي تجعل الثقة قابلة للتكوين شيء يمكن للتطبيقات البناء عليه، ويمكن للمستخدمين حمله مع السيطرة.
هل أنت فضولي كيف يرى الآخرون أنها الثقة القابلة لإعادة الاستخدام القطعة المفقودة في تجربة مستخدم Web3؟
@SignOfficial $SIGN #SignDigitalSovereignInfra
لكن في الواقع، الثقة هي شيء تحمله وليست شيئًا تعيد فعله.
هذا ما يجعل Sign مثيرًا للاهتمام بالنسبة لي. إنه يحول التحقق إلى شيء قابل لإعادة الاستخدام، تقريبًا مثل طبقة شخصية تبنيها بمرور الوقت. يمكن أن يفتح تأكيد واحد العديد من الإجراءات دون إعادة كشف كل شيء مرة أخرى.
ما يبرز مؤخرًا هو كيف أن هذه الفكرة أصبحت أكثر عملية. مع التحديثات التي تحسن سرعة وخصوصية السلاسل المتقاطعة (خاصة مع الكشف الانتقائي القائم على ZK)، والأدوات مثل TokenTable التي تتعامل بالفعل مع التوزيعات الكبيرة الحجم والقائمة على القواعد، فإنها تتحرك من النظرية إلى الاستخدام الفعلي.
الاتجاه القادم لـ SuperApp يبدو أيضًا مهمًا ليس لأنه يضيف ميزات، ولكن لأنه قد يربط أخيرًا الهوية، والاعتمادات، وتدفقات القيمة في مكان واحد.
بالنسبة لي، الجزء المثير ليس مجرد التحقق.
إنها الفكرة التي تجعل الثقة قابلة للتكوين شيء يمكن للتطبيقات البناء عليه، ويمكن للمستخدمين حمله مع السيطرة.
هل أنت فضولي كيف يرى الآخرون أنها الثقة القابلة لإعادة الاستخدام القطعة المفقودة في تجربة مستخدم Web3؟
@SignOfficial $SIGN #SignDigitalSovereignInfra