
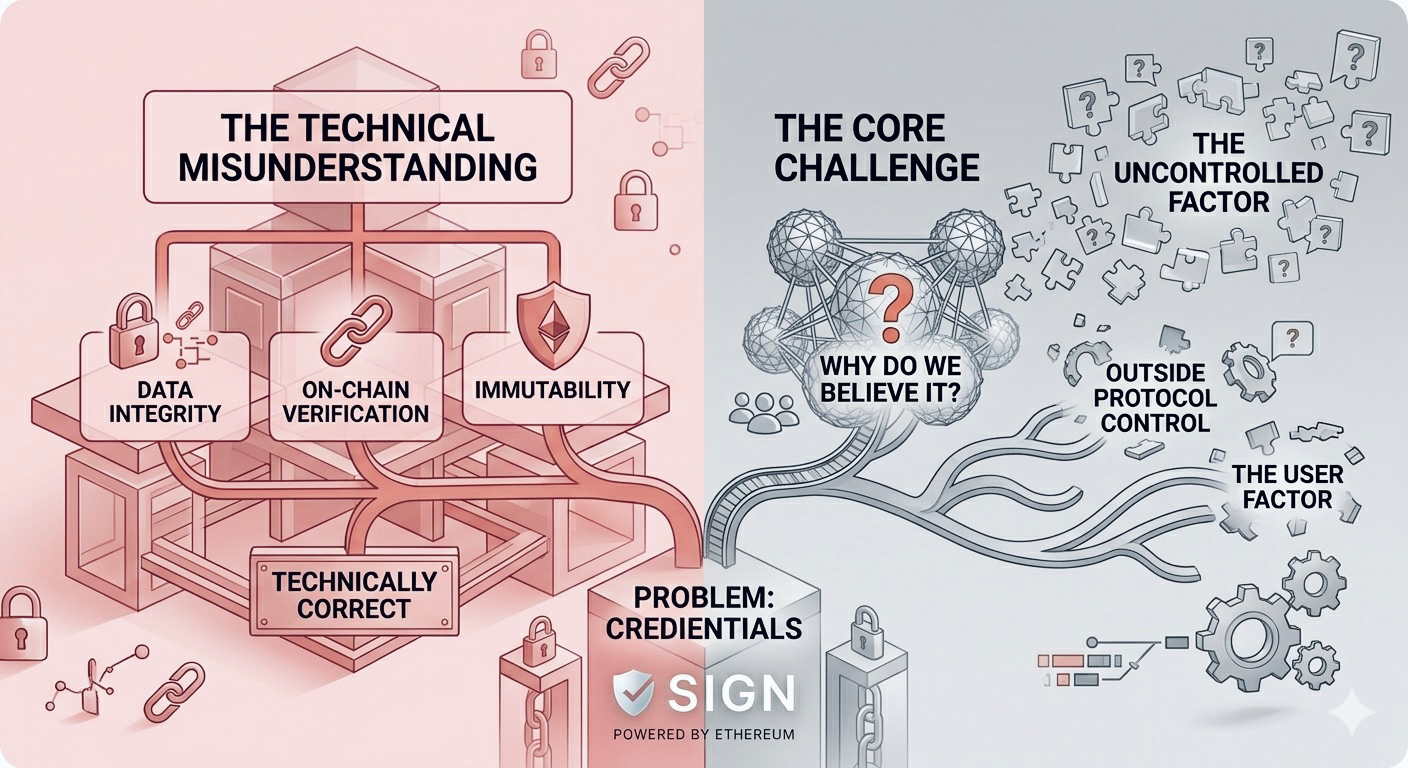
Mình từng nghĩ vấn đề nằm ở dữ liệu: làm sao để chứng minh một thông tin là đúng, làm sao để verify nó on-chain, làm sao để mọi thứ minh bạch và không thể sửa.
Nhưng đó có thể là hiểu nhầm lớn nhất.
Bởi vì ngay cả khi dữ liệu hoàn toàn chính xác, thì câu hỏi quan trọng hơn vẫn còn đó: tại sao chúng ta tin vào nó?
Một hệ thống như SIGN có thể cấu trúc credential rất tốt. Schema rõ ràng, verification logic chặt chẽ và dữ liệu immutable.
Về mặt kỹ thuật, mọi thứ đều đúng.
Vấn đề nằm ở phần mà protocol không kiểm soát được.
Ai là issuer của credential đó? Họ đã từng làm gì trước đây? Có bao nhiêu hệ thống khác đang accept họ? Và quan trọng hơn, có bao nhiêu người thực sự trust họ? Authority không nằm trong protocol. Nó nằm ở việc network có recognize bạn hay không - và đó là thứ không thể tiêu chuẩn hóa.
Khi mỗi credential đều gắn với một issuer cụ thể, hai dữ liệu giống hệt nhau không còn tương đương nữa. Chúng bắt đầu phân kỳ dựa trên history, behavior và mức độ được sử dụng của issuer đó. Cùng một claim, nhưng không cùng mức độ được tin. Điều này làm lộ ra một layer mà trước đây thường bị ẩn: authority đứng sau dữ liệu.
SIGN không chỉ verify data, nó vô tình làm cho layer này trở nên visible.
Và khi nhiều hệ thống cùng sử dụng một issuer, authority bắt đầu tích lũy - không phải qua tuyên bố, mà qua việc được sử dụng lặp đi lặp lại. Mỗi lần một credential được accept là một lần issuer đó được củng cố vị thế.
Dần dần, họ trở thành một trust anchor, không phải vì họ nói vậy, mà vì hệ thống behave như thể điều đó là đúng.
So với các mô hình chỉ tập trung vào data correctness, đây là một bước chuyển khác hẳn: từ “dữ liệu có đúng không” sang “ai đứng sau dữ liệu này”.
Nhưng chính ở đây cũng xuất hiện một vấn đề không có lời giải kỹ thuật.
Bạn có thể thấy toàn bộ history on-chain, có thể compare các issuer, có thể observe behavior theo thời gian - nhưng việc quyết định trust hay không vẫn là một hành động mang tính xã hội. Protocol không thể ép bạn trust, nó chỉ có thể làm cho mọi thứ trở nên transparent hơn.
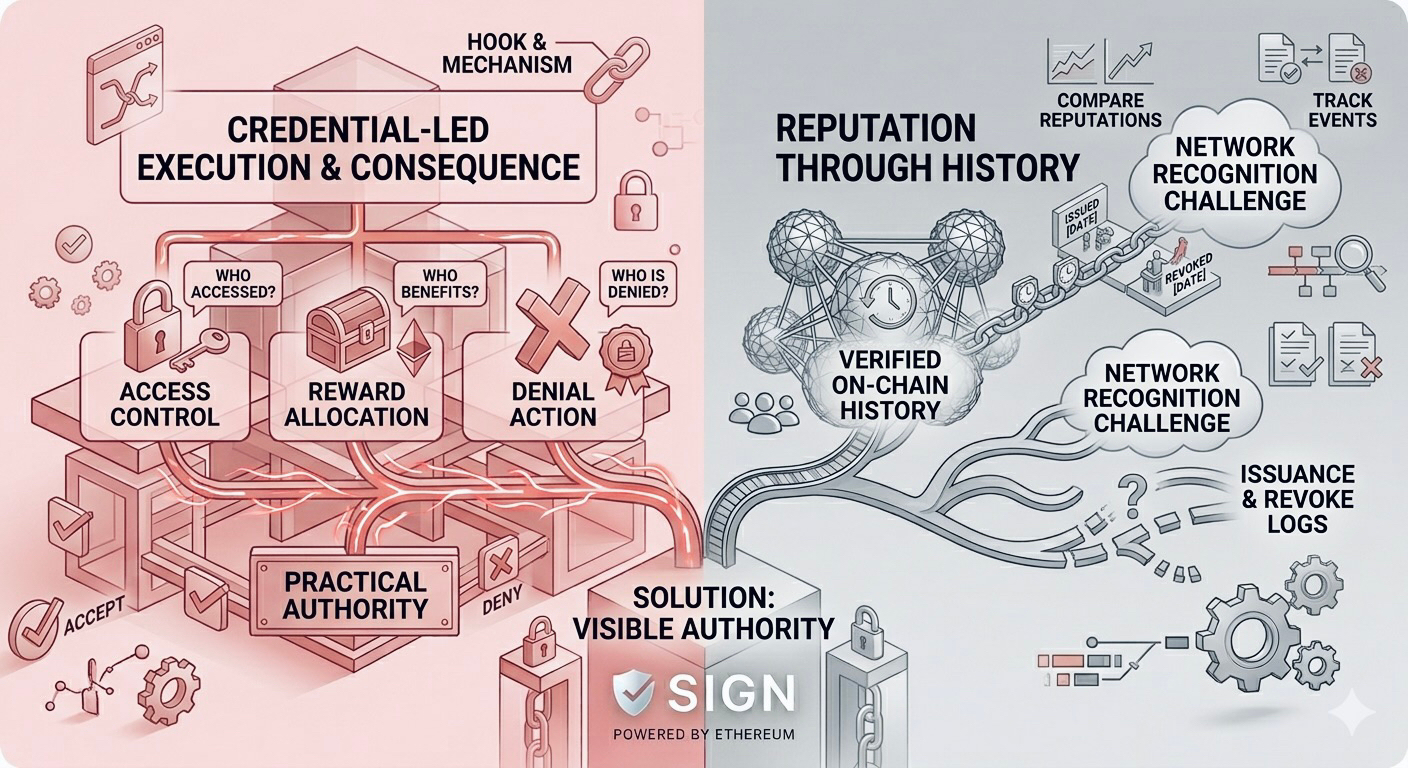
Khi credential được connect với execution thông qua các mechanism như hook, verification không còn là thông tin thụ động mà bắt đầu có consequence. Ai có thể access hệ thống, ai được nhận quyền lợi, ai bị từ chối, tất cả phụ thuộc vào việc credential đó có được accept hay không. Lúc này, authority không còn mang tính biểu tượng mà trở thành hành vi thực tế trong hệ thống.
Toàn bộ vòng đời của credential từ issuance đến revoke, đều được recorded on-chain.
Reputation không còn là lời nói, mà là history: có thể verify, có thể track, có thể compare.
Nhưng điều đó không có nghĩa là vấn đề đã được giải quyết. Bởi vì tất cả những gì SIGN làm là đưa authority ra ánh sáng, còn việc recognize authority đó hay không vẫn phụ thuộc vào network.
Nếu không có đủ hệ thống sử dụng cùng một issuer, thì không có trust layer nào được hình thành. Nếu không có network effects, authority không tích lũy. Và nếu authority không tích lũy, verification vẫn chỉ là một feature rời rạc trong từng application.
Đó là lý do mình theo dõi SIGN không phải ở cách họ verify data, mà ở việc liệu họ có thể biến verification thành một layer độc lập hay không - một layer nơi authority không chỉ tồn tại, mà được recognize rộng rãi.
Nếu trust không nằm trong protocol, vậy nó thực sự hình thành ở đâu?