
#signdigitalsovereigninfra $SIGN
في المرة الأولى التي صادفت فيها $SIGN، لم تكن هناك إطلاق كبير أو منشور فيروسي—مجرد هذه المحادثة المدفونة جزئيًا حول الشهادات الرقمية. كان هناك شخص ما، كما هو متوقع، يتذمر بشأن الشهادات المزيفة التي تتسلل مرة أخرى إلى لينكد إن. نفس الدوامة القديمة. وأتذكر أنني كنت أحدق في شاشتي، أفكر، واو، هل لا زلنا لم نتجاوز هذا؟ لم تختفِ حقًا، أليس كذلك؟
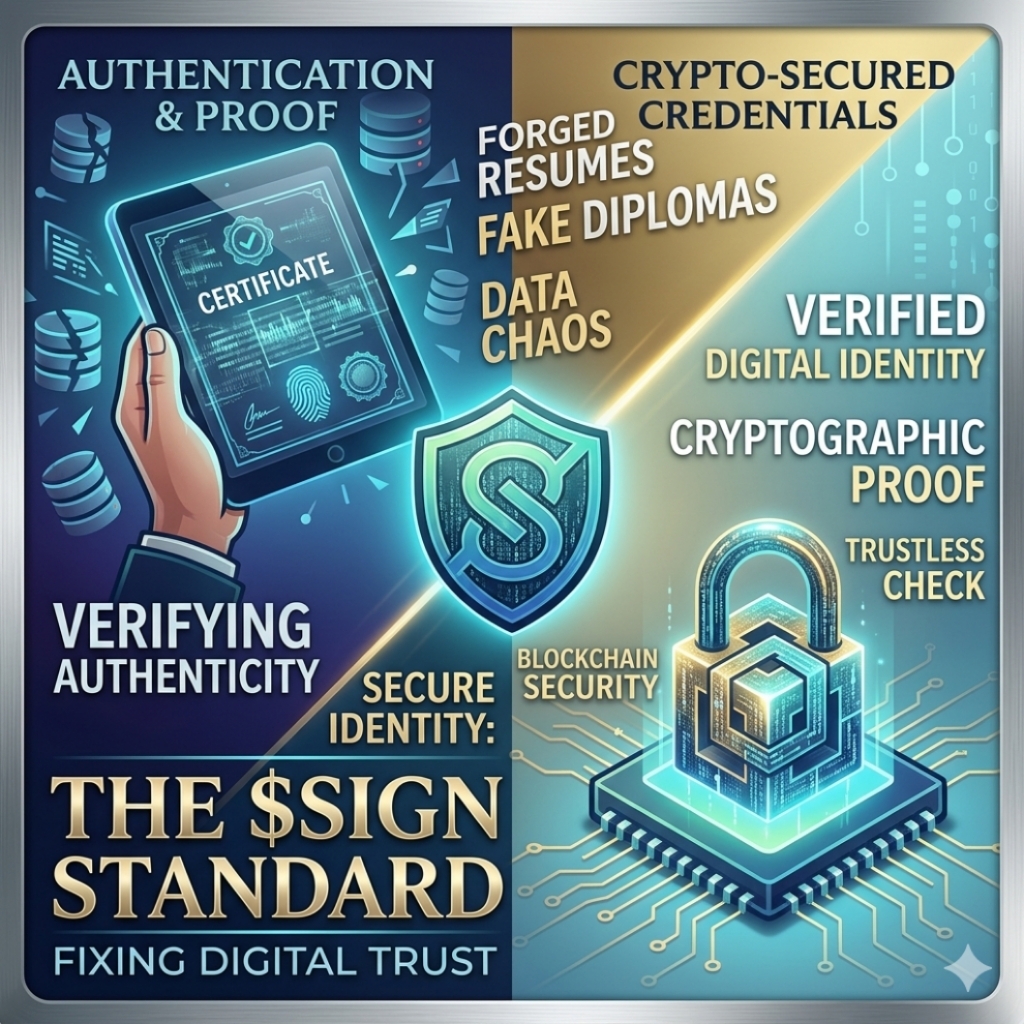
الأمر هو، إذا نظرت إلى التحقق من الشهادات—حقًا نظرت—فهو نوع من الكارثة الهادئة. ليس النوع المذهل الذي يصنع العناوين. فقط... هش بشكل هادئ. الدبلومات، السير الذاتية، الشهادات—كل تلك الأشياء. نتبادل ملفات PDF، نبحث في رسائل البريد الإلكتروني شبه القديمة، أو ندخل إلى هذه القواعد القديمة المتداعية التي، بصراحة، يمكن التلاعب بها أو تختفي ببساطة. الآن أضف الشهادات المزيفة التي تم إنشاؤها بواسطة الذكاء الاصطناعي والتي تبدو جيدة جدًا، وفجأة لا يمكنك حتى الوثوق في غرائزك الخاصة نصف الوقت. إنه فوضى، بصراحة.
إذًا نعم، هنا يبدأ $SIGN بالاتضاح فعلًا. لا باعتباره مشروعًا صاخبًا للعملات المشفرة يَعِد بارتفاعات خيالية، بل بوصفه استجابة رصينة إلى حدٍّ ما لهذه المشكلة المزعجة والمملة، لكنها مهمة.
في جوهر الأمر، المشكلة بسيطة على نحو محرج: الثقة عبر الإنترنت لا تتوسع بما يكفي. فالتحقق من مؤهلات شخص ما يستلزم دائمًا تقريبًا إشراك طرف ثالث—كالمدارس وأصحاب العمل وهيئات الاعتماد—ولنكن صريحين، فهذه الأنظمة لا تنسجم جيدًا بعضها مع بعض. لا يزال بعضها يعتمد على حيل يدوية باستخدام جداول البيانات. أتذكر أنني حاولت في عام 2022 التحقق من شهادة أحد أصدقائي؛ أرسلت بضع رسائل بريد إلكتروني، ثم اضطررت إلى تذكيرهم مجددًا بعدما لم يصلني أي رد. مرّت أيام، وقلت في نفسي: حقًا؟ بالنسبة إلى شيء نسميه الآن «رقميًا»، بدا الأمر أشبه بإرسال رسالة بالبريد العادي منه بالاستعلام من قاعدة بيانات.
بحسب ما أستطيع استنتاجه، يُغيّر $SIGN قواعد اللعبة قليلًا. فبدلًا من تجميع النتائج من هذه المؤسسات المعزولة، يضع الشهادة على طبقة هوية قائمة على البلوك تشين. لا حاجة إلى اجتياز سلسلة من العقبات وسؤال أحدهم: «هل يمكنك التحقق من هذا لي مرة أخرى؟» بدلًا من ذلك، لديك: «إليك إثباتًا تشفيريًا. هل يتطابق؟» وانتهى الأمر.
إليكم الفكرة باختصار، بحسب ما فهمت. الجهة المُصدِرة—لنفترض أنها جامعة—تنشئ شهادة رقمية وتوقّعها. ثم تُثبَّت هذه الشهادة على السلسلة عبر $SIGN. وتحصل أنت (حامل الشهادة) على مرجع لمحفظة. وعندما يرغب أحدهم في التحقق منها، يقارن التوقيعات ويطّلع على البيانات العامة. لا رسائل بريد إلكتروني. لا انتظار على أحرّ من الجمر. الأمر ينجز ببساطة.
أو، حسنًا، ينبغي أن يفي بالغرض—بافتراض أن الناس يستخدمونه فعلًا.
ما لفت انتباهي هو كيف يتجاوز هذا كل تلك المحاولات من نوع «لننشئ قاعدة بيانات أفضل». فبدلًا من ظهور جهات مركزية جديدة تتحكم في الوصول، يوزّع عملية التحقق، ويجعل هذا الجانب لا يعتمد على الثقة بجهة بعينها. لا أقول إنه مثالي، لكن هذا تحول منعش على نحو غريب.
بالطبع، هناك المشكلة الكبرى: التبنّي. لا قيمة لكل هذا ما لم تنضم الجهات المُصدِرة الكبرى. الجامعات وأصحاب العمل الكبار؟ يتحركون ببطء الأنهار الجليدية. ببطء مؤلم. كما أن تجربة المستخدم ليست سلسة تمامًا. إدارة الشهادات عبر محفظة أمر بديهي لمهتمي العملات المشفرة. أما أمي؟ انسَ الأمر. سيستغرق ذلك سنوات، أو قد لا يحدث أبدًا. ثم هناك سجل البلوك تشين الأبدي—ماذا يحدث عندما تُلغى شهادة أو يرتكب أحدهم خطأً مطبعيًا؟ فجأة تجد نفسك تصارع «أخطاء دائمة». وهذا ليس أمرًا هيّنًا.
لكن رغم كل ذلك، أعود دائمًا إلى الشعور نفسه في قرارة نفسي: إذا كنا نندفع نحو مستقبل تعيش فيه هويتنا وسمعتنا على الإنترنت (وهذا ما يحدث تمامًا)، فلا بد أن ترتقي طريقة التحقق لدينا. لا يمكننا أن نظل عالقين في عالم ملفات PDF وسلاسل رسائل البريد الإلكتروني المحرجة. فهذا ببساطة لن يفي بالغرض.
ربما تكون $SIGN وما يشبهها مجرد محاولات أولية متواضعة. بدائية وفي بداياتها. لكنها تسير في الاتجاه الصحيح—نحو جعل الثقة سريعة وبسيطة، وبصراحة، تلقائية إلى حدٍّ ما.
وعندما تتراجع قليلًا وتنظر إلى الأمر بتدقيق… يبدو غريبًا إلى حدٍّ ما. بل إن الأمر يبدو مستحقًا منذ زمن.