

في رأيي، من مسؤولية عمالقة تكنولوجيا المعلومات القبض على القراصنة ومنع تنزيل وتثبيت التطبيقات الاحتيالية. ومع ذلك، فإنهم مرة أخرى يقتصرون مسؤوليتهم على الإبلاغ عن القراصنة أو الاحتيالات إلى السلطات المحلية #CybersecurityPolice في حالات نادرة، وهو الحد الأدنى الذي يمكنهم القيام به والذي لا يزال غير كافٍ لمواجهة المحتالين وتطبيقاتهم وخدماتهم!
على الرغم من ذلك، يمكنهم توظيف مجموعة من متخصصي تكنولوجيا المعلومات المتوسطين ودفع رواتب لهم فقط لإزالة جميع التطبيقات والخدمات المارقة واحدة تلو الأخرى، وهو ما يبدو أيضًا أنه أصعب مهمة بالنسبة لعمالقة تكنولوجيا المعلومات.
كما يدّعون أيضًا أنه نظرًا لوجود الكثير من عمليات الاحتيال/النصب، فإنهم غير قادرين على إيقافها جميعًا، وبالتالي تقع المسؤولية على المستخدمين للحفاظ على معلوماتهم الشخصية خاصة وآمنة.
أتمنى حقًا أن يقوموا بتوظيف ما لا يقل عن عشرة متخصصين في تقنية المعلومات، تكون وظيفتهم الأساسية من 9:00 صباحًا حتى 5:00 مساءً، لمراجعة جميع التطبيقات المتاحة واحدًا تلو الآخر لتحديد عمليات الاحتيال وإزالة جميعها. هذا أقل ما يمكنهم فعله!
هل تعلم أنه بالإضافة إلى عملي الأساسي، كان عليّ القيام بهذه المهمة يوميًا، والتحقق/مراجعة كل شيء واحدًا تلو الآخر أثناء العمل على الكمبيوتر أو عبر الإنترنت! كم منكم يفعل ذلك؟
على سبيل المثال، في حسابي الخاص بالأعمال #Facebook ، كان عليّ إزالة البوتات والحسابات الزائفة والصور غير المناسبة وحسابات المحتالين وحسابات النسخ يدويًا واحدًا تلو الآخر. هل تعرف كم كان عددها؟ أكثر من 1000 حساب! تخيّل كم من الوقت كان عليّ أن أضيّعه في ذلك! هل كان بإمكاني التخلص منها؟ لا! فيسبوك واحد من القادة في مجال تقنية المعلومات! يا للعار!
علاوة على ذلك، في رأيي، تتحمل مايكروسوفت وآبل المسؤولية الكاملة عن الفيروسات. إذا لم تكن قادرتين على حماية حساباتنا من الفيروسات، إذن فإن منتجهما ضعيف، أليس كذلك؟
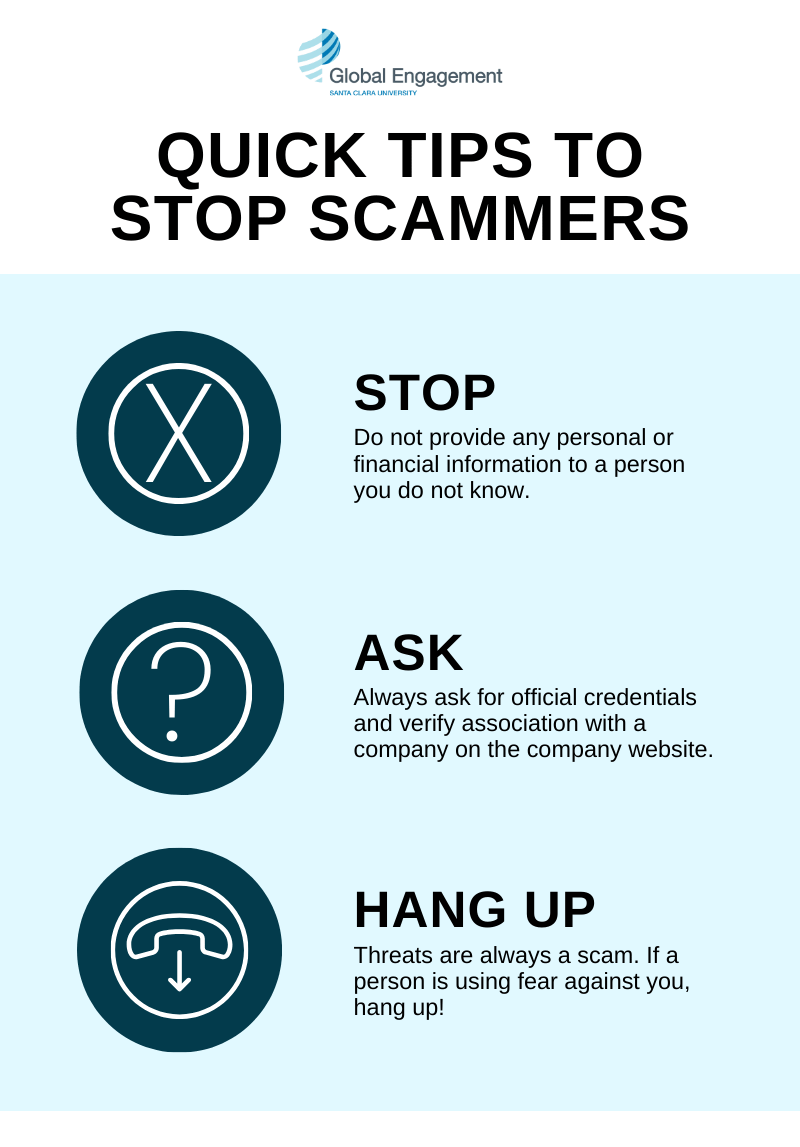
"وأخيرًا، التزم بعادات السلامة غير القابلة للتفاوض هذه لحماية نفسك من المليارات في الخسائر ومن ملايين التطبيقات الاحتيالية التي ناقشناها:
قاعدة "المتجر الرسمي": لا تقم بـ"تحميل جانبي": تجنّب تنزيل التطبيقات من مواقع طرف ثالث أو الروابط التي تصل عبر الرسائل النصية. على أندرويد، اجعل خيار "تثبيت التطبيقات غير المعروفة" معطّلًا في الإعدادات. تحقّق من "الثلاثة الكبار": قبل الضغط على التنزيل، تأكد من اسم المطوّر (يجب أن يكون الشركة الرسمية)، وتاريخ الإصدار (انتبه من التطبيقات الجديدة جدًا التي تدّعي ملايين المستخدمين)، ووسم الخصوصية (لا ينبغي أن يحتاج إلى "جهات الاتصال" لتطبيق "خلفية").
الضوابط المالية استخدم بطاقات افتراضية: للاشتراكات داخل التطبيقات، استخدم خدمة مثل Privacy.com أو ميزة البطاقة الافتراضية لدى البنك. يتيح لك ذلك تحديد حدّ للإنفاق أو "إتلاف" البطاقة إذا وجدت نفسك محاصرًا في فخ اشتراك "مبالغ فيه/ابتزازي". تأكيد بيومتري: فعّل Face ID أو البصمة لجميع المشتريات. هذا يمنع الاشتراكات غير المقصودة التي تتم بنقرة واحدة، والتي يختبئ خلفها المحتالون وراء أزرار "إغلاق" المزيفة.
نظافة الخصوصية والأذونات مبدأ "أقل صلاحيات": إذا طلب تطبيقٌ إذنًا لا يحتاجه (مثلًا: تطبيق الآلة الحاسبة يطلب إذن الميكروفون أو الموقع)، ارفض ذلك واحذف التطبيق. راجع بانتظام: مرة شهريًا، انتقل إلى الإعدادات ثم الخصوصية وتحقق من التطبيقات التي لديها وصول "دائم" إلى موقعك أو الكاميرا.
حمايات تقنية التحديثات التلقائية: غالبًا ما تُصدر ترقيعات الأمان خصيصًا لـ"إيقاف" البرمجيات الخبيثة التي وجدت ثغرة. اجعل نظام التشغيل والتطبيقات لديك مهيّئين للتحديث التلقائي.
تصفية DNS: استخدم DNS آمنًا مثل NextDNS أو Cloudflare (1.1.1.1). يمكن أن تمنع هذه المواقع المجالات المعروفة لـ"الأوامر والتحكم" التي تستخدمها تطبيقات الاحتيال لإرسال بياناتك إلى القراصنة.
اختبار "ليس جيدًا لدرجة يصعب تصديقه": إشارات التحذير في تطبيقات العملات الرقمية/الاستثمار: أي تطبيق يعدك بـ"عوائد مضمونة" أو يطلب منك "تحويل ضريبة" قبل سحب أرباحك فهو عملية احتيال لقطع الشريـان/النصب على الطريقة الافتراسية. لا يعمل أي تطبيق شرعي بهذه الطريقة."
مرة أخرى، هذا لا يساعد إطلاقًا! في هذه الأيام، لدى الناس معرفة رقمية كافية. لقد أخذوا جميع توصيات عمالقة تقنية المعلومات وحموا حساباتهم.
ومع ذلك، فهم ما زالوا عرضة لهجمات القراصنة والفيروسات، وسهلة الوصول بالنسبة للمحتالين والبرمجيات الخبيثة/الفيروسات والقراصنة!


#Trump'sCyberStrategy #BitcoinForecast #BitcoinVsGold
دائمًا "DYOR"