إنه مضحك وصحيح يا أخي


نشر
--
Trading Insight_News
·
--
خسر المستخدم 354,000 دولار في غمضة عين، وأصبح ضحية لعملية احتيال "تسمم العناوين" المتطورة
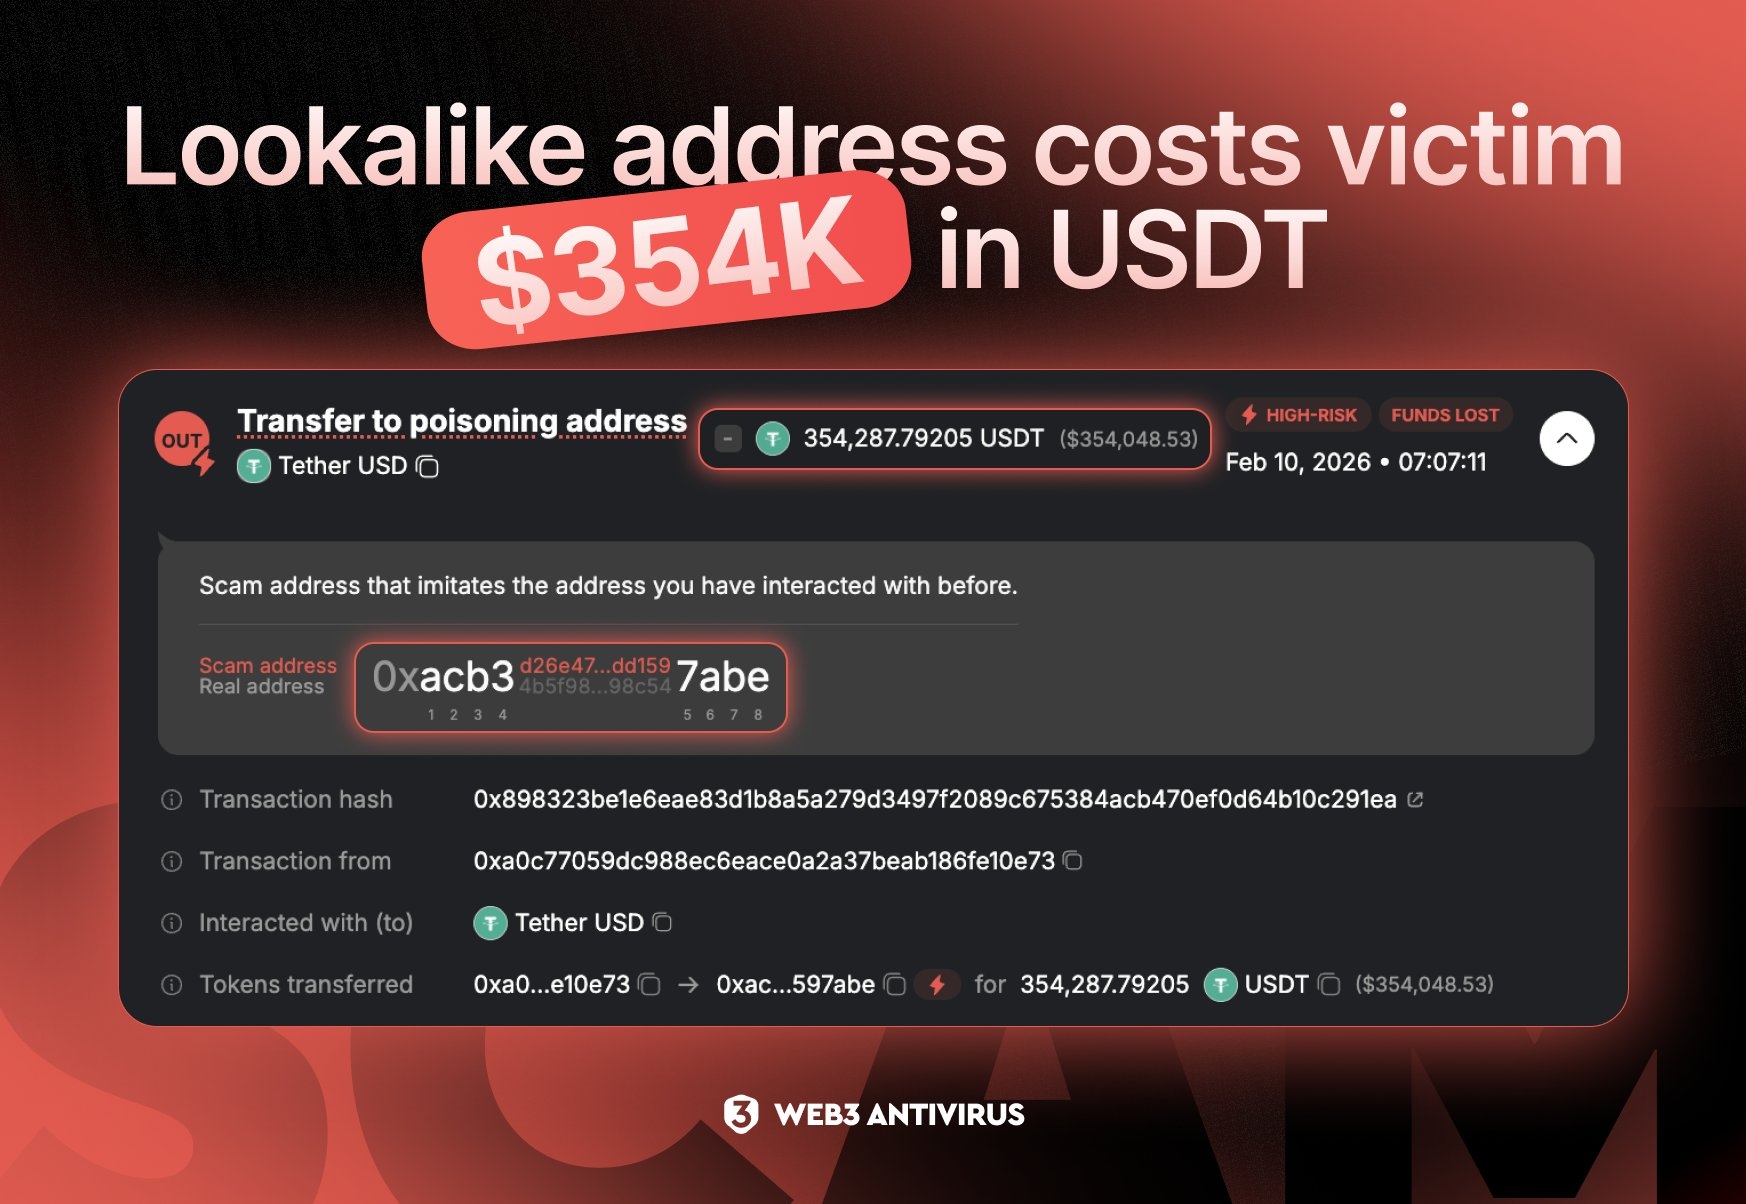
لقد تلقت مجتمع التشفير درسًا آخر مكلفًا في أمان المحفظة: لحظة واحدة من الإهمال أثناء النقل، وذهب أكثر من 354.000 USDT من الأصول في الهواء.
🔸 وفقًا لتحذير من Web3 Antivirus، فقد تعرض ضحية لسرقة 354,000 USDT.
🔸 استخدم القراصنة عملية احتيال "تسمم العناوين". قاموا بإنشاء عنوان محفظة بنفس الأحرف الأولى والأخيرة تمامًا مثل العنوان الذي يتعامل معه الضحية بشكل متكرر، ثم أرسلوا مبلغًا صغيرًا أو رمزًا بقيمة صفرية إلى محفظة الضحية، مما تسبب في ظهور هذا العنوان المزيف في تاريخ معاملاتهم.
🔸 بسبب عادة النسخ المريح لعنوان من تاريخ المعاملات القديمة دون التحقق بدقة من سلسلة الأحرف بالكامل، أرسل الضحية عن غير قصد المبلغ الكبير بالكامل مباشرة إلى محفظة المحتال.
هذا هو تنبيه ضد عادة "النسخ واللصق" للعديد من المستخدمين. هل تتحقق بدقة من كل حرف واحد من عنوان المحفظة قبل الضغط على إرسال، أم أنك فقط تلقي نظرة على الأرقام القليلة الأولى والأخيرة؟
الأخبار هي للرجوع إليها، وليست نصيحة استثمارية. يرجى القراءة بعناية قبل اتخاذ قرار.
لقد تلقت مجتمع التشفير درسًا آخر مكلفًا في أمان المحفظة: لحظة واحدة من الإهمال أثناء النقل، وذهب أكثر من 354.000 USDT من الأصول في الهواء.
🔸 وفقًا لتحذير من Web3 Antivirus، فقد تعرض ضحية لسرقة 354,000 USDT.
🔸 استخدم القراصنة عملية احتيال "تسمم العناوين". قاموا بإنشاء عنوان محفظة بنفس الأحرف الأولى والأخيرة تمامًا مثل العنوان الذي يتعامل معه الضحية بشكل متكرر، ثم أرسلوا مبلغًا صغيرًا أو رمزًا بقيمة صفرية إلى محفظة الضحية، مما تسبب في ظهور هذا العنوان المزيف في تاريخ معاملاتهم.
🔸 بسبب عادة النسخ المريح لعنوان من تاريخ المعاملات القديمة دون التحقق بدقة من سلسلة الأحرف بالكامل، أرسل الضحية عن غير قصد المبلغ الكبير بالكامل مباشرة إلى محفظة المحتال.
هذا هو تنبيه ضد عادة "النسخ واللصق" للعديد من المستخدمين. هل تتحقق بدقة من كل حرف واحد من عنوان المحفظة قبل الضغط على إرسال، أم أنك فقط تلقي نظرة على الأرقام القليلة الأولى والأخيرة؟
الأخبار هي للرجوع إليها، وليست نصيحة استثمارية. يرجى القراءة بعناية قبل اتخاذ قرار.
إخلاء مسؤولية: يتضمن آراء جهات خارجية. لا تُعدّ نصيحة. يُمكن استخدام Binance AI دون أي ضمان. اطلع على الشروط والأحكام.