


النقاط الرئيسية
إذا اتصل بك شخص ما مدعيًا العمل مع Binance - خاصة في أدوار مثل تطوير الأعمال والشراكات، إدارة الحسابات، خدمة العملاء وفريق الأمن السيبراني - تحقق من هويته عبر Binance Verify. إذا لم يكن بالإمكان التحقق منه، اعتبر هذا الاتصال غير موثوق ولا تذهب أكثر من ذلك.
إذا كان هناك من يرشدك لتنزيل وفتح الملفات، ومشاركة لقطات الشاشة لصفحات حسابك، ومسح رموز QR لتسجيل الدخول، وتفعيل التحكم عن بُعد أو مشاركة الشاشة، ومشاركة كلمة مرورك أو النقر على روابط غير معروفة، فتوقف فورًا.
لا تفتح ملفات مضغوطة ولا تُشغّل المرفقات التي يرسلها غرباء، حتى لو بدت كأنها مستندات عادية. إذا كنت قد فتحت ملفًا مشبوهًا أو شاركت لقطات شاشة بالفعل، فتواصل فورًا مع خدمة عملاء Binance واتخذ إجراءات تأمين لحسابك على الفور.
غالبًا ما يحاول المحتالون الظهور بمظهر اعتيادي: رسالة «Binance» حول خصومات، أو «مدير حساب» يقترح تقديم المساعدة، أو «خدمة العملاء» التي تطلب منك التحقق من شيء بسرعة. يبدأ الخطر عادة عندما تدفعك المحادثة إلى تنفيذ إجراء محدد، مثل تنزيل ملف، أو مشاركة لقطات شاشة لحسابك، أو مسح رمز QR لتسجيل الدخول، أو النقر على رابط غير معروف، أو تفعيل الوصول عن بُعد.
يستعرض هذا الدليل حالة واقعية توضح كيف قاد «نموذج طلب» إلى الاستيلاء على حساب، وما هي الإشارات الثلاثة التي تظهر كثيرًا في هذا النوع من محاولات انتحال الهوية، وكيف تستخدم Binance Verify للتأكد مما إذا كان تواصل أو قناة ما رسميًا فعلًا قبل المتابعة.
حالة واقعية: من «نموذج طلب» إلى السيطرة على حساب
في حالة حديثة، تم التواصل مع أحد المستخدمين على منصة اجتماعية من قِبل شخص ينتحل هوية ممثل تجاري من Binance. ادعى المحتال أنه يمكنه «ترقية معدل الخصم» وأرسل ملفًا مضغوطًا بعنوان «نموذج طلب خصم Binance»، طالبًا من المستخدم تنزيله وفك ضغطه ثم تعبئته.
اتبع المستخدم التعليمات، وفتح الملف وشارك لقطات شاشة — بما في ذلك صفحة أصول الحساب — مع المحتال، الذي ادعى بعد ذلك أن «الترقية» تتطلب إيداع 50,000 USDT. ذكر المستخدم أنه لم يكن لديه هذا الرصيد في ذلك الوقت. من المحتمل أن هذا قلل حافز المحتال للتصرف فورًا، لكنه ظل على تواصل.
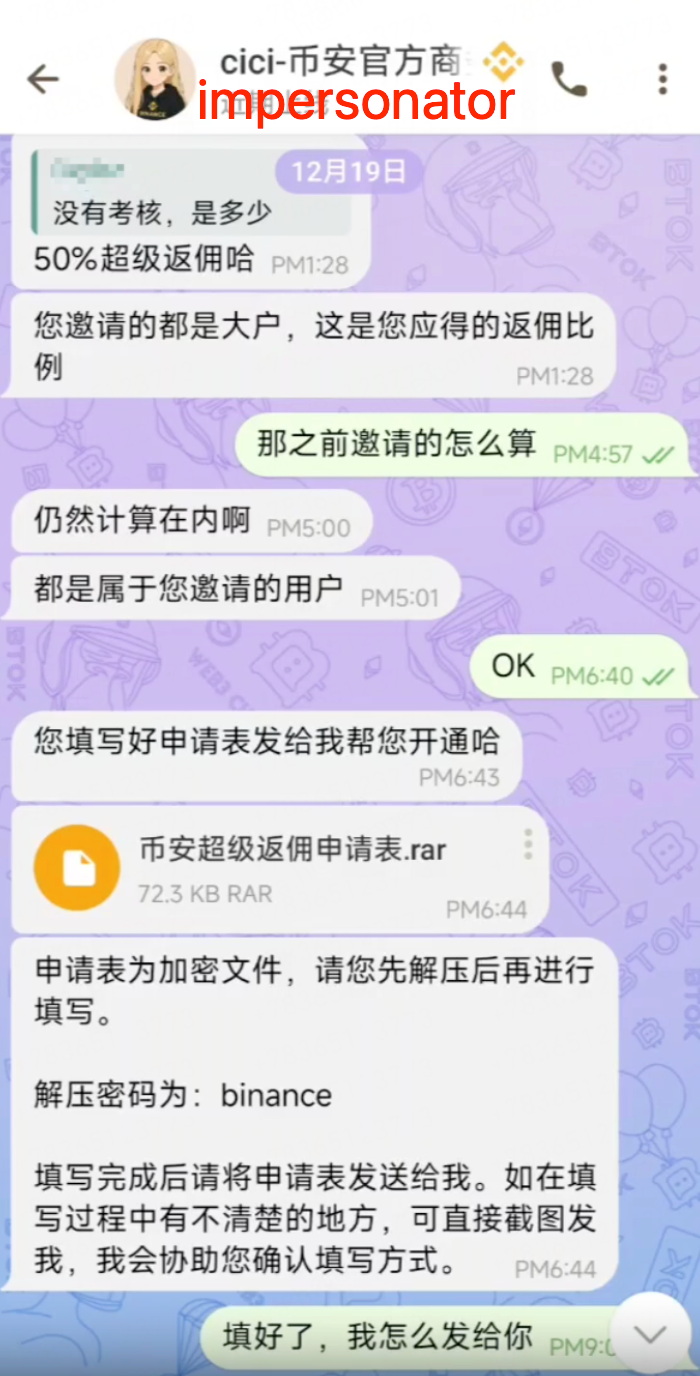
المستخدم: لا حاجة للمراجعة. كم المبلغ؟
محتال: 50% من خصم فائق.
المستخدم: حسنًا، كيف نحسب الرعايات السابقة؟
محتال: يتم احتسابها أيضًا.
محتال: إنهم جميع المستخدمين الذين قمتَ برعايتهم.
المستخدم: حسنًا.
محتال: بعد تعبئة نموذج طلب التقديم، أرسله إليّ وسأساعدك في تفعيله.
محتال (ملف): Binance Super Rebate Application Form.rar (72,3 KB, RAR)
محتال: نموذج طلب التقديم هو ملف مُشفّر. يُرجى فك ضغطه أولًا، ثم تعبئته.
محتال: كلمة مرور فكّ الضغط: binance
محتال: بمجرد أن تملأه، يُرجى إرسال نموذج طلب التقديم. إذا كان هناك أي شيء غير واضح أثناء تعبئته، يمكنك إرسال لقطة شاشة وسأساعدك في التأكد من طريقة إكماله.
المستخدم: لقد ملأته. كيف يمكنني إرساله إليك؟
بعد يومين، أعاد المحتال التواصل مع المستخدم وادعى أنه تم الحصول على «موافقة خاصة»، مما يسمح بالمتابعة مع رصيد أقل. ثم أودع المستخدم أكثر من 30,000 USDT وأرسل لقطة شاشة كتأكيد.
بعد ذلك، وجّه المحتال المستخدم خلال خطوة تسجيل دخول عبر رمز QR. عند مسح رمز QR المُولَّد من قِبل المهاجم، قام المستخدم عن غير قصد بالسماح بجلسة تسجيل دخول على حسابه. ثم قام المحتال ب تفعيل التحكم عن بُعد ونقل الأصول خارج الحساب. بعد ذلك اتخذت Binance إجراءات لضبط المخاطر على الحسابات المشتبه بها المتورطة.
في اليوم التالي، تواصل المستخدم مع خدمة عملاء Binance وأبلغ عن المشكلة. وبناءً على الملف المضغوط الذي قدمه المستخدم، حددت تحليلات أمان Binance ملفًا بدا أنه مستند .docx عادي، لكنه كان يعمل في الواقع كملف .dll — وهو نمط متسق مع نشر البرمجيات الخبيثة.
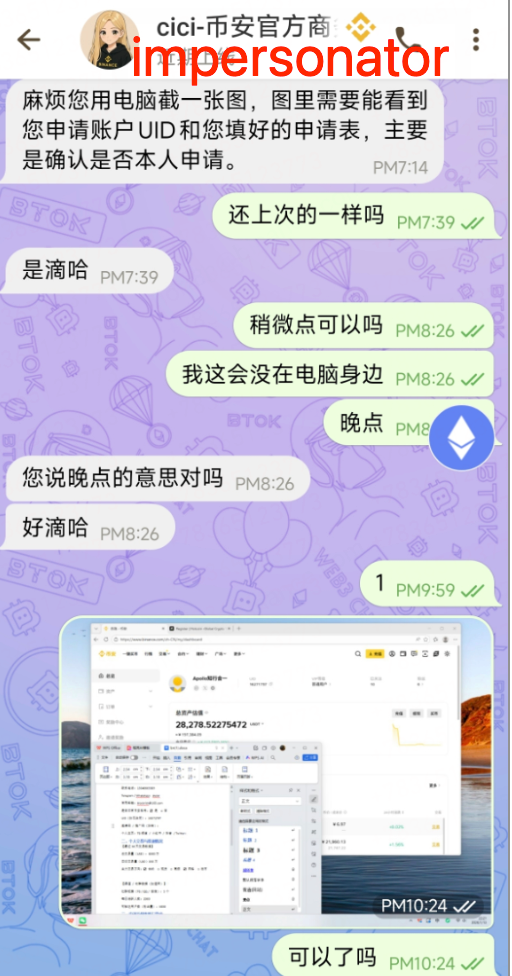
المحتال: يُرجى التقاط لقطة شاشة على جهاز الكمبيوتر الخاص بك. يجب أن تُظهر لقطة الشاشة معرّف المستخدم (UID) للحساب الذي تتقدم له وكذلك نموذج طلب التقديم المكتمل، بشكل أساسي للتأكد من أن الطلب تم تقديمه منك أنت.
المستخدم: مثل المرة الأخيرة؟
المحتال: نعم.
المستخدم: هل يمكن أن يكون لاحقًا قليلًا؟
المستخدم: لست على جهاز الكمبيوتر الآن.
المستخدم: لاحقًا.
المحتال: عندما تقول «لاحقًا»، هل تقصد لاحقًا الليلة، أليس كذلك؟
المحتال: حسنًا.
المستخدم: (يُرسل لقطة شاشة)
المستخدم: هل هذا صحيح؟
لماذا يقلّ أهمية التبرير عن الفعل
يعمل الاحتيال الاجتماعي عبر تقديم قصة تبدو منطقية. قد تتعلق القصة بخصومات أو عروض ترويجية أو ترقيات للحساب أو تحديثات مستندات أو فحوصات أمنية أو «معالجة عاجلة». يركز كثير من المستخدمين على مسألة ما إذا كانت القصة تبدو حقيقية.
مهما كانت القصة، فالمعتاد عادةً أن المخاطر تكون فيما يحدث بعد ذلك. أكثر الخطوات الخطِرة شيوعًا تشمل تنزيل الملفات وفتحها، وإرسال لقطات شاشة لحسابك، ومسح رموز QR وفقًا للتعليمات، بالإضافة إلى تفعيل التحكم عن بُعد أو مشاركة الشاشة. عندما تدفعك محادثة ما إلى القيام بإحدى هذه الإجراءات، اعتبرها حادثًا أمنيًا بدلًا من كونها عملية خدمة عملاء.
ثلاث إشارات تظهر غالبًا في محاولات انتحال الهوية
1) تبدو الهوية «رسمية» لكنها غير مُوثَّقة
يمكن للمحتالين نسخ صور الملفات الشخصية، وأسماء العرض والسير الذاتية. كما يمكنهم إنشاء مُعرّفات تبدو متطابقة تقريبًا مع المعرّفات الحقيقية. لا تُعد النبرة المهنية أو شعار مألوف أو سجل محادثة طويل دليلًا.
وينطبق الأمر نفسه على المجموعات في وسائل التواصل الاجتماعي. إن حجم المجموعة الكبير لا يساوي الشرعية. قد يتم تضخيم العضوية عبر بوتات أو حسابات يتم شراؤها. لا تعتمد على صور الملف الشخصي أو أسماء المستخدمين أو عدد الأعضاء كطريقة للتحقق.
2) برمجيات خبيثة عبر ملف مضغوط
غالبًا ما تحتوي الملفات المضغوطة على عناصر مسماة «نموذج»، أو «طلب»، أو «تعليمات». صُممت بعض هذه الملفات لتبدو كوثائق عادية بينما تُخفي سلوكًا قابلاً للتنفيذ. قد يبدو الأمر كما لو أنك تفتح مستندًا، لكن عملية في الخلفية قد تبدأ بمجرد أن تنقر.
قد تظهر فخاخ مشابهة أيضًا على شكل روابط تصيّد احتيالية أو رسائل بريد إلكتروني منتحلة تطلب منك تسجيل الدخول أو تقديم معلومات حساسة. اعتبر الملفات والروابط غير المتوقعة افتراضيًا غير موثوقة.
3) الوصول إلى الحساب وإساءة استخدام المعاملات بعد إيداع
إذا كانت لديك أصول قليلة وقت الاقتراب الأولي، فقد لا يتصرف المحتال فورًا. بدلًا من ذلك، قد يحافظ على العلاقة «نشطة»، وينتظر إيداعًا، ويطلب لقطة شاشة لتأكيد الأموال، ثم يدفع إلى تسجيل دخول عبر QR أو تفعيل التحكم عن بُعد بمجرد أن تصبح الظروف بالنسبة له «أكثر ملاءمة».
كيفية استخدام Binance Verify للبقاء في أمان
Binance Verify هي منصتنا للتحقق مما إذا كان الرابط المصدر أو عنوان البريد الإلكتروني للمرسل أو معرّف على وسائل التواصل الاجتماعي تابعًا لكيان Binance الرسمي والموثّق. إذا ادعى شخص تواصل معك أنه يمثّل Binance، فالرجاء التحقق من هويته باستخدام Binance Verify. للحصول على إرشادات مفصلة حول استخدام الأداة، راجع الأسئلة الشائعة: ما هو Binance Verify؟.
إذا تعذّر توثيق ذلك هناك، فاعتبر هذا التواصل غير موثوق ولا تتابع.
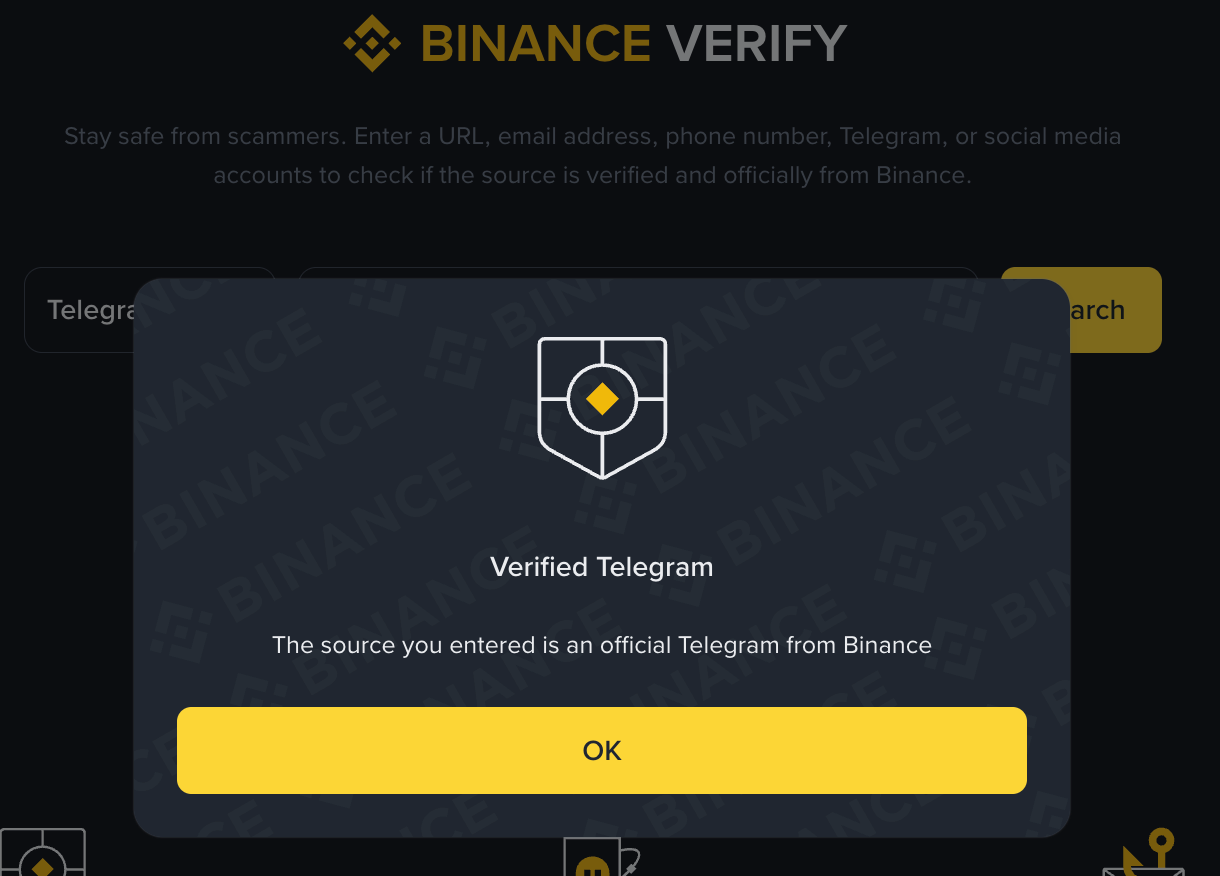
لا تحتاج إلى حساب Binance لاستخدام Binance Verify. الأداة متاحة للجميع للحماية من عمليات الاحتيال وهجمات التصيّد الاحتيالي.
ما لن يفعله موظفو Binance أبدًا — قائمة سريعة لاكتشاف المحتالين
بشكل عام، لن يتواصل موظفو Binance معك عبر قنوات غير رسمية لِـ:
إرسال ملفات أو حزم مضغوطة أو مُثبّتات أو مرفقات عبر قنوات غير رسمية. علامة تحذير: يتم الضغط عليك لتنزيل أو فتح ملفات غير مرغوب فيها، خصوصًا ملفات مضغوطة، من مصادر غير رسمية.
طلب منك النقر على روابط غير معروفة لـ«التقديم» للحصول على خصومات أو ترقيات أو مزايا. علامة تحذير: تتلقى رسائل عاجلة تحثّك على النقر على روابط مشبوهة تتجاوز إجراءات التحقق المعتادة أو تعرض عروضًا تبدو أفضل من أن تكون حقيقية.
طلب منك لقطات شاشة لأصولك أو أرصدتك (G و P) أو معرّف المستخدم (UID) أو صفحات الحساب أو إعدادات الأمان لـ«تأهلك» للحصول على شيء. علامة تحذير: يُطلب منك تقديم معلومات حساسة عن حسابك كشرط مسبق للمكافآت أو الترقيات — ولن يطلب الموظفون الشرعيون مثل هذا الإفصاح.
طلب منك مسح رموز QR لـ«التحقق» أو «التفعيل» أو «تسجيل الدخول». علامة تحذير: يُطلب منك مسح رموز QR من مصادر غير معروفة أو غير رسمية، خصوصًا مع وعود بالتحقق السريع أو الوصول.
مشاركة عبارة الاسترداد معك، أو تزويدك بعبارة استرداد لـ«محفظتك»، ثم يطلبون منك استخدامها. علامة تحذير: يدّعي شخص ما أنه يقدم «عبارة الاسترداد لمحفظتك» ويطلب منك استيرادها أو استخدامها — تذكّر أن مشاركة أو استخدام عبارات الاسترداد خارج محفظتك الخاصة شديد الخطورة.
اقرأ هذا blog لمعرفة المزيد عن عمليات الاحتيال لمشاركة العبارة السرية.
طلب منك إرسال أموال إلى حساب آخر أو عنوان آخر لأي سبب كان (مثلًا: «التحقق» أو «المعالجة» أو «الأمان»). علامة تحذير: يتم الضغط عليك لتحويل الأموال إلى محافظ أو حسابات غير معروفة، على أساس أنها لأغراض تحقق أو أمان — وهذا مؤشر قوي على الاحتيال.
إذا طلب منك أحد القيام بأي شيء من الأمور المذكورة أعلاه، أوقف المحادثة وتحقق أولًا.
ماذا تفعل إذا تم استهدافك بالفعل
إذا تلقيت ملفًا من شخص يدّعي أنه يمثّل Binance، فلا تقم بتنزيله ولا تفتحه قبل التحقق من المصدر. إذا كنت قد فتحته بالفعل، فقم بهذه الخطوات بالترتيب:
أوقف التفاعل مع المرسل. لا تتبع تعليمات أخرى، ولا تنقر على روابط أخرى، ولا تمسح رموز QR، ولا تشارك لقطات شاشة.
تحقق أولًا من أصولك (تحقق سريع من الأضرار). افتح تطبيق أو موقع Binance مباشرةً (لا تستخدم أي روابط تم إرسالها إليك) وتحقق من: إجمالي رصيدك، وأحدث المعاملات، والسحوبات، والتحويلات، وأي تحويل بين حساباتك الخاصة. إذا بدا أن هناك شيئًا غير معتاد، اعتبر ذلك أمرًا عاجلًا.
قم بتأمين حسابك فورًا. غيّر كلمة مرور Binance وأعد ضبط إعدادات الأمان الخاصة بك (بما في ذلك A2F) إذا كنت تشك بوجود اختراق.
افحص وصول الحساب واحذف أي شيء لا تعرفه. تحقق من نشاط تسجيل الدخول وإدارة الأجهزة والجلسات النشطة، ثم احذف أي جهاز أو جلسة غير معروفة.
حلل جهازك ونظّفه. قم بتشغيل فحص موثوق لمكافحة البرمجيات الخبيثة. إذا كنت تشك في أن الجهاز قد تم اختراقه، فقم بإجراء أي أنشطة حساسة على جهاز سليم حتى تتأكد أن الجهاز الحالي آمن.
تواصل مع خدمة عملاء Binance عبر القنوات الرسمية وأبلغ عمّا حدث. حدّد على أي منصة تواصلوا معك، وما الذي تم مشاركته، والوقت التقريبي للحادث.
خلاصات أخيرة
تم تصميم عمليات الاحتيال لانتحال الهوية لتبدو روتينية لأي شخص يتوقع تواصلًا مهنيًا من Binance. احمِ نفسك باتباع قاعدة بسيطة: تحقق من الهويات فقط عبر Binance Verify، ولا تفتح ملفات مضغوطة ولا مرفقات من مصادر غير موثوقة، وتواصل مع خدمة عملاء Binance عبر القنوات الرسمية (عبر تطبيق Binance أو موقع الويب) إذا بدا لك شيء مشبوهًا.
يمكن أن يقلّل اتخاذ إجراء سريع من المخاطر ويساعد على تأمين حسابك. لتأكيد ما إذا كان الشخص الذي يدّعي أنه يمثّل Binance شرعيًا، استخدم Binance Verify.
للمزيد من المعلومات
كيفية تحديد المحتالين الذين ينتحلون هوية Binance على Telegram
كيفية اكتشاف وتجنب عمليات احتيال الرموز المتشابهة: دليل 2026
تنبيه: قد تكون أسعار الأصول الرقمية متقلبة. قد تنخفض أو ترتفع قيمة استثمارك، وقد لا تتمكن من استرداد المبلغ الذي استثمرته. يتم تقديم هذا المحتوى لأغراض معلومات عامة فقط ولا ينبغي تفسيره على أنه نصيحة مالية أو استثمارية. لمزيد من المعلومات، راجع شروط الاستخدام و تنبيه المخاطر.