


النقطة الأساسية
يمكن استخدام مفاتيح واجهة برمجة التطبيقات (API) لتوفير وصول سهل إلى بيانات المستخدم لبرامج معينة.
ومع ذلك، يمكن أن تتعرض مفاتيح API للاختراق إذا لم تتم إدارتها بشكل صحيح. يعد تعلم كيفية استخدام مفاتيح API الخاصة بك بشكل آمن أمرًا بالغ الأهمية لمنع تعرض أصولك للخطر.
يدعم Binance الآن أزواج مفاتيح RSA API لزيادة الأمان. تعرف على كيفية إنشائه واستخدامه.
تتيح مفاتيح API للمستخدمين الوصول بسهولة إلى بياناتهم. من أزواج مفاتيح RSA إلى القوائم البيضاء لمفتاح API، تعرف على خمس نصائح من Binance للحفاظ على أمان مفاتيح API الخاصة بك.

تُعد مفاتيح واجهة برمجة التطبيقات (API) وسيلة فعالة لمنح البرامج المحددة إمكانية الوصول إلى بيانات المستخدم بحيث يمكنها التصرف نيابةً عنه. ومع ذلك، قد تشكل مفاتيح API ثغرة أمنية إذا لم تُخزَّن وتُستخدم بشكل صحيح. فعلى سبيل المثال، قد يتمكن المهاجمون الذين يسرقون مفاتيح API الخاصة بالضحايا أو يصطادونها عبر التصيّد من الوصول إلى أموالهم. تعرّف على كيفية حماية أصولك من خلال خمس نصائح أمنية لمفاتيح API منّا.
1. لا تشارك مفتاحك مع الآخرين
إن المفتاح السري (HMAC) والمفتاح الخاص (RSA) ضمن مفتاح API الخاص بك هما من البيانات شديدة الحساسية. نوصي بشدة بعدم الكشف عن هذه المعلومات. فباستخدام هذه المفاتيح، يمكن لأي شخص بدء طلبات API نيابةً عنك دون أن ترصده أنظمة مراقبة المخاطر لدينا.
يجب عليك أيضًا التحقق بانتظام من مفاتيح API النشطة في حسابك عبر صفحة إدارة API. إذا اشتبهت في أن أمان أي مفتاح API قد تعرّض للاختراق، فلا تتردد في حذفه واستبداله بآخر جديد. ومن الجيد أيضًا حذف مفاتيح API القديمة واستبدالها بأخرى جديدة بشكل دوري، على غرار بعض الأنظمة التي تتطلب تغيير كلمات المرور كل 30-90 يومًا – سواء كنت تستخدمها بنشاط أم لا.
2. كن دقيقًا في إدارة الصلاحيات
تُعد مفاتيح API أدوات مفيدة للتداول الآلي، ومراقبة المراكز والمخاطر، والضرائب. لذلك قد تميل إلى تفعيل جميع الصلاحيات لمفتاح API واحد لاستخدامه في أغراض متعددة، مثل تداول API والاستعلام عن البيانات. إلا أن هذا الإجراء يقلل من الأمان؛ فإذا تم اختراق مفتاح API الخاص بك، فقد يحصل المخترق على وصول كامل إلى حسابك وأموالك.
من الأكثر أمانًا استخدام مفتاح API واحد لكل تطبيق وتفعيل الصلاحيات الضرورية لذلك الغرض فقط. على سبيل المثال، إذا كنت ترغب في مراقبة مخاطر التداول، والإبلاغ الضريبي، وتنفيذ تداولات Spot وFutures عبر API، فيجب عليك إنشاء أربعة مفاتيح على الأقل، كل واحد لغرض من الأغراض التالية:
تداول Spot
تداول العقود الآجلة
الاستعلام عن بيانات الضرائب
الاستعلام عن بيانات التداول (صلاحية القراءة فقط)
في بينانس، يمكنك إنشاء ما يصل إلى 30 مفتاح API لكل حساب فرعي.
3. خزّن بيانات مفتاح API الخاص بك بأمان
كما ذُكر، إذا وقعت مفاتيح API الخاصة بك في أيدي المجرمين، فقد يتم اختراق أصولك. وكما تفعل عند حماية المفتاح الخاص، لا تخزّن تفاصيل API الخاصة بك بنص عادي. بدلًا من ذلك، قم بتشفيرها أو استخدم مدير أسرار موثوقًا. كما ينبغي عليك تجنّب استخدام الحلول السحابية لتخزين مفاتيح API الخاصة بك، لأنها قد تكون عرضة للاختراق.
نوصي أيضًا بعدم تخزين مفاتيح API الخاصة بك ضمن الشيفرة المصدرية أو مستودع التطبيق الخاص بك.
فكّر في تخزين بيانات مفتاح API الخاص بك في ملف أو متغيرات بيئية خارج نظام إدارة الطرف الثالث الذي تستخدمه، وذلك لتجنب مشاركة معلوماتك الشخصية معهم.
نظرًا لأن المفتاح الخاص RSA يدعم الحماية بكلمة مرور، يجب على المستخدمين الذين يستخدمون مفاتيح RSA إضافة كلمة مرور إلى أي مفتاح خاص RSA لديهم.
4. استخدم قائمة عناوين IP المسموح بها
توصي بينانس بشدة المستخدمين باستخدام قائمة عناوين IP المسموح بها على جميع مفاتيح API الخاصة بهم، بغض النظر عن الصلاحيات أو الغرض من مفتاح API. مع قائمة IP المسموح بها، لا يمكن الوصول إلى مفتاح API الخاص بك إلا من عناوين IP محددة. وهذا يمنع المجرمين من استخدام مفتاح API الخاص بك إذا تم اختراقه. لذلك، يجب عليك إدراج جميع عناوين IP المستخدمة للوصول إلى مفتاح API الخاص بك ضمن القائمة المسموح بها.
احذر من الاحتيال
على الرغم من أن مفاتيح API لا يمكن استخدامها لبدء طلبات السحب دون إدراج عناوين IP ضمن القائمة المسموح بها، إلا أنه لا يزال يتعين عليك حماية مفاتيح API الخاصة بك. فإذا حصل المخترقون على وصول إلى مفاتيحك، فقد يستخدمون أصولًا ذات حجم تداول صغير نسبيًا لتنفيذ صفقات وسحب الأصول ببطء من محفظتك. ومن خلال تنفيذ عمليات شراء غير مرغوب فيها من حساب المخترق واستبدالها بأصولك ذات القيمة العالية (BTC وBNB وغيرها)، قد ينتهي بك الأمر إلى امتلاك عملات بديلة لم تكن ترغب في شرائها مطلقًا. وبعبارة أخرى، يمكن للمخترقين استخدام مفاتيح API الخاصة بك لاستبدال أصولك بأصولهم في الأسواق ذات السيولة المنخفضة نسبيًا.
ولمنع هذا النوع من الاحتيال، طبّقت بينانس سياسة الحذف التلقائي لمفاتيح API في ديسمبر 2022. إذا كان مفتاح API الخاص بك لا يستخدم عنوان IP مدرجًا في القائمة المسموح بها ولم يكن نشطًا لمدة 30 يومًا، فسيتم حذفه. ولتجنب الحذف التلقائي، يُنصح بإنشاء قائمة عناوين IP المسموح بها الخاصة بك.
5. استخدم زوج مفاتيح RSA
زوج مفاتيح RSA (Rivest-Shamir-Adleman) هو آلية تستخدم مفتاحًا عامًا ومفتاحًا خاصًا لتأمين نقل البيانات.
مع زوج مفاتيح RSA، لا يلزم مشاركة المفتاح الخاص المستخدم لإنشاء التوقيع. وهذا يعني أنه طالما بقي المفتاح الخاص سريًا وآمنًا، فلن يتمكن الآخرون من بدء طلبات المصادقة نيابةً عنك.
بينانس تدعم الآن مفاتيح API من نوع RSA
تدعم بينانس الآن مفاتيح API من نوع RSA. يمكنك الآن إنشاء زوج من المفتاحين العام والخاص RSA، وتسجيل المفتاح العام في بينانس، واستخدام المفتاح الخاص المطابق لإنشاء طلبات API موقّعة.
كيف يمكن إنشاء زوج مفاتيح RSA في بينانس؟
حمّل أحدث إصدار رسمي من مولّد مفاتيح RSA.

شغّل التطبيق. يمكنك إنشاء المفاتيح أو نسخها أو حفظها. كما يمكنك تخصيص حجم المفتاح.

لتسجيل مفتاح RSA الخاص بك عبر تطبيق بينانس، انتقل إلى [الملف الشخصي] - [إدارة API] - [إنشاء API] - [مفتاح API من إنشاء المستخدم].


انسخ المفتاح العام من مولّد مفاتيح RSA، ثم الصقه في المربع للتسجيل.
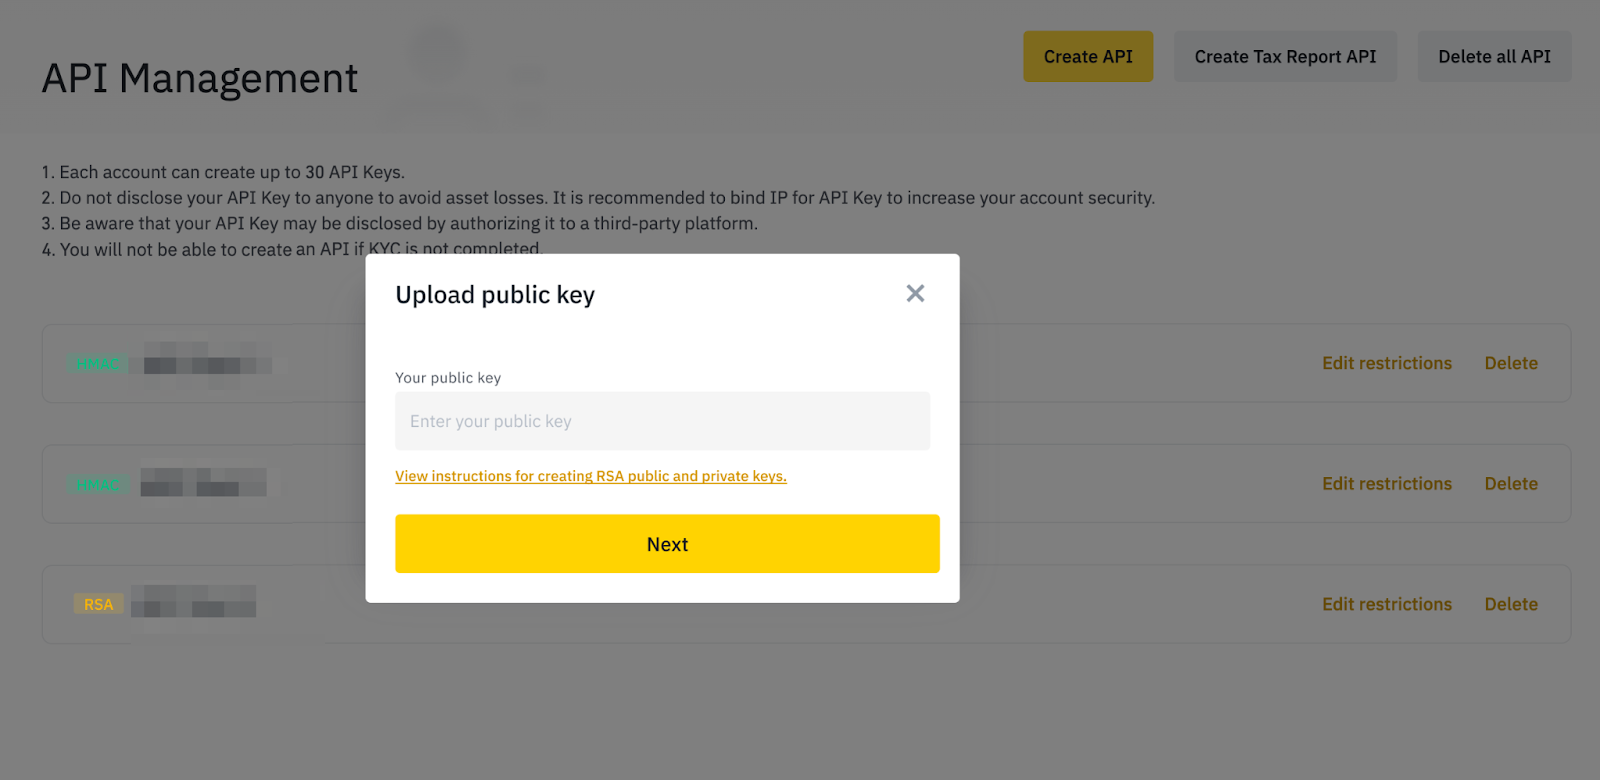
أدخل اسمًا لمفتاح API الخاص بك، وانقر على [التالي]،، ثم أكمل المصادقة الثنائية 2FA لإتمام التسجيل.
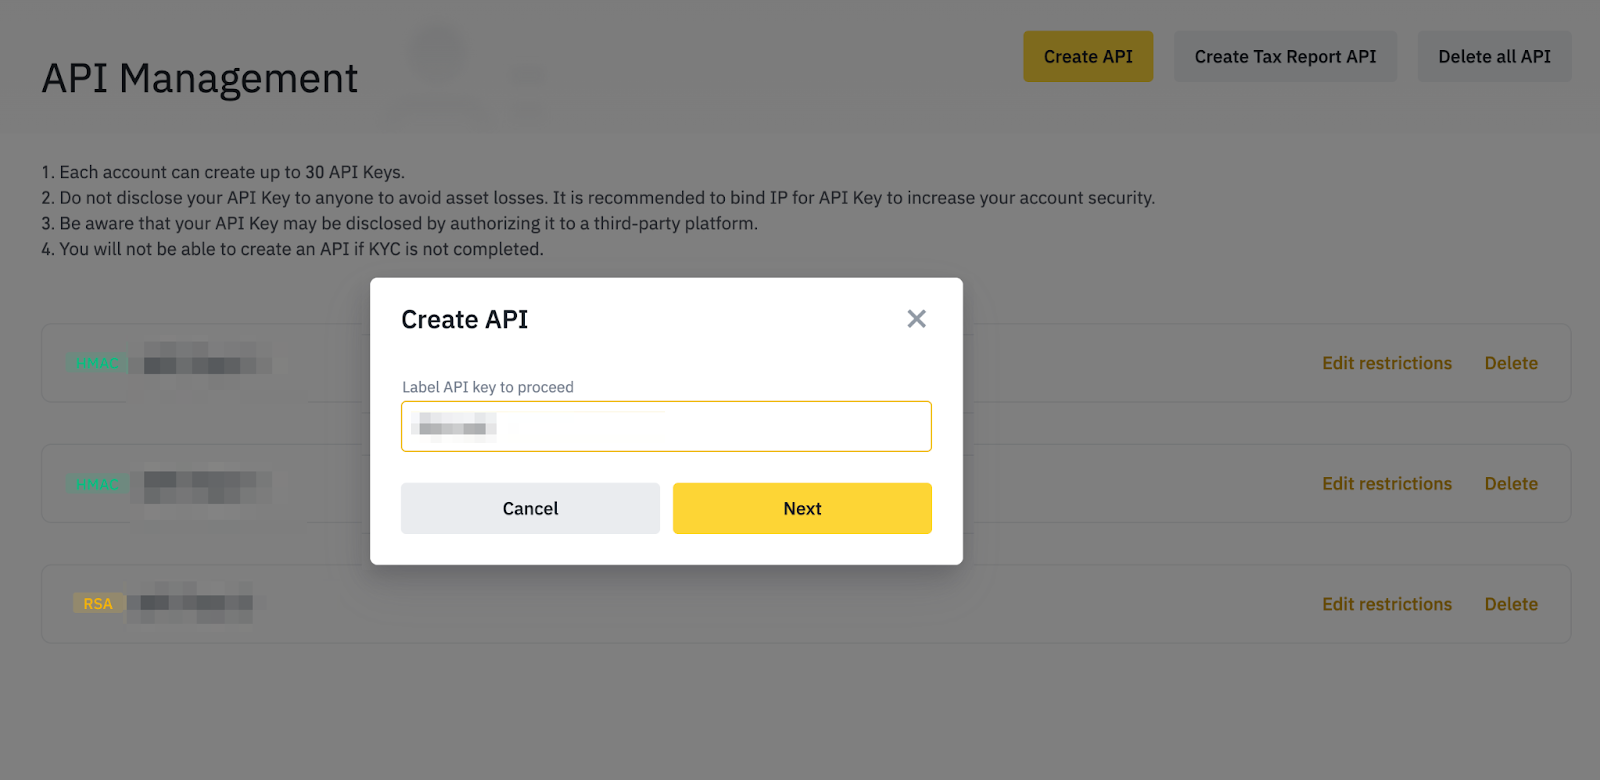
لمزيد من التفاصيل، يُرجى الاطلاع على دليلنا حول كيفية إنشاء زوج مفاتيح RSA لإرسال طلبات API في بينانس.
قراءات إضافية
(إعلان) بينانس تدعم الآن مفاتيح API من نوع RSA (29-12-2022)
(مدونة) كيفية التعرف على عمليات الاحتيال الشائعة من المحتالين في مجال العملات الرقمية وتجنبها
(مدونة) خدمات استرداد الأموال الوهمية: كيفية تجنب هذا النوع من الاحتيال
(مدونة) كيفية التعرّف على احتيال P2P وتجنّبه
(مدونة) المحتالون أنشؤوا هولوغرام بالذكاء الاصطناعي لي لخداع مشاريع العملات الرقمية