#اكتب لتربح
تنبيه أمني: احفظ أصولك.
أفادت شركة كوي سيكيوريتي أن الحملة نشطة منذ أبريل على الأقل، وأن أحدث الإضافات رُفعت الأسبوع الماضي. وبحسب التقارير، تستخرج الإضافات بيانات اعتماد المحفظة مباشرةً من المواقع المستهدفة وترفعها إلى خادم بعيد يتحكم فيه المهاجم.
"حتى الآن، تمكنا من ربط أكثر من 40 إضافة مختلفة بهذه الحملة، التي لا تزال مستمرة ونشطة للغاية."
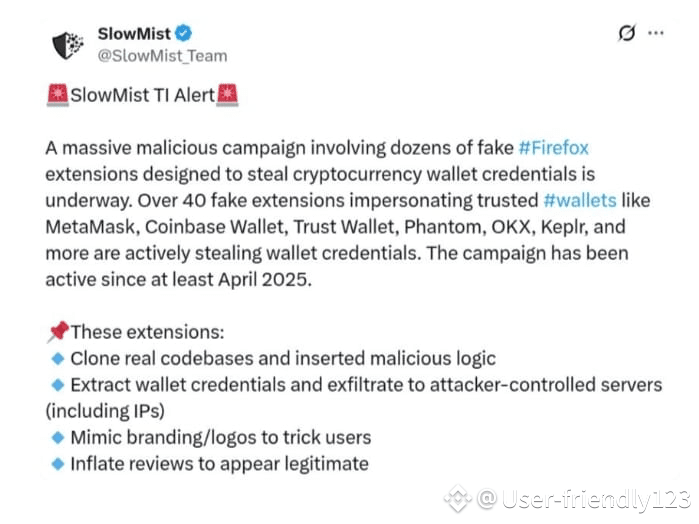
وتُفيد التقارير بأن عملية التصيد الاحتيالي واسعة النطاق تنشر إضافات تنتحل صفة أدوات محفظة مثل Coinbase وMetaMask وTrust Wallet وPhantom وExodus وOKX وMyMonero وBitget وغيرها. وبمجرد تثبيتها، تُصمم الإضافات الخبيثة لسرقة بيانات اعتماد محفظة المستخدمين.
تنبيه أمني: احفظ أصولك.
أفادت شركة كوي سيكيوريتي أن الحملة نشطة منذ أبريل على الأقل، وأن أحدث الإضافات رُفعت الأسبوع الماضي. وبحسب التقارير، تستخرج الإضافات بيانات اعتماد المحفظة مباشرةً من المواقع المستهدفة وترفعها إلى خادم بعيد يتحكم فيه المهاجم.
"حتى الآن، تمكنا من ربط أكثر من 40 إضافة مختلفة بهذه الحملة، التي لا تزال مستمرة ونشطة للغاية."
وتُفيد التقارير بأن عملية التصيد الاحتيالي واسعة النطاق تنشر إضافات تنتحل صفة أدوات محفظة مثل Coinbase وMetaMask وTrust Wallet وPhantom وExodus وOKX وMyMonero وBitget وغيرها. وبمجرد تثبيتها، تُصمم الإضافات الخبيثة لسرقة بيانات اعتماد محفظة المستخدمين.