

تستخدم عصابة الصيد العناوين التي تحتوي على مفاتيح خاصة مسربة لارتكاب الاحتيال، وبالاشتراك مع EIP-7702، يمكن لعصابة الصيد الحصول على صلاحيات إدارة الحسابات للعناوين التي تحتوي على مفاتيح خاصة مسربة. في الوقت نفسه، تحتوي هذه العناوين الطُعم على سجلات تاريخية غنية من المعاملات، مما يجعل المستخدمين العاديين يشعرون بالراحة بسهولة، بسبب الرصيد في العنوان الطُعم الجشع، مما يؤدي إلى السرقة.
الحالة الأولى

1. العنوان 0x000085bad5b016e5448a530cb3d4840d2cfd15bc نشر عدة عقود Delegator خبيثة على ETH 0x930fcc، 0x1f0733، 0x9eece7.
2. بعد ذلك، من خلال العنوان 0x9d1ff3a11f7791c6bff9399aafd5a4eaffc83efb وسكربتات الأتمتة، تم منح عدد كبير من العناوين التي تحتوي على مفاتيح خاصة مسربة تفويضاً لعقد Delegator الخبيث، لإكمال إعداد الطُعم.
3. يتم نشر عناوين الطُعم هذه التي تم إعدادها عبر مختلف القنوات وطرق الهندسة الاجتماعية بين المستخدمين العاديين، مع استغلال سيناريوهات الإيهام/التحايل المتعلقة بتسريب كلمة الاسترجاع/المفتاح الخاص بشكل غير متوقع، بحيث يتم إقناع المستخدمين بأنه يكفي إدخال قدرٍ قليل من رسوم الغاز (Gas) ليتم إخراج الأصول المتبقية من العنوان.
 4. نظرًا لعدم الإلمام بمبدأ 7702، ولأنه تم الحصول مباشرةً على مفتاح العنوان الخاص، فإن المستخدمين العاديين عادةً ما يرخون درجة الحذر، ويظنون أن إدخال كمية صغيرة من Gas لا يشكل خطورة كبيرة، بل ومن المحتمل أن يتم إقناعهم بتحويل كمية صغيرة من الـGas إلى عنوان الطُعم. وبما أن عنوان الطُعم قد تم تفويضه مسبقًا لعقد 7702 Delegator الخبيث، فبمجرد إدخال كمية صغيرة من Gas سيتم تحويلها فورًا إلى العنوان 0x000085.
الحالة الثانية
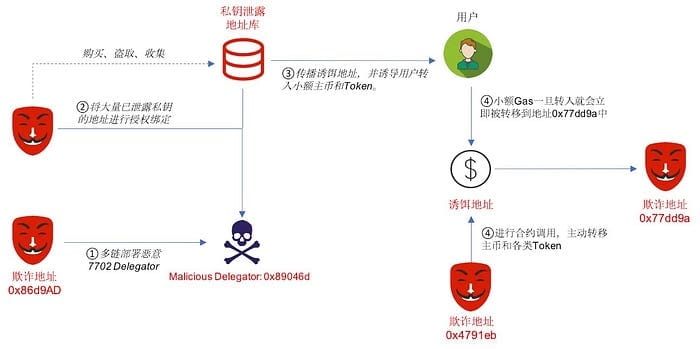
1. يتم نشر عقد Delegator خبيث على عناوين 0x86d9AD92FC3F69CC9C1a83aFF7834fEA27f1fFF2 على ETH و BSC و Base
0x89046d34E70A65ACAb2152C26a0C8e493b5ba629。
2. إن عقد Delegator الخبيث في هذه الحالة (0x89046d) أكثر تعقيدًا من الحالة الأولى؛ بالإضافة إلى تحويل العملة الرئيسية تلقائيًا، يمكنه أيضًا إجراء استدعاءات للكونتراكت عبر عنوان طرف ثالث (0x4791eb)، لنقل العملة الرئيسية و مختلف أنواع الـToken بشكل نشط. بعد ذلك، تستخدم عصابة الاحتيال سكربتات أتمتة لتفويض عدد كبير من عناوين مفاتيحها الخاصة قد تسربت إلى عقد Delegator الخبيث هذا، لإكمال إعداد الطُعم.
3. يتم نشر عناوين الطُعم هذه التي تم إعدادها عبر مختلف القنوات وطرق الهندسة الاجتماعية بين المستخدمين العاديين، ويتم إغراء المستخدمين بإيداع عملة رئيسية وToken بكميات صغيرة.
4. بما أن عنوان الطُعم قد تم تفويضه مسبقًا لعقد 7702 Delegator الخبيث، فبمجرد إدخال كمية صغيرة من Gas وToken سيتم تحويلها فورًا إلى العنوان 0x77dd9a93d7a1ab9dd3bdd4a70a51b2e8c9b2350d.
توصية GoPlus الأمنية
1، يتعين على المستخدمين رفع مستوى اليقظة: لن تسقط حلوى في السماء، وينبغي اعتبار أي «هدايا» تتضمن مفتاحًا خاصًا/كلمة استرجاع بمثابة مخاطرة. لا تجب على توقيع تفويض بسهولة بدافع الفضول أو الجشع، ولا ينبغي إجراء تحويل أموال إلى أي عنوان غريب.
2、与Tron多签骗局和Solana权限变更骗局类似,利用已泄露私钥的地址,欺诈团伙正基于EIP-7702将此类骗术扩展到EVM生态链。
لمزيد من التفاصيل، يُرجى الرجوع إلى:
https://academy.binance.com/en/articles/what-are-multisig-scams-and-how-to-avoid-them
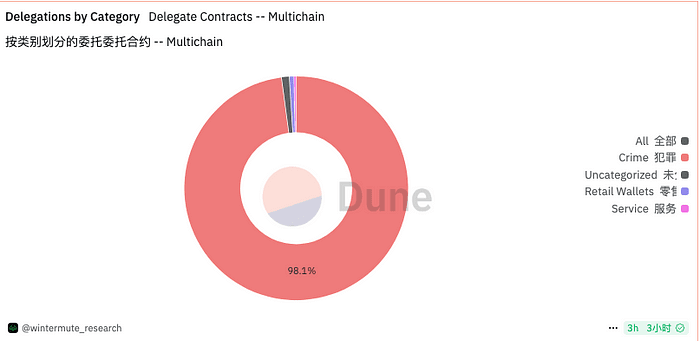
3、据 WinterMute 统计,目前 98% من تفويضات EIP-7702 توجه إلى عقود Delegator ضارة متعددة؛ ومن خلال الحالة الأولى فقط يمكن تحويل العملة الرئيسية تلقائيًا، أما في الحالة الثانية فيتم تحويل العملة الرئيسية وToken تلقائيًا؛ وتستمر الأضرار الناجمة عن مثل هذه الخدع في التوسع بسرعة. تدعو GoPlus جميع محافظ EVM ومشروعات الأمان وواجهات DEX وغيرها إلى مراقبة مخاوف أمان 7702 عن كثب، وقطعها أو تنبيه المستخدمين داخل المنتج في الوقت المناسب لتجنب التعرض.
4، تعلّم أساسيات معرفة تقنية البلوك تشين وحافظ على فهمٍ مبدئي لآليات تشغيل السلاسل العامة المختلفة؛ يمكن أن يساعدك ذلك على اكتشاف مثل هذه الخدع بسرعة. عند مواجهة أي مشكلة، تواصل فورًا مع GoPlus أو خبراء أمان متخصصين لطلب النصيحة، ولا تتصرف بشكل متسرع.