


تظل الهندسة الاجتماعية هي الناقل الرئيسي للهجوم على عمليات اختراق العملات المشفرة الكبرى، حيث تتحمل مجموعة Lazarus من كوريا الشمالية مسؤولية العديد من الخروقات التي بلغت قيمتها مليارات الدولارات والتي استهدفت موظفي البورصة.
إن ضعف أمن المحفظة - وخاصة نقاط ضعف المحفظة الساخنة والتفويض بالتوقيع الفردي - مكّن المتسللين من تنفيذ سرقات ضخمة على الرغم من التقدم في تكنولوجيا blockchain.
تسمح تقنيات غسيل الأموال مثل سلاسل التقشير وخلاطات التشفير للمتسللين بإخفاء الأموال المسروقة بنجاح، مما يسلط الضوء على الحاجة إلى تحسين أنظمة مراقبة المعاملات.
استكشف أكبر خمس اختراقات لمنصات تداول العملات المشفرة التي أدت إلى خسائر تجاوزت 3 مليارات دولار. من سرقة Bybit لإيثريوم بقيمة 1.4 مليار دولار إلى انهيار DMM Bitcoin، اكتشف كيف استغلّ القراصنة الثغرات الحرجة في بنية العملات المشفرة التحتية.
المقدمة
منذ بداياتها، شهد عالم العملات المشفرة نصيبه من الإنجازات والانهيارات. فقد لطخت الهجمات الإلكترونية والجرائم اللامركزية وتقنية البلوكشين — لا سيما الاختراقات الجريئة، وخسائر المليارات، والتهديدات المتطورة باستمرار. ولم يثبت أي نظام أنه آمن تمامًا، من كبرى المنصات إلى أحدث منصات التمويل اللامركزي. إنها سباق تتقدم فيه الابتكارات بسرعة، بينما يظل الأمن دائمًا في موقع اللحاق.
إن بنية البلوكشين التحتية، مثلها مثل أنظمة تقنية المعلومات التقليدية، عرضة للهجمات الإلكترونية. إن فهم هذه الثغرات أمر بالغ الأهمية لكل من يعمل في مجال العملات المشفرة. في هذه المقالة، سنستعرض أكبر 5 هجمات كارثية على العملات المشفرة في التاريخ — مع التعمق في كيفية تنفيذ كل هجوم، والثغرات التي استُغلت، وحجم الأضرار الناتجة.
أكبر 5 اختراقات مدمّرة للعملات المشفرة
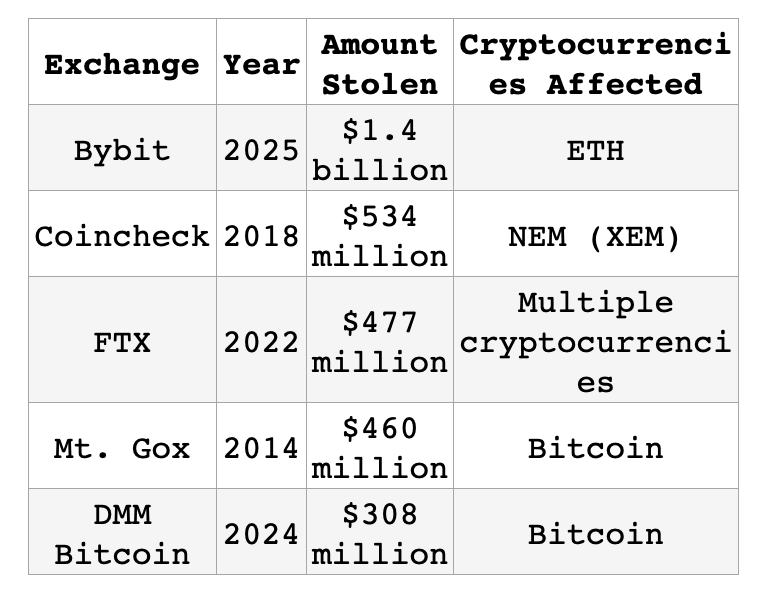
لنستعرض كلًا من هذه الهجمات بالتفصيل.
1. BYBIT (2025): 1.4 مليار دولار
من:
Bybit هي منصة لتداول العملات المشفرة مقرها دبي، تأسست في 2018 على يد Ben Zhou. وقد نمت لتصبح ثاني أكبر منصة لتداول العملات المشفرة في العالم قبل أن تتعرض لأكبر اختراق لمنصة تداول مشفرة حتى الآن.
ما الذي حدث وكيف تم ذلك:
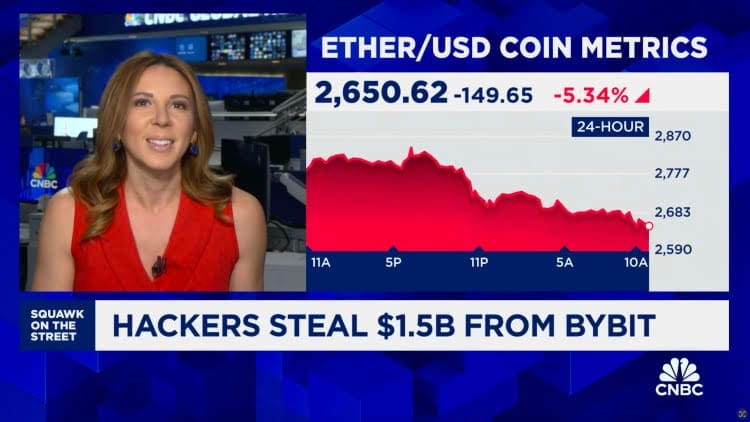
أدى الاختراق إلى سرقة ما يقرب من 400,000 رمز إيثريوم، بقيمة نحو 1.5 مليار دولار.
ارتبط الهجوم بمجموعة Lazarus، وهي جهة قرصنة مدعومة من الدولة في كوريا الشمالية ومعروفة بهجماتها السيبرانية المتطورة.
طريقة الهجوم:
4 فبراير: تم اختراق جهاز Mac الخاص بأحد المطورين، على الأرجح عبر الهندسة الاجتماعية.
5 فبراير: استخدم المهاجمون رمز الوصول إلى AWS الخاص بالمطور لاختراق البنية السحابية لـ Safe{Wallet}.
من 5 إلى 17 فبراير: ظلّ القراصنة غير مكتشفين، وقاموا بعمليات استطلاع.
19 فبراير: عدّل المهاجمون ملفات JavaScript في حزمة AWS S3 الخاصة بـ Safe{Wallet}، وأدخلوا شيفرة خبيثة إلى واجهة الويب.
21 فبراير: عندما بدأت Bybit معاملة من محفظة باردة محددة، تم تفعيل الشيفرة الخبيثة.
في غضون دقيقتين، أزال القراصنة الشيفرة الخبيثة، وطمسوا آثار العبث.
تم غسل الأموال المسروقة عبر المُخلطات وسلاسل التقشير لإخفاء الأثر.
العواقب:
استجابة طارئة: جمعت Bybit الأموال بسرعة من Galaxy Digital وFalconX وWintermute، وأعادت بناء الاحتياطيات خلال 72 ساعة.
الأمن والشفافية: أقرت المنصة بالاختراق علنًا، مما أثار مخاوف أوسع بشأن ثغرات المحافظ الباردة.
التدقيق التنظيمي: أثار الاختراق مراجعات تنظيمية في الإمارات وعلى مستوى العالم، مسلطًا الضوء على الحاجة إلى إشراف أفضل على أمناء الحفظ من الأطراف الثالثة.
2. COINCHECK (2018): 534 مليون دولار
من:
كانت Coincheck منصة يابانية لتداول العملات المشفرة أسسها Koichiro Wada وYusuke Otsuka. وبعد الاختراق، استحوذت شركة الوساطة اليابانية Monex Group على المنصة مقابل نحو 33 مليون دولار.
(المصدر: Entrepreneur)
ما الذي حدث وكيف تم ذلك:
في 26 يناير 2018، تم اختراق Coincheck، مما أدى إلى سرقة رموز NEM (XEM) بقيمة 530 مليون دولار.
تجاوز هذا الاختراق من حيث القيمة ما سُرق أثناء اختراق Mt. Gox في ذلك الوقت.
طريقة الهجوم:
اختراق المحفظة الساخنة: احتفظت Coincheck بمعظم رموز NEM الخاصة بها في محفظة ساخنة متصلة بالإنترنت.
أمن المحفظة غير الكافي: استخدمت المحفظة المخترقة تفويضًا بتوقيع واحد بدلًا من تعدد التوقيعات، مما خلق نقطة فشل واحدة.
ضعف الأمن الداخلي: كانت المحفظة الساخنة متاحة عبر النظام الداخلي لـ Coincheck وكانت تفتقر إلى تقييد عناوين IP المسموح بها، وقيود الوصول الخارجي، وتقسيم الشبكة.
وقعَت السرقة خلال نافذة زمنية مدتها 20 دقيقة في عملية تحويل واحدة غير مصرح بها.
بسبب غياب نظام تنبيه آلي، لم تكن Coincheck على علم بالاختراق لعدة ساعات.
تم بيع الأموال المسروقة في دارك نت وشبكات نظير إلى نظير أخرى عبر آسيا، وغالبًا بأسعار مخفضة.
العواقب:
عوضت Coincheck المستخدمين بنحو 430 مليون دولار، وواجهت حملة تنظيمية شددت قواعد منصات تداول العملات المشفرة في اليابان.
أدت الحادثة إلى معايير أكثر صرامة في الأمن والامتثال.
في أبريل 2018، استحوذت Monex Group على Coincheck مقابل 34 مليون دولار للمساعدة في استعادة الثقة واستقرار العمليات.
3. FTX (2022): 477 مليون دولار
من:
تأسست FTX في عام 2019 على يد سام بانكمان-فرايد، وسرعان ما برزت في عالم العملات المشفرة. وفي ذروتها بلغت قيمتها 32 مليار دولار قبل انهيارها المفاجئ.
(المصدر: CNBC)
ما الذي حدث وكيف تم ذلك:
في نوفمبر 2022، تقدمت FTX بطلب إفلاس بعد انكشاف استخدام أموال العملاء لتغطية خسائر شركتها الشقيقة، Alameda Research.
بعد ساعات من تقديم طلب الإفلاس في 11 نوفمبر 2022، استنزف تحويل غير مصرح به أكثر من 400 مليون دولار من العملات المشفرة من محافظها.
طريقة الهجوم:
أثار التوقيت — بعد تقديم طلب الإفلاس مباشرة — الشكوك حول احتمال أن يكون ذلك عملًا داخليًا من شخص على دراية بأنظمة FTX.
نقل المهاجم الأموال بسرعة واستخدم عدة تقنيات لإخفاء أثره.
تم غسل العملات المشفرة المسروقة عبر أدوات مثل THORChain وRailgun والجسور عبر السلاسل.
تم تحويل بعض الأموال إلى بيتكوين وأُخفيت أكثر عبر سلاسل التقشير ومُخلطات مثل Sinbad.io.
في أواخر عام 2023، بدأ المخترق بنقل الأموال المسروقة مرة أخرى، بالتزامن مع محاكمة سام بانكمان-فرايد الجنائية.
لا يزال هوية المخترق مجهولة.
العواقب:
وصف الرئيس التنفيذي الجديد لـ FTX، جون راي الثالث، الحادث بأنه وصول غير مصرح به، واستعان بشركات أدلة جنائية للتحقيق.
سلّط الاختراق الضوء على إخفاقات أمنية خطيرة في FTX، التي كانت بالفعل تحت التدقيق بسبب إساءة استخدام أموال العملاء وغياب الإشراف الأساسي.
ورغم أنه منفصل عن تهم الاحتيال الموجهة إلى سام بانكمان-فرايد، فإن الاختراق عزز صورة شركة تعمّها الفوضى الكاملة.
4. MT. GOX (2014): 460 مليون دولار
من:
تأسست Mt. Gox في عام 2006 على يد المبرمج Jed McCaleb كمنصة لتبادل البطاقات (Magic: The Gathering Online Exchange)، ثم بيعت لاحقًا للمطور الفرنسي مارك كاربيليس. وتحت قيادته، توسعت بسرعة لتصبح أكبر منصة لتداول البيتكوين في العالم آنذاك.
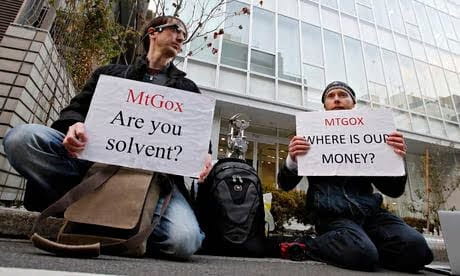
(المصدر: The Guardian)
ما الذي حدث وكيف تم ذلك:
حوالي سبتمبر 2011، تعرضت Mt. Gox لاختراق تمكن فيه القراصنة من الوصول إلى المفاتيح الخاصة للمحفظة الساخنة.
بدلًا من تنفيذ عملية سرقة كبيرة واحدة، قام القراصنة بسحب عملات البيتكوين باستمرار وبهدوء على مدى عدة سنوات.
طريقة الهجوم:
اختراق بنية المحافظ: تمكن القراصنة من الوصول إلى المفاتيح الخاصة للمحفظة الساخنة.
أمن غير كافٍ: فشلت Mt. Gox في تطبيق بنية محفظة باردة قوية، مما ترك الأموال معرضة باستمرار للتهديدات عبر الإنترنت.
ضعف الضوابط الداخلية: لم تكن لدى المنصة أنظمة تحكم في الوصول الداخلي، وكانت تفتقر تقريبًا إلى المحاسبة اللحظية، وظلت غير مدركة لاختفاء BTC لسنوات.
الاستغلال الآلي: استغل القراصنة نظام السحب الآلي، وسحبوا BTC بكميات صغيرة لتجنب الاكتشاف.
غسل الأموال: مثلما حدث في اختراقات أخرى، جرى غسل البيتكوين المسروقة عبر سلاسل التقشير والمُخلطات المشفرة، مع مرور بعض الأموال عبر BTC-e، وهي منصة لم تعد موجودة وكانت مرتبطة بغسل الأموال.
العواقب:
أدى اختراق Mt. Gox إلى فقدان 850,000 بيتكوين، ما هزّ عالم العملات المشفرة.
قدمت المنصة طلب إفلاس في عام 2014.
تم اعتقال الرئيس التنفيذي مارك كاربيليس، وثبتت إدانته لاحقًا بتزوير السجلات، رغم أنه لم يُدن بالاختلاس.
بعد أكثر من عقد، لا يزال الدائنون ينتظرون السداد عبر عملية إعادة تأهيل مدني معقدة.
5. DMM BITCOIN (2024): 308 مليون دولار
من:
أُطلقت في عام 2018، وكانت DMM منصة يابانية لتداول البيتكوين تعرضت لاختراق مدمّر في مايو 2024، ما أدى إلى سرقة 4,502.9 BTC بقيمة تقارب 308 مليون دولار.
ما الذي حدث وكيف تم ذلك:
استهدفت مجموعة القرصنة الكورية الشمالية المعروفة باسم Lazarus هذه المنصة اليابانية.
تمكن القراصنة من الوصول إلى بنية محافظ DMM المشفرة ونقلوا 4,502 BTC إلى محافظهم الخاصة.
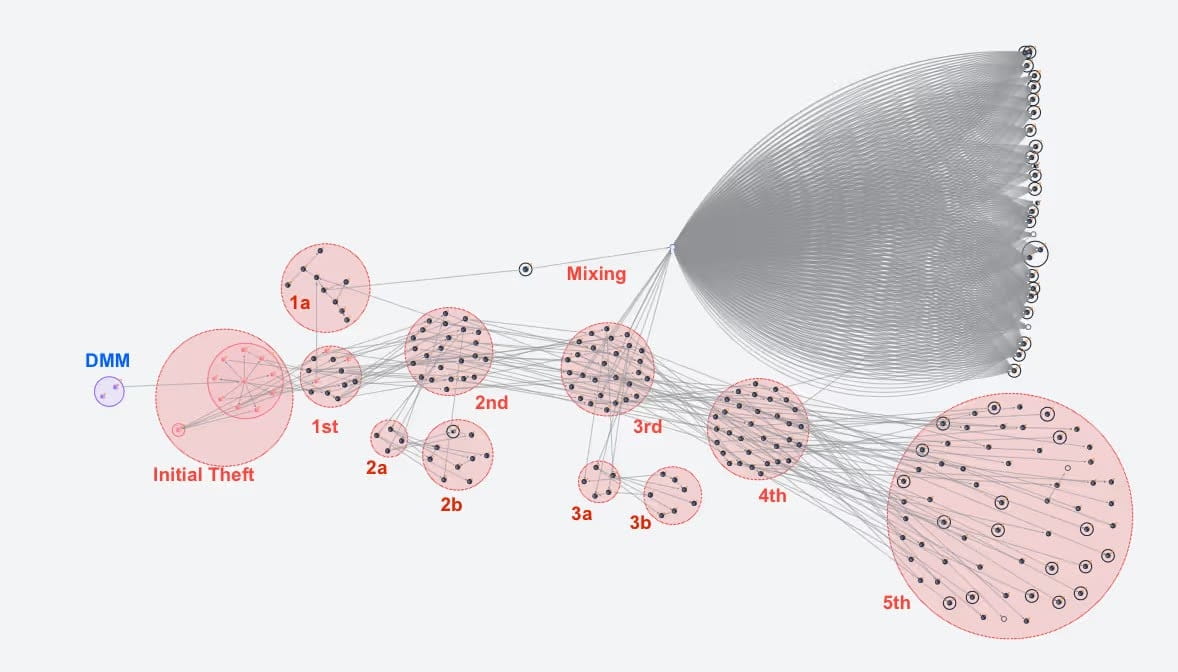
اختراق DMM Bitcoin – إخفاء مسار الأموال – سلاسل التقشير والمُخلطات
طريقة الهجوم:
الهندسة الاجتماعية: كشف تحقيق مكتب التحقيقات الفيدرالي (FBI) أن هذا كان على الأرجح هجومًا بالهندسة الاجتماعية استهدف موظفًا في Ginco. وكانت Ginco هي خدمة المحافظ التي دعمت إدارة الأصول الرقمية لدى DMM.
التصيّد الموجّه: دعا موظفٌ دون أن يدري إلى استغلالٍ باعتباره جزءًا من طلب توظيف مزيف.
إخفاء مسار الأموال: أخفى القراصنة آثارهم عبر تمرير الأموال من خلال سلاسل التقشير والمُخلطات المشفرة.
قسّم القراصنة المبلغ إلى مبالغ أصغر عبر سلسلة من المعاملات، ما أدى فعليًا إلى تشتيت الأموال في معاملات دقيقة عبر آلاف المحافظ.
وللتملص من الاكتشاف، يُرجَّح أن قراصنة DMM تلاعبوا بتوقيت السحب — عبر تأخير السحوبات لساعات أو أيام والإبقاء على الأموال في حركة مستمرة لتعطيل التحليل القائم على التوقيت.
العواقب:
ورغم أن DMM أقرت بالاختراق، فإن الثغرة الفعلية في البنية التحتية لم يُكشف عنها رسميًا قط.
ولم تتمكن DMM من التعافي من الخسائر المالية الناجمة عن الهجوم، فأعلنت إغلاقها بحلول مارس 2025.
كما أعلنت DMM Bitcoin أنها ستنقل أصولها وحسابات العملاء إلى منصة أخرى مقرها اليابان، وهي SBI VC Trade.
الخاتمة
تكشف هذه الهجمات الخمس الكبرى على العملات المشفرة نمطًا ثابتًا: فالقراصنة يستخدمون كثيرًا التصيّد والهندسة الاجتماعية لاستهداف الموظفين الضعفاء في المنصات، ومقدمي خدمات المحافظ، ومقدمي البنية التحتية الآخرين. وتتجاوز الخسائر الإجمالية لهذه الحوادث الخمسة فقط 3 مليارات دولار، ما يبرز الأهمية الحاسمة لتدابير الأمن السيبراني القوية.
إن الأمن السيبراني والامتثال التنظيمي أمران حاسمان في منع اختراقات العملات المشفرة. إن إلزام ممارسات مثل تخزين المحافظ الباردة، والمصادقة متعددة العوامل، وعمليات التدقيق المنتظمة يساعد على تقليل الثغرات. كما أن مواءمة اللوائح عالميًا تضمن حماية متسقة عبر الولايات القضائية، مما يصعّب على المهاجمين استغلال نقاط الضعف.
بالنسبة لحاملي العملات المشفرة، تؤكد هذه الحوادث أهمية استخدام منصات ذات سجلات أمنية مثبتة، وتفعيل جميع ميزات الأمان المتاحة على الحسابات، والنظر في حلول التخزين البارد للمقتنيات الكبيرة. ومع نضج الصناعة، يظل التطور المستمر في ممارسات الأمن ضروريًا للبقاء متقدمين على التهديدات المتزايدة تعقيدًا.
"CoinRank Exclusive: The $3 Billion Heist- 5 Most Devastating Crypto Exchange Hacks in History" نُشر هذا المقال لأول مرة على (CoinRank).