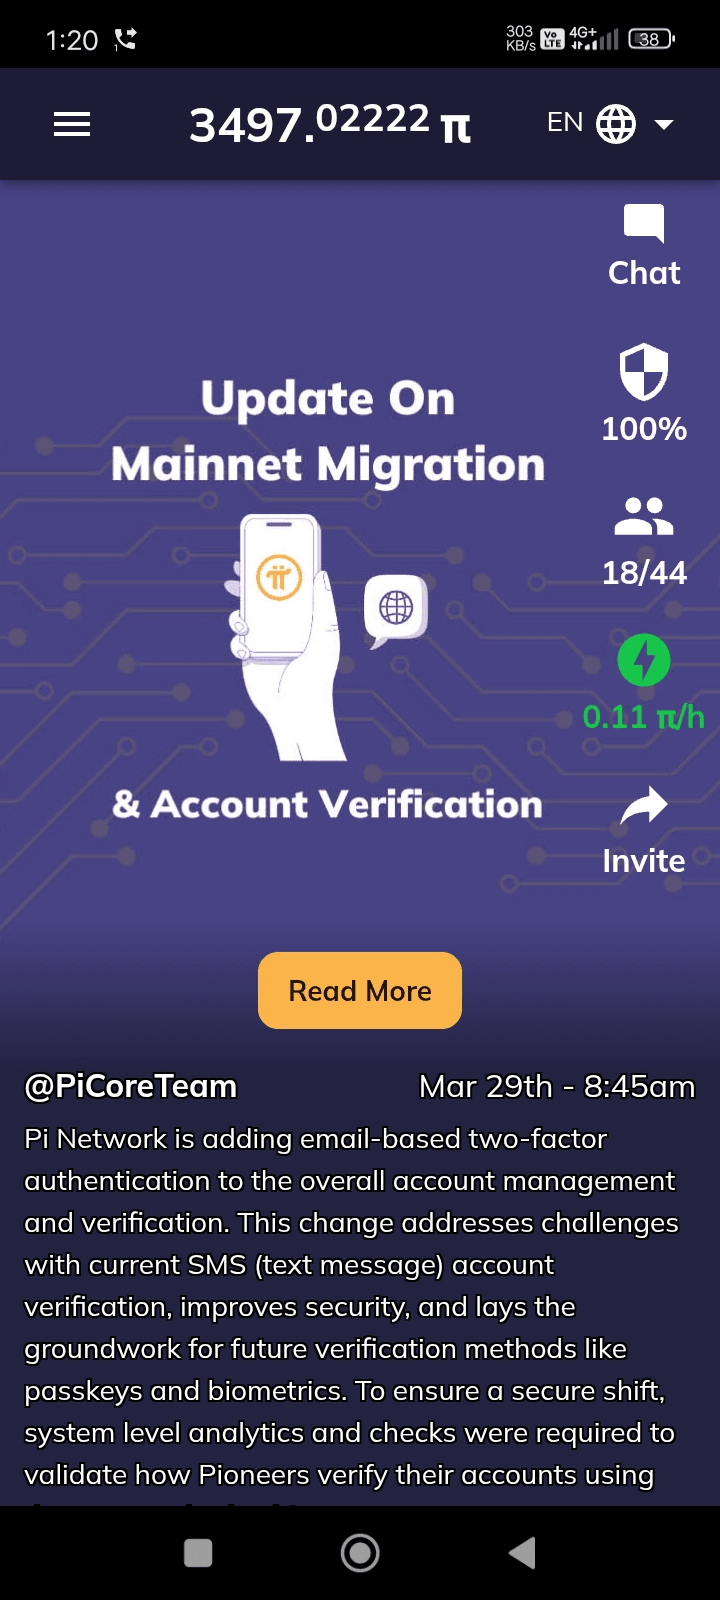
تاريخيًا، اعتمدت حسابات Pi على أرقام الهواتف - وليس رسائل البريد الإلكتروني - كمعرفات فريدة. ورغم سهولة هذا النهج في البداية، إلا أنه شكّل تحديات، إذ ثبت أن التحقق عبر الرسائل النصية القصيرة (SMS) غير موثوق ومكلف. ونظرًا لطبيعة مجتمع Pi الموزعة عالميًا، لم تنجح دائمًا اتصالات الرسائل النصية القصيرة بين مستخدمي Pi والخوادم نظرًا لاختلاف القيود الجغرافية في لوائح الاتصالات، وسياسات شركات الاتصالات، واشتراكات وتكاليف خدمات الأفراد، وغيرها.
وبالنظر إلى هذه التحديات، وبما أن الشبكة في مرحلة تتضمن تدابير أكثر موثوقية للتحقق مثل KYC وفحوصات الحيوية، فقد حان الوقت للانتقال من الاعتماد بشكل أساسي أو حصري على أرقام الهواتف إلى استخدام التحقق بخطوتين (2FA) قائم على البريد الإلكتروني، بهدف دعم طرق تحقق متقدمة في النهاية مثل مفاتيح المرور (passkeys) والبيانات الحيوية. لا يعالج التحقق بخطوتين عبر البريد الإلكتروني التحديات المذكورة فحسب، بل يعزز الأمان أيضًا بسبب عنصر عاملين. للوصول إلى ذلك، سيلزم أن يقوم كل مستخدم أولًا بتأسيس بريد إلكتروني موثوق محفوظ في ملفه. ومع ذلك، لم يقم بعض المستخدمين بإضافة بريد إلكتروني إلى حساباتهم قط، أو ربما أدخلوا بيانات غير صحيحة، أو فقدوا الوصول إلى رسائل البريد الإلكتروني السابقة، أو قاموا بمشاركة بريد إلكتروني مع حسابات Pi الخاصة بأفراد من العائلة.
نظرًا لأن إضافة بريد إلكتروني إلى حساب Pi لا يتم في وقت إنشاء الحساب، ولأن ذلك يُعد تحولًا كبيرًا في إدارة الحسابات والأمان، كان على Pi التحقق—عبر تحليلات وإحصاءات إضافية—قبل السماح للمستخدمين بالترحيل من كيفية إضافة المستخدمين لبريدهم الإلكتروني الموثوق، وكيف قاموا بالتحقق من عناوين بريدهم الإلكتروني، وكيف أكملوا التحقق بخطوتين (2FA)، وما إلى ذلك، لضمان سلامة هذه العمليات وأمان حسابات المستخدمين. في بعض الحالات، يلزم اتخاذ إجراءات إضافية، مثل فحص الحيوية (liveness) أو تحقق إضافي عبر الرسائل النصية (SMS). وقد تطلب ذلك إيقافًا مؤقتًا لعمليات الترحيل حتى يتم إجراء هذه الفحوصات على مستوى النظام.
الأخبار الجيدة هي أن عمليات الترحيل قد استؤنفت الآن، وستتوسع تدريجيًا مع اكتمال المزيد من التحقق بخطوتين عبر البريد الإلكتروني والفحوصات على مستوى النظام. تلتزم Pi Network بانتقال سلس وآمن، ونقدّر صبرك بينما يتم تعزيز أمان الحساب للجميع.