


يزعم قراصنة يعملون على الإنترنت المظلم أنهم يبيعون بيانات شخصية لمستخدمين من اثنتين من أكبر منصات تداول العملات المشفرة، وهما جيميني وبينانس. ويُزعم أن المعلومات المسروقة تتضمن تفاصيل حساسة كالأسماء الكاملة وعناوين البريد الإلكتروني وأرقام الهواتف وكلمات المرور وبيانات الموقع. إلا أن بينانس نفت أي اختراق لأنظمتها.
يعرض هاكر 100 ألف سجل مستخدم لبرنامج Gemini للبيع
وفقًا لموقع Dark Web Informer، وهو موقع يتتبع أنشطة الجرائم الإلكترونية على الإنترنت المظلم، يبيع مخترق يستخدم الاسم المستعار "AKM69" قاعدة بيانات تحتوي على معلومات عن حوالي 100,000 مستخدم لجهاز Gemini. يزعم المجرم الإلكتروني أن البيانات تتضمن الأسماء الكاملة وعناوين البريد الإلكتروني وأرقام الهواتف وتفاصيل الموقع. وتشير التقارير إلى أن معظم السجلات المسروقة تعود لمستخدمين يقيمون في الولايات المتحدة، مع نسبة أقل من الإدخالات من سنغافورة والمملكة المتحدة.
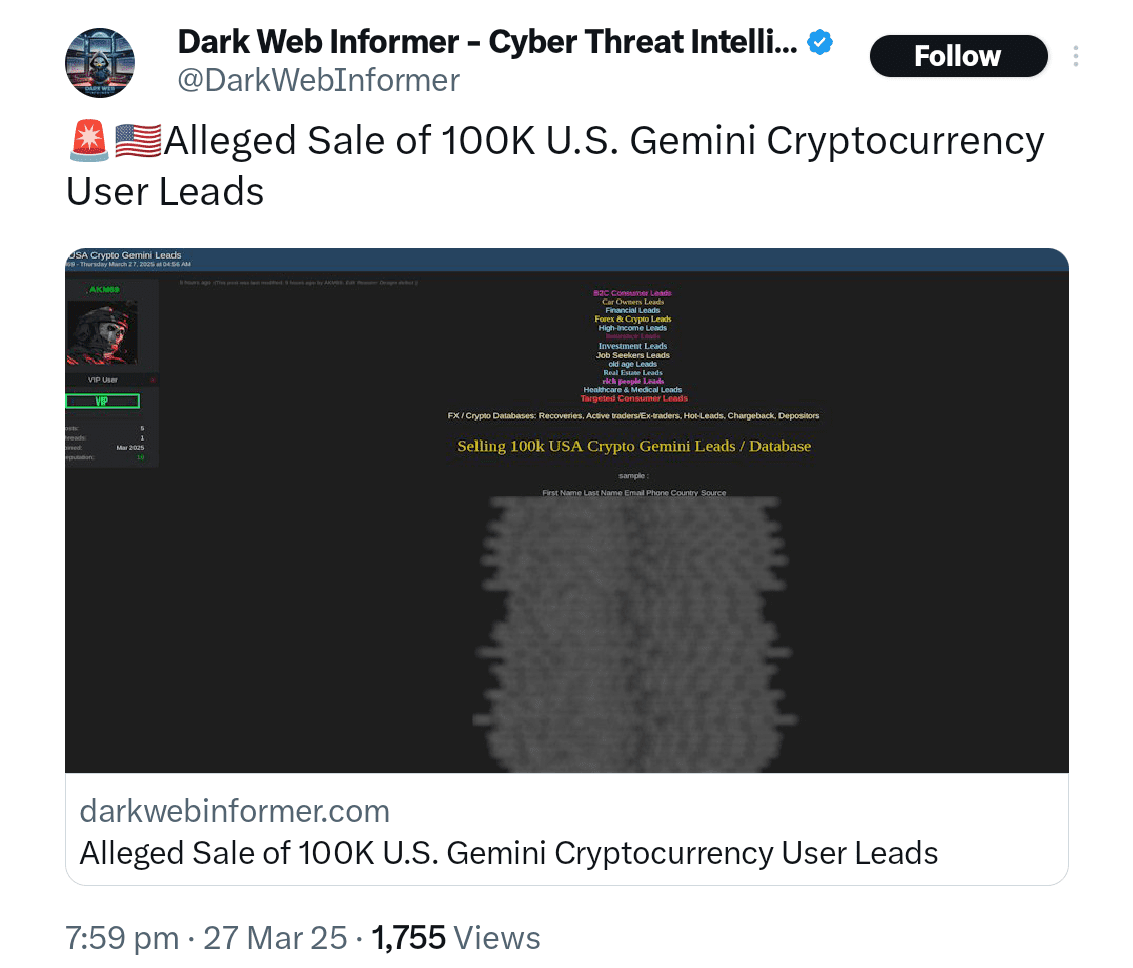 ذكرت Dark Web Informer أن هاكرًا يبيع قاعدة بيانات تحتوي على 100,000 سجل لمستخدمي Gemini. المصدر: X
صنّف الهاكر عملية البيع ضمن مخطط أوسع يستهدف مستخدمي العملات المشفرة. يُقال إن البيانات تُستخدم في أنشطة احتيالية أو خدمات استرداد مزيفة أو حملات تسويق مرتبطة بالعملات المشفرة. ولم يصدر حتى الآن عن Gemini أي بيان رسمي ردًا على هذه الادعاءات.
في 26 مارس، أي قبل يوم واحد فقط من الإبلاغ عن تسريب Gemini، أعلن أحد القراصنة عن دفعة أخرى مختلفة من البيانات المسروقة من Binance. هذه المرة، زعم القراصنة أنه يملك عناوين بريد إلكتروني وكلمات مرور تخص مستخدمي Binance. وذكرت التقارير أن قاعدة البيانات تحتوي على أكثر من 132,000 سجل.
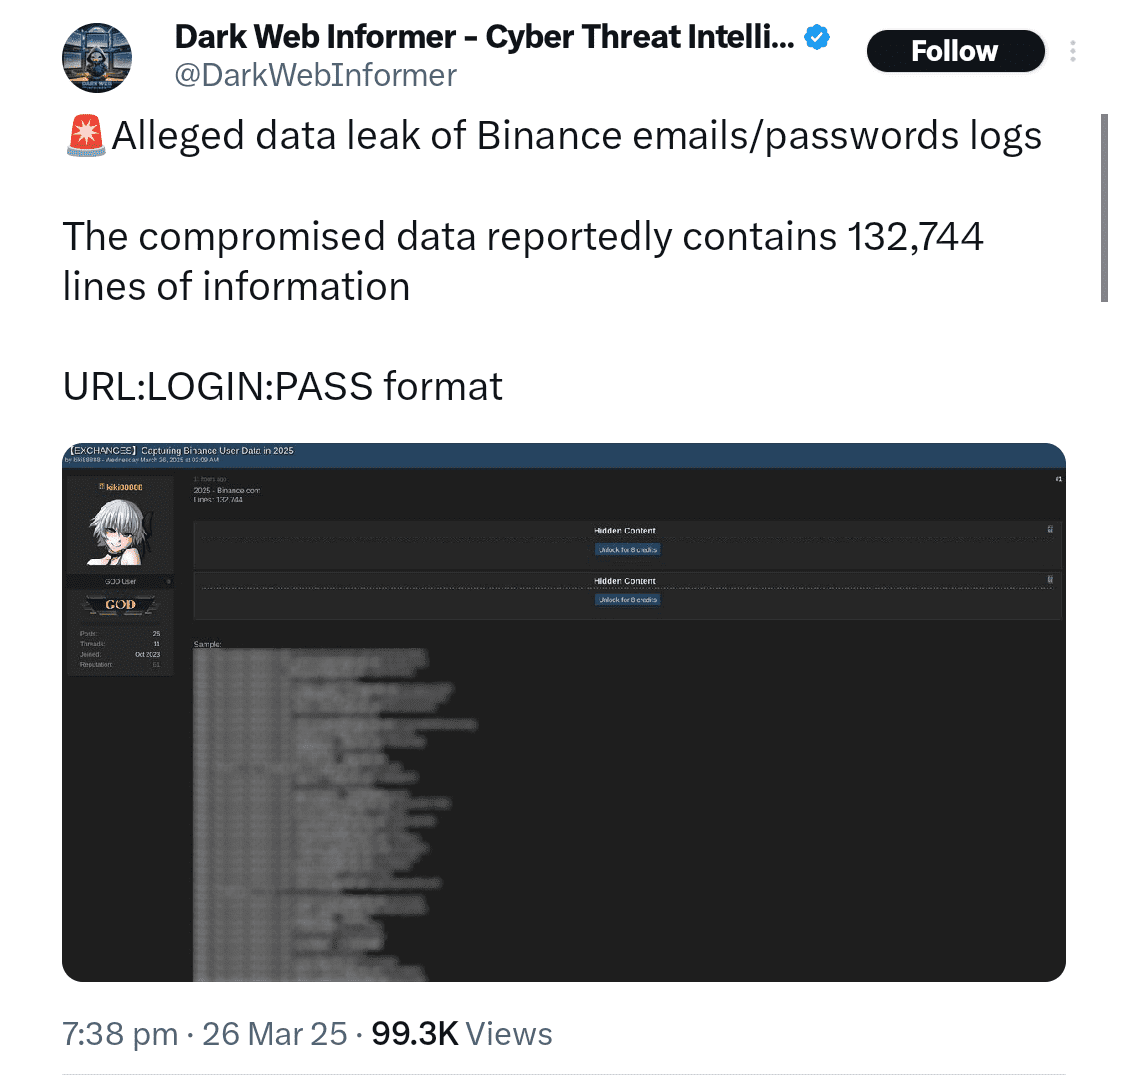 أيضًا تم إدراج بيانات Binance للبيع. المصدر: X
ومع ذلك، ردّت Binance بسرعة على التقارير، قائلة إن البيانات لم يتم الحصول عليها من خلال اختراق لمنصة Binance. بدلًا من ذلك، أوضحت البورصة أن المعلومات على الأرجح جاءت من إصابات ببرمجيات خبيثة على أجهزة المستخدمين. تشير البرمجيات الخبيثة إلى برامج ضارة تُصاب بها أجهزة الكمبيوتر وتقوم بسرقة المعلومات، وغالبًا ما يحدث ذلك عندما ينقر المستخدمون دون وعي على روابط مشبوهة أو يقومون بتنزيل ملفات ضارة.
تقول Binance إن الأمر كان هجومًا تصيّدًا احتياليًا وليس تسريبًا
أكدت Binance أن أنظمتها لم يتم اختراقها وأن البورصة ما زالت آمنة. وشرحت الشركة أن القراصنة يبدو أنهم جمعوا بيانات المستخدمين عبر هجمات تصيّد احتيالي وإصابات ببرمجيات خبيثة. غالبًا ما تحدث هذه الهجمات عندما يزور المستخدمون مواقع إلكترونية مزيفة، أو ينقرون على روابط غير آمنة، أو يدخِلُون معلومات حساسة دون أن يدركوا أنهم يتفاعلون مع محتالين.
في منشور مدونة لاحق، دعمت Dark Web Informer تفسير Binance، مشيرةً إلى أن المعلومات المتسربة يبدو أنها ناتجة عن تعرض أجهزة المستخدمين للاختراق، وليس من داخل Binance نفسها. كما ذكّرت الموقع المستخدمين بضرورة توخي الحذر، محذّرةً: “بعضكم حقًا يحتاج إلى التوقف عن النقر على أشياء عشوائية.”
هذه ليست المرة الأولى التي يزعم فيها قراصنة أنهم يمتلكون كميات كبيرة من البيانات من منصات كبرى لتداول العملات المشفرة. في 14 مارس، أفاد عدة مستخدمين بأنهم تلقوا رسائل احتيالية تنتحل صفة منصات كبرى للعملات المشفرة مثل Coinbase وGemini. حاول المحتالون خداع المستخدمين لإنشاء محافظ عملات مشفرة جديدة باستخدام عبارات استرداد مُعدة مسبقًا يسيطر عليها المهاجمون.