خلفية الحدث
في 22 فبراير 2025، أعلنت ثاني أكبر بورصة عملات مشفرة في العالم Bybit أنها تعرضت لهجوم من قراصنة على محفظتها الباردة غير المتصلة بالإنترنت، حيث تم سرقة ما قيمته حوالي 1.5 مليار دولار من الإيثريوم (ETH) والأصول ذات الصلة. وقد تم اعتبار هذا الحدث من قبل خبراء الأمن السيبراني أكبر عملية سرقة في تاريخ العملات المشفرة، وقد تكون واحدة من أكبر عمليات السرقات الفردية في تاريخ المالية العالمية.
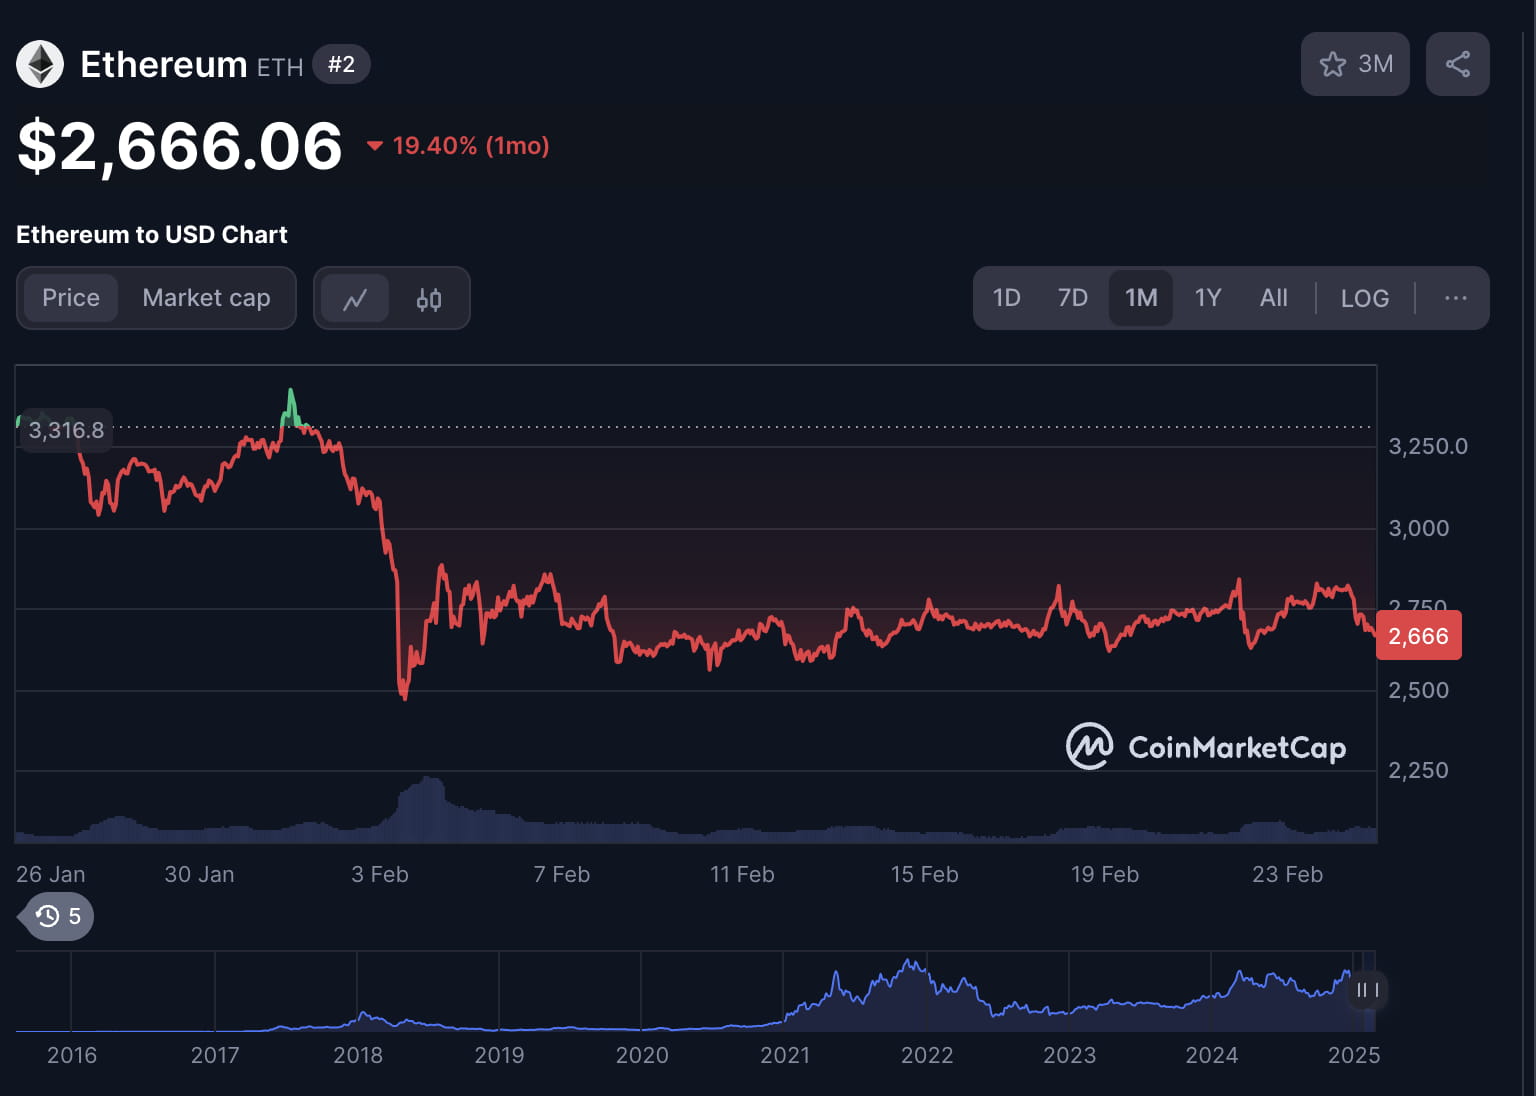
وفقًا لبيانات شركة Arkham Intelligence للأمن السيبراني، تم سرقة حوالي 400,000 ETH (حوالي 1.12 مليار دولار) و90,000 stETH (حوالي 253 مليون دولار) وأصول ETH المشتقة الأخرى، وقد بدأت بعض الأصول بالتحويل والبيع. أدى هذا الهجوم إلى انخفاض سعر الإيثريوم بنسبة 6.7%، بينما انخفض سعر البيتكوين بنحو 3%.
أسلوب المهاجمين ومسار الهجوم
تُظهر عملية الاختراق هذه قدرة تقنية عالية جداً وخطة محكمة. قال الرئيس التنفيذي لـ Bybit، Zhou Ben (Ben Zhou)، على منصة X (Twitter) إن المهاجمين قاموا بتعديل منطق العقود الذكية لمحفظة ETH الباردة، ما أدى إلى فقدان محافظ التوقيع المتعدد الباردة (Cold Wallet) في المنصة وظيفتها الوقائية الأصلية، وفي النهاية تم تحويل جميع الأصول إلى عنوان غير معروف.
وبشكل محدد، فإن مسار الهجوم كان كالتالي:
اختراق نظام إدارة المحافظ الباردة: قد يحصل المهاجمون على صلاحيات التوقيع لمفاتيح التوقيع متعددة التوقيع عبر ثغرات داخلية أو هجمات هندسة اجتماعية (مثل هجمات التصيّد).
تعديل منطق العقود الذكية: قام المهاجمون بتعديل العقود الذكية للمحفظة الباردة، بحيث يمكن سحب أصول المحفظة بواسطة عناوين غير مصرح لها.
تحويل الأصول: بمجرد السيطرة على المحفظة الباردة، قام المهاجمون بسرعة بتحويل الأموال إلى عدة عناوين غير معروفة، ثم بيعها عبر بورصات لامركزية (DEX).
غسل الأموال: تم تحويل جزء من الأموال عبر خدمات خلط العملات (مثل Tornado Cash) أو عبر جسور متعددة السلاسل، بهدف إخفاء مسار الأموال.
بعد تحليل خبراء الأمن، يرجّح أن يكون هذا من عمل مجموعة Lazarus Group التابعة لكوريا الشمالية، لأن هذه المجموعة سبق أن نفذت عدة هجمات على منصات تداول العملات المشفرة واستخدمت أساليب مشابهة لسرقة الأموال.
استجابة Bybit ورد فعل المجتمع
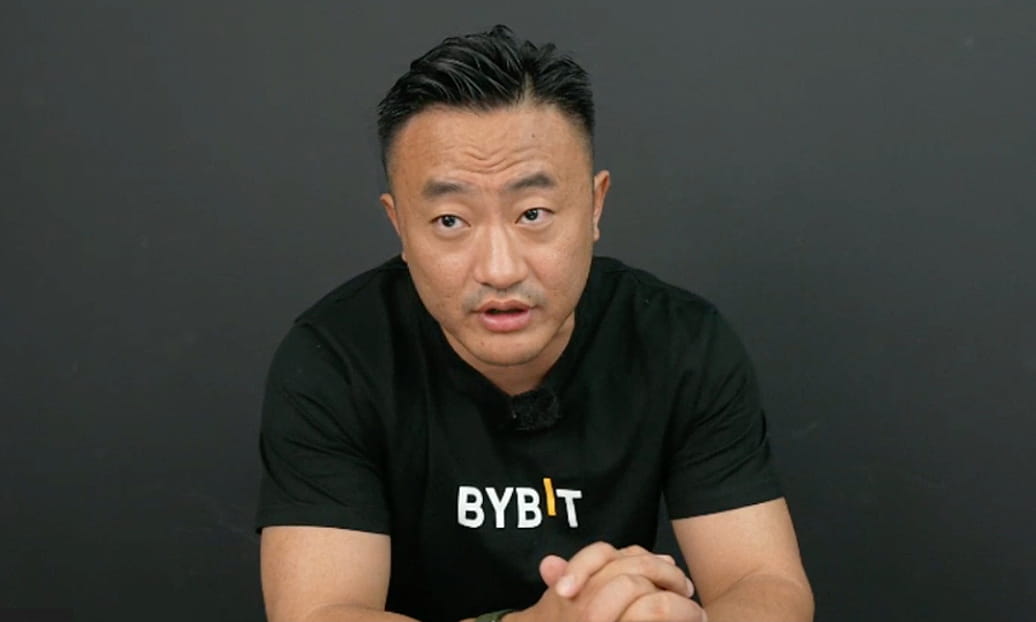
بعد حدوث الهجوم، قام الرئيس التنفيذي لـ Bybit، Ben Zhou، مباشرةً ببثٍ مباشر على X لشرح ملابسات الحادث للمجتمع. وقد حظيت شفافيته ومسؤوليته بتقدير العديد من المستخدمين.
然而,儘管 Bybit 保證客戶資金安全,仍然有大量用戶選擇提領資產。根據數據顯示,Bybit 在 24 小時內處理了 35 萬筆提現,導致 24.85 億美元的淨流出。市場一度擔憂可能會發生擠兌風潮。
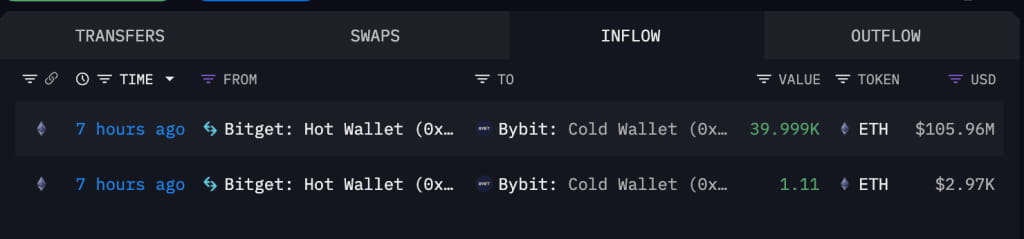
لمواجهة ضغط السيولة، قامت Bybit بتحريك الأموال بسرعة، وحصلت على دعم من منصات مثل Bitget وBinance وMEXC. وقدمت Bitget حتى بدون شروط 40 ألف ETH (حوالي 106 ملايين دولار) للمساعدة في تثبيت السيولة لدى Bybit.
تأثير الحادث على السوق
تذبذب سوق الإيثيريوم
كانت الأصول الرئيسية التي تم اختراقها هي الإيثيريوم، وبالتالي تأثرت أسعار ETH بشكل مباشر. بعد وقوع الحادث، انخفض سعر الإيثيريوم خلال فترة قصيرة بنحو 6.7%، لكن مع قيام Bybit وبقية المؤسسات بتحريك أموالها، عاد السعر بسرعة إلى حوالي 2800 دولار. ومع ذلك، وبما أن المهاجمين ما زالوا يقومون ببيع ETH، فقد يواجه ETH ضغطاً بيعياً معيناً على المدى القصير.
أثر سوق العملات البديلة
ما يزال السوق العام للعملات المشفرة ضمن دورة سوق صاعدة، لكن هذه الحادثة خلقت أثراً سلبياً على سوق العملات البديلة. وبما أن ETH ما زال أصلًا رئيسياً في سوق DeFi والعملات البديلة، فقد تظل معنويات السوق ضعيفة على المدى القصير.
سمعة منصة التداول والرقابة التنظيمية تؤثران
على الرغم من أن هذه الحادثة شكّلت ضربة شديدة لـ Bybit، إلا أنها تختلف عن حادثة إفلاس FTX؛ إذ لا تزال لدى Bybit احتياطيات رأسمالية كافية تمكنها من تحمّل الخسائر. لذلك، رغم تراجع ثقة السوق في Bybit، إلا أنها لم تصل إلى مستوى لا يمكن إصلاحه.
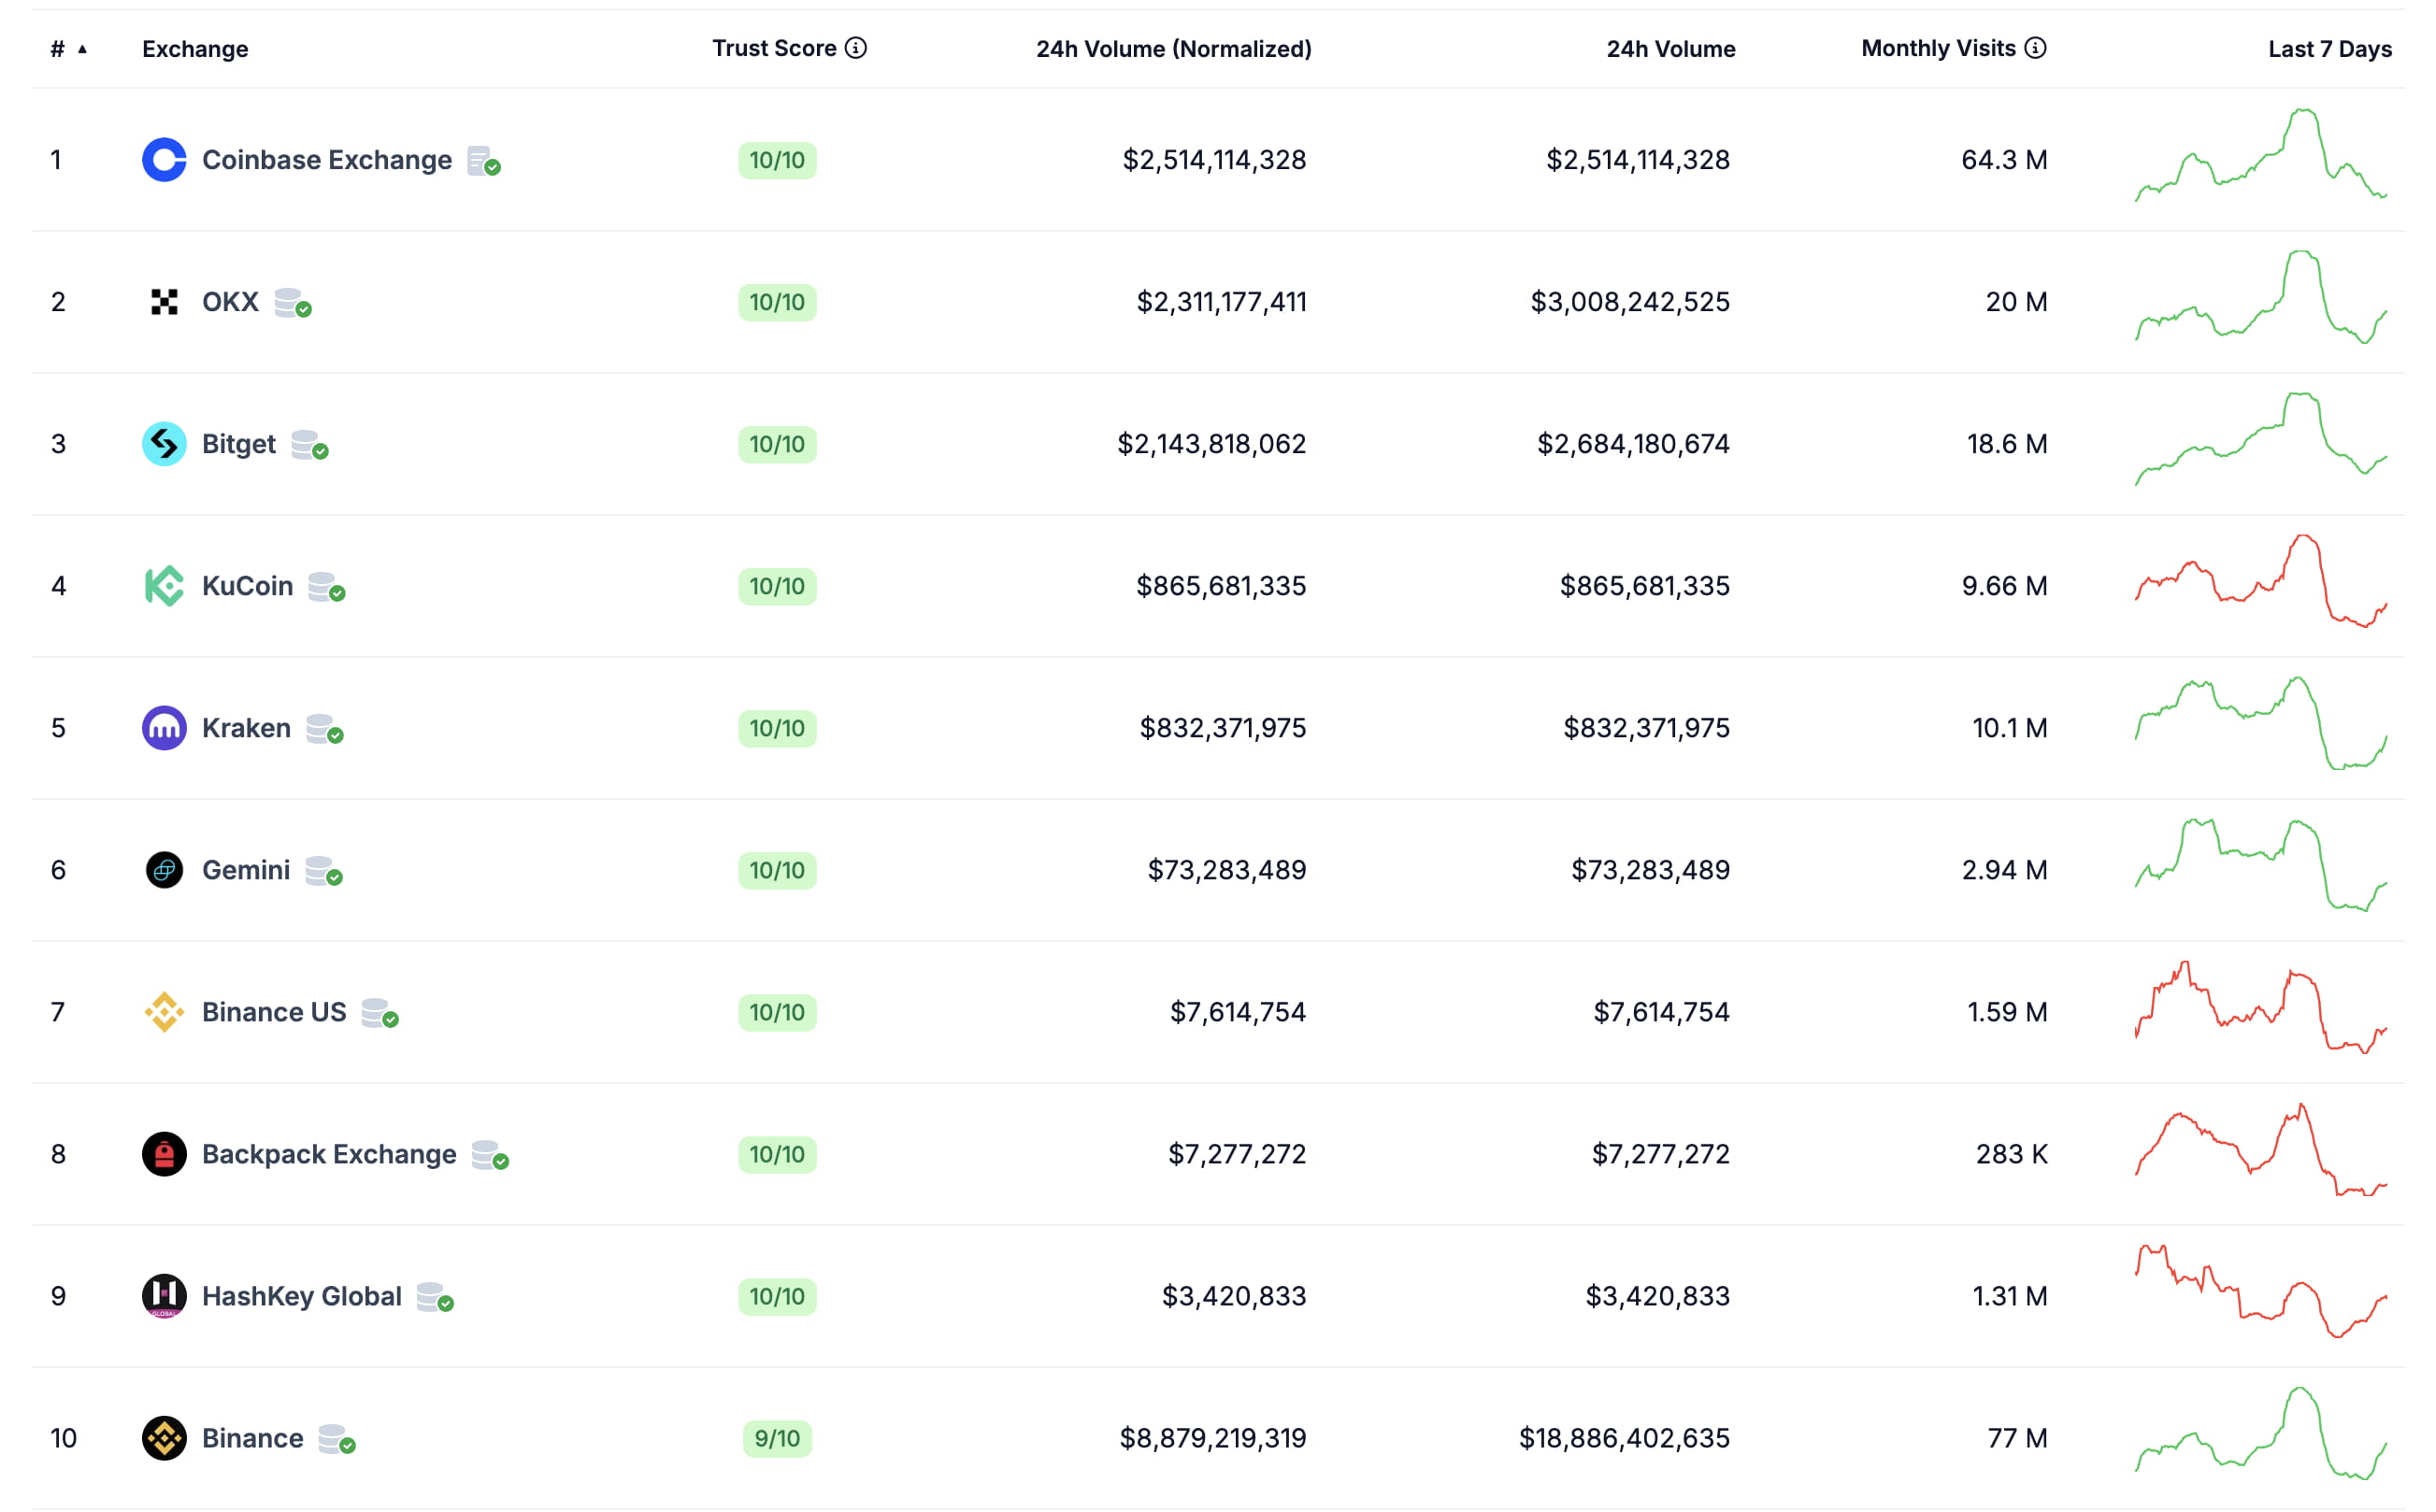
ومن ناحية أخرى، قد يؤدي هذا الحادث إلى تسريع تشديد الجهات التنظيمية على الإشراف على منصات التداول المركزية (CEX)، وطلب تعزيز إجراءات حماية أمن المعلومات. وقد تتمكن بعض المنصات التي تخضع لرقابة شديدة، مثل Coinbase، من الاستفادة من ذلك والحصول على حصة سوقية أكبر.
نصائح أمان لمستخدمي العملات المشفرة
إدارة المفاتيح الخاصة والمحافظ اللامركزية
تذكّرنا هذه الحادثة مرة أخرى بعبارة: «Not Your Key, Not Your Coin»— إذا كانت أصولك محفوظة في منصة تداول، فأنت لا تملكها فعلياً. يُنصح المستخدمون بـ:
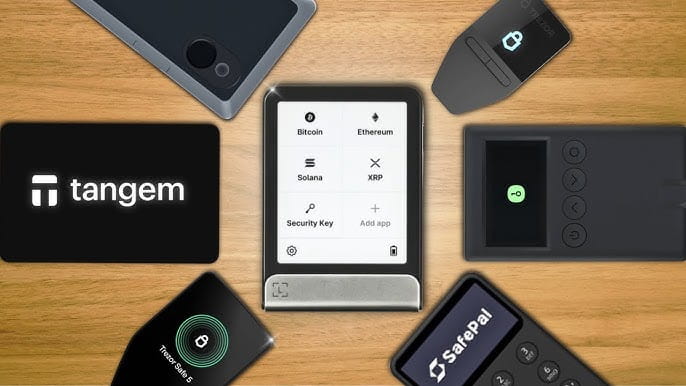
استخدم محافظ الأجهزة (مثل Ledger وTrezor) لتخزين مبالغ كبيرة من الأموال.
حاول استخدام المحافظ اللامركزية قدر الإمكان (مثل MetaMask وTrust Wallet).
لا تودع كل أموالك في منصة التداول؛ يجب إعداد إدارة للمخاطر.
اختيار منصة التداول وفحص أمن المعلومات
يفضّل اختيار منصات تداول تتمتع بآليات أمان قوية، مثل المحافظ متعددة التوقيع وآليات إثبات احتياطي الأصول (PoR).
تفقد بشكل دوري ما إذا كانت لدى منصة التداول أي سجلات معاملات غير معتادة. إذا تم العثور على نشاط مشبوه، يجب سحب الأموال فوراً.
عند حدوث حادث أمني في منصة التداول، لا تَذُع الخوف ولا تبيع باندفاع. ركّز على الإعلانات الرسمية واتخذ حكماً عقلانياً.
الاستنتاج
أصبحت حادثة اختراق Bybit بقيمة 1.5 مليار دولار أكبر عملية سرقة في تاريخ العملات المشفرة. كانت أساليب المهاجمين شديدة الاحتراف، إذ استغلوا ثغرات في المحافظ متعددة التوقيع، وقاموا بتعديل العقود الذكية، وتمكنوا بنجاح من سرقة مبالغ كبيرة من الأصول.
ومع ذلك، ساهمت الاستجابة السريعة من Bybit بعد وقوع الحادث، بما في ذلك التواصل الشفاف من قبل الرئيس التنفيذي، والتعامل السلس مع عمليات السحب واسعة النطاق، والدعم القادم من منصات تداول أخرى، في استعادة ثقة السوق تدريجياً.
على الرغم من أن هذه الحادثة سببت صدمة معينة لـ ETH وللسوق ككل، إلا أنها لم تؤدِّ إلى أزمة سيولة مماثلة لانهيار FTX. يجب على مستثمري العملات المشفرة اعتبار هذا الحادث درساً لتقوية وعيهم بأمن المعلومات، وضمان سلامة أصولهم، وتوزيع المخاطر بشكل مناسب للتعامل مع تحديات الأمان المحتملة في المستقبل.