
خلفية
بتوقيت بكين في 21 فبراير 2025، وفقًا لما كشف عنه المحقق على السلسلة ZachXBT، حدث تدفق كبير للأموال من منصة Bybit. أدت هذه الحادثة إلى سرقة أكثر من 1.46 مليار دولار، مما جعلها واحدة من أكبر حوادث سرقة العملات المشفرة من حيث القيمة في السنوات الأخيرة.

تحليل تتبع السلسلة
بعد وقوع الحادث، أصدر فريق SlowMist على الفور تنبيهات أمان وبدأ تتبع الأصول المسروقة:

وفقًا لتحليل فريق SlowMist، تشمل الأصول المسروقة بشكل رئيسي:
401,347 ETH (تبلغ قيمتها حوالي 1.068 مليار دولار)
8,000 mETH (تبلغ قيمتها حوالي 26 مليون دولار)
90,375.5479 stETH (تبلغ قيمتها حوالي 260 مليون دولار)
15,000 cmETH (تبلغ قيمتها حوالي 43 مليون دولار)


استخدمنا أدوات تتبع السلسلة ومكافحة غسيل الأموال MistTrack على العنوان الأولي للمخترق
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2
قمنا بإجراء تحليل، وحصلنا على المعلومات التالية:
تم توزيع الإيثريوم، حيث قام العنوان الأولي للمخترق بتوزيع 400,000 ETH بصيغة 1,000 ETH على 40 عنوانًا، وما زالت عمليات النقل مستمرة.

من بينها، تم تحويل 205 ETH عبر Chainflip إلى BTC عبر سلسلة إلى العنوان:
bc1qlu4a33zjspefa3tnq566xszcr0fvwz05ewhqfq.
 تدفق cmETH: تم نقل 15,000 cmETH إلى العنوان:
0x1542368a03ad1f03d96D51B414f4738961Cf4443
من الجدير بالذكر أن بروتوكول mETH نشر على X أنه فيما يتعلق بحادثة أمان Bybit، قامت الفريق بتعليق سحب cmETH في الوقت المناسب، مما حال دون عمليات السحب غير المصرح بها، واستطاع بروتوكول mETH استرداد 15,000 cmETH من عنوان المخترق.

نقل mETH و stETH: تم نقل 8,000 mETH و 90,375.5479 stETH إلى العنوان:
0xA4B2Fd68593B6F34E51cB9eDB66E71c1B4Ab449e
ثم تم تحويلها عبر Uniswap و ParaSwap إلى 98,048 ETH، ثم تم نقلها إلى:
0xdd90071d52f20e85c89802e5dc1ec0a7b6475f92
العنوان 0x dd 9 قام بتوزيع الإيثريوم إلى 9 عناوين بصيغة 1,000 ETH، ولم يتم تحويلها بعد.
 بالإضافة إلى ذلك، تم التوصل إلى العنوان الذي بدأ الهجوم الأولي للمخترق من خلال تحليل قسم أساليب الهجوم:
0x0fa09C3A328792253f8dee7116848723b72a6d2e
عند تتبع الأموال، اكتشفنا أن الأموال الأولية لهذا العنوان جاءت من Binance.

العنوان الأولي للمخترق:
0x47666Fab8bd0Ac7003bce3f5C3585383F09486E2
الرصيد 1,346 ETH، وسنستمر في مراقبة العناوين ذات الصلة.

بعد وقوع الحادث، افترض فريق SlowMist على الفور أن المهاجمين حصلوا على أساليب متعددة التوقيع لـ Safe وأساليب غسيل الأموال، مما يشير إلى أن المهاجم هو قرصان كوري شمالي:

أساليب هجوم الهندسة الاجتماعية المحتملة:
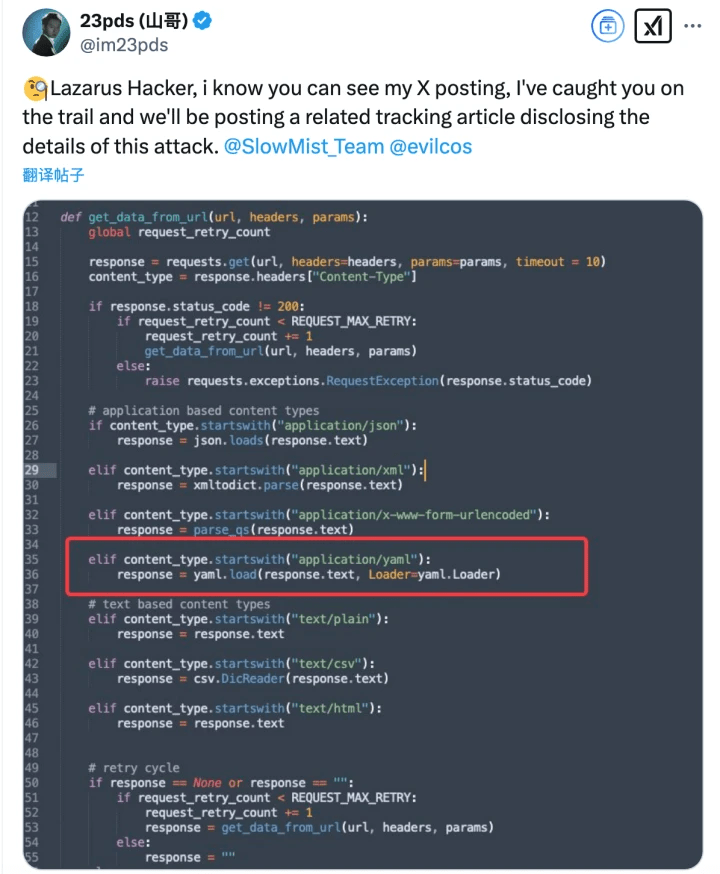
من خلال تحليل MistTrack، تم اكتشاف أن عنوان المخترق المتعلق بهذه الحادثة مرتبط بعناوين مخترقي BingX و Phemex:


أكد ZachXBT أيضًا أن هذا الهجوم مرتبط بمنظمة المخترقين الكوريين الشماليين Lazarus Group، التي تعتبر من بين أنشطتها الرئيسية تنفيذ هجمات إلكترونية عبر الحدود وسرقة العملات المشفرة. وفقًا للمعلومات، تشمل الأدلة التي قدمها ZachXBT، بما في ذلك معاملات اختبار، ومحافظ مرتبطة، ومخططات جمع الأدلة وتحليل الزمن، جميعها تُظهر أن المهاجمين استخدموا تقنيات شائعة من مجموعة Lazarus في عملياتهم المتعددة. في الوقت نفسه، ذكرت Arkham أن جميع البيانات ذات الصلة قد تمت مشاركتها مع Bybit، لمساعدة المنصة في إجراء تحقيقات إضافية.

تحليل أساليب الهجوم
في الليلة التي حدثت فيها الواقعة، الساعة 23:44، نشر الرئيس التنفيذي لشركة Bybit، بن زو، بيانًا على X يشرح بالتفصيل الجوانب التقنية للهجوم:

من خلال تحليل التوقيعات على السلسلة، اكتشفنا بعض الأدلة:

1. نشر المهاجم لعقد خبيث: UTC 2025-02-19 07:15:23، نشر عقد تنفيذ خبيث:
0xbDd077f651EBe7f7b3cE16fe5F2b025BE2969516
2. تعديل منطق عقد Safe: UTC 2025-02-21 14:13:35، من خلال ثلاثة مالكين لتوقيع المعاملة، تم استبدال عقد Safe بالإصدار الخبيث:
0x46deef0f52e3a983b67abf4714448a41dd7ffd6d32d32da69d62081c68ad7882
وبذلك تم استنتاج العنوان الذي بدأ الهجوم الأولي للمخترق:
0x0fa09C3A328792253f8dee7116848723b72a6d2e.
3. تضمين منطق خبيث: من خلال DELEGATECALL لكتابة العقد الخبيث في STORAGE 0:
0x96221423681A6d52E184D440a8eFCEbB105C7242


4. استدعاء دالة الباب الخلفي لنقل الأموال: استخدم المهاجمون الدوال sweepETH و sweepERC 20 في العقد، لنقل جميع 400,000 ETH و stETH (تبلغ قيمتها الإجمالية حوالي 1.5 مليار دولار) من المحفظة الباردة إلى عنوان غير معروف.
من حيث أساليب الهجوم، فإن حادثة اختراق WazirX وحادثة اختراق Radiant Capital تشترك في تشابه مع هذا الهجوم، حيث كانت الأهداف الثلاثة هي محافظ Safe متعددة التوقيع. بالنسبة لحادثة اختراق WazirX، قام المهاجمون أيضًا بنشر عقد تنفيذ خبيث مسبقًا، وأمضوا ثلاث توقيعات من المالكين، وقاموا باستخدام DELEGATECALL لكتابة العقد الخبيث في STORAGE 0، لاستبدال عقد Safe بعقد التنفيذ الخبيث.


بالنسبة لحادثة اختراق Radiant Capital، وفقًا لما تم الكشف عنه رسميًا، استخدم المهاجمون طريقة معقدة جعلت الموقّعين على التوقيعات يرون معاملات تبدو قانونية من الواجهة الأمامية، وهو ما يتشابه مع المعلومات التي كشف عنها بن زو في تغريدته.

وعلاوة على ذلك، فإن أساليب الفحص التي تم استخدامها في العقود الخبيثة المرتبطة بهذه الحوادث كانت متشابهة، حيث تم ترميز عنوان المالك داخل العقد للتحقق من منفذي العقد. كانت رسائل الخطأ الناتجة عن فحص الصلاحيات في حادثتي اختراق Bybit و WazirX متشابهة أيضًا.

في هذه الحادثة، لم يكن هناك مشكلة في عقد Safe، بل كانت المشكلة في الجزء غير التعاقدي، حيث تم التلاعب بالواجهة المزيفة لتحقيق تأثير خداعي. هذا ليس حالة فردية. المهاجمون الكوريون الشماليون هاجموا بالفعل عدة منصات بهذه الطريقة العام الماضي، مثل: WazirX بخسارة 230 مليون دولار، Radiant Capital بخسارة 50 مليون دولار، DMM Bitcoin بخسارة 305 مليون دولار. هذه الطريقة في الهجوم أصبحت ناضجة وتحتاج إلى مزيد من الانتباه.
وفقًا للإعلان الرسمي من Bybit:

بالإضافة إلى تغريدة بن زو:
 أدت إلى النقاط التالية:
1. تحويل إيثريوم روتيني
قد يكون المهاجم قد حصل مسبقًا على معلومات تشغيل فريق المالية الداخلي في Bybit، وامتلك توقيت تحويلات محفظة الإيثريوم متعددة التوقيع الباردة؟
من خلال نظام Safe، تم إغراء الموقّعين بالتوقيع على معاملات خبيثة على واجهة مزيفة؟ هل تم اختراق نظام الواجهة الأمامية لـ Safe والسيطرة عليه؟
2. تم التلاعب بواجهة عقد Safe
ما رآه الموقّع على واجهة Safe هو العنوان الصحيح وURL، لكن بيانات معاملاته الموقعة قد تم التلاعب بها؟
المسألة الرئيسية هي: من الذي بدأ طلب التوقيع أولاً؟ كيف كانت أمانة جهازه؟
نحن نحمل هذه التساؤلات، ونتطلع إلى أن تكشف الجهات الرسمية بسرعة عن المزيد من نتائج التحقيق.
تأثير السوق
أصدرت Bybit إعلانًا سريعًا بعد وقوع الحادث، تعهدت فيه بأن جميع أصول العملاء مغطاة بنسبة 1:1، وأن المنصة قادرة على تحمل هذه الخسارة. لن تتأثر سحوبات المستخدمين.
بتاريخ 22 فبراير 2025، الساعة 10:51، صرح بن زو، الرئيس التنفيذي لشركة Bybit، على X بأنه قد تم استعادة عمليات الإيداع والسحب إلى طبيعتها:

كتبت في النهاية
تسليط الضوء على أن حادثة السرقة هذه تبرز التحديات الأمنية الخطيرة التي تواجه صناعة العملات المشفرة. مع التطور السريع للصناعة، تستمر منظمات المخترقين، وخاصة مجموعة Lazarus وغيرها من المتسللين المدعومين من دول، في ترقية أساليب هجومهم. هذه الحادثة تضع جرس إنذار أمام بورصات العملات المشفرة، حيث يجب على المنصات تعزيز الحماية الأمنية، واعتماد آليات دفاعية أكثر تطورًا، مثل المصادقة متعددة العوامل، وإدارة محافظ التشفير، ومراقبة الأصول وتقييم المخاطر، لضمان أمان أصول المستخدمين.
بالنسبة للمستخدمين الأفراد، فإن تعزيز الوعي الأمني أمر بالغ الأهمية، يُنصح باختيار محافظ الأجهزة كوسيلة تخزين أكثر أمانًا، وتجنب الاحتفاظ بمبالغ كبيرة من الأموال في البورصات لفترات طويلة. في هذا المجال المتطور باستمرار، لا يمكن ضمان أمان الأصول الرقمية إلا من خلال ترقية الدفاعات التقنية بشكل مستمر، مما يعزز التنمية الصحية للصناعة.