
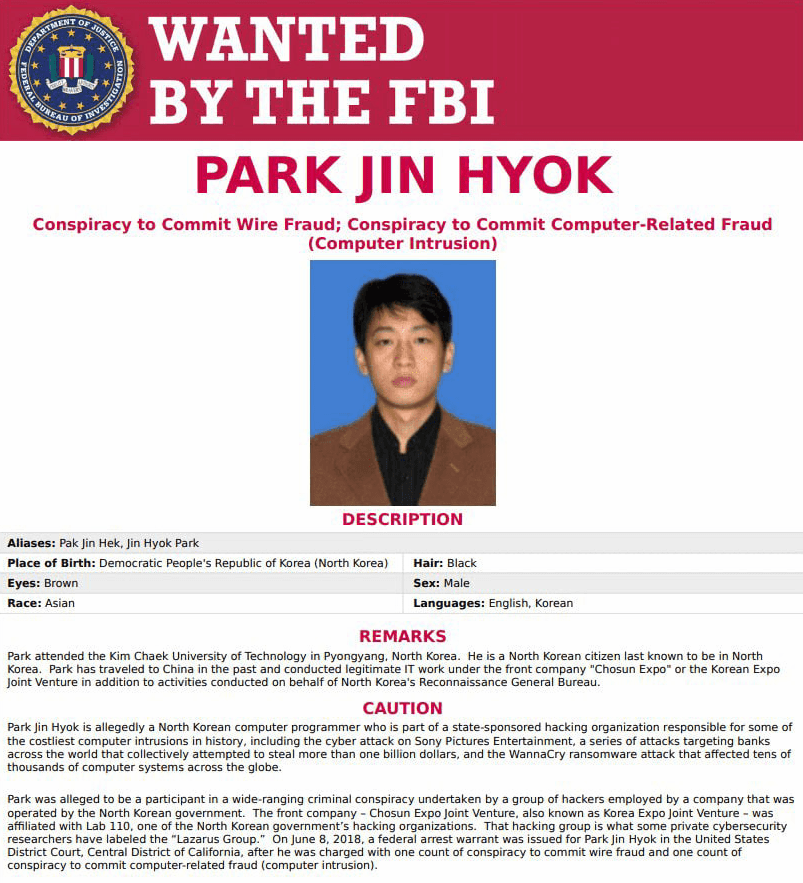
منظمة القراصنة الكورية الشمالية Lazarus Group (مجموعة لازاروس) كانت نشطة لفترة طويلة في مجال الجرائم الإلكترونية، ولديها سمعة سيئة في مجال العملات المشفرة والهجمات الإلكترونية. قبل حادثة Bybit، نفذت مجموعة من عمليات السطو السيبراني الصادمة، مما تسبب في خسائر اقتصادية ضخمة للعديد من المؤسسات والأفراد حول العالم.
في عام 2014، استهدفت مجموعة لازاروس شركة سوني للصور. شنوا هجومًا واسع النطاق، ونجحوا في تسريب كمية كبيرة من البيانات الحساسة لشركة سوني، بما في ذلك أفلام لم يتم إصدارها ومعلومات شخصية عن الموظفين، مما أدى إلى خسائر تصل قيمتها إلى مئات الملايين من الدولارات.
في عام 2016، أصبحت أساليب هجوم مجموعة لازاروس أكثر جرأة وتعقيدًا. استغلوا ثغرات في نظام المدفوعات المصرفية SWIFT، واخترقوا نظام البنك المركزي البنغلاديشي. على الرغم من استعادة بعض الأموال، إلا أنهم نجحوا في سرقة حوالي 81 مليون دولار.
كان عام 2017 هو العام الذي "انفجرت" فيه أعمال مجموعة لازاروس. في هذا العام، انتشر فيروس WannaCry للفدية بسرعة على مستوى العالم، مما أثر على آلاف الكمبيوترات، بما في ذلك العديد من الصناعات والوكالات مثل الرعاية الصحية والنقل والمالية. يُقدر أن الخسائر الناتجة عن هذا الهجوم تجاوزت 4 مليارات دولار. في نفس العام، سرقوا أيضًا أصول إيثيريوم تقدر بحوالي 150 مليون دولار من خلال استغلال ثغرة في محفظة Parity الخاصة بإيثيريوم.
بحلول عام 2018، أصبحت العديد من بورصات العملات المشفرة في كوريا الجنوبية أهدافًا لمجموعة لازاروس، وتم سرقة كميات كبيرة من الأصول المشفرة، مما أدى إلى خسائر تتجاوز 200 مليون دولار. في نفس الفترة تقريبًا، لم تنجُ بورصة Coincheck اليابانية أيضًا، حيث تعرضت للهجوم وخسرت حوالي 530 مليون دولار من العملات المشفرة.
في عام 2020، شنت مجموعة لازاروس هجومًا على بورصة KuCoin، وسرقت أصولًا مشفرة تقدر بحوالي 280 مليون دولار.
في عام 2022، واصلت مجموعة لازاروس أنشطتها الإجرامية. شنت هجومًا على شبكة Ronin (المتعلقة بمشروع Axie Infinity) وسرقت حوالي 620 مليون دولار؛ وفي نفس العام، تعرض جسر Horizon التابع لـ Harmony للهجوم، مما أدى إلى خسائر تقدر بحوالي 100 مليون دولار من العملات المشفرة.
في عام 2023، أصبحت Atomic Wallet ضحية، وقد تكون مجموعة لازاروس مرتبطة بحادثة سرقة محفظة العملات المشفرة هذه، مما أدى إلى خسائر تقدر بحوالي 50 مليون دولار.
وفي عام 2024، تم اتهام مجموعة لازاروس باستخدام أسلوب تزييف PDF لتسميم فريق Radiant Capital وسرقة صلاحيات التوقيع المتعدد، مما أدى إلى سرقة كميات كبيرة من العملات المشفرة بقيمة حوالي 50 مليون دولار.
على مدى السنوات، استخدمت مجموعة لازاروس مجموعة متنوعة من أساليب الهجوم الإلكتروني المعقدة لسرقة كميات كبيرة من الأموال والأصول الرقمية، مما شكل تهديدًا خطيرًا للأمن السيبراني العالمي. لم تؤدي هذه الأفعال الإجرامية إلى خسائر اقتصادية ضخمة فحسب، بل أثارت أيضًا اهتمامًا كبيرًا بالأمن السيبراني على مستوى العالم. مع استمرار تطور سوق العملات المشفرة، تتطور أيضًا تهديدات مجموعة لازاروس، مما يجعل كيفية الوقاية من هجماتهم موضوعًا مهمًا في مجال الأمن السيبراني العالمي.#bybit被盗 #钱包安全