

 1.当事钱包凡是遇到这种hack事件,先找当事钱包,交易所钱包在etherscan上基本都打了标直接搜就行。
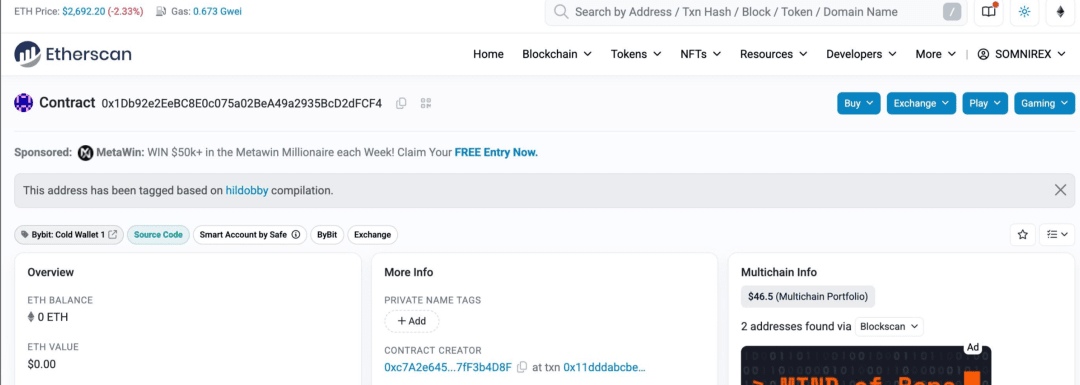 你看这个倒霉钱包,标着Bybi cold wallet 1, 钱却只有可怜的22刀,多半就是它没跑了。往下一滑看到历史交易,果然:
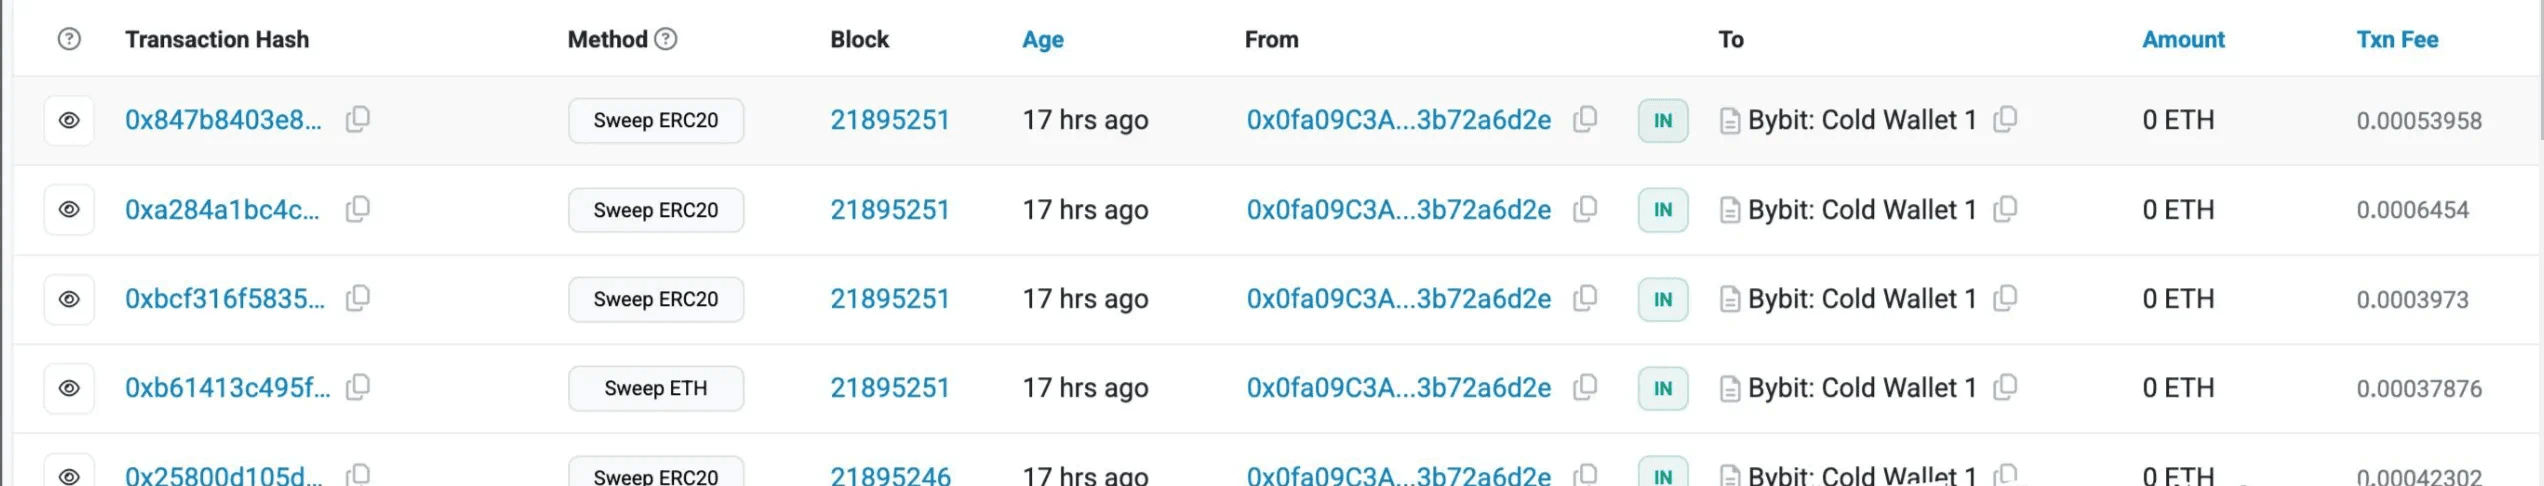 17个小时前这钱包的钱被一顿提,可谓是秋风扫落叶,一根毛也没给留下。2.作案过程找到了当事钱包我们就可以分析作案过程了,先让我们看看这个倒霉钱包到底是个什么来头。
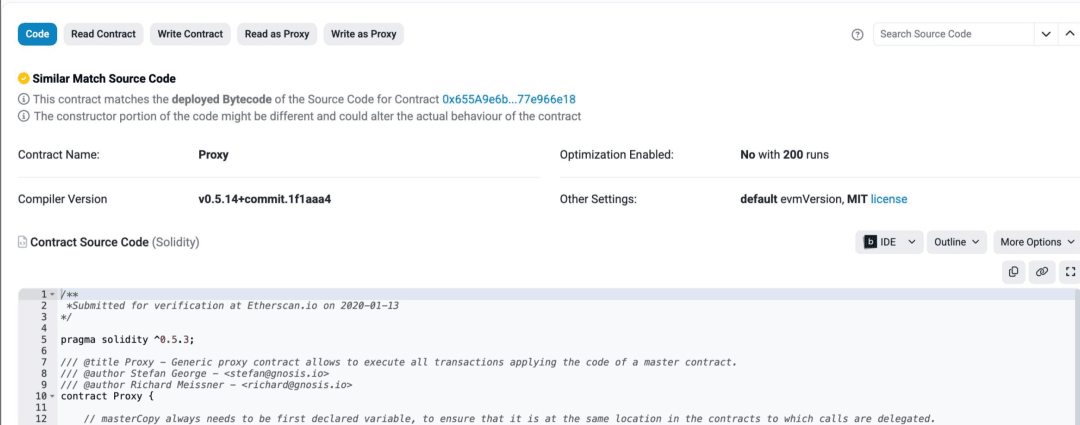 أولًا، إنها محفظة عقود ذكية؛ أي أنها تحمل منطقًا برمجيًا. وعندما تنظر بعناية في كود المصدر المفتوح سترى كلمات مفتاحية مثل “proxy” و“gnosis.io”، وغالبًا هذا يعني أنه safe wallet فعلًا. ولمن لا يعرف، سأشرح: safe wallet هي محفظة متعددة التوقيع تُستخدم على نطاق واسع لإدارة أموال المؤسسات. مؤسسات العملات المشفرة إما يكون لديها جهة وصاية (托管方) أو إذا كانت تديرها ذاتيًا فهي عادة ما تكون safe wallet. إضافة إلى تخزين العملات المشفرة مباشرة، قد تُستخدم أيضًا في كل أنواع عمليات متعددة التوقيع، مثل الـairdrop، أو ترقية كود العقود، أو تغيير استراتيجيات الـvault… إلخ. خُلاصة الفهم: هي محفظة مهمة جدًا. من ناحية الكود، منذ سنوات على السلسلة (7 أو 8 سنوات)، مرت بتقلبات السوق في عالم العملات ولم يحدث معها أي انحراف، ويمكن القول إن “شجرة الجنوب” القديمة لا تزال خضراء في عالم الـcrypto.
الآن صار الأمر كبيرًا جدًا: safe wallet وحدها تضم أموالًا تزيد عن 1000 مليار دولار، ناهيك عن كل أنواع العقود المرتبطة. إذا تم اختراق العقد الأساسي لهذه المحفظة، فالأثر لا يمكن تقديره، وهو أسوأ بكثير من مجرد انفجار بورصة (暴雷) مع ضجيج أكبر. قد تتساءل الآن: إذا كان الأثر بهذا الحجم، ألا يجب أن ينهار سوق الكريبتو انهيارًا تامًا؟
لا تستعجلوا، دعونا نتابع… معرفة نوع المحفظة تجعلنا قادرين على بدء تحليل المعاملات: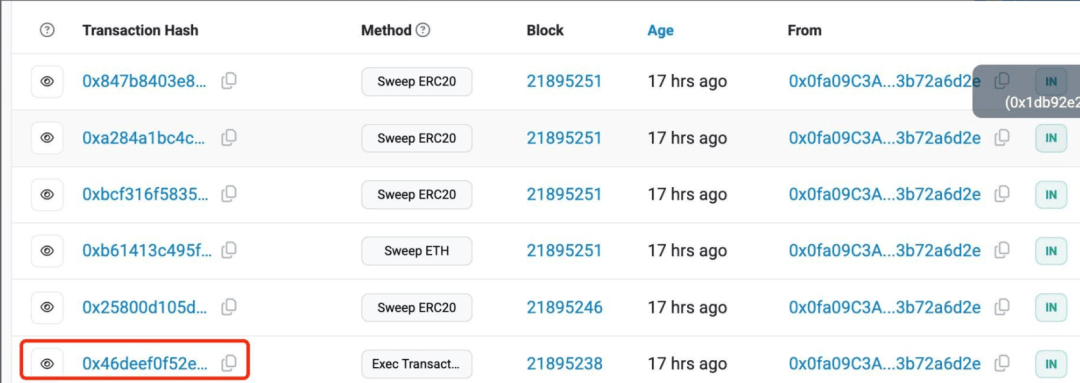
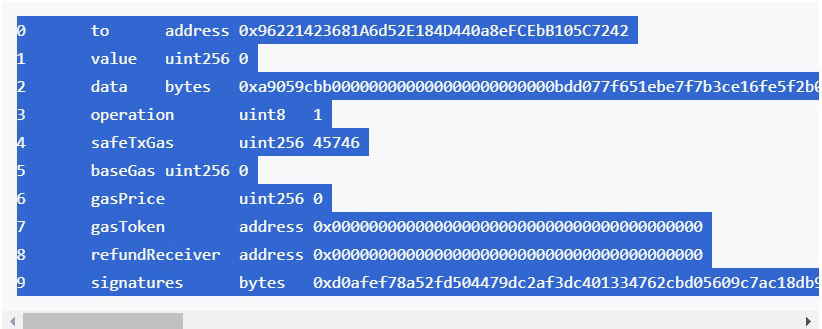
المعاملات الأولى كان اسمها sweepERC20 وsweepETH. من الاسم وحده تعرف أنها عمليات سرقة أموال. safe wallet نفسها لا تملك مثل هذه الوظائف، لذلك لا داعي لأن نقلق بشأنها الآن. عندما نصل إلى أسفل القائمة، نجد اسم المعاملة هو Exec Transaction—هذه وظيفة مدمجة داخل safe wallet، وكل المعاملات تتم عبرها. لا بد أنها نقطة بداية هذه القضية. دعونا نراجعها بعناية. التفاصيل كما يلي:
 لنقم أولًا بفحص signatures بالتفصيل…
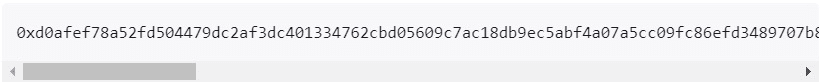
لقد نظرتُ إلى الأعلى والأسفل بعين نافذة لمدة طويلة… لكن كتابة تفاصيل “كيف نظرت” ستطول جدًا، لذلك سأختصر (إن كان هناك من يريد، يمكنني التوسّع لاحقًا). بعد كل ذلك، وجدت أنه لا شيء خاطئ: هذه هي signatures بشكل “رسمي”. يثبت ذلك أن هذه المعاملة جمعت بالفعل تواقيع جميع الأشخاص أصحاب المحافظ. يمكن للجميع فهمها على أنها الخزنة لها عدة مفاتيح، وهذه المعاملة جمعت كل المفاتيح بالفعل. حسنًا، بهذا نستطيع على الأقل التأكد أن العقد الأساسي لـ safe wallet ما زال آمنًا. القراصنة أيضًا بذلوا جهدًا لجلب تلك المفاتيح وفتحوا هذا safewallet. لكن كيف حصلوا على تلك المفاتيح؟ لنضع هذا جانبًا مؤقتًا.
ثم لنرَ تفاصيل هذه المعاملة تحديدًا… لنتذوق كيف يتعامل القراصنة بعد أن فتحوا الخزنة. والتركيز هو على هذا الجزء.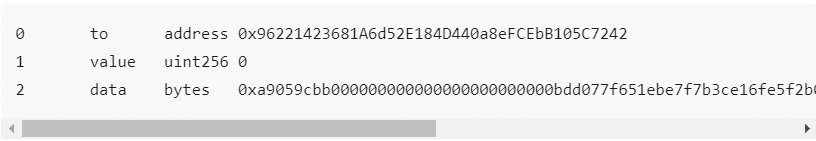
أولًا، قيمة value هي 0، ما يعني أن هذه المعاملة لم تُجرِ تحويل ETH. وبالنظر إلى أنها غالبًا عملية فتح الخزنة، وغالبًا ما كانت الأصول المحفوظة عبارة عن أصول مدرة للفائدة مثل stETH، فهذا منطقي. “to” هو عقد ذكي، و“data” هو المحتوى الذي يتفاعل مع هذا العقد الذكي.
ببساطة: استدعى طريقة هذا العقد 0x96221423681A6d52E184D440a8eFCEbB105C7242، وهي الدالة 0xa9059cbb، ثم مرّر المعامل bdd077f651ebe7f7b3ce16fe5f2b025be2969516.
لذا لنرَ أولًا ما هو سر هذا العقد 0x96221423681A6d52E184D440a8eFCEbB105C7242.
عندما نفتح… حسنًا، لا يوجد كود مفتوح المصدر. غالبًا أنه عقد تم نشره بواسطة القراصنة. فهل يعني هذا أن تحليل العقد غير ممكن وأننا وصلنا إلى النهاية؟ لا لا لا… أنت الذكي بالتأكيد فكرت: حتى لو لم يكن مفتوح المصدر، يكفي أن نرى ماذا تغيّر في هذه المعاملة، أليس كذلك؟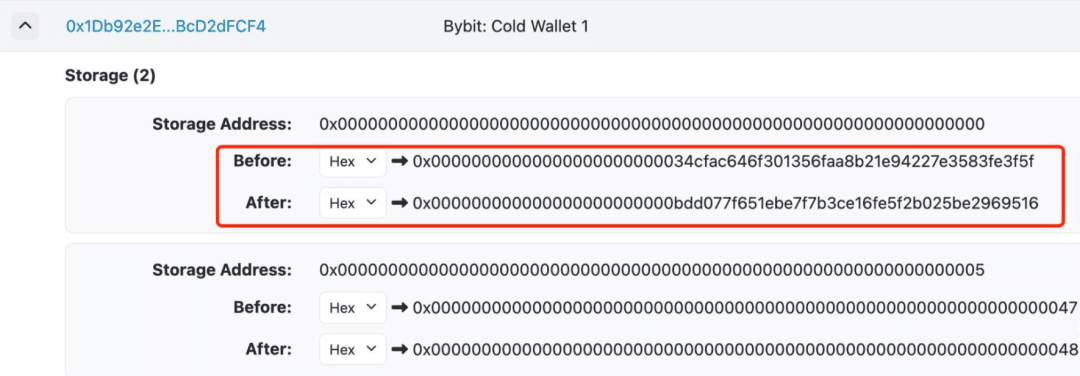
عندما تفحص المعاملة جيدًا… حسنًا، وجدنا المشكلة. هذه المعاملة عدّلت توجيه proxy. شرح سريع: تم تصميم نشر safe wallet بنمط proxy لتوفير الغاز وتسهيل الترقية. ببساطة، منطق المحفظة التي يستخدمها المستخدم يشير إلى قطعة كود واحدة. هذه القطعة تم تعديل توجيهها.
عنوان المحفظة نفسها لا يحتوي على منطق برمجي، فهو مجرد مكان لتخزين الأموال. عدّل القراصنة منطق الكود الذي تشير إليه هذه المحفظة عبر هذه المعاملة، لذلك لم تعد هذه المحفظة “آمنة” (safe wallet) بعد الآن.
لقد غطّى الأمر فقط بمظهر “safe wallet”، لكن نواته هي منطق الكود الذي نشره القراصنة: 0xbdd077f651ebe7f7b3ce16fe5f2b025be2969516. يمكن القول إنه “استحوذ سيبرانيًا على الجسد”: والآن يمكن للقراصنة التصرف كما يحلو لهم.
دعنا نعود إلى الماضي ونفهم حفنة عمليات الـsweep التي تخص المحفظة: بعد أن يسيطر القراصنة سيطرة سيبرانية (غزو جسد)، أصدروا أوامر وأمرت المحفظة بالطاعة… ثم قذفت المحفظة المال بالكامل واتبعت كل التعليمات بشكل كامل.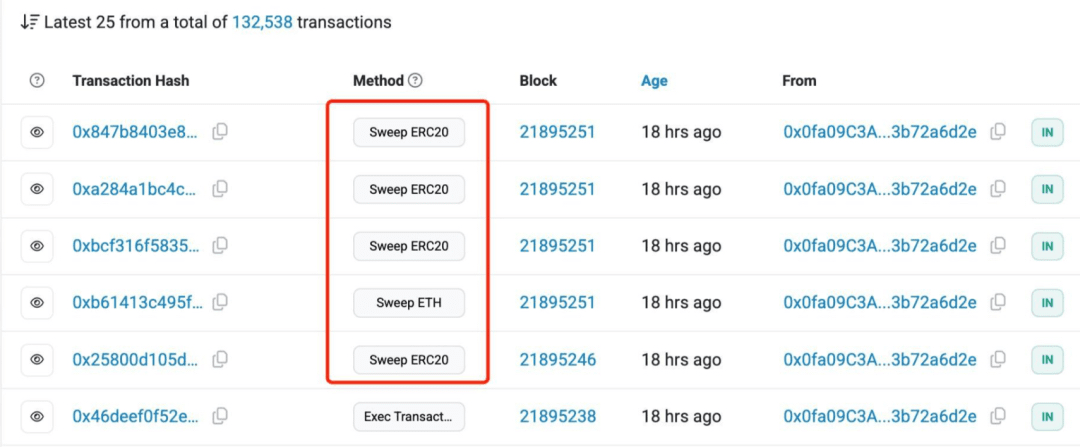
لم يتبقَّ حتى شعرة واحدة من 1.5 مليار دولار. 3. تصفية الأموال/بيعها (销赃)
هذه المرة في Bybit، الـ1.5 مليار دولار المتوقعة ستُغسل على مدى سنوات عبر مسار ETH→BTC→عملة ورقية، لتتحول في النهاية إلى تمويل لخطة “恩情国 h”. والثغرة الأمنية في البورصة واضحة جدًا أيضًا. اعتقدوا أن توقيع ثلاثة أشخاص يضمن الأمان بشكل مطلق…
في الواقع، طالما تم اختراق جهاز أحد الموقّعين، تنهار المنظومة بأكملها فورًا.
وقّع المدير على موقع Safe المزوّر، لكنه لم يعلم أن معاملة الأساس تم تبديلها مسبقًا. تخيّل الأمر مثل إنشاء شريحة PPT لصناعة شريحة: الواجهة قد تكون رائعة، لكن ما إن تحلل الكود ستجد كل شيء مليئًا بالـbug. ولألاّ يرفعوا سعر ETH، فضّل Bybit أن يقترض ديونًا بدل أن يشتري عملة لسد الفجوة. ثم عندما يبدأ شعب “恩情国” في طرح ETH للبيع، تتعثر البورصة والقراصنة ويدوس كل طرف على الآخر… وستُقصّ شرائح “الزنابِق” (المستثمرين البسطاء) مرة أخرى.
بعد انكشاف الحادث، انهار ETH بشدة، وتعرض لاعبو الرافعة لغسل دموي، وفي غضون 24 ساعة تمت تصفية 170 ألف حساب، وتبدأ الطوابير مجددًا على الأسطح.
كان Bybit يتباهى دائمًا بأن المحافظ الباردة آمنة تمامًا، لكن النتيجة أنه تم إسقاطها في ضربة واحدة إلى نقطة الصفر. حتى إن كانت هناك خزائن فائقة السماكة، فلا يمكنها منع ذلك من أن أحدهم من الداخل سلّم المفاتيح. وعلى الرغم من أن Bybit فقد أرباحًا لمدة سنة، ما زال المستخدمون يضغطون ويُخرجون أموالهم بعنف؛ بينما خلال بث المدير التنفيذي المباشر، امتلأت شريط الدردشة برسائل: “اضغطوا/ثابروا”. وهذه علامة نموذجية على متلازمة ستوكهولم.