


كشفت Scam Sniffer أن عمليات الاحتيال المتعلقة بالتصيد عبر تيليجرام قد ارتفعت بأكثر من 2000% منذ نوفمبر 2024، مما يشير إلى تحول نحو تكتيكات مدفوعة بالبرمجيات الخبيثة.
تسلط الزيادة في الأنشطة الضارة الضوء على المخاطر المتزايدة في المجتمعات المشفرة التي تعتمد على المنصة.
ارتفاع عمليات الاحتيال المتعلقة بالتصيد عبر تيليجرام
تكشف بيانات Scam Sniffer، التي تم مشاركتها على X (تويتر)، أن عمليات الاحتيال عبر تيليجرام تتجاوز الآن التصيد التقليدي من حيث الانتشار. بينما ظلت هجمات التصيد العادية مستقرة، انفجرت عمليات الاحتيال الضارة في مجموعات تيليجرام، مما عرض المستخدمين لمخاطر غير مسبوقة.
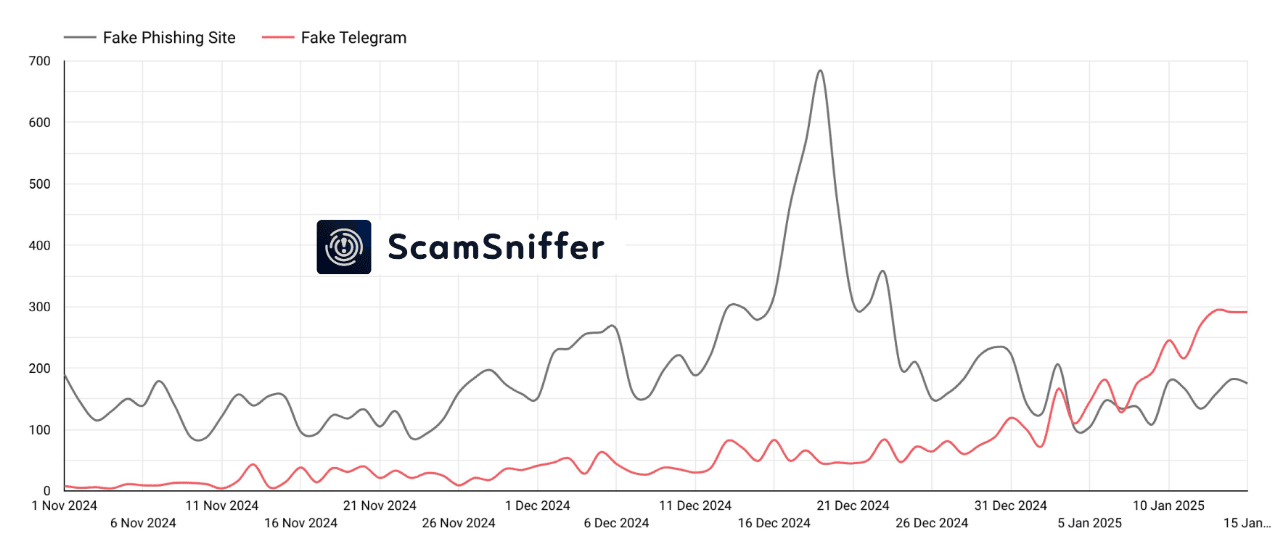 عمليات الاحتيال الضارة عبر تيليجرام مقابل التصيد التقليدي. المصدر: منشور Scam Sniffer على X
مشيرًا إلى نوع جديد من الاحتيالات، يشير الباحث الأمني إلى أنه، بخلاف مخططات التصيد التقليدية "ربط المحفظة"، تستخدم هذه الاحتيالات المستندة إلى تيليجرام طرقًا أكثر تعقيدًا. تحدد Scam Sniffer على وجه التحديد:
بوتات التحقق المزيفة: تتنكر كأدوات أمان، تخدع هذه البوتات المستخدمين لتنفيذ أوامر خبيثة.
مجموعات التداول والإيردروب المزيفة: تجذب هذه المجموعات الضحايا بوعود بفرص استثمار حصرية أو عملات مشفرة مجانية.
"مجموعات ألفا الحصرية": بانتحال شخصية مؤثرين في مجال العملات المشفرة، يخلق المحتالون شعورًا بالعجلة لاستدراج الضحايا.
بمجرد أن يتفاعل الضحايا مع الاحتيالات - سواء بتنفيذ التعليمات البرمجية أو تثبيت برامج "التحقق" - فإنهم يواجهون خطر كشف معلوماتهم الحساسة. وهذا يشمل كلمات المرور، وملفات المحفظة، وبيانات المتصفح، وحتى نشاط الحافظة، وكلها يمكن استغلالها لسرقة العملات المشفرة.
يأتي التحول في التكتيكات في الوقت الذي يصبح فيه المستخدمون أكثر حذرًا من عمليات الاحتيال والتصيد التقليدية. وفقًا لـ Scam Sniffer، توفر البرمجيات الخبيثة للمهاجمين وصولًا أوسع وتجعل تتبع الخسائر أكثر صعوبة بكثير. في هذا السياق، يحذر الباحث من أن هذه التطورات تمثل اتجاهًا مقلقًا في عمليات الاحتيال على العملات المشفرة.
لمكافحة هذه التهديدات، تنصح Scam Sniffer بتجنب تشغيل أوامر غير معروفة أو تنفيذ سكريبتات من مصادر غير موثوقة. كما تحذر من تثبيت برامج غير موثوقة تروج لها مجموعات تيليجرام.
كرر Scam Sniffer: "لا تطلب أي خدمة مشفرة شرعية منك أبدًا تنفيذ أوامر، أو تثبيت برامج تحقق، أو تشغيل سكريبتات من الحافظة الخاصة بك."
تدعو منصة مكافحة الاحتيال أيضًا إلى استخدام المحافظ الصلبة، التي توفر طبقة إضافية من الأمان من خلال الاحتفاظ بالمفاتيح الخاصة غير متصلة بالإنترنت.
دور تيليجرام تحت المجهر
تتزامن زيادة عمليات الاحتيال الضارة عبر تيليجرام مع اتجاهات ملحوظة أخرى في احتيال العملات المشفرة. تحدد شركات الأمن قنوات تيليجرام التي تروج للأنشطة الاحتيالية، مما يبرز ثغرات المنصة.
يقوم المحتالون أيضًا بانتحال شخصية مؤثرين في مجال العملات المشفرة، داعين المستخدمين إلى مجموعات تيليجرام "الحصرية". تناول منشور في ديسمبر من Scam Sniffer كيف تستخدم هذه المجموعات بوتات تحقق مزيفة لحقن تعليمات PowerShell خبيثة في أنظمة الضحايا.
قالت Scam Sniffer: "احتيال جديد متطور يستهدف مستخدمي العملات المشفرة من خلال مجموعات تيليجرام المزيفة. يقوم المهاجمون بانتحال شخصية مؤثرين متعددين في مجال العملات المشفرة ويستخدمون بوتات خبيثة للتحقق."
واجهت تيليجرام انتقادات بسبب نهجها في التعامل مع عمليات الاحتيال المتعلقة بالعملات المشفرة. في إسبانيا، تم تعليق المنصة مؤقتًا بعد شكاوى من شركات الإعلام بشأن دورها في تسهيل الاحتيالات والقرصنة. في هذه الأثناء، عبر مستخدم على X عن إحباطه من جهود المنصة غير الكافية للحد من هذه الأنشطة.
تزايدت المخاوف بشأن إشراف تيليجرام بعد الاعتقال الأخير لمديرها التنفيذي، بافيل دوروف، في فرنسا. تم اتهام دوروف بالتواطؤ في تمكين معاملات غير قانونية مرتبطة بأنشطة الجريمة المنظمة التي تتم عبر تيليجرام.
شارك أن السلطات حذرت من أنه يمكن أن يتحمل المسؤولية الشخصية عن الأنشطة غير القانونية التي تحدث على تيليجرام بسبب عدم اتخاذ المنصة لأي إجراء.
ومع ذلك، لم تختف المشكلة. تستمر عمليات الاحتيال الضارة عبر تيليجرام في النمو، مما يوضح أن المستخدمين بحاجة إلى البقاء في حالة تأهب. مع زيادة التدقيق على المنصة وازدياد شيوع الاحتيالات، يحتاج مستخدمو العملات المشفرة إلى أن يكونوا أكثر حذرًا من أي وقت مضى.