


النقاط الرئيسية
في عالم Web3، يؤدي منح الموافقات غير المحدودة إلى إنشاء ثغرات يمكن للمتسللين استغلالها من خلال عيوب العقود الذكية أو الهندسة الاجتماعية.
قم بمراجعة وإلغاء الموافقات غير الضرورية بشكل منتظم لمنع الوصول غير المصرح به إلى أصولك.
حافظ على أموالك باستخدام أدوات مثل Binance Web3 Wallet وابقَ على اطلاع دائم بالمخاطر الأمنية المتعلقة بـ Web3.

في عالم التمويل اللامركزي، ما هي تكلفة الموافقة التي تم تجاهلها؟ في حين يمكن للعقود الذكية تبسيط المعاملات، فإن هذه التفاعلات تفرض أيضًا مخاطر أمنية فريدة، خاصة عندما يمنح المستخدمون إذنًا غير محدود لأطراف ثالثة للوصول إلى أموالهم وإدارتها. في مدونتنا السابقة، تناولنا مخاطر الموافقات على العقود الذكية والحسابات المملوكة خارجيًا (EOA). في هذه المقالة، سنخوض بعمق في مخاطر الموافقة الإضافية على وجه التحديد على سلاسل Ethereum Virtual Machine (EVM) وكيف يمكنك حماية أصولك من هذه التهديدات.
فهم مخاطر الموافقة على آلات التصويت الإلكترونية
يفترض العديد من المستخدمين أن التفاعل مع المشاريع المعروفة أو الخاضعة للتدقيق يضمن أن أموالهم آمنة تمامًا. ومع ذلك، حتى المشاريع المصممة بدقة، وخاصة في المجال اللامركزي، ليست محصنة ضد الاختراقات. تزيد الموافقات غير المحدودة من المخاطر من خلال منح العقود الذكية سيطرة غير مقيدة على أصول محفظتك عندما يتم اختراق التطبيق أو المنصة التي وثقت بها في الماضي.
يصبح هذا الأمر أكثر خطورة لأن المستخدمين غالبًا ما يوافقون على العقود الذكية من أجل الراحة ثم ينسونها لاحقًا. بمرور الوقت، تتحول هذه الموافقات المنسية إلى نقاط ضعف مخفية وجاهزة للاستغلال. إذا تم اختراق أمان المشروع، فيمكن للمتسللين استخدام هذه الموافقات غير المحدودة لاستنزاف أموالك على الفور، دون الحاجة إلى أي إجراء آخر منك. إن الفشل في الحد من الموافقات أو إلغائها بشكل دوري يشبه ترك بابك مفتوحًا، مما يجعل أصولك هدفًا سهلاً. لهذا السبب فإن إدارة موافقاتك بعناية أمر ضروري في نظام Web3 البيئي.
قد تتساءل كيف يمكن اختراق أمان المشروع. هناك طريقتان شائعتان: استغلال الثغرات الأمنية في كود العقد الذكي واستخدام تكتيكات الهندسة الاجتماعية للتلاعب بالمطورين. يمكن أن يفتح كلا النهجين الباب أمام المهاجمين للحصول على وصول غير مصرح به إلى أموال المستخدم.
استغلال ثغرة العقود الذكية
تشكل العقود الذكية العمود الفقري لوظائف blockchain، مما يتيح ميزات مثل إنشاء الرموز والإقراض والتخزين والجسور. ومع ذلك، كما هو الحال مع أي برنامج، لا يوجد كود خالٍ تمامًا من نقاط الضعف. تصبح هذه نقاط الضعف أهدافًا رئيسية للمهاجمين، وخاصة في المشاريع الشعبية ذات قواعد المستخدمين الكبيرة أو الأموال الكبيرة على المحك.

وهنا كيف يمكن أن يحدث مثل هذا الهجوم.
العثور على هدف مناسب: يركز المتسللون على المشاريع المعروفة، ويحللون عقودهم الذكية بحثًا عن العيوب القابلة للاستغلال. وبسبب الطبيعة الشفافة لتقنية البلوك تشين، فإن هذه العملية تعتمد على الصبر بقدر ما تعتمد على المهارة، حيث يبحث المهاجمون بدقة عن أخطاء الترميز أو الإغفالات المنطقية.
الاختراق: بمجرد تحديد الثغرة الأمنية، يحصل المهاجمون على وصول غير مصرح به إلى عقود المشروع. ومن هنا، يصبح هدفهم واضحًا: استنزاف الأموال. ويهدفون إلى استنزاف أحواض السيولة، أو احتياطيات الإقراض، أو استغلال المستخدمين الذين يتفاعلون مع العقد المخترق بشكل مباشر.
الاستنزاف: يتضاعف الخطر بشكل كبير بالنسبة للمستخدمين الذين منحوا موافقات غير محدودة للعقد المخترق. توفر هذه الموافقات وصولاً غير مقيد إلى الرموز في محافظهم. يمكن للمهاجمين تنفيذ وظائف مثل transferFrom() لسحب رصيد الرمز بالكامل، ليس مرة واحدة فقط، بل بشكل متكرر. تظل أي إيداعات جديدة في نفس المحفظة أيضًا عرضة للخطر طالما أن الموافقة غير المحدودة نشطة.
نتيجة لذلك، يخاطر المستخدمون بخسارة أموالهم الحالية وأي ودائع مستقبلية حتى يتم إلغاء الموافقة. وفي حين قد تبدو الموافقات غير المحدودة مريحة، إلا أنها قد تتحول بسرعة إلى ثغرة خطيرة. ولهذا السبب من المهم تطوير عادة مراجعة وإلغاء العقود الذكية غير الضرورية أو التي نادرًا ما تُستخدم. ومن الأفضل دائمًا أن تأخذ دقيقة واحدة لإعادة الموافقة على العقد بدلاً من المخاطرة بخسارة أموالك.
الهندسة الاجتماعية
في حين أن العقود الذكية قد تكون عرضة للخطر، فإن الخطأ البشري غالبًا ما يكون مفتاح الاختراق. يستهدف المهاجمون المطورين أو أصحاب المشاريع، ويستغلون الثقة للوصول إلى الأنظمة الحساسة. ومن بين التكتيكات الشائعة عمليات الاحتيال بالبرامج الضارة، حيث يخدع المجرمون الأفراد لتنزيل برامج ضارة. وبمجرد تثبيتها، يمكن لهذه البرامج سرقة المفاتيح الخاصة، أو الوصول إلى المحافظ، أو التلاعب بالعقود، مما يؤدي إلى استنزاف أموال المشروع وأرصدة المستخدمين. وبالتالي، فإن الهندسة الاجتماعية تشكل تهديدًا خطيرًا يمكن أن يؤثر على النظام البيئي بأكمله.
أمثلة من الحياة الواقعية
نقاط الضعف في ترقيات العقود الذكية: بروتوكول LI.FI
سمحت ثغرة أمنية أثناء ترقية عقد ذكي على منصة LI.FI للمهاجم بتنفيذ مكالمات عشوائية لأي عقد دون التحقق المناسب. مكّن هذا الخلل المهاجم من استغلال المحافظ التي منحت موافقات رمزية لا نهائية لعقود LI.FI. من خلال الاستفادة من هذه الأذونات غير المدققة، يمكن للمهاجم سحب الأموال من هذه المحافظ دون الحاجة إلى أي إذن إضافي من المستخدمين. نظرًا لأن الثغرات الأمنية يمكن أن تظهر بشكل غير متوقع، فمن الأفضل دائمًا توخي الحذر عن طريق إلغاء الأذونات كلما أمكن ذلك.

اختراق موقِّعي التوقيعات المتعددة: Radiant Capital
استهدف المجرمون أجهزة ثلاثة من الموقعين متعددي التوقيعات، وتمكنوا من السيطرة على محفظة متعددة التوقيعات تابعة لشركة Radiant Capital. وباستخدام هذا الوصول، نقلوا ملكية المحفظة إلى أنفسهم ودفعوا بتحديث لعقود مجموعة الإقراض. سمح لهم هذا التحديث باستنزاف جميع الأموال من مجموعات الإقراض، وكذلك من محافظ المستخدمين التي منحت موافقات غير محدودة. يظل المستخدمون الذين لم يلغوا موافقاتهم غير المحدودة معرضين للخطر، وخاصة على بعض سلاسل الكتل.

توضح هذه الحالة المخاطر المترتبة على عدم إلغاء الموافقات بعد حدوث خرق. كما هو موضح أدناه، منح أحد مستخدمي محفظة Web3 موافقة غير محدودة لعقد Radiant Capital Lending Pool المخترق. ويعني السماح "غير المحدود" أن العقد يمكنه سحب الرموز من محفظة المستخدم دون قيود.

طالما ظلت الموافقة نشطة، يمكن للمهاجم أن يستنزف عملة BUSC-USD بشكل متكرر من محفظة المستخدم. علاوة على ذلك، فإن أي إيداعات جديدة في المحفظة معرضة للخطر أيضًا، حيث يحتفظ العقد بالتصريح بسحب الأموال. يؤكد هذا السيناريو على الحاجة الملحة للمستخدمين لمراجعة الموافقات وإلغائها عند حدوث خرق أمني لحماية أصولهم.
الهندسة الاجتماعية: Monoswap
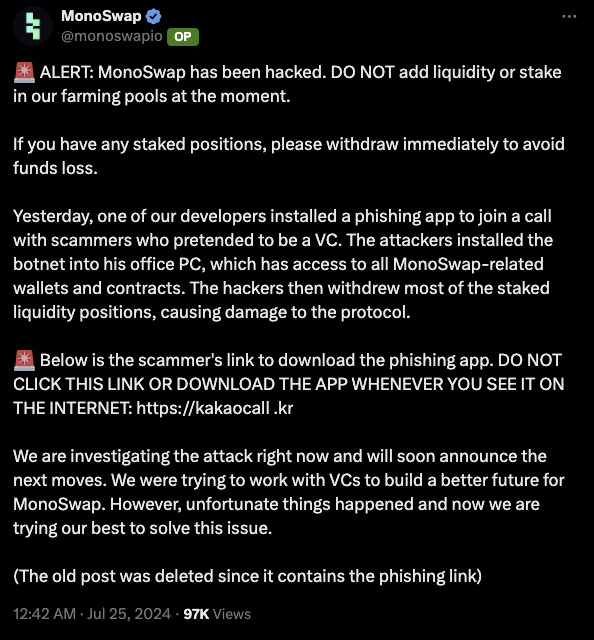
وقع أحد مطوري Monoswap ضحية لعملية احتيال مستهدفة عندما انتحل المهاجمون صفة أصحاب رؤوس الأموال الاستثمارية. للانضمام إلى مكالمة حيث من المفترض أن يناقشوا فرصة تمويل، تم خداع المطور لتثبيت تقليد خبيث لبرنامج المراسلة Kakaotalk. دون علمه، استغل المهاجمون هذه الفرصة لتثبيت شبكة روبوتات على جهاز الكمبيوتر الخاص به في مكتبه، والتي كانت لديها إمكانية الوصول إلى محافظ وعقود متعلقة بـ Monoswap.
بفضل هذا الوصول، سحب الجناة أغلبية مراكز السيولة المودعة، مما ألحق أضرارًا جسيمة بالبروتوكول وتسبب في خسائر لمستخدميه. ويؤكد هذا الحادث على أهمية الحفاظ على بروتوكولات أمنية صارمة والتحقق من شرعية أي تطبيق أو اتصال قبل منح الوصول إلى الأنظمة الحساسة.
طرق لحماية نفسك
في عالم Web3، يعد البقاء يقظًا أمرًا أساسيًا للحفاظ على أمان أصولك. وفي حين لا يوجد نظام خالٍ تمامًا من المخاطر، فإن اتخاذ خطوات استباقية يمكن أن يقلل بشكل كبير من تعرضك للتهديدات المحتملة. وإليك كيفية حماية نفسك:
كن حذرا مع الموافقات
كلما أمكن، تجنب منح موافقات رمزية غير محدودة، حتى للمشاريع ذات السمعة الطيبة. إن تقييد الموافقات يضيف طبقة إضافية من الأمان، مما يضمن عدم تمكن المهاجمين من استغلالها في حالة تعرض المشروع للخطر.
إلغاء الموافقات غير المستخدمة بشكل معتاد
اجعل من عادتك مراجعة وإلغاء موافقات الرموز الخاصة بالعقود التي لم تعد تستخدمها بانتظام. تقلل هذه الممارسة البسيطة من فرص تعرض أصولك للاستغلال الضار أو الثغرات الأمنية غير المتوقعة.
إجراء العناية الواجبة
قبل الموافقة على العقد، خذ دقيقة للتحقق منه باستخدام أدوات أمان موثوقة مثل honeypot.is. ورغم أن هذه الأدوات لا يمكنها ضمان الأمان المطلق، إلا أنها توفر رؤى قيمة حول المخاطر المحتملة وهي أفضل بكثير من تخطي الفحص تمامًا. ومن خلال تبني هذه العادات، يمكنك التحكم في أمانك في Web3، وتحويل الحذر إلى أقوى حماية لك ضد التهديدات المحتملة.
استخدم محفظة Binance Web3
قم بحماية محافظك باستخدام أدوات موثوقة مثل محفظة Binance Web3، والتي تعطي الأولوية لسلامة المستخدم من خلال ميزات قوية لمواجهة تهديدات Web3 الشائعة، بما في ذلك إساءة استخدام الموافقة.
عندما يتعرض مشروع ما للخطر، تعمل محفظة Binance Web3 بسرعة لحماية مستخدميها. يتم إرسال تنبيهات أمنية وإشعارات داخل التطبيق على الفور، مما يحث المستخدمين على إلغاء الموافقات الخطرة أو تأمين أصولهم. تظل نافذة منبثقة مستمرة مرئية حتى يتم إلغاء الموافقات الخطرة على العقود الذكية بالكامل، مما يضمن اتخاذ المستخدمين للإجراءات اللازمة لحماية أموالهم.
وتساعد هذه التدابير الاستباقية على إبقاء المستخدمين على اطلاع وتسمح لهم بالاستجابة بسرعة، مما يقلل من خطر الخسائر المحتملة.

ابقى مطلعا ومحدثا
المعرفة هي أفضل وسيلة دفاع لك في ظل بيئة DeFi المتطورة باستمرار. تابع آخر أخبار الأمان وتطورات المشروعات والثغرات الأمنية الناشئة مع Binance Academy. للحصول على نظرة أعمق على التهديدات المحتملة، اطلع على سلسلة تعرف على عمليات الاحتيال. توفر هذه الموارد رؤى قيمة حول التعرف على عمليات الاحتيال وحماية نفسك من أحدث المخاطر في النظام البيئي.
الأفكار النهائية
في عالم Web3، يمكن لبعض العادات البسيطة أن تحدث فرقًا كبيرًا في الحفاظ على أصولك آمنة. تحقق بانتظام من الموافقات الخاصة بك، واستخدم أدوات موثوقة مثل Binance Web3 Wallet، وابقَ على اطلاع من خلال الموارد مثل Binance Academy. من خلال هذه الخطوات الصغيرة ولكن المهمة، يمكنك الحفاظ على أموالك آمنة والتركيز على الاستمتاع بالإمكانيات التي توفرها التمويلات اللامركزية.