


هل سمعت يومًا عن الهجوم الذي يمكن أن يهز نظام العملات الرقمية بأكمله؟ إنه هجوم 51%. مع القدرة على السيطرة على الشبكة بالكامل، يمكن للمهاجم أن يفعل أشياء لا يمكنك تصورها. فما هو هجوم 51%؟ دعنا نكتشف ذلك مع danhgiacoin الآن!
ما هو هجوم 51%؟
51% attack هو نوع من الهجمات يحدث عندما يسيطر فرد أو منظمة على أكثر من 50% من قوة الحوسبة (hashrate) في شبكة blockchain باستخدام خوارزمية توافق الآراء Proof-of-Work (PoW). مع هذه القدرة على السيطرة، يمكنهم التلاعب بالشبكة عن طريق تغيير بيانات المعاملات أو إنشاء كتل جديدة وفقًا لرغبتهم.
على سبيل المثال، في سلاسل الكتل التي تستخدم PoW مثل بيتكوين، تحتاج عقد الشبكة إلى حل مسائل معقدة لإضافة كتلة جديدة إلى السلسلة. عندما تتحكم جهة ما بما يزيد عن 50% من قوة الحوسبة، يمكنها أن تحصل على الأفضلية وتجبر الشبكة على قبول نسخة البلوك تشين التي أنشأتها.
على عكس هجمات مثل التصيد الاحتيالي (الاحتيال عبر البريد الإلكتروني) أو الفدية (ransomware) التي تستهدف المستخدمين الأفراد، فإن هجمة 51% لا تستهدف المستخدمين مباشرة بل تستهدف البنية الأساسية للبلوك تشين. لذلك يكون تأثيرها أوسع، وتمس ثقة النظام البيئي بأكمله.

مثال: تخيّل أنك أنت A، تملك 100 بيتكوين وترغب في شراء يخت فاخر. بعد إتمام العملية، تقوم بتحويل 100 BTC إلى شركة تبيع اليخت. ومع ذلك، وبفضل قوة الحوسبة الهائلة، نفذ A هجمة 51%، أي السيطرة على أكثر من 51% من قوة التعدين لشبكة بيتكوين. يتيح ذلك لـA إعادة كتابة سجل المعاملات على البلوك تشين، وإلغاء معاملة شراء اليخت واسترداد 100 BTC الخاصة به. النتيجة: صار لدى A اليخت الذي يحلم به، دون أن يفقد أي عملة بيتكوين. وهذه هي القوة المخيفة التي قد تمنحها هجمة 51%.
ما الذي يسبب هجمة 51%؟
1. العامل التقني
خوارزمية الإجماع ودورها: تستخدم سلاسل الكتل خوارزميات PoW والتي تتطلب من عقد الشبكة حل مسائل معقدة للتحقق من المعاملات. عندما تتحكم جهة ما في معظم قوة الحوسبة، يمكنها أن تسيطر على كامل هذه العملية. على سبيل المثال، غالبًا ما تكون الشبكات الأصغر لديها عدد أقل من المعدنين (miners)، ما يجعل السيطرة بنسبة 51% على hashrate أسهل وأقل تكلفة. وهذا أمر خطير بشكل خاص على المشاريع الجديدة أو على سلاسل كتل صغيرة الحجم مثل Ethereum Classic.
ثغرة أمنية: لا تستثمر بعض مشاريع البلوك تشين بشكل كافٍ في تحسين أمان الشبكة. قد يؤدي ذلك إلى تعاون المعدنين الكبار أو مجموعات التعدين (mining pools) لإطلاق الهجوم.
2. العامل الاقتصادي
تحقيق الربح: الهدف الرئيسي للعديد من المهاجمين هو كسب المال من خلال التلاعب بسعر رمز (token). على سبيل المثال، يمكنهم التلاعب بسعر عملة ما عن طريق تدمير ثقة المستثمرين، ثم شرائها بسعر أقل أو القيام بالبيع قبل تنفيذ الهجوم.
إضعاف المنافس: في سوق بلوك تشين منافس بشدة، يمكن أن يتعرض مشروع ما لهجمات من المنافسين بهدف فقدان المصداقية أو إبطاء تطور المشروع.
إحداث الفوضى: قد تمتلك بعض مجموعات الهاكر دوافع سياسية أو ترغب في إحداث فوضى بهدف إضعاف النظام المالي اللامركزي (DeFi).
هدف هجمات 51%
غالبًا ما يُستخدم مصطلح 51% Attack للإشارة إلى نوع من الهجمات يستهدف سلاسل الكتل، وخاصة سلسلة بيتكوين — وهي أكبر نظام بلوك تشين حاليًا — وسلاسل أخرى تعمل بآلية Proof of Work (PoW). تُعد هذه من أخطر المخاطر على سلامة شبكة البلوك تشين. غالبًا ما يكون الهدف الرئيسي لهذه الهجمات هو تنفيذ عملية احتيال double spending (الإنفاق المزدوج)، وهي فعل يسمح للمهاجم بإنفاق نفس كمية الأموال مرتين عبر عكس المعاملات التي قام بتنفيذها سابقًا.
إذا حدثت هجمة 51% ونجحت، يمكن للمهاجم تنفيذ أفعال مثل:
منع تأكيد المعاملات: عبر السيطرة على أكثر من 50% من قوة الحوسبة في الشبكة، يمكنهم رفض تأكيد بعض المعاملات أو جميعها، مما يؤدي إلى حالة رفض خدمات المعاملات (Transaction Denial of Service).
احتكار التعدين: يمكنهم أيضًا منع معدنين آخرين من المشاركة في التعدين، وبالتالي السيطرة على عمليات التعدين والمكافآت، مما يؤدي إلى حالة Mining Monopoly (احتكار التعدين).
على الرغم من أن هجومًا من هذا النوع لا يمكنه تدمير بلوك تشين بيتكوين بالكامل — بفضل اللامركزية ومشاركة المجتمع الواسعة — فإن العواقب التي يتركها تكون خطيرة جدًا. يمكن لهذا التلاعب أن يتسبب بأضرار مالية كبيرة للأطراف المعنية، ويعطل عمليات التداول، والأهم أنه يقلل ثقة المستخدمين والمستثمرين والمؤسسات في أمان وشفافية نظام البلوك تشين.
مثال نموذجي هو أن هجمات 51% حدثت بالفعل على سلاسل كتل أصغر مثل Ethereum Classic، وهو دليل واضح على مدى خطورة هذا النوع من الهجمات. لا تؤدي مثل هذه الحالات فقط إلى خسارة الأصول، بل تهز أيضًا الثقة في تقنية البلوك تشين لدى الجمهور.
ما هي العملية التي تتم بها هجمة 51%؟
إن فهم كيفية عمل هجمة 51% سيساعدك على تصور تعقيدها وخطورتها بالتفصيل. تحدث هذه الهجمة عندما يحصل فرد أو مجموعة هاكر على السيطرة بنسبة تتجاوز 50% من hashrate شبكة بلوك تشين. بمجرد الوصول إلى ذلك، يمكن للمهاجم تجاوز آلية الإجماع (consensus mechanism) — وهي الأساس الذي يضمن أمان وشفافية البلوك تشين — ومن ثم تنفيذ سلسلة من الأفعال الخبيثة.
سلوك المهاجم عند السيطرة على الشبكة:
تغيير ترتيب المعاملات: يمكن للمهاجم تعديل ترتيب المعاملات التي تم تنفيذها، مما يجعل النظام أقل موثوقية.
منع المعاملات: من خلال رفض تأكيد المعاملات الجديدة، يجعلون الشبكة في حالة ازدحام للمعاملات وقد يؤدي ذلك حتى إلى فقدان السيولة.
الإنفاق المزدوج (Double Spending): عكس المعاملات السابقة لإنفاق نفس كمية الأصول مرتين، ما يسبب خسائر مالية كبيرة للأطراف المعنية.
للتوضيح، تخيّل سيناريوً افتراضيًا على شبكة بيتكوين:
يقوم هاكر بإجراء معاملة خارج السلسلة عبر OTC (Over-the-Counter)، فيرسل كمية من البيتكوين (BTC) من محفظته مقابل الحصول على دولارات أمريكية (USD). وبعد تأكيد المعاملة على البلوك تشين، يقوم الطرف المقابل بتحويل الدولارات إلى الهاكر.
ثم يعود المهاجم إلى البلوك تشين قبل لحظة تأكيد معاملة BTC الأصلية. باستخدام قوة استغلال فائقة، ينشئ الهاكر نسخة بديلة من البلوك تشين، لا تحدث فيها المعاملة الأصلية أبدًا.
لكي تنجح الهجمة، يجب أن توافق العقد الجديدة في الشبكة على الكتل الجديدة وأن تصبح النسخة الرسمية من البلوك تشين. وعندما يحدث ذلك، سيتمكن الهاكر من الاحتفاظ بكلا من عدد الـBTC وعدد الـUSD من الصفقة.
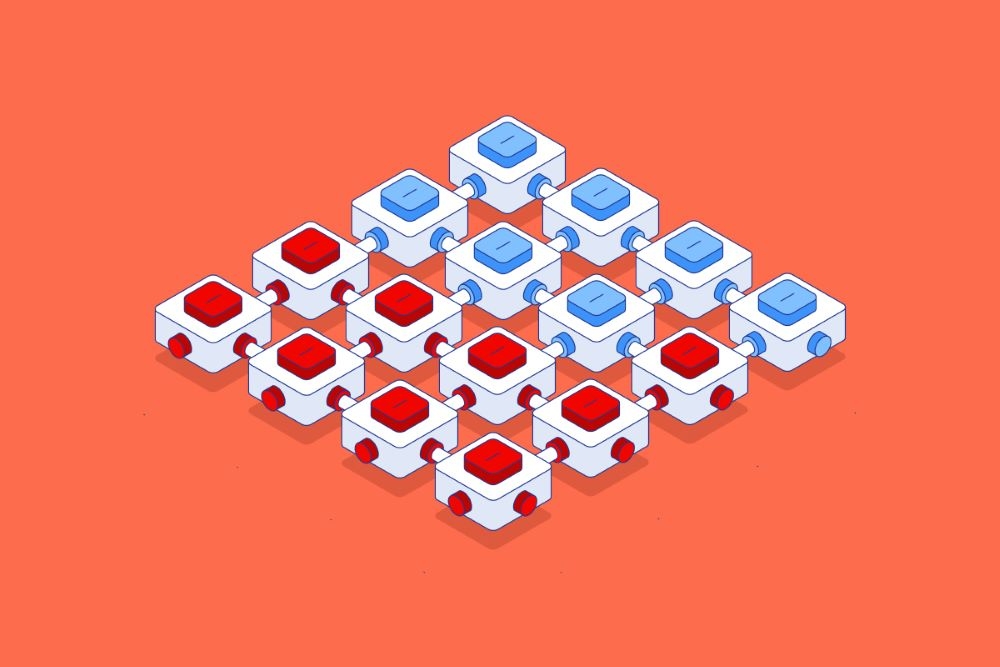
على الرغم من أن النظرية قد تبدو مخيفة، إلا أنه عمليًا فإن تنفيذ هجمة 51% على شبكات بلوك تشين كبيرة مثل بيتكوين يكاد يكون مستحيلًا بسبب:
تكاليف هائلة: تتطلب السيطرة على أكثر من 50% من قوة الحوسبة موارد ضخمة، بدءًا من أجهزة التعدين وصولًا إلى تكاليف الطاقة.
قدرة الشبكة التنافسية: مع وجود عدد كبير من المعدنين وشبكة موزعة عالميًا، فإن تجاوز إجمالي hashrate الخاصة بالمعدنين الآخرين يُعد شبه مستحيل.
قيود التحكم: حتى في حال نجاح الهجوم، لا يستطيع الهاكر تغيير قواعد بروتوكول بيتكوين أو الوصول إلى أصول المستخدمين خارج عناوين المحافظ التي يتحكم بها فقط.
على الرغم من أن سلاسل الكتل الكبيرة مثل بيتكوين تُعد آمنة نسبيًا، إلا أن الشبكات الأصغر ذات قوة الحوسبة الضعيفة تكون أكثر عرضة لأن تصبح هدفًا لهجمات. وهذا يبرز أهمية الاستمرار في تحسين آليات الأمان واللامركزية في الشبكة.
هجمة 51% (51% Attack) والثالوث المستحيل (Blockchain Trilemma)
هجمة 51% ليست مجرد نوع خطير من الهجمات، بل تُبرز جانبًا مهمًا في تصميم البلوك تشين: ضمان الأمان (security). ومع ذلك، فإن الأمان هو أحد العناصر الثلاثة التي يتكون منها الثالوث المستحيل في البلوك تشين (Blockchain Trilemma) — وهو التحدي الذي يواجهه المطورون عند تصميم بلوك تشين مثالي، ويشمل:
اللامركزية (Decentralization): تضمن ألا تعتمد الشبكة على سيطرة أي فرد أو مؤسسة. يساعد ذلك البلوك تشين على الحفاظ على الشفافية واللامركزية.
قابلية التوسع (Scalability): تلبية الزيادة في عدد المعاملات دون تقليل أداء الشبكة.
الأمان (Security): قدرة الشبكة على حماية نفسها من الهجمات، أو أخطاء النظام، أو أي حوادث غير مرغوبة.
مفارقة البلوك تشين (Blockchain Trilemma): مفاضلة لا مفر منها
وفقًا لهذا النموذج، يصبح من الصعب جدًا تحقيق العناصر الثلاثة في آنٍ واحد. بدلًا من ذلك، غالبًا ما تضطر سلاسل الكتل إلى إجراء مفاضلات فيما بينها:
قد تواجه سلسلة بلوك تشين لامركزية وآمنة (مثل بيتكوين) صعوبة في التوسع.
قد تحتاج سلسلة بلوك تشين تتوسع بشكل جيد وتظل آمنة إلى تقليل اللامركزية، والاعتماد على بعض الجهات التي تتحكم بشكل رئيسي.
قد تتعرض سلسلة بلوك تشين لامركزية وقابلة للتوسع لمخاطر أمنية، وقد تصبح هدفًا لهجمات مثل هجمة 51%.
أمثلة عملية عن بيتكوين وإيثريوم ضمن الثالوث المستحيل
Bitcoin: تُعد بيتكوين من أكثر سلاسل الكتل أمانًا حاليًا. لكن المقابل هو محدودية قابلية التوسع. وعلى الرغم من تطبيق تحسينات تقنية متعددة مثل SegWit أو Lightning Network، ما زالت بيتكوين تواجه صعوبة في التعامل مع كميات كبيرة من المعاملات في الوقت نفسه.
Ethereum: تحاول إيثريوم تحقيق توازن بين العناصر الثلاثة، لكنها تواجه مع ذلك تحديات كثيرة. إن التحول إلى Proof of Stake (PoS) هو محاولة لتحسين قابلية التوسع دون تقليل الأمان واللامركزية، لكن العملية ما تزال جارية وغير مكتملة.
في الثالوث المستحيل للبلوك تشين، حتى وإن كانت السلامة (security) هي الأولوية دائمًا، فهذا لا يعني أن العوامل الأخرى أقل أهمية. لن تلبي شبكة لامركزية وآمنة ولكن غير قابلة للتوسع احتياجات النمو. بالمقابل، يمكن أن يكون بلوك تشين قابل للتوسع جيدًا لكن يفتقر إلى الأمان عرضة للهجوم بسهولة، كما في حالة الشبكات الصغيرة التي تعرضت سابقًا لهجمات 51%.
ومع ذلك، فإن الثالوث المستحيل ليس قيدًا مطلقًا، بل هو نموذج يوضح تحديات تصميم البلوك تشين. حاليًا، يتم تطوير العديد من الحلول لمعالجة هذه المشكلة:
التقسيم (Sharding): تطبق إيثريوم هذه التقنية لتقسيم بيانات البلوك تشين إلى أجزاء أصغر، ما يرفع قابلية التوسع دون تقليل الأمان.
الطبقة الثانية (Layer 2): تعمل شبكات مثل Polygon أو Lightning Network كطبقة ثانية، حيث تقوم بمعالجة المعاملات خارج السلسلة الرئيسية لتقليل الحمل.
الآليات الهجينة: تجمع بعض سلاسل الكتل الجديدة بين Proof of Work (PoW) وProof of Stake (PoS)، مثل Kadena لتحسين العناصر الثلاثة.
هجمتان بارزتان بنسبة 51% في سوق العملات الرقمية
1. Bitcoin Gold (BTG)
في عام 2018، أصبحت Bitcoin Gold ضحية لهجوم كبير بنسبة 51%، ما أدى إلى سرقة أصول بقيمة تقارب 18 مليون دولار. بعد ذلك، اضطرّت بورصة Bittrex إلى إلغاء إدراج عملة BTG.
في يناير 2019، وقع هجوم 51% آخر في 23 يناير، ما أدى إلى حذف 14 كتلة من بلوك تشين Bitcoin Gold. وضمن دقيقة واحدة تقريبًا، تمت إضافة نحو 13 كتلة جديدة، وتم إنفاق 1,900 BTG بشكل مزدوج (double-spent).
في 24 يناير، وقع هجوم 51% آخر مرة أخرى، وأزال 15 كتلة قديمة أخرى وأضف 16 كتلة جديدة، ما تسبب في إنفاق مزدوج لحوالي 5,267 BTG.
بلغ إجمالي الخسائر في الهجمتين حوالي 72,000 دولار من المسروقات، مع إنفاق مزدوج. وبعد هذه الهجمات، رفعت Binance متطلبات تأكيد سحب BTG إلى 20 تأكيدًا لتقليل الضرر.
2. إيثريوم كلاسيك (ETC)
كانت إيثريوم كلاسيك أيضًا ضحية لهجمات 51%. في عام 2019، تم سرقة أكثر من 40,000 ETC من بورصة Gate.io في هجوم 51%. جعلت هذه الحوادث البورصات مشككة في سلامة شبكة ETC، وتمت إزالة أزواج التداول المرتبطة بهذه العملة.
بعد ذلك، استمرت شبكة Ethereum Classic في مواجهة العديد من هجمات 51% خلال عام 2020.
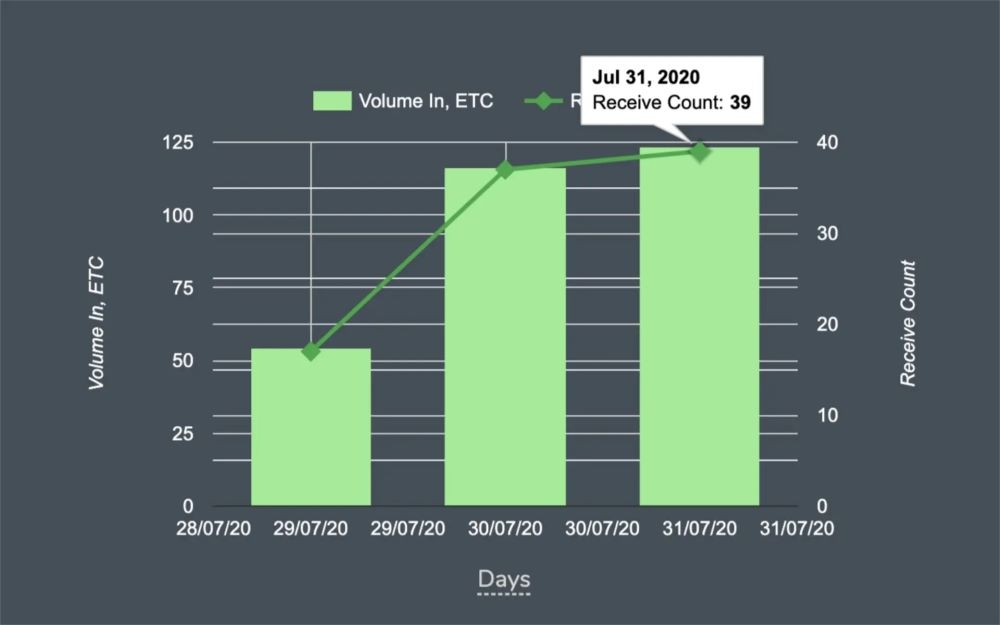
تُظهر هجمات 51% على Bitcoin Gold وEthereum Classic أنه حتى سلاسل الكتل الكبيرة واللامركزية وذات القيمة العالية يمكن أن تصبح أهدافًا للهجمات إذا لم تتوفر لديها إجراءات أمنية قوية.
قد تكون الأضرار المالية الناتجة عن هجمات 51% كبيرة جدًا، كما أنها تؤثر بشكل خطير على ثقة المستخدمين والبورصات في تلك العملة الرقمية.
مستقبل هجمات 51% والحلول المحتملة
اتجاه التطور: في الوقت الحالي، انتقلت سلاسل الكتل الكبيرة مثل Ethereum إلى PoS لتقليل المخاطر، بينما تستمر بيتكوين في الحفاظ على PoW لكنها تعتمد على التوزيع العالمي للمعدنين لضمان الأمان.
الحلول المحتملة:
التقسيم (Sharding): تقسيم البلوك تشين إلى أجزاء أصغر لتقليل الحمل وزيادة الأداء، ومنع السيطرة المركزية.
آليات هجينة: تختبر بعض المشاريع الجمع بين PoW وPoS للاستفادة من نقاط القوة في كل آلية.
دور التنظيم: يمكن أن تلعب اللوائح الصادرة عن الحكومة دورًا مهمًا في منع الهجمات. على سبيل المثال، فإن اشتراط أن تلتزم مشاريع البلوك تشين بمعايير الأمان الدولية سيساعد على تقليل بعض المخاطر.
الخلاصة
إن فهم ما هي هجمة 51% لا يساعدك فقط على حماية أصولك، بل يساعد أيضًا على تقييم مستوى الأمان الحقيقي لمشاريع البلوك تشين بدقة. باختيار المشاريع الموثوقة، واستخدام إجراءات أمنية، وتنويع محفظة الاستثمارات، يمكنك تقليل المخاطر أمام هذا التهديد.