


في 7 أكتوبر 2024، أصدر مكتب الأمم المتحدة المعني بالمخدرات والجريمة (المشار إليه فيما بعد بـ "مكتب الأمم المتحدة المعني بالمخدرات والجريمة") تقريرًا بعنوان (تقارب الجريمة المنظمة العابرة للحدود الوطنية والاحتيال السيبراني والخدمات المصرفية السرية والابتكار التكنولوجي في جنوب شرق آسيا: التقارب بين الجريمة المنظمة العابرة للحدود الوطنية والاحتيال السيبراني والخدمات المصرفية السرية والابتكار التكنولوجي في جنوب شرق آسيا: تغيير مشهد التهديد) تقرير، انقر لقراءة النص الأصلي للانتقال مباشرة (https://www.unodc.org/roseap/uploads/documents/Publications/2024/TOC_Convergence_Report_2024.pdf). يعترف مكتب الأمم المتحدة المعني بالمخدرات والجريمة بـ SlowMist في التقرير لتوفير المعلومات والبيانات والدعم التحليلي، كما يفعل شريكنا Bitrace.
 هذا التقرير هو أحدث تحليل لمكتب الأمم المتحدة المعني بالمخدرات والجريمة (UNODC) حول الجريمة المنظمة عبر الوطنية في جنوب شرق آسيا، ويستمر من التقرير الشامل الذي صدر في عام 2019 (الجريمة المنظمة عبر الوطنية في جنوب شرق آسيا: التطور، والنمو، والتأثير) (https://www.unodc.org/roseap/uploads/archive/documents/Publications/2019/SEA_TOCTA_2019_web.pdf). تتناول هذه النسخة الأحدث ثلاثة مجالات رئيسية، هي ملخص التطورات في منطقة جنوب شرق آسيا، والبنوك السرية وأنشطة غسل الأموال، والابتكارات التكنولوجية التي تسهل الأنشطة الإجرامية. بشكل أكثر تحديدًا، يركز التقرير على خصائص وتطور الجريمة المنظمة في منطقة جنوب شرق آسيا، وخاصة عمليات تهريب المخدرات وغسل الأموال المتعلقة بالكازينوهات والمناطق الاقتصادية الخاصة؛ كما يتم تحليل التهديدات والمخاطر الرئيسية الناتجة عن انتشار الكازينوهات واعتماد مجموعات الجريمة المنظمة لأساليب غسل الأموال المعقدة، مثل كيف غيرت زيادة المقامرة عبر الإنترنت والمقامرة الإلكترونية صورة غسل الأموال والبنوك السرية؛ كما يقدم التقرير مجموعة من التوصيات لمساعدة حكومات الدول والشركاء الدوليين على التعامل بشكل أفضل مع القضايا المتزايدة المرتبطة بتطور الكازينوهات والجريمة المنظمة في منطقة جنوب شرق آسيا. سيتناول هذا المقال محتوى التقرير الرئيسي، لمساعدة القراء على فهم النقاط الرئيسية بسرعة، وزيادة الوعي والقدرة على مواجهة هذه التهديدات الأمنية المعقدة.
النقطة الرئيسية الأولى: ملخص التطورات في منطقة جنوب شرق آسيا
تواجه منطقة جنوب شرق آسيا تحديات غير مسبوقة من الجريمة المنظمة عبر الوطنية والاقتصاد غير القانوني. أدت التطورات السريعة في البنية التحتية الفيزيائية والتكنولوجية والرقمية في المنطقة إلى منح الشبكات الإجرامية المنظمة المزيد من الفرص للتوسع، لتشمل مجموعة من الأنشطة بما في ذلك إنتاج وتجارة المخدرات، والمقامرة غير القانونية، والاتجار بالبشر، والدعارة، وغسل الأموال. أصبحت الكازينوهات، والفنادق، والمناطق الاقتصادية الخاصة بمثابة "أرض خصبة" لهذه الأنشطة غير القانونية، مما زاد من تعقيد تحديات الحوكمة في المناطق الحدودية.
1. المقامرة والأنشطة الإجرامية
على مدى العقد الماضي، شهدت صناعة الكازينوهات في جنوب شرق آسيا نموًا متسارعًا، حيث يوجد الآن أكثر من 340 كازينو مرخص وغير مرخص. على الرغم من أن زيادة الرقابة في ماكاو بالصين أدت إلى إغلاق بعض الكازينوهات، إلا أن سوق المقامرة في جنوب شرق آسيا لا يزال نشطًا، خاصة في المقامرة عبر الإنترنت. تقع معظم الكازينوهات في دول نهر الميكونغ على الحدود مع الصين، وتايلاند، وفيتنام، حيث تكون أنشطة القمار في الغالب غير قانونية. كما أن الوسطاء في المقامرة لهم دور بارز في صناعة المقامرة بجنوب شرق آسيا. لكن بسبب الوباء وزيادة إنفاذ القانون، يواجه العديد من الوسطاء تحديات في انخفاض الأرباح. تم الحكم على مؤسسي أكبر اثنين من الوسطاء في العالم، Suncity وDejin، بالسجن بسبب غسل الأموال والجريمة المنظمة، وهذه واحدة من أكثر حالات غسل الأموال والبنوك غير المشروعة خطورة في السنوات الأخيرة، حيث تم الحكم على الاثنين بالسجن لمدة 18 و14 عامًا على التوالي، بتهم تشمل مئات التهم المتعلقة بالجريمة المنظمة والمقامرة غير القانونية، حيث تعاملوا مع أكثر من 100 مليار دولار من الأموال عبر الكازينوهات ومنصات المقامرة عبر الإنترنت والبنوك السرية.
على الرغم من أن الدول عززت إنفاذ القانون، إلا أن الاحتيال عبر الإنترنت لا يزال منتشرًا، حيث يُقدّر أن الخسائر الاقتصادية الناتجة عن الاحتيال على الضحايا في شرق آسيا وجنوب شرق آسيا في عام 2023 تتراوح بين 18 مليار دولار و37 مليار دولار. مع ظهور مزودي خدمات الأصول الافتراضية (VASP) عالية المخاطر، بدأ المجرمون بشكل متزايد في استخدام العملات المشفرة لغسل الأموال، حيث تتضمن الممارسات الشائعة تحويل العائدات الإجرامية مباشرة إلى نقد أو تحويلها إلى USDT كعملة وسيطة مستقرة، وهذه المعاملات ضخمة وترتبط بأنشطة إجرامية متعددة، مما يضع الحكومات في جميع أنحاء العالم أمام تحديات كبيرة في تنظيم ومكافحة غسل الأموال. وفقًا للتقارير، تعامل مزود خدمات افتراضي عالي المخاطر يقع في نهر الميكونغ مع حجم إجمالي معاملات العملات المشفرة يتراوح بين 49 مليار و64 مليار دولار بين عامي 2021 و2024، مما يجعله أكبر مزود خدمات من نوعه في منطقة آسيا والمحيط الهادئ، حيث كان يتبادل أيضًا مع كيانات معتمدة من OFAC ومع عدة محافظ مرتبطة بمجموعة Lazarus التي ظهرت في حوادث الاختراق. مجموعة Lazarus هي مجموعة هاكر سيئة السمعة تلعب دورًا مهمًا في أنشطة غسل الأموال المرتبطة بالعملات المشفرة، ووفقًا لتحليل SlowMist، فإن أساليب غسل الأموال التي يعتمدها هاكر كوريا الشمالية Lazarus Group معقدة ومتنوعة، حيث تظهر أساليب جديدة بين الحين والآخر، يمكن الرجوع إلى تقرير SlowMist: تقرير الأمن وسلامة blockchain والنقد المضاد لغسل الأموال للنصف الأول من عام 2024 (https://www.slowmist.com/report/first-half-of-the-2024-report(CN).pdf).
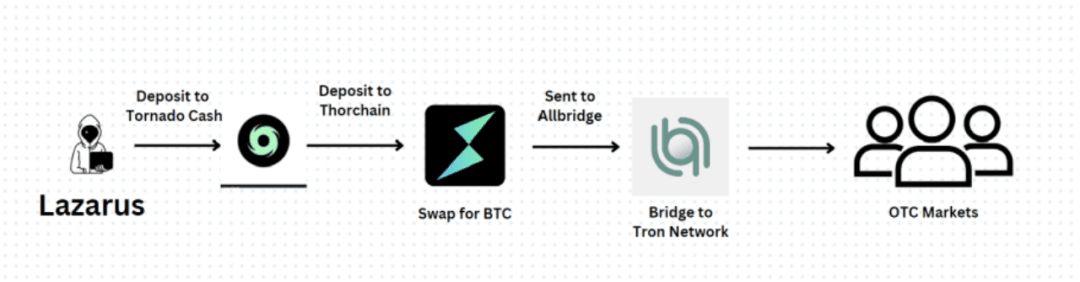 أشار التقرير أيضًا إلى أنه في السنوات الأخيرة، أصبحت العملات المستقرة ليست فقط شائعة بين المستخدمين الشرعيين، بل أصبحت أيضًا مفضلة من قبل الجماعات الإجرامية، خاصة تلك المشاركة في الاحتيال عبر الإنترنت. يتماشى هذا مع نتائج التحقيقات التي أجرتها السلطات في شرق آسيا وجنوب شرق آسيا: حيث تعتبر العملات المستقرة، وخاصة Tether (USDT) على شبكة TRON (TRX)، الخيار الأول للجماعات الإجرامية الآسيوية المنخرطة في الأنشطة الاحتيالية وغسل الأموال.
2. الاحتيال الإلكتروني الإقليمي
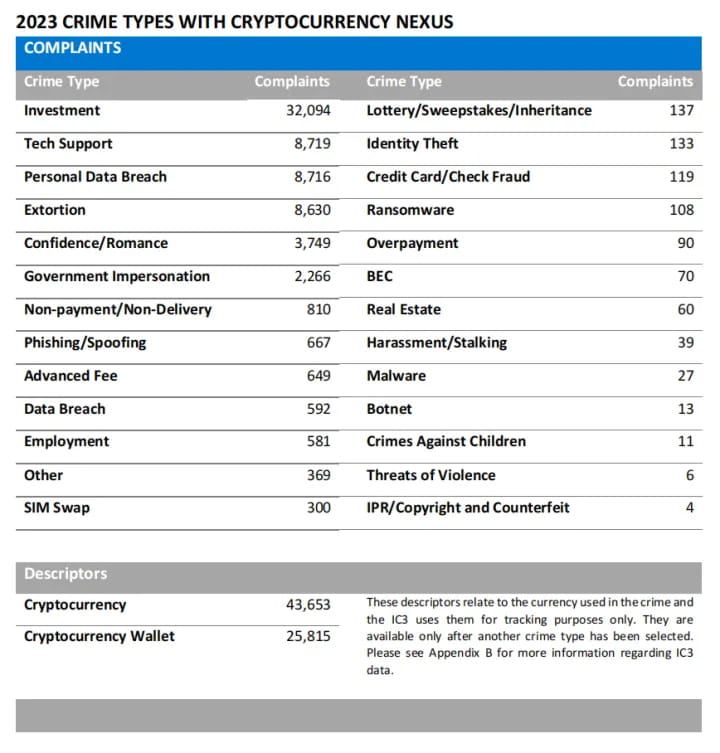
في السنوات الأخيرة، تم استبدال عصابات الاحتيال المستقلة بمجموعات إجرامية أكبر وأكثر تنسيقًا، وغالبًا ما تتنكر هذه المجموعات كمناطق صناعية أو تقنية، مما يخلق شبكة مستقرة. على سبيل المثال، منطقة KK Park في ولاية كاياه في ميانمار أظهرت علامات على التطور منذ أوائل عام 2020، وفي هذه السنوات الأربع أصبحت واحدة من أكبر وأكثر مناطق الجريمة نشاطًا في المنطقة. في الوقت نفسه، أدى انتشار العملات المشفرة إلى تسهيل المعاملات عبر الحدود، مما سمح لأنشطة الاحتيال عبر الإنترنت بالتوسع عالميًا، خاصة من خلال استغلال عدم فهم وكالات إنفاذ القانون لأساليب عملها، بما في ذلك عمليات الاحتيال مثل "خداع الخنازير"، واحتيال الاستثمار، واحتيال البحث عن عمل، واحتيال استعادة الأصول، يمكن الرجوع إلى تفسير التقرير | مكتب التحقيقات الفيدرالي ي发布 تقرير احتيال العملات المشفرة لعام 2023.
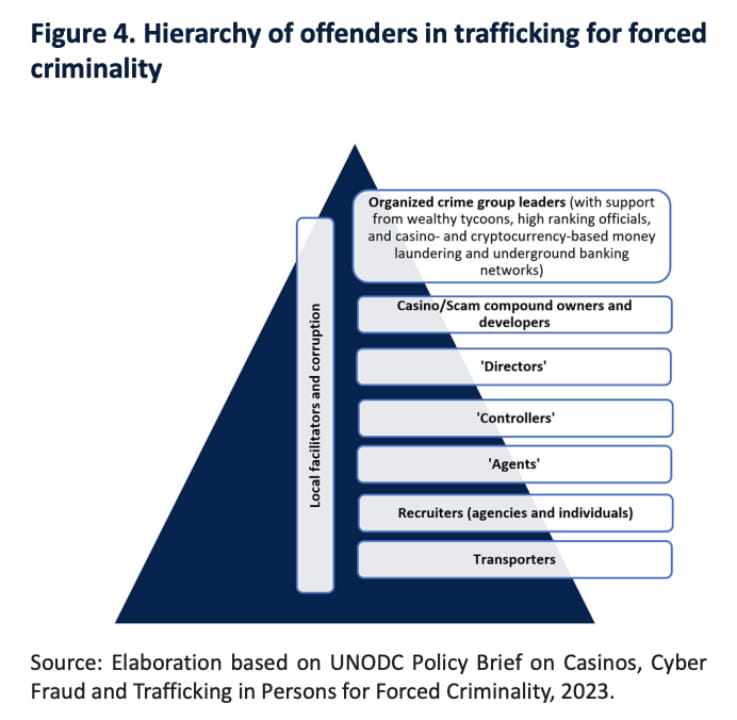
 تتوسع أهداف المحتالين بشكل متزايد، حيث يستهدفون بشكل خاص الشباب والمجتمعات الصينية. غالبًا ما تكون تنظيمات الاحتيال هيكلية معقدة على شكل هرم، تشمل عدة أقسام مثل التوظيف، والمالية، والتشغيل، وتحتاج هذه الأنشطة الإجرامية إلى تعاون متعدد الأطراف. على مدار العام الماضي، تغيرت صورة الاحتيال أيضًا، حيث تشير البيانات إلى أن 43% من تدفقات الاحتيال منذ بداية هذا العام تتجه نحو محافظ جديدة نشطة، مقارنة بـ 29.9% في عام 2022، مما يعني أن عدد أساليب الاحتيال الجديدة في تزايد سريع.
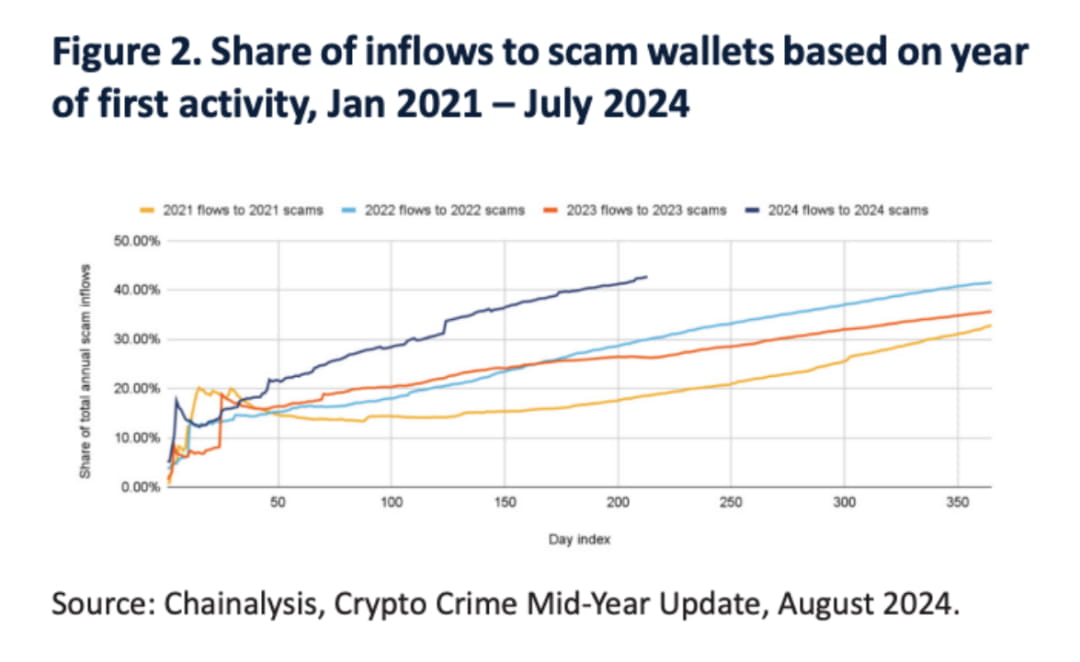 منذ عام 2020، انخفض متوسط عدد الأيام النشطة للاحتال بشكل ملحوظ، من 271 يومًا في عام 2020 إلى 42 يومًا في النصف الأول من عام 2024.
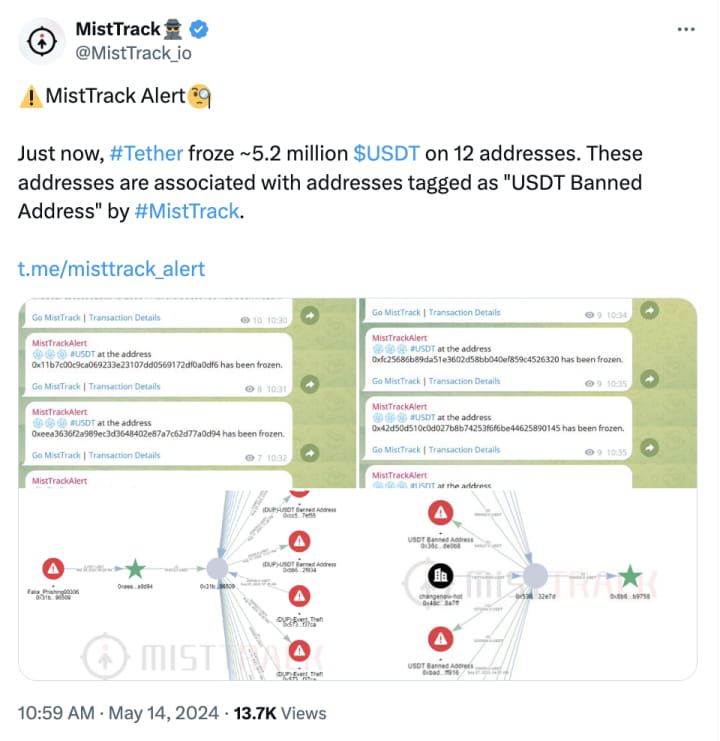
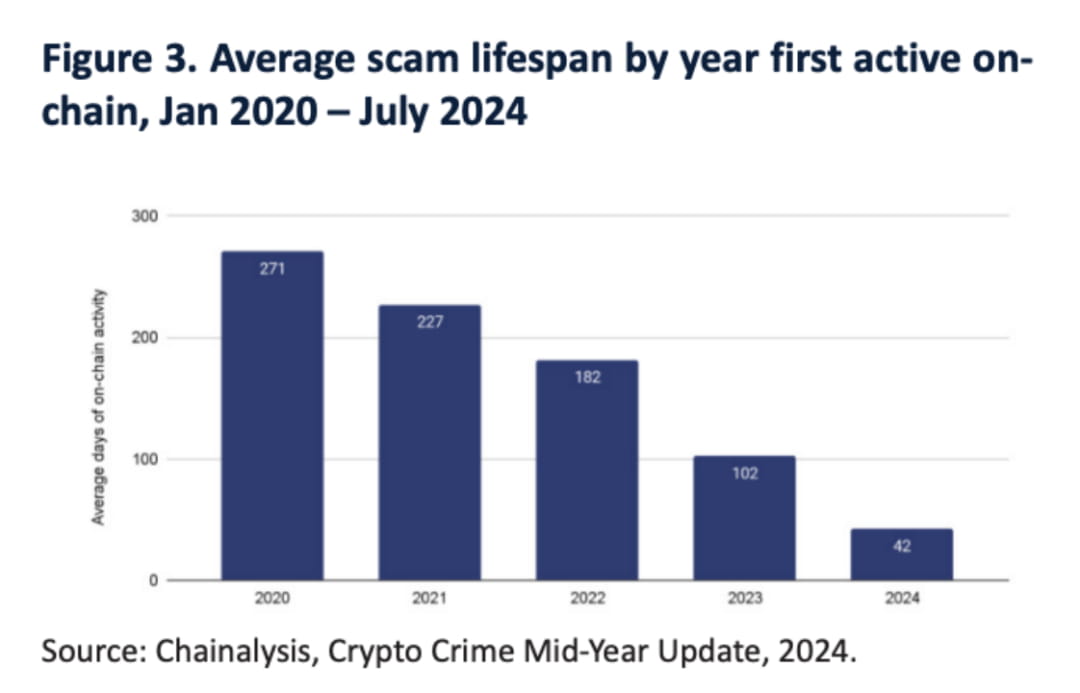 تتوافق هذه الاتجاهات الكلية مع تحول المحتالين من خطط احتيالية معقدة إلى أنشطة أكثر استهدافًا، ويرجع ذلك جزئيًا إلى زيادة قوة إنفاذ القانون وزيادة عدد شركات إصدار العملات المستقرة التي بدأت في إدراج عناوين الاحتيال في القوائم السوداء، مثلما حدث في 14 مايو، عندما رصدت منصة تتبع السلسلة ومكافحة غسل الأموال MistTrack قيام أكبر مصدر للعملات المستقرة في العالم، Tether، بتجميد 5.2 مليون USDT مرتبط بالاحتيال الإلكتروني.
 3. الاتجار بالبشر والجرائم القسرية
يتلاعب المتاجرين بالضحايا من خلال الخداع والتهديد لدفعهم للمشاركة في أنشطة إجرامية من أجل تحقيق مكاسب اقتصادية. وعادة ما يتم تقييد حرية الضحايا بعد الاتجار بهم، حيث يتم احتجاز جوازات سفرهم، ويتعرضون للعنف وتهديدات متنوعة. على الرغم من أن طبيعة الاتجار بالقوة لم تتغير، إلا أن التخصص في الصناعة أدى إلى تداخل الحدود بين الضحايا والمشاركين الطوعيين، مما أدى إلى ظهور أنواع متعددة من الأفراد المعنيين.
 في بعض المناطق، وخاصة في ميانمار، غالبًا ما يُجبر الضحايا على توقيع عقود مزيفة، ويُجبرون على العمل لسداد "ديون" مرتفعة، وهذه العقود غير قانونية في الواقع، بل تخفي الأنشطة الإجرامية للمتاجرين. يواجه العديد من الضحايا مخاطر قانونية حتى بعد الهروب أو الإنقاذ، وقد يتعرضون للملاحقة أو التهديد.
4. إجراءات إنفاذ القانون
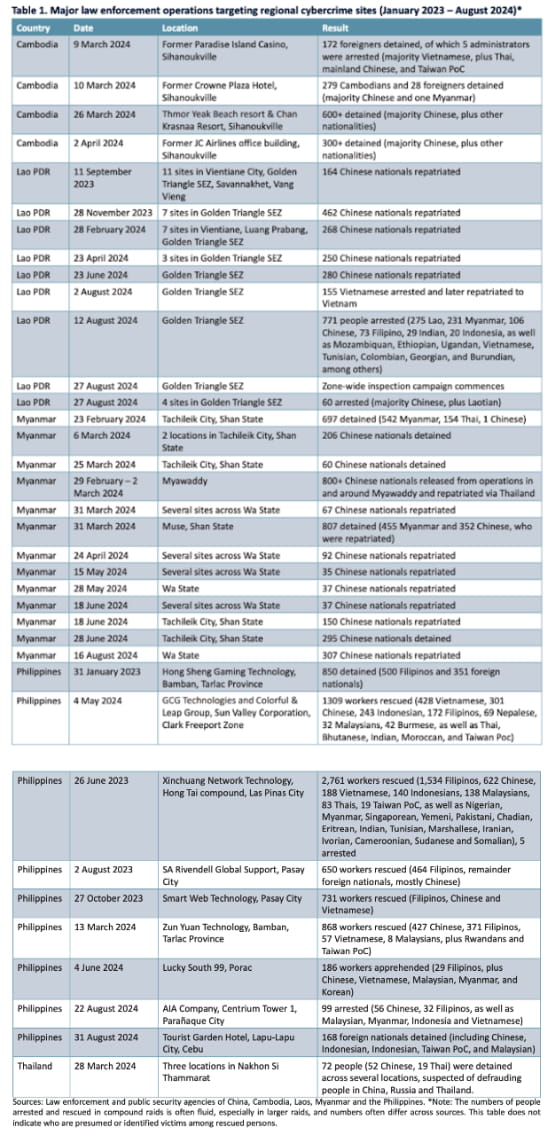
على الرغم من أن الدول اتخذت مجموعة من التدابير لمكافحة هذه الأنشطة، إلا أن المقامرة عبر الإنترنت وسلوكيات الاحتيال لا تزال شائعة. علاوة على ذلك، تختلف قوة وفعالية إنفاذ القانون من دولة لأخرى، حيث تشمل التدابير اتخاذ إجراءات ضد المشتبه بهم، وتجميد الحسابات، وحظر المواقع. أسفرت التعاون عبر الحدود عن مصادرة بعض الأصول، وزيادة عدد الإدانات ضد المجرمين، خاصة مع زيادة عمليات المداهمة ضد مراكز الاحتيال ومشغلي المقامرة.
تجمع الجدول أدناه من تصريحات وكالات إنفاذ القانون في مختلف المناطق، ويعرض بعض أبرز إجراءات إنفاذ القانون المتخذة ضد مواقع المقامرة غير القانونية والنصب عبر الإنترنت منذ يناير 2023. تقود هذه المداهمات وكالات إنفاذ القانون المحلية، وأحيانًا بالتعاون مع وكالات إنفاذ القانون الإقليمية. لعبت سلطات الأمن العام في الصين دورًا مهمًا في العديد من هذه العمليات.
 وفقًا لوزارة الأمن العام الصينية، من يناير إلى نوفمبر 2023، تم إحباط 391,000 حالة احتيال عبر الشبكات الهاتفية، وتم القبض على 79,000 مشتبهاً بهم، منهم 263 رئيسياً. في عام 2023، تم توجيه الاتهام لأكثر من 50,000 شخص بسبب الاحتيال عبر الشبكات الهاتفية. وقد حدد القانون الجديد (قانون مكافحة الاحتيال عبر الشبكات الهاتفية) لعام 2022 مسؤوليات مزودي الخدمات، بما في ذلك تعزيز الوعي لدى العملاء، ومراقبة، ومنع، والإبلاغ عن الأنشطة المشبوهة.
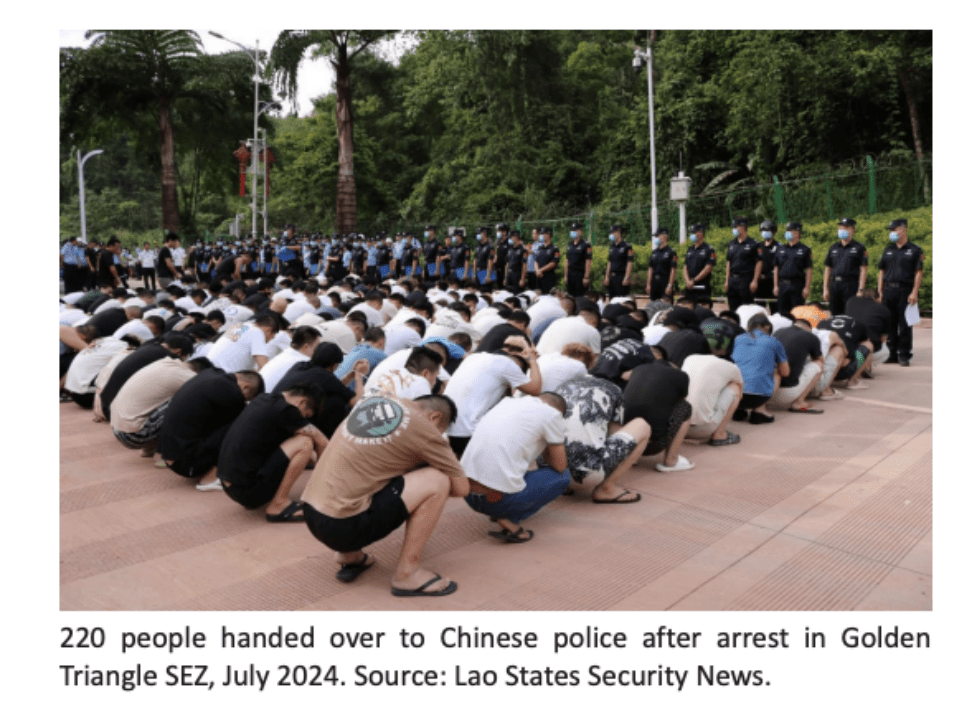 على مدار العام الماضي، أبلغت وسائل الإعلام الصينية على نطاق واسع عن إجراءات التقاضي ضد الأفراد المتورطين في المقامرة غير القانونية عبر الإنترنت والاحتيال عبر الإنترنت، وهذه الحالات تحدث داخل الصين وخارجها. كما أصدرت الهيئات القضائية عدة تقارير، بما في ذلك ملخصات عن الحالات النموذجية ضد الأشخاص الذين تم ترحيلهم طوعًا أو قسريًا من كمبوديا، والفلبين، ولاوس، وميانمار، وماليزيا ودول أخرى. في الصين، تركز إجراءات إنفاذ القانون على الأشخاص الذين يقدمون الدعم للمنظمات الخارجية، بما في ذلك تطوير البرمجيات، وصيانة المواقع، وتقديم الدعم الفني، فضلًا عن الشبكات السرية التي تسهل نقل الأموال الناتجة عن الجرائم الإلكترونية، وبيع معلومات الحسابات لعصابات غسل الأموال لاستخدامها كحسابات ملغاة. كما تستهدف إجراءات إنفاذ القانون العصابات التي تهرب المواطنين الصينيين عبر الحدود براً وبحراً.
النقطة الرئيسية الثانية: ظهور البنوك السرية، وغسل الأموال، والجريمة كخدمة
أصبحت مجموعات الجريمة المنظمة عبر الوطنية في شرق آسيا وجنوب شرق آسيا تقريبًا قادة السوق في البنوك السرية، والتحويلات غير الرسمية عبر الحدود، وغسل الأموال. أصبحت هذه المجموعات أكثر نضجًا، وتتكيف مع التغييرات في البيئة السياسية والتجارية وكذلك الابتكارات التكنولوجية، وخاصة في تطبيقات الكازينوهات والمقامرة عبر الإنترنت. من خلال دمج المعلومات، والمالية، وتقنية blockchain، أنشأوا شبكات غسيل أموال سرية معقدة.
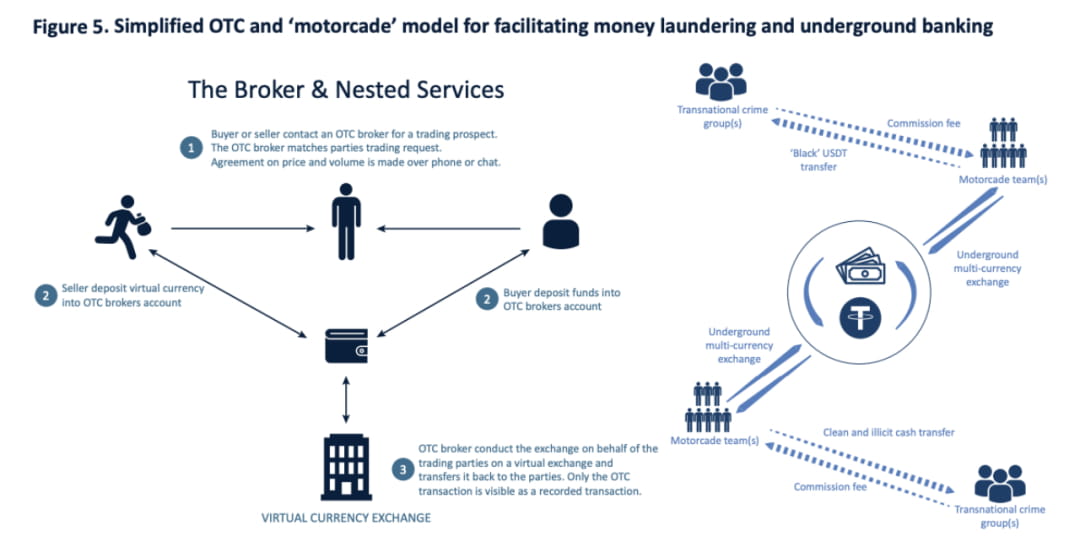
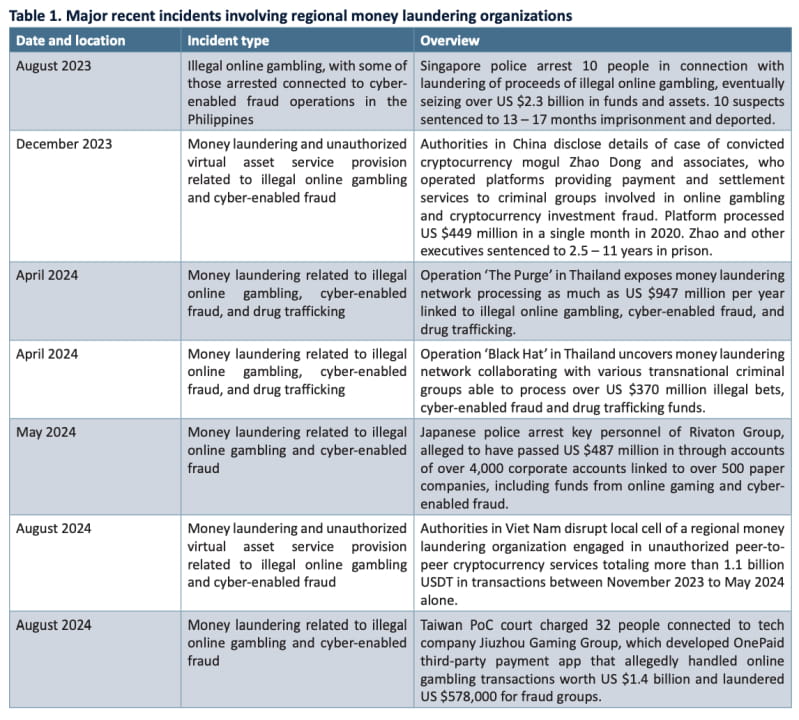 بالإضافة إلى ذلك، فإن نقص التنظيم وظهور مزودي خدمات الأصول الافتراضية (VASP) غير المرخصين زاد من تفاقم الوضع الحالي. بشكل أكثر تحديدًا، فإن الزيادة الحادة في منصات التداول عالية المخاطر، وخدمات التداول خارج البورصة (OTC)، والتجار الكبيرين من نظير إلى نظير (P2P) والأعمال ذات الصلة التي تسيطر عليها وتعززها الجريمة المنظمة عبر الوطنية غيرت بشكل جذري البيئة الإجرامية في جنوب شرق آسيا، مما دفع إلى توسع الاقتصاد غير القانوني، وجذب مزودي خدمات ونماذج أعمال جديدة. على وجه الخصوص، تهيمن مجموعات الجريمة المنظمة عبر الوطنية الكبيرة الموجودة في هونغ كونغ، وماكاو، وتايوان على صناعة غسل الأموال، حيث تتعاون بشكل وثيق مع وكالات الوساطة، مستفيدة من الخدمات الائتمانية التي تقدمها الوكالات للتهرب من قيود رأس المال، بينما تعتمد على شركات الدفع غير المنظمة لنقل الأموال.
في السنوات الأخيرة، عززت وكالات إنفاذ القانون في شرق آسيا وجنوب شرق آسيا أيضًا مراقبتها لمزودي الدفع من الأطراف الثالثة، لكن العديد من الحالات تظهر أن الاحتيال عبر الإنترنت لا يزال له تأثير كبير على هذه الصناعة. في صناعة المقامرة عبر الإنترنت، أصبحت الكازينوهات والوسطاء غير المنظمين بنية تحتية مهمة لغسل الأموال. إنهم يخفيون مصادر الأموال من خلال "الحفظ" للصفقات و"الاستثمار"، مما يخلق أساليب غسل أموال معقدة. بسبب طابع المقامرة عبر الإنترنت المجهول والمعاملات غير المباشرة، أصبحت حركة الأموال صعبة للغاية للتعقب، مما يسهل الجريمة المنظمة.
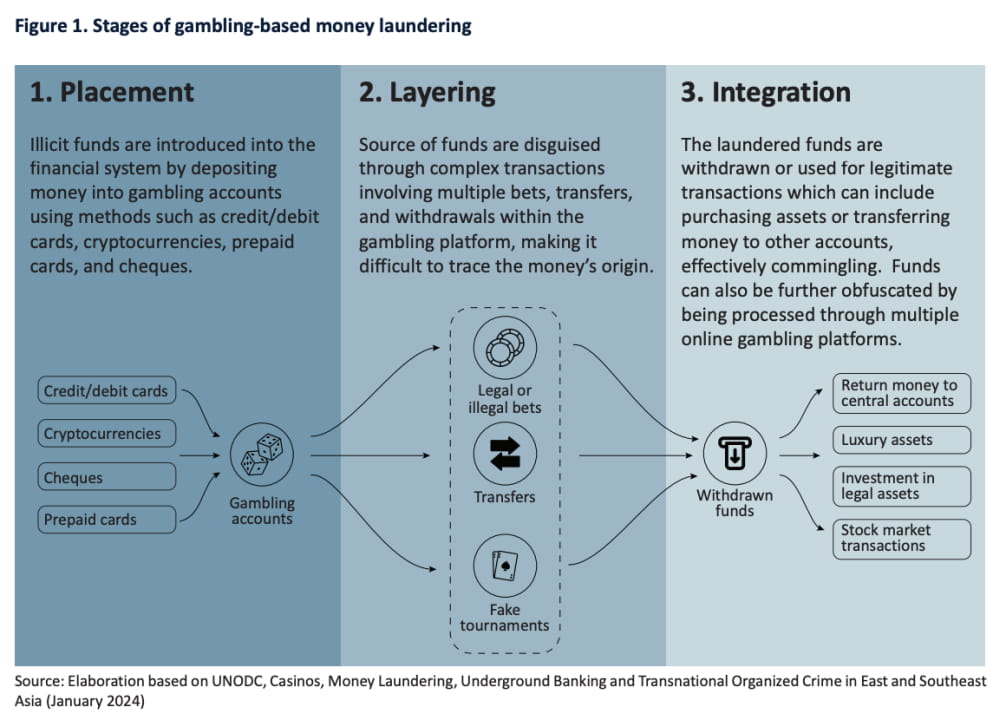 في الوقت نفسه، نما قطاع المقامرة عبر الإنترنت في جنوب شرق آسيا بسرعة، خاصة في المناطق التي تكون فيها الرقابة ضعيفة نسبيًا. استغل الوسطاء هذا الاتجاه لمساعدة الجريمة المنظمة على تحقيق الأرباح، من خلال غسل الأموال لإخفاء الأموال غير القانونية كعائدات قانونية. على الرغم من أن الرقابة والإجراءات القانونية أصبحت أكثر فعالية، إلا أن العديد من منصات المقامرة عبر الإنترنت لا تزال تعمل بشكل جيد في الأسواق "الرمادية" أو "السوداء". بدأت الجريمة المنظمة عبر الوطنية أيضًا في دمج العملات المشفرة في أعمالها، مما يتضح بشكل خاص في منصات التداول عالية المخاطر والتداول خارج البورصة. بسبب نقص الرقابة، أصبحت هذه المنصات ملاذًا لغسل الأموال، مما يتيح لشبكات الجريمة في شرق آسيا وجنوب شرق آسيا الهروب بسهولة من الرقابة، مما يدعم أنشطتها غير القانونية.
النقطة الرئيسية الثالثة: تطور الاحتيال الإلكتروني والابتكار التكنولوجي
شهدت الأنشطة الإجرامية في شرق آسيا وجنوب شرق آسيا زيادة ملحوظة في السنوات الأخيرة، خاصة مع زيادة نشاط مجموعات الجريمة المنظمة عبر الوطنية. لا يتصرف المجرمون فقط كما لو كانوا شركات شرعية في تطوير وبيع الخدمات الإجرامية، بل يعتمدون أيضًا على نموذج "الجريمة كخدمة" (CaaS)، حيث يتم استئجار مجموعة متنوعة من الأنشطة الإجرامية لأطراف أخرى، مما يقلل من عتبات الدخول.
1. السوق السوداء للبيانات وبرمجيات سرقة المعلومات
أصبح السوق السوداء للبيانات أيضًا جزءًا مهمًا من مجموعات الاحتيال عبر الإنترنت، حيث يوفر كميات كبيرة من البيانات المسروقة، بما في ذلك المعلومات المصرفية، وتفاصيل بطاقات الائتمان، والمعلومات الشخصية، ومن بينها، المعلومات المطلوبة لفهم العملاء (KYC) تحظى بشعبية كبيرة في السوق السوداء، حيث يستفيد المجرمون من هذه البيانات لارتكاب سرقة الهوية، والاحتيال التجاري، وغسل الأموال.
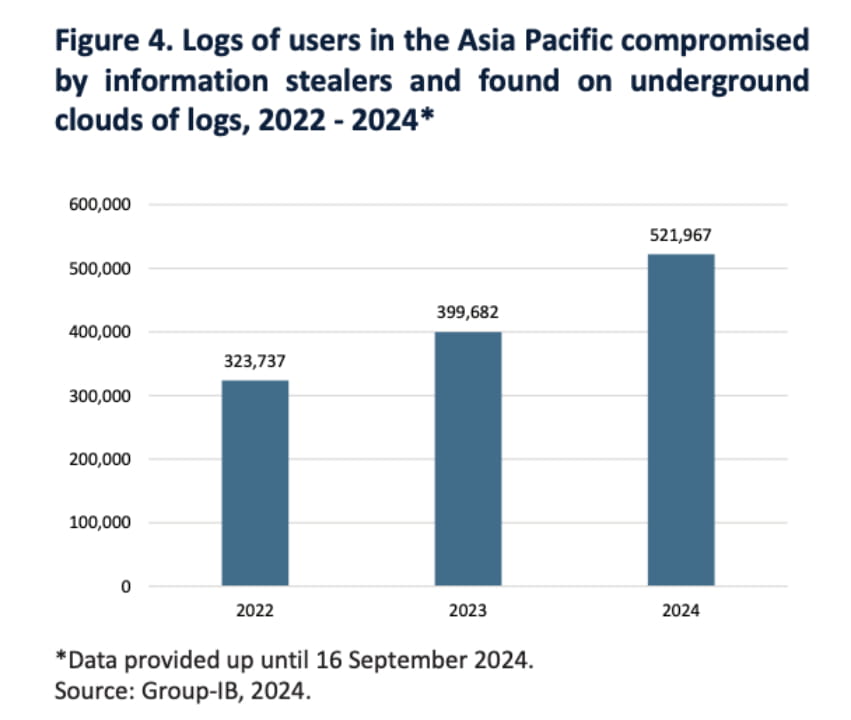
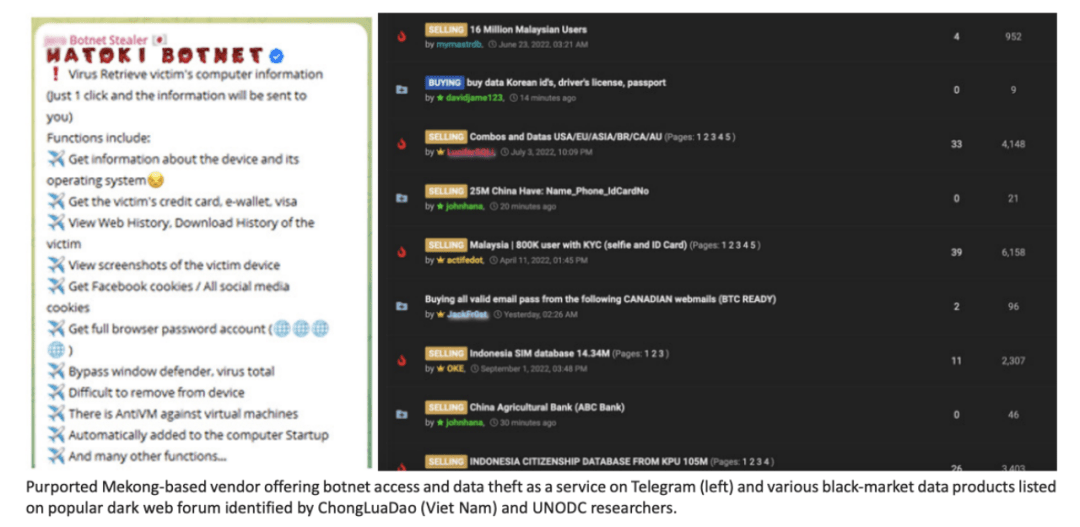 توجد أدلة قوية تشير إلى أن السوق السوداء للبيانات تتجه نحو Telegram، وفي ظل النظام الإجرامي المتنامي في جنوب شرق آسيا، يُعتبر الارتفاع في برمجيات سرقة المعلومات والخدمات السحابية غير القانونية (UCL) هو العنصر الأساسي لهذا التحول، حيث تجعل التكلفة المنخفضة للأدوات البسيطة والمتاحة من هذه الخدمات مفضلة بشكل خاص للمجرمين في هذه المنطقة. وغالبًا ما يتم الوصول إلى هذه الأدوات من خلال نموذج برمجيات كخدمة (MaaS)، حيث يستخدم المطورون تراخيص للوصول إلى الآخرين. يخلق هذا التدفق المتزايد من البيانات فرصًا جديدة كثيرة للجريمة المنظمة عبر الوطنية في المنطقة، مما يساعد بدوره على تنويع استراتيجيات وتقنيات وأهداف العصابات المشاركة في الاحتيال الإلكتروني.
 2. تحسين محركات البحث والإعلانات الاحتيالية
على الرغم من أن العديد من خطط الاحتيال عبر الإنترنت تتطلب تحليلاً مفصلاً للأهداف، وعلاقة مباشرة بين المحتالين والضحايا المحتملين، إلا أن هناك بعض الاحتيالات البسيطة التي تحتاج فقط إلى إعلان جذاب، وصفحة ويب مزيفة، أو رابط تصيد، مما يجعل من السهل خداع الضحايا. يستغل هؤلاء المجرمون على نطاق واسع تحسين محركات البحث (SEO) وتقنيات الإعلان المضللة لتحقيق هذه الأهداف، ومع تزايد استخدام محركات البحث ووسائل التواصل الاجتماعي عالميًا، ثبت أن هذين الأسلوبين فعالين. من حيث الحجم، قامت Google بحظر أو إزالة 206.5 مليون إعلان ينتهك سياسة التصريحات الكاذبة للإعلانات المدفوعة في عام 2023، بما في ذلك الإعلانات المتعلقة بالاحتيال الإلكتروني، وهو رقم أكبر من 142 مليون إعلان في عام 2022.
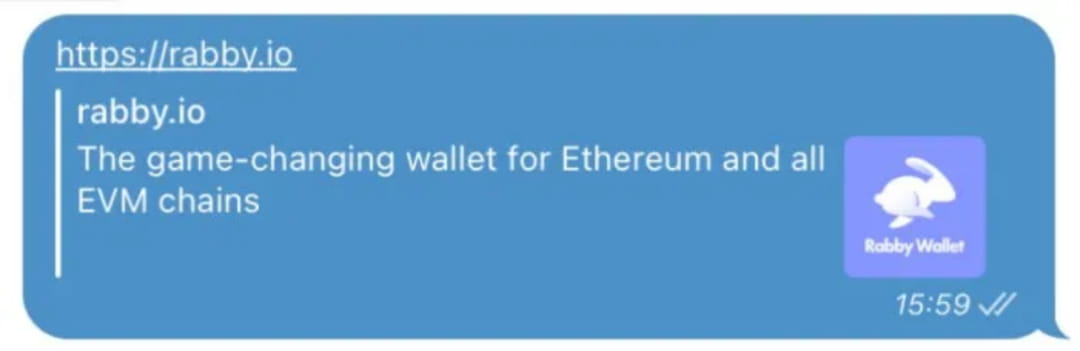
في مارس من هذا العام، كشفت فرق الأمان في SlowMist وRabby Wallet عن تقنية جديدة للاصطياد باستخدام إعلانات Google. على وجه التحديد، لم تشترِ فريق Rabby Wallet أي إعلانات من Google، ومع ذلك، كانت هناك إعلانات مزيفة تعيد توجيه المستخدمين إلى الموقع الرسمي. من خلال فحص نتائج البحث على Google، كانت الإعلانات في المركزين الأولين جميعها إعلانات احتيالية، ومع ذلك، كان الرابط في الإعلان الأول غير عادي، حيث كان يُظهر عنوان الموقع الرسمي لـ Rabby Wallet rabby[.]io، ومن خلال تتبع الرابط، تم اكتشاف أن الإعلانات الاحتيالية كانت أحيانًا تعيد توجيه المستخدمين إلى العنوان الرسمي rabby[.]io، ولكن بعد تغيير وكيل الوصول إلى مناطق مختلفة، كانت تعيد توجيه المستخدمين إلى عنوان احتيالي rebby[.]io، وكان هذا العنوان الاحتيالي يتغير ويتجدد. أظهر التحليل أن العملية الرئيسية كانت تستخدمها العصابات الاحتيالية لاستغلال خدمة الروابط القصيرة Firebase الخاصة بـ Google لإخداع عرض Google.

علاوة على ذلك، يستخدم المجرمون أيضًا تقنيات SEO الضارة لزيادة أو تعزيز شهرة مواقعهم الضارة، مما يجعلها تبدو أكثر مصداقية في عيون المستخدمين الذين لا يشكون في شيء، حيث يعتقد المستخدمون أن تصنيفات البحث الأكثر شعبية موثوقة. يستخدم المجرمون أيضًا تقنيات مختلفة من SEO الضارة، مثل ما يسمى بـ"حجز النطاق"، للاستفادة من العناوين التي يدخلها المستخدمون عن غير قصد أو النقر على روابط URLs التي تحتوي على أخطاء إملائية. أصبحت منصات وسائل التواصل الاجتماعي أيضًا ساحة جديدة لهم، حيث يخدع المجرمون المستخدمين من خلال الإعلانات المتنكرة في شكل مواد ترويجية شرعية. في سبتمبر 2023، أكدت السلطات في سنغافورة أن ما لا يقل عن 43 ضحية فقدوا 875,000 دولار بسبب احتيال برمجيات ضارة عبر إعلانات وسائل التواصل الاجتماعي.
3. الاحتيال المدفوع بالذكاء الاصطناعي
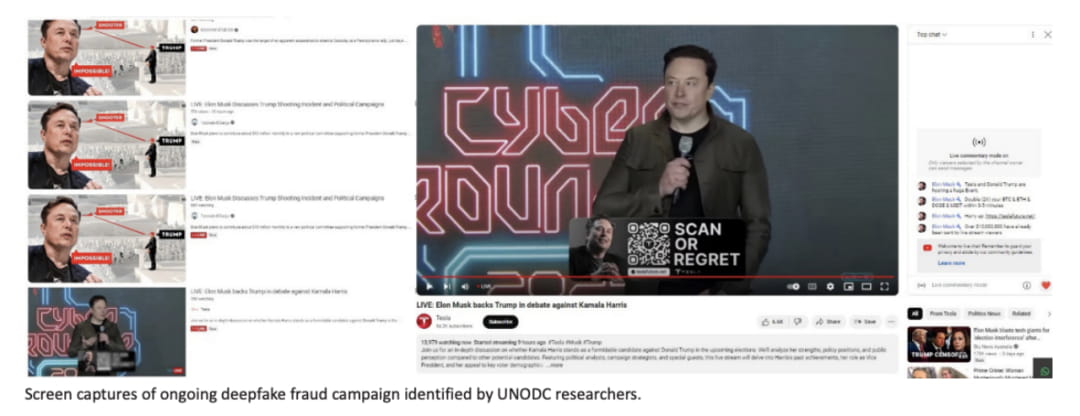
مع انتشار الذكاء الاصطناعي التوليدي، زادت تعقيد الأنشطة الإجرامية، مما أدى إلى تهديدات تتعلق بسرقة الهوية، وانتهاك خصوصية البيانات. تستخدم العصابات الإجرامية الذكاء الاصطناعي في الاحتيال الإلكتروني، وإنشاء هويات مزيفة، والاحتيال المخصص، مما يقلل بشكل كبير من الحواجز التكنولوجية، ويزيد من سرعة ونطاق الاحتيال. تُستخدم تقنية التزييف العميق (Deepfake) على نطاق واسع في الاحتيال الإلكتروني، حيث يستخدم المجرمون فيديوهات وصوتيات مزيفة لإجراء عمليات احتيال معقدة، مما يزيد بشكل كبير من الأنشطة الإجرامية ذات الصلة. كما تزداد الاحتيالات المرتبطة برموز QR، حيث يتم توجيه الضحايا غالبًا لزيارة مواقع ضارة أو كشف معلومات حساسة. بشكل عام، أدى الاستخدام الواسع للذكاء الاصطناعي إلى تفاقم تعقيد وتكرار الجرائم الإلكترونية.
 4. أخرى
على الرغم من أن عمليات "خداع الخنازير" لا تزال شائعة، إلا أن عصابات الجرائم بدأت تدريجياً في اعتماد استراتيجيات أكثر تعقيدًا، مثل الاحتيال الإلكتروني، والعقود الذكية الضارة، مما يمكنها من سرقة أموال وبيانات الضحايا بكفاءة.
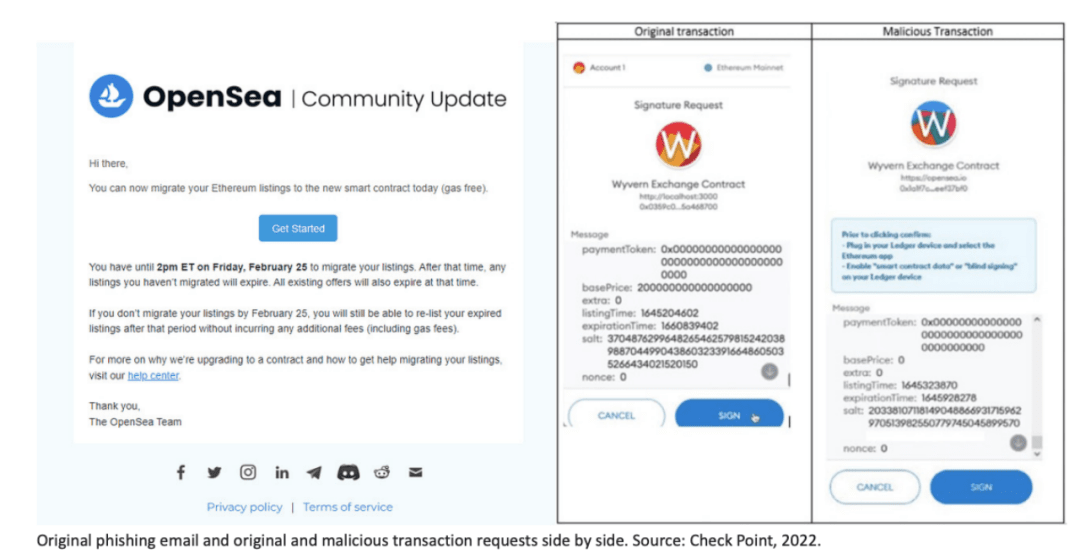
تتطلب هذه الاستراتيجية التي تستنزف الأصول من الضحايا، توصيل محفظة العملات المشفرة بعقود ضارة دون علم الضحايا، مما يؤدي إلى تحويل العملات المشفرة وNFT إلى محافظ المجرمين. إحدى الحالات الشهيرة هي هجوم الاحتيال الإلكتروني الذي استهدف مستخدمي سوق الرموز غير القابلة للاستبدال (NFT) OpenSea في عام 2022، مما أدى إلى سرقة أكثر من 250 NFT، تبلغ قيمتها حوالي 2 مليون دولار. وفقًا للباحثين في مجال الأمن، استغل المجرمون فرصة تحديث نظام OpenSea، وأرسلوا رسائل إلكترونية مزيفة لجذب المستخدمين للقيام بإجراءات، مما أدى في النهاية إلى نقل أصولهم.
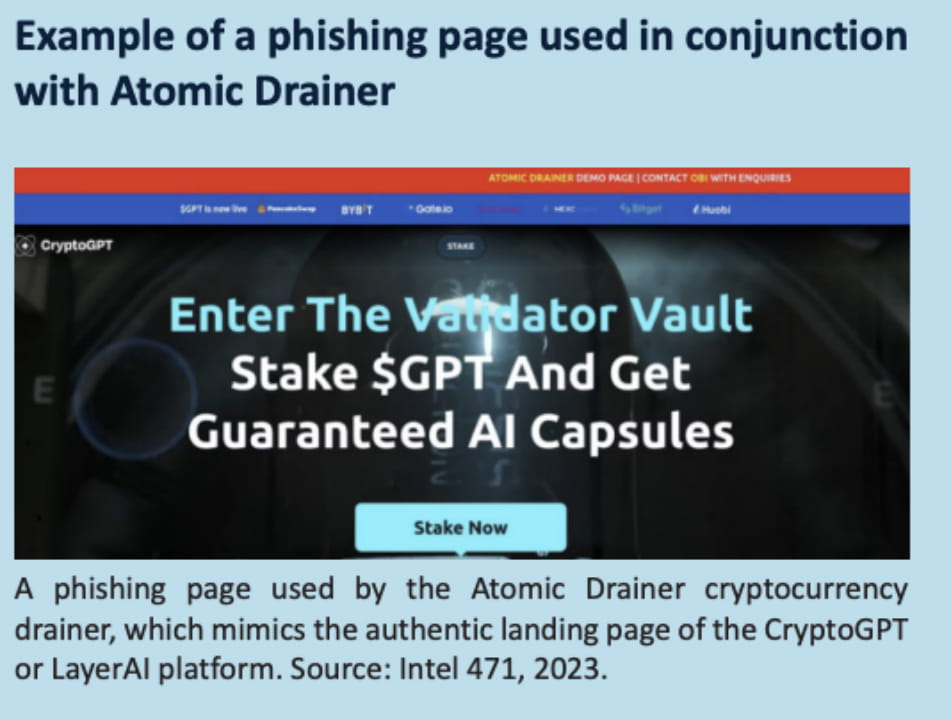
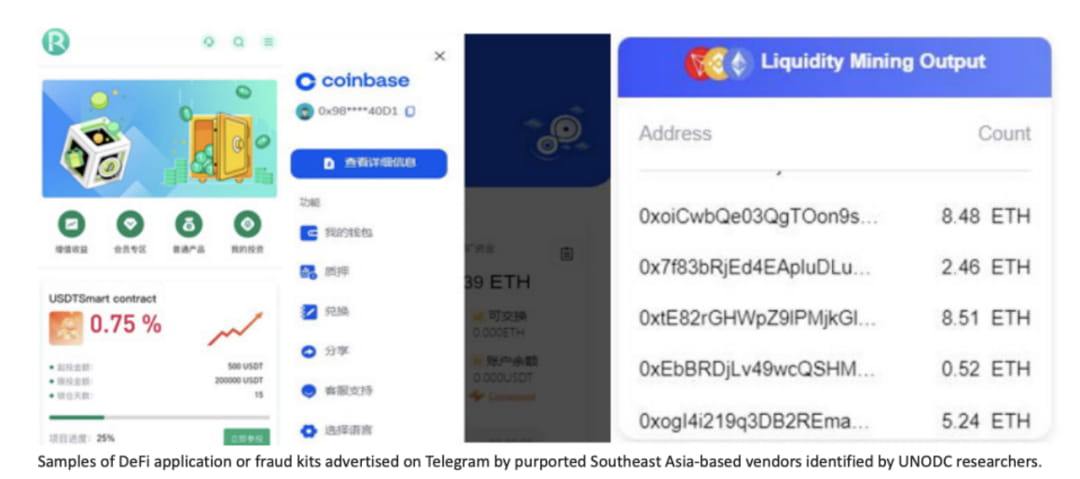
 بالإضافة إلى ذلك، يستغل عدد متزايد من المجرمين عقود Drainer الذكية لاستهداف المستثمرين الذين يفتقرون إلى المعرفة المالية اللامركزية (DeFi). على وجه التحديد، تتضمن هذه التقنية الاحتيالية عادةً توصيل الضحايا بحمامات تعدين سيولة مزيفة، مما يؤدي إلى نفاد محفظاتهم. ومن السهل العثور على مجموعة متنوعة من تطبيقات DeFi في الأسواق والمنتديات السوداء، حيث يتم الترويج لهذه التطبيقات على أنها شرعية، بينما تكون في الواقع مخصصة للاحتياج.
 تستغل عمليات احتيال تعدين السيولة تعقيد منصات تداول العملات المشفرة DeFi للاحتياج. غالبًا ما يعد هؤلاء المحتالون بعوائد مرتفعة من خلال الاستثمار في "حمامات السيولة"، والتي تقرض العملات المشفرة، مما يتيح إجراء معاملات بين عملات مختلفة. لكن في الواقع، يقومون بإنشاء حمامات سيولة مزيفة، يستخدمون العقود الذكية للوصول بسهولة إلى محفظة المستخدم، وقد يودعون بعض العملات المشفرة لتقديم انطباع "الربح"، أو يضيفون عملات مزيفة. في هذه الاحتيالات، تظهر المواقع التي تربط المحفظة وعود عوائد يومية وارتفاعات وهمية في الأرباح. في النهاية، يستخدم المحتالون صلاحيات العقود لسرقة الأموال من محافظ المستخدمين. غالبًا ما يتم إخبار المستثمرين بأنهم بحاجة إلى تحقيق "هدف" معين من الرهن العقاري لسحب الأموال، ولكن في الواقع، بعد أن يتذوقوا طعم الربح، لا يمكنهم استرداد أموالهم مرة أخرى؛ كما أنه سيتم سرقة أي أموال إضافية يتم إيداعها بنفس الطريقة. وقد كشفت SlowMist عن عمليات احتيال مشابهة، ويمكنك قراءة دليل الحذر من الاحتيالات في Web3 | احتيال حمامات التعدين.
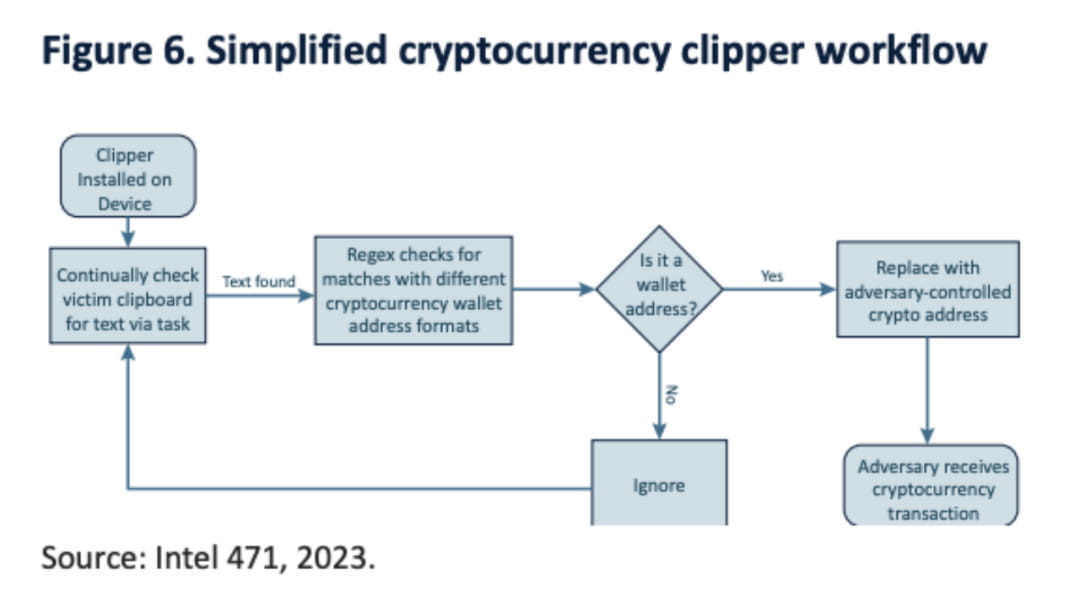
 أشار التقرير أيضًا إلى أن أحد البرمجيات الضارة الشائعة الاستخدام من قبل جماعات الجريمة في جنوب شرق آسيا هو برنامج "قاطع". يقوم هذا البرنامج بمراقبة الحافظة في النظام المصاب، وينتظر الفرصة لاستبدال العناوين في معاملات العملات المشفرة، وعندما يقوم الضحية بإجراء معاملة عن غير قصد، يتم تحويل الأموال إلى عنوان المهاجم. نظرًا لأن عناوين المحافظ المشفرة عادة ما تكون طويلة، فإن المستخدمين يميلون إلى عدم ملاحظة أي تغيير في عنوان الاستلام، مما يزيد من فعالية البرمجيات الضارة.
 الخاتمة
بشكل عام، فإن تهديد الجريمة المنظمة عبر الوطنية في جنوب شرق آسيا أصبح أكثر تعقيدًا وخفاءً. لمواجهة هذه التحديات بشكل فعال، تحتاج وكالات إنفاذ القانون والرقابة إلى تحسين قدراتها باستمرار، ويجب على دول جنوب شرق آسيا تعزيز قدرات التنسيق بين الحكومة والهيئات الرقابية ووكالات إنفاذ القانون، ووضع سياسات شاملة وخطط عمل، وتعزيز التعاون مع دول ومناطق أخرى. عند مواجهة بيئة الجريمة المنظمة عبر الوطنية التي تتطور بسرعة، سيكون اتخاذ إجراءات سريعة هو المفتاح. ستساعد التعاون الوثيق بين دول جنوب شرق آسيا وحلفائها في مواجهة هذا التحدي المتزايد، وحماية الأمن والاستقرار الإقليمي.
لقد عملت SlowMist في مجال مكافحة غسل الأموال المتعلقة بالعملات المشفرة لسنوات، حيث طورت مجموعة كاملة وفعالة من الحلول، تغطي الجوانب الثلاثة: الامتثال، والتحقيق، والتدقيق، وتساعد بنشاط في بناء بيئة صحية للعملات المشفرة، كما تقدم خدمات احترافية لقطاع Web3، والمؤسسات المالية، والجهات التنظيمية، وأقسام الامتثال. من بين هذه الخدمات، تعتبر MistTrack منصة للتحقيقات الامتثالية تقدم تحليل عناوين المحفظة، ورصد الأموال، وتتبع المصادر، وقد جمعت أكثر من 300 مليون علامة عنوان، وألف كيان عنوان، و500,000+ بيانات تهديد، و90 مليون+ عنوان خطر، مما يقدم حماية قوية لضمان أمان الأصول الرقمية ومكافحة الجرائم المتعلقة بغسل الأموال. لمزيد من المعلومات، يرجى الضغط على https://aml.slowmist.com.
الكاتب | ليزا
المحرر | ليز