

في 7 سبتمبر 2023، تعرض العنوان (0x 13 e 382) لهجوم تصيد احتيالي، مما أدى إلى خسارة تزيد عن 24 مليون دولار أمريكي. استخدم قراصنة التصيد الاحتيالي سرقة الأموال وتبادل الأموال والتحويل اللامركزي للأموال، وتم تحويل 3800 إيثريوم إلى Tornado. نقدًا على دفعات، وتم تحويل 10000 إيثريوم إلى العنوان الوسيط (0x 702350)، وبقي 1078087 DAI في. العنوان الوسيط (0x4F2F02).
هذا هجوم تصيد نموذجي، حيث يقوم المهاجم بسرقة أصول المستخدم عن طريق الاحتيال على ترخيص المحفظة أو المفاتيح الخاصة، وقد قام بتشكيل سلسلة صناعية سوداء من التصيد الاحتيالي وغسل الأموال الأسلوب هو فعل الشر في مجال Web3 ويتطلب اهتمام الجميع واليقظة.
وفقًا لتحليل التتبع على منصة بيانات كبيرة على السلسلة ChainAegis التابعة لـ SharkTeam (https://app.chainaegis.com/)، سنجري تحليلاً لعملية الاحتيال الخاصة بهجمات التصيد النموذجية، وحالة تحويل الأموال، وسلوك المُحتال على السلسلة.
1، عملية الاحتيال عبر التصيد
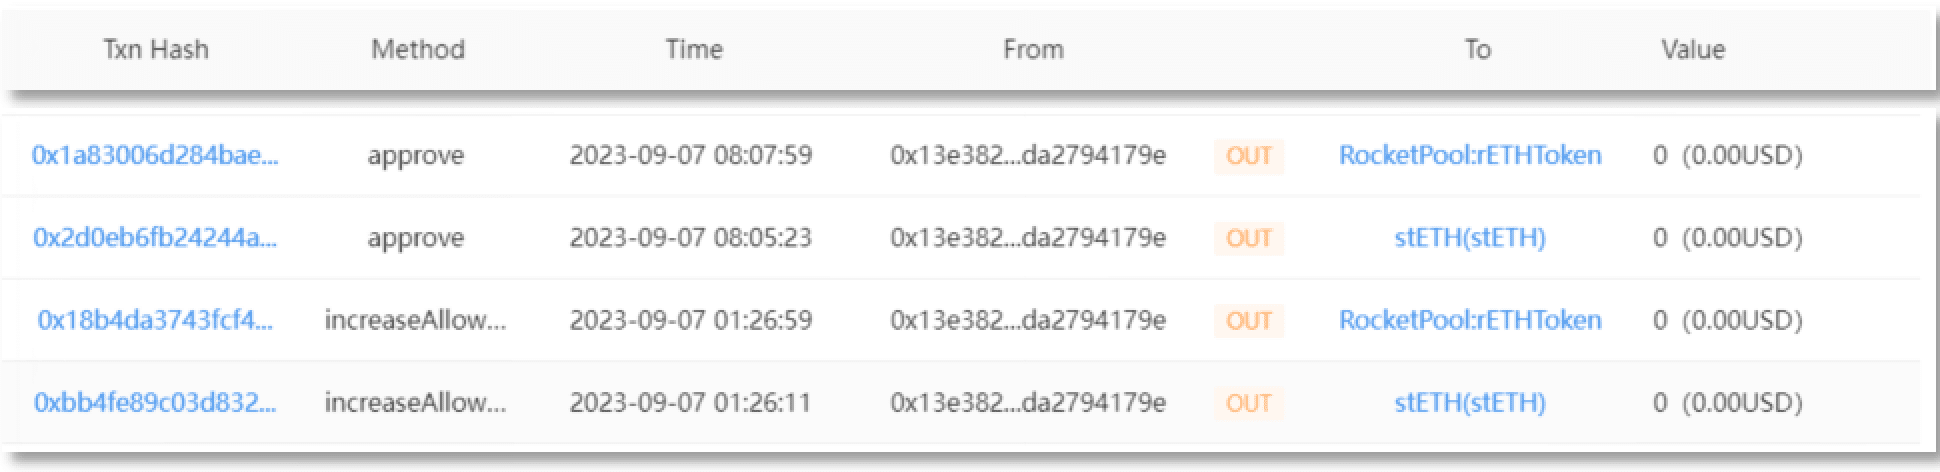
قام عنوان الضحية (0x13e382) بتفويض rETH وstETH إلى عنوان المُحتال 1 (0x4c10a4) عبر "Increase Allowance".
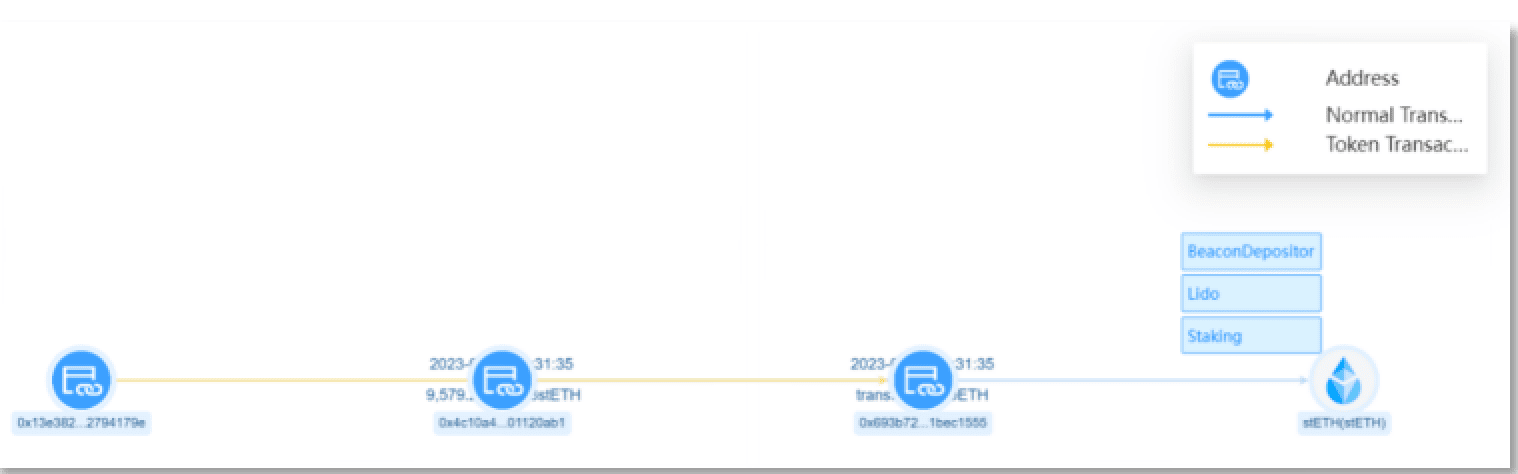
قام عنوان المُحتال 1 (0x4c10a4) بتحويل 9,579 stETH الموجودة في حساب عنوان الضحية (0x13e382) إلى عنوان المُحتال 2 (0x693b72)، بمبلغ يقارب 15.32 مليون دولار أمريكي.
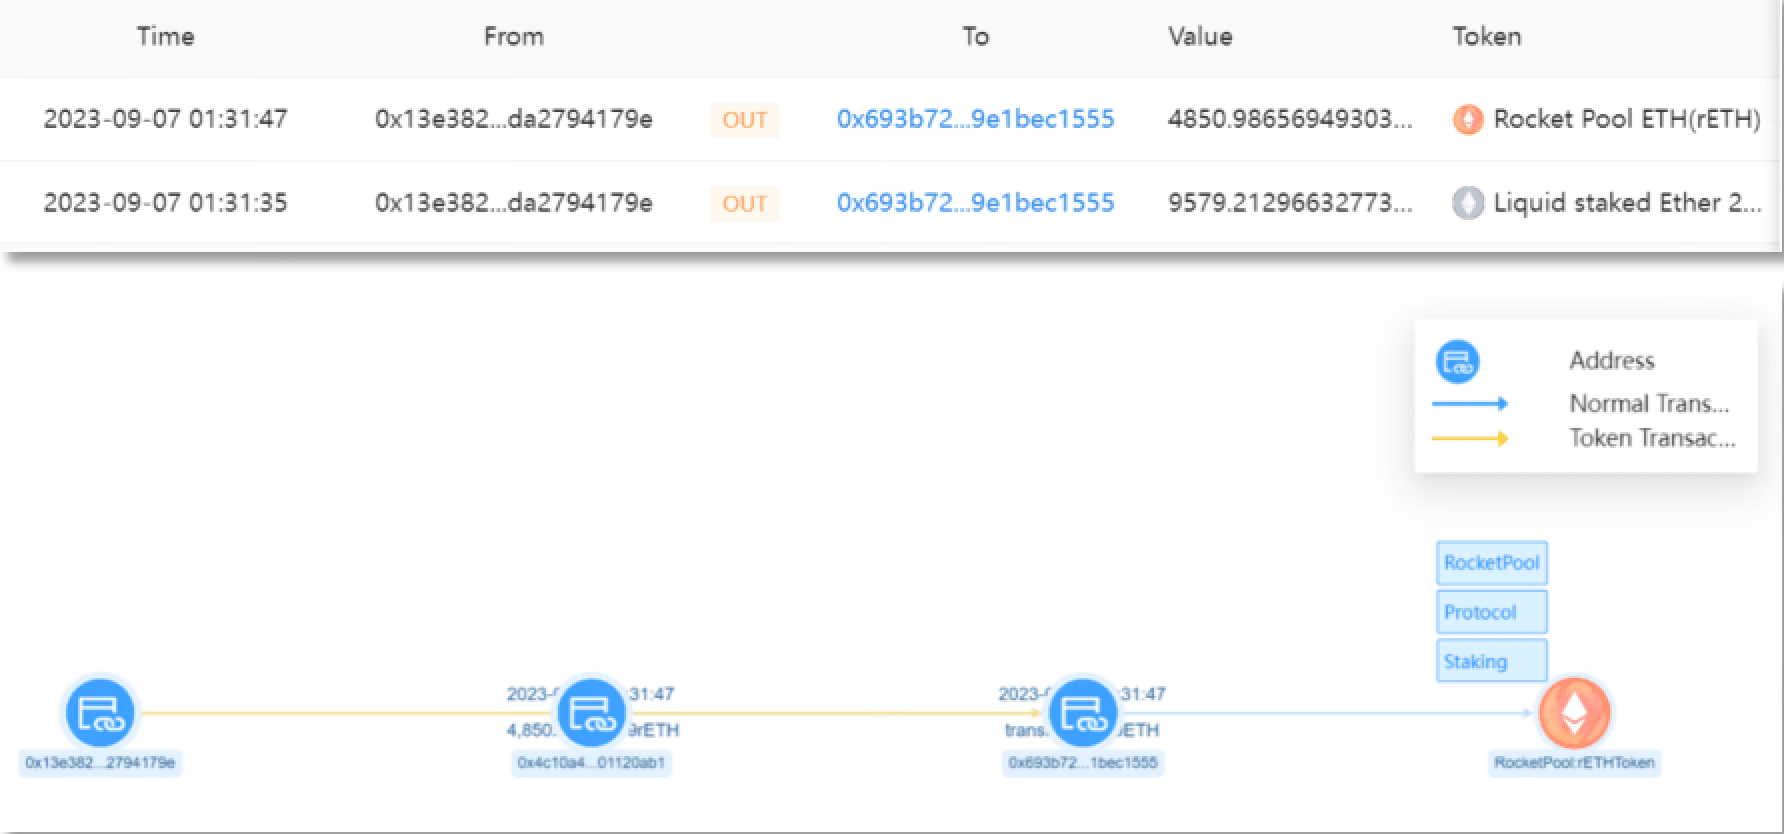
قام عنوان المُحتال 1 (0x4c10a4) بتحويل 4,850 rETH الموجودة في حساب عنوان الضحية (0x13e382) إلى عنوان المُحتال 2 (0x0 x693b72)، بمبلغ يقارب 8.41 مليون دولار أمريكي.
2، تتبع عمليات تحويل الأموال
2.1 تبادل/تحويل الأموال
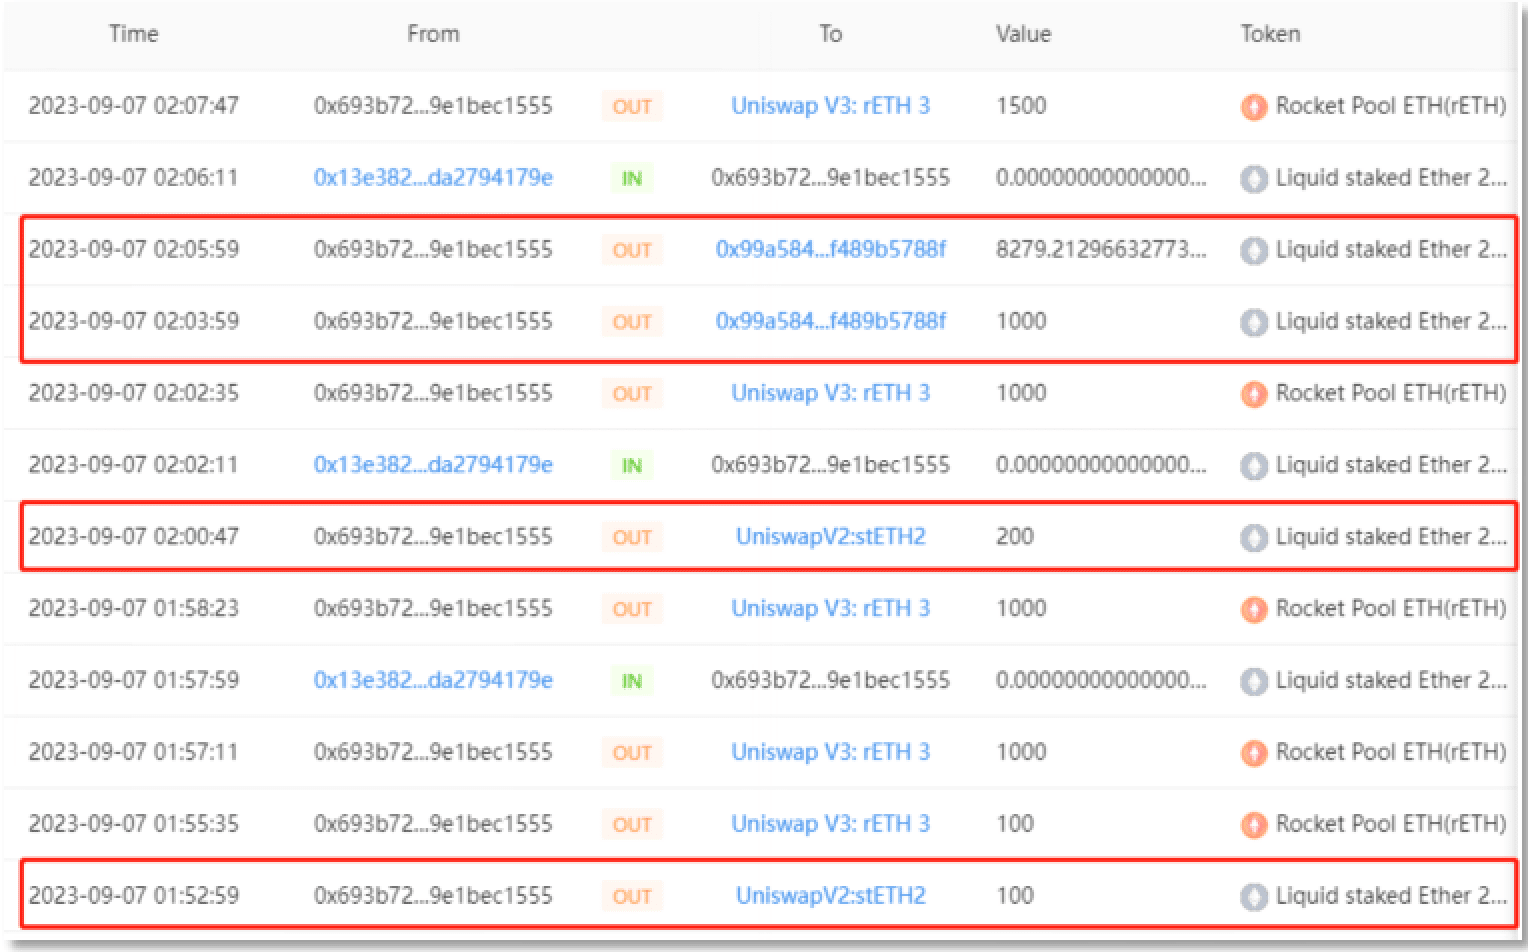
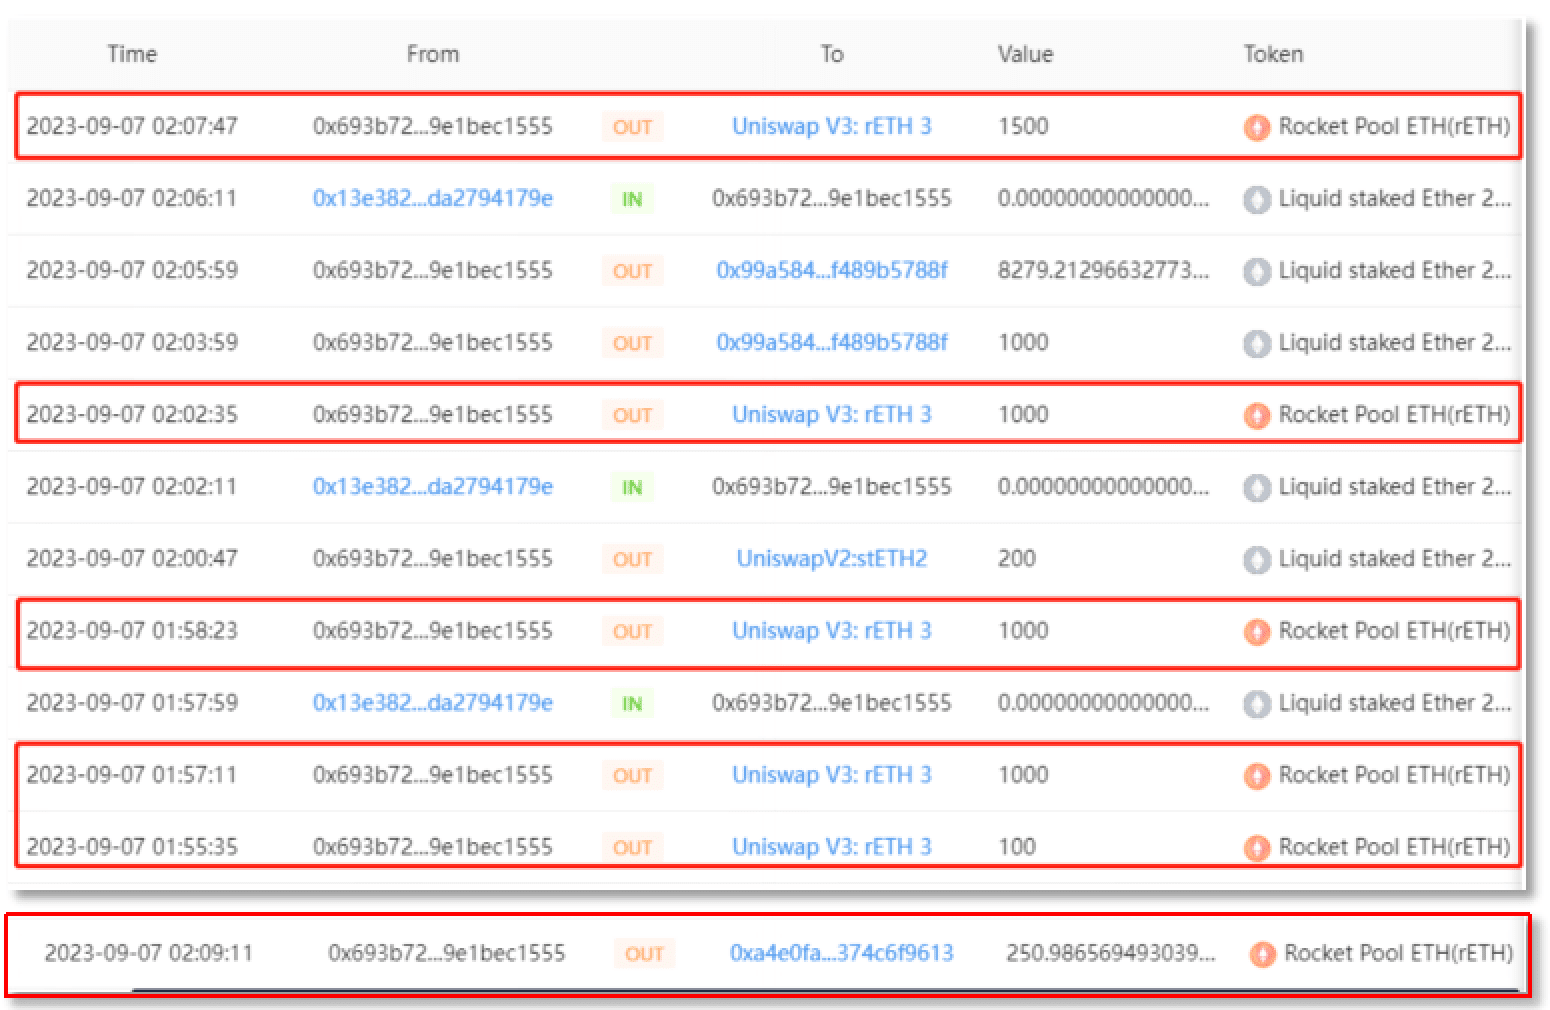
استبدال stETH وrETH المسروقين إلى ETH. بدءًا من فجر 2023-09-07، قام عنوان المُحتال 2 (0x693b72) بإجراء عدة صفقات استبدال على منصات Uniswap V2 وUniswap V3 وCurve، حيث تم استبدال 9,579 stETH و4,850 rETH بالكامل إلى ETH، ليبلغ إجمالي قيمة الاستبدال 14,783.9413 ETH.
(1) تبادل stETH:
(2) تبادل rETH:
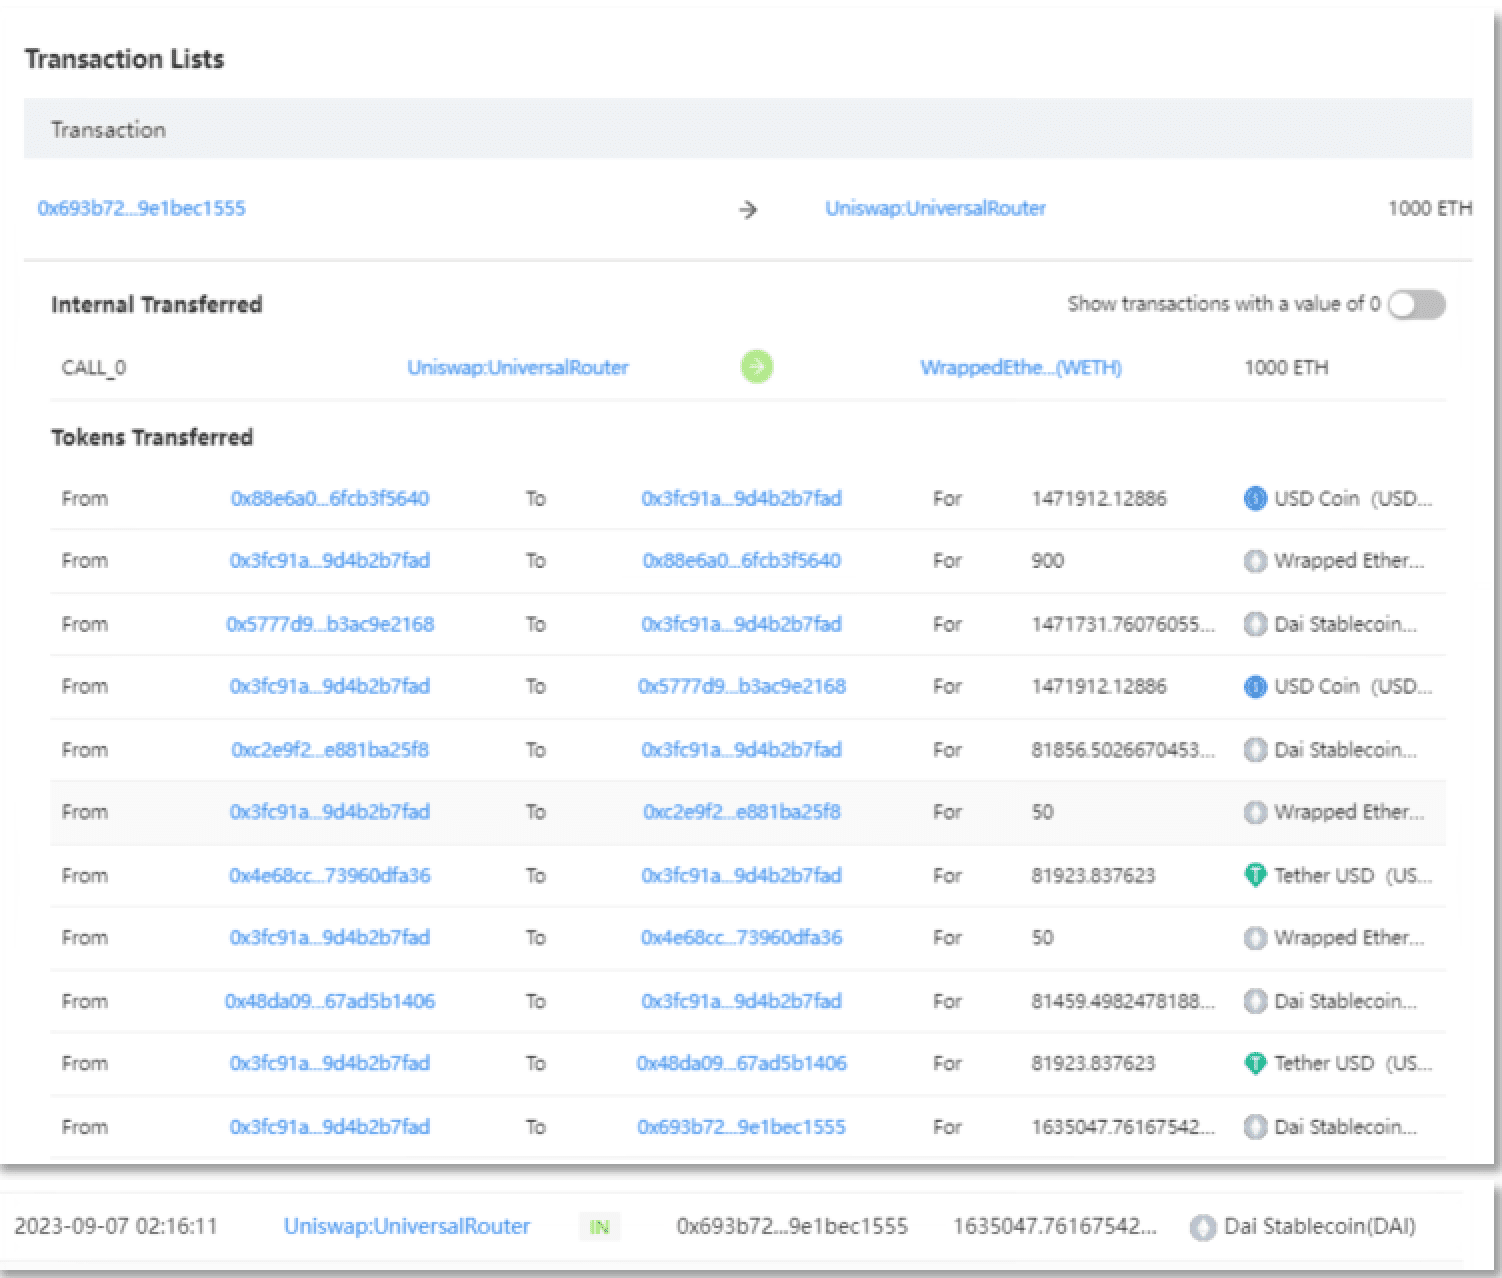
تم تحويل جزء من ETH إلى DAI. قام عنوان المُحتال 2 (0x693b72) بتحويل 1,000 ETH عبر منصة Uniswap V3 إلى 1,635,047.761675421713685327 DAI.
2.2 تحويل الأموال
قام المُحتالون، عبر وسائل تحويل الأموال بشكل مُوزّع، بنقل الأموال المُستولى عليها إلى عدة عناوين محافظ وسيطة، بإجمالي 1,635,139 DAI و13,785 ETH. ومن ذلك: تم تحويل 1,785 ETH إلى عنوان وسيط (0x4F2F02)، و2,000 ETH إلى عنوان وسيط (0x2ABdC2)، و10,000 ETH إلى عنوان وسيط (0x702350). بالإضافة إلى ذلك، حصل عنوان الوسيط (0x4F2F02) في اليوم التالي على 1,635,139 DAI.
2.2.1 تحويل أموال عنوان الوسيط (0x4F2F02)
تحصل هذا العنوان على الأموال عبر طبقة واحدة من تحويل الأموال ويملك 1,785 ETH و1,635,139 DAI.
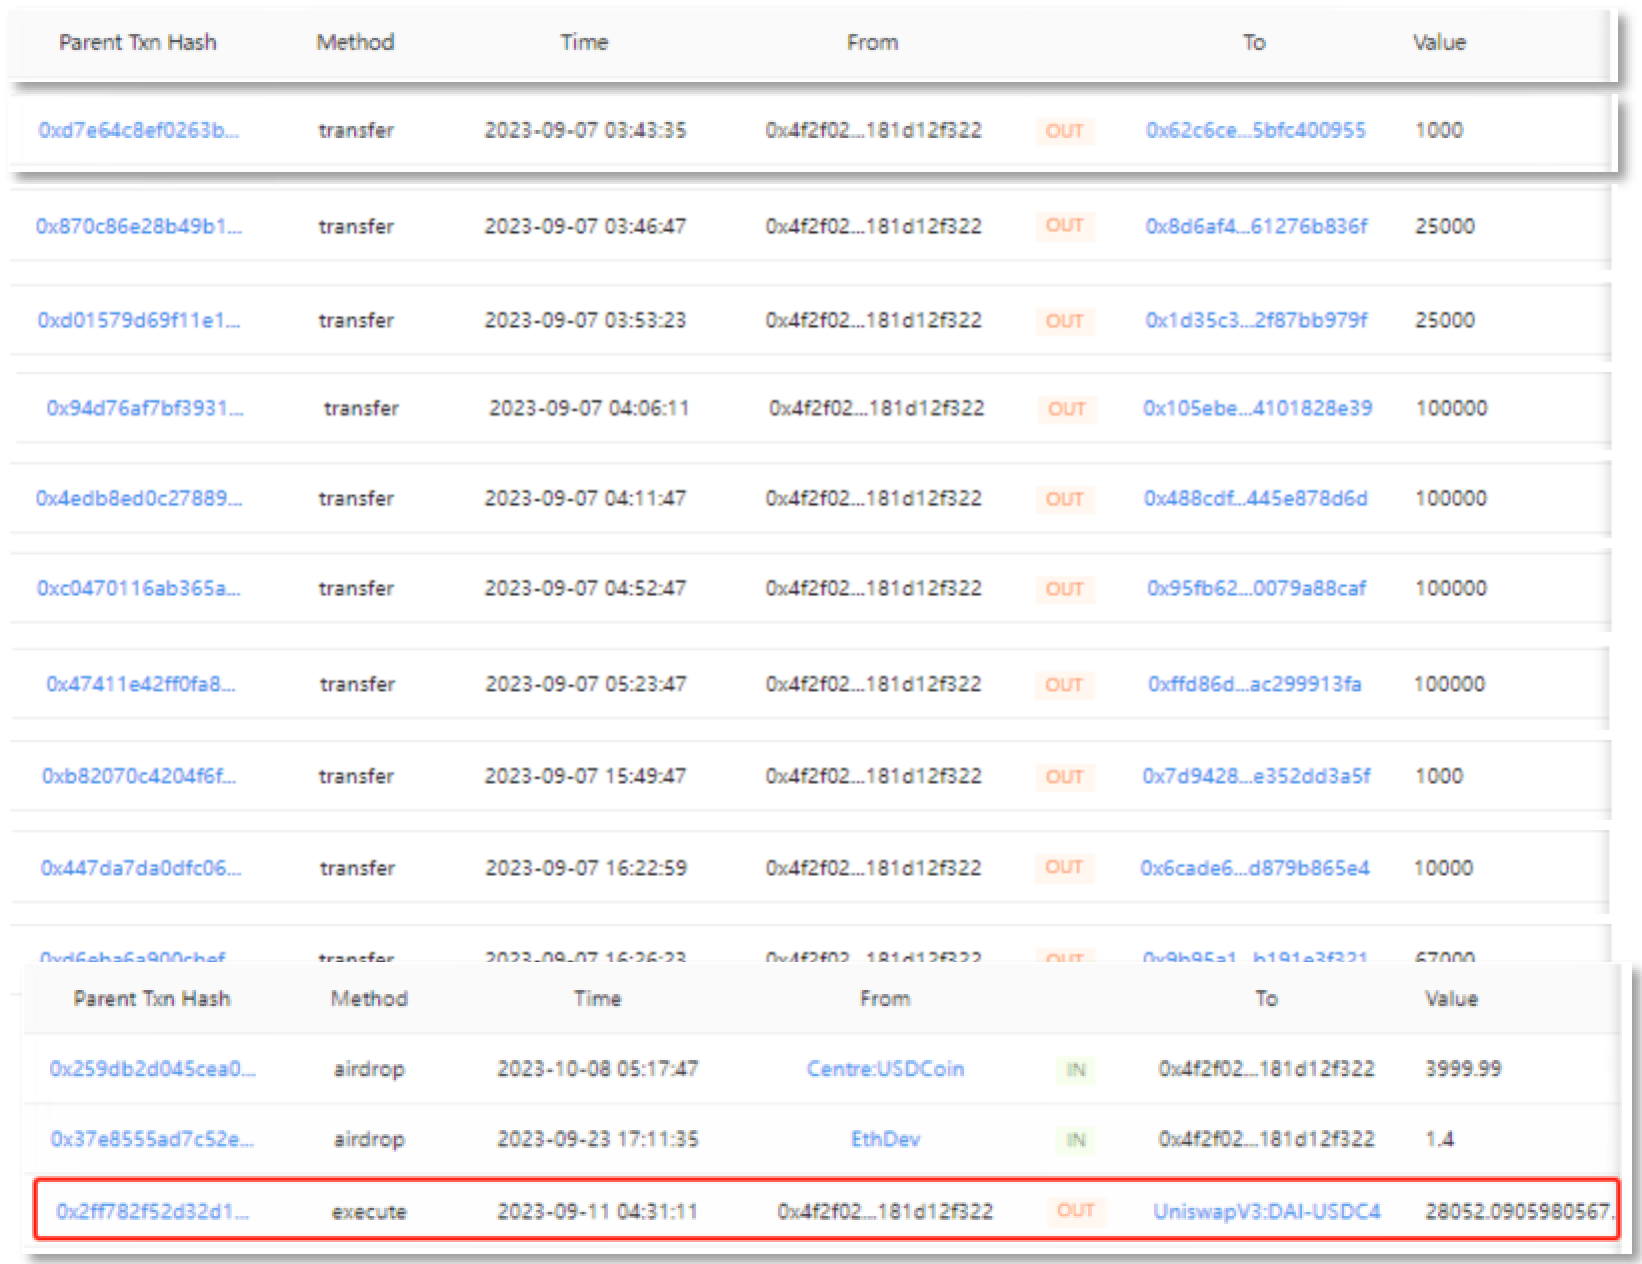
(1) تحويل الأموال بشكل مُشتّت لـ DAI، وإجراء استبدالات صغيرة إلى ETH
أولاً، بدأ المُحتالون في فجر 2023-09-07 بالقيام تدريجيًا عبر 10 معاملات بنقل 529,000 DAI. بعد ذلك، تم تحويل أول 7 معاملات بإجمالي 452,000 DAI من العنوان الوسيط إلى 0x4E5B2e (FixedFloat)، وكانت المعاملة رقم 8 بتحويلها من العنوان الوسيط إلى 0x6cC5F6 (OKX)، وأخيرًا، قامت آخر معاملتين بنقل إجمالي 77,000 DAI من العنوان الوسيط إلى 0xf1dA17 (eXch).
ثانيًا، في 10 سبتمبر، تم تحويل 28,052 DAI إلى 17.3 ETH عبر Uniswap V2.
بعد عمليات التحويل، بقي في هذا العنوان في النهاية 1,078,087 DAI من الأموال المسروقة دون أن يتم تحويلها بالكامل.
(2) تحويل أموال ETH
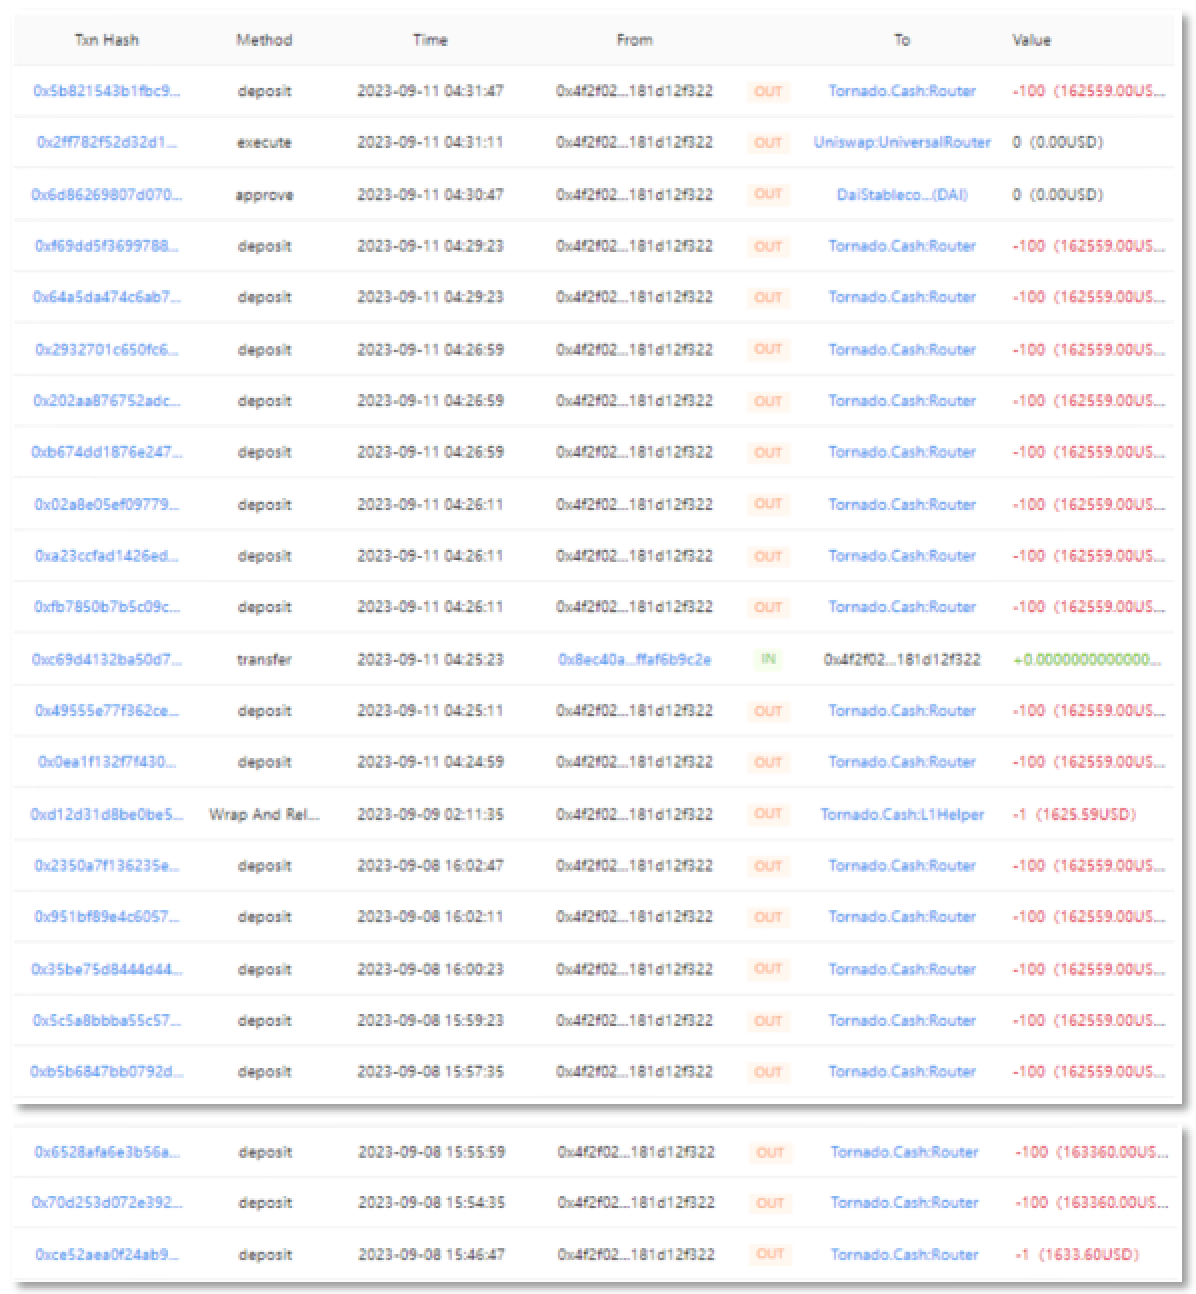
بدأ المُحتالون في 8 سبتمبر وحتى 11 سبتمبر، وقاموا تباعًا بإجراء 18 معاملة، حيث تم تحويل كامل 1,800 ETH إلى Tornado.Cash.
2.2.2 تحويل أموال العنوان الوسيط (0x2ABdC2)
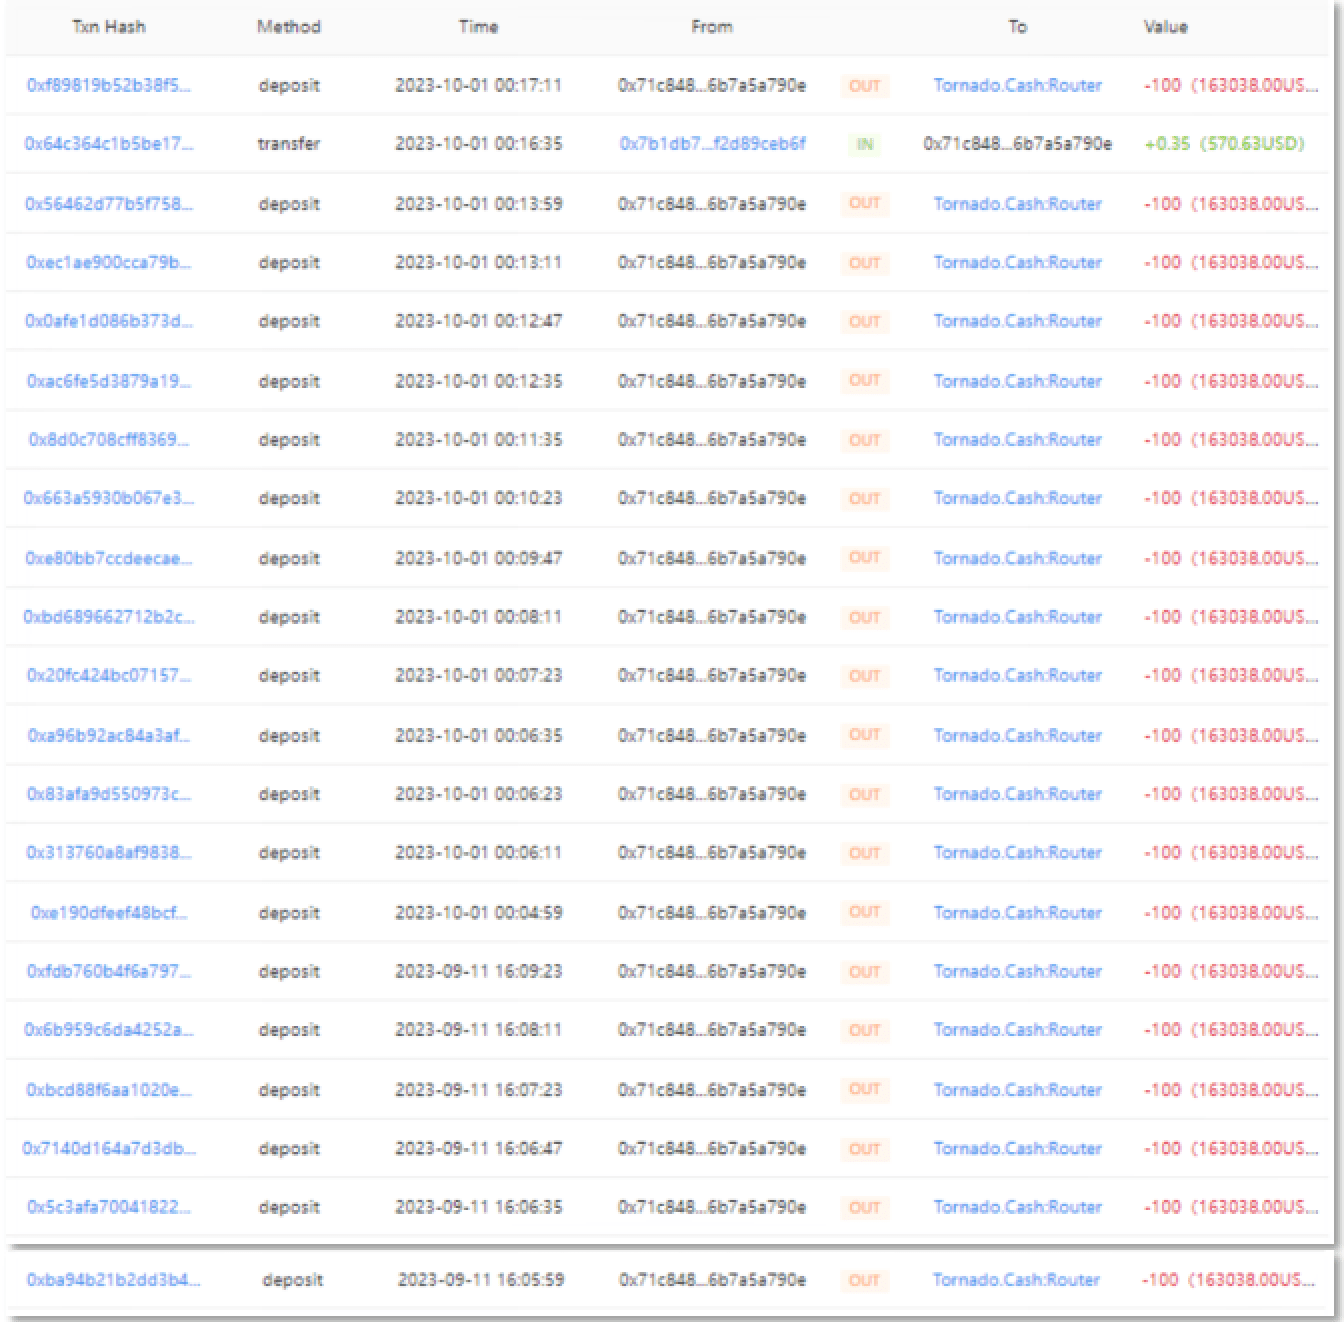
تحصل هذا العنوان على الأموال عبر طبقة واحدة من تحويل الأموال ويملك 2,000 ETH. أولاً، في 11 سبتمبر، قام هذا العنوان بتحويل 2000 ETH إلى العنوان الوسيط (0x71C848).
ثم إن عنوان الوسيط (0x71C848) تم تحويل أمواله على مرحلتين في 11 سبتمبر و1 أكتوبر، عبر عمليتي تحويل أموال بإجمالي 20 معاملة، حيث تم تحويل 100 ETH في كل عملية، بإجمالي 2000 ETH إلى Tornado.Cash.
2.2.3 تحويل أموال العنوان الوسيط (0x702350)
تحصل هذا العنوان على الأموال عبر طبقة واحدة من تحويل الأموال ويملك 10,000 ETH. واعتبارًا من 8 أكتوبر 2023، بقيت 10,000 ETH ما تزال في حساب هذا العنوان دون أن يتم تحويلها.
3، مصدر أموال الاحتيال
بعد تحليل المعاملات التاريخية لكلٍّ من عنوان المُحتال 1 (0x4c10a4) وعنوان المُحتال 2 (0x693b72)، تبيّن أنه سبق أن قام عنوان EOA (0x846317) بتحويل 1.353 ETH إلى عنوان المُحتال 2 (0x693b72)، وكانت مصادر أموال عنوان EOA المذكور مرتبطة بعناوين محافظ ساخنة في منصتي KuCoin وBinance التابعتين للبورصات المركزية.
4، الخلاصة
تحليل البيانات على السلسلة عبر منصة ChainAegis (https://app.chainaegis.com/)، حيث يتم عرض عملية الاحتيال بأكملها التي قام بها محتالو التصيد على السلسلة بشكل بسيط وواضح، وكذلك حالة احتفاظ أموال الاحتيال حاليًا. بعد قيام المُحتال بسرقة أموال عنوان الضحية، يقوم بإجراء سلسلة من عمليات تبادل الأموال وتحويلها، كما هو موضح في الرسم أدناه. وخلال ذلك، تمّت الإشارة إلى إجمالي عنواني احتيال: عنوان المُحتال 1 (0x4c10a4) وعنوان المُحتال 2 (0x693b72)، و4 عناوين وسيطة: عنوان وسيط (0x4F2F02)، عنوان وسيط (0x2ABdC2)، عنوان وسيط (0x702350) وعنوان وسيط (0x71C848). وقد تم إدراجها جميعًا في قاعدة بيانات العناوين الممنوعة (القائمة السوداء) لدى ChainAegis، مع إجراء مراقبة فورية للعناوين الوسيطة.
حولنا
تتمثل رؤية SharkTeam في حماية عالم Web3 من المخاطر الأمنية. يتكوّن الفريق من خبراء أمنيين وباحثين متقدمين ذوي خبرة واسعة من جميع أنحاء العالم، ويجيدون نظريات البنية التحتية لسلسلة الكتل والعقود الذكية. يقدم خدمات تشمل تحليل بيانات كبيرة على السلسلة، والتنبيه المبكر للمخاطر على السلسلة، وتدقيق العقود الذكية، واسترداد الأصول المشفرة، وغيرها، كما يقوم ببناء منصة تحليل البيانات الكبيرة على السلسلة والتنبيه بالمخاطر ChainAegis. تدعم المنصة تحليلات عميقة متعددة المستويات بلا حدود، ويمكنها التصدي بفعالية لمخاطر السرقة المستمرة المتقدمة (Advanced Persistent Theft، APT) في عالم Web3. وقد أُنشئت بالفعل علاقات تعاون طويلة الأمد مع الجهات الرئيسية الفاعلة في مختلف مجالات نظام Web3 البيئي، مثل Polkadot وMoonbeam وpolygon وOKX وHuobi Global وimToken وChainIDE وغيرها.
الموقع الرسمي: https://www.sharkteam.org