

#teku
teku
2 مشاهدات
2 يقومون بالنقاش
رائج
جديد
·
--
يحتاج العنوان الأخير عن «ثغرة أمنية» في إيثيريوم إلى قراءة أكثر تحديدًا.
لم يكن هذا خللًا في إجماع الشبكة الرئيسية ولا اختراقًا لمحفظة.
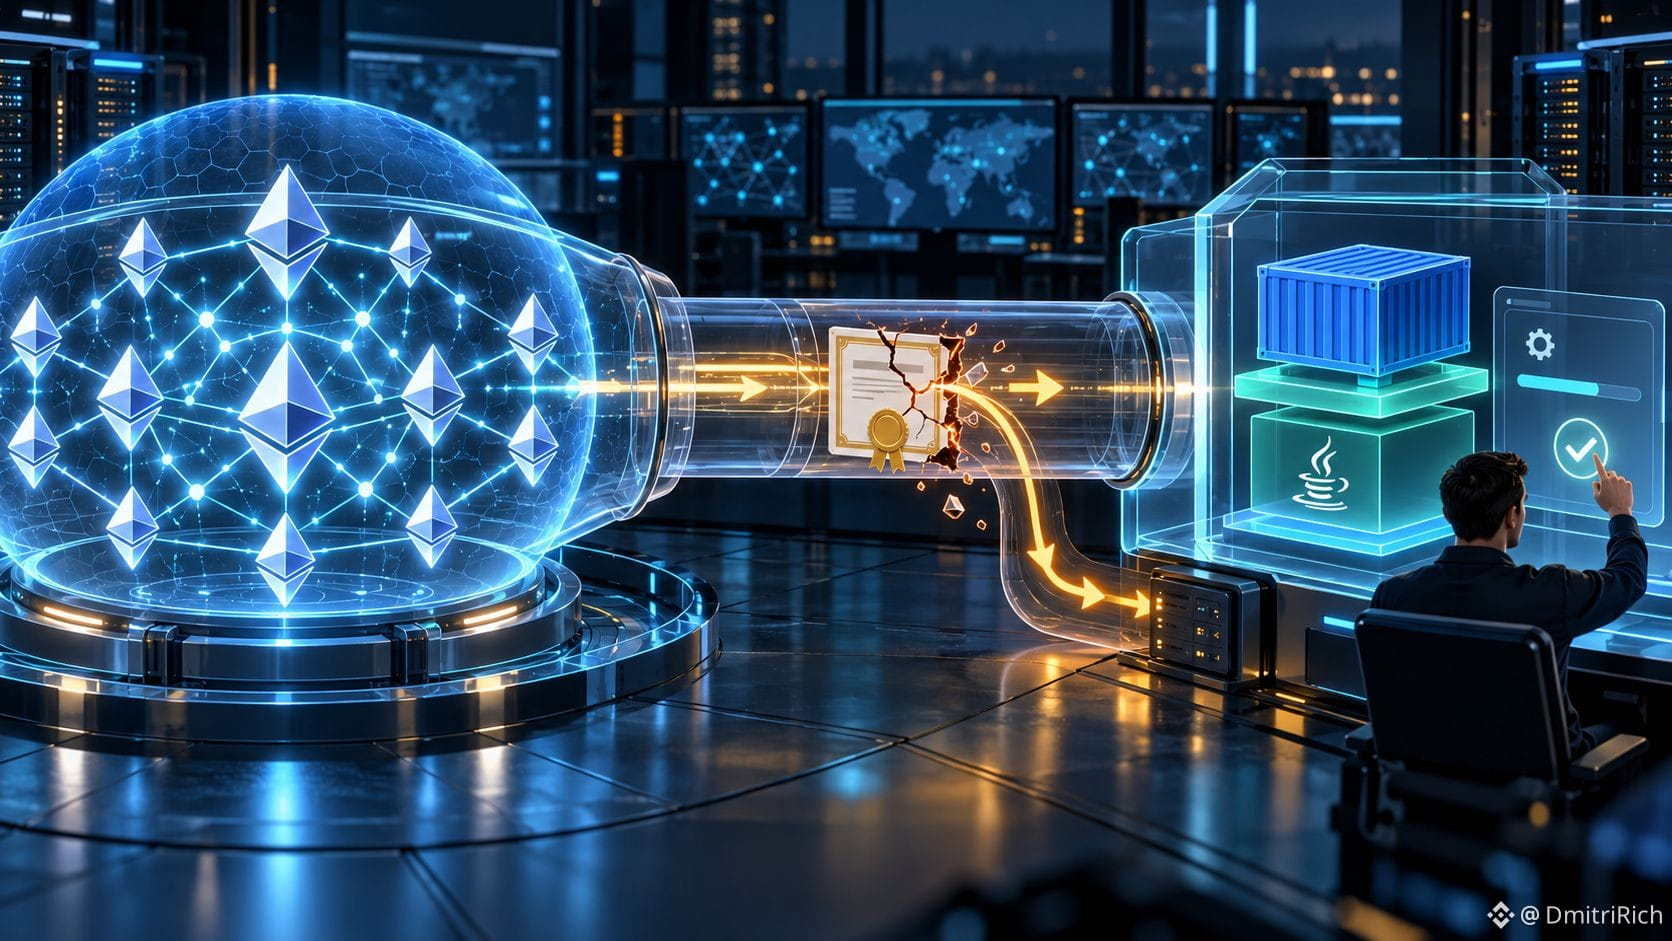
كان من الممكن أن تتيح مفاتيح شهادات eMudhra الضعيفة لمهاجم انتحال خدمات خارجية موثوق بها في بعض إعدادات #Teku و#Besu ، ما قد يؤدي إلى إعادة توجيه مكافآت المدقّقين.
لم تتأثر عُقد Teku الافتراضية للشبكة الرئيسية، ولم يُبلّغ عن أي استغلال للثغرة.
يُزيل Teku 26.10.3 وBesu 26.10.2 الجذور المتأثرة من صور Docker. أما الخطر الذي لم يُلتفت إليه فهو تثبيت الملفات الثنائية: فتحديث عميل #Ethereum لا يُحدّث مخزن الثقة في Java على المضيف.
ينبغي للمشغّلين تثبيت التصحيح لـJava بشكل منفصل؛ وعلى مستخدمي Java 26 الانتقال إلى إصدار مدعوم.
بالنسبة إلى حاملي $ETH ، فالشبكة ليست تحت الهجوم. أما المشغّلون، فهذا تصحيح للبنية التحتية، وليس عنوانًا ينبغي تجاهله.
{future}(ETHUSDT)
يحتاج العنوان الأخير عن «ثغرة أمنية» في إيثيريوم إلى قراءة أكثر تحديدًا.
لم يكن هذا خللًا في إجماع الشبكة الرئيسية ولا اختراقًا لمحفظة.
كان من الممكن أن تتيح مفاتيح شهادات eMudhra الضعيفة لمهاجم انتحال خدمات خارجية موثوق بها في بعض إعدادات #Teku و#Besu ، ما قد يؤدي إلى إعادة توجيه مكافآت المدقّقين.
لم تتأثر عُقد Teku الافتراضية للشبكة الرئيسية، ولم يُبلّغ عن أي استغلال للثغرة.
يُزيل Teku 26.10.3 وBesu 26.10.2 الجذور المتأثرة من صور Docker. أما الخطر الذي لم يُلتفت إليه فهو تثبيت الملفات الثنائية: فتحديث عميل #Ethereum لا يُحدّث مخزن الثقة في Java على المضيف.
ينبغي للمشغّلين تثبيت التصحيح لـJava بشكل منفصل؛ وعلى مستخدمي Java 26 الانتقال إلى إصدار مدعوم.
بالنسبة إلى حاملي $ETH ، فالشبكة ليست تحت الهجوم. أما المشغّلون، فهذا تصحيح للبنية التحتية، وليس عنوانًا ينبغي تجاهله.
71
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedWatch
16.3M مشاهدات
39,252 يقومون بالنقاش
2
#EarningsSeason
6.4M مشاهدات
31,967 يقومون بالنقاش
3
#USMidtermElections
27,451 مشاهدات
550 يقومون بالنقاش
4
#BitcoinDropsBelow$80K
19,197 مشاهدات
89 يقومون بالنقاش
5
#比特币跌破8万美元
170,878 مشاهدات
102 يقومون بالنقاش
6
#BoEOpensConsultationOnTokenizedCollateralForClearing
327 مشاهدات
19 يقومون بالنقاش
7
#BrazilCryptoExchangesMustApplyForLicensesByFriday
20,483 مشاهدات
456 يقومون بالنقاش
8
#ICEPartnersWithTradeXYZToBringPerpetualContractsToUS
662 مشاهدات
14 يقومون بالنقاش
9
#SolidusLabsReportsSuspected$170MSpoofingOnHyperliquidOilContracts
1,434 مشاهدات
24 يقومون بالنقاش
10
#StanDruckenmillerBecomesInvestorInTradeXYZ
18,560 مشاهدات
416 يقومون بالنقاش