
#safe5
safe5
19 مشاهدات
2 يقومون بالنقاش
رائج
جديد
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
🚨 عاجل: تؤكد Trezor وجود مكوّنات مزروعة خبيثة في 3 أجهزة Safe 5! ⚠️
إذا كنت تملك جهاز Trezor، فاقرأ هذا الآن — قد تُسرق عبارة الاسترداد الخاصة بك!
ماذا حدث؟
أكدت Trezor أن 3 محافظ Trezor Safe 5 احتوت على لوحات دوائر خبيثة.
المصدر: بائع التجزئة CryptoBilis
فترة البيع: 20 أغسطس - 23 سبتمبر 2026
عبر: CryptoBilis ومتجراه على Tokopedia وShopee
الفحص: تواصل 48 مستخدمًا مع Trezor، وتأكد العبث بأجهزة 3 منهم
كيف تعمل الشريحة المزروعة — مرعب!
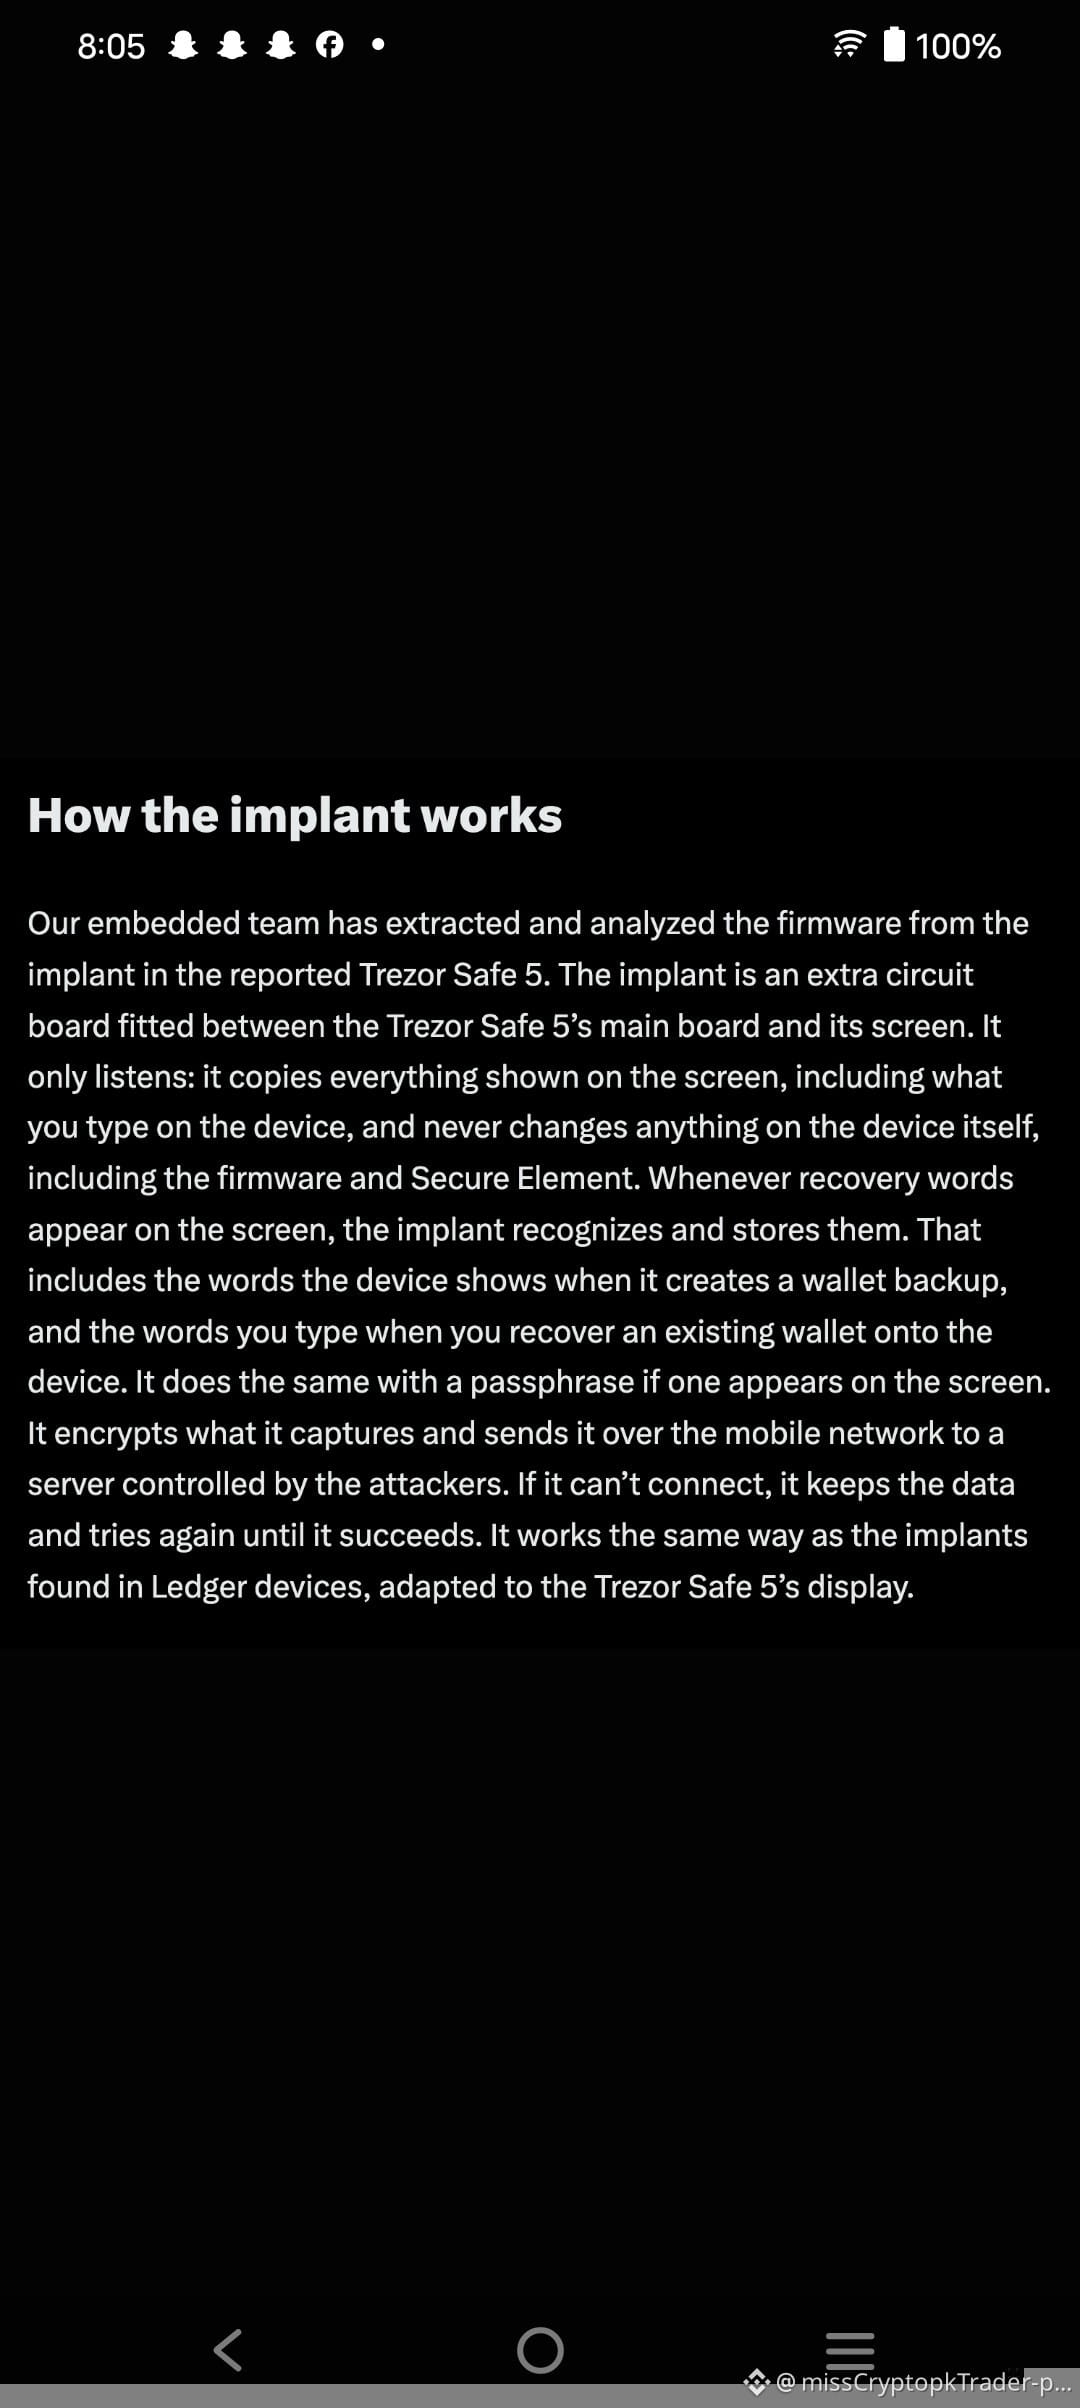
الشريحة المزروعة عبارة عن لوحة دوائر إضافية تُركّب بين اللوحة الرئيسية والشاشة.
وظيفتها الوحيدة هي التنصت:
- تنسخ كل ما يظهر على الشاشة
- تلتقط عبارة الاسترداد المكوّنة من 12 أو 24 كلمة عند إنشاء نسخة احتياطية
- تلتقط عبارة الاسترداد عند استعادة محفظة موجودة
- تلتقط أيضًا عبارة المرور الخاصة بك
ثم تشفّر البيانات وترسلها عبر شبكة الهاتف المحمول إلى خادم المهاجمين!
إذا تعذّر عليها الاتصال، تحتفظ بالبيانات وتحاول مجددًا لاحقًا.
لا تغيّر أبدًا البرنامج الثابت أو عنصر الأمان — لذا لن تعرف بوجودها أبدًا!
الخبر السار:
✅ لم يُبلّغ حتى الآن عن سرقة أموال أي مستخدم
✅ أسلوب الشريحة المزروعة نفسه الذي عُثر عليه سابقًا في أجهزة Ledger
ما الذي فعلته Trezor:
1. خفّضت شبكة البائعين بنحو 80%
2. شدّدت ضوابط الشراء والتخزين
3. أصدرت البرنامج الثابت 2.13.1 في 11 نوفمبر لمنع هذه الشرائح المزروعة من التقاط البيانات
ما عليك فعله الآن:
1. هل اشتريت من CryptoBilis منذ مارس 2026؟ → يحق لك الحصول على جهاز بديل أو استرداد أموالك مجانًا
2. حدّث البرنامج الثابت إلى 2.13.1 فورًا، باستخدام تطبيق Trezor Suite الرسمي فقط
3. لا تشترِ أبدًا محفظة أجهزة من Tokopedia أو Shopee أو Amazon أو من بائع تجزئة تابع لجهة خارجية
4. اشترِ فقط من موقع Trezor الرسمي
5. إذا استخدمت جهازًا متأثرًا لإنشاء محفظة أو استعادتها → انقل أموالك إلى محفظة جديدة ونظيفة، بعبارة استرداد جديدة
علّق 🟢 إذا كنت تستخدم Trezor أو Ledger
علّق 🔴 إذا كنت لا تزال تحتفظ بعملاتك المشفرة في منصة تداول
شارك هذا — فقد تنقذ مدخرات العمر لشخص ما!
#Trezor #Safe5 #HardwareWallets #CryptoSecurity
$BTC $ETH
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
🚨 عاجل: تؤكد Trezor وجود مكوّنات مزروعة خبيثة في 3 أجهزة Safe 5! ⚠️
إذا كنت تملك جهاز Trezor، فاقرأ هذا الآن — قد تُسرق عبارة الاسترداد الخاصة بك!
ماذا حدث؟
أكدت Trezor أن 3 محافظ Trezor Safe 5 احتوت على لوحات دوائر خبيثة.
المصدر: بائع التجزئة CryptoBilis
فترة البيع: 20 أغسطس - 23 سبتمبر 2026
عبر: CryptoBilis ومتجراه على Tokopedia وShopee
الفحص: تواصل 48 مستخدمًا مع Trezor، وتأكد العبث بأجهزة 3 منهم
كيف تعمل الشريحة المزروعة — مرعب!
الشريحة المزروعة عبارة عن لوحة دوائر إضافية تُركّب بين اللوحة الرئيسية والشاشة.
وظيفتها الوحيدة هي التنصت:
- تنسخ كل ما يظهر على الشاشة
- تلتقط عبارة الاسترداد المكوّنة من 12 أو 24 كلمة عند إنشاء نسخة احتياطية
- تلتقط عبارة الاسترداد عند استعادة محفظة موجودة
- تلتقط أيضًا عبارة المرور الخاصة بك
ثم تشفّر البيانات وترسلها عبر شبكة الهاتف المحمول إلى خادم المهاجمين!
إذا تعذّر عليها الاتصال، تحتفظ بالبيانات وتحاول مجددًا لاحقًا.
لا تغيّر أبدًا البرنامج الثابت أو عنصر الأمان — لذا لن تعرف بوجودها أبدًا!
الخبر السار:
✅ لم يُبلّغ حتى الآن عن سرقة أموال أي مستخدم
✅ أسلوب الشريحة المزروعة نفسه الذي عُثر عليه سابقًا في أجهزة Ledger
ما الذي فعلته Trezor:
1. خفّضت شبكة البائعين بنحو 80%
2. شدّدت ضوابط الشراء والتخزين
3. أصدرت البرنامج الثابت 2.13.1 في 11 نوفمبر لمنع هذه الشرائح المزروعة من التقاط البيانات
ما عليك فعله الآن:
1. هل اشتريت من CryptoBilis منذ مارس 2026؟ → يحق لك الحصول على جهاز بديل أو استرداد أموالك مجانًا
2. حدّث البرنامج الثابت إلى 2.13.1 فورًا، باستخدام تطبيق Trezor Suite الرسمي فقط
3. لا تشترِ أبدًا محفظة أجهزة من Tokopedia أو Shopee أو Amazon أو من بائع تجزئة تابع لجهة خارجية
4. اشترِ فقط من موقع Trezor الرسمي
5. إذا استخدمت جهازًا متأثرًا لإنشاء محفظة أو استعادتها → انقل أموالك إلى محفظة جديدة ونظيفة، بعبارة استرداد جديدة
علّق 🟢 إذا كنت تستخدم Trezor أو Ledger
علّق 🔴 إذا كنت لا تزال تحتفظ بعملاتك المشفرة في منصة تداول
شارك هذا — فقد تنقذ مدخرات العمر لشخص ما!
#Trezor #Safe5 #HardwareWallets #CryptoSecurity
$BTC $ETH
🚨 عاجل: تؤكد Trezor وجود مكوّنات مزروعة خبيثة في 3 أجهزة Safe 5! ⚠️
إذا كنت تملك جهاز Trezor، فاقرأ هذا الآن — قد تُسرق عبارة الاسترداد الخاصة بك!
ماذا حدث؟
أكدت Trezor أن 3 محافظ Trezor Safe 5 احتوت على لوحات دوائر خبيثة.
المصدر: بائع التجزئة CryptoBilis
فترة البيع: 20 أغسطس - 23 سبتمبر 2026
عبر: CryptoBilis ومتجراه على Tokopedia وShopee
الفحص: تواصل 48 مستخدمًا مع Trezor، وتأكد العبث بأجهزة 3 منهم
كيف تعمل الشريحة المزروعة — مرعب!
الشريحة المزروعة عبارة عن لوحة دوائر إضافية تُركّب بين اللوحة الرئيسية والشاشة.
وظيفتها الوحيدة هي التنصت:
- تنسخ كل ما يظهر على الشاشة
- تلتقط عبارة الاسترداد المكوّنة من 12 أو 24 كلمة عند إنشاء نسخة احتياطية
- تلتقط عبارة الاسترداد عند استعادة محفظة موجودة
- تلتقط أيضًا عبارة المرور الخاصة بك
ثم تشفّر البيانات وترسلها عبر شبكة الهاتف المحمول إلى خادم المهاجمين!
إذا تعذّر عليها الاتصال، تحتفظ بالبيانات وتحاول مجددًا لاحقًا.
لا تغيّر أبدًا البرنامج الثابت أو عنصر الأمان — لذا لن تعرف بوجودها أبدًا!
الخبر السار:
✅ لم يُبلّغ حتى الآن عن سرقة أموال أي مستخدم
✅ أسلوب الشريحة المزروعة نفسه الذي عُثر عليه سابقًا في أجهزة Ledger
ما الذي فعلته Trezor:
1. خفّضت شبكة البائعين بنحو 80%
2. شدّدت ضوابط الشراء والتخزين
3. أصدرت البرنامج الثابت 2.13.1 في 11 نوفمبر لمنع هذه الشرائح المزروعة من التقاط البيانات
ما عليك فعله الآن:
1. هل اشتريت من CryptoBilis منذ مارس 2026؟ → يحق لك الحصول على جهاز بديل أو استرداد أموالك مجانًا
2. حدّث البرنامج الثابت إلى 2.13.1 فورًا، باستخدام تطبيق Trezor Suite الرسمي فقط
3. لا تشترِ أبدًا محفظة أجهزة من Tokopedia أو Shopee أو Amazon أو من بائع تجزئة تابع لجهة خارجية
4. اشترِ فقط من موقع Trezor الرسمي
5. إذا استخدمت جهازًا متأثرًا لإنشاء محفظة أو استعادتها → انقل أموالك إلى محفظة جديدة ونظيفة، بعبارة استرداد جديدة
علّق 🟢 إذا كنت تستخدم Trezor أو Ledger
علّق 🔴 إذا كنت لا تزال تحتفظ بعملاتك المشفرة في منصة تداول
شارك هذا — فقد تنقذ مدخرات العمر لشخص ما!
#Trezor #Safe5 #HardwareWallets #CryptoSecurity
$BTC $ETH
94
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#HuangExitNvidiaStrategyInFocus
118,690 مشاهدات
1,247 يقومون بالنقاش
2
#AnthropicRejectsIPODelayValuationinQuestion
727,565 مشاهدات
5,449 يقومون بالنقاش
3
#HedgeFundsCMEBitcoinNetShortsFall89%
3,271 مشاهدات
73 يقومون بالنقاش
4
#BitMineReports$6.3BNetLossForFiscal2026
15,013 مشاهدات
151 يقومون بالنقاش
5
#NvidiaNamesColetteKressInterimCEO
73 مشاهدات
10 يقومون بالنقاش
6
#AnthropicIPOAboutSixTimesOversubscribed
1,156 مشاهدات
50 يقومون بالنقاش
7
#SoFiExpandsSoFiUSDStablecoinToPolygon
3,662 مشاهدات
75 يقومون بالنقاش
8
#TetherGoldXAUTCompletesKPMGAudit
4,398 مشاهدات
79 يقومون بالنقاش
9
#ChipStocksExtendLossesAfterNvidiaCEOChange
44,980 مشاهدات
507 يقومون بالنقاش
10
#TrezorConfirmsMaliciousImplantsIn3Safe5Devices
1,959 مشاهدات
34 يقومون بالنقاش