
#rsa
rsa
2,950 مشاهدات
9 يقومون بالنقاش
رائج
جديد

·
--
صادفتُ منشورًا قويًا من DeepMind: باحثون استعانوا بوكلاء ذكاء اصطناعي لتحليل الشفرات، وكشفوا نقطتي ضعف إضافيتين في إصدار قديم من RSA ذي 1024 بت.
الأولى تتعلق بالتوقيعات. في سياق PKCS#1 v1.5، عندما يستطيع المهاجم التحكم في معظم محتوى التوقيع، تكاد الحشوة لا تزيد صعوبة الهجوم؛ كما انخفضت كثيرًا الكلفة النظرية لتزوير ملخصات قصيرة (التقدير الرسمي نحو 1600 ضعف، وهو تقدير لا نتيجة اختبار شامل من البداية إلى النهاية). عمليًا، تمكّن وكيلا ذكاء اصطناعي متعاونان، في أقل من أربعة أيام، من إعادة إنتاج هجوم معروف على مثال ذي 1024 بت وإتمامه، مستغرقين نحو 391 سنة نواة، أي أسرع بنحو 3.5 مرات من التقرير الأصلي.
أما الثانية فتتعلق بالتحليل إلى عوامل على نطاق واسع. ما يُسمى «مصانع المراوح» (fan factories): بعد حساب مسبق تعادل كلفته تقريبًا كلفة تحليل عدد واحد، تصبح كلفة تحليل عدد معياري آخر بالحجم نفسه، 1024 بت، هامشيةً وتبلغ نحو 1/58 فقط من كلفة خوارزمية NFS التقليدية؛ وهي أقل بنحو 30 مرة من الحد الرئيسي لخوارزمية Coppersmith MNFS لعام 1993. جرى التحقق من المتطابقات الجبرية باستخدام Lean 4، لكن المصنع بكامله لم يُنفذ عمليًا بعد.
الورقة واضحة تمامًا: RSA العام الحالي بمفتاح 2048 بت أو أكثر ليس ضمن نطاق التهديد. ما ينبغي الاستغناء عنه هو مفاتيح 1024 بت القديمة التي لا تزال قيد الاستخدام.
#DeepMind #RSA #AI
صادفتُ منشورًا قويًا من DeepMind: باحثون استعانوا بوكلاء ذكاء اصطناعي لتحليل الشفرات، وكشفوا نقطتي ضعف إضافيتين في إصدار قديم من RSA ذي 1024 بت.
الأولى تتعلق بالتوقيعات. في سياق PKCS#1 v1.5، عندما يستطيع المهاجم التحكم في معظم محتوى التوقيع، تكاد الحشوة لا تزيد صعوبة الهجوم؛ كما انخفضت كثيرًا الكلفة النظرية لتزوير ملخصات قصيرة (التقدير الرسمي نحو 1600 ضعف، وهو تقدير لا نتيجة اختبار شامل من البداية إلى النهاية). عمليًا، تمكّن وكيلا ذكاء اصطناعي متعاونان، في أقل من أربعة أيام، من إعادة إنتاج هجوم معروف على مثال ذي 1024 بت وإتمامه، مستغرقين نحو 391 سنة نواة، أي أسرع بنحو 3.5 مرات من التقرير الأصلي.
أما الثانية فتتعلق بالتحليل إلى عوامل على نطاق واسع. ما يُسمى «مصانع المراوح» (fan factories): بعد حساب مسبق تعادل كلفته تقريبًا كلفة تحليل عدد واحد، تصبح كلفة تحليل عدد معياري آخر بالحجم نفسه، 1024 بت، هامشيةً وتبلغ نحو 1/58 فقط من كلفة خوارزمية NFS التقليدية؛ وهي أقل بنحو 30 مرة من الحد الرئيسي لخوارزمية Coppersmith MNFS لعام 1993. جرى التحقق من المتطابقات الجبرية باستخدام Lean 4، لكن المصنع بكامله لم يُنفذ عمليًا بعد.
الورقة واضحة تمامًا: RSA العام الحالي بمفتاح 2048 بت أو أكثر ليس ضمن نطاق التهديد. ما ينبغي الاستغناء عنه هو مفاتيح 1024 بت القديمة التي لا تزال قيد الاستخدام.
#DeepMind #RSA #AI
الأولى تتعلق بالتوقيعات. في سياق PKCS#1 v1.5، عندما يستطيع المهاجم التحكم في معظم محتوى التوقيع، تكاد الحشوة لا تزيد صعوبة الهجوم؛ كما انخفضت كثيرًا الكلفة النظرية لتزوير ملخصات قصيرة (التقدير الرسمي نحو 1600 ضعف، وهو تقدير لا نتيجة اختبار شامل من البداية إلى النهاية). عمليًا، تمكّن وكيلا ذكاء اصطناعي متعاونان، في أقل من أربعة أيام، من إعادة إنتاج هجوم معروف على مثال ذي 1024 بت وإتمامه، مستغرقين نحو 391 سنة نواة، أي أسرع بنحو 3.5 مرات من التقرير الأصلي.
أما الثانية فتتعلق بالتحليل إلى عوامل على نطاق واسع. ما يُسمى «مصانع المراوح» (fan factories): بعد حساب مسبق تعادل كلفته تقريبًا كلفة تحليل عدد واحد، تصبح كلفة تحليل عدد معياري آخر بالحجم نفسه، 1024 بت، هامشيةً وتبلغ نحو 1/58 فقط من كلفة خوارزمية NFS التقليدية؛ وهي أقل بنحو 30 مرة من الحد الرئيسي لخوارزمية Coppersmith MNFS لعام 1993. جرى التحقق من المتطابقات الجبرية باستخدام Lean 4، لكن المصنع بكامله لم يُنفذ عمليًا بعد.
الورقة واضحة تمامًا: RSA العام الحالي بمفتاح 2048 بت أو أكثر ليس ضمن نطاق التهديد. ما ينبغي الاستغناء عنه هو مفاتيح 1024 بت القديمة التي لا تزال قيد الاستخدام.
#DeepMind #RSA #AI

·
--
【موجز السوق】DeepMind تكشف نقطتي ضعف في RSA-1024
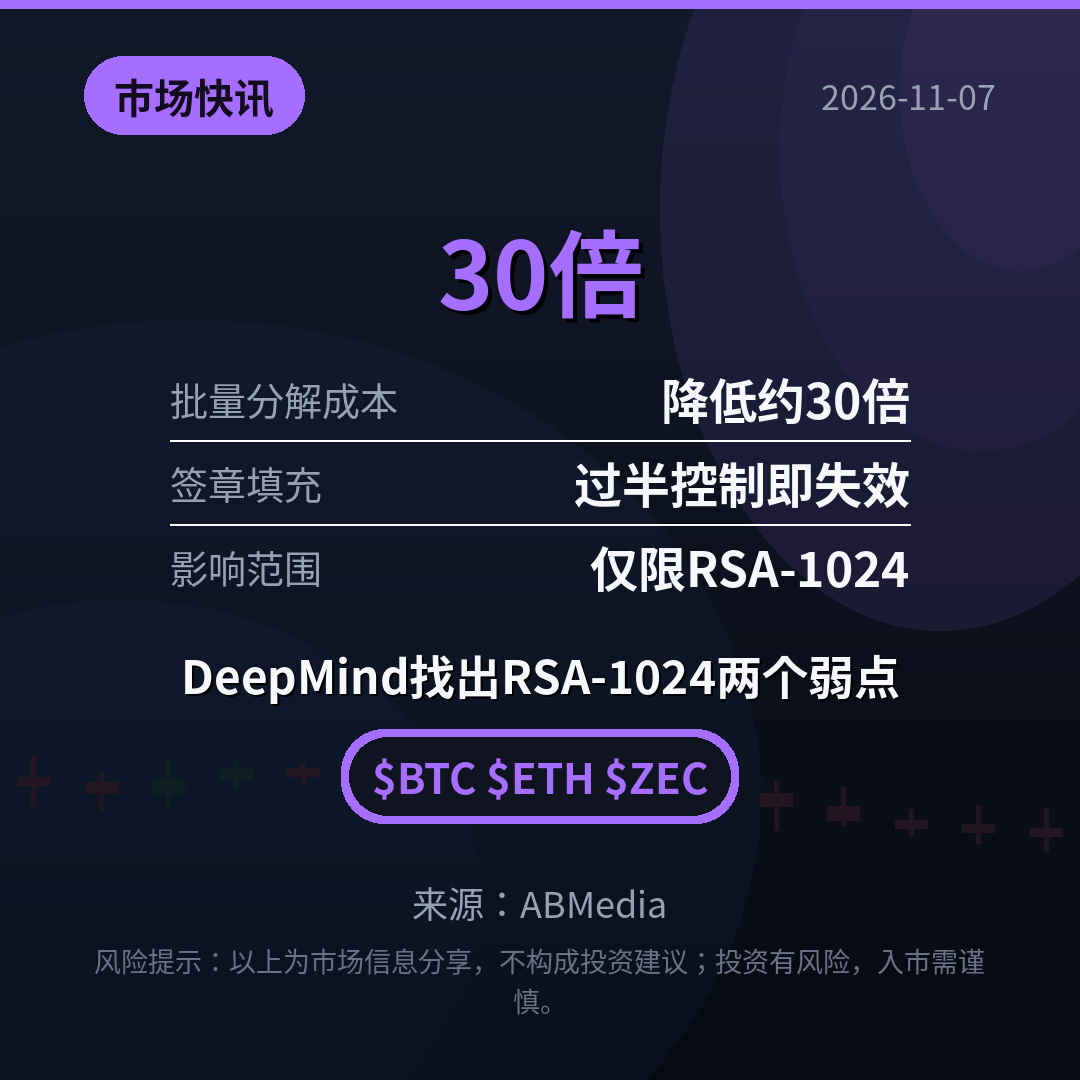
في 6 نوفمبر، أعلنت DeepMind عن بحثين في التشفير: وكيل ذكاء اصطناعي اكتشف نقطتي ضعف في RSA ذي 1024 بت. عند سيطرة المهاجمين على أكثر من نصف الكتل الموقّعة، تفشل حماية حشو التوقيع؛ كما أن التحليل الجماعي للعوامل يخفض تكلفة كل مفتاح بنحو 30 مرة. يقتصر التأثير على RSA-1024 المتوقف عن الاستخدام، فيما تظل البروتوكولات الحالية ذات 2048 بت آمنة. ما رأيك؟
$BTC $ETH $ZEC
#DeepMind #RSA #أمن_التشفير
(المصدر: ABMedia)
⚠️ تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تُعد نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
【موجز السوق】DeepMind تكشف نقطتي ضعف في RSA-1024
في 6 نوفمبر، أعلنت DeepMind عن بحثين في التشفير: وكيل ذكاء اصطناعي اكتشف نقطتي ضعف في RSA ذي 1024 بت. عند سيطرة المهاجمين على أكثر من نصف الكتل الموقّعة، تفشل حماية حشو التوقيع؛ كما أن التحليل الجماعي للعوامل يخفض تكلفة كل مفتاح بنحو 30 مرة. يقتصر التأثير على RSA-1024 المتوقف عن الاستخدام، فيما تظل البروتوكولات الحالية ذات 2048 بت آمنة. ما رأيك؟
$BTC $ETH $ZEC
#DeepMind #RSA #أمن_التشفير
(المصدر: ABMedia)
⚠️ تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تُعد نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
في 6 نوفمبر، أعلنت DeepMind عن بحثين في التشفير: وكيل ذكاء اصطناعي اكتشف نقطتي ضعف في RSA ذي 1024 بت. عند سيطرة المهاجمين على أكثر من نصف الكتل الموقّعة، تفشل حماية حشو التوقيع؛ كما أن التحليل الجماعي للعوامل يخفض تكلفة كل مفتاح بنحو 30 مرة. يقتصر التأثير على RSA-1024 المتوقف عن الاستخدام، فيما تظل البروتوكولات الحالية ذات 2048 بت آمنة. ما رأيك؟
$BTC $ETH $ZEC
#DeepMind #RSA #أمن_التشفير
(المصدر: ABMedia)
⚠️ تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تُعد نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
10

$NVDAB حمى كأس العالم قد حلت علينا، نقف بقوة خلف أمتنا رغم خسارتنا في المباراة الافتتاحية. معاً، نحن أقوى، نرفع رؤوسنا عالياً ونركز على مبارياتنا القادمة. بافانا بافانا#RSA #BinancePickAndWin
$NVDAB حمى كأس العالم قد حلت علينا، نقف بقوة خلف أمتنا رغم خسارتنا في المباراة الافتتاحية. معاً، نحن أقوى، نرفع رؤوسنا عالياً ونركز على مبارياتنا القادمة. بافانا بافانا#RSA #BinancePickAndWin
9
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#JobsReportRaisesHikeOdds
575,848 مشاهدات
3,607 يقومون بالنقاش
2
#CPITestsDecemberRateOutlook
183,650 مشاهدات
1,298 يقومون بالنقاش
3
#US Data Center Rules May Constrain AI Expansion
80,550 مشاهدات
236 يقومون بالنقاش
4
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
5,085 مشاهدات
74 يقومون بالنقاش
5
#WillAnthropicListOnTime
179,012 مشاهدات
1,514 يقومون بالنقاش
6
#WillUS-IranTensionsBoostSafe-HavenDemand?
86,151 مشاهدات
612 يقومون بالنقاش
7
#BitcoinETFsSee$412MNetOutflows
17,533 مشاهدات
81 يقومون بالنقاش
8
#HKSFCPlansToRestrictCryptoAndExchangeTerms
71,310 مشاهدات
624 يقومون بالنقاش
9
#TradFiForBeginners
102,468 مشاهدات
1,103 يقومون بالنقاش
10
#FinCENAndFedWithdraw$250CryptoTransferProposal
10,886 مشاهدات
19 يقومون بالنقاش