
#qday
qday
1,531 مشاهدات
32 يقومون بالنقاش
رائج
جديد
·
--
بينما يعدّ العالم بأسره تنازليًا الأيام المتبقية حتى اجتماع مجلس الاحتياطي الفيدرالي بشأن أسعار الفائدة في أواخر أكتوبر، يجري تسريع «عدّ تنازلي» آخر بهدوء، والرهان هنا هو البيتكوين نفسه.
بدأ الأمر في 15 أكتوبر: نشر فريق Quantum AI في غوغل بحثًا في مجلة Science، أظهر فيه أن شريحة Willow ذات الـ105 كيوبتات، باستخدام تقنية «استنبات الحالات السحرية»، خفّضت معدل أخطاء تحضير الحالات السحرية، وهي أكثر المواد استهلاكًا للموارد في الحوسبة الكمومية المتحمّلة للأخطاء، بنحو 40 مرة، وحققت دقة منطقية بلغت 99.99%. وقدّرت أبحاث سابقة أن توليد الحالات السحرية قد يستهلك ما يصل إلى 95% من قدرة الحاسوب الكمومي. وما عالجه فريق غوغل هذه المرة هو تحديدًا البند الأعلى كلفة في الطريق إلى فك التشفير.
لكن لنهدأ قليلًا: هذا لا يعني أن البيتكوين قد اختُرق. فقد استخدمت التجربة 54 كيوبتًا فقط، ولم يجتز فحص الجودة سوى نحو 8% من محاولات التحضير. أما فك مفتاح خاص واحد لمنحنى إهليلجي، فيتطلب أن تكون الحالات السحرية نقية إلى مستوى يقارب جزءًا واحدًا من عشرة مليارات، أي نحو مليون ضعف النتيجة الحالية. كما لم تتغير تقديرات غوغل الصادرة في مارس من هذا العام، التي أشارت إلى أن فك تشفير البيتكوين يحتاج إلى نحو 500 ألف كيوبت فيزيائي. الاتجاه بات واضحًا، لكن المسافة ما زالت طويلة.
أما التقدم الحقيقي فيكمن في جانب آخر: في اليوم نفسه، أسست 9 شركات بلوكتشين في لشبونة «تحالفًا كموميًا» لوضع معايير قطاعية لـ«الجاهزية لمقاومة الكم». وأرقام سجلاتهم لافتة: انكشفت المفاتيح العامة لنحو 6.04–6.4 ملايين من عملات $BTC بشكل دائم على السلسلة، أي ما يقارب ثلث المعروض، ومن بينها نحو 1.1 مليون عملة من عصر ساتوشي، لم تُخفَ مفاتيحها العامة منذ نشأتها. وحدّد التحالف عتبة «ساعة يوم القيامة الكمومي» عند نحو 856 ألف كيوبت فيزيائي، وأشار إلى مارس 2028 بوصفه نافذة مبكرة محتملة. كما نشرت Coinbase في 13 أكتوبر توصيات بشأن أمن البيتكوين، داعية المطورين إلى التخطيط مسبقًا لعملية انتقال تمتد سنوات.
وجهة نظر: ظل مجتمع البيتكوين يتجادل لسنوات بشأن «الترقية لمقاومة الكم». ومقترحات مثل BIP-360 مطروحة، لكن Bitcoin Core لم يطبّق حتى الآن أي تغيير جوهري. الخطر الحقيقي ليس أن تُفرغ المحافظ ذات صباح، بل أن تكون «نافذة الانتقال» أقصر مما نتصور: فبمجرد اقتراب الحواسيب الكمومية المتحمّلة للأخطاء من العتبة، سيتعين نقل عملات تمثل ثلث المعروض، وستحتاج البورصات وخدمات الحفظ والجسور بين السلاسل ومفاتيح إصدار العملات المستقرة إلى التغيير جميعًا. هذه مهمة تنسيق على مستوى القطاع بأكمله، وليست أمرًا يمكن تأجيله إلى أن يحل يوم Q-Day. فهناك 6.4 ملايين عملة مكشوفة على السلسلة، تمثل عدًّا تنازليًا مرئيًا يخيم فوق البيتكوين.
لن تقضي الحوسبة الكمومية على البيتكوين، لكنها تطرح عليه مسألة تطبيقية: نظام يزعم أنه «لا يحتاج إلى الثقة» يجد نفسه للمرة الأولى مضطرًا إلى إنجاز تعاون عالمي قبل موعد هندسي محدد. والإجابة عن هذه المسألة ستحدد كيف سيقيّم الناس هذه السلسلة بعد عقود.
لا يشكل ما سبق نصيحة استثمارية. أجرِ بحثك الخاص (DYOR)، فالتداول ينطوي على مخاطر.
#量子计算 #比特币安全 #QDay
بينما يعدّ العالم بأسره تنازليًا الأيام المتبقية حتى اجتماع مجلس الاحتياطي الفيدرالي بشأن أسعار الفائدة في أواخر أكتوبر، يجري تسريع «عدّ تنازلي» آخر بهدوء، والرهان هنا هو البيتكوين نفسه.
بدأ الأمر في 15 أكتوبر: نشر فريق Quantum AI في غوغل بحثًا في مجلة Science، أظهر فيه أن شريحة Willow ذات الـ105 كيوبتات، باستخدام تقنية «استنبات الحالات السحرية»، خفّضت معدل أخطاء تحضير الحالات السحرية، وهي أكثر المواد استهلاكًا للموارد في الحوسبة الكمومية المتحمّلة للأخطاء، بنحو 40 مرة، وحققت دقة منطقية بلغت 99.99%. وقدّرت أبحاث سابقة أن توليد الحالات السحرية قد يستهلك ما يصل إلى 95% من قدرة الحاسوب الكمومي. وما عالجه فريق غوغل هذه المرة هو تحديدًا البند الأعلى كلفة في الطريق إلى فك التشفير.
لكن لنهدأ قليلًا: هذا لا يعني أن البيتكوين قد اختُرق. فقد استخدمت التجربة 54 كيوبتًا فقط، ولم يجتز فحص الجودة سوى نحو 8% من محاولات التحضير. أما فك مفتاح خاص واحد لمنحنى إهليلجي، فيتطلب أن تكون الحالات السحرية نقية إلى مستوى يقارب جزءًا واحدًا من عشرة مليارات، أي نحو مليون ضعف النتيجة الحالية. كما لم تتغير تقديرات غوغل الصادرة في مارس من هذا العام، التي أشارت إلى أن فك تشفير البيتكوين يحتاج إلى نحو 500 ألف كيوبت فيزيائي. الاتجاه بات واضحًا، لكن المسافة ما زالت طويلة.
أما التقدم الحقيقي فيكمن في جانب آخر: في اليوم نفسه، أسست 9 شركات بلوكتشين في لشبونة «تحالفًا كموميًا» لوضع معايير قطاعية لـ«الجاهزية لمقاومة الكم». وأرقام سجلاتهم لافتة: انكشفت المفاتيح العامة لنحو 6.04–6.4 ملايين من عملات $BTC بشكل دائم على السلسلة، أي ما يقارب ثلث المعروض، ومن بينها نحو 1.1 مليون عملة من عصر ساتوشي، لم تُخفَ مفاتيحها العامة منذ نشأتها. وحدّد التحالف عتبة «ساعة يوم القيامة الكمومي» عند نحو 856 ألف كيوبت فيزيائي، وأشار إلى مارس 2028 بوصفه نافذة مبكرة محتملة. كما نشرت Coinbase في 13 أكتوبر توصيات بشأن أمن البيتكوين، داعية المطورين إلى التخطيط مسبقًا لعملية انتقال تمتد سنوات.
وجهة نظر: ظل مجتمع البيتكوين يتجادل لسنوات بشأن «الترقية لمقاومة الكم». ومقترحات مثل BIP-360 مطروحة، لكن Bitcoin Core لم يطبّق حتى الآن أي تغيير جوهري. الخطر الحقيقي ليس أن تُفرغ المحافظ ذات صباح، بل أن تكون «نافذة الانتقال» أقصر مما نتصور: فبمجرد اقتراب الحواسيب الكمومية المتحمّلة للأخطاء من العتبة، سيتعين نقل عملات تمثل ثلث المعروض، وستحتاج البورصات وخدمات الحفظ والجسور بين السلاسل ومفاتيح إصدار العملات المستقرة إلى التغيير جميعًا. هذه مهمة تنسيق على مستوى القطاع بأكمله، وليست أمرًا يمكن تأجيله إلى أن يحل يوم Q-Day. فهناك 6.4 ملايين عملة مكشوفة على السلسلة، تمثل عدًّا تنازليًا مرئيًا يخيم فوق البيتكوين.
لن تقضي الحوسبة الكمومية على البيتكوين، لكنها تطرح عليه مسألة تطبيقية: نظام يزعم أنه «لا يحتاج إلى الثقة» يجد نفسه للمرة الأولى مضطرًا إلى إنجاز تعاون عالمي قبل موعد هندسي محدد. والإجابة عن هذه المسألة ستحدد كيف سيقيّم الناس هذه السلسلة بعد عقود.
لا يشكل ما سبق نصيحة استثمارية. أجرِ بحثك الخاص (DYOR)، فالتداول ينطوي على مخاطر.
#量子计算 #比特币安全 #QDay
بدأ الأمر في 15 أكتوبر: نشر فريق Quantum AI في غوغل بحثًا في مجلة Science، أظهر فيه أن شريحة Willow ذات الـ105 كيوبتات، باستخدام تقنية «استنبات الحالات السحرية»، خفّضت معدل أخطاء تحضير الحالات السحرية، وهي أكثر المواد استهلاكًا للموارد في الحوسبة الكمومية المتحمّلة للأخطاء، بنحو 40 مرة، وحققت دقة منطقية بلغت 99.99%. وقدّرت أبحاث سابقة أن توليد الحالات السحرية قد يستهلك ما يصل إلى 95% من قدرة الحاسوب الكمومي. وما عالجه فريق غوغل هذه المرة هو تحديدًا البند الأعلى كلفة في الطريق إلى فك التشفير.
لكن لنهدأ قليلًا: هذا لا يعني أن البيتكوين قد اختُرق. فقد استخدمت التجربة 54 كيوبتًا فقط، ولم يجتز فحص الجودة سوى نحو 8% من محاولات التحضير. أما فك مفتاح خاص واحد لمنحنى إهليلجي، فيتطلب أن تكون الحالات السحرية نقية إلى مستوى يقارب جزءًا واحدًا من عشرة مليارات، أي نحو مليون ضعف النتيجة الحالية. كما لم تتغير تقديرات غوغل الصادرة في مارس من هذا العام، التي أشارت إلى أن فك تشفير البيتكوين يحتاج إلى نحو 500 ألف كيوبت فيزيائي. الاتجاه بات واضحًا، لكن المسافة ما زالت طويلة.
أما التقدم الحقيقي فيكمن في جانب آخر: في اليوم نفسه، أسست 9 شركات بلوكتشين في لشبونة «تحالفًا كموميًا» لوضع معايير قطاعية لـ«الجاهزية لمقاومة الكم». وأرقام سجلاتهم لافتة: انكشفت المفاتيح العامة لنحو 6.04–6.4 ملايين من عملات $BTC بشكل دائم على السلسلة، أي ما يقارب ثلث المعروض، ومن بينها نحو 1.1 مليون عملة من عصر ساتوشي، لم تُخفَ مفاتيحها العامة منذ نشأتها. وحدّد التحالف عتبة «ساعة يوم القيامة الكمومي» عند نحو 856 ألف كيوبت فيزيائي، وأشار إلى مارس 2028 بوصفه نافذة مبكرة محتملة. كما نشرت Coinbase في 13 أكتوبر توصيات بشأن أمن البيتكوين، داعية المطورين إلى التخطيط مسبقًا لعملية انتقال تمتد سنوات.
وجهة نظر: ظل مجتمع البيتكوين يتجادل لسنوات بشأن «الترقية لمقاومة الكم». ومقترحات مثل BIP-360 مطروحة، لكن Bitcoin Core لم يطبّق حتى الآن أي تغيير جوهري. الخطر الحقيقي ليس أن تُفرغ المحافظ ذات صباح، بل أن تكون «نافذة الانتقال» أقصر مما نتصور: فبمجرد اقتراب الحواسيب الكمومية المتحمّلة للأخطاء من العتبة، سيتعين نقل عملات تمثل ثلث المعروض، وستحتاج البورصات وخدمات الحفظ والجسور بين السلاسل ومفاتيح إصدار العملات المستقرة إلى التغيير جميعًا. هذه مهمة تنسيق على مستوى القطاع بأكمله، وليست أمرًا يمكن تأجيله إلى أن يحل يوم Q-Day. فهناك 6.4 ملايين عملة مكشوفة على السلسلة، تمثل عدًّا تنازليًا مرئيًا يخيم فوق البيتكوين.
لن تقضي الحوسبة الكمومية على البيتكوين، لكنها تطرح عليه مسألة تطبيقية: نظام يزعم أنه «لا يحتاج إلى الثقة» يجد نفسه للمرة الأولى مضطرًا إلى إنجاز تعاون عالمي قبل موعد هندسي محدد. والإجابة عن هذه المسألة ستحدد كيف سيقيّم الناس هذه السلسلة بعد عقود.
لا يشكل ما سبق نصيحة استثمارية. أجرِ بحثك الخاص (DYOR)، فالتداول ينطوي على مخاطر.
#量子计算 #比特币安全 #QDay
12
·
--
صاعد
---
🚨 بدأت للتو سباق التفوق الكمي 🚨
قام NaoX بنشر هذا:
"يتسارع السباق نحو تحقيق التفوق الكمي. كل قوة وطنية تطارد هدفين مترابطين: بناء آلة تكسر التشفير العالمي واستبدال أنظمتها هي قبل أن يبني الخصم أول آلة. الموعدان كلاهما يقعان ضمن هذا العقد."
رأيي:
هذا هو السباق الوحيد الذي يهم. بينما يراقب الجميع السعر، يقوم NaoX بحل المشكلة الوحيدة التي يمكن أن تقتل كل سلسلة بلوكشين. ما بعد الكمي ليس مجرد سردية، بل هو البقاء.
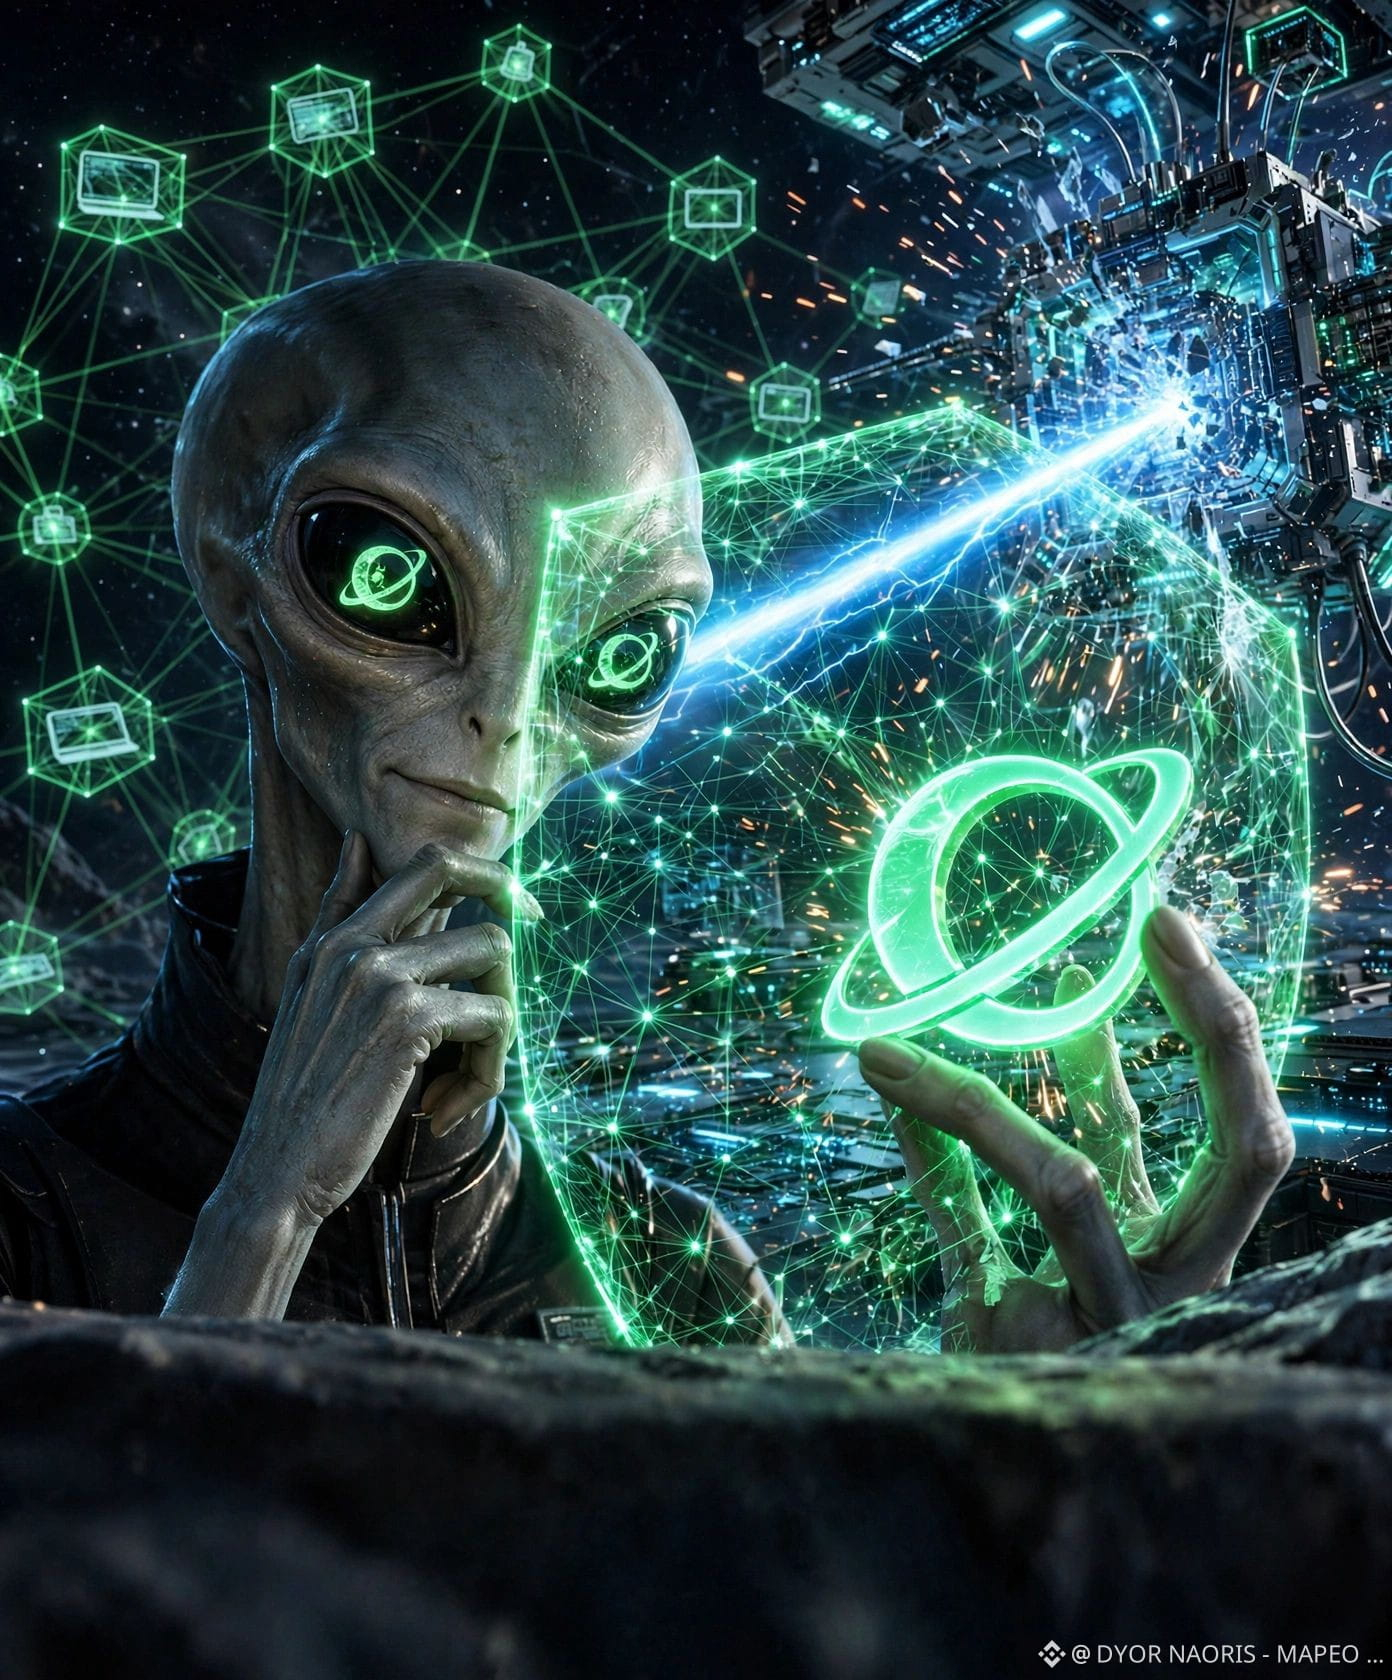
في حين لا يزال BTC وETH يعتمدون على تشفير يمكن للحاسوب الكمي كسره، فإن Naoris يبني بالفعل الدرع ما بعد الكمي. كما ترى في الصورة، NAORIS هو الدرع الفاصل بين التهديد الكمي وعُقد البلوكشين لدينا.
ليس الأمر مبالغة، بل بقاء. $NAORIS
ماذا برأيكم؟ هل نحن مستعدون ليوم Q أم أن الأمر سيفاجئ الجميع؟
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
---
🚨 بدأت للتو سباق التفوق الكمي 🚨
قام NaoX بنشر هذا:
"يتسارع السباق نحو تحقيق التفوق الكمي. كل قوة وطنية تطارد هدفين مترابطين: بناء آلة تكسر التشفير العالمي واستبدال أنظمتها هي قبل أن يبني الخصم أول آلة. الموعدان كلاهما يقعان ضمن هذا العقد."
رأيي:
هذا هو السباق الوحيد الذي يهم. بينما يراقب الجميع السعر، يقوم NaoX بحل المشكلة الوحيدة التي يمكن أن تقتل كل سلسلة بلوكشين. ما بعد الكمي ليس مجرد سردية، بل هو البقاء.
في حين لا يزال BTC وETH يعتمدون على تشفير يمكن للحاسوب الكمي كسره، فإن Naoris يبني بالفعل الدرع ما بعد الكمي. كما ترى في الصورة، NAORIS هو الدرع الفاصل بين التهديد الكمي وعُقد البلوكشين لدينا.
ليس الأمر مبالغة، بل بقاء. $NAORIS
ماذا برأيكم؟ هل نحن مستعدون ليوم Q أم أن الأمر سيفاجئ الجميع؟
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
🚨 بدأت للتو سباق التفوق الكمي 🚨
قام NaoX بنشر هذا:
"يتسارع السباق نحو تحقيق التفوق الكمي. كل قوة وطنية تطارد هدفين مترابطين: بناء آلة تكسر التشفير العالمي واستبدال أنظمتها هي قبل أن يبني الخصم أول آلة. الموعدان كلاهما يقعان ضمن هذا العقد."
رأيي:
هذا هو السباق الوحيد الذي يهم. بينما يراقب الجميع السعر، يقوم NaoX بحل المشكلة الوحيدة التي يمكن أن تقتل كل سلسلة بلوكشين. ما بعد الكمي ليس مجرد سردية، بل هو البقاء.
في حين لا يزال BTC وETH يعتمدون على تشفير يمكن للحاسوب الكمي كسره، فإن Naoris يبني بالفعل الدرع ما بعد الكمي. كما ترى في الصورة، NAORIS هو الدرع الفاصل بين التهديد الكمي وعُقد البلوكشين لدينا.
ليس الأمر مبالغة، بل بقاء. $NAORIS
ماذا برأيكم؟ هل نحن مستعدون ليوم Q أم أن الأمر سيفاجئ الجميع؟
#NAORIS #NaoX #PostQuantumCryptanalysis #Crypto #QDay
1
341
·
--
صاعد
تمّ التحقق
⚛️ Q-Day.. هل يقترب الخطر الحقيقي للكريبتو؟
جاستن صن يحذر من احتمال أن تتمكن الحواسيب الكمومية من تهديد العملات المشفرة خلال عامين، ويدفع نحو تسريع تطوير تقنيات مقاومة للكم.
🔐 الخطر ليس في الأسعار… بل في أمان التشفير والمفاتيح.
إذا كان Q-Day قريبًا، فهل ستكون Bitcoin وEthereum جاهزتين قبل فوات الأوان؟
هل الحوسبة الكمومية أكبر تهديد مستقبلي للكريبتو؟
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
⚛️ Q-Day.. هل يقترب الخطر الحقيقي للكريبتو؟
جاستن صن يحذر من احتمال أن تتمكن الحواسيب الكمومية من تهديد العملات المشفرة خلال عامين، ويدفع نحو تسريع تطوير تقنيات مقاومة للكم.
🔐 الخطر ليس في الأسعار… بل في أمان التشفير والمفاتيح.
إذا كان Q-Day قريبًا، فهل ستكون Bitcoin وEthereum جاهزتين قبل فوات الأوان؟
هل الحوسبة الكمومية أكبر تهديد مستقبلي للكريبتو؟
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
جاستن صن يحذر من احتمال أن تتمكن الحواسيب الكمومية من تهديد العملات المشفرة خلال عامين، ويدفع نحو تسريع تطوير تقنيات مقاومة للكم.
🔐 الخطر ليس في الأسعار… بل في أمان التشفير والمفاتيح.
إذا كان Q-Day قريبًا، فهل ستكون Bitcoin وEthereum جاهزتين قبل فوات الأوان؟
هل الحوسبة الكمومية أكبر تهديد مستقبلي للكريبتو؟
$BTC $TRX $ETH
#BTC #Crypto #QDay #quantumcomputing
2
502
قد يكون لدى البيتكوين خطة تعافٍ للمحافظ بعد هجوم كمي
أعلنت شركة الأمن Project Eleven تقنية تشفير تهدف إلى تمكين مستخدمي البيتكوين من إثبات ملكية محافظهم حتى بعد أن تصبح أجهزة الكمبيوتر الكمية قادرة على اشتقاق مفاتيح خاصة وصياغة توقيعات صالحة.
وأوضح الرئيس التنفيذي Alex Pruden أن المشكلة الحقيقية ليست حماية المحافظ من الهجمات الكمية — بل إثبات من يملك المحفظة بشكل شرعي عند حلول "يوم كيو (Q Day)"، وهو الموعد الذي يمكن فيه لأجهزة الكمبيوتر الكمية كسر تشفير المنحنيات الإهليلجية الذي يؤمّن البيتكوين. بعد ذلك اليوم، سيتمكن كلّ من المهاجم الكمي والمالك الحقيقي من إنتاج توقيعات صالحة متطابقة، ما يجعل التوقيع وحده غير مفيد كدليل على الملكية.
يعتمد الحل على مسار اشتقاق مفتاح المحفظة: يمكن للمستخدمين إثبات أنهم يتحكمون بالمفتاح الرئيسي المستخدم لتوليد المفتاح الخاص للمحفظة، دون كشفه أبدًا. وبما أن الكمبيوتر الكمي لا يستطيع إعادة بناء ذلك المفتاح الرئيسي، فهذا يسمح بتمييز المالك الشرعي عن المهاجم حتى بعد أن يصبح المفتاح الخاص نفسه مخترقًا.
الطريقة، التي بُنيت بالتعاون مع Jim Posen (المنسق الرئيسي لنظام إثباتات عدم المعرفة Binius)، تستند إلى ما يُسمّى "رفع التوقيع" (signature lifting)، وهي تقنية اقترحها أولًا الباحثان Alon Sattath وRobert Wyborski.
يأتي ذلك في ظل تسارع الجهود للتحضير لحقبة ما بعد التشفير الكمي بالنسبة للبيتكوين: تقدّم BIP-360 عبر مراجعة رسمية في فبراير، وأطلقت BTQ Technologies تنفيذًا على شبكة اختبارية (testnet) في مارس، وحذرت هيئة الاستشارة الكمية التابعة لـCoinbase في يونيو من أن نحو 7 ملايين BTC قد تكون في خطر في النهاية إذا فشل الملاك في التحول إلى عناوين آمنة كمّيًا في الوقت المناسب.
كما قال Pruden: بعض المحافظ لن تكتمل عملية ترحيلها في الوقت — وهذا يوفر لها خيارًا احتياطيًا، حيث تثبت الملكية عبر الاشتقاق بدلًا من التوقيع، حتى بعد إغلاق تلك النافذة.
#QDAY
#BTC
قد يكون لدى البيتكوين خطة تعافٍ للمحافظ بعد هجوم كمي
أعلنت شركة الأمن Project Eleven تقنية تشفير تهدف إلى تمكين مستخدمي البيتكوين من إثبات ملكية محافظهم حتى بعد أن تصبح أجهزة الكمبيوتر الكمية قادرة على اشتقاق مفاتيح خاصة وصياغة توقيعات صالحة.
وأوضح الرئيس التنفيذي Alex Pruden أن المشكلة الحقيقية ليست حماية المحافظ من الهجمات الكمية — بل إثبات من يملك المحفظة بشكل شرعي عند حلول "يوم كيو (Q Day)"، وهو الموعد الذي يمكن فيه لأجهزة الكمبيوتر الكمية كسر تشفير المنحنيات الإهليلجية الذي يؤمّن البيتكوين. بعد ذلك اليوم، سيتمكن كلّ من المهاجم الكمي والمالك الحقيقي من إنتاج توقيعات صالحة متطابقة، ما يجعل التوقيع وحده غير مفيد كدليل على الملكية.
يعتمد الحل على مسار اشتقاق مفتاح المحفظة: يمكن للمستخدمين إثبات أنهم يتحكمون بالمفتاح الرئيسي المستخدم لتوليد المفتاح الخاص للمحفظة، دون كشفه أبدًا. وبما أن الكمبيوتر الكمي لا يستطيع إعادة بناء ذلك المفتاح الرئيسي، فهذا يسمح بتمييز المالك الشرعي عن المهاجم حتى بعد أن يصبح المفتاح الخاص نفسه مخترقًا.
الطريقة، التي بُنيت بالتعاون مع Jim Posen (المنسق الرئيسي لنظام إثباتات عدم المعرفة Binius)، تستند إلى ما يُسمّى "رفع التوقيع" (signature lifting)، وهي تقنية اقترحها أولًا الباحثان Alon Sattath وRobert Wyborski.
يأتي ذلك في ظل تسارع الجهود للتحضير لحقبة ما بعد التشفير الكمي بالنسبة للبيتكوين: تقدّم BIP-360 عبر مراجعة رسمية في فبراير، وأطلقت BTQ Technologies تنفيذًا على شبكة اختبارية (testnet) في مارس، وحذرت هيئة الاستشارة الكمية التابعة لـCoinbase في يونيو من أن نحو 7 ملايين BTC قد تكون في خطر في النهاية إذا فشل الملاك في التحول إلى عناوين آمنة كمّيًا في الوقت المناسب.
كما قال Pruden: بعض المحافظ لن تكتمل عملية ترحيلها في الوقت — وهذا يوفر لها خيارًا احتياطيًا، حيث تثبت الملكية عبر الاشتقاق بدلًا من التوقيع، حتى بعد إغلاق تلك النافذة.
#QDAY
#BTC
أعلنت شركة الأمن Project Eleven تقنية تشفير تهدف إلى تمكين مستخدمي البيتكوين من إثبات ملكية محافظهم حتى بعد أن تصبح أجهزة الكمبيوتر الكمية قادرة على اشتقاق مفاتيح خاصة وصياغة توقيعات صالحة.
وأوضح الرئيس التنفيذي Alex Pruden أن المشكلة الحقيقية ليست حماية المحافظ من الهجمات الكمية — بل إثبات من يملك المحفظة بشكل شرعي عند حلول "يوم كيو (Q Day)"، وهو الموعد الذي يمكن فيه لأجهزة الكمبيوتر الكمية كسر تشفير المنحنيات الإهليلجية الذي يؤمّن البيتكوين. بعد ذلك اليوم، سيتمكن كلّ من المهاجم الكمي والمالك الحقيقي من إنتاج توقيعات صالحة متطابقة، ما يجعل التوقيع وحده غير مفيد كدليل على الملكية.
يعتمد الحل على مسار اشتقاق مفتاح المحفظة: يمكن للمستخدمين إثبات أنهم يتحكمون بالمفتاح الرئيسي المستخدم لتوليد المفتاح الخاص للمحفظة، دون كشفه أبدًا. وبما أن الكمبيوتر الكمي لا يستطيع إعادة بناء ذلك المفتاح الرئيسي، فهذا يسمح بتمييز المالك الشرعي عن المهاجم حتى بعد أن يصبح المفتاح الخاص نفسه مخترقًا.
الطريقة، التي بُنيت بالتعاون مع Jim Posen (المنسق الرئيسي لنظام إثباتات عدم المعرفة Binius)، تستند إلى ما يُسمّى "رفع التوقيع" (signature lifting)، وهي تقنية اقترحها أولًا الباحثان Alon Sattath وRobert Wyborski.
يأتي ذلك في ظل تسارع الجهود للتحضير لحقبة ما بعد التشفير الكمي بالنسبة للبيتكوين: تقدّم BIP-360 عبر مراجعة رسمية في فبراير، وأطلقت BTQ Technologies تنفيذًا على شبكة اختبارية (testnet) في مارس، وحذرت هيئة الاستشارة الكمية التابعة لـCoinbase في يونيو من أن نحو 7 ملايين BTC قد تكون في خطر في النهاية إذا فشل الملاك في التحول إلى عناوين آمنة كمّيًا في الوقت المناسب.
كما قال Pruden: بعض المحافظ لن تكتمل عملية ترحيلها في الوقت — وهذا يوفر لها خيارًا احتياطيًا، حيث تثبت الملكية عبر الاشتقاق بدلًا من التوقيع، حتى بعد إغلاق تلك النافذة.
#QDAY
#BTC
127
على مدى 40 عامًا، اعتمدت أمانات التشفير التشفيري على حيلة: من السهل التوقيع باستخدام مفتاحك الخاص، لكن من المستحيل عكس تحويل مفتاحك العام إلى مفتاح خاص.
تتلاشى هذه الحيلة مع خوارزمية شور.
بمجرد تعريض مفتاحك العام، يمكن للحاسوب الكمي أن يصنع توقيعك. ليست مجرد نظرية، بل رياضيات.
ما الحل؟
التواقيع ما بعد الكمية. يطبق NaoX ML-DSA-87 (FIPS 204 المستوى 5)، وهو أقوى معيار لدى NIST. يعتمد على مشكلات شبكات/رتائج (lattices) بأبعاد مئات، دون وجود اختصار كمي معروف.
نعم، التوقيع أكبر (4.6KB مقابل 64B). لكن NaoX يتحقق منه أصليًا في 38.5 ميكروثانية. 26.000 في الثانية لكل نواة. بلا احتكاك للمستخدم.
الفرق مع L1s أخرى:
هم يؤمّنون الشبكة.
NaoX يؤمّن كل جهاز خلفها عبر شبكته اللامركزية. إنه الوحيد الذي يهاجم المشكلة من جذورها.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
على مدى 40 عامًا، اعتمدت أمانات التشفير التشفيري على حيلة: من السهل التوقيع باستخدام مفتاحك الخاص، لكن من المستحيل عكس تحويل مفتاحك العام إلى مفتاح خاص.
تتلاشى هذه الحيلة مع خوارزمية شور.
بمجرد تعريض مفتاحك العام، يمكن للحاسوب الكمي أن يصنع توقيعك. ليست مجرد نظرية، بل رياضيات.
ما الحل؟
التواقيع ما بعد الكمية. يطبق NaoX ML-DSA-87 (FIPS 204 المستوى 5)، وهو أقوى معيار لدى NIST. يعتمد على مشكلات شبكات/رتائج (lattices) بأبعاد مئات، دون وجود اختصار كمي معروف.
نعم، التوقيع أكبر (4.6KB مقابل 64B). لكن NaoX يتحقق منه أصليًا في 38.5 ميكروثانية. 26.000 في الثانية لكل نواة. بلا احتكاك للمستخدم.
الفرق مع L1s أخرى:
هم يؤمّنون الشبكة.
NaoX يؤمّن كل جهاز خلفها عبر شبكته اللامركزية. إنه الوحيد الذي يهاجم المشكلة من جذورها.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
تتلاشى هذه الحيلة مع خوارزمية شور.
بمجرد تعريض مفتاحك العام، يمكن للحاسوب الكمي أن يصنع توقيعك. ليست مجرد نظرية، بل رياضيات.
ما الحل؟
التواقيع ما بعد الكمية. يطبق NaoX ML-DSA-87 (FIPS 204 المستوى 5)، وهو أقوى معيار لدى NIST. يعتمد على مشكلات شبكات/رتائج (lattices) بأبعاد مئات، دون وجود اختصار كمي معروف.
نعم، التوقيع أكبر (4.6KB مقابل 64B). لكن NaoX يتحقق منه أصليًا في 38.5 ميكروثانية. 26.000 في الثانية لكل نواة. بلا احتكاك للمستخدم.
الفرق مع L1s أخرى:
هم يؤمّنون الشبكة.
NaoX يؤمّن كل جهاز خلفها عبر شبكته اللامركزية. إنه الوحيد الذي يهاجم المشكلة من جذورها.
Others secure the network. We secure every device behind it. In a quantum world, that's a lot.
#Naoris #NaoX #PostQuantum #DePIN #QDay
2
258
·
--
🔷 1 مليون دولار за $BTC — هل هذا حقيقي؟
📋 الحقائق:
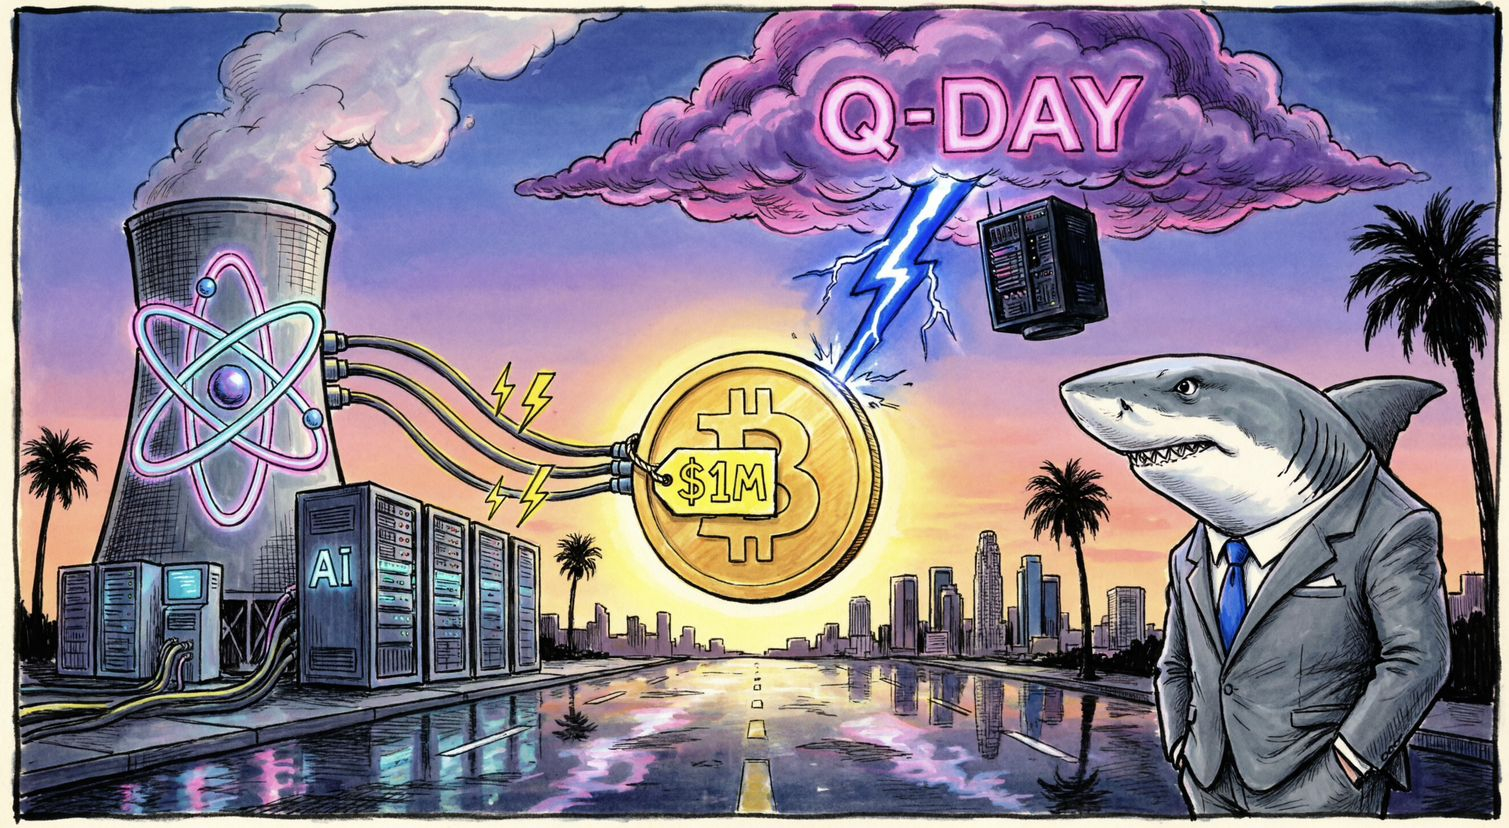
• أُو’ليري في قمة Avalanche: يمكن وصول BTC إلى 1 مليون دولار إذا أغلقت الصناعة تهديد الكم (Q-Day)
• تخلّى عن رهانه على $ETH : «غير كافٍ من حيث السرعة وغير آمن»
• رهان جديد: الطاقة للذكاء الاصطناعي — BitZero (سابقًا مُعدّن BTC)، اليورانيوم، المفاعلات الصغيرة
• الترميز كقطاع 12 ضمن S&P: الأصول الرقمية ستخدم جميع القطاعات الـ11
• قانون CLARITY لا ينتظر حتى الانتخابات النصفية في الولايات المتحدة
🧠 فكرتي: أُو’ليري يقول الشيء نفسه الذي قلته في منشوري السابق عن الذكاء الاصطناعي والبيتكوين: الواط أهم من النماذج («بدون كهرباء لا يوجد ذكاء اصطناعي»)، وBitZero في محفظته — هو نفس نقطة التحوّل التي لدى Riot وCrusoe، فقط من جهة أخرى. شرط الـ1 مليون دولار صادق: الكم هو الخطر الوجودي الوحيد لـBTC الذي لا يمكن تغطيته بالسيولة. أما رفض ETH فيتناغم مع تجربة هيئة SEC: لم يعد أحد يؤمن بأن سلسلة واحدة تكفي لكل شيء.
⚠️ أُو’ليري — ممثل/شَوْمِن: رهاناته أيضًا مواقف؛ وتقييماته لـQ-Day — من ثلاثينيات القرن إلى «أبدًا».
❓ هل الكم خطر حقيقي على BTC أم مجرد فزاعة لخلق العناوين؟ 👇
{future}(ETHUSDT)
{future}(BTCUSDT)
#Qday
🔷 1 مليون دولار за $BTC — هل هذا حقيقي؟
📋 الحقائق:
• أُو’ليري في قمة Avalanche: يمكن وصول BTC إلى 1 مليون دولار إذا أغلقت الصناعة تهديد الكم (Q-Day)
• تخلّى عن رهانه على $ETH : «غير كافٍ من حيث السرعة وغير آمن»
• رهان جديد: الطاقة للذكاء الاصطناعي — BitZero (سابقًا مُعدّن BTC)، اليورانيوم، المفاعلات الصغيرة
• الترميز كقطاع 12 ضمن S&P: الأصول الرقمية ستخدم جميع القطاعات الـ11
• قانون CLARITY لا ينتظر حتى الانتخابات النصفية في الولايات المتحدة
🧠 فكرتي: أُو’ليري يقول الشيء نفسه الذي قلته في منشوري السابق عن الذكاء الاصطناعي والبيتكوين: الواط أهم من النماذج («بدون كهرباء لا يوجد ذكاء اصطناعي»)، وBitZero في محفظته — هو نفس نقطة التحوّل التي لدى Riot وCrusoe، فقط من جهة أخرى. شرط الـ1 مليون دولار صادق: الكم هو الخطر الوجودي الوحيد لـBTC الذي لا يمكن تغطيته بالسيولة. أما رفض ETH فيتناغم مع تجربة هيئة SEC: لم يعد أحد يؤمن بأن سلسلة واحدة تكفي لكل شيء.
⚠️ أُو’ليري — ممثل/شَوْمِن: رهاناته أيضًا مواقف؛ وتقييماته لـQ-Day — من ثلاثينيات القرن إلى «أبدًا».
❓ هل الكم خطر حقيقي على BTC أم مجرد فزاعة لخلق العناوين؟ 👇
#Qday
📋 الحقائق:
• أُو’ليري في قمة Avalanche: يمكن وصول BTC إلى 1 مليون دولار إذا أغلقت الصناعة تهديد الكم (Q-Day)
• تخلّى عن رهانه على $ETH : «غير كافٍ من حيث السرعة وغير آمن»
• رهان جديد: الطاقة للذكاء الاصطناعي — BitZero (سابقًا مُعدّن BTC)، اليورانيوم، المفاعلات الصغيرة
• الترميز كقطاع 12 ضمن S&P: الأصول الرقمية ستخدم جميع القطاعات الـ11
• قانون CLARITY لا ينتظر حتى الانتخابات النصفية في الولايات المتحدة
🧠 فكرتي: أُو’ليري يقول الشيء نفسه الذي قلته في منشوري السابق عن الذكاء الاصطناعي والبيتكوين: الواط أهم من النماذج («بدون كهرباء لا يوجد ذكاء اصطناعي»)، وBitZero في محفظته — هو نفس نقطة التحوّل التي لدى Riot وCrusoe، فقط من جهة أخرى. شرط الـ1 مليون دولار صادق: الكم هو الخطر الوجودي الوحيد لـBTC الذي لا يمكن تغطيته بالسيولة. أما رفض ETH فيتناغم مع تجربة هيئة SEC: لم يعد أحد يؤمن بأن سلسلة واحدة تكفي لكل شيء.
⚠️ أُو’ليري — ممثل/شَوْمِن: رهاناته أيضًا مواقف؛ وتقييماته لـQ-Day — من ثلاثينيات القرن إلى «أبدًا».
❓ هل الكم خطر حقيقي على BTC أم مجرد فزاعة لخلق العناوين؟ 👇
#Qday
2
56

·
--
مُوبي، يا أخي، جاي في يونيو ليتكلم في QDay! مخلط في عالم الكريبتو لمدة 8 سنين، واشتغل على ميديا موبي وWhale Coin Talk لمدة 5 سنين، قابل أكثر من 2000 شخصية كبيرة، من الملاكم تايسون إلى هوسكينسون وحتى زعيم العصابة فرانسيس. هالتشكيلة فعلاً قوية. هالمرة، جاي يخلي الأجواء مشتعلة، وبنقل لنا معلومات عن عصر ما بعد الكم، متحمسين لهذا! #QDay #العملات_المشفرة
مُوبي، يا أخي، جاي في يونيو ليتكلم في QDay! مخلط في عالم الكريبتو لمدة 8 سنين، واشتغل على ميديا موبي وWhale Coin Talk لمدة 5 سنين، قابل أكثر من 2000 شخصية كبيرة، من الملاكم تايسون إلى هوسكينسون وحتى زعيم العصابة فرانسيس. هالتشكيلة فعلاً قوية. هالمرة، جاي يخلي الأجواء مشتعلة، وبنقل لنا معلومات عن عصر ما بعد الكم، متحمسين لهذا! #QDay #العملات_المشفرة
38
·
--

مقالة
يبدأ السوبرسايكل الكوانتي#USPostQuantumCryptographyDeadline2031
البيت الأبيض حدد للتو تاريخ انتهاء لتشفير الإرث، مما أدى إلى تحول هيكلي في السرد سيحدد الدورة القادمة لرأس المال في الكريبتو والتي ستصل إلى تريليون دولار.
المرسوم التنفيذي 14409 يفرض على الأنظمة الفيدرالية ذات التأثير العالي أن تنتقل بالكامل إلى توقيعات رقمية تعتمد على التشفير بعد الكوانتم (PQC) بحلول عام 2031. تم تصميمه لمواجهة "الحصاد الآن، فك التشفير لاحقًا" من التجسس المدعوم من الدولة، هذه السياسة الصارمة تجبر البنية التحتية المالية العالمية على إعادة هيكلة تشفيرية عدوانية.
ماذا يعني ذلك لعالم الكريبتو؟
يبدأ السوبرسايكل الكوانتي
#USPostQuantumCryptographyDeadline2031
البيت الأبيض حدد للتو تاريخ انتهاء لتشفير الإرث، مما أدى إلى تحول هيكلي في السرد سيحدد الدورة القادمة لرأس المال في الكريبتو والتي ستصل إلى تريليون دولار.
المرسوم التنفيذي 14409 يفرض على الأنظمة الفيدرالية ذات التأثير العالي أن تنتقل بالكامل إلى توقيعات رقمية تعتمد على التشفير بعد الكوانتم (PQC) بحلول عام 2031. تم تصميمه لمواجهة "الحصاد الآن، فك التشفير لاحقًا" من التجسس المدعوم من الدولة، هذه السياسة الصارمة تجبر البنية التحتية المالية العالمية على إعادة هيكلة تشفيرية عدوانية.
ماذا يعني ذلك لعالم الكريبتو؟
البيت الأبيض حدد للتو تاريخ انتهاء لتشفير الإرث، مما أدى إلى تحول هيكلي في السرد سيحدد الدورة القادمة لرأس المال في الكريبتو والتي ستصل إلى تريليون دولار.
المرسوم التنفيذي 14409 يفرض على الأنظمة الفيدرالية ذات التأثير العالي أن تنتقل بالكامل إلى توقيعات رقمية تعتمد على التشفير بعد الكوانتم (PQC) بحلول عام 2031. تم تصميمه لمواجهة "الحصاد الآن، فك التشفير لاحقًا" من التجسس المدعوم من الدولة، هذه السياسة الصارمة تجبر البنية التحتية المالية العالمية على إعادة هيكلة تشفيرية عدوانية.
ماذا يعني ذلك لعالم الكريبتو؟
128
·
--
صاعد
🔬 عاجل: Quantinuum تحقق رقمًا قياسيًا عالميًا في الدقة المنطقية بنسبة 99.9995%
الإعلان الرسمي اليوم - 19 أكتوبر 2026 - من Quantinuum ($QNT) المدرجة في ناسداك:
ما الذي تحقق:
على نظامها التجاري Helios، بلغت Quantinuum دقة منطقية بنسبة 99.9995% باستخدام بنيتها لتصحيح الأخطاء. وهذا يعادل 5 أخطاء لكل مليون عملية.
السياق:
أفضل بعشرة أضعاف من الرقم القياسي العالمي الذي حققته Quantinuum نفسها في سبتمبر 2026
أفضل بمئة ضعف من أفضل نتيجة منشورة لأجهزة أخرى (Google Quantum AI، بنظام الموصلات الفائقة)
تستخدم «رموز الألوان» ضمن بنيتها الشاملة، مع وحدات فك ترميز بالذكاء الاصطناعي واتصال شامل بين الأيونات المحصورة
لماذا يهم ذلك:
أكدت Quantinuum أن هذا الأداء يقع ضمن النطاق المستهدف لـ Apollo، حاسوبها الكمي الشامل والمخطط له، والمقاوم للأخطاء، والمتوقع بحلول عام 2029.
اقتباس بارز للرئيس التنفيذي Rajeeb Hazra (WSJ): «لدينا أدنى معدل أخطاء في العالم، والطريقة الأكثر كفاءة لتحقيق ذلك. وهذا يقلل المخاطر على القطاع».
يتطلب النهج الجديد نحو 30 ضعفًا أقل من الكيوبتات الفيزيائية لكل كيوبت منطقي مقارنةً بالنهج الأخرى، ما يجعل قابلية التوسع في تحمّل الأخطاء ممكنة.
الجدول الزمني:
Helios: نظام تجاري، مستخدم بالفعل
Apollo: نظام كامل مقاوم للأخطاء، 2029
المصدر: البيان الصحفي الرسمي لـ Quantinuum + WSJ + HPCwire - 19 أكتوبر 2026
التداعيات على العملات المشفرة: يسرّع الحوسبة الكمية المقاومة للأخطاء الحاجة إلى التشفير ما بعد الكمي. وتصبح سلاسل مثل $QRL (آمنة ضد الحوسبة الكمية منذ 2018، XMSS) وحلول المؤسسات مثل $NAORIS / $NAOX بنية تحتية بالغة الأهمية.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
🔬 عاجل: Quantinuum تحقق رقمًا قياسيًا عالميًا في الدقة المنطقية بنسبة 99.9995%
الإعلان الرسمي اليوم - 19 أكتوبر 2026 - من Quantinuum ($QNT) المدرجة في ناسداك:
ما الذي تحقق:
على نظامها التجاري Helios، بلغت Quantinuum دقة منطقية بنسبة 99.9995% باستخدام بنيتها لتصحيح الأخطاء. وهذا يعادل 5 أخطاء لكل مليون عملية.
السياق:
أفضل بعشرة أضعاف من الرقم القياسي العالمي الذي حققته Quantinuum نفسها في سبتمبر 2026
أفضل بمئة ضعف من أفضل نتيجة منشورة لأجهزة أخرى (Google Quantum AI، بنظام الموصلات الفائقة)
تستخدم «رموز الألوان» ضمن بنيتها الشاملة، مع وحدات فك ترميز بالذكاء الاصطناعي واتصال شامل بين الأيونات المحصورة
لماذا يهم ذلك:
أكدت Quantinuum أن هذا الأداء يقع ضمن النطاق المستهدف لـ Apollo، حاسوبها الكمي الشامل والمخطط له، والمقاوم للأخطاء، والمتوقع بحلول عام 2029.
اقتباس بارز للرئيس التنفيذي Rajeeb Hazra (WSJ): «لدينا أدنى معدل أخطاء في العالم، والطريقة الأكثر كفاءة لتحقيق ذلك. وهذا يقلل المخاطر على القطاع».
يتطلب النهج الجديد نحو 30 ضعفًا أقل من الكيوبتات الفيزيائية لكل كيوبت منطقي مقارنةً بالنهج الأخرى، ما يجعل قابلية التوسع في تحمّل الأخطاء ممكنة.
الجدول الزمني:
Helios: نظام تجاري، مستخدم بالفعل
Apollo: نظام كامل مقاوم للأخطاء، 2029
المصدر: البيان الصحفي الرسمي لـ Quantinuum + WSJ + HPCwire - 19 أكتوبر 2026
التداعيات على العملات المشفرة: يسرّع الحوسبة الكمية المقاومة للأخطاء الحاجة إلى التشفير ما بعد الكمي. وتصبح سلاسل مثل $QRL (آمنة ضد الحوسبة الكمية منذ 2018، XMSS) وحلول المؤسسات مثل $NAORIS / $NAOX بنية تحتية بالغة الأهمية.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
الإعلان الرسمي اليوم - 19 أكتوبر 2026 - من Quantinuum ($QNT) المدرجة في ناسداك:
ما الذي تحقق:
على نظامها التجاري Helios، بلغت Quantinuum دقة منطقية بنسبة 99.9995% باستخدام بنيتها لتصحيح الأخطاء. وهذا يعادل 5 أخطاء لكل مليون عملية.
السياق:
أفضل بعشرة أضعاف من الرقم القياسي العالمي الذي حققته Quantinuum نفسها في سبتمبر 2026
أفضل بمئة ضعف من أفضل نتيجة منشورة لأجهزة أخرى (Google Quantum AI، بنظام الموصلات الفائقة)
تستخدم «رموز الألوان» ضمن بنيتها الشاملة، مع وحدات فك ترميز بالذكاء الاصطناعي واتصال شامل بين الأيونات المحصورة
لماذا يهم ذلك:
أكدت Quantinuum أن هذا الأداء يقع ضمن النطاق المستهدف لـ Apollo، حاسوبها الكمي الشامل والمخطط له، والمقاوم للأخطاء، والمتوقع بحلول عام 2029.
اقتباس بارز للرئيس التنفيذي Rajeeb Hazra (WSJ): «لدينا أدنى معدل أخطاء في العالم، والطريقة الأكثر كفاءة لتحقيق ذلك. وهذا يقلل المخاطر على القطاع».
يتطلب النهج الجديد نحو 30 ضعفًا أقل من الكيوبتات الفيزيائية لكل كيوبت منطقي مقارنةً بالنهج الأخرى، ما يجعل قابلية التوسع في تحمّل الأخطاء ممكنة.
الجدول الزمني:
Helios: نظام تجاري، مستخدم بالفعل
Apollo: نظام كامل مقاوم للأخطاء، 2029
المصدر: البيان الصحفي الرسمي لـ Quantinuum + WSJ + HPCwire - 19 أكتوبر 2026
التداعيات على العملات المشفرة: يسرّع الحوسبة الكمية المقاومة للأخطاء الحاجة إلى التشفير ما بعد الكمي. وتصبح سلاسل مثل $QRL (آمنة ضد الحوسبة الكمية منذ 2018، XMSS) وحلول المؤسسات مثل $NAORIS / $NAOX بنية تحتية بالغة الأهمية.
#Quantinuum #QNT #QuantumComputing #PostQuantum #QDay
2
278

مقالة
يمكن سرقة 1 مليون بيتكوين من ساتوشي دون استخدام كلمة مرور واحدة، إليك التهديد الذي لا يعرفه أحديمكن لأجهزة الكمبيوتر الكمومية سرقة بيتكوين ساتوشي قبل أن تسمع عنها حتى
إليك كيف 🧠🔓
1 مليون بيتكوين. جالسة. مكشوفة. تنتظر. 👤💤
محافظ ساتوشي تحتوي على مفاتيح عامة مرئية بشكل دائم على البلوكتشين. في اللحظة التي يبدأ فيها تشغيل جهاز كمبيوتر كمومي، لم يعد ذلك محفظة غامضة. إنه خزنة مفتوحة. 🚪☠️
لا تستطيع أجهزة الكمبيوتر التقليدية كسر تشفير البيتكوين. يمكن للآلات الكمومية ذلك. ⚡ خوارزمية واحدة. بضع ساعات. انتهت اللعبة. 💀🔓
يعتبر الخبراء أن هذه هي يوم Q ويقولون إنه قد يحدث خلال السنوات العشر القادمة. ⏰⚠️ الحكومات تمول ذلك. عمالقة التكنولوجيا يتسابقون نحوها. ومعظم حاملي العملات المشفرة ليس لديهم فكرة أنها قادمة. 🌍😨
يمكن سرقة 1 مليون بيتكوين من ساتوشي دون استخدام كلمة مرور واحدة، إليك التهديد الذي لا يعرفه أحد
يمكن لأجهزة الكمبيوتر الكمومية سرقة بيتكوين ساتوشي قبل أن تسمع عنها حتى
إليك كيف 🧠🔓
1 مليون بيتكوين. جالسة. مكشوفة. تنتظر. 👤💤
محافظ ساتوشي تحتوي على مفاتيح عامة مرئية بشكل دائم على البلوكتشين. في اللحظة التي يبدأ فيها تشغيل جهاز كمبيوتر كمومي، لم يعد ذلك محفظة غامضة. إنه خزنة مفتوحة. 🚪☠️
لا تستطيع أجهزة الكمبيوتر التقليدية كسر تشفير البيتكوين. يمكن للآلات الكمومية ذلك. ⚡ خوارزمية واحدة. بضع ساعات. انتهت اللعبة. 💀🔓
يعتبر الخبراء أن هذه هي يوم Q ويقولون إنه قد يحدث خلال السنوات العشر القادمة. ⏰⚠️ الحكومات تمول ذلك. عمالقة التكنولوجيا يتسابقون نحوها. ومعظم حاملي العملات المشفرة ليس لديهم فكرة أنها قادمة. 🌍😨
إليك كيف 🧠🔓
1 مليون بيتكوين. جالسة. مكشوفة. تنتظر. 👤💤
محافظ ساتوشي تحتوي على مفاتيح عامة مرئية بشكل دائم على البلوكتشين. في اللحظة التي يبدأ فيها تشغيل جهاز كمبيوتر كمومي، لم يعد ذلك محفظة غامضة. إنه خزنة مفتوحة. 🚪☠️
لا تستطيع أجهزة الكمبيوتر التقليدية كسر تشفير البيتكوين. يمكن للآلات الكمومية ذلك. ⚡ خوارزمية واحدة. بضع ساعات. انتهت اللعبة. 💀🔓
يعتبر الخبراء أن هذه هي يوم Q ويقولون إنه قد يحدث خلال السنوات العشر القادمة. ⏰⚠️ الحكومات تمول ذلك. عمالقة التكنولوجيا يتسابقون نحوها. ومعظم حاملي العملات المشفرة ليس لديهم فكرة أنها قادمة. 🌍😨
1
2
295
·
--
فحص الواقع الكمي: تم كسر مفتاح 15 بت! هل بيتكوين في خطر؟
ساعة "يوم Q" دقت بصوت أعلى قليلاً. باحث مستقل قد ادعى رسميًا جائزة بيتكوين واحدة من مشروع إلفين باستخدام أجهزة كوانتوم العامة لكسر مفتاح منحني بياني 15 بت.
بينما يعتبر مفتاح 15 بت صغيراً مقارنةً بجدار 256 بت الذي يحمي بيتكوين الحقيقي، فإن هذه هي أكبر عرض عام لهجوم كمي على الرياضيات ذات الصلة بالعملات الرقمية حتى الآن.
🔍 الأرقام التي تحتاج إلى معرفتها
النجاح: هجوم ناجح على تشفير المنحنيات البيانية 15 بت (ECC).
الهدف: تستخدم بيتكوين 256 بت من تشفير ECC. لسد تلك الفجوة، لم نعد نتحدث عن ملايين السنين—التقديرات الجديدة تشير إلى أن كسر كامل قد يحدث بأقل من 500,000 كيوبت فيزيائي.
الخطر: حوالي 6.9 مليون بيتكوين موجودة في عناوين "عرضة للخطر" (تلك التي تم كشف المفاتيح العامة عليها بالفعل في السجل).
🛡️ الدفاع: الانتقال بعد الكوانتوم
هذه ليست لحظة "بيع كل شيء"، ولكنها لحظة "بناء أسرع". الصناعة تتحرك بالفعل نحو تشفير ما بعد الكوانتوم (PQC):
بيتكوين: الاقتراح BIP-360 يهدف إلى إدخال توقيعات مقاومة للكوانتوم.
العملات البديلة: إيثيريوم، ريبل (XRP)، ترون، و ستارك وير جميعها تتسارع بنشاط نحو خرائط طريق PQC الخاصة بها.
الخط السفلي: الحوسبة الكمية تتحرك من المختبر إلى "العالم الحقيقي". السباق بين القراصنة الكموميين ومطوري البلوكشين قد بدأ رسميًا.
#بيتكوين #الحوسبة_الكمومية #أمان_العملات_الرقمية #BIP360 #تكنولوجيا_البلوكشين #QDay
$BTC
فحص الواقع الكمي: تم كسر مفتاح 15 بت! هل بيتكوين في خطر؟
ساعة "يوم Q" دقت بصوت أعلى قليلاً. باحث مستقل قد ادعى رسميًا جائزة بيتكوين واحدة من مشروع إلفين باستخدام أجهزة كوانتوم العامة لكسر مفتاح منحني بياني 15 بت.
بينما يعتبر مفتاح 15 بت صغيراً مقارنةً بجدار 256 بت الذي يحمي بيتكوين الحقيقي، فإن هذه هي أكبر عرض عام لهجوم كمي على الرياضيات ذات الصلة بالعملات الرقمية حتى الآن.
🔍 الأرقام التي تحتاج إلى معرفتها
النجاح: هجوم ناجح على تشفير المنحنيات البيانية 15 بت (ECC).
الهدف: تستخدم بيتكوين 256 بت من تشفير ECC. لسد تلك الفجوة، لم نعد نتحدث عن ملايين السنين—التقديرات الجديدة تشير إلى أن كسر كامل قد يحدث بأقل من 500,000 كيوبت فيزيائي.
الخطر: حوالي 6.9 مليون بيتكوين موجودة في عناوين "عرضة للخطر" (تلك التي تم كشف المفاتيح العامة عليها بالفعل في السجل).
🛡️ الدفاع: الانتقال بعد الكوانتوم
هذه ليست لحظة "بيع كل شيء"، ولكنها لحظة "بناء أسرع". الصناعة تتحرك بالفعل نحو تشفير ما بعد الكوانتوم (PQC):
بيتكوين: الاقتراح BIP-360 يهدف إلى إدخال توقيعات مقاومة للكوانتوم.
العملات البديلة: إيثيريوم، ريبل (XRP)، ترون، و ستارك وير جميعها تتسارع بنشاط نحو خرائط طريق PQC الخاصة بها.
الخط السفلي: الحوسبة الكمية تتحرك من المختبر إلى "العالم الحقيقي". السباق بين القراصنة الكموميين ومطوري البلوكشين قد بدأ رسميًا.
#بيتكوين #الحوسبة_الكمومية #أمان_العملات_الرقمية #BIP360 #تكنولوجيا_البلوكشين #QDay
$BTC
ساعة "يوم Q" دقت بصوت أعلى قليلاً. باحث مستقل قد ادعى رسميًا جائزة بيتكوين واحدة من مشروع إلفين باستخدام أجهزة كوانتوم العامة لكسر مفتاح منحني بياني 15 بت.
بينما يعتبر مفتاح 15 بت صغيراً مقارنةً بجدار 256 بت الذي يحمي بيتكوين الحقيقي، فإن هذه هي أكبر عرض عام لهجوم كمي على الرياضيات ذات الصلة بالعملات الرقمية حتى الآن.
🔍 الأرقام التي تحتاج إلى معرفتها
النجاح: هجوم ناجح على تشفير المنحنيات البيانية 15 بت (ECC).
الهدف: تستخدم بيتكوين 256 بت من تشفير ECC. لسد تلك الفجوة، لم نعد نتحدث عن ملايين السنين—التقديرات الجديدة تشير إلى أن كسر كامل قد يحدث بأقل من 500,000 كيوبت فيزيائي.
الخطر: حوالي 6.9 مليون بيتكوين موجودة في عناوين "عرضة للخطر" (تلك التي تم كشف المفاتيح العامة عليها بالفعل في السجل).
🛡️ الدفاع: الانتقال بعد الكوانتوم
هذه ليست لحظة "بيع كل شيء"، ولكنها لحظة "بناء أسرع". الصناعة تتحرك بالفعل نحو تشفير ما بعد الكوانتوم (PQC):
بيتكوين: الاقتراح BIP-360 يهدف إلى إدخال توقيعات مقاومة للكوانتوم.
العملات البديلة: إيثيريوم، ريبل (XRP)، ترون، و ستارك وير جميعها تتسارع بنشاط نحو خرائط طريق PQC الخاصة بها.
الخط السفلي: الحوسبة الكمية تتحرك من المختبر إلى "العالم الحقيقي". السباق بين القراصنة الكموميين ومطوري البلوكشين قد بدأ رسميًا.
#بيتكوين #الحوسبة_الكمومية #أمان_العملات_الرقمية #BIP360 #تكنولوجيا_البلوكشين #QDay
$BTC
1
1
199

·
--
العد التنازلي لـ "كوانتم" أصبح حقيقياً. 😱💻
لسنوات، تحدثنا عن "يوم كوانتم"—اليوم الافتراضي الذي تصبح فيه الحواسيب الكوانتية قوية بما يكفي لكسر تشفير البيتكوين—كما لو كان بعيداً لعقود.
حسناً، الجدول الزمني قد تغير.
مشروع إلفن منح 1 BTC لباحث إيطالي نجح في استخدام حاسوب كوانتي عام لكسر مفتاح منحني إهليلجي بحجم 15 بت. بينما يعتبر مفتاح 15 بت "مبسّطاً"، فإن هذه هي أكبر عرض عام من نوعه على الإطلاق.
لم يعد مجرد نظرية رياضية؛ إنه دليل على المفهوم.
لماذا يهم هذا محفظتك:
يعتمد البيتكوين على ECDSA (خوارزمية توقيع رقمي منحني إهليلجي). إذا تمكن حاسوب كوانتي من توسيع هذا النجاح البالغ 15 بت ليشمل مفاتيح 256 بت التي يستخدمها البيتكوين، فإن الخزنة "غير القابلة للكسر" ستصبح مفتوحة على مصراعيها.
الجانب المشرق:
مجتمع البيتكوين يعمل بالفعل على ترقيات "التشفير بعد الكوانت" (PQC). لكن السباق قد بدأ رسمياً: هل يمكننا ترقية الشبكة قبل أن تلحق الأجهزة بالركب؟
ما هي حركتك؟
هل أنت:
1️⃣ HODLing خلال الضوضاء؟
2️⃣ تنقل الأصول إلى سلاسل "مقاومة للكوانت"؟
3️⃣ تتوقع فورك بروتوكول ضخم قريباً؟
اكتب رأيك أدناه. هل هذه "برغر بلا شيء" أم بداية النهاية للتشفير التقليدي؟ 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
{future}(BTCUSDT)
العد التنازلي لـ "كوانتم" أصبح حقيقياً. 😱💻
لسنوات، تحدثنا عن "يوم كوانتم"—اليوم الافتراضي الذي تصبح فيه الحواسيب الكوانتية قوية بما يكفي لكسر تشفير البيتكوين—كما لو كان بعيداً لعقود.
حسناً، الجدول الزمني قد تغير.
مشروع إلفن منح 1 BTC لباحث إيطالي نجح في استخدام حاسوب كوانتي عام لكسر مفتاح منحني إهليلجي بحجم 15 بت. بينما يعتبر مفتاح 15 بت "مبسّطاً"، فإن هذه هي أكبر عرض عام من نوعه على الإطلاق.
لم يعد مجرد نظرية رياضية؛ إنه دليل على المفهوم.
لماذا يهم هذا محفظتك:
يعتمد البيتكوين على ECDSA (خوارزمية توقيع رقمي منحني إهليلجي). إذا تمكن حاسوب كوانتي من توسيع هذا النجاح البالغ 15 بت ليشمل مفاتيح 256 بت التي يستخدمها البيتكوين، فإن الخزنة "غير القابلة للكسر" ستصبح مفتوحة على مصراعيها.
الجانب المشرق:
مجتمع البيتكوين يعمل بالفعل على ترقيات "التشفير بعد الكوانت" (PQC). لكن السباق قد بدأ رسمياً: هل يمكننا ترقية الشبكة قبل أن تلحق الأجهزة بالركب؟
ما هي حركتك؟
هل أنت:
1️⃣ HODLing خلال الضوضاء؟
2️⃣ تنقل الأصول إلى سلاسل "مقاومة للكوانت"؟
3️⃣ تتوقع فورك بروتوكول ضخم قريباً؟
اكتب رأيك أدناه. هل هذه "برغر بلا شيء" أم بداية النهاية للتشفير التقليدي؟ 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
لسنوات، تحدثنا عن "يوم كوانتم"—اليوم الافتراضي الذي تصبح فيه الحواسيب الكوانتية قوية بما يكفي لكسر تشفير البيتكوين—كما لو كان بعيداً لعقود.
حسناً، الجدول الزمني قد تغير.
مشروع إلفن منح 1 BTC لباحث إيطالي نجح في استخدام حاسوب كوانتي عام لكسر مفتاح منحني إهليلجي بحجم 15 بت. بينما يعتبر مفتاح 15 بت "مبسّطاً"، فإن هذه هي أكبر عرض عام من نوعه على الإطلاق.
لم يعد مجرد نظرية رياضية؛ إنه دليل على المفهوم.
لماذا يهم هذا محفظتك:
يعتمد البيتكوين على ECDSA (خوارزمية توقيع رقمي منحني إهليلجي). إذا تمكن حاسوب كوانتي من توسيع هذا النجاح البالغ 15 بت ليشمل مفاتيح 256 بت التي يستخدمها البيتكوين، فإن الخزنة "غير القابلة للكسر" ستصبح مفتوحة على مصراعيها.
الجانب المشرق:
مجتمع البيتكوين يعمل بالفعل على ترقيات "التشفير بعد الكوانت" (PQC). لكن السباق قد بدأ رسمياً: هل يمكننا ترقية الشبكة قبل أن تلحق الأجهزة بالركب؟
ما هي حركتك؟
هل أنت:
1️⃣ HODLing خلال الضوضاء؟
2️⃣ تنقل الأصول إلى سلاسل "مقاومة للكوانت"؟
3️⃣ تتوقع فورك بروتوكول ضخم قريباً؟
اكتب رأيك أدناه. هل هذه "برغر بلا شيء" أم بداية النهاية للتشفير التقليدي؟ 👇
#Bitcoin #QuantumComputing #CryptoNews #QDay #BlockchainSecurity #TechTrends$BTC
5
130
·
--
هل تساءلت يومًا إذا كانت عبارة السر الخاصة بك ستصبح ملكية عامة؟ 🔐 حسنًا، إن المتشائمين من "يوم كيو" عادوا، يحذرون من أن الحواسيب الكمومية تتطور أسرع من عملية سحب العملة الزائفة. 💻 الخبراء يقولون بشكل أساسي إنه بينما نحن مشغولون بتداول صور JPEG، تتعلم الحواسيب الفائقة كيفية كسر التشفير الذي يحافظ على حياة الصناعة بأكملها. 🧬
$PAXG
{future}(PAXGUSDT)
إنها المفارقة المطلقة: قد يتم تقطيع البلوكشين "غير القابل للاختراق" مثل الزبدة بواسطة آلة تفكر في الكيوبتات. 🧈
$SUI
{future}(SUIUSDT)
بينما سلسلة البيتكوين التقليدية تتخبط في "ترقيات ما بعد الكم"، يتأرجح السوق بين الذعر الحقيقي و"إنها مشكلة لعام 2030." 🤷♂️
$SOL
{future}(SOLUSDT)
نحن حاليًا في سباق حيث يحاول المطورون سد الثغرات قبل أن تتحول "نهاية العالم الكمومية" محافظنا إلى غبار رقمي. 🌪️ من الأفضل أن تبدأ في تعلم تلك الخوارزميات القائمة على الشبكات، أو قد تصبح "ثروتك الجيلية" مجرد تجربة كمومية! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
هل تساءلت يومًا إذا كانت عبارة السر الخاصة بك ستصبح ملكية عامة؟ 🔐 حسنًا، إن المتشائمين من "يوم كيو" عادوا، يحذرون من أن الحواسيب الكمومية تتطور أسرع من عملية سحب العملة الزائفة. 💻 الخبراء يقولون بشكل أساسي إنه بينما نحن مشغولون بتداول صور JPEG، تتعلم الحواسيب الفائقة كيفية كسر التشفير الذي يحافظ على حياة الصناعة بأكملها. 🧬
$PAXG
إنها المفارقة المطلقة: قد يتم تقطيع البلوكشين "غير القابل للاختراق" مثل الزبدة بواسطة آلة تفكر في الكيوبتات. 🧈
$SUI
بينما سلسلة البيتكوين التقليدية تتخبط في "ترقيات ما بعد الكم"، يتأرجح السوق بين الذعر الحقيقي و"إنها مشكلة لعام 2030." 🤷♂️
$SOL
نحن حاليًا في سباق حيث يحاول المطورون سد الثغرات قبل أن تتحول "نهاية العالم الكمومية" محافظنا إلى غبار رقمي. 🌪️ من الأفضل أن تبدأ في تعلم تلك الخوارزميات القائمة على الشبكات، أو قد تصبح "ثروتك الجيلية" مجرد تجربة كمومية! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
$PAXG
إنها المفارقة المطلقة: قد يتم تقطيع البلوكشين "غير القابل للاختراق" مثل الزبدة بواسطة آلة تفكر في الكيوبتات. 🧈
$SUI
بينما سلسلة البيتكوين التقليدية تتخبط في "ترقيات ما بعد الكم"، يتأرجح السوق بين الذعر الحقيقي و"إنها مشكلة لعام 2030." 🤷♂️
$SOL
نحن حاليًا في سباق حيث يحاول المطورون سد الثغرات قبل أن تتحول "نهاية العالم الكمومية" محافظنا إلى غبار رقمي. 🌪️ من الأفضل أن تبدأ في تعلم تلك الخوارزميات القائمة على الشبكات، أو قد تصبح "ثروتك الجيلية" مجرد تجربة كمومية! 🧪💸
#QDay #QuantumComputing #CryptoSecurity #BlockchainSurvivor
179
⚠️ قبل "يوم كيو": سباق كسر التشفير الكمومي يشتد! 😨
يقلل فريقان بحثيان مستقلان من التقديرات العامة لكسر تشفير مفتاح RSA-2048 بواسطة الحواسيب الكمومية. هذا التطور يثير مخاوف حول الأمن السيبراني لمختلف القطاعات، مما يدفع المؤسسات والحكومات لتسريع الاستعدادات لمواجهة تهديدات "يوم كيو" المحتملة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 المصدر: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
⚠️ قبل "يوم كيو": سباق كسر التشفير الكمومي يشتد! 😨
يقلل فريقان بحثيان مستقلان من التقديرات العامة لكسر تشفير مفتاح RSA-2048 بواسطة الحواسيب الكمومية. هذا التطور يثير مخاوف حول الأمن السيبراني لمختلف القطاعات، مما يدفع المؤسسات والحكومات لتسريع الاستعدادات لمواجهة تهديدات "يوم كيو" المحتملة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 المصدر: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
يقلل فريقان بحثيان مستقلان من التقديرات العامة لكسر تشفير مفتاح RSA-2048 بواسطة الحواسيب الكمومية. هذا التطور يثير مخاوف حول الأمن السيبراني لمختلف القطاعات، مما يدفع المؤسسات والحكومات لتسريع الاستعدادات لمواجهة تهديدات "يوم كيو" المحتملة.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#QuantumComputing #Cybersecurity #Encryption #PostQuantumCryptography #QDay
🔗 المصدر: https://warontherocks.com/cogs-of-war/before-q-day-the-race-to-quantum-first/
35
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#WhoWillSucceedJensenHuangatNvidia?
73,945 مشاهدات
1,005 يقومون بالنقاش
2
#WhatWillDriveCryptoandStocks’NextRebound?
415,338 مشاهدات
2,937 يقومون بالنقاش
3
#BitcoinActiveSupplyInProfitDropsBelow45%
16,283 مشاهدات
265 يقومون بالنقاش
4
#KavaSaysAbnormalActivityLimitedToKavaLend
5,109 مشاهدات
122 يقومون بالنقاش
5
#USSpotXRPETFsSeeLargestWeeklyOutflowIn8Months
4,817 مشاهدات
122 يقومون بالنقاش
6
#USPPIMissMayEaseBTCPressure
198,632 مشاهدات
2,004 يقومون بالنقاش
7
#WORPTLetsTouristsConvertCryptoToThaiBaht
2,211 مشاهدات
41 يقومون بالنقاش
8
#TONStrategyReports$23.97MQ3NetLoss
2,900 مشاهدات
39 يقومون بالنقاش
9
#PolkadotCommunityApprovesNewStrategyWith97%Vote
17,293 مشاهدات
234 يقومون بالنقاش
10
#dYdXPlansV9.9UpgradeToShiftUSDCToInjective
10,340 مشاهدات
185 يقومون بالنقاش