

#phishingawareness
phishingawareness
9,255 مشاهدات
18 يقومون بالنقاش
رائج
جديد


·
--
تصاعدت هجمات التصيّد إلى مستوى أذكى 🎣
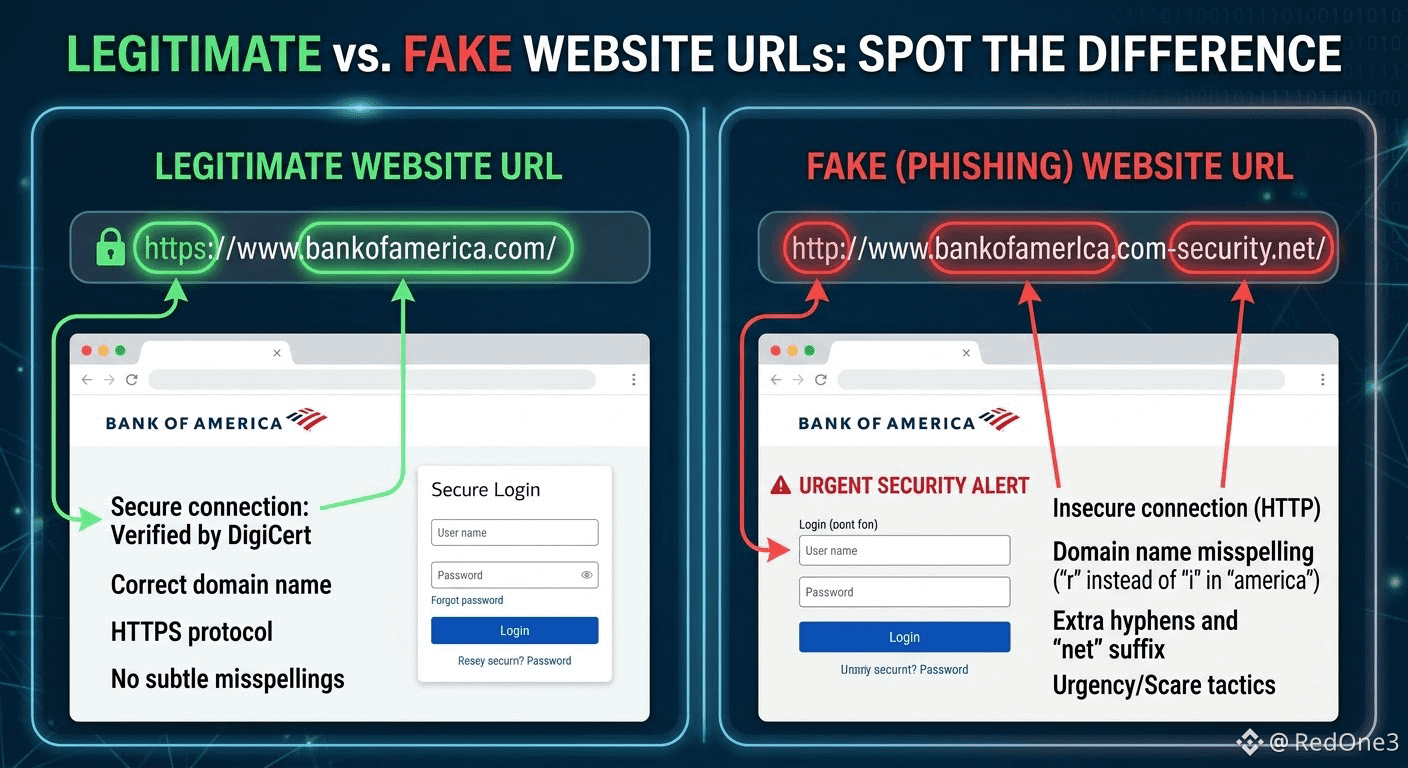
ينشئ المحتالون نسخًا مطابقة بنسبة 99% من مواقع الويب الرسمية، مع تغيير حرف واحد أو حرفين فقط في عنوان URL 👁️
تحقّق دائمًا من عنوان URL الدقيق قبل إدخال بيانات الاعتماد—انسخ/الصق من القنوات الرسمية فقط 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
تصاعدت هجمات التصيّد إلى مستوى أذكى 🎣
ينشئ المحتالون نسخًا مطابقة بنسبة 99% من مواقع الويب الرسمية، مع تغيير حرف واحد أو حرفين فقط في عنوان URL 👁️
تحقّق دائمًا من عنوان URL الدقيق قبل إدخال بيانات الاعتماد—انسخ/الصق من القنوات الرسمية فقط 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
ينشئ المحتالون نسخًا مطابقة بنسبة 99% من مواقع الويب الرسمية، مع تغيير حرف واحد أو حرفين فقط في عنوان URL 👁️
تحقّق دائمًا من عنوان URL الدقيق قبل إدخال بيانات الاعتماد—انسخ/الصق من القنوات الرسمية فقط 🔍
#KeepItLegit
#PhishingAwareness #CyberSecurity #StaySafe .
1
500
·
--
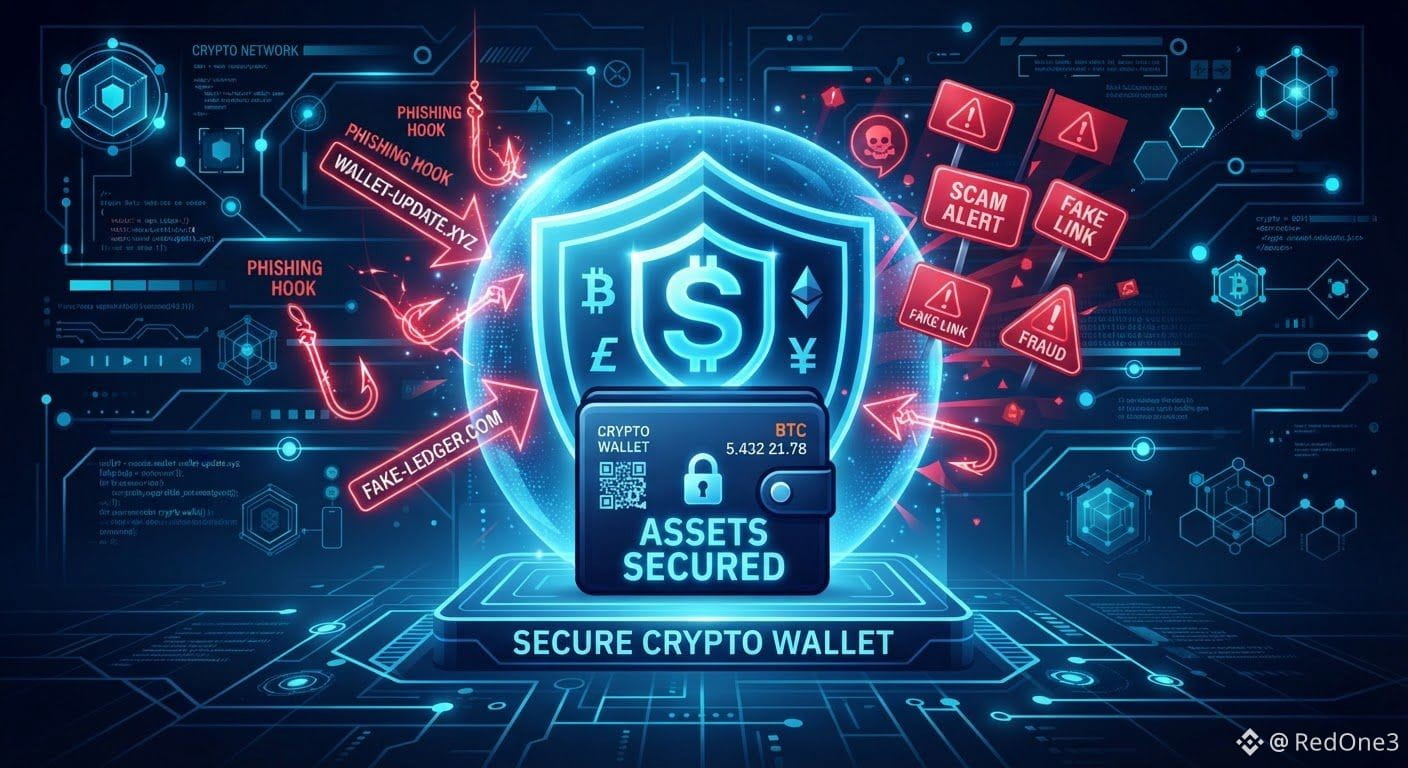
🚨 إشارات التحذير التي يجب على كل متداول كريبتو أن يلاحظها (لا تقع في فخ الاحتيال!)
الأمان في Web3 مهم بقدر قراءة الرسوم البيانية. المحتالون يطوّرون تكتيكاتهم باستمرار لاستهداف محفظتك وبيانات اعتماد حسابك.
إليك أبرز إشارات التحذير التي يجب الانتباه لها قبل النقر على أي رابط:
🔍 1. خدع النطاقات والأحرف الفرعية المزيفة
تحقق دائمًا من عنوان URL بعناية. يستخدم المحتالون أخطاءً طفيفة في الكتابة (b1nance.com) أو نطاقات فرعية خطيرة (binance.com.verify-login.xyz) لتقليد المنصات الرسمية.
⏳ 2. استعجال مُصطنع
"سيتم تجميد حسابك خلال ساعتين!" تهدف أساليب الضغط إلى جعلك تفزع وتتجاوز التحقق مرة أخرى. تنبيهات الأمان الحقيقية تمنحك تعليمات واضحة، لا مؤقّتات هلع.
🔑 3. طلبات غير مرغوبة للحصول على بيانات حساسة
لن يطلب أي نظام أساسي أو موظف دعم شرعي منك أبدًا المفاتيح الخاصة أو عبارة البذور أو رمز 2FA أو كلمة المرور. نقطة.
📩 4. رسائل مباشرة من "الدعم"
إذا قام شخص ما بإرسال رسالة مباشرة لك أولًا وادّعى أنه دعم رسمي أو مدير مجتمع,,, فهذا احتيال. الفرق الرسمية لا تبدأ رسائل مباشرة لحل مشكلات الحساب.
🔒 قاعدة أمان سريعة: لا تنقر أبدًا على الروابط داخل رسائل البريد الإلكتروني أو الرسائل المباشرة غير المُتحقّق منها. اكتب عنوان URL الرسمي بنفسك في المتصفح أو استخدم إشاراتك المرجعية الخاصة بك.
ابقَ يقظًا واحمِ أموالك! 🛡️
#DYOR #SAFU
#CryptoSecurity #StaySafe #PhishingAwareness .
213
الأمان وأفضل الممارسات في عالم الكريبتو
🔒 أمان الكريبتو: 4 عادات أساسية لحماية أصولك
أمان أموالك هو أساس رحلتك في سوق Web3 والـCrypto.
🛡️ القواعد الذهبية:
فعّل المصادقة الثنائية (2FA): استخدم تطبيق مصادقة (مثل Google Authenticator أو Passkeys) بدلًا من الرسائل النصية القصيرة SMS.
تحقّق من العناوين وURL: احفظ عنوان URL الرسمي لمنصة Binance ضمن المفضلة لتفادي محاولات التصيّد (phishing).
انتبه للروابط المشبوهة: لا تنقر أبدًا على روابط غير مرغوبة تصل عبر الرسائل الخاصة.
إضافة عناوين السحب إلى القائمة البيضاء (Whitelist): فعّل ميزة Withdrawal Whitelist للسماح بالسحوبات فقط إلى عناوينك الموثوقة.
الحذر واليقظة هما أفضل ضمانين للأمان.
#SecurityFirst #CryptoSafety #PhishingAwareness #2FA #Binance @Square-Creator-ab1773406
الأمان وأفضل الممارسات في عالم الكريبتو
🔒 أمان الكريبتو: 4 عادات أساسية لحماية أصولك
أمان أموالك هو أساس رحلتك في سوق Web3 والـCrypto.
🛡️ القواعد الذهبية:
فعّل المصادقة الثنائية (2FA): استخدم تطبيق مصادقة (مثل Google Authenticator أو Passkeys) بدلًا من الرسائل النصية القصيرة SMS.
تحقّق من العناوين وURL: احفظ عنوان URL الرسمي لمنصة Binance ضمن المفضلة لتفادي محاولات التصيّد (phishing).
انتبه للروابط المشبوهة: لا تنقر أبدًا على روابط غير مرغوبة تصل عبر الرسائل الخاصة.
إضافة عناوين السحب إلى القائمة البيضاء (Whitelist): فعّل ميزة Withdrawal Whitelist للسماح بالسحوبات فقط إلى عناوينك الموثوقة.
الحذر واليقظة هما أفضل ضمانين للأمان.
#SecurityFirst #CryptoSafety #PhishingAwareness #2FA #Binance @eden
81

🚨 $SFP اختراق بيانات: تم كشف 40 ألف طلب — لكن مفاتيحك نجت من العاصفة 💣
📌 تم اختراق قرابة 40,000 من عملاء SafePal، وتم تسريب بيانات عبر إضافة (بلوغين) تتبّع الطلبات المعرضة لثغرة — الأسماء، والبريد الإلكتروني، وعناوين الشحن، وأرقام الهواتف، وتفاصيل المشتريات أصبحت الآن متداولة. هذا مؤلم، بلا سكر زيادة. لكن الأهم في الأمر: لم يتم الوصول إلى المنيمنكس (عبارات الاستعادة)، ولا المفاتيح الخاصة، ولا كلمات مرور المحفظة. 🔍 ما زالت أموالك التشفيرية محمية خلف «صلب» تشفير.
💥 التهديد الحقيقي الآن ليس الاختراق نفسه — بل فيضان التصيد الاحتيالي الذي يتبعه دائمًا. سيتقمص المحتالون دور دعم SafePal، وينشئون صفحات تحقق مزيفة، ويستغلّون عنوان الشحن المسرب ليبدو الأمر مقنعًا ومخيفًا. 👁️ قامت الشركة بمعالجة الثغرة في الإضافة، وإخطار كل مستخدم متأثر عبر البريد الإلكتروني، ونشرت صفحة فحص رسمية. إذا طلبت بين مارس 2025 وأبريل 2026، فتحقق عبر البوابة الرسمية — وتجاهل أي رسالة تطلب منك عبارة/seed phrase.
💬 كيف تميّز بين تحذيرات الأمان الشرعية وبين ضجيج التصيد الذي يرافق كل اختراق؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِك مخاطرَك وقلّلها. 🛡️
🏷️ #SFP #SecurityAlert #PhishingAwareness #CryptoNews #DataBreach
🛡️ 🔒
51
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NFPWatch
10.7M مشاهدات
18,701 يقومون بالنقاش
2
#BitcoinFundingRateTriplesTo10%
79,014 مشاهدات
799 يقومون بالنقاش
3
#BitcoinSurpasses$86KUp2.99%
23,081 مشاهدات
83 يقومون بالنقاش
4
#ZcashFalls21%FromSeptemberPeak
50,435 مشاهدات
628 يقومون بالنقاش
5
#USSeptemberPayrollsAdd29KUnemploymentRises4.2%
41,814 مشاهدات
390 يقومون بالنقاش
6
#XRPPostsFirstThreeGreenMonthsInQ3
35,797 مشاهدات
567 يقومون بالنقاش
7
#BNBChainTokenizedStocksTop$1BAt30%Share
12,620 مشاهدات
31 يقومون بالنقاش
8
#BitcoinRisesToward$85K
86,044 مشاهدات
140 يقومون بالنقاش
9
#AmazonPlansToSell$8BNvidiaChips
6,937 مشاهدات
85 يقومون بالنقاش
10
#NEARFallsToAround$4.70Down14%
44,967 مشاهدات
111 يقومون بالنقاش