

#naox
naox
201 مشاهدات
3 يقومون بالنقاش
رائج
جديد
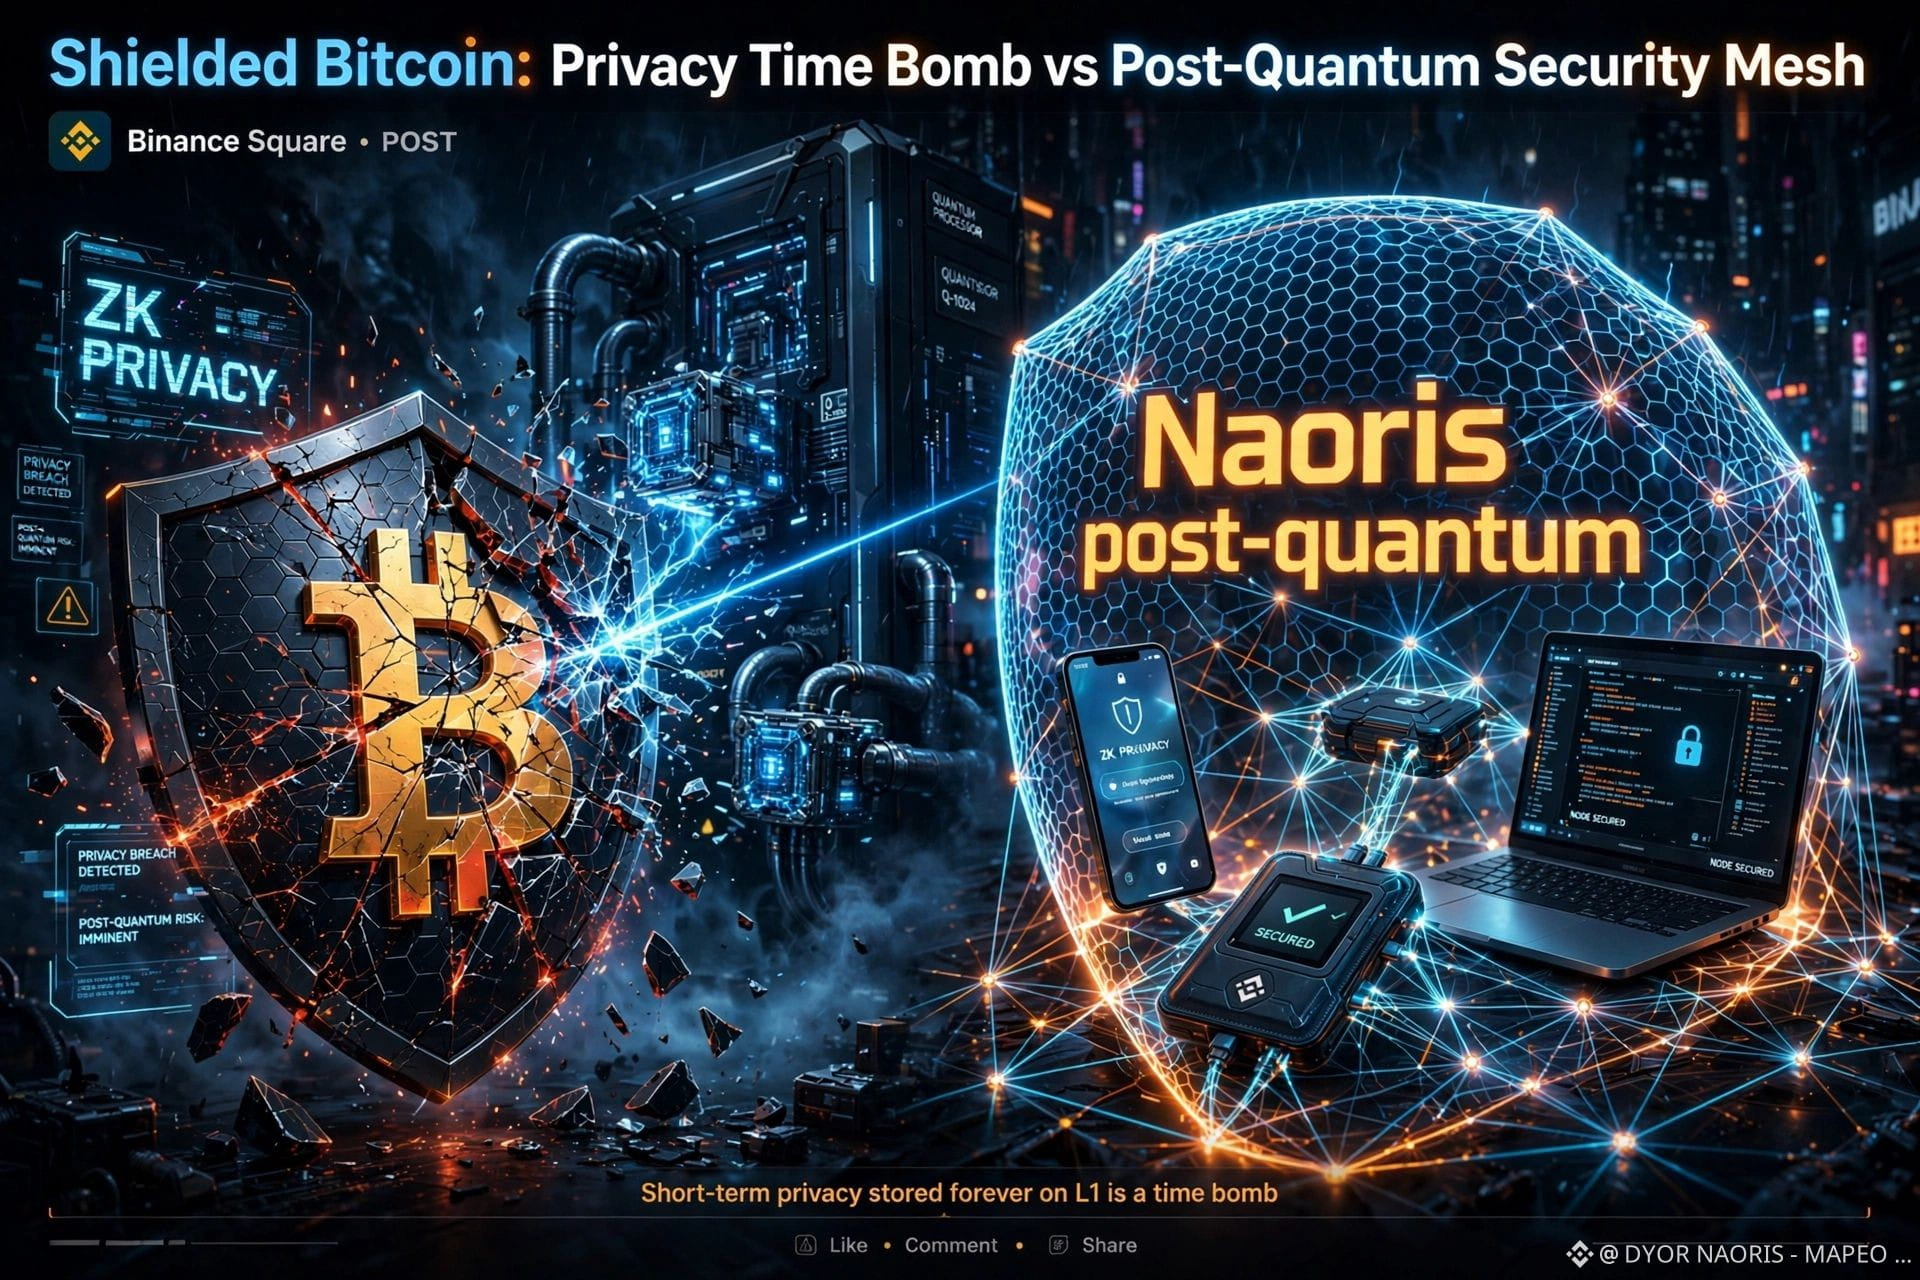
يمنح Shielded Bitcoin خصوصية على طريقة Zcash لـ BTC، لكن توجد مشكلة لا ينظر إليها أحد.
يحتفل الجميع بأنك الآن تستطيع إجراء تحويلات خاصة على بيتكوين بدون soft fork عبر OP_RETURN + PIPEs v2 + إثباتات ZK. يبدو الأمر رائعًا.
لكن فكّر فيه على المدى الطويل: إن هذه الخصوصية "للأجل القصير" محفوظة إلى الأبد على L1. إنها قنبلة موقوتة إذا جاء يوم ولديك حاسوب كمي يمكنه كسر التشفير.
ما فائدة L1 خاصة إذا كان الجهاز الذي يحفظ ملاحظاتك الخاصة—محفظتك، برنامجك الثابت—مخترقًا؟ لقد حدث ذلك بالفعل: Coldcard + Liquid WAF، اختراقات CEXs، وغيرها. إنهم لا يهاجمون بيتكوين؛ بل يهاجمون المحيط.
وهنا يدخل ما كنت أتتبعه: @NaorisProtocol.
ليس الأمر مجرد L1 أخرى، بل شبكة mesh ما بعد-كمومية تتحقق من أن الجهاز الذي سيوقّع نظيف قبل أن يوقّع. أمن من الأساس.
والرسم البياني بدأ يُظهر ذلك: بعد أشهر من الأداء الهابط، يشير $NAORIS الآن إلى قيعان أعلى. من 0,024 إلى الدفاع عن 0,034 كحد أدنى. +18% خلال الشهر، مع ترسيخ فوق المقاومة.
السردية الخاصة بالخصوصية + الأمان ما بعد الكمّية بدأت للتو.
#NAORIS #BTC #Zcash #ZK #PostQuantum #NaoX
StefanyNG:
Que tal me gustaría hacer amistades de la plataforma que me enseñen cómo utilizarla
5
1
419
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#UKFCAWinsCourtOrderToRecover851400Pounds
42,648 مشاهدات
866 يقومون بالنقاش
2
#ChainlinkLaunchesCCIP2WithEnterpriseVerification
54,206 مشاهدات
1,020 يقومون بالنقاش
3
#GoldFallsTo$4144
18,241 مشاهدات
170 يقومون بالنقاش
4
#QNTFallsOver40%FromMorningHigh
101,937 مشاهدات
1,406 يقومون بالنقاش
5
#USDTAdds845900HoldersInPast7Days
24,138 مشاهدات
471 يقومون بالنقاش
6
#KospiFalls2.7%SamsungSKHynixDropOver5%
36,618 مشاهدات
629 يقومون بالنقاش
7
#BitgetCEOConfirms$388MStolenInHack
5,780 مشاهدات
44 يقومون بالنقاش
8
#BTCFallsBelow$83000
36,636 مشاهدات
171 يقومون بالنقاش
9
#BitgetDetailsSecurityIncidentTimeline
58,648 مشاهدات
777 يقومون بالنقاش
10
#BitcoinSpotETFs$2.39BWeeklyNetInflow
17,121 مشاهدات
50 يقومون بالنقاش