
#ethersphere
ethersphere
0 مشاهدات
2 يقومون بالنقاش
رائج
جديد

·
--
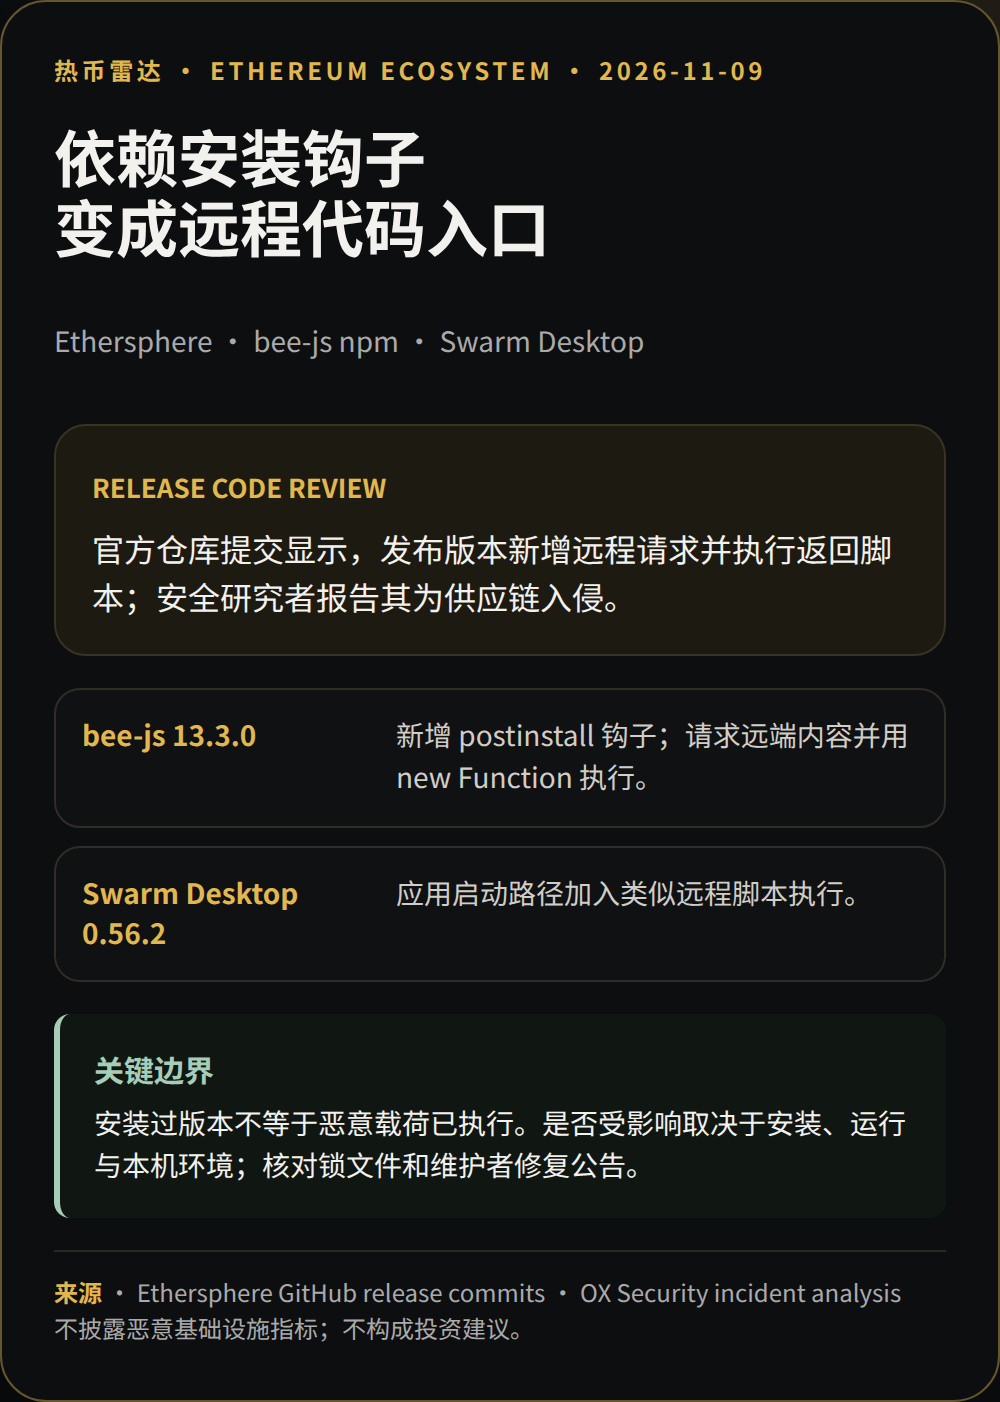
أضاف تحديث Ethersphere bee-js 13.3.0 خطوة postinstall تطلب نصًا برمجيًا من مصدر بعيد وتنفّذه ديناميكيًا؛ وفي اليوم نفسه، أضاف تحديث Swarm Desktop 0.56.2 أيضًا إمكانية تنفيذ التعليمات البرمجية عن بُعد.
أبلغت OX Security عن ذلك باعتباره اختراقًا لسلسلة التوريد، وقالت إن الشيفرة الخبيثة قد تصل إلى بيانات المحافظ المحلية. لا يعني التثبيت بالضرورة أن الحمولة قد نُفذت؛ إذ يعتمد التأثير على ما إذا كانت قد شُغّلت وعلى البيئة. ويمكن للمطورين التحقق من ملفات القفل وبيانات الإصلاح الصادرة عن القائمين على الصيانة.
أيهما أكثر أهمية بالنسبة إليك: تثبيت الإصدارات المعتمدة أم حماية بيانات اعتماد النشر؟
المصادر: [التحديث الرسمي لـ bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[التحديث الرسمي لـ Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[تحليل OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
إفصاح: قد تكون هذه المقالة مؤهلة للحصول على مكافآت برنامج Write to Earn على Binance Square؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. هذا ليس نصيحة استثمارية.
#Ethersphere #الأمن
أضاف تحديث Ethersphere bee-js 13.3.0 خطوة postinstall تطلب نصًا برمجيًا من مصدر بعيد وتنفّذه ديناميكيًا؛ وفي اليوم نفسه، أضاف تحديث Swarm Desktop 0.56.2 أيضًا إمكانية تنفيذ التعليمات البرمجية عن بُعد.
أبلغت OX Security عن ذلك باعتباره اختراقًا لسلسلة التوريد، وقالت إن الشيفرة الخبيثة قد تصل إلى بيانات المحافظ المحلية. لا يعني التثبيت بالضرورة أن الحمولة قد نُفذت؛ إذ يعتمد التأثير على ما إذا كانت قد شُغّلت وعلى البيئة. ويمكن للمطورين التحقق من ملفات القفل وبيانات الإصلاح الصادرة عن القائمين على الصيانة.
أيهما أكثر أهمية بالنسبة إليك: تثبيت الإصدارات المعتمدة أم حماية بيانات اعتماد النشر؟
المصادر: [التحديث الرسمي لـ bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[التحديث الرسمي لـ Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[تحليل OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
إفصاح: قد تكون هذه المقالة مؤهلة للحصول على مكافآت برنامج Write to Earn على Binance Square؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. هذا ليس نصيحة استثمارية.
#Ethersphere #الأمن
أبلغت OX Security عن ذلك باعتباره اختراقًا لسلسلة التوريد، وقالت إن الشيفرة الخبيثة قد تصل إلى بيانات المحافظ المحلية. لا يعني التثبيت بالضرورة أن الحمولة قد نُفذت؛ إذ يعتمد التأثير على ما إذا كانت قد شُغّلت وعلى البيئة. ويمكن للمطورين التحقق من ملفات القفل وبيانات الإصلاح الصادرة عن القائمين على الصيانة.
أيهما أكثر أهمية بالنسبة إليك: تثبيت الإصدارات المعتمدة أم حماية بيانات اعتماد النشر؟
المصادر: [التحديث الرسمي لـ bee-js](https://github.com/ethersphere/bee-js/commit/de2f74e784b2eafa0d66fbb6d88b42ea11ee34cf)|[التحديث الرسمي لـ Swarm Desktop](https://github.com/ethersphere/swarm-desktop/commit/2de727046706062d38edfbbf8340f32d1eb2bdfb)|[تحليل OX Security](https://www.ox.security/blog/ethersphere-hijacked-with-crypto-stealing-malware-via-github-npm/)
إفصاح: قد تكون هذه المقالة مؤهلة للحصول على مكافآت برنامج Write to Earn على Binance Square؛ ويخضع التأهل والمكافآت لقواعد المنصة والنتائج الفعلية. هذا ليس نصيحة استثمارية.
#Ethersphere #الأمن
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#NvidiaInvestigatesAfterHuang’sAffairApology
230,037 مشاهدات
1,853 يقومون بالنقاش
2
#CPITestsDecemberRateOutlook
678,104 مشاهدات
2,930 يقومون بالنقاش
3
#AnthropicRejectsIPODelayValuationinQuestion
49,750 مشاهدات
486 يقومون بالنقاش
4
#US-IranTalksFuelStrongStockMarketRebound
0 مشاهدات
29 يقومون بالنقاش
5
#BitcoinFiveWeeklyLosses
255,633 مشاهدات
2,269 يقومون بالنقاش
6
#AIChipSlumpNasdaq
141,496 مشاهدات
1,392 يقومون بالنقاش
7
#CryptoLiquidationsReach$1.16BIn24Hours
17,723 مشاهدات
54 يقومون بالنقاش
8
#StrategyBuys1037BTCLastWeek
669 مشاهدات
27 يقومون بالنقاش
9
#NYSEToUseAvalancheToSettleTokenizedStocks
303 مشاهدات
17 يقومون بالنقاش
10
#TradFiForBeginners
370,510 مشاهدات
2,641 يقومون بالنقاش