

#darksword
darksword
1,758 مشاهدات
26 يقومون بالنقاش
رائج
جديد

·
--
مجموعة واحدة أنشأت أكثر من 1500 موقع مزيف، تضم منصات تداول ومحافظ مزيفة
تحدثنا الأسبوع الماضي عن مجموعة DarkSword، التي تستخدم حصان طروادة على iOS لسرقة المفاتيح الخاصة للمحافظ ومحتويات سلسلة المفاتيح. واليوم أضافت SlowMist مستجدًا: أنشأت المجموعة نفسها أكثر من 1500 موقع مزيف على الإنترنت، وما زال بالإمكان فتحها حتى الآن. هذا ليس خبرًا قديمًا يُعاد تداوله، بل حجمٌ تأكدنا منه اليوم.
تتنوع الواجهات التي تتخفى وراءها هذه المواقع المزيفة: منصات تجارة إلكترونية مزيفة، ومنصات تداول مزيفة، ومحافظ مزيفة، إلى جانب مواقع ألعاب وخدمات عملات افتراضية. وقد أشار 23pds، كبير مسؤولي أمن المعلومات في SlowMist، في منشور اليوم بالاسم إلى وجود مواقع تنتحل صفة Binance وOKX. ويشير إحصاء MistEye أيضًا إلى أكثر من 1500 موقع؛ وهذا ليس تقديرًا، بل عدد المواقع التي جرى تحديدها بالفعل.
هناك ثلاثة مواضع يسهل أن يقع فيها المستثمرون الأفراد. أولها البحث عن اسم منصة تداول؛ فقد تتسلل مواقع مزيفة إلى النتائج الأولى، وتبدو صفحاتها مطابقة تقريبًا للمواقع الأصلية، حتى إن خانات تسجيل الدخول متطابقة. وثانيها الروابط التي تُرسل في المجموعات أو الرسائل النصية أو الرسائل الخاصة؛ إذ يطلب منك الموقع تسجيل الدخول أولًا، ثم إجراء «تحقق أمني»، وبعد إتمامه تجد محفظتك فارغة. أما النوع الثالث فهو تطبيقات المحافظ المزيفة؛ فبمجرد تنزيلها، تطلب منك في الخطوة الأولى استيراد العبارة الأولية. وما إن تُدخلها حتى تكون قد سلّمت مفاتيحك بيدك.
ثلاث خطوات يمكنك تطبيقها فورًا. أولًا، استخدم للوصول إلى منصات التداول والمحافظ الإشارات المرجعية التي حفظتها بنفسك أو التطبيقات الرسمية فقط؛ لا تضغط على نتائج البحث أو الروابط التي يرسلها الآخرون. وإذا أردت تسجيل الدخول، فافتح الإشارات المرجعية بنفسك. ثانيًا، أغلق فورًا أي صفحة ويب أو تطبيق يطلب منك إدخال العبارة الأولية أو المفتاح الخاص؛ فالمواقع الرسمية الحقيقية لا تطلب منك ذلك أبدًا عبر صفحة ويب. ثالثًا، حدّث نظام هاتف Apple إلى أحدث إصدار في أسرع وقت، ولا تحفظ العبارة الأولية في تطبيق الملاحظات أو الصور؛ فهذه تحديدًا من الأشياء التي تسعى أحصنة طروادة إلى سرقتها من سلسلة المفاتيح والملاحظات.
هل سبق أن فتحت موقعًا مزيفًا يكاد يكون مطابقًا للموقع الحقيقي؟ وكيف اكتشفت أن هناك خطبًا ما؟
#钱包安全 #防骗 #DarkSword #SlowMist
—— كاي الصغير، مستثمر العملات المشفرة المبتدئ
إخلاء مسؤولية: هذه المقالة مخصصة لمشاركة المعلومات الأمنية والتوعية فحسب، ولا تشكل أي نصيحة استثمارية. تنطوي معاملات العملات المشفرة على مخاطر بالغة، لذا يُرجى اتخاذ القرارات بحذر.
38

·
--
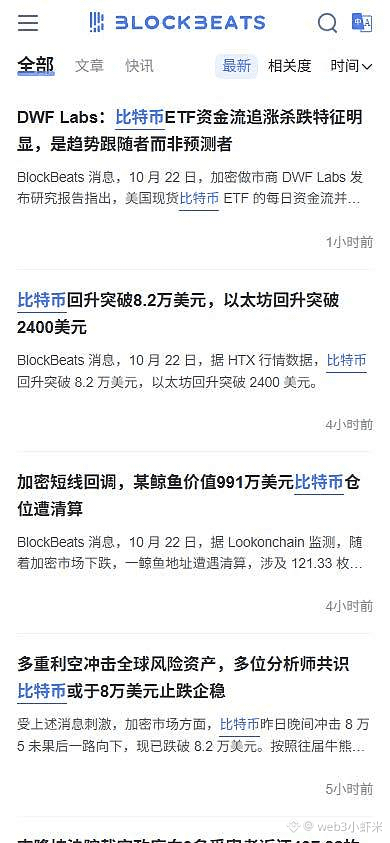
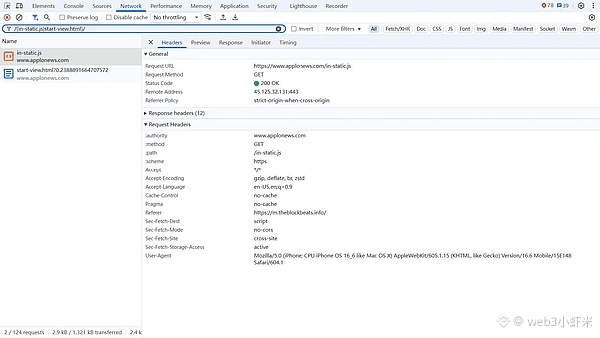
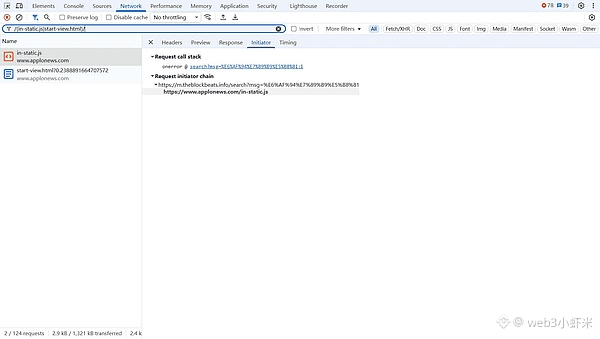
رصدت كلٌّ من SlowMist وBlockBeats إعلانًا رسميًا: زُرع في 22 أكتوبر نص برمجي خارجي غير طبيعي مرتبط بـ DarkSword في صفحة البحث عبر H5 على الأجهزة المحمولة لموقع BlockBeats. قد تبدو الصفحة طبيعية عند البحث عن الأخبار، بينما تُحمّل في الخلفية شيفرة JavaScript خبيثة؛ وقد أعادت BlockBeats إنتاج المشكلة وأزالتها. وفي اليوم نفسه، أحصت MistEye التابعة لـ SlowMist أكثر من 1500 موقع تصيّد مرتبطًا بـ DarkSword منتشرًا على الإنترنت، بما فيها مواقع مزيفة تنتحل Binance وOKX ومحافظ العملات الرقمية، ومواقع للتجارة الإلكترونية وتبادل العملات.
النقطة الأهم: تتركز نافذة الاستغلال الفعّال أساسًا في إصدارات iOS من 18.6 إلى 18.7.2 ومن 26.0 إلى 26.1؛ وتنصح BlockBeats بالتحديث في أقرب وقت إلى أحدث إصدار من iOS 27. يبدأ الهجوم من المتصفح، ولا يشترط أن تنقر على «ربط المحفظة» — فقد تتعرض لتحميل الشيفرة حتى أثناء تصفح الأخبار العاجلة على النطاق الرسمي لوسيلة إعلامية.
قد تُستغل الصفحة الرئيسية لأي وسيلة إعلامية في عالم العملات الرقمية كسلاح؛ إذا كان جهاز iPhone لديك لا يزال يعمل بنظام قديم، فحدّثه الليلة.
#DarkSword #慢雾 #BlockBeats
·
--
تخسر عملاتك على iPhone، ولازم تكون أنت بنفسك ضغطت على رابط بيدك؟
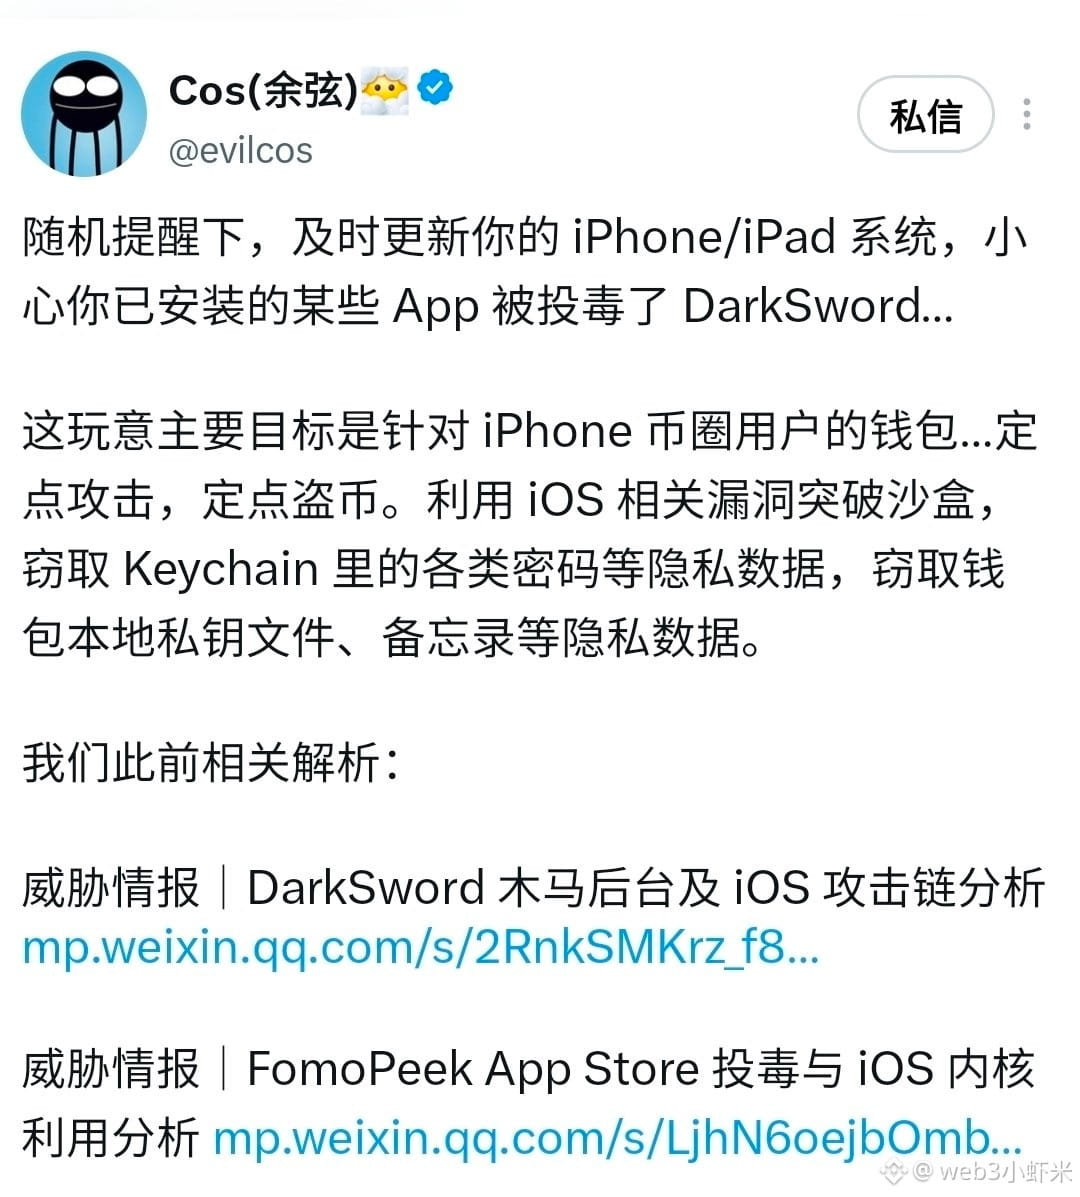
أصدرت شركة SlowMist اليوم تقريرًا كشفت فيه عن لوحة تحكم خلفية لبرمجية خبيثة تُدعى DarkSword. ظهرت شيفرة الهجوم لأول مرة في مارس، ثم أُنشئ مستودع لها على GitHub في يوليو، وبحلول نهاية سبتمبر بدأ تشغيل المنظومة بأكملها رسميًا. إنها سلسلة متكاملة: نشر صفحات ويب خبيثة، وتثبيت البرمجية الخبيثة، وسرقة البيانات من الهاتف، ثم سحب الأموال من محافظ العملات المشفرة.
تدّعي أنها تدعم iOS 13 وما فوق، لكن عند تفحّص الشيفرة، يتضح أنها لا تستهدف سوى إصدارين: من 18.6 إلى 18.7.2، ومن 26.0 إلى 26.1.
نصيحة SlowMist واضحة جدًا: حدّث نظامك فور توفر تحديث، ولا تفتح الروابط المشبوهة. وإذا شككت في أن هاتفك تعرّض للاختراق، فلا تستخدمه لمحافظك بعد الآن. انتقل إلى جهاز نظيف، وأنشئ محفظة جديدة، وانقل أموالك إليها، وألغِ الأذونات الممنوحة أيضًا.
ما إصدار iOS على هاتفك الآن؟ على أي حال، بعد قراءة التقرير ذهبت لأتحقق بنفسي. حتى حياة المستثمر الصغير لها قيمة.
#慢雾 #DarkSword #iOS安全 #أمان_المحفظة
—— كاي، المستثمر الصغير في Web3
ما سبق لا يعدو كونه رأيًا شخصيًا، ولا يشكّل نصيحة استثمارية.
27

·
--
🎯 أصبح iPhone هدفًا، والغاية سرقة العبارة الاستردادية للمحفظة
📰 تستغل حزمة ثغرات DarkSword برمجية Coruna الخبيثة لمهاجمة iOS وسرقة العبارات الاستردادية لمحافظ العملات المشفرة مباشرةً، وقد كُشفت خوادم القيادة والتحكم (C2)
💬 حتى محافظ الأجهزة بدأت تتطور بسرعة، لكن الهاتف يظل الحلقة الأضعف. يا من تحفظون عبارات الاسترداد في ألبوم الصور أو لقطات الشاشة أو تطبيق الملاحظات، حان وقت التحقق منها. بعد مشاهدة هذا، بقيت مذهولًا لثانيتين.
🏷️ #iOS安全 #钱包安全 #DarkSword #العبارة_الاستردادية
27
·
--
🎯 تنبيه لمستخدمي iPhone: عبارات الاسترداد أصبحت هدفًا
📰 تستخدم حزمة P7 DarkSword برنامج Coruna الخبيث لسرقة عبارات استرداد المحافظ، ويمكنها أيضًا التحكم عن بُعد وإرسال البيانات، وتستهدف محافظ العملات المشفرة على iOS تحديدًا.
💬 ما إن هدأت ضجة اختراق المحافظ المادية حتى جاء الدور على الهواتف. من يخزّن عبارة الاسترداد في ألبوم الصور أو تطبيق الملاحظات، فكأنه يعلّق مفتاحه على جبينه. الهاتف ليس خزنة فعلًا؛ والتخزين البارد هو الخيار الأكثر أمانًا.
🏷️ #DarkSword #iOS安全 #助记词 #أمن_الأجهزة_المحمولة
19

·
--
هابط
تقول دردشاتك إن DarkSword يصل إلى iOS 13 عبر 26.5 lol. موثّق: 18.4 إلى 18.7، مُصحَّح بالكامل بحلول فبراير #DarkSword
🔸 رابط Safari واحد، ثم يقرأ بيانات المحفظة
🔸 ستة أخطاء مترابطة، كلها مُغلقة في iOS 26.3، 11 فبراير
🔸 26.5 هي ادّعاء SlowMist، لا أحد رسمي أكد ذلك
ادّعاءه نفسه يتوقف عند 26.5، إصدار مايو. تم إصدار iOS 27 و26.7 في 14 سبتمبر
مفاتيح على هاتف؟ حدّث الليلة، أو وضع العزل (Lockdown Mode) )
سواء Apple أو Google تؤكد أو تنفي جزء 26.5، سأُنشره. تابع إذا كنت تهتم #Apple
1
4
357
·
--
مقالة
عاجل: Darksword يستهدف محافظ iOS 26.5 – عالم التشفير على حافة الهاويةبدأ الفيضان. يُظهر أحدث تنبيه من SlowMist أن المهاجمين استولوا على سلسلة استغلال Darksword للاختراق في أجهزة iOS 26.5، وسحب المفاتيح الخاصة من محافظ ذاتية الحيازة. وفي بيان مقلق، حذّر كبير مسؤولي أمن المعلومات 23pds أن مسار الهجوم يتجاوز أحدث رقعة أمنية من Apple، ما يترك ملايين المستخدمين عرضة للخطر.
هذا ليس إشاعة؛ بل حقيقة صلبة مفادها أن سلسلة Darksword، التي كانت خاملة، تمت إعادة هندستها لاستغلال أحدث تحديث لنظام iOS. فما التداعيات؟ كل مستخدم iOS لديه محفظة تشفير أصبح الآن هدفًا محتملاً، وقد يشهد السوق تراجعًا مفاجئًا مع تآكل الثقة. #iOS #Darksword #أمن_التشفير
عاجل: Darksword يستهدف محافظ iOS 26.5 – عالم التشفير على حافة الهاوية
بدأ الفيضان. يُظهر أحدث تنبيه من SlowMist أن المهاجمين استولوا على سلسلة استغلال Darksword للاختراق في أجهزة iOS 26.5، وسحب المفاتيح الخاصة من محافظ ذاتية الحيازة. وفي بيان مقلق، حذّر كبير مسؤولي أمن المعلومات 23pds أن مسار الهجوم يتجاوز أحدث رقعة أمنية من Apple، ما يترك ملايين المستخدمين عرضة للخطر.
هذا ليس إشاعة؛ بل حقيقة صلبة مفادها أن سلسلة Darksword، التي كانت خاملة، تمت إعادة هندستها لاستغلال أحدث تحديث لنظام iOS. فما التداعيات؟ كل مستخدم iOS لديه محفظة تشفير أصبح الآن هدفًا محتملاً، وقد يشهد السوق تراجعًا مفاجئًا مع تآكل الثقة. #iOS #Darksword #أمن_التشفير
هذا ليس إشاعة؛ بل حقيقة صلبة مفادها أن سلسلة Darksword، التي كانت خاملة، تمت إعادة هندستها لاستغلال أحدث تحديث لنظام iOS. فما التداعيات؟ كل مستخدم iOS لديه محفظة تشفير أصبح الآن هدفًا محتملاً، وقد يشهد السوق تراجعًا مفاجئًا مع تآكل الثقة. #iOS #Darksword #أمن_التشفير
36
·
--
هابط
26.7.1
هذا هو نظام iOS الذي تريده إذا كانت المفاتيح تعيش على iPhone
شحنته Apple في 28 سبتمبر ضمن CVE-2026-86950، وهو خلل في CoreGraphics
يمكن لملف مُصمَّم بشكل مُتعمد أن يشغّل كودًا، وتقول Apple إنه ربما تم استغلاله ضد أفراد مستهدفين محددين على إصدارات قبل iOS 27
26.7، الذي أخبرتك بتثبيته الأسبوع الماضي، كان ما يزال مكشوفًا. خطئي
الآن الجزء الذي تضيفه المحادثات من تلقاء نفسها:
- "هذا هو DarkSword": صفحة Apple لا تقول ذلك أبدًا، ولا يوجد مصدر مؤكِّد
- "iOS 13 إلى 26.5": هذا ادعاء التنبيه، وليس ادعاء Apple
على iOS 27 لا ينطبق هذا الخلل. 27.0.1 صدرت في اليوم نفسه دون CVEs منشورة
الأسبوع الماضي أيضًا قلت إنني سأُنشر مرة واحدة بعد أن تسوّي Apple أو Google ادعاء SlowMist بخصوص 26.5 سواءً لصالحه أو ضده. لا يزال لم يأتِ أي شيء من أيٍّ منهما
#Apple #DarkSword
7
98

تحذير: ثغرة في Safari تستهدف DarkSword وتُهدد العملات الرقمية
- أطلق كبير مسؤولي التكنولوجيا (CTO) في Ledger، تشارلز غييوميه، تحذيرًا بشأن هجوم جديد يحمل اسم DarkSword.
- ينصح المستخدمون الذين يستخدمون iPhone بتحديث أجهزتهم فورًا.
- قد يتسبب هذا الهجوم في خسارة المستخدمين للعملات الرقمية إذا قاموا بزيارة مواقع إلكترونية ضارة.
- لم يتم الكشف عن التفاصيل الكاملة المتعلقة بالثغرة بعد.
#CryptoNews #Ledger #Safari #DarkSword #BinanceSquare
$btc $eth
vlikevn Titanbot
المصدر: U.Today
428

·
--
تحذير أمني: تسريب DARKSWORD يهدد مستخدمي آيفون القدامى 🚨
🚨 هجوم DARKSWORD تسرب في البرية ويستهدف مستخدمي آيفون القدامى وسفاري
هذا تحذير أمني جدي لكل حاملي العملات الرقمية.
أكد يو شيان من SlowMist أن برنامج هجوم DarkSword قد تسرب في البرية ويستهدف محافظ العملات الرقمية بنشاط.
من هم المعرضون للخطر:
آيفون الذي يعمل بالإصدارات القديمة من نظام iOS
مستخدمو متصفح سفاري
أي شخص يحمل محافظ العملات الرقمية على الأجهزة المتأثرة
كيف يعمل الهجوم:
يتم تضمين كود JavaScript خبيث في مواقع وهمية تتظاهر بأنها:
منصات البث المباشر للبالغين
محطات طاقة TRON
إجراءات استرداد الأموال
تنبيهات الثغرات
الخطر: إذا قام مستخدمو طرازات آيفون القديمة بفتح مثل هذه المواقع باستخدام سفاري وتركها مفتوحة، بينما يقومون في الوقت نفسه بفتح تطبيقات المحافظ الخاصة بهم، قد يتم سرقة مفاتيحهم الخاصة بشكل نصي.
ماذا يجب عليك فعله الآن:
قم بتحديث جهاز آيفون الخاص بك إلى أحدث إصدار من iOS
تجنب استخدام سفاري لتصفح العملات الرقمية
لا تترك تطبيقات المحافظ مفتوحة أثناء التصفح
كن حذرًا للغاية من الروابط المشبوهة
👇 هل قمت بتحديث جهاز آيفون الخاص بك مؤخرًا؟ ابقَ آمنًا هناك.
#DarkSword #cryptohacks #SecurityAlert #SlowMist $BTC
1
68
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#CanMicrosoftDeliverOnAI
465,449 مشاهدات
3,377 يقومون بالنقاش
2
#CanGoogleDefindItsCore
287,524 مشاهدات
2,383 يقومون بالنقاش
3
#EarningsSeason
6M مشاهدات
29,503 يقومون بالنقاش
4
#$10.9BBitcoinOptionsExpireFriday
1,959 مشاهدات
79 يقومون بالنقاش
5
#ThailandSupremeCourtRulesBitcoinIsProperty
10,953 مشاهدات
320 يقومون بالنقاش
6
#BitcoinSurpasses$81K
35,377 مشاهدات
119 يقومون بالنقاش
7
#RobinhoodFalls8.4%AfterItsResults
21,170 مشاهدات
368 يقومون بالنقاش
8
#KOSPISurges6.63%BackAbove6000
19,966 مشاهدات
357 يقومون بالنقاش
9
#DatavaultAICantWithdrawBitcoinFromBiconomy
24,212 مشاهدات
335 يقومون بالنقاش
10
#FOMCWatch
9.4M مشاهدات
29,814 يقومون بالنقاش