
#cyberthreat
cyberthreat
881 مشاهدات
14 يقومون بالنقاش
رائج
جديد

⚠️ تحذير: تطبيق Claude مزيف ينشر برامج ضارة لسرقة العملات الرقمية
كشف تقرير أمني عن وجود تطبيق مزيف لسطح المكتب يحمل اسم Claude Opus 5، يقوم بنشر برمجيات خبيثة تُعرف باسم RevStealer. تستهدف هذه البرمجيات أكثر من 50 محفظة عملات رقمية، بالإضافة إلى بيانات حساسة مثل كلمات المرور ومعلومات المتصفحات وتطبيقات المراسلة، مما يشكل تهديداً أمنياً للمستخدمين.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 المصدر: cointelegraph.com
⚠️ تحذير: تطبيق Claude مزيف ينشر برامج ضارة لسرقة العملات الرقمية
كشف تقرير أمني عن وجود تطبيق مزيف لسطح المكتب يحمل اسم Claude Opus 5، يقوم بنشر برمجيات خبيثة تُعرف باسم RevStealer. تستهدف هذه البرمجيات أكثر من 50 محفظة عملات رقمية، بالإضافة إلى بيانات حساسة مثل كلمات المرور ومعلومات المتصفحات وتطبيقات المراسلة، مما يشكل تهديداً أمنياً للمستخدمين.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 المصدر: cointelegraph.com
كشف تقرير أمني عن وجود تطبيق مزيف لسطح المكتب يحمل اسم Claude Opus 5، يقوم بنشر برمجيات خبيثة تُعرف باسم RevStealer. تستهدف هذه البرمجيات أكثر من 50 محفظة عملات رقمية، بالإضافة إلى بيانات حساسة مثل كلمات المرور ومعلومات المتصفحات وتطبيقات المراسلة، مما يشكل تهديداً أمنياً للمستخدمين.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#CryptoSecurity #CyberThreat #MalwareAlert #DigitalSafety #ScamWarning
📰 المصدر: cointelegraph.com
31
⚠️ تحذير أمني: برمجية ClickLock تهدد مستخدمي macOS بسرقة البيانات!
برمجية خبيثة جديدة تُدعى ClickLock تستهدف مستخدمي أجهزة macOS، وتعتمد على الهندسة الاجتماعية لخداع الضحايا لسرقة كلمات المرور والبيانات الحساسة. لا تتطلب هذه البرمجية استغلال ثغرات أو صلاحيات عليا للعمل، مما يجعلها خطراً متزايداً على أمن المعلومات.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 المصدر: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
⚠️ تحذير أمني: برمجية ClickLock تهدد مستخدمي macOS بسرقة البيانات!
برمجية خبيثة جديدة تُدعى ClickLock تستهدف مستخدمي أجهزة macOS، وتعتمد على الهندسة الاجتماعية لخداع الضحايا لسرقة كلمات المرور والبيانات الحساسة. لا تتطلب هذه البرمجية استغلال ثغرات أو صلاحيات عليا للعمل، مما يجعلها خطراً متزايداً على أمن المعلومات.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 المصدر: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
برمجية خبيثة جديدة تُدعى ClickLock تستهدف مستخدمي أجهزة macOS، وتعتمد على الهندسة الاجتماعية لخداع الضحايا لسرقة كلمات المرور والبيانات الحساسة. لا تتطلب هذه البرمجية استغلال ثغرات أو صلاحيات عليا للعمل، مما يجعلها خطراً متزايداً على أمن المعلومات.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#macOSSecurity #CyberThreat #ClickLock #DataProtection #Phishing
🔗 المصدر: https://www.techradar.com/pro/security/macos-users-may-face-real-sophisticated-threats-that-require-neither-exploits-nor-any-elevated-access-to-succeed-clicklock-stealer-tries-to-trick-apple-users-into-revealing-their-passwords
11

·
--
🚨 احتيال جديد يستهدف ممارسي Web3 – يسرق بيانات المحفظة! 💀
🔍 يتنكر المهاجمون في هيئة مُدرِّبين/مُوظِّفين (recruiters)، ويغوون الضحايا لتثبيت أداة وهمية لمؤتمر ذكاء اصطناعي تُسمى "Relay"—وهي في الحقيقة برنامج خبيث لسرقة المعلومات يستهدف كِلا نظامَي macOS وWindows. 🛡️ يقوم باستخراج بيانات اعتماد المتصفح، وبيانات المحفظة المشفّرة، وKeychain، وجلسات Telegram، وغيرها.
⚠️ أكدت SlowMist سلسلة الهجوم. لا تشغّل أي برامج غير مُثبتة/غير موثوقة أثناء المقابلات عبر الإنترنت، ولا تتجاهل طلبات كلمات المرور غير المعتادة. 💡 أصولك الرقمية تعتمد على يقظتك. 💬 هل أنت أو فريقك لاحظتم أي طلبات توظيف مشبوهة مؤخرًا؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🚨 احتيال جديد يستهدف ممارسي Web3 – يسرق بيانات المحفظة! 💀
🔍 يتنكر المهاجمون في هيئة مُدرِّبين/مُوظِّفين (recruiters)، ويغوون الضحايا لتثبيت أداة وهمية لمؤتمر ذكاء اصطناعي تُسمى "Relay"—وهي في الحقيقة برنامج خبيث لسرقة المعلومات يستهدف كِلا نظامَي macOS وWindows. 🛡️ يقوم باستخراج بيانات اعتماد المتصفح، وبيانات المحفظة المشفّرة، وKeychain، وجلسات Telegram، وغيرها.
⚠️ أكدت SlowMist سلسلة الهجوم. لا تشغّل أي برامج غير مُثبتة/غير موثوقة أثناء المقابلات عبر الإنترنت، ولا تتجاهل طلبات كلمات المرور غير المعتادة. 💡 أصولك الرقمية تعتمد على يقظتك. 💬 هل أنت أو فريقك لاحظتم أي طلبات توظيف مشبوهة مؤخرًا؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
🔍 يتنكر المهاجمون في هيئة مُدرِّبين/مُوظِّفين (recruiters)، ويغوون الضحايا لتثبيت أداة وهمية لمؤتمر ذكاء اصطناعي تُسمى "Relay"—وهي في الحقيقة برنامج خبيث لسرقة المعلومات يستهدف كِلا نظامَي macOS وWindows. 🛡️ يقوم باستخراج بيانات اعتماد المتصفح، وبيانات المحفظة المشفّرة، وKeychain، وجلسات Telegram، وغيرها.
⚠️ أكدت SlowMist سلسلة الهجوم. لا تشغّل أي برامج غير مُثبتة/غير موثوقة أثناء المقابلات عبر الإنترنت، ولا تتجاهل طلبات كلمات المرور غير المعتادة. 💡 أصولك الرقمية تعتمد على يقظتك. 💬 هل أنت أو فريقك لاحظتم أي طلبات توظيف مشبوهة مؤخرًا؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدر مخاطرَك. 🛡️
🏷️ #WEB3 #ScamAlert #CryptoSecurity #StaySafe #CyberThreat
🛡️ 🔍
1

·
--
🔴 $BTC HOLDERS انتبهوا – برمجية خبيثة جديدة تسرق عبارات الاسترداد (seed phrases) من ألبوم صورك مباشرةً 🦈
📌 تهديد متعدد المنصات باسم **SparkKitty** نجح في تجاوز مراجعة Apple وفلتراته في Google Play. يستخدم تقنيات التعرف الضوئي على الحروف (OCR) لمسح لقطات الشاشة المحفوظة لديك بحثًا عن منمنات المحافظ (wallet mnemonics) وكلمات المرور وأكواد QR. بمجرد أن يعثر عليها، تنتهي أموالك.
💡 هذا ليس مجرد افتراض – يوجد أكثر من 10,000+ عملية تنزيل على تطبيق واحد مصاب فقط. تتخفى البرامج الخبيثة داخل أدوات العملات المشفرة، وتطبيقات المراسلة، وحتى TikTok المعدّل. على iOS، كانت تتخفى كتطبيق “Coin”. وعلى Android، كان “SOEX” هو حصان طروادة.
🔍 الحقيقة الصعبة: إذا كنت تحتفظ بعبارة الاسترداد كصورة (لقطة شاشة)، فأنت بالفعل تسلم مفاتيح الوصول للمهاجم. 🛡️ يقول خبراء الأمن إن تخزين المنمنات يكون دون اتصال – على الورق أو عبر محفظة عتادية (hardware wallet) – ولا تمنح أبدًا حق الوصول إلى مكتبة الصور لتطبيقات عشوائية.
💬 كيف تقوم بتخزين عبارات الاسترداد لديك – تخزين رقمي أم تخزين بارد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تعامل مع مخاطرِك.
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
🔴 $BTC HOLDERS انتبهوا – برمجية خبيثة جديدة تسرق عبارات الاسترداد (seed phrases) من ألبوم صورك مباشرةً 🦈
📌 تهديد متعدد المنصات باسم **SparkKitty** نجح في تجاوز مراجعة Apple وفلتراته في Google Play. يستخدم تقنيات التعرف الضوئي على الحروف (OCR) لمسح لقطات الشاشة المحفوظة لديك بحثًا عن منمنات المحافظ (wallet mnemonics) وكلمات المرور وأكواد QR. بمجرد أن يعثر عليها، تنتهي أموالك.
💡 هذا ليس مجرد افتراض – يوجد أكثر من 10,000+ عملية تنزيل على تطبيق واحد مصاب فقط. تتخفى البرامج الخبيثة داخل أدوات العملات المشفرة، وتطبيقات المراسلة، وحتى TikTok المعدّل. على iOS، كانت تتخفى كتطبيق “Coin”. وعلى Android، كان “SOEX” هو حصان طروادة.
🔍 الحقيقة الصعبة: إذا كنت تحتفظ بعبارة الاسترداد كصورة (لقطة شاشة)، فأنت بالفعل تسلم مفاتيح الوصول للمهاجم. 🛡️ يقول خبراء الأمن إن تخزين المنمنات يكون دون اتصال – على الورق أو عبر محفظة عتادية (hardware wallet) – ولا تمنح أبدًا حق الوصول إلى مكتبة الصور لتطبيقات عشوائية.
💬 كيف تقوم بتخزين عبارات الاسترداد لديك – تخزين رقمي أم تخزين بارد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تعامل مع مخاطرِك.
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
📌 تهديد متعدد المنصات باسم **SparkKitty** نجح في تجاوز مراجعة Apple وفلتراته في Google Play. يستخدم تقنيات التعرف الضوئي على الحروف (OCR) لمسح لقطات الشاشة المحفوظة لديك بحثًا عن منمنات المحافظ (wallet mnemonics) وكلمات المرور وأكواد QR. بمجرد أن يعثر عليها، تنتهي أموالك.
💡 هذا ليس مجرد افتراض – يوجد أكثر من 10,000+ عملية تنزيل على تطبيق واحد مصاب فقط. تتخفى البرامج الخبيثة داخل أدوات العملات المشفرة، وتطبيقات المراسلة، وحتى TikTok المعدّل. على iOS، كانت تتخفى كتطبيق “Coin”. وعلى Android، كان “SOEX” هو حصان طروادة.
🔍 الحقيقة الصعبة: إذا كنت تحتفظ بعبارة الاسترداد كصورة (لقطة شاشة)، فأنت بالفعل تسلم مفاتيح الوصول للمهاجم. 🛡️ يقول خبراء الأمن إن تخزين المنمنات يكون دون اتصال – على الورق أو عبر محفظة عتادية (hardware wallet) – ولا تمنح أبدًا حق الوصول إلى مكتبة الصور لتطبيقات عشوائية.
💬 كيف تقوم بتخزين عبارات الاسترداد لديك – تخزين رقمي أم تخزين بارد؟ 👇
⚠️ ليست نصيحة مالية. دائمًا تعامل مع مخاطرِك.
🏷️ #BTC #CryptoSecurity #MalwareAlert #WalletSafety #CyberThreat
🛡️ 🔴
14
·
--
هابط
🚨 تنبيه حاسم:
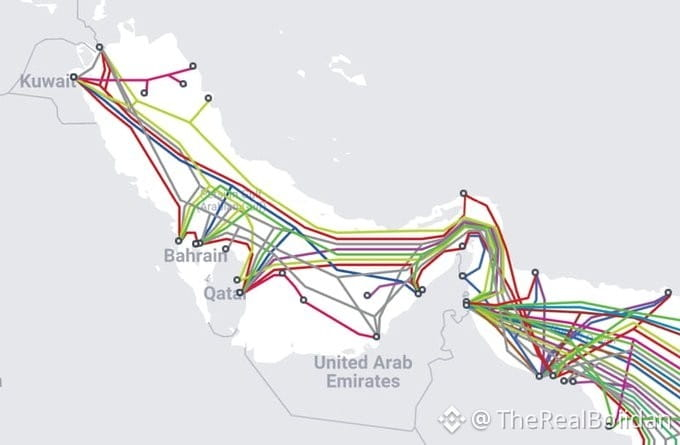
أشارت الحرس الثوري الإيراني إلى احتمال تعطيل كابلات الإنترنت تحت البحر في الخليج العربي.
قناة مرتبطة بالحرس الثوري أصدرت مؤخرًا خرائط لمسارات كابلات البحر في الخليج.
إذا تم استهدافها، يمكن أن يؤدي ذلك إلى تعطل سرعات الإنترنت في المنطقة، ومنصات السحابة، والشبكات المالية. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$XRP
{future}(XRPUSDT)
🚨 تنبيه حاسم:
أشارت الحرس الثوري الإيراني إلى احتمال تعطيل كابلات الإنترنت تحت البحر في الخليج العربي.
قناة مرتبطة بالحرس الثوري أصدرت مؤخرًا خرائط لمسارات كابلات البحر في الخليج.
إذا تم استهدافها، يمكن أن يؤدي ذلك إلى تعطل سرعات الإنترنت في المنطقة، ومنصات السحابة، والشبكات المالية. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
أشارت الحرس الثوري الإيراني إلى احتمال تعطيل كابلات الإنترنت تحت البحر في الخليج العربي.
قناة مرتبطة بالحرس الثوري أصدرت مؤخرًا خرائط لمسارات كابلات البحر في الخليج.
إذا تم استهدافها، يمكن أن يؤدي ذلك إلى تعطل سرعات الإنترنت في المنطقة، ومنصات السحابة، والشبكات المالية. 🌊💻⚠️
#GeoRisk #CyberThreat #GlobalInternet
$BTC
$ETH
$XRP
8

·
--
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
تضاعفت اختراقات العملات المشفرة أكثر من الضعف في النصف الأول من عام 2026 لتصل إلى 207 حوادث، وهو أعلى عدد قياسي خلال ستة أشهر تم تسجيله على الإطلاق. بينما انخفضت إجمالي الخسائر إلى 972 مليون دولار، فإن البنية التحتية والتنازلات المتعلقة بالمفاتيح شكلت 76% من الأموال المسروقة على الرغم من أنها تسببت في 15% فقط من الحوادث. قراصنة مرتبطون بكوريا الشمالية مسؤولون عن 66% من إجمالي المبالغ المسروقة، بما في ذلك استغلال KelpDAO بقيمة 292 مليون دولار.
تشير هذه الزيادة في وتيرة الحوادث إلى فجوة خطيرة في الأمن التشغيلي لم تعالجها الصناعة بعد. هل تقوم بمراجعة تدابير الأمان الخاصة بك بعد هذا التقرير؟
لا يُعد نصيحة مالية. دائمًا أدرِك مخاطرَك.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
$BTC HACKS HIT RECORD 207 INCIDENTS IN FIRST HALF 2026 🔥
Body:
تضاعفت اختراقات العملات المشفرة أكثر من الضعف في النصف الأول من عام 2026 لتصل إلى 207 حوادث، وهو أعلى عدد قياسي خلال ستة أشهر تم تسجيله على الإطلاق. بينما انخفضت إجمالي الخسائر إلى 972 مليون دولار، فإن البنية التحتية والتنازلات المتعلقة بالمفاتيح شكلت 76% من الأموال المسروقة على الرغم من أنها تسببت في 15% فقط من الحوادث. قراصنة مرتبطون بكوريا الشمالية مسؤولون عن 66% من إجمالي المبالغ المسروقة، بما في ذلك استغلال KelpDAO بقيمة 292 مليون دولار.
تشير هذه الزيادة في وتيرة الحوادث إلى فجوة خطيرة في الأمن التشغيلي لم تعالجها الصناعة بعد. هل تقوم بمراجعة تدابير الأمان الخاصة بك بعد هذا التقرير؟
لا يُعد نصيحة مالية. دائمًا أدرِك مخاطرَك.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
Body:
تضاعفت اختراقات العملات المشفرة أكثر من الضعف في النصف الأول من عام 2026 لتصل إلى 207 حوادث، وهو أعلى عدد قياسي خلال ستة أشهر تم تسجيله على الإطلاق. بينما انخفضت إجمالي الخسائر إلى 972 مليون دولار، فإن البنية التحتية والتنازلات المتعلقة بالمفاتيح شكلت 76% من الأموال المسروقة على الرغم من أنها تسببت في 15% فقط من الحوادث. قراصنة مرتبطون بكوريا الشمالية مسؤولون عن 66% من إجمالي المبالغ المسروقة، بما في ذلك استغلال KelpDAO بقيمة 292 مليون دولار.
تشير هذه الزيادة في وتيرة الحوادث إلى فجوة خطيرة في الأمن التشغيلي لم تعالجها الصناعة بعد. هل تقوم بمراجعة تدابير الأمان الخاصة بك بعد هذا التقرير؟
لا يُعد نصيحة مالية. دائمًا أدرِك مخاطرَك.
#BTC #CryptoHacks #DeFiSecurity #CyberThreat #CryptoNews
🔥
20

🚨 أصبح الذكاء الاصطناعي المدعوم من الدولة الآن يصطاد العملات المشفرة — $BTC المستهدفون على مرمى البصر ⚡
📌 وحدة كيمسونغ في كوريا الشمالية عززت الآن مستوى الهجوم من مجرد تصيّد احتيالي أساسي إلى حزمة هجمات كاملة تعمل بالذكاء الاصطناعي. كشفت Genians أنها تستخدم بيئات LLM محلية (On-Prem) مع Ollama وGPT4All وMsty — بالإضافة إلى محرر Cursor AI — لأتمتة استخراج المعلومات وتحويل التصيّد الاحتيالي إلى سلاح على نطاق واسع. هذا ليس سلوك هاوياً؛ بل جهة حكومية تبني آلة خداع بمستوى صناعي. 🌊
💡 بالنسبة لتجار العملات المشفرة، هذا يعني شيئاً واحداً: الرسالة القادمة بعنوان "ترحيل عاجل للمحفظة" أو إشعار مزيف من بورصة قد تستلمه — قد يكون مُولداً بواسطة الآلة، ومُخصصاً لك، وغير قابل للتمييز تقريباً عن التواصل الشرعي. 🔍 بوابات تسجيل الدخول للبورصات، محادثات الدعم، وادعاءات الهدايا/الـAirdrop هي أهداف رئيسية لمسارات الهندسة الاجتماعية الأتمتة.
🦈 كان المال الذكي يعلم أن هذا التهديد كان قادماً — ولهذا تواصل حلول الحفظ لدى المؤسسات في التشديد. السؤال هو: هل حصّنت محيطك أنت؟ 💬 ما هو دفاعك الحالي ضد التصيّد الحاد (سpear-phishing) المُصاغ بالذكاء الاصطناعي والموجه لممتلكاتك؟ 👇
⚠️ ليست نصيحة مالية. دائماً أدرِ مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
🚨 أصبح الذكاء الاصطناعي المدعوم من الدولة الآن يصطاد العملات المشفرة — $BTC المستهدفون على مرمى البصر ⚡
📌 وحدة كيمسونغ في كوريا الشمالية عززت الآن مستوى الهجوم من مجرد تصيّد احتيالي أساسي إلى حزمة هجمات كاملة تعمل بالذكاء الاصطناعي. كشفت Genians أنها تستخدم بيئات LLM محلية (On-Prem) مع Ollama وGPT4All وMsty — بالإضافة إلى محرر Cursor AI — لأتمتة استخراج المعلومات وتحويل التصيّد الاحتيالي إلى سلاح على نطاق واسع. هذا ليس سلوك هاوياً؛ بل جهة حكومية تبني آلة خداع بمستوى صناعي. 🌊
💡 بالنسبة لتجار العملات المشفرة، هذا يعني شيئاً واحداً: الرسالة القادمة بعنوان "ترحيل عاجل للمحفظة" أو إشعار مزيف من بورصة قد تستلمه — قد يكون مُولداً بواسطة الآلة، ومُخصصاً لك، وغير قابل للتمييز تقريباً عن التواصل الشرعي. 🔍 بوابات تسجيل الدخول للبورصات، محادثات الدعم، وادعاءات الهدايا/الـAirdrop هي أهداف رئيسية لمسارات الهندسة الاجتماعية الأتمتة.
🦈 كان المال الذكي يعلم أن هذا التهديد كان قادماً — ولهذا تواصل حلول الحفظ لدى المؤسسات في التشديد. السؤال هو: هل حصّنت محيطك أنت؟ 💬 ما هو دفاعك الحالي ضد التصيّد الحاد (سpear-phishing) المُصاغ بالذكاء الاصطناعي والموجه لممتلكاتك؟ 👇
⚠️ ليست نصيحة مالية. دائماً أدرِ مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
📌 وحدة كيمسونغ في كوريا الشمالية عززت الآن مستوى الهجوم من مجرد تصيّد احتيالي أساسي إلى حزمة هجمات كاملة تعمل بالذكاء الاصطناعي. كشفت Genians أنها تستخدم بيئات LLM محلية (On-Prem) مع Ollama وGPT4All وMsty — بالإضافة إلى محرر Cursor AI — لأتمتة استخراج المعلومات وتحويل التصيّد الاحتيالي إلى سلاح على نطاق واسع. هذا ليس سلوك هاوياً؛ بل جهة حكومية تبني آلة خداع بمستوى صناعي. 🌊
💡 بالنسبة لتجار العملات المشفرة، هذا يعني شيئاً واحداً: الرسالة القادمة بعنوان "ترحيل عاجل للمحفظة" أو إشعار مزيف من بورصة قد تستلمه — قد يكون مُولداً بواسطة الآلة، ومُخصصاً لك، وغير قابل للتمييز تقريباً عن التواصل الشرعي. 🔍 بوابات تسجيل الدخول للبورصات، محادثات الدعم، وادعاءات الهدايا/الـAirdrop هي أهداف رئيسية لمسارات الهندسة الاجتماعية الأتمتة.
🦈 كان المال الذكي يعلم أن هذا التهديد كان قادماً — ولهذا تواصل حلول الحفظ لدى المؤسسات في التشديد. السؤال هو: هل حصّنت محيطك أنت؟ 💬 ما هو دفاعك الحالي ضد التصيّد الحاد (سpear-phishing) المُصاغ بالذكاء الاصطناعي والموجه لممتلكاتك؟ 👇
⚠️ ليست نصيحة مالية. دائماً أدرِ مخاطرَك. 🛡️
🏷️ #BTC #CryptoSecurity #AIHacking #CyberThreat #Crypto
🛡️ ⚡
39
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#FedRateWatch
1.2M مشاهدات
5,571 يقومون بالنقاش
2
#ZcashRises6%
5,852 مشاهدات
160 يقومون بالنقاش
3
#XRPSinks10%
2,726 مشاهدات
107 يقومون بالنقاش
4
#BitcoinETFsShed$450M
520 مشاهدات
31 يقومون بالنقاش
5
#CircleOpensArcMainnet
2,036 مشاهدات
68 يقومون بالنقاش
6
#ZcashHoldersBackNU7Upgrade
10,855 مشاهدات
234 يقومون بالنقاش
7
#MSTRTradingVolumeSurpassesMorganStanley
13,628 مشاهدات
424 يقومون بالنقاش
8
#BitcoinFalls4%
30,633 مشاهدات
706 يقومون بالنقاش
9
#SKHynixInTalksToMakeMemoryChipsInUS
14,257 مشاهدات
295 يقومون بالنقاش
10
#OpenAIDiscussesNewFundingAt$1.2TValuation
3,254 مشاهدات
48 يقومون بالنقاش