

#blockaid
blockaid
8,205 مشاهدات
32 يقومون بالنقاش
رائج
جديد

عرض الترجمة
Hack Binance có thể do lạm dụng khóa riêng, không phải theft: CEO Blockaid
- CEO Blockaid cho rằng vụ hack Binance có thể do lạm dụng khóa riêng, không phải theft
- Đ 의 nghi ngờ attackers điều khiển hệ thống ký giao giao của Binance
- So sánh với vụ hack Bybit trước đây
- Quan trọng: private key được sử dụng sai cách
#BinanceSquare #CryptoNews #Blockaid #Bybit
$btc $eth
#vlikevn Titanbot
Nguồn: CoinTelegraph
432

أقل من 1% من العملات المشفرة المسروقة تعود إلى أصحابها — ومفتاح الإيقاف الذي افترض الجميع وجوده لم يُفعَّل قط.
فحصت Blockaid 60 عملية استغلال كبرى على السلسلة من يناير إلى أغسطس 2026: سُرق 1.18 مليار دولار. ولم يُعَد إلى الضحايا حتى 2 سبتمبر سوى 9.8 ملايين دولار — أي 0.8% — فيما جُمّد 81.4 مليون دولار دون إعادتها. ولم يُجمَّد أو يُسترد أي مبلغ إلا في 5 حوادث من أصل 60.
لم يُسترد أي مبلغ عبر قوائم الحظر لدى الجهات المُصدِرة أو اعتراض الإيداعات في منصات التداول: كان من الممكن اتخاذ إجراء في 16 حادثة، لكن لم يُتخذ أي إجراء.
هناك 287.1 مليون دولار في محافظ معروفة يستطيع المحققون مراقبتها، لكنهم لا يستطيعون تجميدها — معظمها من ETH وBTC ورموز التخزين السائل التي لا تملك مفتاح إيقاف مركزيًا. ويمكن تتبّع نحو 229 مليون دولار إلى عملية استغلال Drift في أبريل (107,165 ETH). متوسط الوقت بين الاختراق وتحريك الأموال: 17 دقيقة؛ وحدث ذلك خلال 60 ثانية في 22% من الحالات.
ومن أصل 91.2 مليون دولار جُمّدت أو أُعيدت، جاء 99.1% منها بفضل حوكمة البروتوكولات أو ضوابط المُصدِّقين — بقيادة Arbitrum وSyscoin وStellar.
شبكة الأمان تكمن في طبقة البروتوكول، ولم تنجح إلا في 5 حالات من أصل 60. إذا كان استرداد الأموال أشبه باليانصيب، فما الذي يجعلك تثق بالبروتوكولات التي تستخدمها؟ $BTC $ETH NFA. DYOR.
#CryptoNews #DeFi #Security #Blockaid
1
16

تحذير من المؤسس المشارك لـBlockaid: حوادث أمنية على السلسلة تسجّل أرقامًا قياسية، ووكلاء الذكاء الاصطناعي يضاعفون المخاطر!
في عالم Web3، تتكرر الحوادث الأمنية على السلسلة. ويحذّر المؤسس المشارك لـBlockaid من تصاعد المخاطر مع انتشار وكلاء الذكاء الاصطناعي! تعرّف على سبل حماية أصولك الرقمية!#Web3安全 #AI代理 #Blockaid
في عالم Web3، تتكرر الحوادث الأمنية على السلسلة. ويحذّر المؤسس المشارك لـBlockaid من تصاعد المخاطر مع انتشار وكلاء الذكاء الاصطناعي! تعرّف على سبل حماية أصولك الرقمية!#Web3安全 #AI代理 #Blockaid
1

·
--
صادفتُ خبر إطلاق LayerZero × Blockaid لخدمة Bridge Sentinel: أضافت طبقةً أمنيةً تعتمد على DVN لأصول OFT العابرة للسلاسل. ويمكن للجهات المُصدِرة جعلها شرطًا إلزاميًا للتوقيع—فمن دون توقيع، لا تُمرَّر الرسالة.
ولا تكتفي بالتحقق من «وجود حدث حقيقي على السلسلة المصدر»، بل تستخدم أيضًا معلومات استخبارات التهديدات الآنية لرصد الأطراف المقابلة الخبيثة، والأموال المسروقة، والعناوين المرتبطة بالثغرات النشطة. كما تراقب الحدود القصوى لكميات الإصدار (mint)، والتغييرات في إعدادات التوجيه والصلاحيات، والعقود المستقبِلة وعناوين المستفيدين، لتتمكن من إيقاف العملية قبل تنفيذها.
يمكن اختيار Cosigner لتعزيز الحماية الاستباقية عبر السلاسل. ويضم سوق أدوات التحقق المصاحب أيضًا جهات مؤسسية مثل Fidelity FCAT وDeutsche Telekom وGoogle Cloud، التي تقدم خدمات DVN. بعد كل أخبار الاختراقات التي شهدناها في مجال الربط بين السلاسل خلال السنوات الماضية، تبدو إجراءات الفحص الأمني الاستباقية القابلة للتهيئة أوثق من ملاحقة المشكلة بعد وقوعها.
$ZRO #跨链 #安全 #LayerZero #Blockaid
250

·
--
اختراقاستغلال تاريخي على جهاز Coldcard، الذي يخزن مفاتيح البيتكوين الخاصة، كشف الجانب المظلم من أبسط مبدأ في عالم العملات الرقمية: الأمان. قال الرئيس التنفيذي لشركة Blockaid إن "هذا هو الخطأ الأصلي للعملات المشفرة" (3 #cryptosecurity, #blockaid, $BTC).
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
اختراق
استغلال تاريخي على جهاز Coldcard، الذي يخزن مفاتيح البيتكوين الخاصة، كشف الجانب المظلم من أبسط مبدأ في عالم العملات الرقمية: الأمان. قال الرئيس التنفيذي لشركة Blockaid إن "هذا هو الخطأ الأصلي للعملات المشفرة" (3 #cryptosecurity, #blockaid, $BTC ).
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
12
·
--
مقالة
اختراقاستغلال تاريخي على جهاز Coldcard، الذي يخزن مفاتيح البيتكوين الخاصة، كشف الجانب المظلم من أبسط مبدأ في عالم العملات الرقمية: الأمان. قال الرئيس التنفيذي لشركة Blockaid إن "هذا هو الخطأ الأصلي للعملات المشفرة" (3 #cryptosecurity, #blockaid, $BTC).
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
اختراق
استغلال تاريخي على جهاز Coldcard، الذي يخزن مفاتيح البيتكوين الخاصة، كشف الجانب المظلم من أبسط مبدأ في عالم العملات الرقمية: الأمان. قال الرئيس التنفيذي لشركة Blockaid إن "هذا هو الخطأ الأصلي للعملات المشفرة" (3 #cryptosecurity, #blockaid, $BTC ).
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
وفقًا لتقرير حديث من The Block، كشف استغلال Coldcard النقاب عن مخاطر تعرض العملات المشفرة لأن تصبح "طائرًا كاناريًا في منجم فحم" أمام تهديدات الأمن السيبراني التي تقودها تقنيات الذكاء الاصطناعي. وبشكل أساسي، نجح القراصنة في اختراق نظام أمني صُمم لحماية أحد أهم جوانب العملات المشفرة - المفاتيح الخاصة المستخدمة للتوقيع والتحقق من المعاملات.
21

·
--
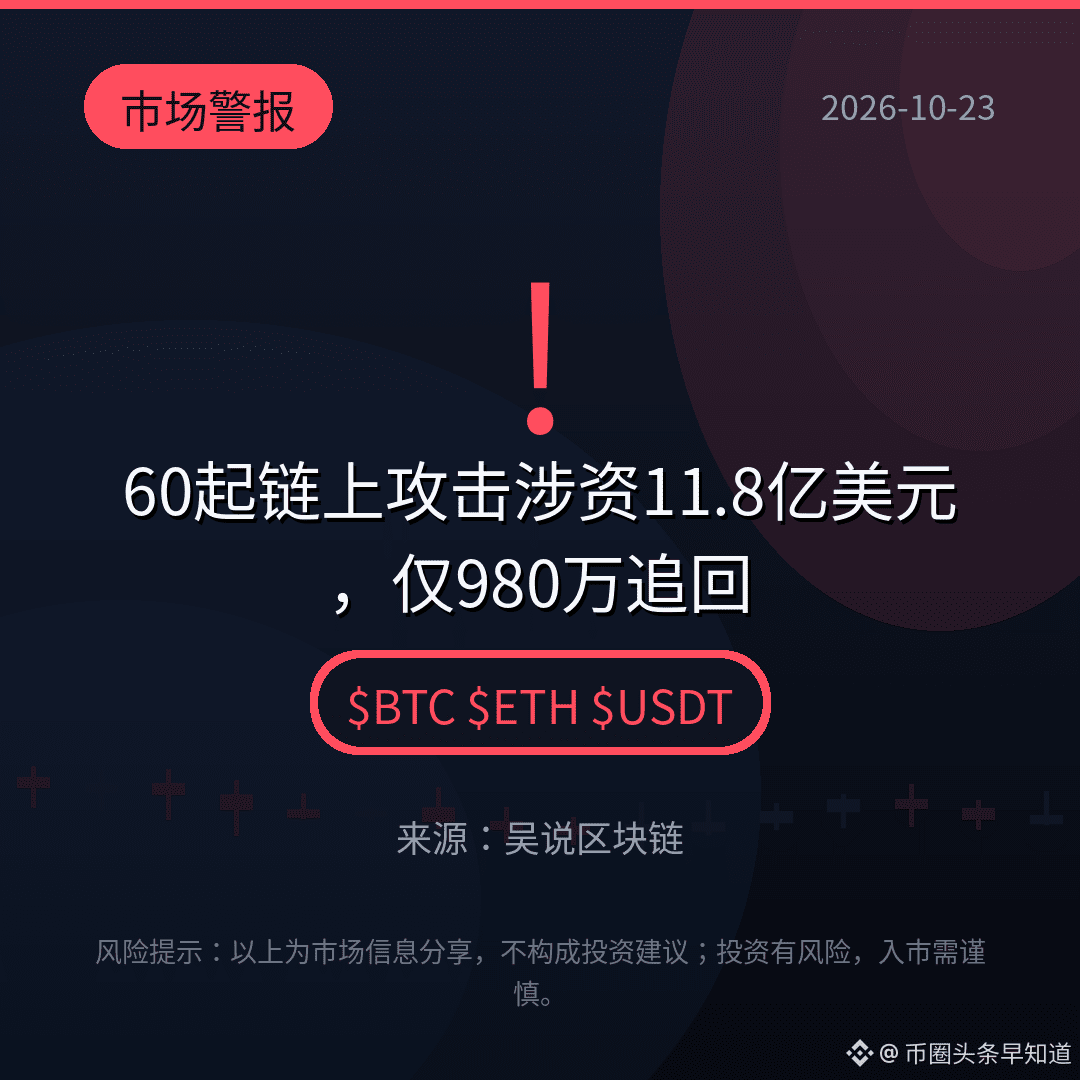
【موجز السوق】استولت 60 هجمة على السلسلة على 1.18 مليار دولار، ولم يُسترد سوى 9.8 ملايين بعد مرور نصف عام — ينقل المخترقون الأموال بعد نجاحهم خلال 17 دقيقة في المتوسط، فيما تُنقل 22% منها خلال الدقيقة الأولى. والأكثر إيلامًا أن الجزء الأكبر من المسروقات كان من أصول مثل ETH وBTC، التي لا تملك «مفتاح تجميد»؛ أما مبلغ 97.2 مليون دولار الذي يمكن تجميده نظريًا، فلم يتخذ الأطراف المعنية أي إجراء بشأنه حتى الآن. فقدان العملات ليس أمرًا نادرًا، بل سباق مع الزمن مدته 17 دقيقة. فهل تبذل الجهات المسؤولة عن المشاريع جهودًا كافية لاستردادها؟
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(المصدر: وو شوو بلوكتشين)
⚠️تنبيه للمخاطر: ما سبق مشاركة لمعلومات السوق، ولا يُعد نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
$BTC $ETH $USDT
#比特币 #区块链安全 #Blockaid
(المصدر: وو شوو بلوكتشين)
⚠️تنبيه للمخاطر: ما سبق مشاركة لمعلومات السوق، ولا يُعد نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ يُرجى توخي الحذر عند دخول السوق.
263
·
--
🚨 جسر فيروس إيثيريوم مُخترق — تم سحب 11.58 مليون دولار!
أشارت شركة الأمان بلوك إيد إلى وجود استغلال نشط ومُستمر يستهدف جسر فيروس-إيثيريوم في الوقت الحقيقي — وبحلول الوقت الذي تم فيه إرسال التنبيه، كان قد تم سحب 11.58 مليون دولار بالفعل.
🔍 ماذا حدث؟
جسر فيروس-إيثيريوم هو بنية تحتية عبر السلاسل تربط بلوكشين فيروس بنظام إيثيريوم البيئي. استغل المهاجم ثغرة في منطق التحقق من عقد الإسكرو الخاص بالجسر لسحب أموال المستخدمين — وهو نمط أصبح مألوفًا جدًا في 2026.
📊 أمان DeFi في 2026 — بالأرقام:
• فقدان 750 مليون دولار+ حتى منتصف أبريل فقط
• استغلال KelpDAO: 292 مليون دولار
• اختراق Drift Protocol: 285 مليون دولار
• أبريل 2026: أسوأ شهر على الإطلاق — 625 مليون دولار عبر 28 حادث
• الآن جسر فيروس: أكثر من 11.58 مليون دولار
⚠️ إذا كنت قد استخدمت جسر فيروس-إيثيريوم:
✅ لا تقم ببدء أي معاملات جديدة عبر الجسر
✅ انتقل إلى Revoke.cash وقم بإلغاء أي موافقات متعلقة بالجسر
✅ تابع حسابات فيروس وبلوك إيد الرسمية للحصول على التحديثات
🔐 رؤية خبير:
الخيط المشترك عبر أكبر الاستغلالات في 2026؟ القراصنة لا يقومون باختراق البلوكشين — بل يكسرون طبقة الثقة بينها. حتى تتبنى الجسور التحقق الزائد، وضوابط التوقيع المتعدد، وقواطع الدائرة في الوقت الحقيقي كمعايير قياسية، ستستمر الحوادث مثل هذه بالحدوث.
ابقَ آمنًا. ابقَ مطلعًا. قم ببحثك الخاص. 🙏
#Crypto #DeFi #Verus #BridgeHack #Blockaid #Web3Security #BinanceSquareFamily
46
⚠️ ثلاثة اختراقات، في نفس اليوم، خسارة 35.55 مليون دولار: ديـفاي شهدت “يوم الثلاثاء الأسود” خلال 24 ساعة
لم يكن أمس يومًا سيئًا بالنسبة لبروتوكول واحد. كان يومًا سيئًا لقطاعٍ كامل.
AFX Trade: 24.15 مليون دولار مقابل مفتاح واحد، وليس بسبب خلل
نفّذ عقد جسر AFX على $ARB بالضبط ما كان يفترض أن يفعله: تحقّق من التوقيعات الصالحة وأطلق الأموال. المشكلة أن تلك التوقيعات كانت آتية من مفاتيح مُدققين (Validators) تم اختراقها. خلال 200 ثانية، نقل المهاجم الأموال إلى Ethereum وحوّلها إلى أكثر من 12,400 ETH. لم يكن لشبكة Arbitrum أي علاقة بالأمر، إذ تم عزلها عبر جسرها الخاص في AFX.
Verus: نفس الجرح، مرتين
خسر جسر Verus-Ethereum 7.54 مليون دولار باستغلال نفس المسار ونفس نوع العيب الذي كان قد ضربه بالفعل في مايو. تكرار نفس هذا الخطأ مرتين خلال عام أمرٌ غير مريح: ترقيع العرض لا يعني حل السبب.
B² Network: عندما يكون “المدير” هو ناقل الهجوم
لم يكن هناك حتى اختراق لجسر. استحوذ شخص ما على صلاحية المسؤول (Administrative) الخاصة بعقد staking ومن هناك باع الرموز التي تم سرقتها. لا يوجد تشفيرٌ “مكسور”، فقط إدارة صلاحيات غير محمية بشكل كافٍ.
هذا هو استمرار مباشر لما رأيناه مع Ostium قبل أسبوع. ثلاثة أسابيع متتالية، وثلاث طرق مختلفة للتعبير عن الشيء نفسه: لم يعد كود العقود الذكية هو الحلقة الأضعف في DeFi. المفاتيح الخاصة وصلاحيات الإدارة هي التي تمثل المشكلة، ولا يمكن حل هذا عبر تدقيق Solidity فقط.
هل تثق أكثر في بروتوكول لديه جسر خاص به أم في آخر يستخدم جسرًا قائمًا بالفعل؟ 👇
#DeFiSecurity #Arbitrum #CrossChainBridges #Blockaid
1
1
258
Kho Lending Rỗng: تم استيعاب $9.3M من خلال More Markets
- اكتشفت Blockaid مُهاجمين يستخدمون رمز Ankr liquid staking token وE-mode للتجاوز في الاقتراض من More Markets
- تم سحب احتياطي WFLOW لدى Kho بحوالي 9.3 مليون دولار
- الواقعة مرتبطة بأمن نظام أسعار الفائدة في البلوكشين
#BinanceSquare #CryptoNews #MoreMarkets #Blockaid #DeFiSecurity
$ankr ankr $wflow wflow
vlikevn Titanbot
المصدر: CoinTelegraph
49
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceToResumePhaseOneOfWithdrawals
671 مشاهدات
45 يقومون بالنقاش
2
#BinanceHadAlreadyCovered$6BofHackLoss
606 مشاهدات
16 يقومون بالنقاش
3
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
2,732 مشاهدات
30 يقومون بالنقاش
4
#BinanceSAFUFundTransferCompleted7499BTC
62,908 مشاهدات
1,104 يقومون بالنقاش
5
#BinanceRecovery90% of stolen assets
181,086 مشاهدات
199 يقومون بالنقاش
6
#YiHe:ProofOfReserves:10TokensAt100%Backing
166,358 مشاهدات
952 يقومون بالنقاش
7
#BackedNotBroken:RichardTengSaysUsersBearNoLoss
57,908 مشاهدات
611 يقومون بالنقاش
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
2,788 مشاهدات
82 يقومون بالنقاش
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
3,174 مشاهدات
87 يقومون بالنقاش
10
#CZSaysCompensationIsinPlaceUsersAreProtected
148,266 مشاهدات
1,505 يقومون بالنقاش