

#bitbox
bitbox
4,305 مشاهدات
9 يقومون بالنقاش
رائج
جديد
·
--
🚨 تنبيه أمني لمستخدمي TREZOR و BITBOX 🚨
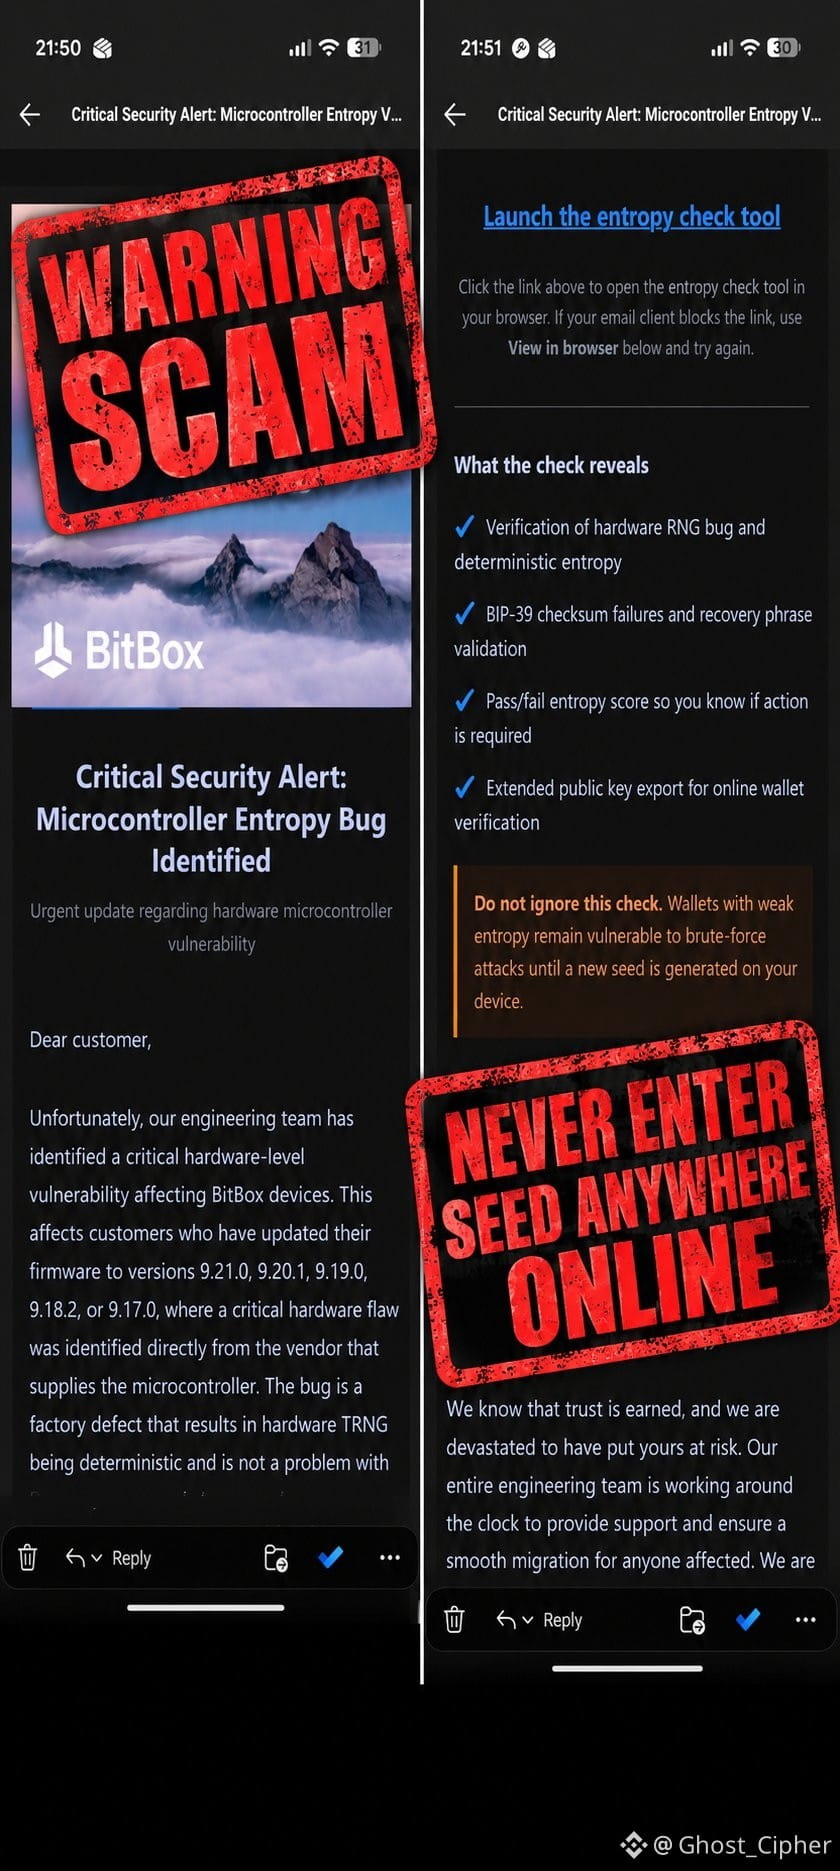
تستهدف حملة تصيد احتيالي جديدة حاملي العملات المشفرة عبر رسائل بريد إلكتروني مزيفة لأمان مزعوم، تدّعي أنها صادرة من Trezor وBitBox.
تزعم رسالة الاحتيال وجود “ثغرة STM32 Entropy” وتحاول دفع المستخدمين إلى روابط خبيثة.
أكدت Trezor أن مزوّد خدمة البريد الإلكتروني الخاص بها قد تم اختراقه، لكن تظل محافظ المستخدمين وأموالهم آمنة.
⚠️ لا تنقر أبدًا على الروابط المشبوهة.
⚠️ لا تدخل عبارة الاسترداد الخاصة بك في أي مكان.
⚠️ يجب ألا تُشارك كلمات الاسترداد 12/24 أبدًا مع أي شخص.
في عالم العملات المشفرة، قد يؤدي نقرة واحدة غير منتبهة إلى خسارة كل شيء. تحقّق دائمًا من تنبيهات الأمان مباشرةً عبر القنوات الرسمية قبل اتخاذ أي إجراء.
ابقَ يقظًا. احمِ مفاتيحك. 🔐
#CryptoSecurity #Trezor #Bitbox #Bitcoin #crypto

2
2
769

BitBox تتعرض لـ خطأ «خطير» يثير مخاطر فقدان الأموال
- توصي BitBox المستخدمين بتحديث البرامج الثابتة إلى الإصدار 9.26.5.
- قد يتسبب الخطأ الخطير في مخاطر على الصندوق.
- لا توجد تقارير عن استغلال أو فقدان أموال.
#BinanceSquare #CryptoNews #BitBox
$btc $eth
#vlikevn #Titanbot
المصدر: CoinTelegraph
BitBox تتعرض لـ خطأ «خطير» يثير مخاطر فقدان الأموال
- توصي BitBox المستخدمين بتحديث البرامج الثابتة إلى الإصدار 9.26.5.
- قد يتسبب الخطأ الخطير في مخاطر على الصندوق.
- لا توجد تقارير عن استغلال أو فقدان أموال.
#BinanceSquare #CryptoNews #BitBox
$btc $eth
#vlikevn #Titanbot
المصدر: CoinTelegraph
- توصي BitBox المستخدمين بتحديث البرامج الثابتة إلى الإصدار 9.26.5.
- قد يتسبب الخطأ الخطير في مخاطر على الصندوق.
- لا توجد تقارير عن استغلال أو فقدان أموال.
#BinanceSquare #CryptoNews #BitBox
$btc $eth
#vlikevn #Titanbot
المصدر: CoinTelegraph
43
·
--
مقالة
ساعد الذكاء الاصطناعي BitBox على كشف عيوب خطيرة في المحفظةاستخدمت BitBox نماذج ذكاء اصطناعي رائدة أثناء مراجعة داخلية للبرامج الثابتة، ما كشف ثغرات يمكنها تمكين برامج ثابتة خبيثة أو قفل البيتكوين في عنوان غير مقصود.
قالت الشركة إنها لم تجد أي دليل على الاستغلال أو خسائر في الأموال، وتحث المستخدمين على تثبيت إصدار البرامج الثابتة 9.26.5.
الأخبار - جاءت أحدث فضيحة أمنية من BitBox من داخل عملية تدقيقها الخاصة. قالت الشركة المصنِّعة لمحافظ الأجهزة إن الاختبارات المدعومة بالذكاء الاصطناعي ساعدت في كشف نقاط ضعف في البرامج الثابتة قبل وجود أي دليل على أن المهاجمين استغلّوها.
ساعد الذكاء الاصطناعي BitBox على كشف عيوب خطيرة في المحفظة
استخدمت BitBox نماذج ذكاء اصطناعي رائدة أثناء مراجعة داخلية للبرامج الثابتة، ما كشف ثغرات يمكنها تمكين برامج ثابتة خبيثة أو قفل البيتكوين في عنوان غير مقصود.
قالت الشركة إنها لم تجد أي دليل على الاستغلال أو خسائر في الأموال، وتحث المستخدمين على تثبيت إصدار البرامج الثابتة 9.26.5.
الأخبار - جاءت أحدث فضيحة أمنية من BitBox من داخل عملية تدقيقها الخاصة. قالت الشركة المصنِّعة لمحافظ الأجهزة إن الاختبارات المدعومة بالذكاء الاصطناعي ساعدت في كشف نقاط ضعف في البرامج الثابتة قبل وجود أي دليل على أن المهاجمين استغلّوها.
51
·
--
صاعد
🔐 BitBox تُصدر تحديثًا هامًا لبرنامجها الثابت
#BitBox قامت بإصلاح ثغرات أمنية خطيرة في برنامج BitBox02 الثابت، وتحث المستخدمين على الترقية إلى الإصدار 9.26.5.
إذا كنت تستخدم محفظة أجهزة، فإن تحديثات البرامج الثابتة أمرٌ لا يُمكن تجاهله. 🔒
تحقق من إصدار جهازك واتبع تعليمات التحديث الرسمية من الشركة المصنعة.
#bitcoin #CryptoSecurity #BitBox #HardwareWallets #Crypto
2
76
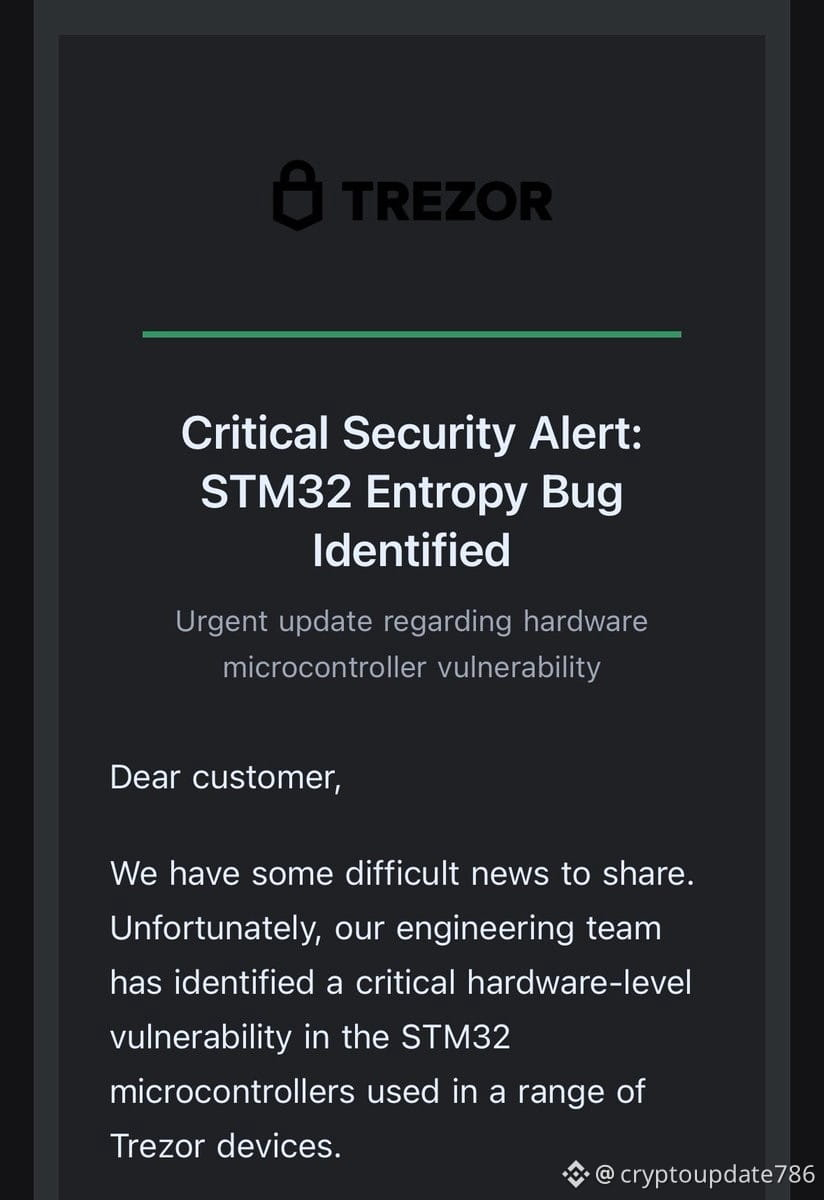
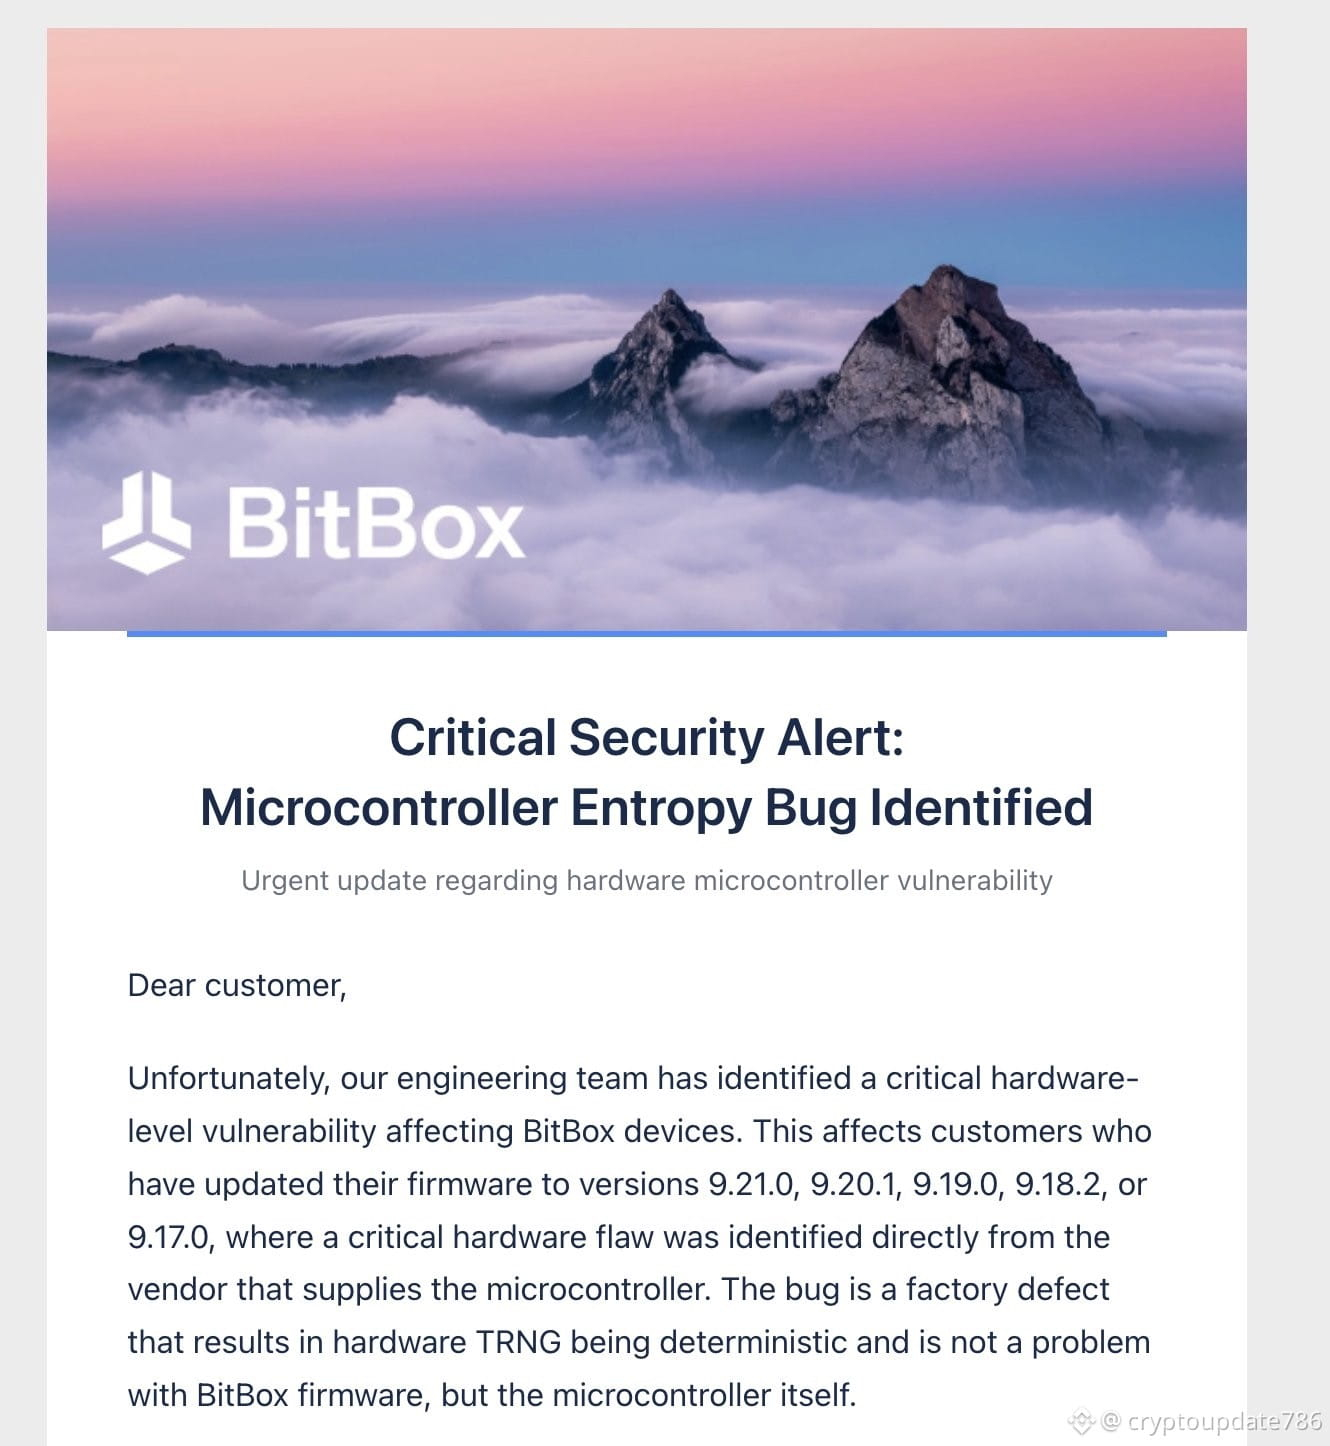
$BTC $SOL $ETH 🚨 تنبيه أمني حرج: هجوم تصيّد احتيالي على Trezor و BitBox!
يتم حاليًا استهداف مستخدمي Trezor وBitBox بواسطة حملة تصيّد احتيالي متقدمة عبر تنبيهات "تنبيهات أمنية حرجة" مزيفة.
⚠️ ما الذي يحدث؟
• قام المهاجمون باختراق مزوّد البريد الإلكتروني التابع لجهة خارجية لدى Trezor لإرسال رسائل من نطاقهم الشرعي.
• تدّعي رسائل البريد أن "ثغرة في عُقد/إنتروبي المتحكم الدقيق" تم اختراق عبارات الاسترداد.
• يتم توجيه المستخدمين إلى أداة "التحقق من الإنتروبي" المزيفة المصممة لسرقة عبارات البذور.
🛡️ كيف تبقى في أمان:
1. لا تُدخِل أبدًا عبارة الاسترداد المكوّنة من 24 كلمة في أي موقع ويب.
2. لن يطلب موفرو محافظ الأجهزة أبدًا عبارة البذور منك عبر الإنترنت.
3. لا تقم بالنقر على أي روابط في رسائل البريد الإلكتروني هذه.
ابقَ يقظًا واحمِ أموالك! 🔒
#CryptoSecurity #Trezor #Bitbox #PhishingAlert #BinanceSquare
75
⚠️ تحذير أحمر: أطلق كل من Trezor وBitBox تحذيرًا متزامنًا بشأن موجة تصيّد تستهدف مستخدمي المحافظ الذكية.
قام المهاجم باختراق مزوّد نشر رسائل إخبارية مشترك → إرسال بريد إلكتروني مزيف بعنوان "تحذير أمني" → خداعك للنقر على الرابط → استغلال عبارة البذرة.
🎯 نصيحة للتعرّف: البريد الوارد من نطاق غريب (ليس من @trezor.io أو @shiftcrypto.ch)، يُجبرك على اتخاذ إجراء بشكل عاجل، والرابط يشير إلى صفحة طبق الأصل تمامًا عن الصفحة الرسمية.
🛡️ القاعدة الذهبية: لا تُدخل أبدًا عبارة البذرة على الكمبيوتر/الهاتف. يتم تحديث البرامج الثابتة فقط عبر التطبيق الرسمي (Trezor Suite / BitBoxApp). تحقّق من توقيع PGP للبريد الإلكتروني إن أمكن.
هذا النوع من هجمات سلسلة الإمداد في طريقه للتفاقم. لا تثق في البريد الإلكتروني؛ ثق بالجهاز الذي بين يديك فقط.
أيها الأصدقاء، هل تلقيتم مؤخرًا بريدًا إلكترونيًا "تحذيرًا" من هذا النوع؟ وكيف تتعاملون معه؟ 👇
#Bitcoin #Security #Trezor #BitBox #Phishing
154
هل يقوم القرش بالاستفادة من تسريبات أمنية لأجهزة المحافظ الباردة من أجل فحص السيولة في العقود الآجلة لـ $BTC؟
لقد حذّرت BitBox من وجود ثغرتين خطيرتين في firmware على BitBox02، ما يعرّض عناوين تحويل الأموال للتلاعب.
ومن منظور تدفقات الأموال، غالبًا ما تستغل المؤسسات الكبيرة أخبارًا سيئة تتعلق ببنية تحتية لإصطياد السيولة من طرفي السوق. ملاحظة السعر $BTC đ đang يتذبذب حول 64,707.8 دولار (وقت كتابة هذا)، وما زالت قوة البيع المدمر لم تظهر بعد. ومن المرجّح أن “القرش” لا يفعل سوى ضغط السعر لجمع المزيد من المراكز من المتداولين ضعيفي النفسية.
إذا كنتم تستخدمون محفظة BitBox، فالخطوة الفورية هي تحديث أحدث إصدار من التصحيح (patch) للـ firmware. أما في سوق Futures، فقلّلوا من الدخول إلى أوامر بشكل متسرّع لتفادي الوقوع في فخاخ شموع سحب الذيل.
في هذه المنطقة، هل تختارون LONG أم SHORT لـ $BTC؟ اضغط $BTC b في الأسفل لنرى المخطط معًا! 👇
#Bitcoin #BTC #BitBox #BaoMat #Crypto
هل يقوم القرش بالاستفادة من تسريبات أمنية لأجهزة المحافظ الباردة من أجل فحص السيولة في العقود الآجلة لـ $BTC ؟
لقد حذّرت BitBox من وجود ثغرتين خطيرتين في firmware على BitBox02، ما يعرّض عناوين تحويل الأموال للتلاعب.
ومن منظور تدفقات الأموال، غالبًا ما تستغل المؤسسات الكبيرة أخبارًا سيئة تتعلق ببنية تحتية لإصطياد السيولة من طرفي السوق. ملاحظة السعر $BTC đ đang يتذبذب حول 64,707.8 دولار (وقت كتابة هذا)، وما زالت قوة البيع المدمر لم تظهر بعد. ومن المرجّح أن “القرش” لا يفعل سوى ضغط السعر لجمع المزيد من المراكز من المتداولين ضعيفي النفسية.
إذا كنتم تستخدمون محفظة BitBox، فالخطوة الفورية هي تحديث أحدث إصدار من التصحيح (patch) للـ firmware. أما في سوق Futures، فقلّلوا من الدخول إلى أوامر بشكل متسرّع لتفادي الوقوع في فخاخ شموع سحب الذيل.
في هذه المنطقة، هل تختارون LONG أم SHORT لـ $BTC ؟ اضغط $BTC b في الأسفل لنرى المخطط معًا! 👇
#Bitcoin #BTC #BitBox #BaoMat #Crypto
54
·
--
#Bitbox #BTC #HackerAlert
أفادت مراجعتنا الأولية لرسالة البريد الإلكتروني الاحتيالية (التصيد) التي تم إرسالها إلى مشتركي نشرتنا الإخبارية قبل حوالي ساعة بأن من المرجح جدًا أن يكون مزوّد النشرة الإخبارية لدينا قد تم اختراقه.
كما تم استهداف عدة شركات أخرى مرتبطة بالبيتكوين، ويبدو أننا جميعًا نستخدم مزودًا واحدًا للنشرة الإخبارية.
أرسلنا تنبيهًا بشأن التصيد إلى جميع مشتركي نشرتنا الإخبارية، وتواصلنا مع المزوّد وأبلغناه بشأن نطاقات التصيد. ويبدو أن معظم روابط التصيد قد تم حذفها بالفعل.
نواصل التحقيق بنشاط في هذا الموقف وسنقوم بتحديثك بمجرد أن نعرف المزيد.
$BTC
{spot}(BTCUSDT)
#Bitbox #BTC #HackerAlert
أفادت مراجعتنا الأولية لرسالة البريد الإلكتروني الاحتيالية (التصيد) التي تم إرسالها إلى مشتركي نشرتنا الإخبارية قبل حوالي ساعة بأن من المرجح جدًا أن يكون مزوّد النشرة الإخبارية لدينا قد تم اختراقه.
كما تم استهداف عدة شركات أخرى مرتبطة بالبيتكوين، ويبدو أننا جميعًا نستخدم مزودًا واحدًا للنشرة الإخبارية.
أرسلنا تنبيهًا بشأن التصيد إلى جميع مشتركي نشرتنا الإخبارية، وتواصلنا مع المزوّد وأبلغناه بشأن نطاقات التصيد. ويبدو أن معظم روابط التصيد قد تم حذفها بالفعل.
نواصل التحقيق بنشاط في هذا الموقف وسنقوم بتحديثك بمجرد أن نعرف المزيد.
$BTC
382
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinancePick
2.5M مشاهدات
138,146 يقومون بالنقاش
2
#EarningsSeason
4.9M مشاهدات
23,930 يقومون بالنقاش
3
#ElectrumWalletBugLetRogueServersStealFunds
2,613 مشاهدات
141 يقومون بالنقاش
4
#ArgentineCourtDismissesLIBRACaseAgainstMilei
10,691 مشاهدات
227 يقومون بالنقاش
5
#SKHynixReportedlyPlansSpecialDividendFromKioxiaStakeSale
2,277 مشاهدات
36 يقومون بالنقاش
6
#KeystoneWebsiteBreachExposesBuyersShippingAddresses
1,254 مشاهدات
28 يقومون بالنقاش
7
#USQ3GDPAndSeptemberPCEDueNextWeek
84,006 مشاهدات
1,039 يقومون بالنقاش
8
#SouthKoreaDelaysCryptoIncomeTax
154,722 مشاهدات
1,083 يقومون بالنقاش
9
#ElectrumFixesHighRiskExploitInVersionsBefore4.8.3
67,773 مشاهدات
775 يقومون بالنقاش
10
#SouthKoreaPlansToRegulateStablecoinsUnderFXLaw
65,957 مشاهدات
690 يقومون بالنقاش