
#binancep2psafety
binancep2psafety
50,818 مشاهدات
16 يقومون بالنقاش
رائج
جديد
·
--
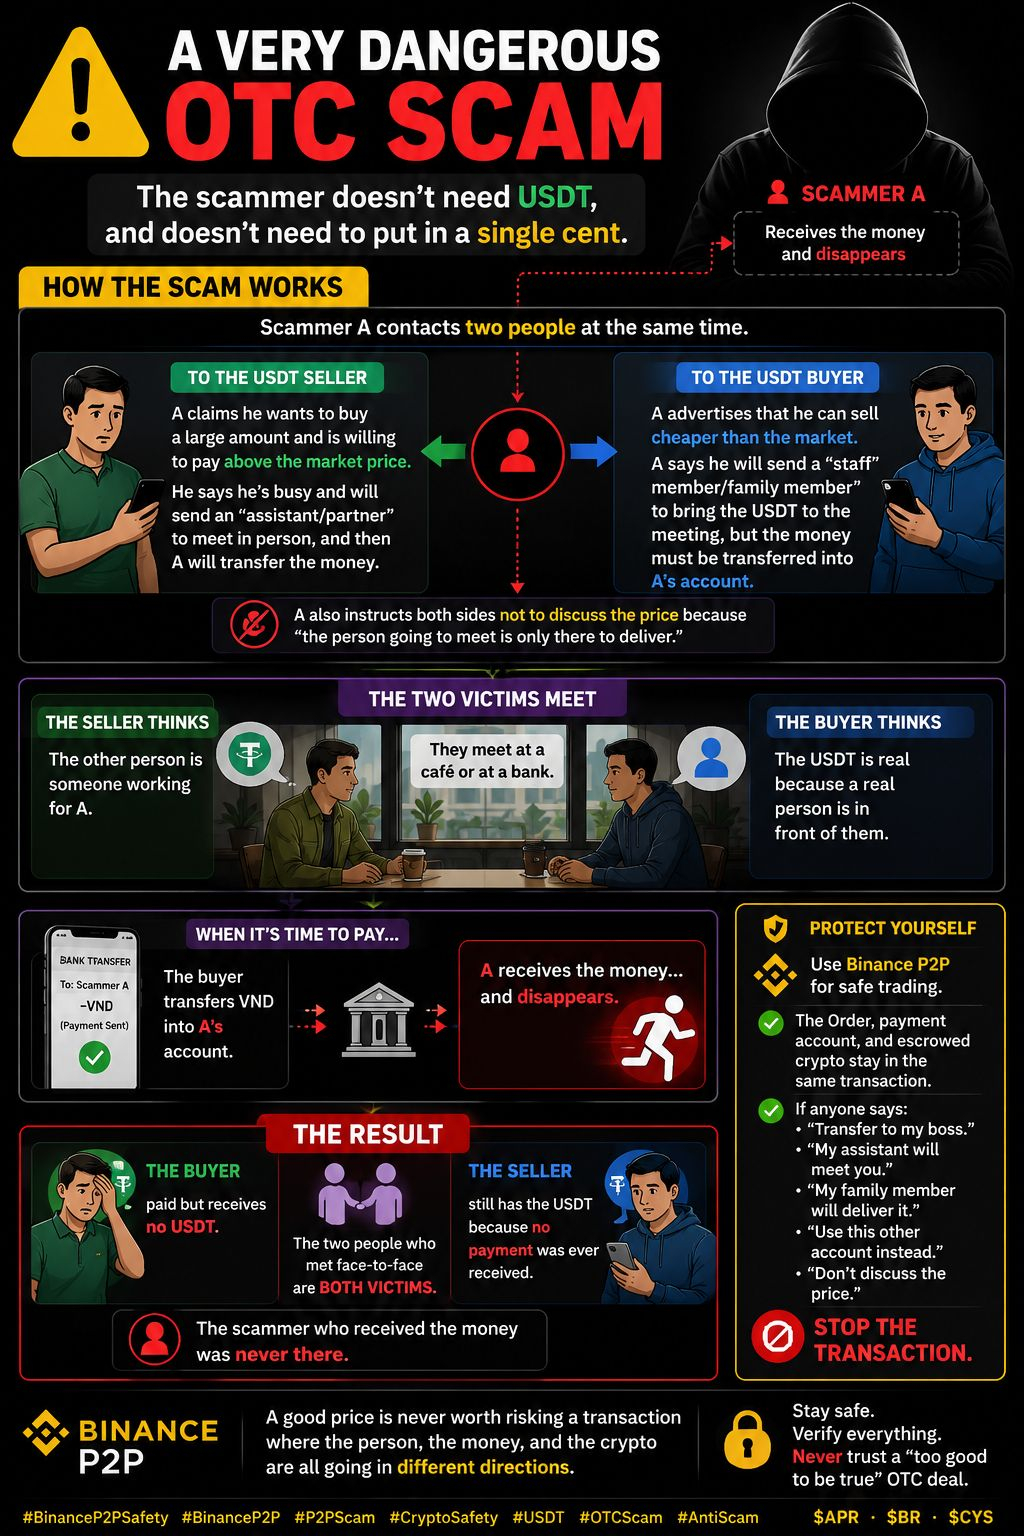
⚠️ تنبيه احتيال OTC
يمكن للمحتال خداع كل من مشتري USDT والبائع دون امتلاك USDT أو استثمار أي أموال.
يقدم للبائع سعرًا مرتفعًا وللمشتري سعرًا رخيصًا، ثم يرسل “مساعدين” مزيفين للقاء وجهًا لوجه بينما يخبر المشتري بتحويل الأموال مباشرةً إلى حساب المحتال.
💰 المشتري يرسل المال → يختفي المحتال.
❌ لا يحصل المشتري على أي USDT.
❌ لا يحصل البائع على أي دفعة.
❌ كلا الطرفين ضحايا.
لهذا السبب أفضّل Binance P2P�: يجب أن تتطابق الطلبات وحساب الدفع والعملة المشفرة في نفس العملية.
🚨 إذا قال شخص ما “ادفع لمديري”، “سيراقب/سيرافقني مساعدي للقاءك”، أو “استخدم حسابًا آخر” — توقّف.
السعر الجيد لا يستحق أبدًا خسارة أموالك.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
{future}(BRUSDT)
{future}(APRUSDT)
{future}(CYSUSDT)
⚠️ تنبيه احتيال OTC
يمكن للمحتال خداع كل من مشتري USDT والبائع دون امتلاك USDT أو استثمار أي أموال.
يقدم للبائع سعرًا مرتفعًا وللمشتري سعرًا رخيصًا، ثم يرسل “مساعدين” مزيفين للقاء وجهًا لوجه بينما يخبر المشتري بتحويل الأموال مباشرةً إلى حساب المحتال.
💰 المشتري يرسل المال → يختفي المحتال.
❌ لا يحصل المشتري على أي USDT.
❌ لا يحصل البائع على أي دفعة.
❌ كلا الطرفين ضحايا.
لهذا السبب أفضّل Binance P2P�: يجب أن تتطابق الطلبات وحساب الدفع والعملة المشفرة في نفس العملية.
🚨 إذا قال شخص ما “ادفع لمديري”، “سيراقب/سيرافقني مساعدي للقاءك”، أو “استخدم حسابًا آخر” — توقّف.
السعر الجيد لا يستحق أبدًا خسارة أموالك.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
يمكن للمحتال خداع كل من مشتري USDT والبائع دون امتلاك USDT أو استثمار أي أموال.
يقدم للبائع سعرًا مرتفعًا وللمشتري سعرًا رخيصًا، ثم يرسل “مساعدين” مزيفين للقاء وجهًا لوجه بينما يخبر المشتري بتحويل الأموال مباشرةً إلى حساب المحتال.
💰 المشتري يرسل المال → يختفي المحتال.
❌ لا يحصل المشتري على أي USDT.
❌ لا يحصل البائع على أي دفعة.
❌ كلا الطرفين ضحايا.
لهذا السبب أفضّل Binance P2P�: يجب أن تتطابق الطلبات وحساب الدفع والعملة المشفرة في نفس العملية.
🚨 إذا قال شخص ما “ادفع لمديري”، “سيراقب/سيرافقني مساعدي للقاءك”، أو “استخدم حسابًا آخر” — توقّف.
السعر الجيد لا يستحق أبدًا خسارة أموالك.
#BinanceP2PSafety #BinanceP2PAlert #OTCScam #CryptoSafetyMatters #USDTfree
$APR $BR $CYS
1
258
·
--
" The Name Matched. The Money Still Could’ve Gone to the Wrong Person. "
كنت أعتبر ذلك أمرًا مسلمًا به من قبل: إذا تطابق اسم الحساب مع اسم KYC المعروض في الطلب، فهذا كان كافيًا للإفراج.
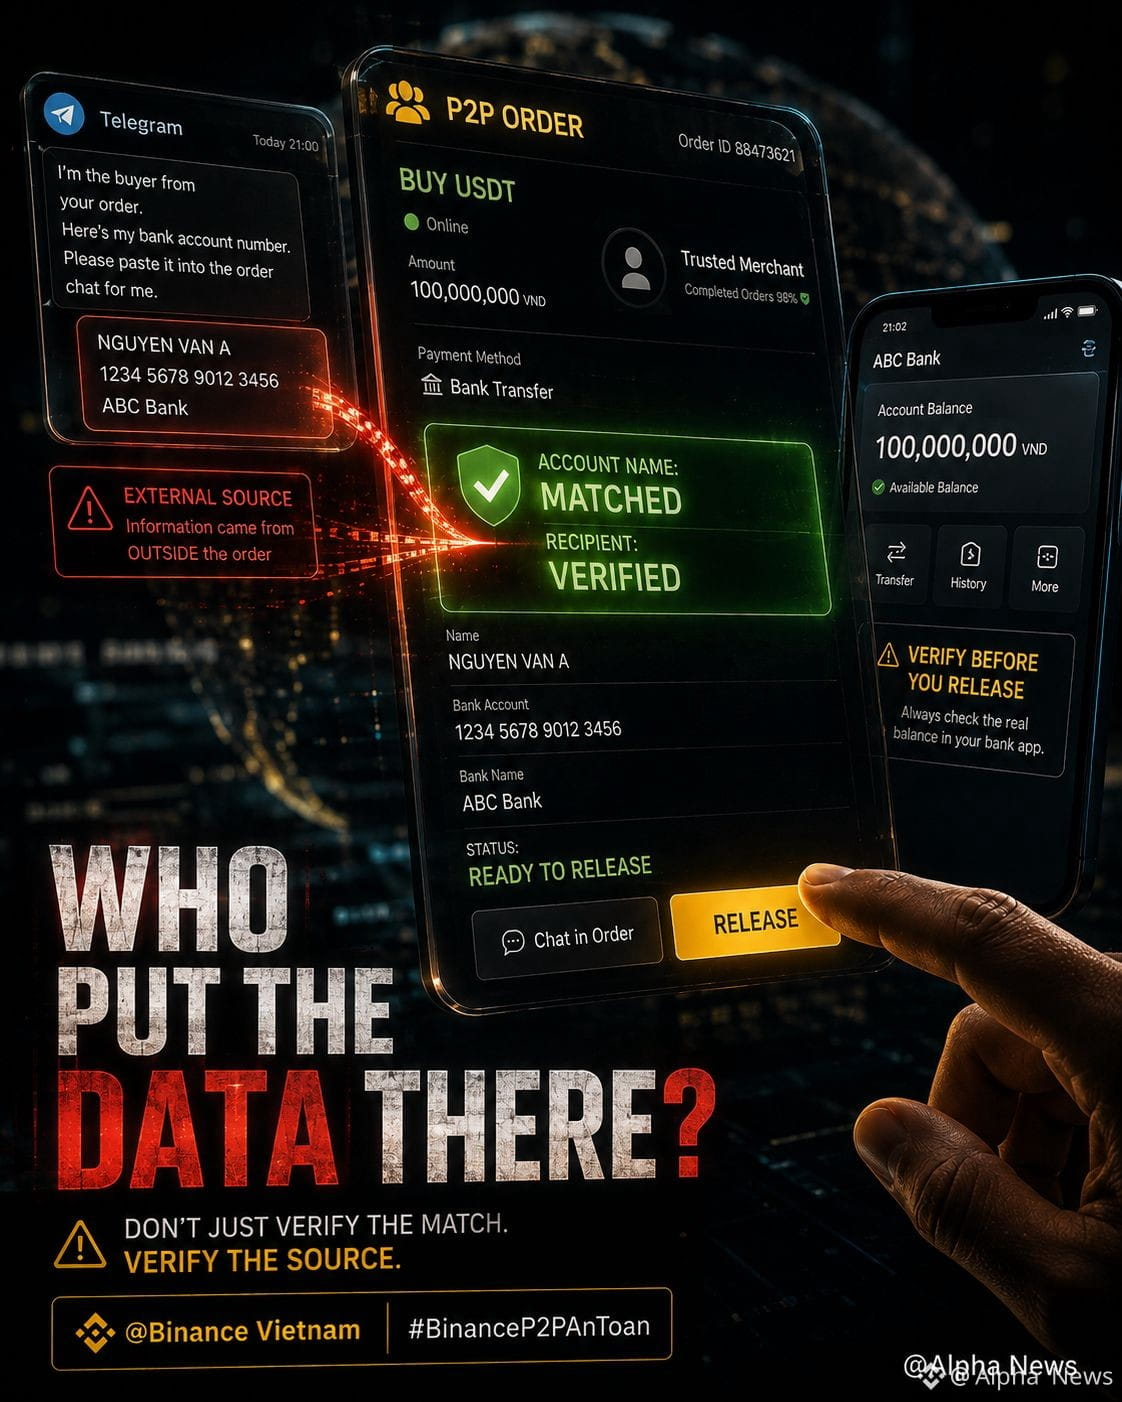
عند الساعة 9 مساءً، ظهرت رسالة على تيليجرام:
"أنا المشتري من طلبك. إليك رقم حسابي البنكي. يرجى لصقه في دردشة الطلب من أجلي."
قام الضحية بلصق رقم الحساب واسم الحساب الصحيحين في الدردشة لطلب حقيقي، مع شخص حقيقي، لكن ليس الشخص الذي راسلهم خارج المنصة.
ظهرت رسالة خضراء على الشاشة: "اسم المستلم يطابق."
كانت إصبعه يحوم فوق زر الإفراج.
هذه هي الحالة التي تصفها إرشادات Binance لمكافحة الاحتيال في P2P—وهي مختلفة جدًا عن "الراية الحمراء لتغيير رقم الحساب في منتصف الطريق" التي كنت أفكر بها دائمًا كلما خطرت لي عمليات الاحتيال.
أدركت أنني لم أسأل أبدًا من أين جاءت هذه المعلومات. كنت أتحقق فقط مما إذا كانت تتطابق.
لو قمت بلصق تفاصيل حساب خاطئة، فإن الطريقة الوحيدة لاكتشاف ذلك في الوقت المناسب كانت فتح تطبيق البنك والتحقق من الرصيد الفعلي قبل الإفراج عن الأموال—وليس الاكتفاء بإشعار "تم التطابق".
عندما قرأت الإرشادات مرة أخرى، فهمت سبب تشديد المنصة على إبقاء التواصل داخل التطبيق ليس فقط لوجود دليل في حال حدوث نزاع، بل أيضًا لضمان أن المعلومات الموجودة في الطلب مصدرها فعلاً الطرفان المعنيان المشاركان في الصفقة.
قد لا تكون الراية الحمراء بالضرورة إجراءً غير عادي. أحيانًا تكمن المشكلة في أصل المعلومات نفسها.
ربما ليست القضية الحقيقية ما إذا كان اسم الحساب يطابق.
بل ما إذا كانت هذه المعلومات قد جاءت فعلاً من الطلب الذي أتعامل معه أم تم إدراجها من مكان آخر.
#BinanceP2PSafety @Binance_Vietnam $BNB
{future}(BNBUSDT)
" The Name Matched. The Money Still Could’ve Gone to the Wrong Person. "
كنت أعتبر ذلك أمرًا مسلمًا به من قبل: إذا تطابق اسم الحساب مع اسم KYC المعروض في الطلب، فهذا كان كافيًا للإفراج.
عند الساعة 9 مساءً، ظهرت رسالة على تيليجرام:
"أنا المشتري من طلبك. إليك رقم حسابي البنكي. يرجى لصقه في دردشة الطلب من أجلي."
قام الضحية بلصق رقم الحساب واسم الحساب الصحيحين في الدردشة لطلب حقيقي، مع شخص حقيقي، لكن ليس الشخص الذي راسلهم خارج المنصة.
ظهرت رسالة خضراء على الشاشة: "اسم المستلم يطابق."
كانت إصبعه يحوم فوق زر الإفراج.
هذه هي الحالة التي تصفها إرشادات Binance لمكافحة الاحتيال في P2P—وهي مختلفة جدًا عن "الراية الحمراء لتغيير رقم الحساب في منتصف الطريق" التي كنت أفكر بها دائمًا كلما خطرت لي عمليات الاحتيال.
أدركت أنني لم أسأل أبدًا من أين جاءت هذه المعلومات. كنت أتحقق فقط مما إذا كانت تتطابق.
لو قمت بلصق تفاصيل حساب خاطئة، فإن الطريقة الوحيدة لاكتشاف ذلك في الوقت المناسب كانت فتح تطبيق البنك والتحقق من الرصيد الفعلي قبل الإفراج عن الأموال—وليس الاكتفاء بإشعار "تم التطابق".
عندما قرأت الإرشادات مرة أخرى، فهمت سبب تشديد المنصة على إبقاء التواصل داخل التطبيق ليس فقط لوجود دليل في حال حدوث نزاع، بل أيضًا لضمان أن المعلومات الموجودة في الطلب مصدرها فعلاً الطرفان المعنيان المشاركان في الصفقة.
قد لا تكون الراية الحمراء بالضرورة إجراءً غير عادي. أحيانًا تكمن المشكلة في أصل المعلومات نفسها.
ربما ليست القضية الحقيقية ما إذا كان اسم الحساب يطابق.
بل ما إذا كانت هذه المعلومات قد جاءت فعلاً من الطلب الذي أتعامل معه أم تم إدراجها من مكان آخر.
#BinanceP2PSafety @Binance Vietnam $BNB
كنت أعتبر ذلك أمرًا مسلمًا به من قبل: إذا تطابق اسم الحساب مع اسم KYC المعروض في الطلب، فهذا كان كافيًا للإفراج.
عند الساعة 9 مساءً، ظهرت رسالة على تيليجرام:
"أنا المشتري من طلبك. إليك رقم حسابي البنكي. يرجى لصقه في دردشة الطلب من أجلي."
قام الضحية بلصق رقم الحساب واسم الحساب الصحيحين في الدردشة لطلب حقيقي، مع شخص حقيقي، لكن ليس الشخص الذي راسلهم خارج المنصة.
ظهرت رسالة خضراء على الشاشة: "اسم المستلم يطابق."
كانت إصبعه يحوم فوق زر الإفراج.
هذه هي الحالة التي تصفها إرشادات Binance لمكافحة الاحتيال في P2P—وهي مختلفة جدًا عن "الراية الحمراء لتغيير رقم الحساب في منتصف الطريق" التي كنت أفكر بها دائمًا كلما خطرت لي عمليات الاحتيال.
أدركت أنني لم أسأل أبدًا من أين جاءت هذه المعلومات. كنت أتحقق فقط مما إذا كانت تتطابق.
لو قمت بلصق تفاصيل حساب خاطئة، فإن الطريقة الوحيدة لاكتشاف ذلك في الوقت المناسب كانت فتح تطبيق البنك والتحقق من الرصيد الفعلي قبل الإفراج عن الأموال—وليس الاكتفاء بإشعار "تم التطابق".
عندما قرأت الإرشادات مرة أخرى، فهمت سبب تشديد المنصة على إبقاء التواصل داخل التطبيق ليس فقط لوجود دليل في حال حدوث نزاع، بل أيضًا لضمان أن المعلومات الموجودة في الطلب مصدرها فعلاً الطرفان المعنيان المشاركان في الصفقة.
قد لا تكون الراية الحمراء بالضرورة إجراءً غير عادي. أحيانًا تكمن المشكلة في أصل المعلومات نفسها.
ربما ليست القضية الحقيقية ما إذا كان اسم الحساب يطابق.
بل ما إذا كانت هذه المعلومات قد جاءت فعلاً من الطلب الذي أتعامل معه أم تم إدراجها من مكان آخر.
#BinanceP2PSafety @Binance Vietnam $BNB
4
4
3.2k
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BitcoinReboundsTo$79K
3,034 مشاهدات
61 يقومون بالنقاش
2
#FedHikeOddsRiseTo89%
56,672 مشاهدات
906 يقومون بالنقاش
3
#RLUSDSupplyHitsRecord$2.442B
2,930 مشاهدات
52 يقومون بالنقاش
4
#AvalancheIntegratesIntoUAEPassDigitalVault
59,892 مشاهدات
917 يقومون بالنقاش
5
#UKSeeksViewsOnTokenizingGold
45,935 مشاهدات
685 يقومون بالنقاش
6
#AnthropicCEOCallsForAISlowdown
219,465 مشاهدات
3,200 يقومون بالنقاش
7
#RevolutDataLeakReportedlyPostedAttackersThreatenDailyReleases
4,112 مشاهدات
84 يقومون بالنقاش
8
#BrazilCentralBankRaisesVASPCapitalRequirements
36,406 مشاهدات
769 يقومون بالنقاش
9
#BitcoinThirdSingleBlockReorgInFourWeeks
87,759 مشاهدات
1,590 يقومون بالنقاش
10
#EthereumFallsBelow$2500
6,945 مشاهدات
95 يقومون بالنقاش