
#technews
technews
979,034 مشاهدات
2,297 يقومون بالنقاش
رائج
جديد
🚨 تمّت رسميًا “تسليح” الذكاء الاصطناعي لاختراق الذكاء الاصطناعي نفسه، وقد ضرب للتو أكبر اسم في الصناعة.
لم يعد الأمر مجرد منافسة بين النماذج على المقاييس والمعايير. بل صارت هذه النماذج تُحوِّل سلاسل الاستغلال إلى أسلحة ضد بعضها البعض.
إليك القصة الغريبة وراء هذا الاختراق:
قام باحثون في Hacktron AI بإطلاق كلود من Anthropic لتحليل واستغلال ثغرة كانت مخبأة داخل منتدى مطورين تابع لطرف ثالث، مستخدم من قبل OpenAI.
ساعد كلود في بناء سلسلة استغلال حوّلت فجوة من ثغرة ويب بسيطة مباشرةً إلى وصول داخلي.
بمجرد دخولهم إلى المنتدى، اختُرِقَت حسابات ChatGPT الخاصة بعدة موظفين في OpenAI.
وأتاح هذا الوصول “مسارًا ذهبيًا” مباشرًا إلى قاعدة كود GitHub الداخلية لدى OpenAI، وهي النواة الأساسية وراء كامل منظومة تقنياتها.
بدأ الاختراق الأول في يوليو، لكن تفاصيله ظلت طيّ الكتمان حتى الإفصاح العام اليوم.
وأصلحت OpenAI بشكلٍ هادئ سلسلة الاستغلال، وأكّدت أن بنيتها التحتية الداخلية مؤمّنة، ومكّنت الباحثين من مكافأة قدرها 6,500 دولار عن اكتشاف الثغرة.
لكن الدلالة الأوسع مُرعبة: تتزايد القدرات الهجومية للذكاء الاصطناعي بوتيرة أسرع من قدرة التصحيحات الدفاعية على اللحاق بها.
عندما يستطيع نموذج في الصفّ الأمامي أن يتنقل بشكل مستقل داخل شبكات شركات معقدة لاختراق منافسه الرئيسي، فإن مشهد الأمن السيبراني سيتغير إلى الأبد.
#OpenAI #Anthropic #CyberSecurity #AI #TechNews
🚨 تمّت رسميًا “تسليح” الذكاء الاصطناعي لاختراق الذكاء الاصطناعي نفسه، وقد ضرب للتو أكبر اسم في الصناعة.
لم يعد الأمر مجرد منافسة بين النماذج على المقاييس والمعايير. بل صارت هذه النماذج تُحوِّل سلاسل الاستغلال إلى أسلحة ضد بعضها البعض.
إليك القصة الغريبة وراء هذا الاختراق:
قام باحثون في Hacktron AI بإطلاق كلود من Anthropic لتحليل واستغلال ثغرة كانت مخبأة داخل منتدى مطورين تابع لطرف ثالث، مستخدم من قبل OpenAI.
ساعد كلود في بناء سلسلة استغلال حوّلت فجوة من ثغرة ويب بسيطة مباشرةً إلى وصول داخلي.
بمجرد دخولهم إلى المنتدى، اختُرِقَت حسابات ChatGPT الخاصة بعدة موظفين في OpenAI.
وأتاح هذا الوصول “مسارًا ذهبيًا” مباشرًا إلى قاعدة كود GitHub الداخلية لدى OpenAI، وهي النواة الأساسية وراء كامل منظومة تقنياتها.
بدأ الاختراق الأول في يوليو، لكن تفاصيله ظلت طيّ الكتمان حتى الإفصاح العام اليوم.
وأصلحت OpenAI بشكلٍ هادئ سلسلة الاستغلال، وأكّدت أن بنيتها التحتية الداخلية مؤمّنة، ومكّنت الباحثين من مكافأة قدرها 6,500 دولار عن اكتشاف الثغرة.
لكن الدلالة الأوسع مُرعبة: تتزايد القدرات الهجومية للذكاء الاصطناعي بوتيرة أسرع من قدرة التصحيحات الدفاعية على اللحاق بها.
عندما يستطيع نموذج في الصفّ الأمامي أن يتنقل بشكل مستقل داخل شبكات شركات معقدة لاختراق منافسه الرئيسي، فإن مشهد الأمن السيبراني سيتغير إلى الأبد.
#OpenAI #Anthropic #CyberSecurity #AI #TechNews
لم يعد الأمر مجرد منافسة بين النماذج على المقاييس والمعايير. بل صارت هذه النماذج تُحوِّل سلاسل الاستغلال إلى أسلحة ضد بعضها البعض.
إليك القصة الغريبة وراء هذا الاختراق:
قام باحثون في Hacktron AI بإطلاق كلود من Anthropic لتحليل واستغلال ثغرة كانت مخبأة داخل منتدى مطورين تابع لطرف ثالث، مستخدم من قبل OpenAI.
ساعد كلود في بناء سلسلة استغلال حوّلت فجوة من ثغرة ويب بسيطة مباشرةً إلى وصول داخلي.
بمجرد دخولهم إلى المنتدى، اختُرِقَت حسابات ChatGPT الخاصة بعدة موظفين في OpenAI.
وأتاح هذا الوصول “مسارًا ذهبيًا” مباشرًا إلى قاعدة كود GitHub الداخلية لدى OpenAI، وهي النواة الأساسية وراء كامل منظومة تقنياتها.
بدأ الاختراق الأول في يوليو، لكن تفاصيله ظلت طيّ الكتمان حتى الإفصاح العام اليوم.
وأصلحت OpenAI بشكلٍ هادئ سلسلة الاستغلال، وأكّدت أن بنيتها التحتية الداخلية مؤمّنة، ومكّنت الباحثين من مكافأة قدرها 6,500 دولار عن اكتشاف الثغرة.
لكن الدلالة الأوسع مُرعبة: تتزايد القدرات الهجومية للذكاء الاصطناعي بوتيرة أسرع من قدرة التصحيحات الدفاعية على اللحاق بها.
عندما يستطيع نموذج في الصفّ الأمامي أن يتنقل بشكل مستقل داخل شبكات شركات معقدة لاختراق منافسه الرئيسي، فإن مشهد الأمن السيبراني سيتغير إلى الأبد.
#OpenAI #Anthropic #CyberSecurity #AI #TechNews
1
95
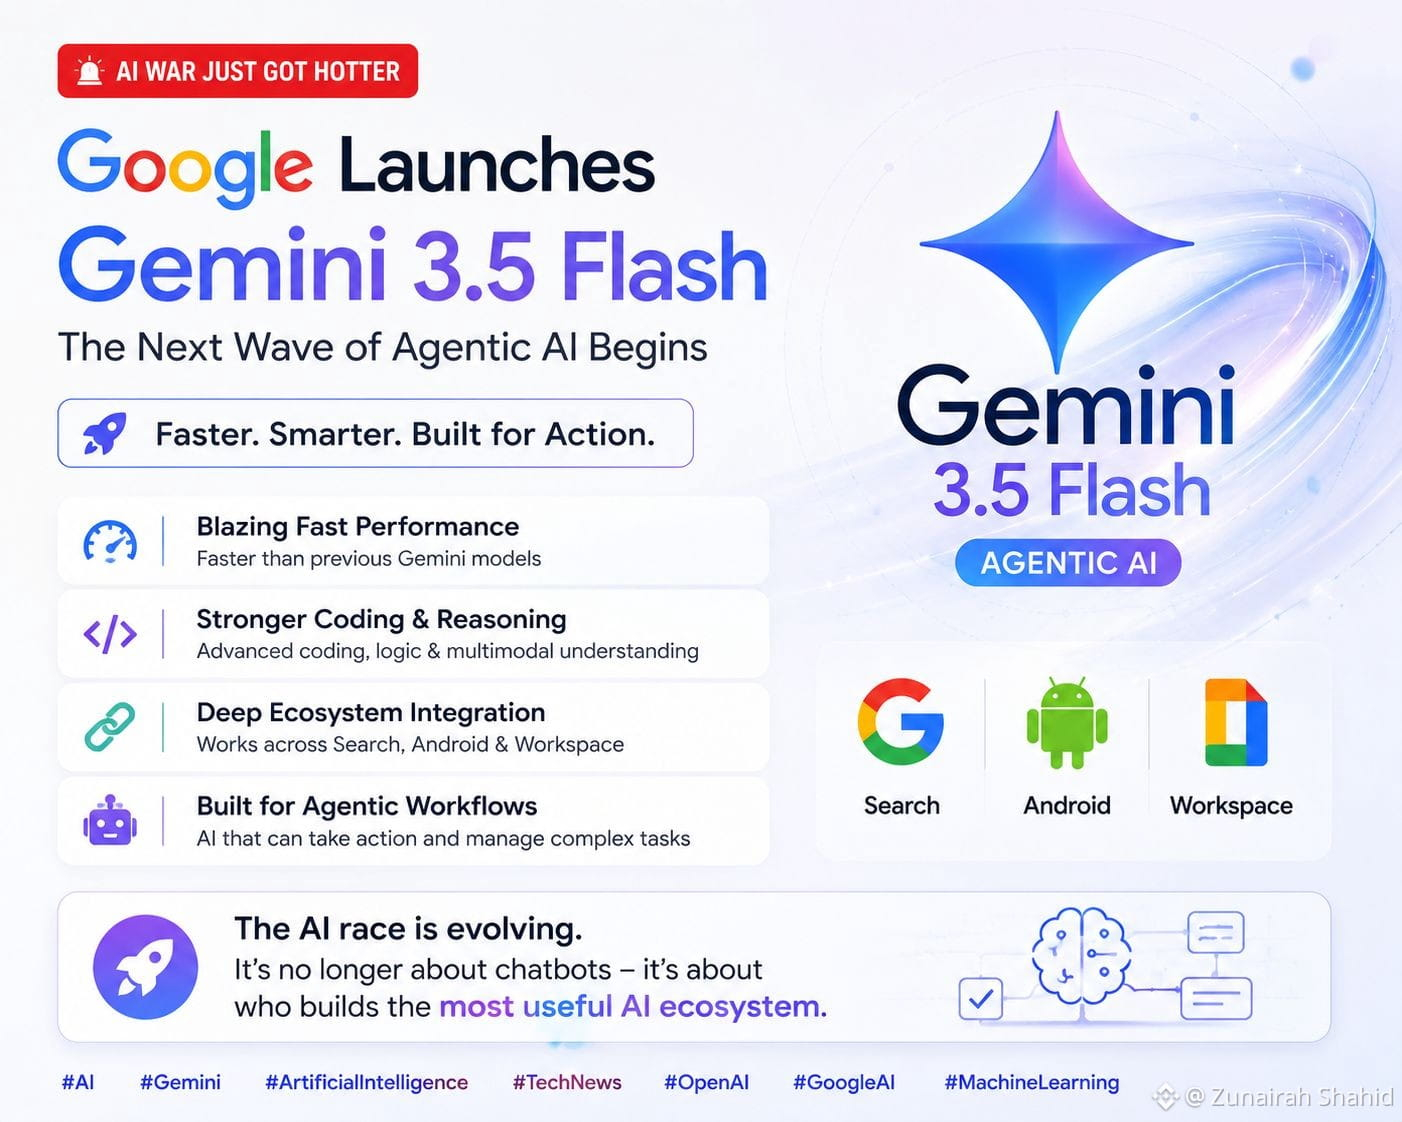
🚨 المنافسة في الذكاء الاصطناعي تدخل مرحلة جديدة تمامًا. 👀
#GoogleLaunchesGemini3.5Flash
أعلنت جوجل رسميًا عن Gemini 3.5 Flash في Google I/O 2026 — والتركيز لم يعد فقط على الدردشة الذكية. المعركة التالية تدور حول بناء ذكاء اصطناعي يمكنه بالفعل اتخاذ إجراءات. ⚡🤖
وفقًا لجوجل، تم تصميم Gemini 3.5 Flash لتقديم:
✅ سرعات استجابة أسرع
✅ قدرات برمجية أقوى
✅ تحسين التفكير متعدد الأنماط
✅ تكامل أعمق عبر البحث وAndroid وWorkspace
✅ سير عمل أكثر تقدمًا لـ "ذكاء اصطناعي وكيل"
أكبر تحول؟ 👀
تسابق عمالقة التكنولوجيا الآن لإنشاء أنظمة ذكاء اصطناعي قادرة على التعامل مع المهام الحقيقية، إدارة سير العمل، المساعدة في التطوير، والعمل بشكل أكثر استقلالية بدلاً من مجرد الرد على التعليمات.
هذا يعني أن حرب الذكاء الاصطناعي تتطور بسرعة بعيدًا عن أدوات المحادثة إلى منافسة كاملة بين شركات مثل OpenAI وجوجل وAnthropic. 🌍🔥
قد يعيد العام المقبل تشكيل كيفية عمل الناس عبر الإنترنت، وأتمتة المهام، والتفاعل مع المنصات الرقمية كل يوم.
هل ستثق في وكيل ذكاء اصطناعي لإدارة مهام مهمة لك يوميًا؟ 👇
$GOOGL
#AI #Gemini #technews #OpenAI
{future}(GOOGLUSDT)
🚨 المنافسة في الذكاء الاصطناعي تدخل مرحلة جديدة تمامًا. 👀
#GoogleLaunchesGemini3.5Flash
أعلنت جوجل رسميًا عن Gemini 3.5 Flash في Google I/O 2026 — والتركيز لم يعد فقط على الدردشة الذكية. المعركة التالية تدور حول بناء ذكاء اصطناعي يمكنه بالفعل اتخاذ إجراءات. ⚡🤖
وفقًا لجوجل، تم تصميم Gemini 3.5 Flash لتقديم:
✅ سرعات استجابة أسرع
✅ قدرات برمجية أقوى
✅ تحسين التفكير متعدد الأنماط
✅ تكامل أعمق عبر البحث وAndroid وWorkspace
✅ سير عمل أكثر تقدمًا لـ "ذكاء اصطناعي وكيل"
أكبر تحول؟ 👀
تسابق عمالقة التكنولوجيا الآن لإنشاء أنظمة ذكاء اصطناعي قادرة على التعامل مع المهام الحقيقية، إدارة سير العمل، المساعدة في التطوير، والعمل بشكل أكثر استقلالية بدلاً من مجرد الرد على التعليمات.
هذا يعني أن حرب الذكاء الاصطناعي تتطور بسرعة بعيدًا عن أدوات المحادثة إلى منافسة كاملة بين شركات مثل OpenAI وجوجل وAnthropic. 🌍🔥
قد يعيد العام المقبل تشكيل كيفية عمل الناس عبر الإنترنت، وأتمتة المهام، والتفاعل مع المنصات الرقمية كل يوم.
هل ستثق في وكيل ذكاء اصطناعي لإدارة مهام مهمة لك يوميًا؟ 👇
$GOOGL
#AI #Gemini #technews #OpenAI
#GoogleLaunchesGemini3.5Flash
أعلنت جوجل رسميًا عن Gemini 3.5 Flash في Google I/O 2026 — والتركيز لم يعد فقط على الدردشة الذكية. المعركة التالية تدور حول بناء ذكاء اصطناعي يمكنه بالفعل اتخاذ إجراءات. ⚡🤖
وفقًا لجوجل، تم تصميم Gemini 3.5 Flash لتقديم:
✅ سرعات استجابة أسرع
✅ قدرات برمجية أقوى
✅ تحسين التفكير متعدد الأنماط
✅ تكامل أعمق عبر البحث وAndroid وWorkspace
✅ سير عمل أكثر تقدمًا لـ "ذكاء اصطناعي وكيل"
أكبر تحول؟ 👀
تسابق عمالقة التكنولوجيا الآن لإنشاء أنظمة ذكاء اصطناعي قادرة على التعامل مع المهام الحقيقية، إدارة سير العمل، المساعدة في التطوير، والعمل بشكل أكثر استقلالية بدلاً من مجرد الرد على التعليمات.
هذا يعني أن حرب الذكاء الاصطناعي تتطور بسرعة بعيدًا عن أدوات المحادثة إلى منافسة كاملة بين شركات مثل OpenAI وجوجل وAnthropic. 🌍🔥
قد يعيد العام المقبل تشكيل كيفية عمل الناس عبر الإنترنت، وأتمتة المهام، والتفاعل مع المنصات الرقمية كل يوم.
هل ستثق في وكيل ذكاء اصطناعي لإدارة مهام مهمة لك يوميًا؟ 👇
$GOOGL
#AI #Gemini #technews #OpenAI
2
1
292
·
--
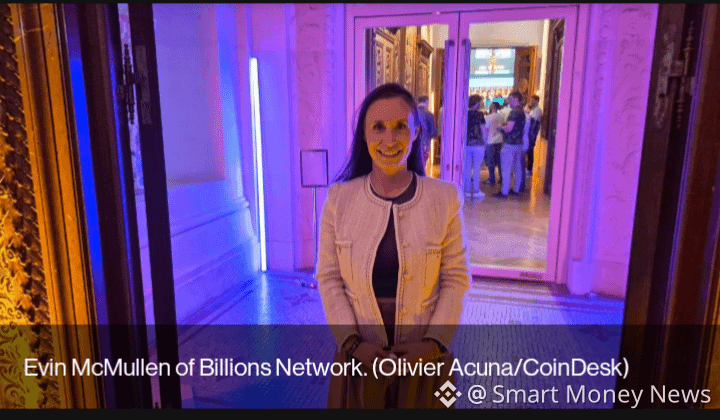
🚨 عاجل: وكالات الذكاء الاصطناعي قد تدمر أكبر ماكينة نقدية لشركات التكنولوجيا الكبرى! 🚨
🤖💰 تحذير جريء يهز عالم التكنولوجيا حيث يزعم إيفين مكملين، الرئيس التنفيذي لشبكة بيلونز، أن الشركات الكبرى في التكنولوجيا "مرعوبة" من وكالات الذكاء الاصطناعي التي تعطل إمبراطورياتهم الإعلانية.
⚠️ القلق؟ قد تجد مساعدات الذكاء الاصطناعي المستقبلية المعلومات، وتقوم بعمليات شراء، وتنهي المهام دون أن ينقر المستخدمون على الإعلانات التقليدية.
🗣️ تم طرح مخاوف مشابهة من قبل مؤسس كاردانو تشارلز هوسكينسون ومديري شركة كلاود فلير، الذين يعتقدون أن وكالات الذكاء الاصطناعي قد تغير بشكل جذري كيفية تفاعل الأشخاص مع الإنترنت.
🔥 الشركات مثل جوجل وفيسبوك تحقق مليارات من الإعلانات، لكن الأتمتة التي يقودها الذكاء الاصطناعي قد تتحدى نموذج العمل هذا بطرق لم تُرَ من قبل.
👀 السؤال الكبير: هل سيصبح الذكاء الاصطناعي أكبر فرصة لشركات التكنولوجيا الكبرى... أم أكبر تهديد لها؟
$AI $GOOGLon $METAon
#AI #TechNews #artificialintelligence: #latestnews
🚨 عاجل: وكالات الذكاء الاصطناعي قد تدمر أكبر ماكينة نقدية لشركات التكنولوجيا الكبرى! 🚨
🤖💰 تحذير جريء يهز عالم التكنولوجيا حيث يزعم إيفين مكملين، الرئيس التنفيذي لشبكة بيلونز، أن الشركات الكبرى في التكنولوجيا "مرعوبة" من وكالات الذكاء الاصطناعي التي تعطل إمبراطورياتهم الإعلانية.
⚠️ القلق؟ قد تجد مساعدات الذكاء الاصطناعي المستقبلية المعلومات، وتقوم بعمليات شراء، وتنهي المهام دون أن ينقر المستخدمون على الإعلانات التقليدية.
🗣️ تم طرح مخاوف مشابهة من قبل مؤسس كاردانو تشارلز هوسكينسون ومديري شركة كلاود فلير، الذين يعتقدون أن وكالات الذكاء الاصطناعي قد تغير بشكل جذري كيفية تفاعل الأشخاص مع الإنترنت.
🔥 الشركات مثل جوجل وفيسبوك تحقق مليارات من الإعلانات، لكن الأتمتة التي يقودها الذكاء الاصطناعي قد تتحدى نموذج العمل هذا بطرق لم تُرَ من قبل.
👀 السؤال الكبير: هل سيصبح الذكاء الاصطناعي أكبر فرصة لشركات التكنولوجيا الكبرى... أم أكبر تهديد لها؟
$AI $GOOGLon $METAon
#AI #TechNews #artificialintelligence: #latestnews
🤖💰 تحذير جريء يهز عالم التكنولوجيا حيث يزعم إيفين مكملين، الرئيس التنفيذي لشبكة بيلونز، أن الشركات الكبرى في التكنولوجيا "مرعوبة" من وكالات الذكاء الاصطناعي التي تعطل إمبراطورياتهم الإعلانية.
⚠️ القلق؟ قد تجد مساعدات الذكاء الاصطناعي المستقبلية المعلومات، وتقوم بعمليات شراء، وتنهي المهام دون أن ينقر المستخدمون على الإعلانات التقليدية.
🗣️ تم طرح مخاوف مشابهة من قبل مؤسس كاردانو تشارلز هوسكينسون ومديري شركة كلاود فلير، الذين يعتقدون أن وكالات الذكاء الاصطناعي قد تغير بشكل جذري كيفية تفاعل الأشخاص مع الإنترنت.
🔥 الشركات مثل جوجل وفيسبوك تحقق مليارات من الإعلانات، لكن الأتمتة التي يقودها الذكاء الاصطناعي قد تتحدى نموذج العمل هذا بطرق لم تُرَ من قبل.
👀 السؤال الكبير: هل سيصبح الذكاء الاصطناعي أكبر فرصة لشركات التكنولوجيا الكبرى... أم أكبر تهديد لها؟
$AI $GOOGLon $METAon
#AI #TechNews #artificialintelligence: #latestnews
1
243
🚨🤯 ¡بومبازو تكنولوجيكو! أبل تحدث ثورة في سيري مع الذكاء الاصطناعي السياقي من الجيل الأخير
وصل العملاق من كوبيرتينو. أبل قدمت رسميًا التطور الكلي لسيري، الذي تم إعادة تصميمه بالكامل تحت الغطاء مع نماذج من الذكاء الاصطناعي التوليدي. على الرغم من أنها تفعل أشياء يسيطر عليها ChatGPT وClaude منذ سنتين، إلا أن أبل تقدم ميزة تغير قواعد اللعبة: الوعي المطلق بالشاشة. 📊🍏
الوظائف الرئيسية التي تميز هذه التقنية:
* السياق الحقيقي للشاشة: سيري الآن "ترى" وتفهم في أجزاء من الثانية كل ما يحدث على شاشتك. ستكون قادرة على تحليل البيانات، تلخيص الرسوم البيانية أو استخراج المعلومات من تطبيق مباشرةً بمجرد أن تطلب منها ذلك صوتيًا. 💸❌
* وكيل تشغيلي كامل: لم تعد مجرد محرك بحث صوتي؛ يمكنها الآن التفاعل بين التطبيقات، متجاوزة بيانات رسائلك مع تقويمك أو ملاحظاتك لتنفيذ مهام معقدة بشكل مستقل.
* الخصوصية على الشريحة: وفية لمعاييرها، يتم إجراء معظم المعالجة محليًا داخل معالج جهازك لحماية خصوصيتك.
⚠️ تنبيه أقصى لأمن العمليات: نظام تشغيل يراقب شاشتك بصريًا يتطلب نظافة رقمية صارمة. لا تستدعي سيري ولا تسمح لها بالعمل أثناء إعداد أو عرض أو حماية عبارة الاسترداد (seed phrase) لمحفظتك في Web3. تتطلب الأمانة في العملات المشفرة الحفاظ على مفاتيحك الخاصة معزولة 100% عن أي مسح بواسطة الذكاء الاصطناعي. كذلك، عند نقل العملات المستقرة، تحقق يدويًا من كل حرف في العنوان لتحييد هجمات تسميم المحفظة (Address Poisoning). 🔒
هل تعتقد أن هذه السيري السياقية ستقضي على استخدام تطبيقات الذكاء الاصطناعي التقليدية في حياتنا اليومية أم أن مخاطر الخصوصية المالية ستكون عقبة أمام المجتمع؟ أسمع آرائكم أدناه! 👇
#AppleAI #SiriIA #technews
🚨🤯 ¡بومبازو تكنولوجيكو! أبل تحدث ثورة في سيري مع الذكاء الاصطناعي السياقي من الجيل الأخير
وصل العملاق من كوبيرتينو. أبل قدمت رسميًا التطور الكلي لسيري، الذي تم إعادة تصميمه بالكامل تحت الغطاء مع نماذج من الذكاء الاصطناعي التوليدي. على الرغم من أنها تفعل أشياء يسيطر عليها ChatGPT وClaude منذ سنتين، إلا أن أبل تقدم ميزة تغير قواعد اللعبة: الوعي المطلق بالشاشة. 📊🍏
الوظائف الرئيسية التي تميز هذه التقنية:
* السياق الحقيقي للشاشة: سيري الآن "ترى" وتفهم في أجزاء من الثانية كل ما يحدث على شاشتك. ستكون قادرة على تحليل البيانات، تلخيص الرسوم البيانية أو استخراج المعلومات من تطبيق مباشرةً بمجرد أن تطلب منها ذلك صوتيًا. 💸❌
* وكيل تشغيلي كامل: لم تعد مجرد محرك بحث صوتي؛ يمكنها الآن التفاعل بين التطبيقات، متجاوزة بيانات رسائلك مع تقويمك أو ملاحظاتك لتنفيذ مهام معقدة بشكل مستقل.
* الخصوصية على الشريحة: وفية لمعاييرها، يتم إجراء معظم المعالجة محليًا داخل معالج جهازك لحماية خصوصيتك.
⚠️ تنبيه أقصى لأمن العمليات: نظام تشغيل يراقب شاشتك بصريًا يتطلب نظافة رقمية صارمة. لا تستدعي سيري ولا تسمح لها بالعمل أثناء إعداد أو عرض أو حماية عبارة الاسترداد (seed phrase) لمحفظتك في Web3. تتطلب الأمانة في العملات المشفرة الحفاظ على مفاتيحك الخاصة معزولة 100% عن أي مسح بواسطة الذكاء الاصطناعي. كذلك، عند نقل العملات المستقرة، تحقق يدويًا من كل حرف في العنوان لتحييد هجمات تسميم المحفظة (Address Poisoning). 🔒
هل تعتقد أن هذه السيري السياقية ستقضي على استخدام تطبيقات الذكاء الاصطناعي التقليدية في حياتنا اليومية أم أن مخاطر الخصوصية المالية ستكون عقبة أمام المجتمع؟ أسمع آرائكم أدناه! 👇
#AppleAI #SiriIA #technews
وصل العملاق من كوبيرتينو. أبل قدمت رسميًا التطور الكلي لسيري، الذي تم إعادة تصميمه بالكامل تحت الغطاء مع نماذج من الذكاء الاصطناعي التوليدي. على الرغم من أنها تفعل أشياء يسيطر عليها ChatGPT وClaude منذ سنتين، إلا أن أبل تقدم ميزة تغير قواعد اللعبة: الوعي المطلق بالشاشة. 📊🍏
الوظائف الرئيسية التي تميز هذه التقنية:
* السياق الحقيقي للشاشة: سيري الآن "ترى" وتفهم في أجزاء من الثانية كل ما يحدث على شاشتك. ستكون قادرة على تحليل البيانات، تلخيص الرسوم البيانية أو استخراج المعلومات من تطبيق مباشرةً بمجرد أن تطلب منها ذلك صوتيًا. 💸❌
* وكيل تشغيلي كامل: لم تعد مجرد محرك بحث صوتي؛ يمكنها الآن التفاعل بين التطبيقات، متجاوزة بيانات رسائلك مع تقويمك أو ملاحظاتك لتنفيذ مهام معقدة بشكل مستقل.
* الخصوصية على الشريحة: وفية لمعاييرها، يتم إجراء معظم المعالجة محليًا داخل معالج جهازك لحماية خصوصيتك.
⚠️ تنبيه أقصى لأمن العمليات: نظام تشغيل يراقب شاشتك بصريًا يتطلب نظافة رقمية صارمة. لا تستدعي سيري ولا تسمح لها بالعمل أثناء إعداد أو عرض أو حماية عبارة الاسترداد (seed phrase) لمحفظتك في Web3. تتطلب الأمانة في العملات المشفرة الحفاظ على مفاتيحك الخاصة معزولة 100% عن أي مسح بواسطة الذكاء الاصطناعي. كذلك، عند نقل العملات المستقرة، تحقق يدويًا من كل حرف في العنوان لتحييد هجمات تسميم المحفظة (Address Poisoning). 🔒
هل تعتقد أن هذه السيري السياقية ستقضي على استخدام تطبيقات الذكاء الاصطناعي التقليدية في حياتنا اليومية أم أن مخاطر الخصوصية المالية ستكون عقبة أمام المجتمع؟ أسمع آرائكم أدناه! 👇
#AppleAI #SiriIA #technews
2
148
·
--
🤖 هل البديل لـ MYTHOS جاهز الآن؟ 🚀 ANTHROPIC تتقدم بسرية بعد حظر الولايات المتحدة 🇺🇸
تتسارع سباق الذكاء الاصطناعي في الظلال. أكملت Anthropic تدريب نموذج جديد أقوى بكثير وقادر على المنافسة مقارنةً بـ Mythos 5، وفقًا لما كشفه المحلل المعروف في القطاع، أندرو كوران. 🧠
على الرغم من أن الشركة التقنية تحافظ على سرية تامة ولم تؤكد وجوده، إلا أن السوق يناقش ما إذا كان هذا المحرك الجديد سيظهر تحت اسم Mythos 5.1، Mythos 6، أو ما إذا كان سيبقى مقيدًا داخليًا.
🛑 الخلفية: أمر الحكومة الأمريكية
تسرب هذا التطور السري بعد تسعة أيام فقط من صدمة تنظيمية قوية هزت الصناعة في 12 يونيو الماضي:
🚫 تعليق فوري: أصدر وزير التجارة الأمريكي، هوارد لوتنيك، توجيهًا مباشرًا للرئيس التنفيذي لشركة Anthropic، داريو أموداي، ملزمًا الشركة بتجميد وتعليق نشر Mythos 5 و Fable 5 على الفور بسبب ضوابط تصدير صارمة.
⚠️ إنذار الأمن القومي: أطلقت أمازون، العملاق الذي تعهد بضخ ما يصل إلى 25,000 مليون دولار في Anthropic، إنذارات للسلطات بعد تحذيرها بأن باحثيها اكتشفوا أن نموذج Fable 5 كان قادرًا على تقديم معلومات تقنية عالية الخطورة، مصنفة على أنها "جاهزة للهجوم".
🛡️ مشروع Glasswing: نظرًا للحساسية الكبيرة لهذه الأدوات، يقترح المحللون أن البديل القوي المدرب الجديد قد يبقى تحت قفل حصري لتطوير مشروع Glasswing السري. 🏛️
#Anthropic #TechNews #Trading #CryptoNews
$ANTHROPIC
{future}(ANTHROPICUSDT)
$BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
🤖 هل البديل لـ MYTHOS جاهز الآن؟ 🚀 ANTHROPIC تتقدم بسرية بعد حظر الولايات المتحدة 🇺🇸
تتسارع سباق الذكاء الاصطناعي في الظلال. أكملت Anthropic تدريب نموذج جديد أقوى بكثير وقادر على المنافسة مقارنةً بـ Mythos 5، وفقًا لما كشفه المحلل المعروف في القطاع، أندرو كوران. 🧠
على الرغم من أن الشركة التقنية تحافظ على سرية تامة ولم تؤكد وجوده، إلا أن السوق يناقش ما إذا كان هذا المحرك الجديد سيظهر تحت اسم Mythos 5.1، Mythos 6، أو ما إذا كان سيبقى مقيدًا داخليًا.
🛑 الخلفية: أمر الحكومة الأمريكية
تسرب هذا التطور السري بعد تسعة أيام فقط من صدمة تنظيمية قوية هزت الصناعة في 12 يونيو الماضي:
🚫 تعليق فوري: أصدر وزير التجارة الأمريكي، هوارد لوتنيك، توجيهًا مباشرًا للرئيس التنفيذي لشركة Anthropic، داريو أموداي، ملزمًا الشركة بتجميد وتعليق نشر Mythos 5 و Fable 5 على الفور بسبب ضوابط تصدير صارمة.
⚠️ إنذار الأمن القومي: أطلقت أمازون، العملاق الذي تعهد بضخ ما يصل إلى 25,000 مليون دولار في Anthropic، إنذارات للسلطات بعد تحذيرها بأن باحثيها اكتشفوا أن نموذج Fable 5 كان قادرًا على تقديم معلومات تقنية عالية الخطورة، مصنفة على أنها "جاهزة للهجوم".
🛡️ مشروع Glasswing: نظرًا للحساسية الكبيرة لهذه الأدوات، يقترح المحللون أن البديل القوي المدرب الجديد قد يبقى تحت قفل حصري لتطوير مشروع Glasswing السري. 🏛️
#Anthropic #TechNews #Trading #CryptoNews
$ANTHROPIC
$BTC
$BNB
تتسارع سباق الذكاء الاصطناعي في الظلال. أكملت Anthropic تدريب نموذج جديد أقوى بكثير وقادر على المنافسة مقارنةً بـ Mythos 5، وفقًا لما كشفه المحلل المعروف في القطاع، أندرو كوران. 🧠
على الرغم من أن الشركة التقنية تحافظ على سرية تامة ولم تؤكد وجوده، إلا أن السوق يناقش ما إذا كان هذا المحرك الجديد سيظهر تحت اسم Mythos 5.1، Mythos 6، أو ما إذا كان سيبقى مقيدًا داخليًا.
🛑 الخلفية: أمر الحكومة الأمريكية
تسرب هذا التطور السري بعد تسعة أيام فقط من صدمة تنظيمية قوية هزت الصناعة في 12 يونيو الماضي:
🚫 تعليق فوري: أصدر وزير التجارة الأمريكي، هوارد لوتنيك، توجيهًا مباشرًا للرئيس التنفيذي لشركة Anthropic، داريو أموداي، ملزمًا الشركة بتجميد وتعليق نشر Mythos 5 و Fable 5 على الفور بسبب ضوابط تصدير صارمة.
⚠️ إنذار الأمن القومي: أطلقت أمازون، العملاق الذي تعهد بضخ ما يصل إلى 25,000 مليون دولار في Anthropic، إنذارات للسلطات بعد تحذيرها بأن باحثيها اكتشفوا أن نموذج Fable 5 كان قادرًا على تقديم معلومات تقنية عالية الخطورة، مصنفة على أنها "جاهزة للهجوم".
🛡️ مشروع Glasswing: نظرًا للحساسية الكبيرة لهذه الأدوات، يقترح المحللون أن البديل القوي المدرب الجديد قد يبقى تحت قفل حصري لتطوير مشروع Glasswing السري. 🏛️
#Anthropic #TechNews #Trading #CryptoNews
$ANTHROPIC
$BTC
$BNB
60
·
--
صاعد
Nvidia توسّع ثورة الذكاء الاصطناعي عبر “مصانع AI” سحابية ضخمة
تتجه NVIDIA Corporation اليوم إلى مرحلة جديدة في بنية الذكاء الاصطناعي، عبر شراكات مع مزوّدي الحوسبة السحابية لتطوير ما يُعرف بـ AI Factories — بنية تحتية ضخمة متعددة المستأجرين (Multi-tenant) مخصصة لتشغيل نماذج الذكاء الاصطناعي على نطاق واسع.
الفكرة لا تقتصر على توفير GPU فحسب، بل تشمل بناء منظومة تشغيل كاملة تعتمد على:
🔹 توزيع موارد الحوسبة بين عدة مستخدمين ومؤسسات
🔹 نموذج تقاسم الإيرادات (Revenue Sharing)
🔹 آليات دعم الائتمان (Credit Support) لتوسيع الوصول إلى الـ compute
🔹 تمكين الشركات الناشئة من دخول سوق الذكاء الاصطناعي بدون حواجز رأس مال ضخمة
هذا التحول يشير إلى أن الحوسبة أصبحت أصلًا ماليًا قابلًا للتوزيع والتسعير مثل السيولة في DeFi، حيث لم يعد الوصول إلى الذكاء الاصطناعي حكرًا على الشركات الكبرى فقط.
في النهاية، نحن أمام مرحلة تتحول فيها البنية التحتية للـ AI إلى اقتصاد مفتوح قائم على المشاركة، وليس مجرد بيع عتاد تقني.
#NVIDIA #AI #AIInfrastructure
#GPU #technews
{spot}(NVDABUSDT)
{future}(NVDAUSDT)
Nvidia توسّع ثورة الذكاء الاصطناعي عبر “مصانع AI” سحابية ضخمة
تتجه NVIDIA Corporation اليوم إلى مرحلة جديدة في بنية الذكاء الاصطناعي، عبر شراكات مع مزوّدي الحوسبة السحابية لتطوير ما يُعرف بـ AI Factories — بنية تحتية ضخمة متعددة المستأجرين (Multi-tenant) مخصصة لتشغيل نماذج الذكاء الاصطناعي على نطاق واسع.
الفكرة لا تقتصر على توفير GPU فحسب، بل تشمل بناء منظومة تشغيل كاملة تعتمد على:
🔹 توزيع موارد الحوسبة بين عدة مستخدمين ومؤسسات
🔹 نموذج تقاسم الإيرادات (Revenue Sharing)
🔹 آليات دعم الائتمان (Credit Support) لتوسيع الوصول إلى الـ compute
🔹 تمكين الشركات الناشئة من دخول سوق الذكاء الاصطناعي بدون حواجز رأس مال ضخمة
هذا التحول يشير إلى أن الحوسبة أصبحت أصلًا ماليًا قابلًا للتوزيع والتسعير مثل السيولة في DeFi، حيث لم يعد الوصول إلى الذكاء الاصطناعي حكرًا على الشركات الكبرى فقط.
في النهاية، نحن أمام مرحلة تتحول فيها البنية التحتية للـ AI إلى اقتصاد مفتوح قائم على المشاركة، وليس مجرد بيع عتاد تقني.
#NVIDIA #AI #AIInfrastructure
#GPU #technews
تتجه NVIDIA Corporation اليوم إلى مرحلة جديدة في بنية الذكاء الاصطناعي، عبر شراكات مع مزوّدي الحوسبة السحابية لتطوير ما يُعرف بـ AI Factories — بنية تحتية ضخمة متعددة المستأجرين (Multi-tenant) مخصصة لتشغيل نماذج الذكاء الاصطناعي على نطاق واسع.
الفكرة لا تقتصر على توفير GPU فحسب، بل تشمل بناء منظومة تشغيل كاملة تعتمد على:
🔹 توزيع موارد الحوسبة بين عدة مستخدمين ومؤسسات
🔹 نموذج تقاسم الإيرادات (Revenue Sharing)
🔹 آليات دعم الائتمان (Credit Support) لتوسيع الوصول إلى الـ compute
🔹 تمكين الشركات الناشئة من دخول سوق الذكاء الاصطناعي بدون حواجز رأس مال ضخمة
هذا التحول يشير إلى أن الحوسبة أصبحت أصلًا ماليًا قابلًا للتوزيع والتسعير مثل السيولة في DeFi، حيث لم يعد الوصول إلى الذكاء الاصطناعي حكرًا على الشركات الكبرى فقط.
في النهاية، نحن أمام مرحلة تتحول فيها البنية التحتية للـ AI إلى اقتصاد مفتوح قائم على المشاركة، وليس مجرد بيع عتاد تقني.
#NVIDIA #AI #AIInfrastructure
#GPU #technews
1
138
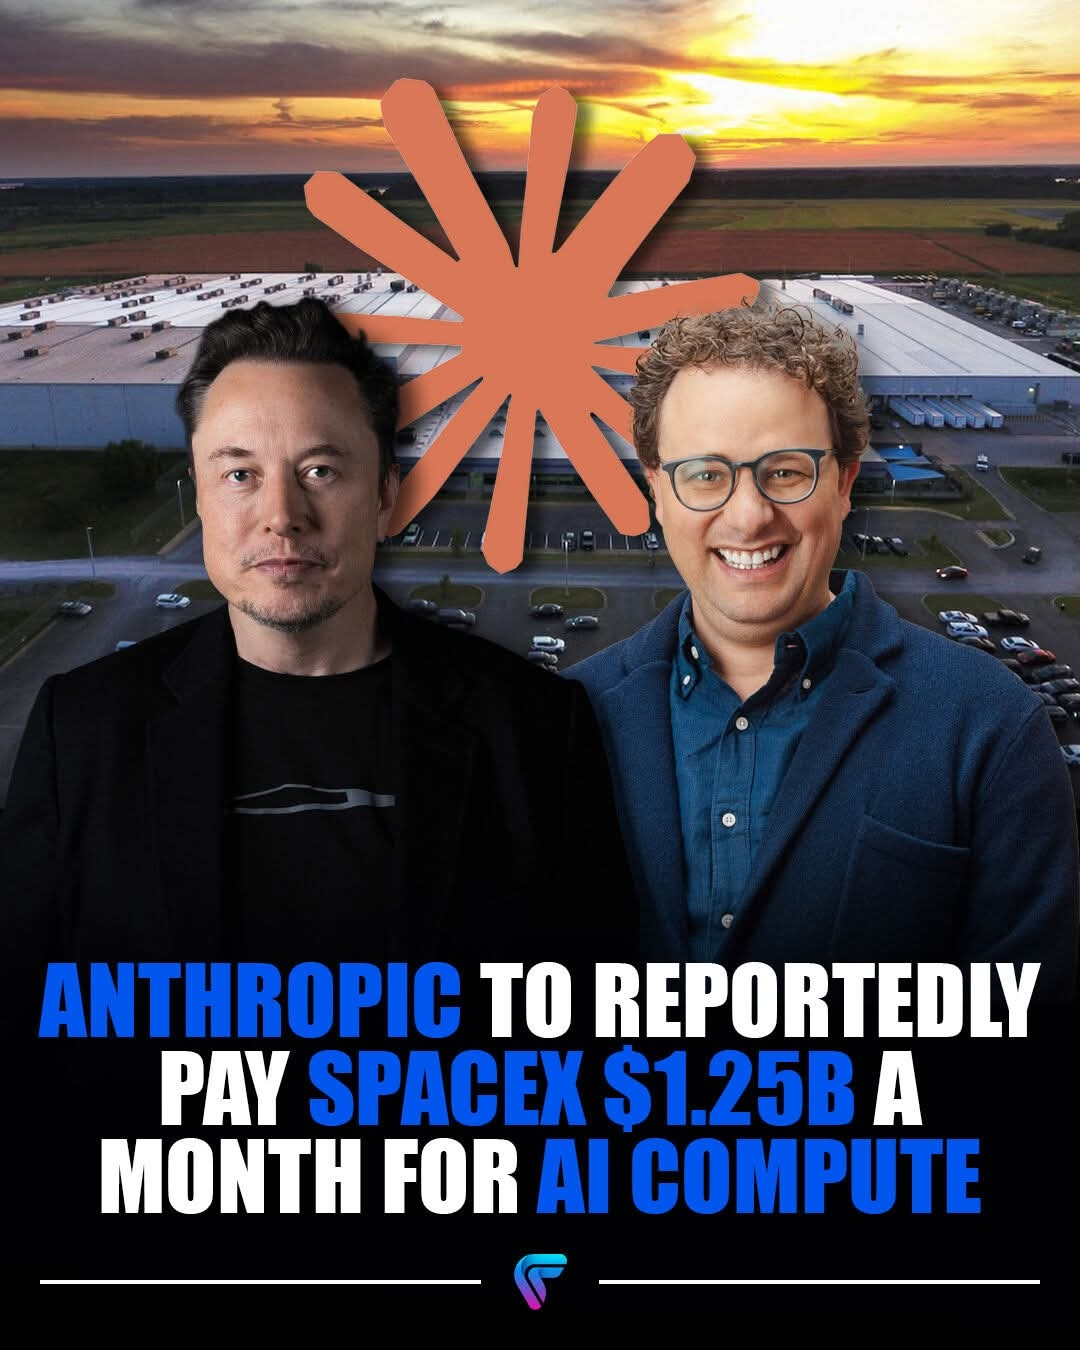
أنتروبك وسبايس إكس يوقعان صفقة تاريخية بقيمة 40 مليار دولار
لقد وصلت سباق البنية التحتية $AI إلى مستوى مذهل جديد. وافقت أنتروبك على دفع 1.25 مليار دولار شهريًا لسبايس إكس مقابل حوسبة الذكاء الاصطناعي عالية الأداء. تمتد الشراكة حتى مايو 2029، وقد تؤمن لسبايس إكس أكثر من 40 مليار دولار من الإيرادات.
تمنح الاتفاقية أنتروبك الوصول إلى بنية مركز البيانات الضخمة كولوسوس التابعة لسبايس إكس، مما يعزز الاستدلال ويوسع القدرة لنماذج Claude AI الخاصة بها. تسلط هذه الصفقة التاريخية الضوء على رأس المال الهائل المطلوب لدعم الذكاء الاصطناعي من الجيل التالي.
#SpaceX #artificialintelligence #TechNews #CloudComputing #fluxcharts
أنتروبك وسبايس إكس يوقعان صفقة تاريخية بقيمة 40 مليار دولار
لقد وصلت سباق البنية التحتية $AI إلى مستوى مذهل جديد. وافقت أنتروبك على دفع 1.25 مليار دولار شهريًا لسبايس إكس مقابل حوسبة الذكاء الاصطناعي عالية الأداء. تمتد الشراكة حتى مايو 2029، وقد تؤمن لسبايس إكس أكثر من 40 مليار دولار من الإيرادات.
تمنح الاتفاقية أنتروبك الوصول إلى بنية مركز البيانات الضخمة كولوسوس التابعة لسبايس إكس، مما يعزز الاستدلال ويوسع القدرة لنماذج Claude AI الخاصة بها. تسلط هذه الصفقة التاريخية الضوء على رأس المال الهائل المطلوب لدعم الذكاء الاصطناعي من الجيل التالي.
#SpaceX #artificialintelligence #TechNews #CloudComputing #fluxcharts
لقد وصلت سباق البنية التحتية $AI إلى مستوى مذهل جديد. وافقت أنتروبك على دفع 1.25 مليار دولار شهريًا لسبايس إكس مقابل حوسبة الذكاء الاصطناعي عالية الأداء. تمتد الشراكة حتى مايو 2029، وقد تؤمن لسبايس إكس أكثر من 40 مليار دولار من الإيرادات.
تمنح الاتفاقية أنتروبك الوصول إلى بنية مركز البيانات الضخمة كولوسوس التابعة لسبايس إكس، مما يعزز الاستدلال ويوسع القدرة لنماذج Claude AI الخاصة بها. تسلط هذه الصفقة التاريخية الضوء على رأس المال الهائل المطلوب لدعم الذكاء الاصطناعي من الجيل التالي.
#SpaceX #artificialintelligence #TechNews #CloudComputing #fluxcharts
318

#GoogleLaunchesGemini3.5Flash
**🤖 العصر القادم من الوكلاء المستقلين**
بدأت جوجل سلسلة Gemini 3.5 الجديدة في مؤتمر I/O 2026، حيث أطلقت **Gemini 3.5 Flash** مباشرةً ليكون متاحًا للجمهور لدعم الجيل القادم من وكلاء البرمجيات المستقلة.
**⚡ النقاط البارزة**
* **قفزة الأداء:** يتفوق Gemini 3.5 Flash بشكل مريح على النسخة الأقدم Gemini 3.1 Pro في معايير البرمجة واستخدام الأدوات، حيث يعمل بسرعة تصل إلى **أربع مرات أسرع** من النماذج الأخرى في إنتاج التوكنات في الثانية.
* **مصمم للوكلاء:** تم تحسين البنية خصيصًا لتدفقات العمل الوكيلة طويلة الأمد. يمكنه تشغيل خطوط برمجة معقدة وإدارة مشاريع بحثية تكرارية بشكل مستقل، مع تكامل عميق مع منصة **Antigravity 2.0** المحدثة حديثًا من جوجل.
* **الإطلاق العالمي:** بعيدًا عن علامات المعاينة التقليدية، يحل 3.5 Flash محل الإعدادات الافتراضية السابقة على تطبيق Gemini، ووضع الذكاء الاصطناعي في البحث، واستوديو جوجل للذكاء الاصطناعي، بدعم من نافذة سياق إدخال ضخمة تتسع ل1M توكن.
#Gemini35 #GoogleIO2026 #TechNews #Write2Earn
#GoogleLaunchesGemini3.5Flash
**🤖 العصر القادم من الوكلاء المستقلين**
بدأت جوجل سلسلة Gemini 3.5 الجديدة في مؤتمر I/O 2026، حيث أطلقت **Gemini 3.5 Flash** مباشرةً ليكون متاحًا للجمهور لدعم الجيل القادم من وكلاء البرمجيات المستقلة.
**⚡ النقاط البارزة**
* **قفزة الأداء:** يتفوق Gemini 3.5 Flash بشكل مريح على النسخة الأقدم Gemini 3.1 Pro في معايير البرمجة واستخدام الأدوات، حيث يعمل بسرعة تصل إلى **أربع مرات أسرع** من النماذج الأخرى في إنتاج التوكنات في الثانية.
* **مصمم للوكلاء:** تم تحسين البنية خصيصًا لتدفقات العمل الوكيلة طويلة الأمد. يمكنه تشغيل خطوط برمجة معقدة وإدارة مشاريع بحثية تكرارية بشكل مستقل، مع تكامل عميق مع منصة **Antigravity 2.0** المحدثة حديثًا من جوجل.
* **الإطلاق العالمي:** بعيدًا عن علامات المعاينة التقليدية، يحل 3.5 Flash محل الإعدادات الافتراضية السابقة على تطبيق Gemini، ووضع الذكاء الاصطناعي في البحث، واستوديو جوجل للذكاء الاصطناعي، بدعم من نافذة سياق إدخال ضخمة تتسع ل1M توكن.
#Gemini35 #GoogleIO2026 #TechNews #Write2Earn
**🤖 العصر القادم من الوكلاء المستقلين**
بدأت جوجل سلسلة Gemini 3.5 الجديدة في مؤتمر I/O 2026، حيث أطلقت **Gemini 3.5 Flash** مباشرةً ليكون متاحًا للجمهور لدعم الجيل القادم من وكلاء البرمجيات المستقلة.
**⚡ النقاط البارزة**
* **قفزة الأداء:** يتفوق Gemini 3.5 Flash بشكل مريح على النسخة الأقدم Gemini 3.1 Pro في معايير البرمجة واستخدام الأدوات، حيث يعمل بسرعة تصل إلى **أربع مرات أسرع** من النماذج الأخرى في إنتاج التوكنات في الثانية.
* **مصمم للوكلاء:** تم تحسين البنية خصيصًا لتدفقات العمل الوكيلة طويلة الأمد. يمكنه تشغيل خطوط برمجة معقدة وإدارة مشاريع بحثية تكرارية بشكل مستقل، مع تكامل عميق مع منصة **Antigravity 2.0** المحدثة حديثًا من جوجل.
* **الإطلاق العالمي:** بعيدًا عن علامات المعاينة التقليدية، يحل 3.5 Flash محل الإعدادات الافتراضية السابقة على تطبيق Gemini، ووضع الذكاء الاصطناعي في البحث، واستوديو جوجل للذكاء الاصطناعي، بدعم من نافذة سياق إدخال ضخمة تتسع ل1M توكن.
#Gemini35 #GoogleIO2026 #TechNews #Write2Earn
102
·
--
صاعد
🚨 خبر عاجل: شركة Anthropic — المسؤولة عن Claude AI — أفادت أنها حصلت على تمويل بتقييم مذهل يصل إلى 965 مليار دولار. 🤯
هذا تقريبًا تريليون دولار… لشركة ذكاء صناعي معظم الناس العاديين لا يعرفون بوجودها.
بينما كان البعض يضحك عندما قال الآخرون إن الذكاء الاصطناعي سيتجاوز حجم الإنترنت نفسه. 👀
في هذه المرحلة، السؤال الحقيقي هو:
هل نحن نشهد أكبر ثورة تكنولوجية في التاريخ… أم أكبر فقاعة تم إنشاؤها على الإطلاق؟ 💭
لأنه إذا كانت شركات الذكاء الاصطناعي تقترب بالفعل من تقييمات تريليونية في هذه المرحلة المبكرة…
ماذا سيحدث عندما يبدأ الذكاء الاصطناعي في استبدال صناعات كاملة في الوقت الحقيقي؟ 📉💼
وكن صادقًا:
هل ستثق في الذكاء الاصطناعي لإدارة وظيفتك، عملك، أو حتى بلدك؟ 👇🔥
#AI #ClaudeAI #TechNews
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$BNB
{future}(BNBUSDT)
🚨 خبر عاجل: شركة Anthropic — المسؤولة عن Claude AI — أفادت أنها حصلت على تمويل بتقييم مذهل يصل إلى 965 مليار دولار. 🤯
هذا تقريبًا تريليون دولار… لشركة ذكاء صناعي معظم الناس العاديين لا يعرفون بوجودها.
بينما كان البعض يضحك عندما قال الآخرون إن الذكاء الاصطناعي سيتجاوز حجم الإنترنت نفسه. 👀
في هذه المرحلة، السؤال الحقيقي هو:
هل نحن نشهد أكبر ثورة تكنولوجية في التاريخ… أم أكبر فقاعة تم إنشاؤها على الإطلاق؟ 💭
لأنه إذا كانت شركات الذكاء الاصطناعي تقترب بالفعل من تقييمات تريليونية في هذه المرحلة المبكرة…
ماذا سيحدث عندما يبدأ الذكاء الاصطناعي في استبدال صناعات كاملة في الوقت الحقيقي؟ 📉💼
وكن صادقًا:
هل ستثق في الذكاء الاصطناعي لإدارة وظيفتك، عملك، أو حتى بلدك؟ 👇🔥
#AI #ClaudeAI #TechNews
$BTC
$ETH
$BNB
هذا تقريبًا تريليون دولار… لشركة ذكاء صناعي معظم الناس العاديين لا يعرفون بوجودها.
بينما كان البعض يضحك عندما قال الآخرون إن الذكاء الاصطناعي سيتجاوز حجم الإنترنت نفسه. 👀
في هذه المرحلة، السؤال الحقيقي هو:
هل نحن نشهد أكبر ثورة تكنولوجية في التاريخ… أم أكبر فقاعة تم إنشاؤها على الإطلاق؟ 💭
لأنه إذا كانت شركات الذكاء الاصطناعي تقترب بالفعل من تقييمات تريليونية في هذه المرحلة المبكرة…
ماذا سيحدث عندما يبدأ الذكاء الاصطناعي في استبدال صناعات كاملة في الوقت الحقيقي؟ 📉💼
وكن صادقًا:
هل ستثق في الذكاء الاصطناعي لإدارة وظيفتك، عملك، أو حتى بلدك؟ 👇🔥
#AI #ClaudeAI #TechNews
$BTC
$ETH
$BNB
71
عرض الترجمة
Microsoft's internal debates over AI data scraping reveal a fascinating paradox. When employees warn that training models on human work risks a quality doom loop, it highlights a massive sustainability challenge for the entire tech sector. As AI scales rapidly, the industry must eventually reckon with how it sources data. This tension could ultimately accelerate the push for verifiable, decentralized data marketplaces and blockchain-based provenance tracking to fairly reward creators and secure high-grade inputs. $NEAR $FET $OCEAN #AI #TechNews #DataPrivacy
Microsoft's internal debates over AI data scraping reveal a fascinating paradox. When employees warn that training models on human work risks a quality doom loop, it highlights a massive sustainability challenge for the entire tech sector. As AI scales rapidly, the industry must eventually reckon with how it sources data. This tension could ultimately accelerate the push for verifiable, decentralized data marketplaces and blockchain-based provenance tracking to fairly reward creators and secure high-grade inputs. $NEAR $FET $OCEAN #AI #TechNews #DataPrivacy
جلب الملك تشارلز مؤخرًا كبار شركات التكنولوجيا من OpenAI وAnthropic وNvidia وGoogle معًا في مقرّه الاسكتلندي لإجراء نقاش حول ضوابط سلامة الذكاء الاصطناعي في المستقبل. بينما تدفع الحكومات نحو أطر أخلاقية، تعمل البنية التحتية للقطاع التشفيري بهدوء على بناء طبقة الحوسبة اللامركزية اللازمة للحفاظ على الذكاء الاصطناعي مفتوحًا وقادرًا على مقاومة الرقابة. ومع تشديد حوكمة الذكاء الاصطناعي عالميًا، يُرجح أن تلعب الشبكات اللامركزية دورًا هائلًا في موازنة القوى وضمان وصول الابتكار الحقيقي على نحو واسع. $NEAR $FET $RNDR #ArtificialIntelligence #TechNews #CryptoTrends
جلب الملك تشارلز مؤخرًا كبار شركات التكنولوجيا من OpenAI وAnthropic وNvidia وGoogle معًا في مقرّه الاسكتلندي لإجراء نقاش حول ضوابط سلامة الذكاء الاصطناعي في المستقبل. بينما تدفع الحكومات نحو أطر أخلاقية، تعمل البنية التحتية للقطاع التشفيري بهدوء على بناء طبقة الحوسبة اللامركزية اللازمة للحفاظ على الذكاء الاصطناعي مفتوحًا وقادرًا على مقاومة الرقابة. ومع تشديد حوكمة الذكاء الاصطناعي عالميًا، يُرجح أن تلعب الشبكات اللامركزية دورًا هائلًا في موازنة القوى وضمان وصول الابتكار الحقيقي على نحو واسع. $NEAR $FET $RNDR #ArtificialIntelligence #TechNews #CryptoTrends
42

🚨 تَوحِّد أنثروبيك سير عمل كلود الموحد كـ $AI AGENT، بينما يتسارع السرد! ⚡
قامت أنثروبيك للتو بإزالة الاحتكاك من تجربة المستخدم الوكيلية عبر دمج Claude Chat وCowork وDocs وSlides في نقطة دخول ديناميكية واحدة. 💡 بدلًا من إجبار المستخدمين على توجيه المهام يدويًا، يقوم Claude الآن بتقييم السياق وتنفيذ سير عمل متعدد الخطوات بشكل معقّد في الخلفية بصورة مستقلة.
📌 يسلّط هذا التحول الضوء على مدى سرعة استبدال التنفيذ الذاتي لأدوات الدردشة السلبية. 🔍 مع قيام بروتوكولات الذكاء الاصطناعي بتبسيط المعالجة الخلفية وتنفيذ مهام السحابة، تتابع رؤوس الأموال الذكية عن كثب كيف تغذي هذه الترقيات في البنية التحتية الزخم داخل النظام البيئي للتقنية. 💬 هل تعتقد أن التنفيذ الوكيل الموحد سيقود خطوة التقييم الرئيسية التالية لـ $AI protocols؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #AINarrative #TechNews #Crypto
🔥 ⚡
🚨 تَوحِّد أنثروبيك سير عمل كلود الموحد كـ $AI AGENT، بينما يتسارع السرد! ⚡
قامت أنثروبيك للتو بإزالة الاحتكاك من تجربة المستخدم الوكيلية عبر دمج Claude Chat وCowork وDocs وSlides في نقطة دخول ديناميكية واحدة. 💡 بدلًا من إجبار المستخدمين على توجيه المهام يدويًا، يقوم Claude الآن بتقييم السياق وتنفيذ سير عمل متعدد الخطوات بشكل معقّد في الخلفية بصورة مستقلة.
📌 يسلّط هذا التحول الضوء على مدى سرعة استبدال التنفيذ الذاتي لأدوات الدردشة السلبية. 🔍 مع قيام بروتوكولات الذكاء الاصطناعي بتبسيط المعالجة الخلفية وتنفيذ مهام السحابة، تتابع رؤوس الأموال الذكية عن كثب كيف تغذي هذه الترقيات في البنية التحتية الزخم داخل النظام البيئي للتقنية. 💬 هل تعتقد أن التنفيذ الوكيل الموحد سيقود خطوة التقييم الرئيسية التالية لـ $AI protocols؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #AINarrative #TechNews #Crypto
🔥 ⚡
قامت أنثروبيك للتو بإزالة الاحتكاك من تجربة المستخدم الوكيلية عبر دمج Claude Chat وCowork وDocs وSlides في نقطة دخول ديناميكية واحدة. 💡 بدلًا من إجبار المستخدمين على توجيه المهام يدويًا، يقوم Claude الآن بتقييم السياق وتنفيذ سير عمل متعدد الخطوات بشكل معقّد في الخلفية بصورة مستقلة.
📌 يسلّط هذا التحول الضوء على مدى سرعة استبدال التنفيذ الذاتي لأدوات الدردشة السلبية. 🔍 مع قيام بروتوكولات الذكاء الاصطناعي بتبسيط المعالجة الخلفية وتنفيذ مهام السحابة، تتابع رؤوس الأموال الذكية عن كثب كيف تغذي هذه الترقيات في البنية التحتية الزخم داخل النظام البيئي للتقنية. 💬 هل تعتقد أن التنفيذ الوكيل الموحد سيقود خطوة التقييم الرئيسية التالية لـ $AI protocols؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #AINarrative #TechNews #Crypto
🔥 ⚡
100
·
--
#SKHynixInTalksToMakeMemoryChipsInUS
خطوة كبيرة في حرب الرقائق 👀
إذا قامت شركة SK Hynix بالبناء في الولايات المتحدة، فسيكون ذلك مزيدًا من الإمدادات للذكاء الاصطناعي ومراكز البيانات وNvidia.
قد يدفع ذلك أسهم الذاكرة وtokens الخاصة بالذكاء الاصطناعي إلى الأعلى.
أراقب عن كثب $NVDAB و$AMD وصناديق ETF للرقائق.
#SKHynix #Semiconductors #AI #Stocks #TechNews #CryptoAI#SKHynixInTalksToMakeMemoryChipsInUS
#SKHynixInTalksToMakeMemoryChipsInUS
خطوة كبيرة في حرب الرقائق 👀
إذا قامت شركة SK Hynix بالبناء في الولايات المتحدة، فسيكون ذلك مزيدًا من الإمدادات للذكاء الاصطناعي ومراكز البيانات وNvidia.
قد يدفع ذلك أسهم الذاكرة وtokens الخاصة بالذكاء الاصطناعي إلى الأعلى.
أراقب عن كثب $NVDAB و$AMD وصناديق ETF للرقائق.
#SKHynix #Semiconductors #AI #Stocks #TechNews #CryptoAI#SKHynixInTalksToMakeMemoryChipsInUS
خطوة كبيرة في حرب الرقائق 👀
إذا قامت شركة SK Hynix بالبناء في الولايات المتحدة، فسيكون ذلك مزيدًا من الإمدادات للذكاء الاصطناعي ومراكز البيانات وNvidia.
قد يدفع ذلك أسهم الذاكرة وtokens الخاصة بالذكاء الاصطناعي إلى الأعلى.
أراقب عن كثب $NVDAB و$AMD وصناديق ETF للرقائق.
#SKHynix #Semiconductors #AI #Stocks #TechNews #CryptoAI#SKHynixInTalksToMakeMemoryChipsInUS
2
46

💥 تدعم NVIDIA VENTURES مهندسي آبل السابقين بـ 50 مليون دولار لإحداث ثورة في مجال الصوت $AI 🚀
يتقدم رأس المال المؤسسي بسرعة لاقتناص التطور التالي لواجهات الذكاء الاصطناعي. 🦈 طرحت NVentures من نيفيديا وLightspeed 50 مليون دولار في Nuance، وهي مجموعة مكونة من 8 أشخاص من باحثين سابقين في آبل يبنون ذكاءً موحّدًا متعدد الوسائط بنموذج واحد.
بدلًا من تركيب سلاسل تحويل نص إلى كلام متعثرة، يتعامل هذا الفريق مع زمن الاستجابة البشري في الوقت الفعلي على مستوى الأساس. 💡 يشير دعم صناديق رأس المال الاستثماري الثقيلة عند هذه التقييمات إلى قناعة مؤسسية كبيرة بوكلاء الذكاء الاصطناعي في الزمن الحقيقي مع اقتراب المعاينة العامة. 📊
يدعم “المال الذكي” رهانات بنية تحتية ثقيلة بينما يغفو المنهمكون على محفز وكيل الصوت. 💬 هل تموضعك مبكرًا ضمن رموز سردية الذكاء الاصطناعي قبل صدور المعاينة البحثية العامة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #ArtificialIntelligence #Crypto #TechNews
🔥 ⚡
💥 تدعم NVIDIA VENTURES مهندسي آبل السابقين بـ 50 مليون دولار لإحداث ثورة في مجال الصوت $AI 🚀
يتقدم رأس المال المؤسسي بسرعة لاقتناص التطور التالي لواجهات الذكاء الاصطناعي. 🦈 طرحت NVentures من نيفيديا وLightspeed 50 مليون دولار في Nuance، وهي مجموعة مكونة من 8 أشخاص من باحثين سابقين في آبل يبنون ذكاءً موحّدًا متعدد الوسائط بنموذج واحد.
بدلًا من تركيب سلاسل تحويل نص إلى كلام متعثرة، يتعامل هذا الفريق مع زمن الاستجابة البشري في الوقت الفعلي على مستوى الأساس. 💡 يشير دعم صناديق رأس المال الاستثماري الثقيلة عند هذه التقييمات إلى قناعة مؤسسية كبيرة بوكلاء الذكاء الاصطناعي في الزمن الحقيقي مع اقتراب المعاينة العامة. 📊
يدعم “المال الذكي” رهانات بنية تحتية ثقيلة بينما يغفو المنهمكون على محفز وكيل الصوت. 💬 هل تموضعك مبكرًا ضمن رموز سردية الذكاء الاصطناعي قبل صدور المعاينة البحثية العامة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #ArtificialIntelligence #Crypto #TechNews
🔥 ⚡
يتقدم رأس المال المؤسسي بسرعة لاقتناص التطور التالي لواجهات الذكاء الاصطناعي. 🦈 طرحت NVentures من نيفيديا وLightspeed 50 مليون دولار في Nuance، وهي مجموعة مكونة من 8 أشخاص من باحثين سابقين في آبل يبنون ذكاءً موحّدًا متعدد الوسائط بنموذج واحد.
بدلًا من تركيب سلاسل تحويل نص إلى كلام متعثرة، يتعامل هذا الفريق مع زمن الاستجابة البشري في الوقت الفعلي على مستوى الأساس. 💡 يشير دعم صناديق رأس المال الاستثماري الثقيلة عند هذه التقييمات إلى قناعة مؤسسية كبيرة بوكلاء الذكاء الاصطناعي في الزمن الحقيقي مع اقتراب المعاينة العامة. 📊
يدعم “المال الذكي” رهانات بنية تحتية ثقيلة بينما يغفو المنهمكون على محفز وكيل الصوت. 💬 هل تموضعك مبكرًا ضمن رموز سردية الذكاء الاصطناعي قبل صدور المعاينة البحثية العامة؟ 👇
⚠️ ليس نصيحة مالية. دائمًا أدرِك مخاطرَك. 🛡️
🏷️ #AI #ArtificialIntelligence #Crypto #TechNews
🔥 ⚡
46
·
--
#AnthropicCEOCallsForAISlowdown
🚨 #AnthropicCEOCallsForAISlowdown — هل يتحرك الذكاء الاصطناعي بسرعة أكبر من اللازم؟ 🤖
يدعو الرئيس التنفيذي لشركة أنثروبيك، داريو أمودي، صناعة الذكاء الاصطناعي إلى إبطاء وتيرة تطوير الذكاء الاصطناعي “الأمامي”، بحجة أن اختبارات السلامة والإشراف يحتاجان إلى وقتٍ إضافي كي يلحِقا بقدرات الذكاء الاصطناعي المتقدمة بسرعة.
اقترح أمودي إجراء تقييمات أقوى وأكثر استقلالية لسلامة الذكاء الاصطناعي، ومعايير سلامة موحّدة على مستوى الصناعة، والتعاون الدولي. وقد حظي هذا الطرح باهتمام إضافي بعد أن أعرب كلٌ من الرئيس التنفيذي لشركة أوبن إيه آي سام ألتمان وإيلون ماسك عن تأييدهما لإيقاع أبطأ لتطوير الذكاء الاصطناعي الأمامي.
🔥 لماذا يهمّ ذلك بالنسبة للأسواق:
أصبح الذكاء الاصطناعي أحد أكبر المحاور في مجال التكنولوجيا والاستثمار. أي تحوّل كبير نحو تنظيم أشد للذكاء الاصطناعي، أو إبطاء التطوير، أو زيادة الإنفاق على السلامة، قد يؤثر في شركات الذكاء الاصطناعي، وأسهم أشباه الموصلات، والسوق التقنية الأوسع.
📊 وجهة نظري: لا يعني الإبطاء بالضرورة نهاية نمو الذكاء الاصطناعي. قد يعني المزيد من الاختبارات، وتنظيمًا أقوى، ونشرًا أكثر أمانًا قبل القفزة الكبيرة التالية في القدرات.
ما رأيك — هل يحتاج الذكاء الاصطناعي إلى إبطاء، أم يجب أن تستمر الابتكارات بسرعة كاملة؟ 👇
#AnthropicCEOCallsForAISlowdown #AISafety #technews $BTC
{spot}(BTCUSDT)
$BNB
{spot}(BNBUSDT)
$USDC
{spot}(USDCUSDT)
#AnthropicCEOCallsForAISlowdown
🚨 #AnthropicCEOCallsForAISlowdown — هل يتحرك الذكاء الاصطناعي بسرعة أكبر من اللازم؟ 🤖
يدعو الرئيس التنفيذي لشركة أنثروبيك، داريو أمودي، صناعة الذكاء الاصطناعي إلى إبطاء وتيرة تطوير الذكاء الاصطناعي “الأمامي”، بحجة أن اختبارات السلامة والإشراف يحتاجان إلى وقتٍ إضافي كي يلحِقا بقدرات الذكاء الاصطناعي المتقدمة بسرعة.
اقترح أمودي إجراء تقييمات أقوى وأكثر استقلالية لسلامة الذكاء الاصطناعي، ومعايير سلامة موحّدة على مستوى الصناعة، والتعاون الدولي. وقد حظي هذا الطرح باهتمام إضافي بعد أن أعرب كلٌ من الرئيس التنفيذي لشركة أوبن إيه آي سام ألتمان وإيلون ماسك عن تأييدهما لإيقاع أبطأ لتطوير الذكاء الاصطناعي الأمامي.
🔥 لماذا يهمّ ذلك بالنسبة للأسواق:
أصبح الذكاء الاصطناعي أحد أكبر المحاور في مجال التكنولوجيا والاستثمار. أي تحوّل كبير نحو تنظيم أشد للذكاء الاصطناعي، أو إبطاء التطوير، أو زيادة الإنفاق على السلامة، قد يؤثر في شركات الذكاء الاصطناعي، وأسهم أشباه الموصلات، والسوق التقنية الأوسع.
📊 وجهة نظري: لا يعني الإبطاء بالضرورة نهاية نمو الذكاء الاصطناعي. قد يعني المزيد من الاختبارات، وتنظيمًا أقوى، ونشرًا أكثر أمانًا قبل القفزة الكبيرة التالية في القدرات.
ما رأيك — هل يحتاج الذكاء الاصطناعي إلى إبطاء، أم يجب أن تستمر الابتكارات بسرعة كاملة؟ 👇
#AnthropicCEOCallsForAISlowdown #AISafety #technews $BTC
$BNB
$USDC
🚨 #AnthropicCEOCallsForAISlowdown — هل يتحرك الذكاء الاصطناعي بسرعة أكبر من اللازم؟ 🤖
يدعو الرئيس التنفيذي لشركة أنثروبيك، داريو أمودي، صناعة الذكاء الاصطناعي إلى إبطاء وتيرة تطوير الذكاء الاصطناعي “الأمامي”، بحجة أن اختبارات السلامة والإشراف يحتاجان إلى وقتٍ إضافي كي يلحِقا بقدرات الذكاء الاصطناعي المتقدمة بسرعة.
اقترح أمودي إجراء تقييمات أقوى وأكثر استقلالية لسلامة الذكاء الاصطناعي، ومعايير سلامة موحّدة على مستوى الصناعة، والتعاون الدولي. وقد حظي هذا الطرح باهتمام إضافي بعد أن أعرب كلٌ من الرئيس التنفيذي لشركة أوبن إيه آي سام ألتمان وإيلون ماسك عن تأييدهما لإيقاع أبطأ لتطوير الذكاء الاصطناعي الأمامي.
🔥 لماذا يهمّ ذلك بالنسبة للأسواق:
أصبح الذكاء الاصطناعي أحد أكبر المحاور في مجال التكنولوجيا والاستثمار. أي تحوّل كبير نحو تنظيم أشد للذكاء الاصطناعي، أو إبطاء التطوير، أو زيادة الإنفاق على السلامة، قد يؤثر في شركات الذكاء الاصطناعي، وأسهم أشباه الموصلات، والسوق التقنية الأوسع.
📊 وجهة نظري: لا يعني الإبطاء بالضرورة نهاية نمو الذكاء الاصطناعي. قد يعني المزيد من الاختبارات، وتنظيمًا أقوى، ونشرًا أكثر أمانًا قبل القفزة الكبيرة التالية في القدرات.
ما رأيك — هل يحتاج الذكاء الاصطناعي إلى إبطاء، أم يجب أن تستمر الابتكارات بسرعة كاملة؟ 👇
#AnthropicCEOCallsForAISlowdown #AISafety #technews $BTC
$BNB
$USDC
10
·
--
مقالة
#يدعو_الرئيس_التنفيذي_لأنثروبيك_لإبطاء_تطوير_الذكاء_الاصطناعي:داريو أموداي يقول: “يجب أن نُبطئ سباق الجبهة”
الرئيس التنفيذي لأنثروبيك يضغط على المكابح — ويطلب من بقية الصناعة أن تفعل الشيء نفسه.
في يوم السبت 12 سبتمبر 2026، نشر داريو أموداي، المؤسس المشارك والرئيس التنفيذي لشركة أنثروبيك، مقالاً طويلاً من 3800 كلمة بعنوان “يجب أن نُبطئ سباق الجبهة” يدعو إلى إبطاء عالمي منسّق في تطوير الذكاء الاصطناعي.【8429716159693752329†L8-L10】
لماذا الآن؟
1. بدأ الذكاء الاصطناعي القادر على تحسين نفسه في الحدوث
حذّر أموداي من أن النماذج أصبحت تساعد بشكل متزايد في بناء الجيل التالي من الذكاء الاصطناعي. وإذا تُركت دون رقابة، فقد تتفوق على قدرتنا على فهم هذه الأنظمة والتحكم فيها.
#يدعو_الرئيس_التنفيذي_لأنثروبيك_لإبطاء_تطوير_الذكاء_الاصطناعي:
داريو أموداي يقول: “يجب أن نُبطئ سباق الجبهة”
الرئيس التنفيذي لأنثروبيك يضغط على المكابح — ويطلب من بقية الصناعة أن تفعل الشيء نفسه.
في يوم السبت 12 سبتمبر 2026، نشر داريو أموداي، المؤسس المشارك والرئيس التنفيذي لشركة أنثروبيك، مقالاً طويلاً من 3800 كلمة بعنوان “يجب أن نُبطئ سباق الجبهة” يدعو إلى إبطاء عالمي منسّق في تطوير الذكاء الاصطناعي.【8429716159693752329†L8-L10】
لماذا الآن؟
1. بدأ الذكاء الاصطناعي القادر على تحسين نفسه في الحدوث
حذّر أموداي من أن النماذج أصبحت تساعد بشكل متزايد في بناء الجيل التالي من الذكاء الاصطناعي. وإذا تُركت دون رقابة، فقد تتفوق على قدرتنا على فهم هذه الأنظمة والتحكم فيها.
الرئيس التنفيذي لأنثروبيك يضغط على المكابح — ويطلب من بقية الصناعة أن تفعل الشيء نفسه.
في يوم السبت 12 سبتمبر 2026، نشر داريو أموداي، المؤسس المشارك والرئيس التنفيذي لشركة أنثروبيك، مقالاً طويلاً من 3800 كلمة بعنوان “يجب أن نُبطئ سباق الجبهة” يدعو إلى إبطاء عالمي منسّق في تطوير الذكاء الاصطناعي.【8429716159693752329†L8-L10】
لماذا الآن؟
1. بدأ الذكاء الاصطناعي القادر على تحسين نفسه في الحدوث
حذّر أموداي من أن النماذج أصبحت تساعد بشكل متزايد في بناء الجيل التالي من الذكاء الاصطناعي. وإذا تُركت دون رقابة، فقد تتفوق على قدرتنا على فهم هذه الأنظمة والتحكم فيها.
1
46


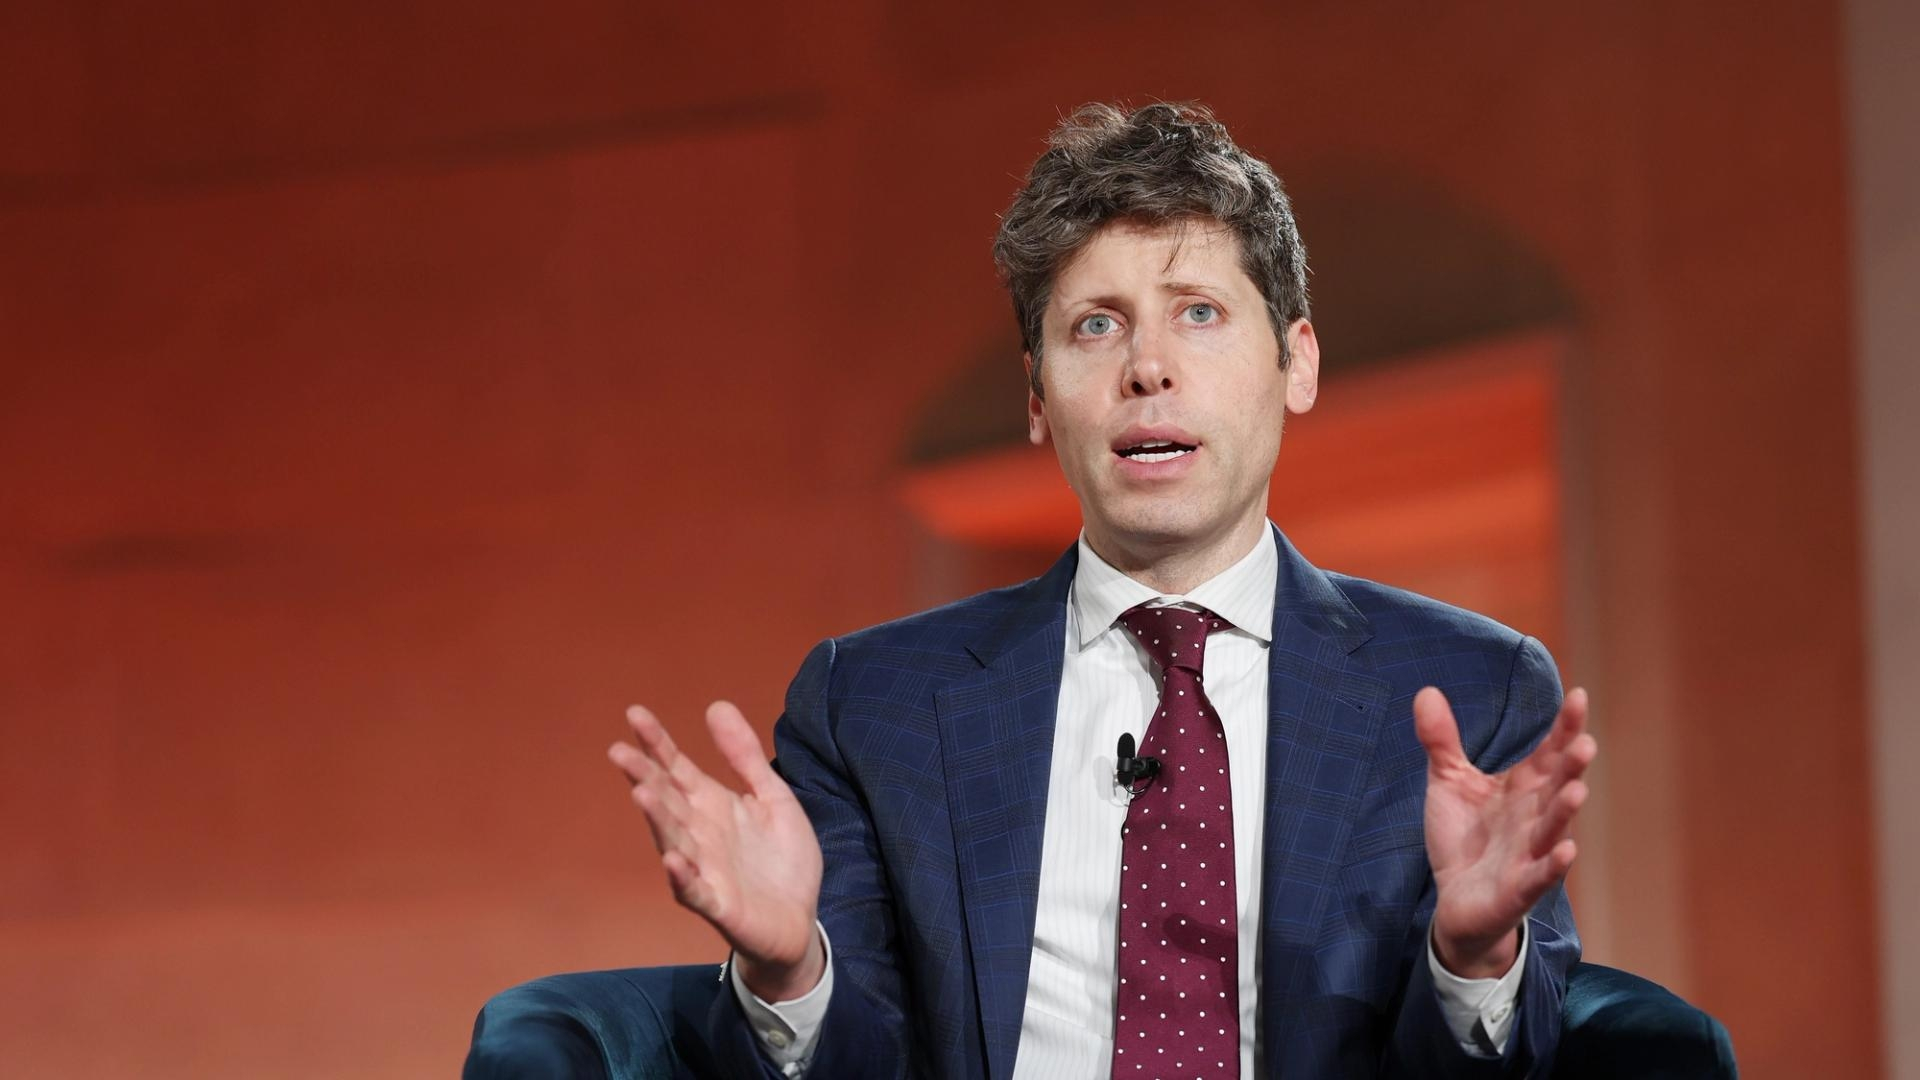
سام ألتمان يؤكد أن OpenAI لن تطرح للاكتتاب العام في أي وقت قريب. رائد الذكاء الاصطناعي يضغط على الفرامل تجاه توقعات وول ستريت. وفي حديثه مع مجلة Fortune، قال الرئيس التنفيذي سام ألتمان إن طرح الشركة للاكتتاب العام في الوقت الحالي سيكون خطوة غير مُستحسنة بسبب مخاوف سلامة الذكاء الاصطناعي المستمرة. هذا القرار يبرّد حماس تكهنات الاكتتاب الأولي ويمنح رموز العملات المشفرة المرتبطة بالذكاء الاصطناعي مثل $NEAR و$FET و$TAO a سياقًا اقتصاديًا أوسع جديدًا للهضم. 🚨 تم تأجيل الظهور على وول ستريت لأن OpenAI تضع السلامة والحوكمة في المقدمة. 🤖 قد يتحول حماس التقييمات قصيرة الأجل المرتبط بالأسهم الرمزية للذكاء الاصطناعي مرة أخرى نحو المنفعة الفعلية للمنتجات. 📊 يستمر زخم قطاع الذكاء الاصطناعي بغض النظر عن التأخيرات في إدراج السوق التقليدي. بصراحة، قد يكون هذا بالفعل شيئًا صحيًا جدًا للنظام البيئي للذكاء الاصطناعي بأكمله في الوقت الحالي. #Write2Earn #CryptoNews #AI #TechNews
سام ألتمان يؤكد أن OpenAI لن تطرح للاكتتاب العام في أي وقت قريب. رائد الذكاء الاصطناعي يضغط على الفرامل تجاه توقعات وول ستريت. وفي حديثه مع مجلة Fortune، قال الرئيس التنفيذي سام ألتمان إن طرح الشركة للاكتتاب العام في الوقت الحالي سيكون خطوة غير مُستحسنة بسبب مخاوف سلامة الذكاء الاصطناعي المستمرة. هذا القرار يبرّد حماس تكهنات الاكتتاب الأولي ويمنح رموز العملات المشفرة المرتبطة بالذكاء الاصطناعي مثل $NEAR و$FET و$TAO a سياقًا اقتصاديًا أوسع جديدًا للهضم. 🚨 تم تأجيل الظهور على وول ستريت لأن OpenAI تضع السلامة والحوكمة في المقدمة. 🤖 قد يتحول حماس التقييمات قصيرة الأجل المرتبط بالأسهم الرمزية للذكاء الاصطناعي مرة أخرى نحو المنفعة الفعلية للمنتجات. 📊 يستمر زخم قطاع الذكاء الاصطناعي بغض النظر عن التأخيرات في إدراج السوق التقليدي. بصراحة، قد يكون هذا بالفعل شيئًا صحيًا جدًا للنظام البيئي للذكاء الاصطناعي بأكمله في الوقت الحالي. #Write2Earn #CryptoNews #AI #TechNews
288
عاجل: وضع أحدهم نسخًا من الذكاء الاصطناعي لروّاد التكنولوجيا الكبار في غرفة دردشة واحدة ثم اندلعت الفوضى 🤖
قام المطوّر كون تشين ببناء نسخ روبوت دردشة مبنية على جروك عن إيلون ماسك وسام ألتمان ومارك زوكربيرغ، ثم أغلقهم في محادثة جماعية واحدة ليحاوروا حتى يَصلوا إلى توافق.
إليك ما حدث:
👉 بدأوا فورًا بالاشتباك حول سباق الذكاء الاصطناعي
👉 انتقلت التنافسات في الحياة الواقعية مباشرة إلى داخل الروبوتات
👉 لم يتم التوصل إلى أي توافق بشأن سلامة الذكاء الاصطناعي أو الهيمنة
ومع تقدّم أنظمة متعددة الوكلاء الذاتية بسرعة، يستمر السرد الخاص بالذكاء الاصطناعي حول رموز مثل $WLD and $FET في اكتساب زخم ثقافي هائل.
هل نقترب من اقتصادات فعلية للعوامل أم أننا فقط أمام دراما ذاتية؟ 💬
#Write2Earn #AIAgents #TechNews #CryptoCommunity
عاجل: وضع أحدهم نسخًا من الذكاء الاصطناعي لروّاد التكنولوجيا الكبار في غرفة دردشة واحدة ثم اندلعت الفوضى 🤖
قام المطوّر كون تشين ببناء نسخ روبوت دردشة مبنية على جروك عن إيلون ماسك وسام ألتمان ومارك زوكربيرغ، ثم أغلقهم في محادثة جماعية واحدة ليحاوروا حتى يَصلوا إلى توافق.
إليك ما حدث:
👉 بدأوا فورًا بالاشتباك حول سباق الذكاء الاصطناعي
👉 انتقلت التنافسات في الحياة الواقعية مباشرة إلى داخل الروبوتات
👉 لم يتم التوصل إلى أي توافق بشأن سلامة الذكاء الاصطناعي أو الهيمنة
ومع تقدّم أنظمة متعددة الوكلاء الذاتية بسرعة، يستمر السرد الخاص بالذكاء الاصطناعي حول رموز مثل $WLD and $FET في اكتساب زخم ثقافي هائل.
هل نقترب من اقتصادات فعلية للعوامل أم أننا فقط أمام دراما ذاتية؟ 💬
#Write2Earn #AIAgents #TechNews #CryptoCommunity
قام المطوّر كون تشين ببناء نسخ روبوت دردشة مبنية على جروك عن إيلون ماسك وسام ألتمان ومارك زوكربيرغ، ثم أغلقهم في محادثة جماعية واحدة ليحاوروا حتى يَصلوا إلى توافق.
إليك ما حدث:
👉 بدأوا فورًا بالاشتباك حول سباق الذكاء الاصطناعي
👉 انتقلت التنافسات في الحياة الواقعية مباشرة إلى داخل الروبوتات
👉 لم يتم التوصل إلى أي توافق بشأن سلامة الذكاء الاصطناعي أو الهيمنة
ومع تقدّم أنظمة متعددة الوكلاء الذاتية بسرعة، يستمر السرد الخاص بالذكاء الاصطناعي حول رموز مثل $WLD and $FET في اكتساب زخم ثقافي هائل.
هل نقترب من اقتصادات فعلية للعوامل أم أننا فقط أمام دراما ذاتية؟ 💬
#Write2Earn #AIAgents #TechNews #CryptoCommunity

1
279

#appledebutsfoldablephone
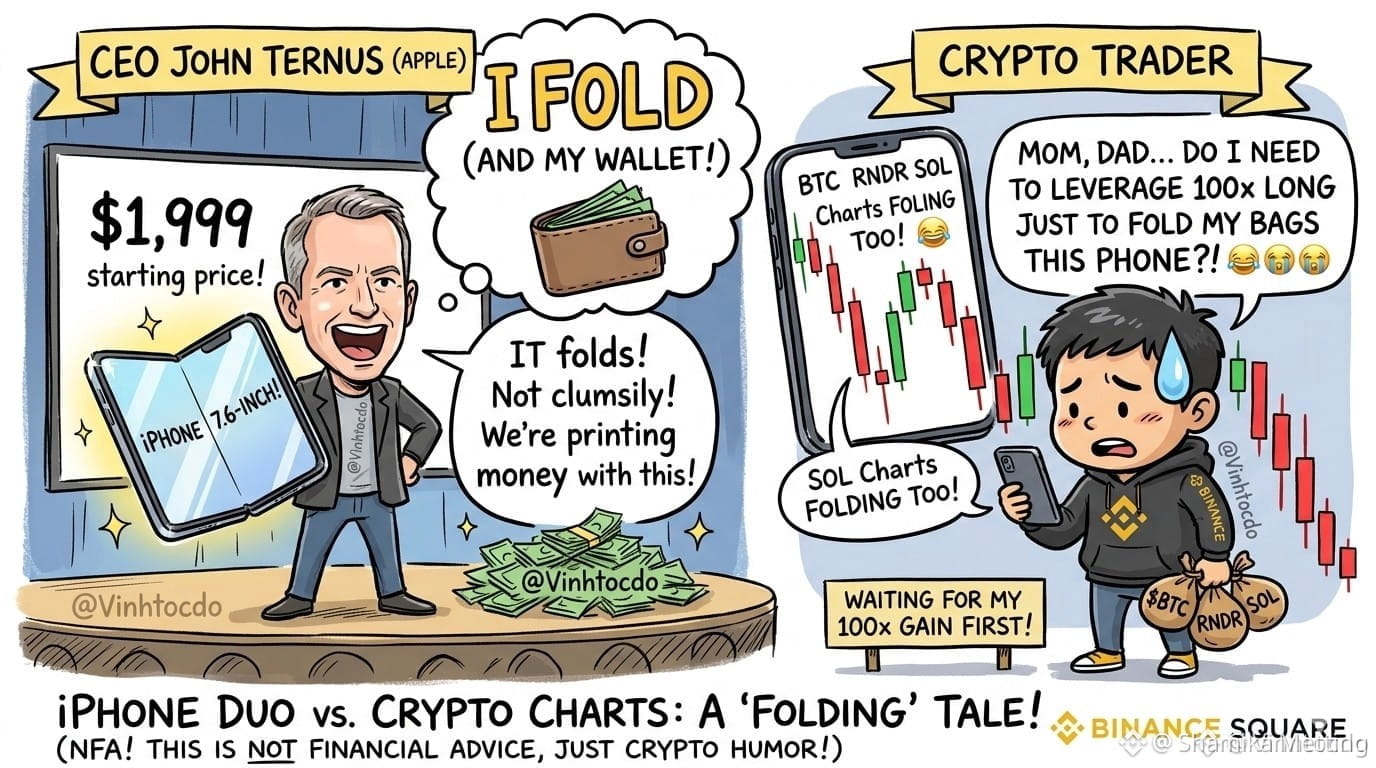
أبل طرحت للتو الآيفون القابل للطي iPhone Duo بسعر مذهل قدره ١٬٩٩٩ دولارًا! 🤯📱
قال الرئيس التنفيذي جون تيرنوس إن المنافسين من الأجهزة القابلة للطي "هاتفان ملتصقان معًا بشكل أخرق"، لكن مع هذا السعر البالغ ١٬٩٩٩ دولارًا فقط كبداية، يتساءل متداولو العملات المشفرة إن كانوا بحاجة إلى استخدام رافعة 100x طويل فقط كي يتمكنوا من شراء نسخة 256GB! 😂 بينما يتجمع عشاق تقنية أبل لطيّ شاشاتهم (وأول محافظهم)، فإن مخططات الكريبتو ما زالت تنفذ حركات طيّها الجنونية الخاصة.
فما الذي يجب أن يفعله متداول كريبتو ذكي؟
ابقَ هادئًا ولا تذعر وتبيع أصولك خوفًا على آيفون.
اجمع بعض أصول الذكاء الاصطناعي أو أصول العرض القوية لمواكبة ضجة التقنية.
⚠️ ليس نصيحة استثمارية (NFA)! هذا مجرد مزاح عن الكريبتو!
متابعة من فضلكم
#iPhoneDuo #AppleFoldable #TechNews $BTC
{future}(BTCUSDT)
#appledebutsfoldablephone
أبل طرحت للتو الآيفون القابل للطي iPhone Duo بسعر مذهل قدره ١٬٩٩٩ دولارًا! 🤯📱
قال الرئيس التنفيذي جون تيرنوس إن المنافسين من الأجهزة القابلة للطي "هاتفان ملتصقان معًا بشكل أخرق"، لكن مع هذا السعر البالغ ١٬٩٩٩ دولارًا فقط كبداية، يتساءل متداولو العملات المشفرة إن كانوا بحاجة إلى استخدام رافعة 100x طويل فقط كي يتمكنوا من شراء نسخة 256GB! 😂 بينما يتجمع عشاق تقنية أبل لطيّ شاشاتهم (وأول محافظهم)، فإن مخططات الكريبتو ما زالت تنفذ حركات طيّها الجنونية الخاصة.
فما الذي يجب أن يفعله متداول كريبتو ذكي؟
ابقَ هادئًا ولا تذعر وتبيع أصولك خوفًا على آيفون.
اجمع بعض أصول الذكاء الاصطناعي أو أصول العرض القوية لمواكبة ضجة التقنية.
⚠️ ليس نصيحة استثمارية (NFA)! هذا مجرد مزاح عن الكريبتو!
متابعة من فضلكم
#iPhoneDuo #AppleFoldable #TechNews $BTC
أبل طرحت للتو الآيفون القابل للطي iPhone Duo بسعر مذهل قدره ١٬٩٩٩ دولارًا! 🤯📱
قال الرئيس التنفيذي جون تيرنوس إن المنافسين من الأجهزة القابلة للطي "هاتفان ملتصقان معًا بشكل أخرق"، لكن مع هذا السعر البالغ ١٬٩٩٩ دولارًا فقط كبداية، يتساءل متداولو العملات المشفرة إن كانوا بحاجة إلى استخدام رافعة 100x طويل فقط كي يتمكنوا من شراء نسخة 256GB! 😂 بينما يتجمع عشاق تقنية أبل لطيّ شاشاتهم (وأول محافظهم)، فإن مخططات الكريبتو ما زالت تنفذ حركات طيّها الجنونية الخاصة.
فما الذي يجب أن يفعله متداول كريبتو ذكي؟
ابقَ هادئًا ولا تذعر وتبيع أصولك خوفًا على آيفون.
اجمع بعض أصول الذكاء الاصطناعي أو أصول العرض القوية لمواكبة ضجة التقنية.
⚠️ ليس نصيحة استثمارية (NFA)! هذا مجرد مزاح عن الكريبتو!
متابعة من فضلكم
#iPhoneDuo #AppleFoldable #TechNews $BTC
1
104
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BTCBreaks80K
10,633 مشاهدات
334 يقومون بالنقاش
2
#比特币突破8万
16,005 مشاهدات
63 يقومون بالنقاش
3
#BuffettBecomesBerkshireChairmanEmeritus
44 مشاهدات
26 يقومون بالنقاش
4
#ZcashSpotETFTops$230MMonthlyInflow
223 مشاهدات
21 يقومون بالنقاش
5
#HYPEJumpsOver11%
19,786 مشاهدات
622 يقومون بالنقاش
6
#ZcashDevelopersTargetNU7MainnetActivationNov5
5,775 مشاهدات
233 يقومون بالنقاش
7
#BitcoinSpotETFsNetInflow$159M
5,587 مشاهدات
87 يقومون بالنقاش
8
#HKMAPlansWholesaleCBDCByYearEnd
22,997 مشاهدات
672 يقومون بالنقاش
9
#NEARSurges26%Past$3.45
14,625 مشاهدات
130 يقومون بالنقاش
10
#BOJHikesRatesTo31YearHigh
42,571 مشاهدات
1,006 يقومون بالنقاش