
#seguridadcripto
seguridadcripto
341,706 مشاهدات
486 يقومون بالنقاش
رائج
جديد
·
--
عرض الترجمة
🚨 Binance refuerza medidas de seguridad y cumplimiento normativo
Binance ha actualizado sus protocolos internos de seguridad para usuarios y ha reforzado sus equipos de cumplimiento para adaptarse a las nuevas regulaciones globales, reafirmando su compromiso con un entorno seguro y transparente.
🛡️ ¿Cómo afecta a los holders?
Es una gran noticia para tu tranquilidad. Un exchange seguro y regulado protege tus fondos. Para cualquier holder, saber que la plataforma donde guardas tus activos invierte en seguridad y legalidad es fundamental.
¿Sientes que Binance es el exchange más seguro del mercado para mantener tus criptomonedas a salvo? Comenta y aprendamos juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
{future}(BNBUSDT)
🚨 Binance refuerza medidas de seguridad y cumplimiento normativo
Binance ha actualizado sus protocolos internos de seguridad para usuarios y ha reforzado sus equipos de cumplimiento para adaptarse a las nuevas regulaciones globales, reafirmando su compromiso con un entorno seguro y transparente.
🛡️ ¿Cómo afecta a los holders?
Es una gran noticia para tu tranquilidad. Un exchange seguro y regulado protege tus fondos. Para cualquier holder, saber que la plataforma donde guardas tus activos invierte en seguridad y legalidad es fundamental.
¿Sientes que Binance es el exchange más seguro del mercado para mantener tus criptomonedas a salvo? Comenta y aprendamos juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
Binance ha actualizado sus protocolos internos de seguridad para usuarios y ha reforzado sus equipos de cumplimiento para adaptarse a las nuevas regulaciones globales, reafirmando su compromiso con un entorno seguro y transparente.
🛡️ ¿Cómo afecta a los holders?
Es una gran noticia para tu tranquilidad. Un exchange seguro y regulado protege tus fondos. Para cualquier holder, saber que la plataforma donde guardas tus activos invierte en seguridad y legalidad es fundamental.
¿Sientes que Binance es el exchange más seguro del mercado para mantener tus criptomonedas a salvo? Comenta y aprendamos juntos 👇
#Binance #SeguridadCripto #ADNB
$BNB
91

·
--
استعادت Binance للتو السيطرة على مبلغ هائل.
نجحت المنصة في الحصول على أمر قضائي لتجميد 6.5 مليارات دولار مرتبطة بأكبر سرقة في تاريخ العملات المشفرة.
واللافت أن الشركة كانت قد عوضت تلك الأموال بالفعل.
استخدمت احتياطياتها وتأميناتها الخاصة لتعويض المستخدمين المتضررين.
إنها خطوة حاسمة بعد حدث معقد للغاية لأمن القطاع.
ما رأيك في هذه الطريقة للتعامل مع الأضرار؟
$BTC $BNB
#Binance #أمن_العملات_المشفرة
استعادت Binance للتو السيطرة على مبلغ هائل.
نجحت المنصة في الحصول على أمر قضائي لتجميد 6.5 مليارات دولار مرتبطة بأكبر سرقة في تاريخ العملات المشفرة.
واللافت أن الشركة كانت قد عوضت تلك الأموال بالفعل.
استخدمت احتياطياتها وتأميناتها الخاصة لتعويض المستخدمين المتضررين.
إنها خطوة حاسمة بعد حدث معقد للغاية لأمن القطاع.
ما رأيك في هذه الطريقة للتعامل مع الأضرار؟
$BTC $BNB
#Binance #أمن_العملات_المشفرة
نجحت المنصة في الحصول على أمر قضائي لتجميد 6.5 مليارات دولار مرتبطة بأكبر سرقة في تاريخ العملات المشفرة.
واللافت أن الشركة كانت قد عوضت تلك الأموال بالفعل.
استخدمت احتياطياتها وتأميناتها الخاصة لتعويض المستخدمين المتضررين.
إنها خطوة حاسمة بعد حدث معقد للغاية لأمن القطاع.
ما رأيك في هذه الطريقة للتعامل مع الأضرار؟
$BTC $BNB
#Binance #أمن_العملات_المشفرة
38
بعد هجوم 29 أكتوبر، رصدنا في 17 نوفمبر أن محافظ الجهات الخبيثة — التي يعزوها مكتب التحقيقات الفيدرالي (FBI) إلى المجموعة الكورية الشمالية TraderTraitor — نقلت نحو 74.880 ETH (≈US$136,8 مليون) وحوّلتها إلى بيتكوين عبر THORChain، في أول نشاط لها منذ أسبوعين. نريدك أن تكون على اطلاع كامل: لم تكن أرصدة مستخدمينا معرضة للخطر قط، إذ يُحفَظ معظمها في محافظ باردة، وقد غطّينا الحادثة بالكامل من احتياطياتنا الخاصة، كما تؤكد إثباتات الاحتياطيات (PoR) الخاصة بنا. إضافةً إلى ذلك، نجح التعاون بين السلطات والجهات المُصدِرة بالفعل في تجميد أكثر من US$2.700 مليون، مع مصادرة US$1.200 مليون بأوامر قضائية، وما زلنا نتعاون لتتبّع كل تحويلة وصولًا إلى مصدرها. ففي منظومة تكون فيها كل الأمور مرئية على البلوك تشين، أفضل وسائل الدفاع هي المعلومات: فعّل التحقّق بخطوتين باستخدام تطبيق للمصادقة (وليس عبر الرسائل النصية مطلقًا)، وانقل إلى محفظة باردة ما لا تنوي تداوله، واضبط تنبيهات على السلسلة. أخبرنا في التعليقات: هل طبّقت هذه الإعدادات الأمنية الثلاثة بالفعل أم ما زال أحدها ينقصك؟ 👇
#SeguridadCripto
$BTC
{future}(BTCUSDT)
$ETH
{future}(ETHUSDT)
$USDC
{future}(USDCUSDT)
بعد هجوم 29 أكتوبر، رصدنا في 17 نوفمبر أن محافظ الجهات الخبيثة — التي يعزوها مكتب التحقيقات الفيدرالي (FBI) إلى المجموعة الكورية الشمالية TraderTraitor — نقلت نحو 74.880 ETH (≈US$136,8 مليون) وحوّلتها إلى بيتكوين عبر THORChain، في أول نشاط لها منذ أسبوعين. نريدك أن تكون على اطلاع كامل: لم تكن أرصدة مستخدمينا معرضة للخطر قط، إذ يُحفَظ معظمها في محافظ باردة، وقد غطّينا الحادثة بالكامل من احتياطياتنا الخاصة، كما تؤكد إثباتات الاحتياطيات (PoR) الخاصة بنا. إضافةً إلى ذلك، نجح التعاون بين السلطات والجهات المُصدِرة بالفعل في تجميد أكثر من US$2.700 مليون، مع مصادرة US$1.200 مليون بأوامر قضائية، وما زلنا نتعاون لتتبّع كل تحويلة وصولًا إلى مصدرها. ففي منظومة تكون فيها كل الأمور مرئية على البلوك تشين، أفضل وسائل الدفاع هي المعلومات: فعّل التحقّق بخطوتين باستخدام تطبيق للمصادقة (وليس عبر الرسائل النصية مطلقًا)، وانقل إلى محفظة باردة ما لا تنوي تداوله، واضبط تنبيهات على السلسلة. أخبرنا في التعليقات: هل طبّقت هذه الإعدادات الأمنية الثلاثة بالفعل أم ما زال أحدها ينقصك؟ 👇
#SeguridadCripto
$BTC
$ETH
$USDC
#SeguridadCripto
$BTC
$ETH
$USDC
1
169
🚨 تحذير من مكتب التحقيقات الفيدرالي: أصبح الاختراق باستخدام الذكاء الاصطناعي واقعًا يهدد منظومة العملات المشفرة ⚠️
أصدر مكتب التحقيقات الفيدرالي للتو تحذيرًا عاجلًا بشأن ARTEX، وهو إطار عمل للذكاء الاصطناعي الوكيل يستخدمه مجرمو الإنترنت لأتمتة الهجمات بسرعة الآلات.
⚡ المعلومة الحاسمة: يتيح ARTEX الانتقال من رصد هدف إلى الحصول على صلاحية وصول كاملة في أقل من 3 ساعات. وقد استُخدم بالفعل لاختراق عمليات تكامل سحابية ومهاجمة أكثر من 2.250 منظمة.
📉 كيف يؤثر ذلك في سوق العملات المشفرة؟
المخاطر على منصات التداول وأمناء الحفظ: يتجاوز الهجوم المؤتمت الذي يستغرق أقل من 3 ساعات أوقات الاستجابة البشرية. والمنصات المركزية (CEX) وأمناء الحفظ الذين يعتمدون على مزودي خدمات سحابية خارجيين هم في دائرة الاستهداف.
السرقة الجماعية لمفاتيح API والأسرار: تفحص هذه الوكلاء مستودعات الأكواد (مثل GitHub) في ثوانٍ بحثًا عن بيانات اعتماد مسرّبة. وقد يؤدي إهمال مطور في مجال DeFi إلى استنزاف بروتوكول قبل انطلاق أول إنذار.
الهندسة الاجتماعية والتصيد الاحتيالي واسع النطاق: يمكن للمهاجمين اختراق حسابات البريد الإلكتروني المؤسسية المشروعة في دقائق لإطلاق حملات تصيد احتيالي واسعة تستهدف المستخدمين والمستثمرين.
سردية الأمن على السلسلة: يعزز هذا السيناريو قيمة الحفظ الذاتي (محافظ الأجهزة)، ويزيد الاهتمام ببروتوكولات الأمن السيبراني والهوية الرقمية اللامركزية.
🛡️ خلاصة للمستثمرين: في عصر الهجمات السيبرانية المدعومة بالذكاء الاصطناعي، ينطوي ترك رؤوس أموال كبيرة على منصات تابعة لأطراف ثالثة على مخاطر تشغيلية متزايدة. أصبحت عبارة «مفاتيحك ليست معك، عملاتك ليست لك» أكثر أهمية من أي وقت مضى.
👇 هل تعتقد أن قطاع العملات المشفرة مستعد للدفاع عن نفسه ضد الهجمات المدعومة بالذكاء الاصطناعي؟ شاركني رأيك في التعليقات.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
🚨 تحذير من مكتب التحقيقات الفيدرالي: أصبح الاختراق باستخدام الذكاء الاصطناعي واقعًا يهدد منظومة العملات المشفرة ⚠️
أصدر مكتب التحقيقات الفيدرالي للتو تحذيرًا عاجلًا بشأن ARTEX، وهو إطار عمل للذكاء الاصطناعي الوكيل يستخدمه مجرمو الإنترنت لأتمتة الهجمات بسرعة الآلات.
⚡ المعلومة الحاسمة: يتيح ARTEX الانتقال من رصد هدف إلى الحصول على صلاحية وصول كاملة في أقل من 3 ساعات. وقد استُخدم بالفعل لاختراق عمليات تكامل سحابية ومهاجمة أكثر من 2.250 منظمة.
📉 كيف يؤثر ذلك في سوق العملات المشفرة؟
المخاطر على منصات التداول وأمناء الحفظ: يتجاوز الهجوم المؤتمت الذي يستغرق أقل من 3 ساعات أوقات الاستجابة البشرية. والمنصات المركزية (CEX) وأمناء الحفظ الذين يعتمدون على مزودي خدمات سحابية خارجيين هم في دائرة الاستهداف.
السرقة الجماعية لمفاتيح API والأسرار: تفحص هذه الوكلاء مستودعات الأكواد (مثل GitHub) في ثوانٍ بحثًا عن بيانات اعتماد مسرّبة. وقد يؤدي إهمال مطور في مجال DeFi إلى استنزاف بروتوكول قبل انطلاق أول إنذار.
الهندسة الاجتماعية والتصيد الاحتيالي واسع النطاق: يمكن للمهاجمين اختراق حسابات البريد الإلكتروني المؤسسية المشروعة في دقائق لإطلاق حملات تصيد احتيالي واسعة تستهدف المستخدمين والمستثمرين.
سردية الأمن على السلسلة: يعزز هذا السيناريو قيمة الحفظ الذاتي (محافظ الأجهزة)، ويزيد الاهتمام ببروتوكولات الأمن السيبراني والهوية الرقمية اللامركزية.
🛡️ خلاصة للمستثمرين: في عصر الهجمات السيبرانية المدعومة بالذكاء الاصطناعي، ينطوي ترك رؤوس أموال كبيرة على منصات تابعة لأطراف ثالثة على مخاطر تشغيلية متزايدة. أصبحت عبارة «مفاتيحك ليست معك، عملاتك ليست لك» أكثر أهمية من أي وقت مضى.
👇 هل تعتقد أن قطاع العملات المشفرة مستعد للدفاع عن نفسه ضد الهجمات المدعومة بالذكاء الاصطناعي؟ شاركني رأيك في التعليقات.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
أصدر مكتب التحقيقات الفيدرالي للتو تحذيرًا عاجلًا بشأن ARTEX، وهو إطار عمل للذكاء الاصطناعي الوكيل يستخدمه مجرمو الإنترنت لأتمتة الهجمات بسرعة الآلات.
⚡ المعلومة الحاسمة: يتيح ARTEX الانتقال من رصد هدف إلى الحصول على صلاحية وصول كاملة في أقل من 3 ساعات. وقد استُخدم بالفعل لاختراق عمليات تكامل سحابية ومهاجمة أكثر من 2.250 منظمة.
📉 كيف يؤثر ذلك في سوق العملات المشفرة؟
المخاطر على منصات التداول وأمناء الحفظ: يتجاوز الهجوم المؤتمت الذي يستغرق أقل من 3 ساعات أوقات الاستجابة البشرية. والمنصات المركزية (CEX) وأمناء الحفظ الذين يعتمدون على مزودي خدمات سحابية خارجيين هم في دائرة الاستهداف.
السرقة الجماعية لمفاتيح API والأسرار: تفحص هذه الوكلاء مستودعات الأكواد (مثل GitHub) في ثوانٍ بحثًا عن بيانات اعتماد مسرّبة. وقد يؤدي إهمال مطور في مجال DeFi إلى استنزاف بروتوكول قبل انطلاق أول إنذار.
الهندسة الاجتماعية والتصيد الاحتيالي واسع النطاق: يمكن للمهاجمين اختراق حسابات البريد الإلكتروني المؤسسية المشروعة في دقائق لإطلاق حملات تصيد احتيالي واسعة تستهدف المستخدمين والمستثمرين.
سردية الأمن على السلسلة: يعزز هذا السيناريو قيمة الحفظ الذاتي (محافظ الأجهزة)، ويزيد الاهتمام ببروتوكولات الأمن السيبراني والهوية الرقمية اللامركزية.
🛡️ خلاصة للمستثمرين: في عصر الهجمات السيبرانية المدعومة بالذكاء الاصطناعي، ينطوي ترك رؤوس أموال كبيرة على منصات تابعة لأطراف ثالثة على مخاطر تشغيلية متزايدة. أصبحت عبارة «مفاتيحك ليست معك، عملاتك ليست لك» أكثر أهمية من أي وقت مضى.
👇 هل تعتقد أن قطاع العملات المشفرة مستعد للدفاع عن نفسه ضد الهجمات المدعومة بالذكاء الاصطناعي؟ شاركني رأيك في التعليقات.
#Ciberseguridad #amarillocryto #IA #SeguridadCripto #bitcoin
1
50
·
--
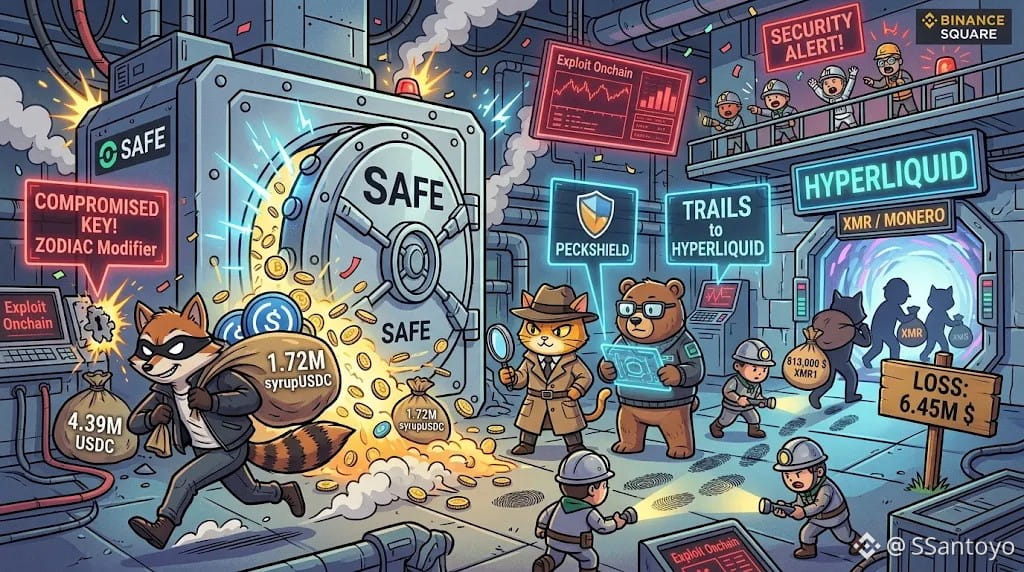
🚨 هل تعرّضت محفظة متعددة التوقيعات للاختراق؟ سُرق 6.45 مليون دولار من محفظة Safe، ولم يكن السبب خطأً برمجيًا 💸
سُرق يوم الاثنين نحو 6.45 مليون دولار من محفظة Safe. لكن انتبهوا، فلم يكن هذا استغلالًا لثغرة أو خللًا في العقد الذكي، بل كان العامل البشري المعتاد.
كيف تمكّن المهاجم من ذلك؟ يبدو أنه اخترق المفتاح الخاص لعضو سابق كانت لديه صلاحيات ضمن «Zodiac Roles» (الوحدة التي تحدد من يستطيع القيام بماذا داخل المحفظة).
وبهذا الوصول، لم يفعل المتسلل سوى التصريح بمعاملة لتحويل 4.39 مليون USDC و1.72 مليون syrupUSDC دفعة واحدة. لم يُخترق الكود؛ فقد عملت العقود على نحو مثالي، لكن المخترق استخدم مفتاحًا صالحًا ذا صلاحيات سهّلت تحويل الأموال من دون إثارة الشكوك.
🕵️♂️ تتبّع الأموال: تتبعت PeckShield وBitquery الأموال مباشرةً إلى Hyperliquid، حيث استخدم المخترق نحو 813,000 دولار لشراء رموز Monero ($XMR) في محاولة لمحو آثاره.
يذكّرنا هذا بأن حتى أفضل محفظة متعددة التوقيعات في العالم ليست بمنأى عن الاختراق إذا أهملت إدارة مفاتيحك وأبقيت الصلاحيات القديمة مفتوحة. فالحلقة الأضعف دائمًا هي مالك المفتاح.
كيف تدير صلاحياتك وأمانك في Web3؟ 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
{future}(SYRUPUSDT)
🚨 هل تعرّضت محفظة متعددة التوقيعات للاختراق؟ سُرق 6.45 مليون دولار من محفظة Safe، ولم يكن السبب خطأً برمجيًا 💸
سُرق يوم الاثنين نحو 6.45 مليون دولار من محفظة Safe. لكن انتبهوا، فلم يكن هذا استغلالًا لثغرة أو خللًا في العقد الذكي، بل كان العامل البشري المعتاد.
كيف تمكّن المهاجم من ذلك؟ يبدو أنه اخترق المفتاح الخاص لعضو سابق كانت لديه صلاحيات ضمن «Zodiac Roles» (الوحدة التي تحدد من يستطيع القيام بماذا داخل المحفظة).
وبهذا الوصول، لم يفعل المتسلل سوى التصريح بمعاملة لتحويل 4.39 مليون USDC و1.72 مليون syrupUSDC دفعة واحدة. لم يُخترق الكود؛ فقد عملت العقود على نحو مثالي، لكن المخترق استخدم مفتاحًا صالحًا ذا صلاحيات سهّلت تحويل الأموال من دون إثارة الشكوك.
🕵️♂️ تتبّع الأموال: تتبعت PeckShield وBitquery الأموال مباشرةً إلى Hyperliquid، حيث استخدم المخترق نحو 813,000 دولار لشراء رموز Monero ($XMR) في محاولة لمحو آثاره.
يذكّرنا هذا بأن حتى أفضل محفظة متعددة التوقيعات في العالم ليست بمنأى عن الاختراق إذا أهملت إدارة مفاتيحك وأبقيت الصلاحيات القديمة مفتوحة. فالحلقة الأضعف دائمًا هي مالك المفتاح.
كيف تدير صلاحياتك وأمانك في Web3؟ 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
سُرق يوم الاثنين نحو 6.45 مليون دولار من محفظة Safe. لكن انتبهوا، فلم يكن هذا استغلالًا لثغرة أو خللًا في العقد الذكي، بل كان العامل البشري المعتاد.
كيف تمكّن المهاجم من ذلك؟ يبدو أنه اخترق المفتاح الخاص لعضو سابق كانت لديه صلاحيات ضمن «Zodiac Roles» (الوحدة التي تحدد من يستطيع القيام بماذا داخل المحفظة).
وبهذا الوصول، لم يفعل المتسلل سوى التصريح بمعاملة لتحويل 4.39 مليون USDC و1.72 مليون syrupUSDC دفعة واحدة. لم يُخترق الكود؛ فقد عملت العقود على نحو مثالي، لكن المخترق استخدم مفتاحًا صالحًا ذا صلاحيات سهّلت تحويل الأموال من دون إثارة الشكوك.
🕵️♂️ تتبّع الأموال: تتبعت PeckShield وBitquery الأموال مباشرةً إلى Hyperliquid، حيث استخدم المخترق نحو 813,000 دولار لشراء رموز Monero ($XMR) في محاولة لمحو آثاره.
يذكّرنا هذا بأن حتى أفضل محفظة متعددة التوقيعات في العالم ليست بمنأى عن الاختراق إذا أهملت إدارة مفاتيحك وأبقيت الصلاحيات القديمة مفتوحة. فالحلقة الأضعف دائمًا هي مالك المفتاح.
كيف تدير صلاحياتك وأمانك في Web3؟ 👇
#SeguridadCripto #SafeWallet #Binance $USDC $SYRUP
3
1.9k

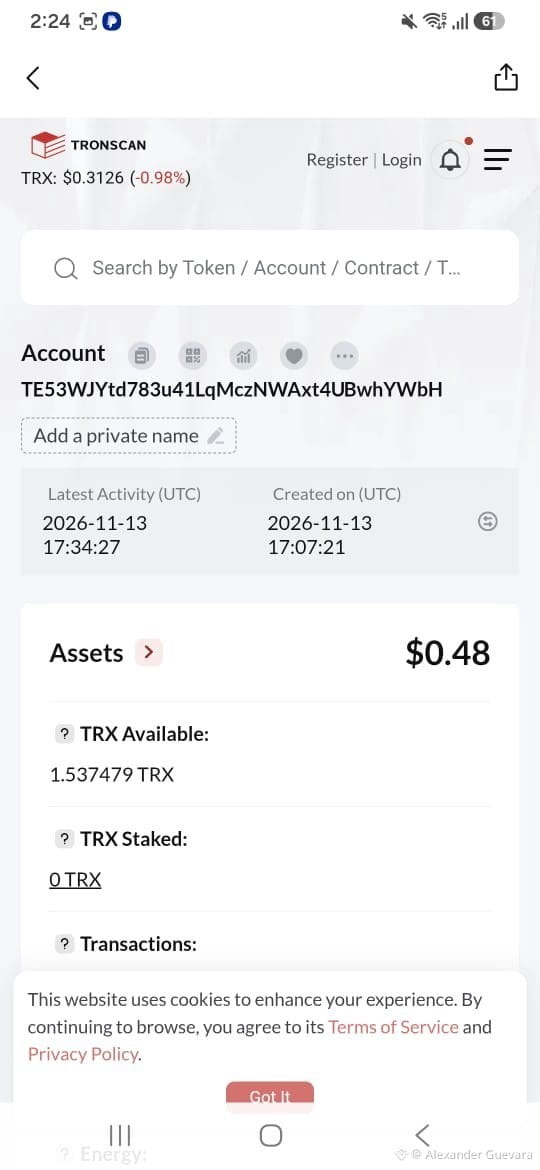
يرسل المحتالون رموزًا مزيفة تُسمى QSDT (بمبالغ تتجاوز $1000) إلى محافظ مثل MetaMask لخداعك في معاملات P2P أو عند الدفع مقابل المنتجات/الخدمات.
الحيلة بسيطة: يظهر الرصيد في محفظتك، لكن قيمة الرمز تساوي $0.
إذا أفرجت عن أموالك من دون التحقق، فستخسرها.
🛡️ القاعدة الذهبية: لا تثق، تحقّق. قبل الإفراج عن الأموال، تحقّق دائمًا من الاسم الدقيق للرمز (USDT، وليس QSDT)، ومن عقده، ومن أن له قيمة سوقية حقيقية. لا تدعهم يخدعونك!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
يرسل المحتالون رموزًا مزيفة تُسمى QSDT (بمبالغ تتجاوز $1000) إلى محافظ مثل MetaMask لخداعك في معاملات P2P أو عند الدفع مقابل المنتجات/الخدمات.
الحيلة بسيطة: يظهر الرصيد في محفظتك، لكن قيمة الرمز تساوي $0.
إذا أفرجت عن أموالك من دون التحقق، فستخسرها.
🛡️ القاعدة الذهبية: لا تثق، تحقّق. قبل الإفراج عن الأموال، تحقّق دائمًا من الاسم الدقيق للرمز (USDT، وليس QSDT)، ومن عقده، ومن أن له قيمة سوقية حقيقية. لا تدعهم يخدعونك!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
الحيلة بسيطة: يظهر الرصيد في محفظتك، لكن قيمة الرمز تساوي $0.
إذا أفرجت عن أموالك من دون التحقق، فستخسرها.
🛡️ القاعدة الذهبية: لا تثق، تحقّق. قبل الإفراج عن الأموال، تحقّق دائمًا من الاسم الدقيق للرمز (USDT، وليس QSDT)، ومن عقده، ومن أن له قيمة سوقية حقيقية. لا تدعهم يخدعونك!
#SeguridadCripto #estafap2p #Criptomonedas #MetaMask #TrustWallet
$BTC $TRX
Alexander Guevara
·
--
تحذير من الاحتيال: أنشؤوا رمز QSDT لمحاولة الاحتيال عليك في التداول بين الأفراد (P2P) 🚨🚨🚨
سأشرح لك كيف تتم العملية حتى لا تقع في الفخ:
⭐ يرسلون إليك أكثر من 1000 دولار بهذا الرمز عبر MetaMask، لكنه رمز لا قيمة له.
⭐ عندما تستلم الأموال، يظهر المبلغ في رصيدك. وإذا أفرجت عن الأموال لمجرد أنك رأيت المبلغ، فهنا تقع عملية الاحتيال.
⭐ إذا تحققت جيدًا قبل الإفراج عن الأموال، فستلاحظ اسم الرمز (QSDT)، وأن القيمة السوقية تساوي صفرًا، وأن العقد في هذه الحالة أُنشئ بالأمس فقط.
لهذا النوع من الأمور، التوعية أساسية. توجد أدوات لكشف الاحتيال، لكن اكتشافه يتطلب بعض المعرفة.
لا تثق، تحقّق. من المهم دائمًا التحقق قبل الإفراج عن الأموال (القاعدة الذهبية في التداول بين الأفراد). وينطبق هذا الاحتيال أيضًا إذا لم تكن تتداول بين الأفراد، لكن أراد أحدهم الدفع لك مقابل منتج أو خدمة.
#DEX #decentralization #USDT #P2P #P2PScam $USDT $BTC
سأشرح لك كيف تتم العملية حتى لا تقع في الفخ:
⭐ يرسلون إليك أكثر من 1000 دولار بهذا الرمز عبر MetaMask، لكنه رمز لا قيمة له.
⭐ عندما تستلم الأموال، يظهر المبلغ في رصيدك. وإذا أفرجت عن الأموال لمجرد أنك رأيت المبلغ، فهنا تقع عملية الاحتيال.
⭐ إذا تحققت جيدًا قبل الإفراج عن الأموال، فستلاحظ اسم الرمز (QSDT)، وأن القيمة السوقية تساوي صفرًا، وأن العقد في هذه الحالة أُنشئ بالأمس فقط.
لهذا النوع من الأمور، التوعية أساسية. توجد أدوات لكشف الاحتيال، لكن اكتشافه يتطلب بعض المعرفة.
لا تثق، تحقّق. من المهم دائمًا التحقق قبل الإفراج عن الأموال (القاعدة الذهبية في التداول بين الأفراد). وينطبق هذا الاحتيال أيضًا إذا لم تكن تتداول بين الأفراد، لكن أراد أحدهم الدفع لك مقابل منتج أو خدمة.
#DEX #decentralization #USDT #P2P #P2PScam $USDT $BTC
63
·
--
هابط
مؤخرًا، كنت أفكر في أمر ما: هل نعرف حقًا أين نحتفظ بعملاتنا المشفرة؟ 🤔
عندما نبدأ في هذا المجال، عادةً ما نشتري BTC أو ETH أو عملات أخرى ونتركها في Binance. هذا عملي، خصوصًا إذا كنا نتداول في السوق الفوري.
لكن توجد أيضًا محافظ خاصة، نتحكم فيها نحن بالمفاتيح.
والفرق مهم:
- في Binance، تتولى المنصة حفظ العملات.
- أما في المحفظة الخاصة، فنحن المسؤولون عن حماية المفاتيح وعبارة الاسترداد.
لا يخلو أي من الخيارين من المخاطر. المهم أن نفهم آلية عمل كل خيار قبل نقل أموالنا.
أعتقد أن الأمر لا يقتصر على تعلم الشراء والبيع، بل علينا أيضًا أن نتعلم كيف نحافظ على ما نملكه.
لدي سؤال لمن هم في هذا المجال:
هل تتركون عملاتكم المشفرة في Binance أم تفضلون الاحتفاظ بها في محفظة خاصة؟
يهمني أن أعرف تجاربكم. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
مؤخرًا، كنت أفكر في أمر ما: هل نعرف حقًا أين نحتفظ بعملاتنا المشفرة؟ 🤔
عندما نبدأ في هذا المجال، عادةً ما نشتري BTC أو ETH أو عملات أخرى ونتركها في Binance. هذا عملي، خصوصًا إذا كنا نتداول في السوق الفوري.
لكن توجد أيضًا محافظ خاصة، نتحكم فيها نحن بالمفاتيح.
والفرق مهم:
- في Binance، تتولى المنصة حفظ العملات.
- أما في المحفظة الخاصة، فنحن المسؤولون عن حماية المفاتيح وعبارة الاسترداد.
لا يخلو أي من الخيارين من المخاطر. المهم أن نفهم آلية عمل كل خيار قبل نقل أموالنا.
أعتقد أن الأمر لا يقتصر على تعلم الشراء والبيع، بل علينا أيضًا أن نتعلم كيف نحافظ على ما نملكه.
لدي سؤال لمن هم في هذا المجال:
هل تتركون عملاتكم المشفرة في Binance أم تفضلون الاحتفاظ بها في محفظة خاصة؟
يهمني أن أعرف تجاربكم. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
عندما نبدأ في هذا المجال، عادةً ما نشتري BTC أو ETH أو عملات أخرى ونتركها في Binance. هذا عملي، خصوصًا إذا كنا نتداول في السوق الفوري.
لكن توجد أيضًا محافظ خاصة، نتحكم فيها نحن بالمفاتيح.
والفرق مهم:
- في Binance، تتولى المنصة حفظ العملات.
- أما في المحفظة الخاصة، فنحن المسؤولون عن حماية المفاتيح وعبارة الاسترداد.
لا يخلو أي من الخيارين من المخاطر. المهم أن نفهم آلية عمل كل خيار قبل نقل أموالنا.
أعتقد أن الأمر لا يقتصر على تعلم الشراء والبيع، بل علينا أيضًا أن نتعلم كيف نحافظ على ما نملكه.
لدي سؤال لمن هم في هذا المجال:
هل تتركون عملاتكم المشفرة في Binance أم تفضلون الاحتفاظ بها في محفظة خاصة؟
يهمني أن أعرف تجاربكم. 👇
$BTC $ETH
#Bitcoin #Crypto #SeguridadCripto
174
مقالة
🔐 قبل أن تحرّك أول دولار لك على Binance، أعدّ إعدادات الأمان هذه.هل أنشأت حسابك على Binance للتو أم تفكر في البدء؟
- إذن هناك أمر عليك معرفته:
لا يكفي أن تتعلم شراء العملات الرقمية وبيعها، بل عليك أيضًا أن تتعلم كيفية حماية حسابك.
أشاركك اليوم ٥ إجراءات أساسية للبدء بأمان. 👇
1️⃣ تحقّق من هويتك (KYC)
أكمل التحقق من هويتك من خلال تطبيق Binance الرسمي. اتبع التعليمات للتحقق من مستنداتك ووجهك. يساعد ذلك في حماية حسابك وتفعيل الميزات المناسبة.
🔐 قبل أن تحرّك أول دولار لك على Binance، أعدّ إعدادات الأمان هذه.
هل أنشأت حسابك على Binance للتو أم تفكر في البدء؟
- إذن هناك أمر عليك معرفته:
لا يكفي أن تتعلم شراء العملات الرقمية وبيعها، بل عليك أيضًا أن تتعلم كيفية حماية حسابك.
أشاركك اليوم ٥ إجراءات أساسية للبدء بأمان. 👇
1️⃣ تحقّق من هويتك (KYC)
أكمل التحقق من هويتك من خلال تطبيق Binance الرسمي. اتبع التعليمات للتحقق من مستنداتك ووجهك. يساعد ذلك في حماية حسابك وتفعيل الميزات المناسبة.
- إذن هناك أمر عليك معرفته:
لا يكفي أن تتعلم شراء العملات الرقمية وبيعها، بل عليك أيضًا أن تتعلم كيفية حماية حسابك.
أشاركك اليوم ٥ إجراءات أساسية للبدء بأمان. 👇
1️⃣ تحقّق من هويتك (KYC)
أكمل التحقق من هويتك من خلال تطبيق Binance الرسمي. اتبع التعليمات للتحقق من مستنداتك ووجهك. يساعد ذلك في حماية حسابك وتفعيل الميزات المناسبة.
166
·
--
🔒 الالتزام المستمر بالأمن والامتثال
تؤكد Binance مجددًا التزامها الراسخ بأمن مستخدميها والامتثال الصارم للوائح على مستوى العالم. وفي بيئة رقمية دائمة التطور، تواصل المنصة تنفيذ تدابير استباقية لحماية أصول المجتمع ومعلوماته.
ويشمل ذلك تحديث بروتوكولات الأمن بانتظام، والتعاون مع السلطات التنظيمية لوضع أطر واضحة، والاستثمار في تقنيات متقدمة للمراقبة. وتُعد الشفافية والثقة، بالنسبة إلى Binance، ركيزتين أساسيتين للتنمية المستدامة لمنظومة العملات المشفرة.
ما التدابير الأمنية التي تراها الأهم لحماية أصولك الرقمية؟ وما الجانب من الامتثال التنظيمي الذي تعتقد أنه ضروري لاعتمادها على نطاق واسع؟
شاركنا رأيك لنتعلم معًا 👇
$BNB
#SeguridadCripto #BinanceSquare
{future}(BNBUSDT)
🔒 الالتزام المستمر بالأمن والامتثال
تؤكد Binance مجددًا التزامها الراسخ بأمن مستخدميها والامتثال الصارم للوائح على مستوى العالم. وفي بيئة رقمية دائمة التطور، تواصل المنصة تنفيذ تدابير استباقية لحماية أصول المجتمع ومعلوماته.
ويشمل ذلك تحديث بروتوكولات الأمن بانتظام، والتعاون مع السلطات التنظيمية لوضع أطر واضحة، والاستثمار في تقنيات متقدمة للمراقبة. وتُعد الشفافية والثقة، بالنسبة إلى Binance، ركيزتين أساسيتين للتنمية المستدامة لمنظومة العملات المشفرة.
ما التدابير الأمنية التي تراها الأهم لحماية أصولك الرقمية؟ وما الجانب من الامتثال التنظيمي الذي تعتقد أنه ضروري لاعتمادها على نطاق واسع؟
شاركنا رأيك لنتعلم معًا 👇
$BNB
#SeguridadCripto #BinanceSquare
تؤكد Binance مجددًا التزامها الراسخ بأمن مستخدميها والامتثال الصارم للوائح على مستوى العالم. وفي بيئة رقمية دائمة التطور، تواصل المنصة تنفيذ تدابير استباقية لحماية أصول المجتمع ومعلوماته.
ويشمل ذلك تحديث بروتوكولات الأمن بانتظام، والتعاون مع السلطات التنظيمية لوضع أطر واضحة، والاستثمار في تقنيات متقدمة للمراقبة. وتُعد الشفافية والثقة، بالنسبة إلى Binance، ركيزتين أساسيتين للتنمية المستدامة لمنظومة العملات المشفرة.
ما التدابير الأمنية التي تراها الأهم لحماية أصولك الرقمية؟ وما الجانب من الامتثال التنظيمي الذي تعتقد أنه ضروري لاعتمادها على نطاق واسع؟
شاركنا رأيك لنتعلم معًا 👇
$BNB
#SeguridadCripto #BinanceSquare
1
37
·
--
حدث تسريب خطير في Gnosis Pay.
كُشفت أرقام البطاقات وعناوين المنازل ومحافظ العملات المشفرة.
ذكر أحد المستخدمين أن بياناته الشخصية أصبحت مرتبطة مباشرةً بمحافظه.
يزيد هذا كثيرًا من خطر تعرض المتضررين لعمليات احتيال موجهة.
إنه تذكير قاسٍ بأهمية حماية بياناتنا الشخصية.
ما الإجراءات التي تتخذها لحماية معلوماتك الخاصة؟
#GnosisPay #SeguridadCripto $BTC
حدث تسريب خطير في Gnosis Pay.
كُشفت أرقام البطاقات وعناوين المنازل ومحافظ العملات المشفرة.
ذكر أحد المستخدمين أن بياناته الشخصية أصبحت مرتبطة مباشرةً بمحافظه.
يزيد هذا كثيرًا من خطر تعرض المتضررين لعمليات احتيال موجهة.
إنه تذكير قاسٍ بأهمية حماية بياناتنا الشخصية.
ما الإجراءات التي تتخذها لحماية معلوماتك الخاصة؟
#GnosisPay #SeguridadCripto $BTC
كُشفت أرقام البطاقات وعناوين المنازل ومحافظ العملات المشفرة.
ذكر أحد المستخدمين أن بياناته الشخصية أصبحت مرتبطة مباشرةً بمحافظه.
يزيد هذا كثيرًا من خطر تعرض المتضررين لعمليات احتيال موجهة.
إنه تذكير قاسٍ بأهمية حماية بياناتنا الشخصية.
ما الإجراءات التي تتخذها لحماية معلوماتك الخاصة؟
#GnosisPay #SeguridadCripto $BTC
82
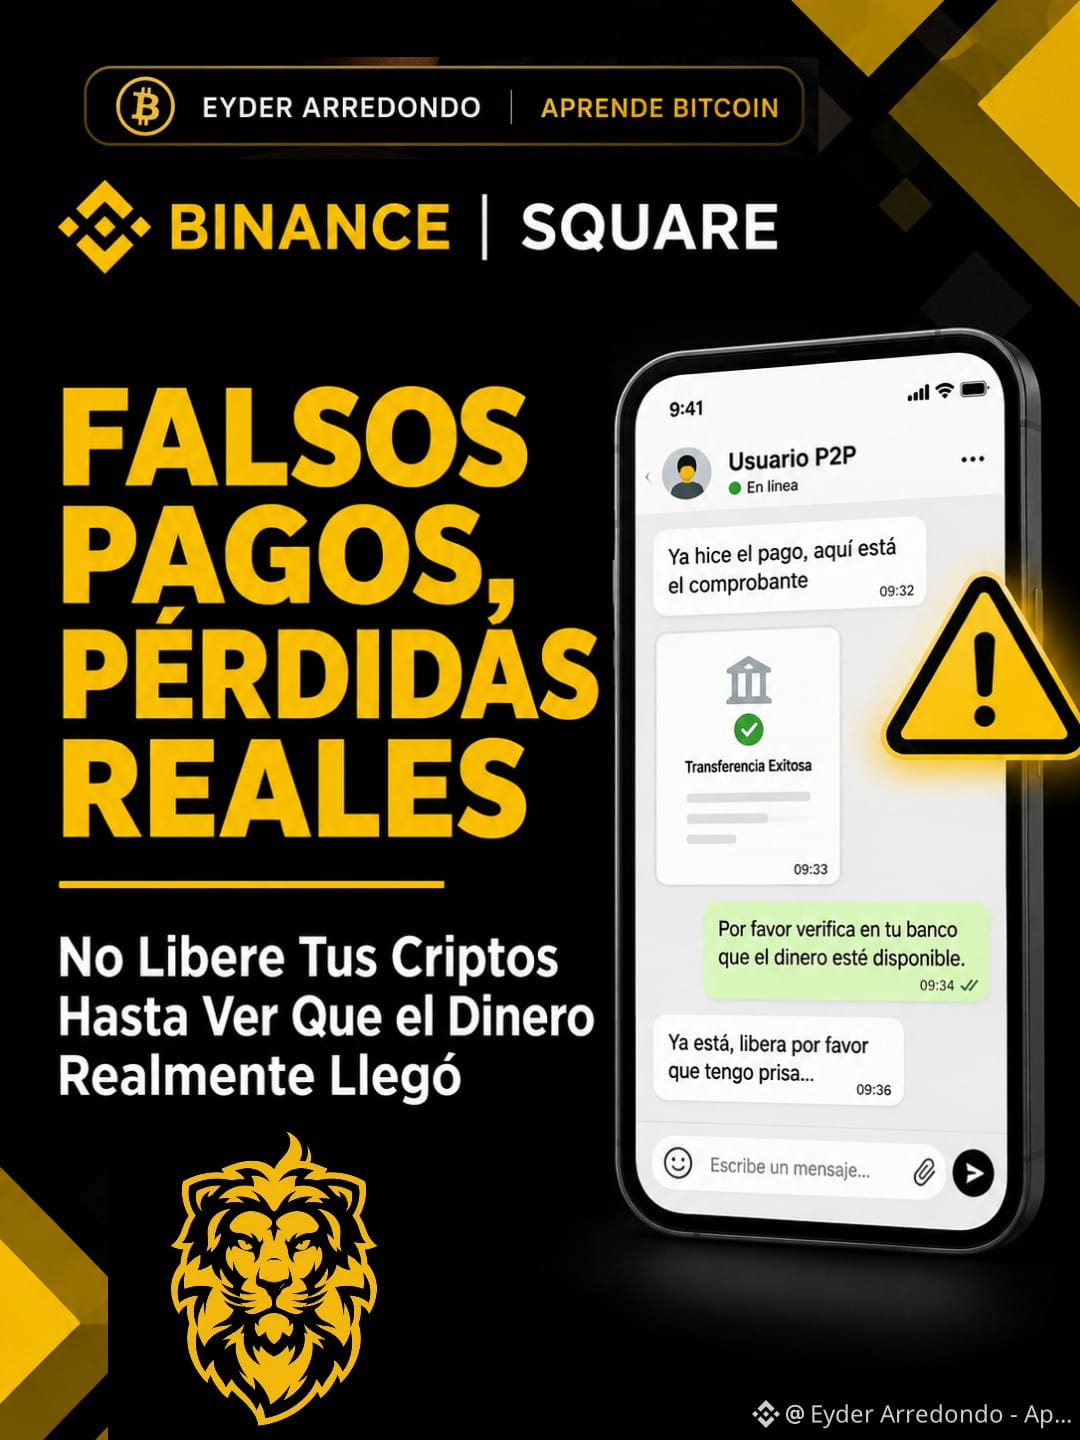
🚨 من أكثر عمليات الاحتيال شيوعًا في تداول P2P محاولة إقناع البائع بأن الدفع قد تم، بينما لم يصل المال في الواقع إلى حسابه مطلقًا.
كيف يفعلون ذلك؟ يستخدمون إيصالات مزيفة أو لقطات شاشة معدّلة أو رسائل توهم بأن التحويلات قد تمت بنجاح.
لتجنب الوقوع ضحية لهذا النوع من الاحتيال، ضع هذه التوصيات في حسبانك:
🔸 1. لا تثق بلقطات الشاشة.
فالإيصال لا يثبت أنك استلمت المال.
🔸 2. تحقّق مباشرةً من حسابك المصرفي.
افتح تطبيق البنك وتأكد من أن المال قد وصل وأصبح متاحًا.
🔸 3. لا تحرر عملاتك الرقمية تحت الضغط.
إذا أصرّ المشتري على أن تحررها بسرعة، حافظ على هدوئك وتحقق أولًا.
🔸 4. تحقّق من اسم صاحب الحساب.
يجب أن يتطابق اسم صاحب الحساب الذي تستقبل الدفعة منه مع الاسم الموثّق للطرف المقابل على Binance.
🔸 5. أبقِ التواصل داخل Binance.
لا تقبل اتفاقات خارج المنصة، ولا تتبع تعليمات أشخاص مجهولين عبر WhatsApp أو Telegram.
🔸 6. لا تلغِ الطلب بناءً على طلب المشتري إذا كان قد أرسل الدفعة بالفعل.
تحقق من الوضع أولًا، واستخدم إجراءات الاستئناف لدى Binance عند الاقتضاء.
🔸 7. أوقف العملية عند ملاحظة أي أمر غير طبيعي.
احتفظ بالأدلة وتواصل مع الدعم الرسمي لـ Binance عبر قنوات المنصة.
أجرِ أبحاثك بنفسك.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
🚨 من أكثر عمليات الاحتيال شيوعًا في تداول P2P محاولة إقناع البائع بأن الدفع قد تم، بينما لم يصل المال في الواقع إلى حسابه مطلقًا.
كيف يفعلون ذلك؟ يستخدمون إيصالات مزيفة أو لقطات شاشة معدّلة أو رسائل توهم بأن التحويلات قد تمت بنجاح.
لتجنب الوقوع ضحية لهذا النوع من الاحتيال، ضع هذه التوصيات في حسبانك:
🔸 1. لا تثق بلقطات الشاشة.
فالإيصال لا يثبت أنك استلمت المال.
🔸 2. تحقّق مباشرةً من حسابك المصرفي.
افتح تطبيق البنك وتأكد من أن المال قد وصل وأصبح متاحًا.
🔸 3. لا تحرر عملاتك الرقمية تحت الضغط.
إذا أصرّ المشتري على أن تحررها بسرعة، حافظ على هدوئك وتحقق أولًا.
🔸 4. تحقّق من اسم صاحب الحساب.
يجب أن يتطابق اسم صاحب الحساب الذي تستقبل الدفعة منه مع الاسم الموثّق للطرف المقابل على Binance.
🔸 5. أبقِ التواصل داخل Binance.
لا تقبل اتفاقات خارج المنصة، ولا تتبع تعليمات أشخاص مجهولين عبر WhatsApp أو Telegram.
🔸 6. لا تلغِ الطلب بناءً على طلب المشتري إذا كان قد أرسل الدفعة بالفعل.
تحقق من الوضع أولًا، واستخدم إجراءات الاستئناف لدى Binance عند الاقتضاء.
🔸 7. أوقف العملية عند ملاحظة أي أمر غير طبيعي.
احتفظ بالأدلة وتواصل مع الدعم الرسمي لـ Binance عبر قنوات المنصة.
أجرِ أبحاثك بنفسك.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
كيف يفعلون ذلك؟ يستخدمون إيصالات مزيفة أو لقطات شاشة معدّلة أو رسائل توهم بأن التحويلات قد تمت بنجاح.
لتجنب الوقوع ضحية لهذا النوع من الاحتيال، ضع هذه التوصيات في حسبانك:
🔸 1. لا تثق بلقطات الشاشة.
فالإيصال لا يثبت أنك استلمت المال.
🔸 2. تحقّق مباشرةً من حسابك المصرفي.
افتح تطبيق البنك وتأكد من أن المال قد وصل وأصبح متاحًا.
🔸 3. لا تحرر عملاتك الرقمية تحت الضغط.
إذا أصرّ المشتري على أن تحررها بسرعة، حافظ على هدوئك وتحقق أولًا.
🔸 4. تحقّق من اسم صاحب الحساب.
يجب أن يتطابق اسم صاحب الحساب الذي تستقبل الدفعة منه مع الاسم الموثّق للطرف المقابل على Binance.
🔸 5. أبقِ التواصل داخل Binance.
لا تقبل اتفاقات خارج المنصة، ولا تتبع تعليمات أشخاص مجهولين عبر WhatsApp أو Telegram.
🔸 6. لا تلغِ الطلب بناءً على طلب المشتري إذا كان قد أرسل الدفعة بالفعل.
تحقق من الوضع أولًا، واستخدم إجراءات الاستئناف لدى Binance عند الاقتضاء.
🔸 7. أوقف العملية عند ملاحظة أي أمر غير طبيعي.
احتفظ بالأدلة وتواصل مع الدعم الرسمي لـ Binance عبر قنوات المنصة.
أجرِ أبحاثك بنفسك.
#P2PTrading #SeguridadCripto #EducaciónFinanciera
2
3
2.7k


·
--
أفاد مزود بطاقات العملات المشفرة Gnosis Pay بأن قراصنة تمكنوا من الوصول إلى بيانات العملاء.
وفقًا لموقع Decrypt، ربما وقع الهجوم في أوائل هذا الشهر.
ينبغي للمتداولين الانتباه إلى هذه الحادثة، لأنها قد تؤثر في الثقة بخدمات الدفع بالعملات المشفرة، ما قد ينعكس بصورة غير مباشرة على حجم المعاملات.
قد يشير اختراق Gnosis Pay إلى أن بعض مزودي خدمات الدفع بالعملات المشفرة لا يتمتعون بمستوى كافٍ من الأمان، ما قد يؤثر في تداول العملات المشفرة عبر الإنترنت.
هل تعتقد أن هذه الحادثة ستزيد الوعي بأمن خدمات الدفع بالعملات المشفرة بين المتداولين والمستخدمين؟
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
أفاد مزود بطاقات العملات المشفرة Gnosis Pay بأن قراصنة تمكنوا من الوصول إلى بيانات العملاء.
وفقًا لموقع Decrypt، ربما وقع الهجوم في أوائل هذا الشهر.
ينبغي للمتداولين الانتباه إلى هذه الحادثة، لأنها قد تؤثر في الثقة بخدمات الدفع بالعملات المشفرة، ما قد ينعكس بصورة غير مباشرة على حجم المعاملات.
قد يشير اختراق Gnosis Pay إلى أن بعض مزودي خدمات الدفع بالعملات المشفرة لا يتمتعون بمستوى كافٍ من الأمان، ما قد يؤثر في تداول العملات المشفرة عبر الإنترنت.
هل تعتقد أن هذه الحادثة ستزيد الوعي بأمن خدمات الدفع بالعملات المشفرة بين المتداولين والمستخدمين؟
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
وفقًا لموقع Decrypt، ربما وقع الهجوم في أوائل هذا الشهر.
ينبغي للمتداولين الانتباه إلى هذه الحادثة، لأنها قد تؤثر في الثقة بخدمات الدفع بالعملات المشفرة، ما قد ينعكس بصورة غير مباشرة على حجم المعاملات.
قد يشير اختراق Gnosis Pay إلى أن بعض مزودي خدمات الدفع بالعملات المشفرة لا يتمتعون بمستوى كافٍ من الأمان، ما قد يؤثر في تداول العملات المشفرة عبر الإنترنت.
هل تعتقد أن هذه الحادثة ستزيد الوعي بأمن خدمات الدفع بالعملات المشفرة بين المتداولين والمستخدمين؟
#GnosisPay #HackeoCripto #SeguridadCripto #BinanceSquare
163
·
--
ربما لا يكون هذا المنشور الأفضل على الإطلاق، لكن إن استطعت المساعدة في منع الاحتيال على أب أو أم يحاولان فقط كسب بضعة دولارات أو حماية جزء من مدخراتهما بالعملات المشفرة، عبر إنشاء عناوين خارج منصة Binance، فسأفعل.
أثناء تفاعلي على منصات متعددة مرتبطة بالعملات المشفرة، رأيت ظهور جهات خبيثة — محتالين في الأساس — تحث الناس على إنشاء مفاتيحهم الخاصة أو عبارات الاسترداد باستخدام أدوات وروابط قائمة على الويب.
ولتمويه نواياهم، يحاولون إرباك القارئ بمصطلحات معقدة، موحين بأن خوارزمياتهم على الويب هي الأفضل من حيث الأمان.
لا تقعوا في هذا الفخ.
الحقيقة التقنية: إنشاء عبارة استرداد في متصفح ويب ينطوي على مخاطر جسيمة. فالمتصفحات معرضة للبرمجيات الخبيثة، وقراءة محتويات الحافظة، والإضافات الخبيثة، وما إلى ذلك. وحتى حيلة «قطع الاتصال بالإنترنت» لا تنفع؛ إذ يمكن للبرامج النصية حفظ البيانات محليًا في ذاكرة التخزين المؤقت، ثم إرسالها إلى المهاجم بمجرد استعادة الجهاز اتصاله.
موقفي المحايد وخياراتك الآمنة الثلاثة الوحيدة:
أوضح أنني لا أملك رعاة ولا مصلحة تجارية في بيعكم أي علامة تجارية لمحفظة باردة (Cold Wallet).
هدفي الوحيد، بوصفي مطورًا وإنسانًا متعاطفًا، هو حماية من يخوضون غمار هذا العالم الجميل حديثًا. إذا أردت حماية أموالك، فليس أمامك سوى ثلاثة خيارات مشروعة:
1️⃣ المحافظ الباردة (Cold Wallets): المعيار الذهبي في هذا المجال لإنشاء مفاتيحك وعزلها بالكامل عن الإنترنت.
2️⃣ برمجيات مفتوحة المصدر خضعت للتدقيق: إذا كانت المحفظة الباردة باهظة الثمن في منطقتك، فاستخدم برامج موثوقة ومختبرة (مثل Bitcoin Core أو Electrum) على جهاز غير متصل بالإنترنت بنسبة 100%.
3️⃣ السيادة المطلقة: للمبرمجين المتقدمين، كتابة نص برمجي محلي خاص بك يُجري الحسابات الرياضية انطلاقًا من إنتروبيا فيزيائية حقيقية.
لا تأتمن صفحة ويب تابعة لجهة خارجية على أساس أمانك!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
ربما لا يكون هذا المنشور الأفضل على الإطلاق، لكن إن استطعت المساعدة في منع الاحتيال على أب أو أم يحاولان فقط كسب بضعة دولارات أو حماية جزء من مدخراتهما بالعملات المشفرة، عبر إنشاء عناوين خارج منصة Binance، فسأفعل.
أثناء تفاعلي على منصات متعددة مرتبطة بالعملات المشفرة، رأيت ظهور جهات خبيثة — محتالين في الأساس — تحث الناس على إنشاء مفاتيحهم الخاصة أو عبارات الاسترداد باستخدام أدوات وروابط قائمة على الويب.
ولتمويه نواياهم، يحاولون إرباك القارئ بمصطلحات معقدة، موحين بأن خوارزمياتهم على الويب هي الأفضل من حيث الأمان.
لا تقعوا في هذا الفخ.
الحقيقة التقنية: إنشاء عبارة استرداد في متصفح ويب ينطوي على مخاطر جسيمة. فالمتصفحات معرضة للبرمجيات الخبيثة، وقراءة محتويات الحافظة، والإضافات الخبيثة، وما إلى ذلك. وحتى حيلة «قطع الاتصال بالإنترنت» لا تنفع؛ إذ يمكن للبرامج النصية حفظ البيانات محليًا في ذاكرة التخزين المؤقت، ثم إرسالها إلى المهاجم بمجرد استعادة الجهاز اتصاله.
موقفي المحايد وخياراتك الآمنة الثلاثة الوحيدة:
أوضح أنني لا أملك رعاة ولا مصلحة تجارية في بيعكم أي علامة تجارية لمحفظة باردة (Cold Wallet).
هدفي الوحيد، بوصفي مطورًا وإنسانًا متعاطفًا، هو حماية من يخوضون غمار هذا العالم الجميل حديثًا. إذا أردت حماية أموالك، فليس أمامك سوى ثلاثة خيارات مشروعة:
1️⃣ المحافظ الباردة (Cold Wallets): المعيار الذهبي في هذا المجال لإنشاء مفاتيحك وعزلها بالكامل عن الإنترنت.
2️⃣ برمجيات مفتوحة المصدر خضعت للتدقيق: إذا كانت المحفظة الباردة باهظة الثمن في منطقتك، فاستخدم برامج موثوقة ومختبرة (مثل Bitcoin Core أو Electrum) على جهاز غير متصل بالإنترنت بنسبة 100%.
3️⃣ السيادة المطلقة: للمبرمجين المتقدمين، كتابة نص برمجي محلي خاص بك يُجري الحسابات الرياضية انطلاقًا من إنتروبيا فيزيائية حقيقية.
لا تأتمن صفحة ويب تابعة لجهة خارجية على أساس أمانك!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
أثناء تفاعلي على منصات متعددة مرتبطة بالعملات المشفرة، رأيت ظهور جهات خبيثة — محتالين في الأساس — تحث الناس على إنشاء مفاتيحهم الخاصة أو عبارات الاسترداد باستخدام أدوات وروابط قائمة على الويب.
ولتمويه نواياهم، يحاولون إرباك القارئ بمصطلحات معقدة، موحين بأن خوارزمياتهم على الويب هي الأفضل من حيث الأمان.
لا تقعوا في هذا الفخ.
الحقيقة التقنية: إنشاء عبارة استرداد في متصفح ويب ينطوي على مخاطر جسيمة. فالمتصفحات معرضة للبرمجيات الخبيثة، وقراءة محتويات الحافظة، والإضافات الخبيثة، وما إلى ذلك. وحتى حيلة «قطع الاتصال بالإنترنت» لا تنفع؛ إذ يمكن للبرامج النصية حفظ البيانات محليًا في ذاكرة التخزين المؤقت، ثم إرسالها إلى المهاجم بمجرد استعادة الجهاز اتصاله.
موقفي المحايد وخياراتك الآمنة الثلاثة الوحيدة:
أوضح أنني لا أملك رعاة ولا مصلحة تجارية في بيعكم أي علامة تجارية لمحفظة باردة (Cold Wallet).
هدفي الوحيد، بوصفي مطورًا وإنسانًا متعاطفًا، هو حماية من يخوضون غمار هذا العالم الجميل حديثًا. إذا أردت حماية أموالك، فليس أمامك سوى ثلاثة خيارات مشروعة:
1️⃣ المحافظ الباردة (Cold Wallets): المعيار الذهبي في هذا المجال لإنشاء مفاتيحك وعزلها بالكامل عن الإنترنت.
2️⃣ برمجيات مفتوحة المصدر خضعت للتدقيق: إذا كانت المحفظة الباردة باهظة الثمن في منطقتك، فاستخدم برامج موثوقة ومختبرة (مثل Bitcoin Core أو Electrum) على جهاز غير متصل بالإنترنت بنسبة 100%.
3️⃣ السيادة المطلقة: للمبرمجين المتقدمين، كتابة نص برمجي محلي خاص بك يُجري الحسابات الرياضية انطلاقًا من إنتروبيا فيزيائية حقيقية.
لا تأتمن صفحة ويب تابعة لجهة خارجية على أساس أمانك!
#SeguridadCripto #Bitcoin #SelfCustody 🚀
94
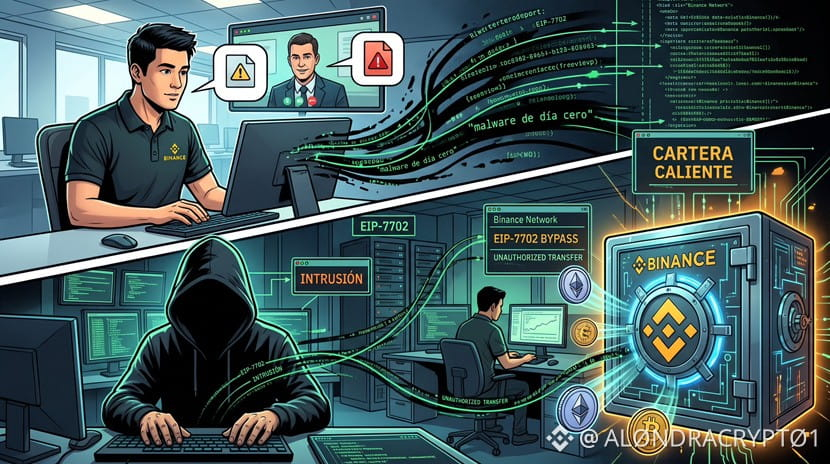
ماذا حدث وكيف تمكنوا من اختراق Binance؟
$BNB
كشفت Binance تفاصيل الاختراق الذي بلغت قيمته 6.3 مليارات دولار، ونُسب إلى قراصنة من كوريا الشمالية، وتبدو القصة وكأنها من فيلم. لم يكن السبب خللًا في النظام، بل هجومًا استمر لأشهر وبدأ بسبب خطأ بشري.
1. مقابلة العمل الوهمية: انتحل أحد القراصنة صفة مسؤول توظيف على منصة للوظائف، وتواصل مع مهندس في Binance. كسبوا ثقته عبر مكالمات فيديو وملفات شخصية مزيفة. وفي «المقابلة الثانية»، طلبوا منه تنزيل ملف لإجراء اختبار برمجي. وكان الملف يحتوي على فيروس تجسس أصاب حاسوب العمل الخاص به.
2. التسلل: باستخدام هذا الوصول، تسلل المهاجمون إلى أجهزة مهندسين آخرين في فريق المحافظ بالشركة.
3. السرقة: بعد دخولهم، استخدموا بروتوكولًا من Ethereum (EIP-7702) للحصول على صلاحيات السحب من محفظة ساخنة (متصلة بالإنترنت). لم يتمكن أي مفتاح منفرد لدى Binance من إيقاف الهجوم في الوقت المناسب، لأن محافظ الشركة تتطلب عدة موافقات، ما أخّر الاستجابة بضع ساعات بينما كانت الأموال تُسحب.
الخبر السار: تؤكد Binance أنها أعادت بالفعل 98% من الأموال المسروقة باستخدام أموال الشركة نفسها، وتمكنت من تجميد 2.85 مليار دولار. كما تضمن أن المستخدمين لن يتضرروا.
ما رأيك في الاستراتيجية التي استخدمها القراصنة؟ هل يفاجئك أن عملاقًا مثل Binance وقع في فخ الهندسة الاجتماعية؟ بانتظار آرائكم في التعليقات! 👇
#Binance #SeguridadCripto
{future}(BNBUSDT)
ماذا حدث وكيف تمكنوا من اختراق Binance؟
$BNB
كشفت Binance تفاصيل الاختراق الذي بلغت قيمته 6.3 مليارات دولار، ونُسب إلى قراصنة من كوريا الشمالية، وتبدو القصة وكأنها من فيلم. لم يكن السبب خللًا في النظام، بل هجومًا استمر لأشهر وبدأ بسبب خطأ بشري.
1. مقابلة العمل الوهمية: انتحل أحد القراصنة صفة مسؤول توظيف على منصة للوظائف، وتواصل مع مهندس في Binance. كسبوا ثقته عبر مكالمات فيديو وملفات شخصية مزيفة. وفي «المقابلة الثانية»، طلبوا منه تنزيل ملف لإجراء اختبار برمجي. وكان الملف يحتوي على فيروس تجسس أصاب حاسوب العمل الخاص به.
2. التسلل: باستخدام هذا الوصول، تسلل المهاجمون إلى أجهزة مهندسين آخرين في فريق المحافظ بالشركة.
3. السرقة: بعد دخولهم، استخدموا بروتوكولًا من Ethereum (EIP-7702) للحصول على صلاحيات السحب من محفظة ساخنة (متصلة بالإنترنت). لم يتمكن أي مفتاح منفرد لدى Binance من إيقاف الهجوم في الوقت المناسب، لأن محافظ الشركة تتطلب عدة موافقات، ما أخّر الاستجابة بضع ساعات بينما كانت الأموال تُسحب.
الخبر السار: تؤكد Binance أنها أعادت بالفعل 98% من الأموال المسروقة باستخدام أموال الشركة نفسها، وتمكنت من تجميد 2.85 مليار دولار. كما تضمن أن المستخدمين لن يتضرروا.
ما رأيك في الاستراتيجية التي استخدمها القراصنة؟ هل يفاجئك أن عملاقًا مثل Binance وقع في فخ الهندسة الاجتماعية؟ بانتظار آرائكم في التعليقات! 👇
#Binance #SeguridadCripto
$BNB
كشفت Binance تفاصيل الاختراق الذي بلغت قيمته 6.3 مليارات دولار، ونُسب إلى قراصنة من كوريا الشمالية، وتبدو القصة وكأنها من فيلم. لم يكن السبب خللًا في النظام، بل هجومًا استمر لأشهر وبدأ بسبب خطأ بشري.
1. مقابلة العمل الوهمية: انتحل أحد القراصنة صفة مسؤول توظيف على منصة للوظائف، وتواصل مع مهندس في Binance. كسبوا ثقته عبر مكالمات فيديو وملفات شخصية مزيفة. وفي «المقابلة الثانية»، طلبوا منه تنزيل ملف لإجراء اختبار برمجي. وكان الملف يحتوي على فيروس تجسس أصاب حاسوب العمل الخاص به.
2. التسلل: باستخدام هذا الوصول، تسلل المهاجمون إلى أجهزة مهندسين آخرين في فريق المحافظ بالشركة.
3. السرقة: بعد دخولهم، استخدموا بروتوكولًا من Ethereum (EIP-7702) للحصول على صلاحيات السحب من محفظة ساخنة (متصلة بالإنترنت). لم يتمكن أي مفتاح منفرد لدى Binance من إيقاف الهجوم في الوقت المناسب، لأن محافظ الشركة تتطلب عدة موافقات، ما أخّر الاستجابة بضع ساعات بينما كانت الأموال تُسحب.
الخبر السار: تؤكد Binance أنها أعادت بالفعل 98% من الأموال المسروقة باستخدام أموال الشركة نفسها، وتمكنت من تجميد 2.85 مليار دولار. كما تضمن أن المستخدمين لن يتضرروا.
ما رأيك في الاستراتيجية التي استخدمها القراصنة؟ هل يفاجئك أن عملاقًا مثل Binance وقع في فخ الهندسة الاجتماعية؟ بانتظار آرائكم في التعليقات! 👇
#Binance #SeguridadCripto
1
3
3.8k
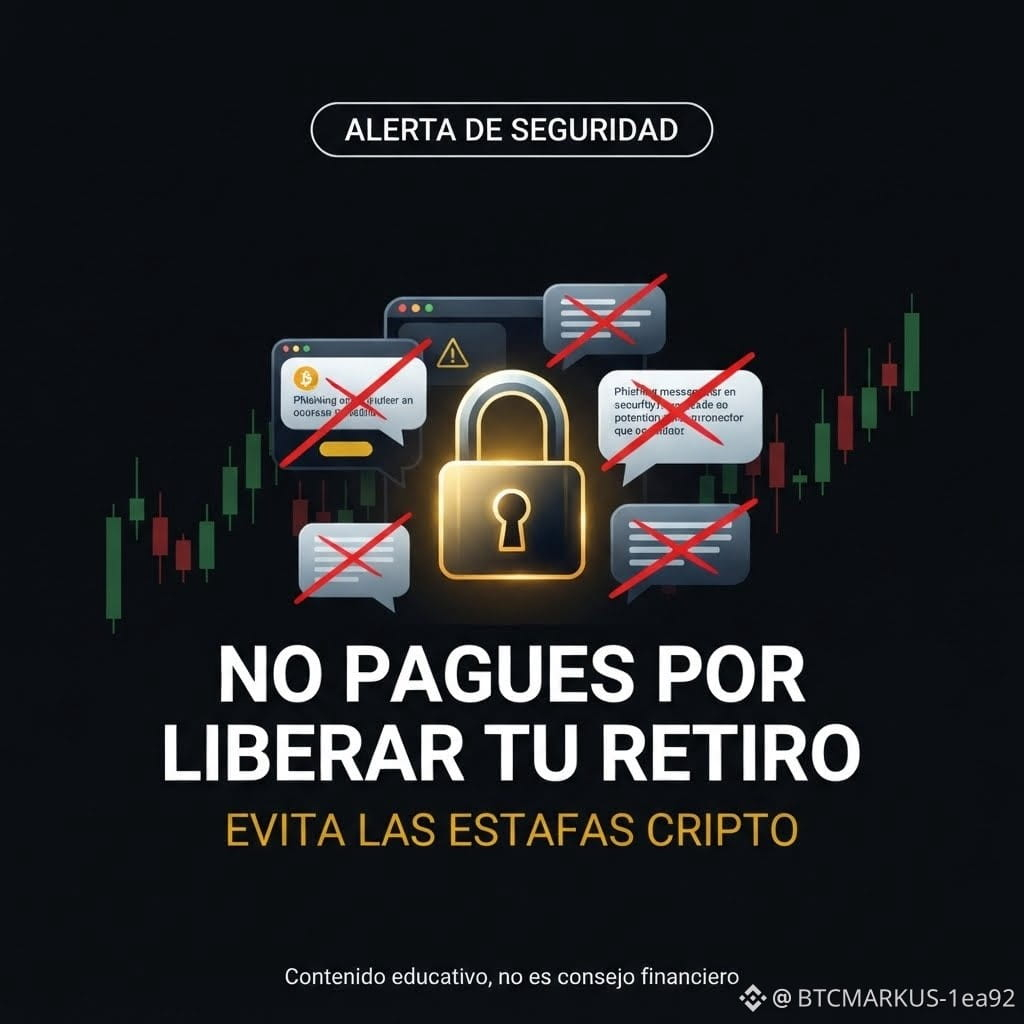
🚨 هل يعرضون عليك تسريع سحب من Binance مقابل المال؟ احذر.
اليوم، 2 نوفمبر، حذّرت Binance من المحتالين الذين يستغلون استئناف عمليات السحب لانتحال صفة المنصة.
هناك ثلاث علامات تحذيرية:
❌ أن يطلبوا منك المال لتسريع عملية سحب.
❌ أن يعرضوا عليك مكانًا ذا أولوية في قائمة الانتظار.
❌ أن يطلبوا منك تحويل $BTC أو نقل أموالك إلى «خزنة آمنة» مزعومة.
وتحذّر Binance أيضًا من أنه يجب ألا تشارك كلمات المرور أو رموز المصادقة الثنائية 2FA أو عبارات الاسترداد مطلقًا.
🔐 تحقّق من معاملاتك عبر التطبيق والقنوات الرسمية فقط.
💬 سؤال: أيّ من هذه الاحتيالات تعتبره الأخطر: الرسوم الزائفة، أم الرسائل الخاصة، أم الخزائن الزائفة؟
أعمل على بناء هذا المجتمع للتعلّم والتحليل ومشاركة معلومات موثّقة عن العملات المشفرة. تابعني وشارك. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
{spot}(BTCUSDT)
🚨 هل يعرضون عليك تسريع سحب من Binance مقابل المال؟ احذر.
اليوم، 2 نوفمبر، حذّرت Binance من المحتالين الذين يستغلون استئناف عمليات السحب لانتحال صفة المنصة.
هناك ثلاث علامات تحذيرية:
❌ أن يطلبوا منك المال لتسريع عملية سحب.
❌ أن يعرضوا عليك مكانًا ذا أولوية في قائمة الانتظار.
❌ أن يطلبوا منك تحويل $BTC أو نقل أموالك إلى «خزنة آمنة» مزعومة.
وتحذّر Binance أيضًا من أنه يجب ألا تشارك كلمات المرور أو رموز المصادقة الثنائية 2FA أو عبارات الاسترداد مطلقًا.
🔐 تحقّق من معاملاتك عبر التطبيق والقنوات الرسمية فقط.
💬 سؤال: أيّ من هذه الاحتيالات تعتبره الأخطر: الرسوم الزائفة، أم الرسائل الخاصة، أم الخزائن الزائفة؟
أعمل على بناء هذا المجتمع للتعلّم والتحليل ومشاركة معلومات موثّقة عن العملات المشفرة. تابعني وشارك. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
اليوم، 2 نوفمبر، حذّرت Binance من المحتالين الذين يستغلون استئناف عمليات السحب لانتحال صفة المنصة.
هناك ثلاث علامات تحذيرية:
❌ أن يطلبوا منك المال لتسريع عملية سحب.
❌ أن يعرضوا عليك مكانًا ذا أولوية في قائمة الانتظار.
❌ أن يطلبوا منك تحويل $BTC أو نقل أموالك إلى «خزنة آمنة» مزعومة.
وتحذّر Binance أيضًا من أنه يجب ألا تشارك كلمات المرور أو رموز المصادقة الثنائية 2FA أو عبارات الاسترداد مطلقًا.
🔐 تحقّق من معاملاتك عبر التطبيق والقنوات الرسمية فقط.
💬 سؤال: أيّ من هذه الاحتيالات تعتبره الأخطر: الرسوم الزائفة، أم الرسائل الخاصة، أم الخزائن الزائفة؟
أعمل على بناء هذا المجتمع للتعلّم والتحليل ومشاركة معلومات موثّقة عن العملات المشفرة. تابعني وشارك. 🤝
#BTC #SeguridadCripto #EstafasCripto #EducacionFinanciera
$BTC
1
127
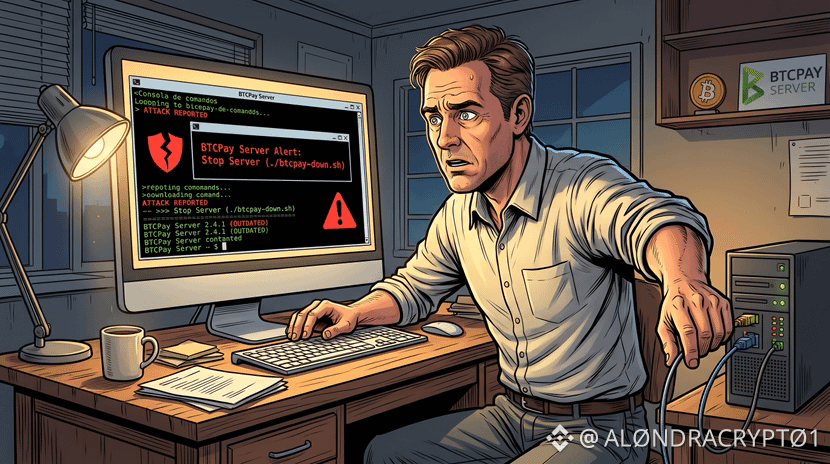
$BTC تنبيه في BTCPay Server: الخطر الحقيقي للمحافظ الساخنة والحفظ الذاتي ⚠️💻
طلب BTCPay Server، وهو معالج الدفع الشهير مفتوح المصدر الذي يتيح للتجار تحصيل المدفوعات بعملة Bitcoin دون وسطاء، من مستخدميه إيقاف خوادمهم بعد ورود تقارير عن مهاجمين يفرغون المحافظ الساخنة.
ماذا حدث، وما الدرس الذي تقدمه لنا هذه الحادثة؟
- محافظ ساخنة مكشوفة: عندما يخزّن الخادم العبارات الأولية أو المفاتيح لأتمتة تحصيل المدفوعات وإرسالها، فإن أي اختراق للخادم يتيح للمهاجم الوصول بحرية إلى الأموال وسحبها.
- الوجه الآخر للامركزية: بما أن الخوادم خاصة ومستقلة، فلا توجد شركة مركزية لديها مفتاح لإيقاف الهجوم؛ فكل تاجر مسؤول مسؤولية كاملة عن أمنه وعن إيقاف نظامه.
- أهمية التحديث: يبدو أن الحوادث تتركز في الإصدارات القديمة (التي سبقت الإصدار 2.4.2). في البنية التحتية للعملات المشفرة، تأجيل تحديث البرامج يعني ترك الباب مفتوحًا.
🔖 القاعدة الذهبية:
في أي نشاط تجاري أو بوابة دفع، لا تحتفظ أبدًا في محفظة ساخنة متصلة بأموال تزيد على ما تحتاج إليه فعلًا لمتطلبات العمل اليومية. وينبغي نقل كل ما عدا ذلك إلى محفظة باردة.
📌 إذا كنت تقبل Bitcoin في نشاطك التجاري أو تدير خوادمك الخاصة، فهل تحافظ على تحديث أنظمتك باستمرار أم تميل إلى تأجيل ذلك؟
#noticias 🗞️
#bitcoin #SeguridadCripto
{future}(BTCUSDT)
$BTC تنبيه في BTCPay Server: الخطر الحقيقي للمحافظ الساخنة والحفظ الذاتي ⚠️💻
طلب BTCPay Server، وهو معالج الدفع الشهير مفتوح المصدر الذي يتيح للتجار تحصيل المدفوعات بعملة Bitcoin دون وسطاء، من مستخدميه إيقاف خوادمهم بعد ورود تقارير عن مهاجمين يفرغون المحافظ الساخنة.
ماذا حدث، وما الدرس الذي تقدمه لنا هذه الحادثة؟
- محافظ ساخنة مكشوفة: عندما يخزّن الخادم العبارات الأولية أو المفاتيح لأتمتة تحصيل المدفوعات وإرسالها، فإن أي اختراق للخادم يتيح للمهاجم الوصول بحرية إلى الأموال وسحبها.
- الوجه الآخر للامركزية: بما أن الخوادم خاصة ومستقلة، فلا توجد شركة مركزية لديها مفتاح لإيقاف الهجوم؛ فكل تاجر مسؤول مسؤولية كاملة عن أمنه وعن إيقاف نظامه.
- أهمية التحديث: يبدو أن الحوادث تتركز في الإصدارات القديمة (التي سبقت الإصدار 2.4.2). في البنية التحتية للعملات المشفرة، تأجيل تحديث البرامج يعني ترك الباب مفتوحًا.
🔖 القاعدة الذهبية:
في أي نشاط تجاري أو بوابة دفع، لا تحتفظ أبدًا في محفظة ساخنة متصلة بأموال تزيد على ما تحتاج إليه فعلًا لمتطلبات العمل اليومية. وينبغي نقل كل ما عدا ذلك إلى محفظة باردة.
📌 إذا كنت تقبل Bitcoin في نشاطك التجاري أو تدير خوادمك الخاصة، فهل تحافظ على تحديث أنظمتك باستمرار أم تميل إلى تأجيل ذلك؟
#noticias 🗞️
#bitcoin #SeguridadCripto
طلب BTCPay Server، وهو معالج الدفع الشهير مفتوح المصدر الذي يتيح للتجار تحصيل المدفوعات بعملة Bitcoin دون وسطاء، من مستخدميه إيقاف خوادمهم بعد ورود تقارير عن مهاجمين يفرغون المحافظ الساخنة.
ماذا حدث، وما الدرس الذي تقدمه لنا هذه الحادثة؟
- محافظ ساخنة مكشوفة: عندما يخزّن الخادم العبارات الأولية أو المفاتيح لأتمتة تحصيل المدفوعات وإرسالها، فإن أي اختراق للخادم يتيح للمهاجم الوصول بحرية إلى الأموال وسحبها.
- الوجه الآخر للامركزية: بما أن الخوادم خاصة ومستقلة، فلا توجد شركة مركزية لديها مفتاح لإيقاف الهجوم؛ فكل تاجر مسؤول مسؤولية كاملة عن أمنه وعن إيقاف نظامه.
- أهمية التحديث: يبدو أن الحوادث تتركز في الإصدارات القديمة (التي سبقت الإصدار 2.4.2). في البنية التحتية للعملات المشفرة، تأجيل تحديث البرامج يعني ترك الباب مفتوحًا.
🔖 القاعدة الذهبية:
في أي نشاط تجاري أو بوابة دفع، لا تحتفظ أبدًا في محفظة ساخنة متصلة بأموال تزيد على ما تحتاج إليه فعلًا لمتطلبات العمل اليومية. وينبغي نقل كل ما عدا ذلك إلى محفظة باردة.
📌 إذا كنت تقبل Bitcoin في نشاطك التجاري أو تدير خوادمك الخاصة، فهل تحافظ على تحديث أنظمتك باستمرار أم تميل إلى تأجيل ذلك؟
#noticias 🗞️
#bitcoin #SeguridadCripto
4
1.3k
مقالة
أمن باينانس🛡️ السلام والثقة والعناية الفائقة في Web3 باينانس بطل.
لأنه هكذا قال لي الرب: سأظل ساكنًا وأنظر من مسكني، كضياء صافٍ بعد المطر، وكغيمة ندى في حرّ الحصاد. إشعياء 18:4 (RV1960)
عائلة باينانس، حان وقت الحديث بصراحة، والتحلي بالهدوء، وإبقاء أعيننا مفتوحة على اتساعها.
نرى في الكلمة كيف يعلمنا الرب أن نسكن ونحيا بسلام، ونراقب بهدوء تام وسط أي عاصفة. وهذا السكون والطمأنينة هما ما ينبغي أن نتحلى بهما اليوم:
أمن باينانس
🛡️ السلام والثقة والعناية الفائقة في Web3 باينانس بطل.
لأنه هكذا قال لي الرب: سأظل ساكنًا وأنظر من مسكني، كضياء صافٍ بعد المطر، وكغيمة ندى في حرّ الحصاد. إشعياء 18:4 (RV1960)
عائلة باينانس، حان وقت الحديث بصراحة، والتحلي بالهدوء، وإبقاء أعيننا مفتوحة على اتساعها.
نرى في الكلمة كيف يعلمنا الرب أن نسكن ونحيا بسلام، ونراقب بهدوء تام وسط أي عاصفة. وهذا السكون والطمأنينة هما ما ينبغي أن نتحلى بهما اليوم:
لأنه هكذا قال لي الرب: سأظل ساكنًا وأنظر من مسكني، كضياء صافٍ بعد المطر، وكغيمة ندى في حرّ الحصاد. إشعياء 18:4 (RV1960)
عائلة باينانس، حان وقت الحديث بصراحة، والتحلي بالهدوء، وإبقاء أعيننا مفتوحة على اتساعها.
نرى في الكلمة كيف يعلمنا الرب أن نسكن ونحيا بسلام، ونراقب بهدوء تام وسط أي عاصفة. وهذا السكون والطمأنينة هما ما ينبغي أن نتحلى بهما اليوم:
272
يشتري كثيرون محفظة أجهزة ويظنون أن أمر الأمان قد حُسم.
من المنطقي التفكير بهذه الطريقة. تحفظ شريحة الجهاز المفتاح، ولا تتصل بالإنترنت مطلقًا؛ وتتم عملية التوقيع بداخلها من دون كشفه. وهذا يمنع السرقة عن بُعد، إذ لا يستطيع أي فيروس على حاسوبك نسخ شيء لا يغادر الجهاز أصلًا. لكن منع هذا التهديد لا يمنع سائر التهديدات.
وهنا تكمن المشكلة التي نادرًا ما يراجعها أحد. تدخل إلى موقع تداول زائف وتوافق على عقد لنقل أموالك. يعرض حاسوبك 0.05 $ETH، لكن البيانات التي تصل إلى الجهاز مختلفة: إذن غير محدود بالتصرف في محفظتك. يعرض الجهاز ذلك حرفًا حرفًا على شاشته الخاصة. وإذا أكدت من دون قراءة، فسيوقّع على هذا بالضبط. لم تخفق الشريحة؛ بل كان القرار هو الخاطئ.
تحمي عبارة المرور الخاصة بالجهاز من يسرقه، لا مما توافق عليه أنت بنفسك عن طريق الخطأ: فالوصول شيء، وحسن التقدير شيء آخر. والخلط بينهما يفسّر جانبًا كبيرًا من عمليات التصيد الاحتيالي في عالم العملات المشفرة اليوم. وتعلّمنا المحفظة الورقية الدرس نفسه: إخراج المفتاح من الإنترنت يحميه من نوع واحد من التهديدات، لا من جميعها. فقد تبتل الورقة أو تحترق أو تضيع، ولا يلاحظ أحد ذلك إلا بعد فوات الأوان. فكون الشيء غير متصل بالإنترنت لا يعني أنه آمن.
تحمي محفظة الأجهزة المفتاح؛ لكن التوقيع يظل قرارًا بشريًا، وهنا يكمن حدّها الحقيقي.
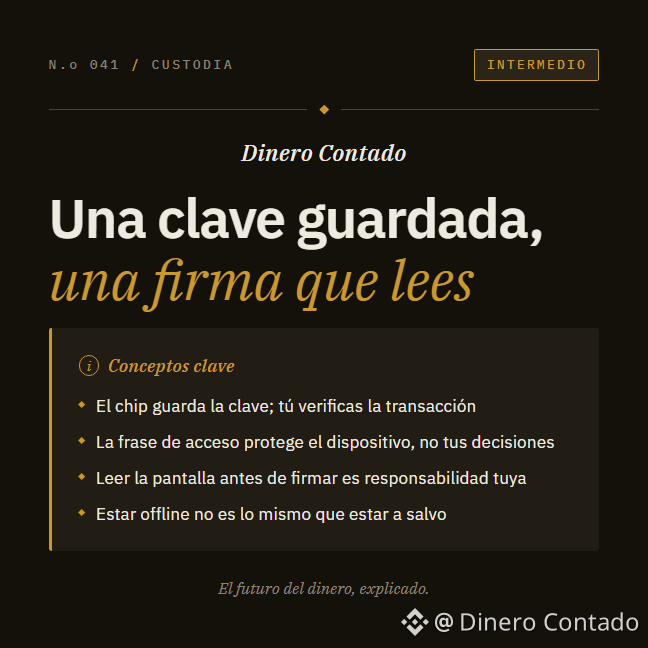
مفاهيم أساسية
- تمنع الشريحة غير المتصلة بالإنترنت سرقة المفتاح عن بُعد، لكنها لا تتحقق من نزاهة المعاملة التي توقّع عليها.
- تحمي عبارة المرور الجهاز من السرقة المادية، لا من المعاملات التي توافق عليها بنفسك عن طريق الخطأ.
- لا تغني أي محفظة، سواء أكانت أجهزة أم ورقية، عن اعتياد قراءة الشاشة قبل التأكيد.
يحفظ الجهاز المفتاح بعيدًا عن الإنترنت. أما قراءة كل عملية توقيع قبل تأكيدها، فهي مسؤوليتك أنت، وليست مسؤولية أي شريحة.
إفصاح: قد تدفع لنا Binance عمولة إذا أجريت عملية بعد النقر على رمز أصل أو رابط سعر في هذا المنشور.
#Custodia #Autocustodia #SeguridadCripto #محفظة_أجهزة
يشتري كثيرون محفظة أجهزة ويظنون أن أمر الأمان قد حُسم.
من المنطقي التفكير بهذه الطريقة. تحفظ شريحة الجهاز المفتاح، ولا تتصل بالإنترنت مطلقًا؛ وتتم عملية التوقيع بداخلها من دون كشفه. وهذا يمنع السرقة عن بُعد، إذ لا يستطيع أي فيروس على حاسوبك نسخ شيء لا يغادر الجهاز أصلًا. لكن منع هذا التهديد لا يمنع سائر التهديدات.
وهنا تكمن المشكلة التي نادرًا ما يراجعها أحد. تدخل إلى موقع تداول زائف وتوافق على عقد لنقل أموالك. يعرض حاسوبك 0.05 $ETH ، لكن البيانات التي تصل إلى الجهاز مختلفة: إذن غير محدود بالتصرف في محفظتك. يعرض الجهاز ذلك حرفًا حرفًا على شاشته الخاصة. وإذا أكدت من دون قراءة، فسيوقّع على هذا بالضبط. لم تخفق الشريحة؛ بل كان القرار هو الخاطئ.
تحمي عبارة المرور الخاصة بالجهاز من يسرقه، لا مما توافق عليه أنت بنفسك عن طريق الخطأ: فالوصول شيء، وحسن التقدير شيء آخر. والخلط بينهما يفسّر جانبًا كبيرًا من عمليات التصيد الاحتيالي في عالم العملات المشفرة اليوم. وتعلّمنا المحفظة الورقية الدرس نفسه: إخراج المفتاح من الإنترنت يحميه من نوع واحد من التهديدات، لا من جميعها. فقد تبتل الورقة أو تحترق أو تضيع، ولا يلاحظ أحد ذلك إلا بعد فوات الأوان. فكون الشيء غير متصل بالإنترنت لا يعني أنه آمن.
تحمي محفظة الأجهزة المفتاح؛ لكن التوقيع يظل قرارًا بشريًا، وهنا يكمن حدّها الحقيقي.
مفاهيم أساسية
- تمنع الشريحة غير المتصلة بالإنترنت سرقة المفتاح عن بُعد، لكنها لا تتحقق من نزاهة المعاملة التي توقّع عليها.
- تحمي عبارة المرور الجهاز من السرقة المادية، لا من المعاملات التي توافق عليها بنفسك عن طريق الخطأ.
- لا تغني أي محفظة، سواء أكانت أجهزة أم ورقية، عن اعتياد قراءة الشاشة قبل التأكيد.
يحفظ الجهاز المفتاح بعيدًا عن الإنترنت. أما قراءة كل عملية توقيع قبل تأكيدها، فهي مسؤوليتك أنت، وليست مسؤولية أي شريحة.
إفصاح: قد تدفع لنا Binance عمولة إذا أجريت عملية بعد النقر على رمز أصل أو رابط سعر في هذا المنشور.
#Custodia #Autocustodia #SeguridadCripto #محفظة_أجهزة
من المنطقي التفكير بهذه الطريقة. تحفظ شريحة الجهاز المفتاح، ولا تتصل بالإنترنت مطلقًا؛ وتتم عملية التوقيع بداخلها من دون كشفه. وهذا يمنع السرقة عن بُعد، إذ لا يستطيع أي فيروس على حاسوبك نسخ شيء لا يغادر الجهاز أصلًا. لكن منع هذا التهديد لا يمنع سائر التهديدات.
وهنا تكمن المشكلة التي نادرًا ما يراجعها أحد. تدخل إلى موقع تداول زائف وتوافق على عقد لنقل أموالك. يعرض حاسوبك 0.05 $ETH ، لكن البيانات التي تصل إلى الجهاز مختلفة: إذن غير محدود بالتصرف في محفظتك. يعرض الجهاز ذلك حرفًا حرفًا على شاشته الخاصة. وإذا أكدت من دون قراءة، فسيوقّع على هذا بالضبط. لم تخفق الشريحة؛ بل كان القرار هو الخاطئ.
تحمي عبارة المرور الخاصة بالجهاز من يسرقه، لا مما توافق عليه أنت بنفسك عن طريق الخطأ: فالوصول شيء، وحسن التقدير شيء آخر. والخلط بينهما يفسّر جانبًا كبيرًا من عمليات التصيد الاحتيالي في عالم العملات المشفرة اليوم. وتعلّمنا المحفظة الورقية الدرس نفسه: إخراج المفتاح من الإنترنت يحميه من نوع واحد من التهديدات، لا من جميعها. فقد تبتل الورقة أو تحترق أو تضيع، ولا يلاحظ أحد ذلك إلا بعد فوات الأوان. فكون الشيء غير متصل بالإنترنت لا يعني أنه آمن.
تحمي محفظة الأجهزة المفتاح؛ لكن التوقيع يظل قرارًا بشريًا، وهنا يكمن حدّها الحقيقي.
مفاهيم أساسية
- تمنع الشريحة غير المتصلة بالإنترنت سرقة المفتاح عن بُعد، لكنها لا تتحقق من نزاهة المعاملة التي توقّع عليها.
- تحمي عبارة المرور الجهاز من السرقة المادية، لا من المعاملات التي توافق عليها بنفسك عن طريق الخطأ.
- لا تغني أي محفظة، سواء أكانت أجهزة أم ورقية، عن اعتياد قراءة الشاشة قبل التأكيد.
يحفظ الجهاز المفتاح بعيدًا عن الإنترنت. أما قراءة كل عملية توقيع قبل تأكيدها، فهي مسؤوليتك أنت، وليست مسؤولية أي شريحة.
إفصاح: قد تدفع لنا Binance عمولة إذا أجريت عملية بعد النقر على رمز أصل أو رابط سعر في هذا المنشور.
#Custodia #Autocustodia #SeguridadCripto #محفظة_أجهزة
1
150
أهم 3 دروس لكل من يستثمر.
1. العملات المستقرة ($USDT,$USDC) ليست ملكك بالكامل:
إنها أدوات ممتازة لتجميد الأرباح أو إرسال المدفوعات بسرعة، لكنها تملك زر إيقاف مركزيًا. إذا تعرضت الشركة المُصدِرة لضغوط، أو ساورها الشك في حسابك، أو حدث التباس، فقد تُحظر أموالك بنقرة واحدة.
2. البيتكوين ($BTC ) حرية مطلقة، لكنها تنطوي على مخاطر كاملة:
لا أحد في العالم (لا الحكومات ولا الشركات) يستطيع إيقاف محفظة بيتكوين أو تجميدها على مستوى الشيفرة البرمجية. لكن هذه الحرية نفسها تعني أنه إذا اخترقك أحد أو أرسلت الأموال إلى عنوان خاطئ، فلن تجد أي خدمة عملاء تتصل بها لاسترداد أموالك.
3. لا تعتمد على أن «القطاع» سينقذك:
تلقى Binance المساعدة خلال ساعات، لأن تحويل 3,000 مليون دولار كان سيعرّض سمعة سوق العملات المشفرة بأكمله للخطر. أما إذا سرق محتال أو مخترق 500 أو 5,000 دولار من مستخدم عادي، فلن يضغط أحد زر الطوارئ من أجله. ماذا علينا أن نفعل كمواطنين عاديين؟ أن نتولى حماية أنفسنا: لا نضع كل مدخراتنا أبدًا في مكان واحد، ونفصل أموال التداول عن الأموال المخصصة للاستثمار طويل الأجل، ونحذر من الروابط المشبوهة، ونتحقق دائمًا مرتين قبل توقيع أي معاملة. في عالم العملات المشفرة، الوقاية هي ضمانك الوحيد.
من بين هذه الحقائق الثلاث، أيها ترى أنه الأصعب في التعامل معه ضمن روتينك اليومي مع العملات المشفرة؟
شاركني تجربتك في التعليقات…
$BNB
#EducacionFinanciera #SeguridadCripto
{future}(BNBUSDT)
{future}(BTCUSDT)
أهم 3 دروس لكل من يستثمر.
1. العملات المستقرة ($USDT,$USDC) ليست ملكك بالكامل:
إنها أدوات ممتازة لتجميد الأرباح أو إرسال المدفوعات بسرعة، لكنها تملك زر إيقاف مركزيًا. إذا تعرضت الشركة المُصدِرة لضغوط، أو ساورها الشك في حسابك، أو حدث التباس، فقد تُحظر أموالك بنقرة واحدة.
2. البيتكوين ($BTC ) حرية مطلقة، لكنها تنطوي على مخاطر كاملة:
لا أحد في العالم (لا الحكومات ولا الشركات) يستطيع إيقاف محفظة بيتكوين أو تجميدها على مستوى الشيفرة البرمجية. لكن هذه الحرية نفسها تعني أنه إذا اخترقك أحد أو أرسلت الأموال إلى عنوان خاطئ، فلن تجد أي خدمة عملاء تتصل بها لاسترداد أموالك.
3. لا تعتمد على أن «القطاع» سينقذك:
تلقى Binance المساعدة خلال ساعات، لأن تحويل 3,000 مليون دولار كان سيعرّض سمعة سوق العملات المشفرة بأكمله للخطر. أما إذا سرق محتال أو مخترق 500 أو 5,000 دولار من مستخدم عادي، فلن يضغط أحد زر الطوارئ من أجله. ماذا علينا أن نفعل كمواطنين عاديين؟ أن نتولى حماية أنفسنا: لا نضع كل مدخراتنا أبدًا في مكان واحد، ونفصل أموال التداول عن الأموال المخصصة للاستثمار طويل الأجل، ونحذر من الروابط المشبوهة، ونتحقق دائمًا مرتين قبل توقيع أي معاملة. في عالم العملات المشفرة، الوقاية هي ضمانك الوحيد.
من بين هذه الحقائق الثلاث، أيها ترى أنه الأصعب في التعامل معه ضمن روتينك اليومي مع العملات المشفرة؟
شاركني تجربتك في التعليقات…
$BNB
#EducacionFinanciera #SeguridadCripto
1. العملات المستقرة ($USDT,$USDC) ليست ملكك بالكامل:
إنها أدوات ممتازة لتجميد الأرباح أو إرسال المدفوعات بسرعة، لكنها تملك زر إيقاف مركزيًا. إذا تعرضت الشركة المُصدِرة لضغوط، أو ساورها الشك في حسابك، أو حدث التباس، فقد تُحظر أموالك بنقرة واحدة.
2. البيتكوين ($BTC ) حرية مطلقة، لكنها تنطوي على مخاطر كاملة:
لا أحد في العالم (لا الحكومات ولا الشركات) يستطيع إيقاف محفظة بيتكوين أو تجميدها على مستوى الشيفرة البرمجية. لكن هذه الحرية نفسها تعني أنه إذا اخترقك أحد أو أرسلت الأموال إلى عنوان خاطئ، فلن تجد أي خدمة عملاء تتصل بها لاسترداد أموالك.
3. لا تعتمد على أن «القطاع» سينقذك:
تلقى Binance المساعدة خلال ساعات، لأن تحويل 3,000 مليون دولار كان سيعرّض سمعة سوق العملات المشفرة بأكمله للخطر. أما إذا سرق محتال أو مخترق 500 أو 5,000 دولار من مستخدم عادي، فلن يضغط أحد زر الطوارئ من أجله. ماذا علينا أن نفعل كمواطنين عاديين؟ أن نتولى حماية أنفسنا: لا نضع كل مدخراتنا أبدًا في مكان واحد، ونفصل أموال التداول عن الأموال المخصصة للاستثمار طويل الأجل، ونحذر من الروابط المشبوهة، ونتحقق دائمًا مرتين قبل توقيع أي معاملة. في عالم العملات المشفرة، الوقاية هي ضمانك الوحيد.
من بين هذه الحقائق الثلاث، أيها ترى أنه الأصعب في التعامل معه ضمن روتينك اليومي مع العملات المشفرة؟
شاركني تجربتك في التعليقات…
$BNB
#EducacionFinanciera #SeguridadCripto
17
1
22
3.4k
·
--
يُعدّ EIP-7702 تحديثًا أمنيًا لشبكة إيثيريوم، وقد أُشير إليه باعتباره أحد أسباب الاختراق الأخير لمنصة Binance. يهدف التحديث إلى تعزيز أمان المعاملات على شبكة إيثيريوم، لكن تطبيقه أثار بعض المخاوف بين المطورين.
تهمّ هذه الأخبار المتداولين لأنها قد تؤثر في استقرار المعاملات على شبكة إيثيريوم وأمانها، ما قد ينعكس على قيمة العملات المشفرة التي تستخدم الشبكة. ويعمل مطورو إيثيريوم على تطبيق التحديث بطريقة تقلل من انقطاع الخدمة.
لكن، ما الإجراءات التي تعتقدون أن على منصات التداول اتخاذها لحماية نفسها من الاختراقات مستقبلًا؟
#EIP-7702 #BinanceHack #Ethereum #أمن_العملات_المشفرة
يُعدّ EIP-7702 تحديثًا أمنيًا لشبكة إيثيريوم، وقد أُشير إليه باعتباره أحد أسباب الاختراق الأخير لمنصة Binance. يهدف التحديث إلى تعزيز أمان المعاملات على شبكة إيثيريوم، لكن تطبيقه أثار بعض المخاوف بين المطورين.
تهمّ هذه الأخبار المتداولين لأنها قد تؤثر في استقرار المعاملات على شبكة إيثيريوم وأمانها، ما قد ينعكس على قيمة العملات المشفرة التي تستخدم الشبكة. ويعمل مطورو إيثيريوم على تطبيق التحديث بطريقة تقلل من انقطاع الخدمة.
لكن، ما الإجراءات التي تعتقدون أن على منصات التداول اتخاذها لحماية نفسها من الاختراقات مستقبلًا؟
#EIP-7702 #BinanceHack #Ethereum #أمن_العملات_المشفرة
تهمّ هذه الأخبار المتداولين لأنها قد تؤثر في استقرار المعاملات على شبكة إيثيريوم وأمانها، ما قد ينعكس على قيمة العملات المشفرة التي تستخدم الشبكة. ويعمل مطورو إيثيريوم على تطبيق التحديث بطريقة تقلل من انقطاع الخدمة.
لكن، ما الإجراءات التي تعتقدون أن على منصات التداول اتخاذها لحماية نفسها من الاختراقات مستقبلًا؟
#EIP-7702 #BinanceHack #Ethereum #أمن_العملات_المشفرة
226
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#IsAnthropic’s$1.5TMarketCapJustified?
11,000 مشاهدات
88 يقومون بالنقاش
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
248,453 مشاهدات
2,105 يقومون بالنقاش
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
120,991 مشاهدات
1,140 يقومون بالنقاش
4
#StrategySTRCPreferredSlips3.65%Below$100Par
7,957 مشاهدات
76 يقومون بالنقاش
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
22,411 مشاهدات
264 يقومون بالنقاش
6
#CanGTA6'sLaunchLiftTTWOShares?
86,061 مشاهدات
824 يقومون بالنقاش
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
9,710 مشاهدات
137 يقومون بالنقاش
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
1,175 مشاهدات
28 يقومون بالنقاش
9
#TetherMakesStrategicInvestmentInSCRYPT
6,874 مشاهدات
109 يقومون بالنقاش
10
#CapitalGroupAdds1264500StrategyShares
31,690 مشاهدات
241 يقومون بالنقاش