
#lukso
lukso
26,475 مشاهدات
16 يقومون بالنقاش
رائج
جديد

·
--
مقالة
البريد الإلكتروني الذي يساعدك على استعادة حسابك قد يُستخدم أيضاً لسحب أموالك من دون علمكفي ليلة 17 نوفمبر وحتى 18 نوفمبر، فقدت نحو 300 حساب على LUKSO ما يقارب 1.4 مليون من عملة LYX. لم يمسّ المهاجم المفاتيح الخاصة لأي شخص، ولم يحصل على أي عبارة استرداد، ولم تتعرض سلسلة الكتل نفسها لأي خلل. خرجت الأموال عبر مسار «استعادة الحساب بالبريد الإلكتروني».
ملف Universal Profile على LUKSO هو حساب ذكي قائم على عقد ذكي، ويمكن ربط عدة مفاتيح ذات صلاحيات مختلفة بحساب واحد. ولتسهيل الأمر على من ينسون كلمات المرور، أنشأت LUKSO خدمة استعادة الحساب عبر البريد الإلكتروني؛ إذ يمكنها مساعدتك على استعادة حسابك بعد التحقق من بريدك الإلكتروني. في ليلة 17 نوفمبر، استغل المهاجم ثغرة في الواجهة الخلفية لخدمة الاستعادة هذه، ولم تكشف LUKSO عن نوعها بالتحديد. وبعد أن استولى المهاجم على «حساب الاستعادة» الخاص بالخدمة، أضاف مفتاح تحكم يملكه إلى حسابات نحو 300 مستخدم، وكان عنوانه 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. وبمجرد إضافة المفتاح، أصبح بالإمكان تحويل الأموال. نُقلت 1.4 مليون من عملة LYX أولاً عبر جسر بين السلاسل إلى إيثيريوم، ثم استُبدلت بما يقارب 50 ETH، أي نحو 95 ألف دولار، في منصات تداول لامركزية مثل Uniswap. وفي 18 نوفمبر، أصدرت LUKSO تقريراً بعد الحادثة، وأوقفت خدمة الاستعادة عبر البريد الإلكتروني، وهي بصدد إيقافها نهائياً.
البريد الإلكتروني الذي يساعدك على استعادة حسابك قد يُستخدم أيضاً لسحب أموالك من دون علمك
في ليلة 17 نوفمبر وحتى 18 نوفمبر، فقدت نحو 300 حساب على LUKSO ما يقارب 1.4 مليون من عملة LYX. لم يمسّ المهاجم المفاتيح الخاصة لأي شخص، ولم يحصل على أي عبارة استرداد، ولم تتعرض سلسلة الكتل نفسها لأي خلل. خرجت الأموال عبر مسار «استعادة الحساب بالبريد الإلكتروني».
ملف Universal Profile على LUKSO هو حساب ذكي قائم على عقد ذكي، ويمكن ربط عدة مفاتيح ذات صلاحيات مختلفة بحساب واحد. ولتسهيل الأمر على من ينسون كلمات المرور، أنشأت LUKSO خدمة استعادة الحساب عبر البريد الإلكتروني؛ إذ يمكنها مساعدتك على استعادة حسابك بعد التحقق من بريدك الإلكتروني. في ليلة 17 نوفمبر، استغل المهاجم ثغرة في الواجهة الخلفية لخدمة الاستعادة هذه، ولم تكشف LUKSO عن نوعها بالتحديد. وبعد أن استولى المهاجم على «حساب الاستعادة» الخاص بالخدمة، أضاف مفتاح تحكم يملكه إلى حسابات نحو 300 مستخدم، وكان عنوانه 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. وبمجرد إضافة المفتاح، أصبح بالإمكان تحويل الأموال. نُقلت 1.4 مليون من عملة LYX أولاً عبر جسر بين السلاسل إلى إيثيريوم، ثم استُبدلت بما يقارب 50 ETH، أي نحو 95 ألف دولار، في منصات تداول لامركزية مثل Uniswap. وفي 18 نوفمبر، أصدرت LUKSO تقريراً بعد الحادثة، وأوقفت خدمة الاستعادة عبر البريد الإلكتروني، وهي بصدد إيقافها نهائياً.
ملف Universal Profile على LUKSO هو حساب ذكي قائم على عقد ذكي، ويمكن ربط عدة مفاتيح ذات صلاحيات مختلفة بحساب واحد. ولتسهيل الأمر على من ينسون كلمات المرور، أنشأت LUKSO خدمة استعادة الحساب عبر البريد الإلكتروني؛ إذ يمكنها مساعدتك على استعادة حسابك بعد التحقق من بريدك الإلكتروني. في ليلة 17 نوفمبر، استغل المهاجم ثغرة في الواجهة الخلفية لخدمة الاستعادة هذه، ولم تكشف LUKSO عن نوعها بالتحديد. وبعد أن استولى المهاجم على «حساب الاستعادة» الخاص بالخدمة، أضاف مفتاح تحكم يملكه إلى حسابات نحو 300 مستخدم، وكان عنوانه 0xa2f8Fd85366d1B4A3B13C33A48CD959F6D1Ba3a7. وبمجرد إضافة المفتاح، أصبح بالإمكان تحويل الأموال. نُقلت 1.4 مليون من عملة LYX أولاً عبر جسر بين السلاسل إلى إيثيريوم، ثم استُبدلت بما يقارب 50 ETH، أي نحو 95 ألف دولار، في منصات تداول لامركزية مثل Uniswap. وفي 18 نوفمبر، أصدرت LUKSO تقريراً بعد الحادثة، وأوقفت خدمة الاستعادة عبر البريد الإلكتروني، وهي بصدد إيقافها نهائياً.
16

·
--
【تنبيه السوق】كُشف عن ثغرة في ميزة استعادة البريد الإلكتروني لدى LUKSO، واستغلها مهاجمون لسرقة نحو 1.4 مليون LYX، ما أثر في نحو 300 حساب. الحسابات المسروقة هي ملفات الحسابات، بينما لا يزال مفتاح المهاجم داخل الحسابات. وأكد المشروع أن الثغرة كانت في إجراء استعادة البريد الإلكتروني، وقرر تعطيل هذه الميزة؛ ولا يزال على المستخدمين المتضررين إزالة مفتاح المهاجم يدويًا، وإلا ستظل أصولهم معرضة للخطر. هل سبق لك تفعيل استعادة البريد الإلكتروني؟
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(المصدر: TheDefiant)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تشكل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
【تنبيه السوق】كُشف عن ثغرة في ميزة استعادة البريد الإلكتروني لدى LUKSO، واستغلها مهاجمون لسرقة نحو 1.4 مليون LYX، ما أثر في نحو 300 حساب. الحسابات المسروقة هي ملفات الحسابات، بينما لا يزال مفتاح المهاجم داخل الحسابات. وأكد المشروع أن الثغرة كانت في إجراء استعادة البريد الإلكتروني، وقرر تعطيل هذه الميزة؛ ولا يزال على المستخدمين المتضررين إزالة مفتاح المهاجم يدويًا، وإلا ستظل أصولهم معرضة للخطر. هل سبق لك تفعيل استعادة البريد الإلكتروني؟
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(المصدر: TheDefiant)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تشكل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
$LYX $BTC $ETH
#币安广场 #安全 #LUKSO
(المصدر: TheDefiant)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه للمشاركة حول السوق، ولا تشكل نصيحة استثمارية. ينطوي الاستثمار على مخاطر؛ لذا يُرجى توخي الحذر عند دخول السوق.
4

·
--
تنبيه عاجل من LUKSO: أُضيفت مفاتيح يتحكم بها مهاجم إلى بعض ملفات Universal Profile، وإلغاء الأذونات وحده لا يكفي
إذا كنت تستخدم LUKSO Universal Profile (UP)، فتوقف لحظة: أصدرت LUKSO اليوم عند 15:26 (بتوقيت هونغ كونغ) تنبيهًا أمنيًا عاجلًا، إذ استغل مهاجم «حساب استرداد» خبيثًا (recovery UP) لإضافة مفاتيح يتحكم بها إلى بعض ملفات UP. وشددت الجهة الرسمية على أن إلغاء الأذونات وحده لا يكفي، بل يجب حذف وحدة التحكم بالكامل.
يؤثر هذا في «بعض» حسابات UP، وليس في شبكة LUKSO بأكملها أو جميع حاملي LYX. ووفقًا لفهرسة السلسلة التي أجرتها The Defiant، منحت 278 ملفًا شخصيًا مختلفًا، حتى 15:31 عصرًا، صلاحيات غير صفرية للمفتاح الذي يتحكم به المهاجم؛ لكن هذا الرقم لا يعني أن عدد الضحايا قد تأكد، ولا يمثل قيمة الأموال المسروقة. وحتى وقت نقل وو شو الخبر عند 18:15، لم تفصح الجهة الرسمية عن أي خسائر في الأصول.
حددت الجهة الرسمية خطوتين للمعالجة: أولًا، اتبع إرشادات المنشور الرسمي في تطبيق UP! للهاتف المحمول لإزالة مفتاح وحدة التحكم التي يتحكم بها المهاجم، حتى إن لم يظهر في قائمة وحدات التحكم؛ وثانيًا، احذف وحدة التحكم recovery-up الخبيثة من قسم «Controllers». لا تعكس ترتيب الخطوات، كما أن حذف واحدة فقط لا يكفي. لا تعتمد في عناوين العمليات وعناوين المفاتيح إلا على المنشور الأصلي في حساب LUKSO الرسمي على X، ولا تنقر على «روابط إصلاح» تصلك عبر الرسائل الخاصة أو التعليقات.
هناك ثلاثة أمور ينبغي التحقق منها لاحقًا: كيف أُضيف حساب الاسترداد الخبيث الخاص بالمهاجم، وما إذا كانت أصول قد نُقلت بالفعل، وما إذا كانت الجهة الرسمية ستوفر أداة فحص جماعي.
كم عدد وحدات التحكم في ملف UP الخاص بك التي تعرفها الآن؟
هذا ليس نصيحة استثمارية.
المصادر: حساب LUKSO الرسمي على X (2026-11-18 15:26 بتوقيت هونغ كونغ، https://x.com/LUKSO_io/status/2122954621253464215 )؛ The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack )؛ وو شو (2026-11-18 18:15 بتوقيت هونغ كونغ، https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 بتوقيت هونغ كونغ
#LUKSO #钱包安全 #夯B媒体 $LYX
تنبيه عاجل من LUKSO: أُضيفت مفاتيح يتحكم بها مهاجم إلى بعض ملفات Universal Profile، وإلغاء الأذونات وحده لا يكفي
إذا كنت تستخدم LUKSO Universal Profile (UP)، فتوقف لحظة: أصدرت LUKSO اليوم عند 15:26 (بتوقيت هونغ كونغ) تنبيهًا أمنيًا عاجلًا، إذ استغل مهاجم «حساب استرداد» خبيثًا (recovery UP) لإضافة مفاتيح يتحكم بها إلى بعض ملفات UP. وشددت الجهة الرسمية على أن إلغاء الأذونات وحده لا يكفي، بل يجب حذف وحدة التحكم بالكامل.
يؤثر هذا في «بعض» حسابات UP، وليس في شبكة LUKSO بأكملها أو جميع حاملي LYX. ووفقًا لفهرسة السلسلة التي أجرتها The Defiant، منحت 278 ملفًا شخصيًا مختلفًا، حتى 15:31 عصرًا، صلاحيات غير صفرية للمفتاح الذي يتحكم به المهاجم؛ لكن هذا الرقم لا يعني أن عدد الضحايا قد تأكد، ولا يمثل قيمة الأموال المسروقة. وحتى وقت نقل وو شو الخبر عند 18:15، لم تفصح الجهة الرسمية عن أي خسائر في الأصول.
حددت الجهة الرسمية خطوتين للمعالجة: أولًا، اتبع إرشادات المنشور الرسمي في تطبيق UP! للهاتف المحمول لإزالة مفتاح وحدة التحكم التي يتحكم بها المهاجم، حتى إن لم يظهر في قائمة وحدات التحكم؛ وثانيًا، احذف وحدة التحكم recovery-up الخبيثة من قسم «Controllers». لا تعكس ترتيب الخطوات، كما أن حذف واحدة فقط لا يكفي. لا تعتمد في عناوين العمليات وعناوين المفاتيح إلا على المنشور الأصلي في حساب LUKSO الرسمي على X، ولا تنقر على «روابط إصلاح» تصلك عبر الرسائل الخاصة أو التعليقات.
هناك ثلاثة أمور ينبغي التحقق منها لاحقًا: كيف أُضيف حساب الاسترداد الخبيث الخاص بالمهاجم، وما إذا كانت أصول قد نُقلت بالفعل، وما إذا كانت الجهة الرسمية ستوفر أداة فحص جماعي.
كم عدد وحدات التحكم في ملف UP الخاص بك التي تعرفها الآن؟
هذا ليس نصيحة استثمارية.
المصادر: حساب LUKSO الرسمي على X (2026-11-18 15:26 بتوقيت هونغ كونغ، https://x.com/LUKSO_io/status/2122954621253464215 )؛ The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack )؛ وو شو (2026-11-18 18:15 بتوقيت هونغ كونغ، https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 بتوقيت هونغ كونغ
#LUKSO #钱包安全 #夯B媒体 $LYX
إذا كنت تستخدم LUKSO Universal Profile (UP)، فتوقف لحظة: أصدرت LUKSO اليوم عند 15:26 (بتوقيت هونغ كونغ) تنبيهًا أمنيًا عاجلًا، إذ استغل مهاجم «حساب استرداد» خبيثًا (recovery UP) لإضافة مفاتيح يتحكم بها إلى بعض ملفات UP. وشددت الجهة الرسمية على أن إلغاء الأذونات وحده لا يكفي، بل يجب حذف وحدة التحكم بالكامل.
يؤثر هذا في «بعض» حسابات UP، وليس في شبكة LUKSO بأكملها أو جميع حاملي LYX. ووفقًا لفهرسة السلسلة التي أجرتها The Defiant، منحت 278 ملفًا شخصيًا مختلفًا، حتى 15:31 عصرًا، صلاحيات غير صفرية للمفتاح الذي يتحكم به المهاجم؛ لكن هذا الرقم لا يعني أن عدد الضحايا قد تأكد، ولا يمثل قيمة الأموال المسروقة. وحتى وقت نقل وو شو الخبر عند 18:15، لم تفصح الجهة الرسمية عن أي خسائر في الأصول.
حددت الجهة الرسمية خطوتين للمعالجة: أولًا، اتبع إرشادات المنشور الرسمي في تطبيق UP! للهاتف المحمول لإزالة مفتاح وحدة التحكم التي يتحكم بها المهاجم، حتى إن لم يظهر في قائمة وحدات التحكم؛ وثانيًا، احذف وحدة التحكم recovery-up الخبيثة من قسم «Controllers». لا تعكس ترتيب الخطوات، كما أن حذف واحدة فقط لا يكفي. لا تعتمد في عناوين العمليات وعناوين المفاتيح إلا على المنشور الأصلي في حساب LUKSO الرسمي على X، ولا تنقر على «روابط إصلاح» تصلك عبر الرسائل الخاصة أو التعليقات.
هناك ثلاثة أمور ينبغي التحقق منها لاحقًا: كيف أُضيف حساب الاسترداد الخبيث الخاص بالمهاجم، وما إذا كانت أصول قد نُقلت بالفعل، وما إذا كانت الجهة الرسمية ستوفر أداة فحص جماعي.
كم عدد وحدات التحكم في ملف UP الخاص بك التي تعرفها الآن؟
هذا ليس نصيحة استثمارية.
المصادر: حساب LUKSO الرسمي على X (2026-11-18 15:26 بتوقيت هونغ كونغ، https://x.com/LUKSO_io/status/2122954621253464215 )؛ The Defiant (https://thedefiant.io/news/security/lukso-urges-key-removal-after-universal-profile-attack )؛ وو شو (2026-11-18 18:15 بتوقيت هونغ كونغ، https://x.com/wublockchain12/status/2122997140574155071 ) · 2026-11-18 بتوقيت هونغ كونغ
#LUKSO #钱包安全 #夯B媒体 $LYX
12

أهم ما ينبغي تذكّره من اختراق LUKSO هذه المرة هو ما قاله الفريق الرسمي: سحب الصلاحيات وحده لا يكفي، بل يجب حذف وحدتَي التحكّم بالكامل.
لنبدأ بما تأكّد: أصدرت LUKSO إعلانًا طارئًا في 11/18 عند 07:26 UTC، وقالت إن المهاجم استخدم Universal Profile خبيثًا من نوع «recovery» لإضافة مفاتيح يتحكّم بها إلى حسابات UP لبعض المستخدمين. وطالبت الشركة بحذف مفتاح المهاجم أولًا (حتى لو لم يظهر في قائمة وحدات التحكّم)، ثم حذف وحدة التحكّم الخبيثة الخاصة بالاسترداد.
لا توجد حتى الآن أرقام رسمية عن حجم الخسائر. وتتداول أوساط المجتمع أرقامًا منها «278 ملفًا شخصيًا منحت هذا المفتاح صلاحيات غير صفرية»، و«نحو 296 حسابًا تعرّض للاختراق وخسارة نحو 1.5 مليون LYX»، و«نقل أكثر من مليون LYX عبر Hyperlane». هذه الأرقام لا تتطابق، لذا ينبغي التعامل معها بوصفها شائعات في الوقت الحالي. ولم يُعلن بعد كيف تمكّن المهاجم من ربط حساب UP خبيث للاسترداد بحسابات المستخدمين.
لكن عبارة «سحب الصلاحيات لا يكفي» توضّح الآلية تمامًا. فالاسترداد الاجتماعي في حسابات العقود الذكية هو، في جوهره، باب خلفي تتركه لعنوان آخر كي يتمكن من إضافة مفاتيح إلى حسابك مجددًا. إذا صفّرت صلاحيات مفتاح المهاجم، فبإمكانه إضافته إلى الحساب مرة أخرى ما دامت وحدة التحكّم الخاصة بالاسترداد موجودة. يظن كثيرون أن «إمكانية الاسترداد» ميزة تجعل المحفظة أكثر أمانًا من محفظة المفتاح الخاص، لكنها في الواقع تضيف منفذًا آخر عالي الصلاحيات، وغالبًا ما يكون خفيًا فلا يتفقده أحد باستمرار.
لذلك، عند استخدام أي محفظة ذكية تتضمن آلية للاسترداد أو الأوصياء (وليس LUKSO وحدها)، ينبغي أن تحتفظ بقائمة تحقق: كم وحدة تحكّم موجودة حاليًا؟ من يستطيع إضافة وحدات تحكّم جديدة؟ وهل يتأخر تفعيل الاسترداد؟ إن صلاحية الاسترداد من دون قفل زمني لا تختلف كثيرًا عن إعطاء شخص نسخة من العبارة الاستذكارية.
#LUKSO #أمان المحفظة
أهم ما ينبغي تذكّره من اختراق LUKSO هذه المرة هو ما قاله الفريق الرسمي: سحب الصلاحيات وحده لا يكفي، بل يجب حذف وحدتَي التحكّم بالكامل.
لنبدأ بما تأكّد: أصدرت LUKSO إعلانًا طارئًا في 11/18 عند 07:26 UTC، وقالت إن المهاجم استخدم Universal Profile خبيثًا من نوع «recovery» لإضافة مفاتيح يتحكّم بها إلى حسابات UP لبعض المستخدمين. وطالبت الشركة بحذف مفتاح المهاجم أولًا (حتى لو لم يظهر في قائمة وحدات التحكّم)، ثم حذف وحدة التحكّم الخبيثة الخاصة بالاسترداد.
لا توجد حتى الآن أرقام رسمية عن حجم الخسائر. وتتداول أوساط المجتمع أرقامًا منها «278 ملفًا شخصيًا منحت هذا المفتاح صلاحيات غير صفرية»، و«نحو 296 حسابًا تعرّض للاختراق وخسارة نحو 1.5 مليون LYX»، و«نقل أكثر من مليون LYX عبر Hyperlane». هذه الأرقام لا تتطابق، لذا ينبغي التعامل معها بوصفها شائعات في الوقت الحالي. ولم يُعلن بعد كيف تمكّن المهاجم من ربط حساب UP خبيث للاسترداد بحسابات المستخدمين.
لكن عبارة «سحب الصلاحيات لا يكفي» توضّح الآلية تمامًا. فالاسترداد الاجتماعي في حسابات العقود الذكية هو، في جوهره، باب خلفي تتركه لعنوان آخر كي يتمكن من إضافة مفاتيح إلى حسابك مجددًا. إذا صفّرت صلاحيات مفتاح المهاجم، فبإمكانه إضافته إلى الحساب مرة أخرى ما دامت وحدة التحكّم الخاصة بالاسترداد موجودة. يظن كثيرون أن «إمكانية الاسترداد» ميزة تجعل المحفظة أكثر أمانًا من محفظة المفتاح الخاص، لكنها في الواقع تضيف منفذًا آخر عالي الصلاحيات، وغالبًا ما يكون خفيًا فلا يتفقده أحد باستمرار.
لذلك، عند استخدام أي محفظة ذكية تتضمن آلية للاسترداد أو الأوصياء (وليس LUKSO وحدها)، ينبغي أن تحتفظ بقائمة تحقق: كم وحدة تحكّم موجودة حاليًا؟ من يستطيع إضافة وحدات تحكّم جديدة؟ وهل يتأخر تفعيل الاسترداد؟ إن صلاحية الاسترداد من دون قفل زمني لا تختلف كثيرًا عن إعطاء شخص نسخة من العبارة الاستذكارية.
#LUKSO #أمان المحفظة
لنبدأ بما تأكّد: أصدرت LUKSO إعلانًا طارئًا في 11/18 عند 07:26 UTC، وقالت إن المهاجم استخدم Universal Profile خبيثًا من نوع «recovery» لإضافة مفاتيح يتحكّم بها إلى حسابات UP لبعض المستخدمين. وطالبت الشركة بحذف مفتاح المهاجم أولًا (حتى لو لم يظهر في قائمة وحدات التحكّم)، ثم حذف وحدة التحكّم الخبيثة الخاصة بالاسترداد.
لا توجد حتى الآن أرقام رسمية عن حجم الخسائر. وتتداول أوساط المجتمع أرقامًا منها «278 ملفًا شخصيًا منحت هذا المفتاح صلاحيات غير صفرية»، و«نحو 296 حسابًا تعرّض للاختراق وخسارة نحو 1.5 مليون LYX»، و«نقل أكثر من مليون LYX عبر Hyperlane». هذه الأرقام لا تتطابق، لذا ينبغي التعامل معها بوصفها شائعات في الوقت الحالي. ولم يُعلن بعد كيف تمكّن المهاجم من ربط حساب UP خبيث للاسترداد بحسابات المستخدمين.
لكن عبارة «سحب الصلاحيات لا يكفي» توضّح الآلية تمامًا. فالاسترداد الاجتماعي في حسابات العقود الذكية هو، في جوهره، باب خلفي تتركه لعنوان آخر كي يتمكن من إضافة مفاتيح إلى حسابك مجددًا. إذا صفّرت صلاحيات مفتاح المهاجم، فبإمكانه إضافته إلى الحساب مرة أخرى ما دامت وحدة التحكّم الخاصة بالاسترداد موجودة. يظن كثيرون أن «إمكانية الاسترداد» ميزة تجعل المحفظة أكثر أمانًا من محفظة المفتاح الخاص، لكنها في الواقع تضيف منفذًا آخر عالي الصلاحيات، وغالبًا ما يكون خفيًا فلا يتفقده أحد باستمرار.
لذلك، عند استخدام أي محفظة ذكية تتضمن آلية للاسترداد أو الأوصياء (وليس LUKSO وحدها)، ينبغي أن تحتفظ بقائمة تحقق: كم وحدة تحكّم موجودة حاليًا؟ من يستطيع إضافة وحدات تحكّم جديدة؟ وهل يتأخر تفعيل الاسترداد؟ إن صلاحية الاسترداد من دون قفل زمني لا تختلف كثيرًا عن إعطاء شخص نسخة من العبارة الاستذكارية.
#LUKSO #أمان المحفظة
1

🚀 طبقة التواصل الاجتماعي لـ Web3
ينبغي ألا تقتصر الشبكات الاجتماعية على المنصات المركزية.
تعمل LUKSO على بناء منظومة تتمحور حول الملفات الشخصية العالمية، والهوية الرقمية، وتجارب التواصل الاجتماعي على السلسلة.
قد يكون الفصل التالي من التواصل الاجتماعي في Web3 مثيرًا للاهتمام!
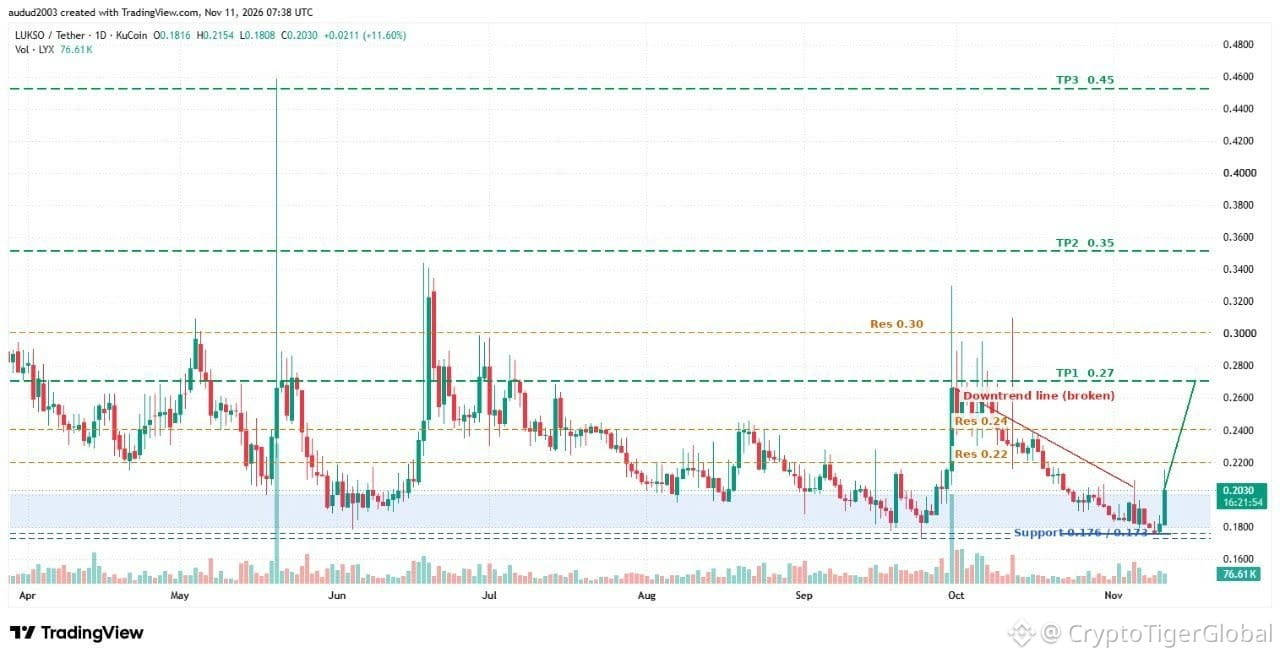
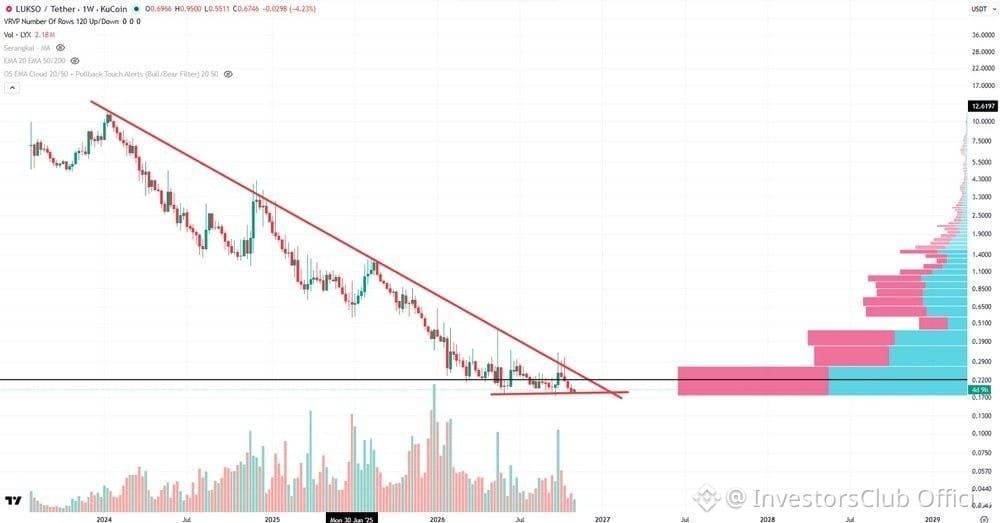
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
🚀 طبقة التواصل الاجتماعي لـ Web3
ينبغي ألا تقتصر الشبكات الاجتماعية على المنصات المركزية.
تعمل LUKSO على بناء منظومة تتمحور حول الملفات الشخصية العالمية، والهوية الرقمية، وتجارب التواصل الاجتماعي على السلسلة.
قد يكون الفصل التالي من التواصل الاجتماعي في Web3 مثيرًا للاهتمام!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
ينبغي ألا تقتصر الشبكات الاجتماعية على المنصات المركزية.
تعمل LUKSO على بناء منظومة تتمحور حول الملفات الشخصية العالمية، والهوية الرقمية، وتجارب التواصل الاجتماعي على السلسلة.
قد يكون الفصل التالي من التواصل الاجتماعي في Web3 مثيرًا للاهتمام!
🎯 $LYX:
$0.23 → $0.27 → $0.35 → $0.42 → $0.55
@lukso_io @ERC725Account $LYX
#SocialFi Fi #Lukso
143


🤖 العلاقة بين الذكاء الاصطناعي وWeb3
يغيّر الذكاء الاصطناعي طريقة تفاعلنا مع التكنولوجيا.
قد تصبح هوية Web3 والحسابات الذكية عناصر مهمة في هذا التطور.
LUKSO منظومة تستحق المتابعة في هذا المجال.
🎯 الأهداف السعرية لـ $LYX:
$0.23 → $0.27 → $0.42 → $0.55
المستقبل يزداد تشويقًا! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
🤖 العلاقة بين الذكاء الاصطناعي وWeb3
يغيّر الذكاء الاصطناعي طريقة تفاعلنا مع التكنولوجيا.
قد تصبح هوية Web3 والحسابات الذكية عناصر مهمة في هذا التطور.
LUKSO منظومة تستحق المتابعة في هذا المجال.
🎯 الأهداف السعرية لـ $LYX:
$0.23 → $0.27 → $0.42 → $0.55
المستقبل يزداد تشويقًا! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
يغيّر الذكاء الاصطناعي طريقة تفاعلنا مع التكنولوجيا.
قد تصبح هوية Web3 والحسابات الذكية عناصر مهمة في هذا التطور.
LUKSO منظومة تستحق المتابعة في هذا المجال.
🎯 الأهداف السعرية لـ $LYX:
$0.23 → $0.27 → $0.42 → $0.55
المستقبل يزداد تشويقًا! 🚀
@lukso_io @ERC725Account $LYX
#AI #Web3 #LUKSO
200
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BTCReboundsAbove$60KAmidWhaleDipBuying
16,364 مشاهدات
131 يقومون بالنقاش
2
#SolanaSets2027RoadmapToDoubleComputeCapacity
2,988 مشاهدات
135 يقومون بالنقاش
3
#CaliforniaNvidiaProbeExaminesPotentialCriminalViolations
1,978 مشاهدات
40 يقومون بالنقاش
4
#BlackRockLaunchesHKDollarDigitalLiquidityFund
4,508 مشاهدات
148 يقومون بالنقاش
5
#NvidiaLoses$2.7TrillionInMonthAndAHalf
51,060 مشاهدات
244 يقومون بالنقاش
6
#GlobalStocksFaceLongestLosingStreakSince2023
437,302 مشاهدات
2,843 يقومون بالنقاش
7
#BlackRockIBITPostsRecord$541MSingleDayOutflow
67,293 مشاهدات
157 يقومون بالنقاش
8
#AnthropicPlungesTowardIPOPriceonDay2
238,129 مشاهدات
1,862 يقومون بالنقاش
9
#TwentyOneCapitalAdds172.25BTC
117,433 مشاهدات
1,230 يقومون بالنقاش
10
#HKBillWouldExcludeTokenizedDepositsFromVirtualAssets
15,306 مشاهدات
86 يقومون بالنقاش