

#hackers
hackers
426,222 مشاهدات
231 يقومون بالنقاش
رائج
جديد
·
--
كريبتو: يطالب القراصنة بـ 3 ملايين دولار في مونيرو من Revolut
تواجه Revolut ضغطًا جديدًا بعد تسريب بيانات كُشف عنه قبل أيام. مجموعة تقدم نفسها باسم iamnotavillain تطالب الآن بـ 6 000 XMR. ويُعَد ذلك بحوالي 3 ملايين دولار، وتتوعد ببيع المعلومات المسروقة إذا لم تدفع الشركة الناشئة. وضع المهاجمون مهلة قدرها 24 ساعة. ويُحتمل أن يكون نحو 680 عميلًا، من بينهم عدة شخصيات بارزة في عالم الكريبتو، قد تأثروا. وتؤكد Revolut من جهتها أنها لم تتلقَّ أي طلب مباشرة.
يطلب المهاجمون 6 000 XMR، أي ما يقرب من 3 ملايين دولار.
يُحتمل أن يتأثر حوالي 680 عميلًا من Revolut بسبب التسريب.
تؤكد Revolut أن أنظمتها المركزية وأموال العملاء لم يتم اختراقها.
يطلب المهاجمون الآن 6 000 XMR
يأتي هذا الأمر في وقت سيئ بالنسبة إلى Revolut، التي تعمل بسرعة على توسيع أنشطتها المرتبطة بالأصول الرقمية. وكانت Cointribune قد أفصحت هذا الأسبوع عن توسع Revolut في مجال العملات المشفرة، بين stablecoins والتداول والمدفوعات.
هذه المرة، تواجه الشركة المالية الناشئة أساسًا قضية تتعلق ببيانات شخصية. نشرت مجموعة iamnotavillain مهلة حاسمة يوم الأربعاء على موقع مرفق بعدّ تنازلي. ويطالب القراصنة بـ 6 000 مونيرو ويؤكدون أنهم سيُسلمون الملفات إلى مجموعات إجرامية أخرى إذا لم تدفع Revolut خلال 24 ساعة.
كانت هناك مطالبة أولية بـ 10 000 BTC قد جرت تداولها مسبقًا على تيليجرام. إلا أن مؤلفي المهلة الحالية يقولون إن هذا المبلغ كان قد جاء من متحايل أو من شريك سابق.
اختيار Monero أقل مفاجأة. فخلافًا لبيتكوين، التي تكون معاملاتُها مرئية علنًا على blockchain، صُممت العملة المشفرة XMR لإخفاء قدر أكبر من المعلومات حول التحويلات. وتؤكد Revolut أنها لم يكن لديها اتصال مباشر مع المجموعة ولم تتلقَّ أي طلب فدية عبر قنواتها الخاصة.
$HACK.ETF
{etf_us}(HACK.ETF)
$EXI.ETF
{etf_us}(EXI.ETF)
$REVB.US
{stock_us}(REVB.US)
#hackers
كريبتو: يطالب القراصنة بـ 3 ملايين دولار في مونيرو من Revolut
تواجه Revolut ضغطًا جديدًا بعد تسريب بيانات كُشف عنه قبل أيام. مجموعة تقدم نفسها باسم iamnotavillain تطالب الآن بـ 6 000 XMR. ويُعَد ذلك بحوالي 3 ملايين دولار، وتتوعد ببيع المعلومات المسروقة إذا لم تدفع الشركة الناشئة. وضع المهاجمون مهلة قدرها 24 ساعة. ويُحتمل أن يكون نحو 680 عميلًا، من بينهم عدة شخصيات بارزة في عالم الكريبتو، قد تأثروا. وتؤكد Revolut من جهتها أنها لم تتلقَّ أي طلب مباشرة.
يطلب المهاجمون 6 000 XMR، أي ما يقرب من 3 ملايين دولار.
يُحتمل أن يتأثر حوالي 680 عميلًا من Revolut بسبب التسريب.
تؤكد Revolut أن أنظمتها المركزية وأموال العملاء لم يتم اختراقها.
يطلب المهاجمون الآن 6 000 XMR
يأتي هذا الأمر في وقت سيئ بالنسبة إلى Revolut، التي تعمل بسرعة على توسيع أنشطتها المرتبطة بالأصول الرقمية. وكانت Cointribune قد أفصحت هذا الأسبوع عن توسع Revolut في مجال العملات المشفرة، بين stablecoins والتداول والمدفوعات.
هذه المرة، تواجه الشركة المالية الناشئة أساسًا قضية تتعلق ببيانات شخصية. نشرت مجموعة iamnotavillain مهلة حاسمة يوم الأربعاء على موقع مرفق بعدّ تنازلي. ويطالب القراصنة بـ 6 000 مونيرو ويؤكدون أنهم سيُسلمون الملفات إلى مجموعات إجرامية أخرى إذا لم تدفع Revolut خلال 24 ساعة.
كانت هناك مطالبة أولية بـ 10 000 BTC قد جرت تداولها مسبقًا على تيليجرام. إلا أن مؤلفي المهلة الحالية يقولون إن هذا المبلغ كان قد جاء من متحايل أو من شريك سابق.
اختيار Monero أقل مفاجأة. فخلافًا لبيتكوين، التي تكون معاملاتُها مرئية علنًا على blockchain، صُممت العملة المشفرة XMR لإخفاء قدر أكبر من المعلومات حول التحويلات. وتؤكد Revolut أنها لم يكن لديها اتصال مباشر مع المجموعة ولم تتلقَّ أي طلب فدية عبر قنواتها الخاصة.
$HACK.ETF
$EXI.ETF
$REVB.US
#hackers
89

·
--
تمت محاولة ابتزاز شركة Revolut بمبلغ 3 ملايين مونيرو أو 10,000 بيتكوين! رد الشركة: "لم يتم التواصل بشكل مباشر". وراء هذه المسرحية، كان المبتزون يستهدفون قطاعي البيتكوين والعملات الخصوصية الأكثر رواجًا. قد تشهد السوق تقلبات على المدى القصير، لكن على المدى الطويل، تبقى الأمان هو القاعدة الذهبية.#黑客事件 $BTC $XMR
تم استهداف Revolut بابتزاز بقيمة 3M Monero أو 10,000 Bitcoin! "لا يوجد تواصل مباشر" من قِبل القراصنة. تُظهر هذه الواقعة كيف تُعدّ BTC وعملات الخصوصية مثل XMR بؤرًا جذابة للمهاجمين. قد تنخفض السوق على المدى القصير، لكن الأمان هو الأهم على المدى الطويل. #hackers $BTC $XMR
تم استهداف Revolut بابتزاز بقيمة 3M Monero أو 10,000 Bitcoin! "لا يوجد تواصل مباشر" من قِبل القراصنة. تُظهر هذه الواقعة كيف تُعدّ BTC وعملات الخصوصية مثل XMR بؤرًا جذابة للمهاجمين. قد تنخفض السوق على المدى القصير، لكن الأمان هو الأهم على المدى الطويل. #hackers $BTC $XMR
183
·
--
#هاكرز يطاردون Revolut! يطالبون بـ 3 ملايين دولار $XMR ويهددون بكشف بيانات العملاء
تعرضت شركة التكنولوجيا المالية الأوروبية العملاقة لابتزاز من قِبل هاكرز، حيث طالبوا تحديدًا بدفع Monero، بحجة "حماية الخصوصية"، مع منحهم مهلة قصيرة لا تتجاوز 24 ساعة. والاختيار الذي يبدو غريبًا يحمل في طياته ما وراءه خفايا—فخصائص الخصوصية في XMR تتيح للهاكرز تحويل الأموال دون أن يُلاحظ ذلك. على المدى القصير، قد تشهد XMR موجة تداول/مضاربة، لكن على المدى الطويل فإن مثل هذه الحوادث تزيد الضغط التنظيمي. مستخدمو Revolut يواجهون الآن مخاطر تسريب البيانات، ما يعيد طرح قضايا أمن التشفير إلى الواجهة.
#RevolutHack $XMR $BTC
#Hackers target Revolut demanding $3M in Monero, threatening to sell customer data
This European fintech giant just got hacked with attackers specifically asking for Monero payments, citing "privacy concerns" and giving a tight 24-hour deadline. The choice isn't random - XMR's privacy features let hackers move funds undetected. Short term, this could spark XMR speculation, but long term, such events increase regulatory pressure. Revolut users now face data breach risks, putting crypto security back in the spotlight.
#RevolutHack $XMR
90
·
--
#enigmatic movement at 2026 end!!!
أدى اختراق السلسلة الجانبية الضخم لبيتكوين الذي وقع في 6 سبتمبر 2026 إلى سحب ما قيمته 320 #million من البيتكوين من #liquidNetwork ، لكن #hackers have already returned تم إرجاع نحو 273 مليون دولار (3,400 BTC) بالفعل، تاركًا 47 مليون دولار (598.5 BTC) ما يزال غير مُسدَّد.
أدى اختراق السلسلة الجانبية الضخم لبيتكوين الذي وقع في 6 سبتمبر 2026 إلى سحب ما قيمته 320 #million من البيتكوين من #liquidNetwork ، لكن #hackers have already returned تم إرجاع نحو 273 مليون دولار (3,400 BTC) بالفعل، تاركًا 47 مليون دولار (598.5 BTC) ما يزال غير مُسدَّد.
59
·
--
⚠️ تحذير: Dropbox يؤكد اختراقًا لآلاف الحسابات بواسطة قراصنة 💻
أكدت Dropbox Inc. أن مجموعة من المجرمين الإلكترونيين اخترقت آلاف حسابات منصتها خلال الشهر الماضي، حيث قامت بالوصول إلى المواد المخزنة في السحابة وتنزيلها، حسبما أفادت وكالة Bloomberg News 🚨.
واعترفت الشركة بأن الحادث الأمني أثر على المستخدمين الأفراد والشركات، ما أدى إلى تعريض بيانات سرية للخطر 📊.
فريق Dropbox التقني يقوم حاليًا بإخطار الحسابات المتأثرة وتنفيذ بروتوكولات معززة للتخفيف من المخاطر الجديدة وحماية الملفات المستضافة على شبكتها 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
⚠️ تحذير: Dropbox يؤكد اختراقًا لآلاف الحسابات بواسطة قراصنة 💻
أكدت Dropbox Inc. أن مجموعة من المجرمين الإلكترونيين اخترقت آلاف حسابات منصتها خلال الشهر الماضي، حيث قامت بالوصول إلى المواد المخزنة في السحابة وتنزيلها، حسبما أفادت وكالة Bloomberg News 🚨.
واعترفت الشركة بأن الحادث الأمني أثر على المستخدمين الأفراد والشركات، ما أدى إلى تعريض بيانات سرية للخطر 📊.
فريق Dropbox التقني يقوم حاليًا بإخطار الحسابات المتأثرة وتنفيذ بروتوكولات معززة للتخفيف من المخاطر الجديدة وحماية الملفات المستضافة على شبكتها 🛡️.
#Dropbox #Ciberseguridad #Hackers #SeguridadDigital #TechNews
$BTC
$ETH
$BNB
613
·
--
GOLD كيف تحوّل اختراق واحد إلى كارثة عملات رقمية
حصل القراصنة على وصول إلى حساب X (تويتر) الخاص بـ Real $TRUMP Coins - المرتبط ببيع عملات ترامب التذكارية المادية - واستخدموه للترويج لرمز/توكن جديد باسم GOLD.
بالاستفادة من شهرة العلامة التجارية، قفزت القيمة السوقية للتوكن بسرعة إلى ما يقرب من 60 مليون خلال وقت قصير. ثم حدث انهيار سريع: إذ هوت قيمة التوكن بنحو 99%، ما خلّف آلاف المتداولين بخسائر كارثية.
ووفقًا لتحليلات السلسلة (on-chain)، باعت المحافظ المرتبطة بعملية النشر حوالي 224.5 مليون GOLD، محققةً أرباحًا تقارب 330 ألف. وفي المقابل، زعم شخص يدّعي المسؤولية عن الاختراق أنه حقق أكثر من 8.2 مليون.
كما ظهرت تكهنات على الإنترنت تشير إلى احتمال تورط قراصنة إيرانيين، لكن لم يتم تقديم تأكيد رسمي.
الخلاصة هي أن حتى الاسم المألوف والحساب شديد الظهور لا يضمنان أن التوكن مشروع. في عالم العملات الرقمية، تحقّق دائمًا من المصدر الرسمي وراجع بيانات السلسلة قبل الشراء.
#TRUMP #GOLD #iran #hackers
196
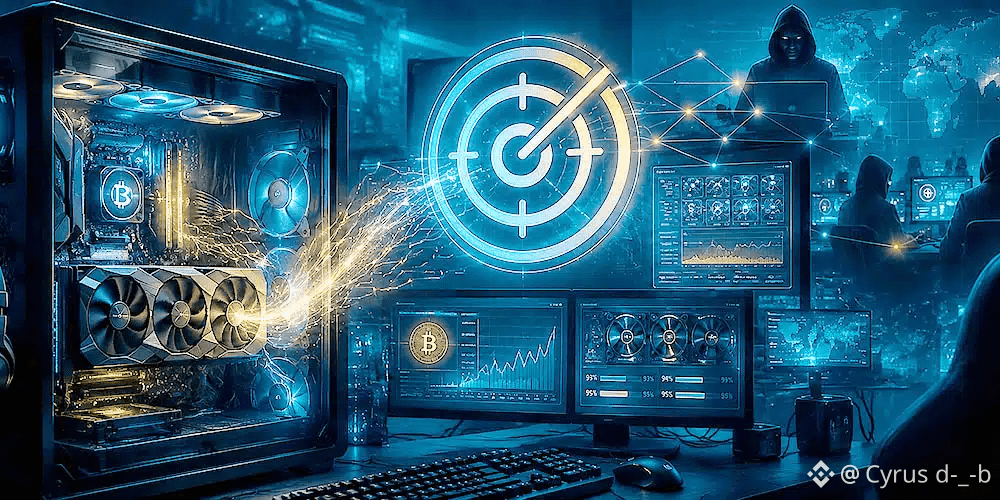
القراصنة يستخدمون روبوتات الدردشة للذكاء الاصطناعي لتمرير البرمجيات الخبيثة وتشغيل وحدات معالجة الرسوميات للاعبين لتعدين #Criptomonedas
وجد #hackers طريقة قذرة للغاية، مثيرة للاهتمام على أقل تقدير، للاستفادة من ازدهار الذكاء الاصطناعي: استخدام روبوتات الدردشة ونتائج البحث المسمومة لتمرير البرمجيات الخبيثة المت disguised كأدوات معروفة جداً في الحاسوب. #Microsoft اكتشفت حملة من التشفير الخبيث للقراصنة عبر روبوتات الدردشة التي تستهدف مباشرةً المستخدمين الذين يمتلكون أجهزة قوية، وخاصة اللاعبين وعشاق الأجهزة، لأن هناك وحدات معالجة رسوميات قادرة على تعدين العملات المشفرة دون أن يتعين على المهاجم دفع فاتورة الكهرباء.
بما أن إيران كانت جنة #criptomineria لطاقة رخيصة جداً، بناءً على كل ما يحدث مع البلاد والولايات المتحدة، الآن يحتاج القراصنة إلى البحث عن طرق لتوفير تلك التكلفة الطاقية لبقية الكوكب للحفاظ على نسبة #Mining ، وهذا يمر عبر حواسيب اللاعبين في جميع أنحاء العالم.
تبدأ الحيلة بشيء يومي قد تقوم به يومياً. نبحث عن أداة مثل HWMonitor أو CrystalDiskInfo أو Display Driver Uninstaller أو FurMark أو Pack أو PDFgear، وننتهي دون علمنا في موقع مزيف يبدو شرعياً، نقوم بتنزيل ملف ZIP ونعتقد أننا نقوم بتثبيت البرنامج الرسمي والعادي.
المشكلة هي أن هذه الحزمة معدة لتشغيل كود خبيث عبر تقنية DLL sideloading، وهي تقنية تستغل الملفات التنفيذية الشرعية لتحميل DLL وبدء العدوى دون إثارة الكثير من الشكوك.
تشرح مايكروسوفت أن الحملة تعتمد على أكثر من 150 نطاقاً خبيثاً وأنها نشطة منذ مارس 2026، لذا فهي حديثة حقاً وتوافق، كما قلنا، مع اليأس الناتج عن انتهاء احتفال الطاقة الرخيصة في إيران.
بمجرد الدخول إلى النظام، يقوم البرمجيات الخبيثة بتثبيت ScreenConnect، وهي أداة شرعية للوصول عن بعد تُستخدم هنا بشكل مفرط. بعد ذلك، تنشر عمال التعدين مثل gminer وlolMiner وSRBMiner-MULTI، جميعها موجهة لاستخراج طاقة GPU.
$BTC $BNB
{spot}(BTCUSDT)
القراصنة يستخدمون روبوتات الدردشة للذكاء الاصطناعي لتمرير البرمجيات الخبيثة وتشغيل وحدات معالجة الرسوميات للاعبين لتعدين #Criptomonedas
وجد #hackers طريقة قذرة للغاية، مثيرة للاهتمام على أقل تقدير، للاستفادة من ازدهار الذكاء الاصطناعي: استخدام روبوتات الدردشة ونتائج البحث المسمومة لتمرير البرمجيات الخبيثة المت disguised كأدوات معروفة جداً في الحاسوب. #Microsoft اكتشفت حملة من التشفير الخبيث للقراصنة عبر روبوتات الدردشة التي تستهدف مباشرةً المستخدمين الذين يمتلكون أجهزة قوية، وخاصة اللاعبين وعشاق الأجهزة، لأن هناك وحدات معالجة رسوميات قادرة على تعدين العملات المشفرة دون أن يتعين على المهاجم دفع فاتورة الكهرباء.
بما أن إيران كانت جنة #criptomineria لطاقة رخيصة جداً، بناءً على كل ما يحدث مع البلاد والولايات المتحدة، الآن يحتاج القراصنة إلى البحث عن طرق لتوفير تلك التكلفة الطاقية لبقية الكوكب للحفاظ على نسبة #Mining ، وهذا يمر عبر حواسيب اللاعبين في جميع أنحاء العالم.
تبدأ الحيلة بشيء يومي قد تقوم به يومياً. نبحث عن أداة مثل HWMonitor أو CrystalDiskInfo أو Display Driver Uninstaller أو FurMark أو Pack أو PDFgear، وننتهي دون علمنا في موقع مزيف يبدو شرعياً، نقوم بتنزيل ملف ZIP ونعتقد أننا نقوم بتثبيت البرنامج الرسمي والعادي.
المشكلة هي أن هذه الحزمة معدة لتشغيل كود خبيث عبر تقنية DLL sideloading، وهي تقنية تستغل الملفات التنفيذية الشرعية لتحميل DLL وبدء العدوى دون إثارة الكثير من الشكوك.
تشرح مايكروسوفت أن الحملة تعتمد على أكثر من 150 نطاقاً خبيثاً وأنها نشطة منذ مارس 2026، لذا فهي حديثة حقاً وتوافق، كما قلنا، مع اليأس الناتج عن انتهاء احتفال الطاقة الرخيصة في إيران.
بمجرد الدخول إلى النظام، يقوم البرمجيات الخبيثة بتثبيت ScreenConnect، وهي أداة شرعية للوصول عن بعد تُستخدم هنا بشكل مفرط. بعد ذلك، تنشر عمال التعدين مثل gminer وlolMiner وSRBMiner-MULTI، جميعها موجهة لاستخراج طاقة GPU.
$BTC $BNB
132

·
--
🔥 🔥🔥🔥🔥🔥 خسائر تقارب مليار دولار خلال ستة أشهر
خسرت مشاريع العملات المشفرة 972 مليون دولار عبر 207 عمليات اختراق في النصف الأول من 2026.
📊 سجّلت شركة Immunefi عددًا قياسيًا من الهجمات، رغم انخفاض متوسط الخسارة لكل حادث.
تتجه المخاطر من الشيفرة إلى البنية التحتية والمفاتيح والهجمات التي تستهدف الأشخاص
#HackerAlert #hackers #HackerNews
$BNB
{future}(BNBUSDT)
🔥 🔥🔥🔥🔥🔥 خسائر تقارب مليار دولار خلال ستة أشهر
خسرت مشاريع العملات المشفرة 972 مليون دولار عبر 207 عمليات اختراق في النصف الأول من 2026.
📊 سجّلت شركة Immunefi عددًا قياسيًا من الهجمات، رغم انخفاض متوسط الخسارة لكل حادث.
تتجه المخاطر من الشيفرة إلى البنية التحتية والمفاتيح والهجمات التي تستهدف الأشخاص
#HackerAlert #hackers #HackerNews
$BNB
خسرت مشاريع العملات المشفرة 972 مليون دولار عبر 207 عمليات اختراق في النصف الأول من 2026.
📊 سجّلت شركة Immunefi عددًا قياسيًا من الهجمات، رغم انخفاض متوسط الخسارة لكل حادث.
تتجه المخاطر من الشيفرة إلى البنية التحتية والمفاتيح والهجمات التي تستهدف الأشخاص
#HackerAlert #hackers #HackerNews
$BNB
1
7
445

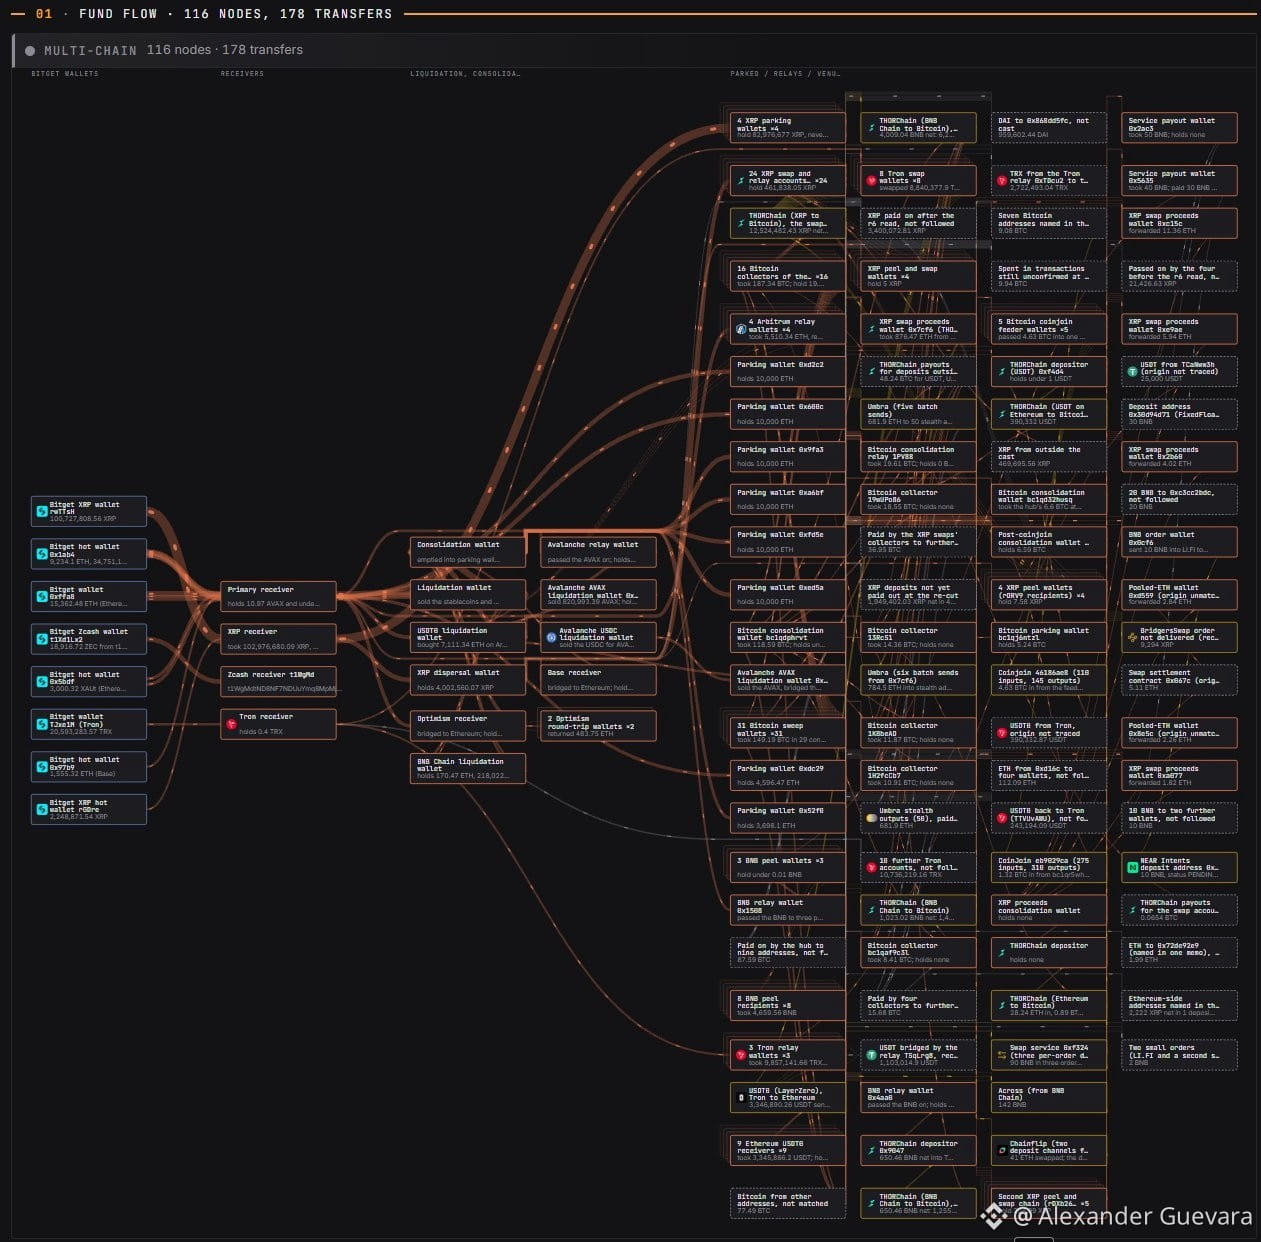
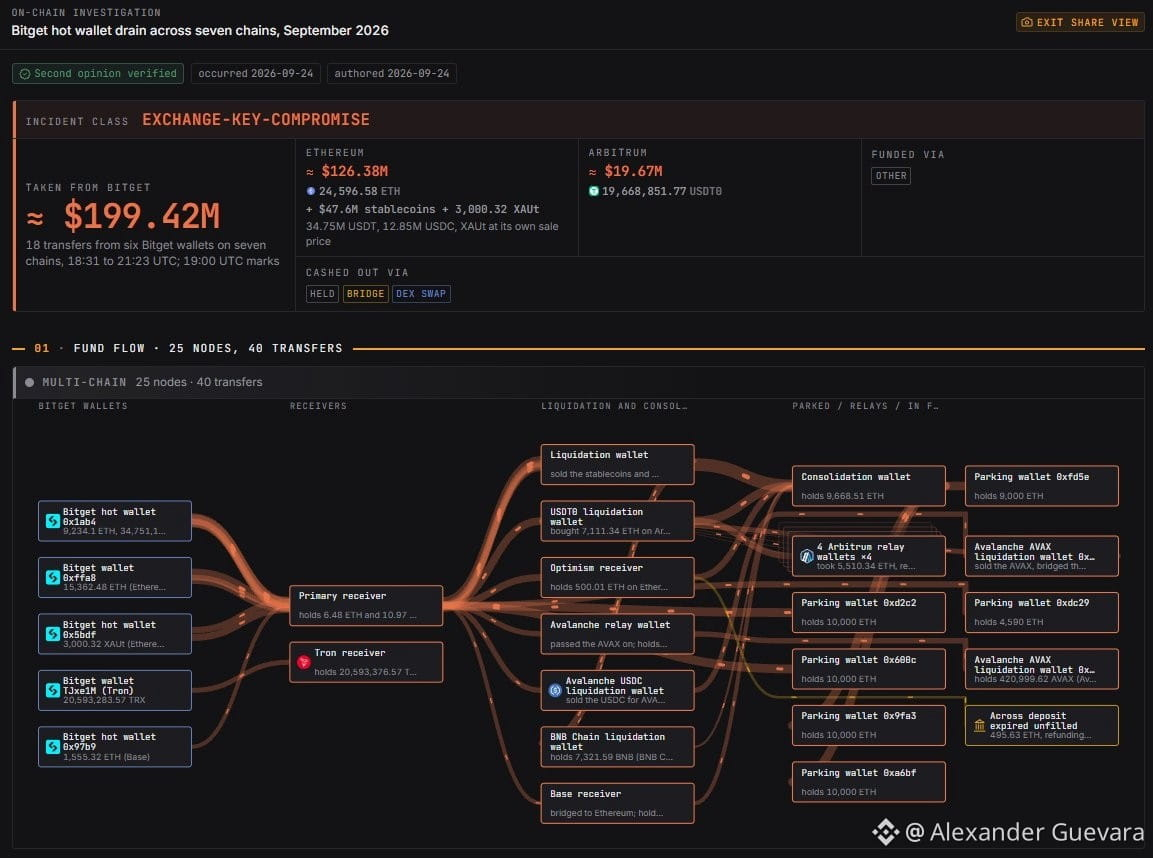
حسنًا، أصبحت أبحاث Bitget هذه أكثر تعقيدًا قليلًا فقط 🤣🤣
البحث الكامل حول اختراق محفظة Bitget الساخنة متاح في قاعدتي البيانات
تم تتبع إجمالي 200 مليون دولار، وهو أعلى من معظم الادعاءات الأولية البالغة 185 مليون دولار، على الرغم من أن Bitget يعترف بإجمالي 385 مليون دولار تم اختراقها. أظن أن معظم هذه الأموال موجودة في سلاسل أقل قابلية للتتبع مثل xrp وada وsui وما إلى ذلك...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
حسنًا، أصبحت أبحاث Bitget هذه أكثر تعقيدًا قليلًا فقط 🤣🤣
البحث الكامل حول اختراق محفظة Bitget الساخنة متاح في قاعدتي البيانات
تم تتبع إجمالي 200 مليون دولار، وهو أعلى من معظم الادعاءات الأولية البالغة 185 مليون دولار، على الرغم من أن Bitget يعترف بإجمالي 385 مليون دولار تم اختراقها. أظن أن معظم هذه الأموال موجودة في سلاسل أقل قابلية للتتبع مثل xrp وada وsui وما إلى ذلك...
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $XRP $ADA $SUI
تم حذف محتوى الاقتباس
17
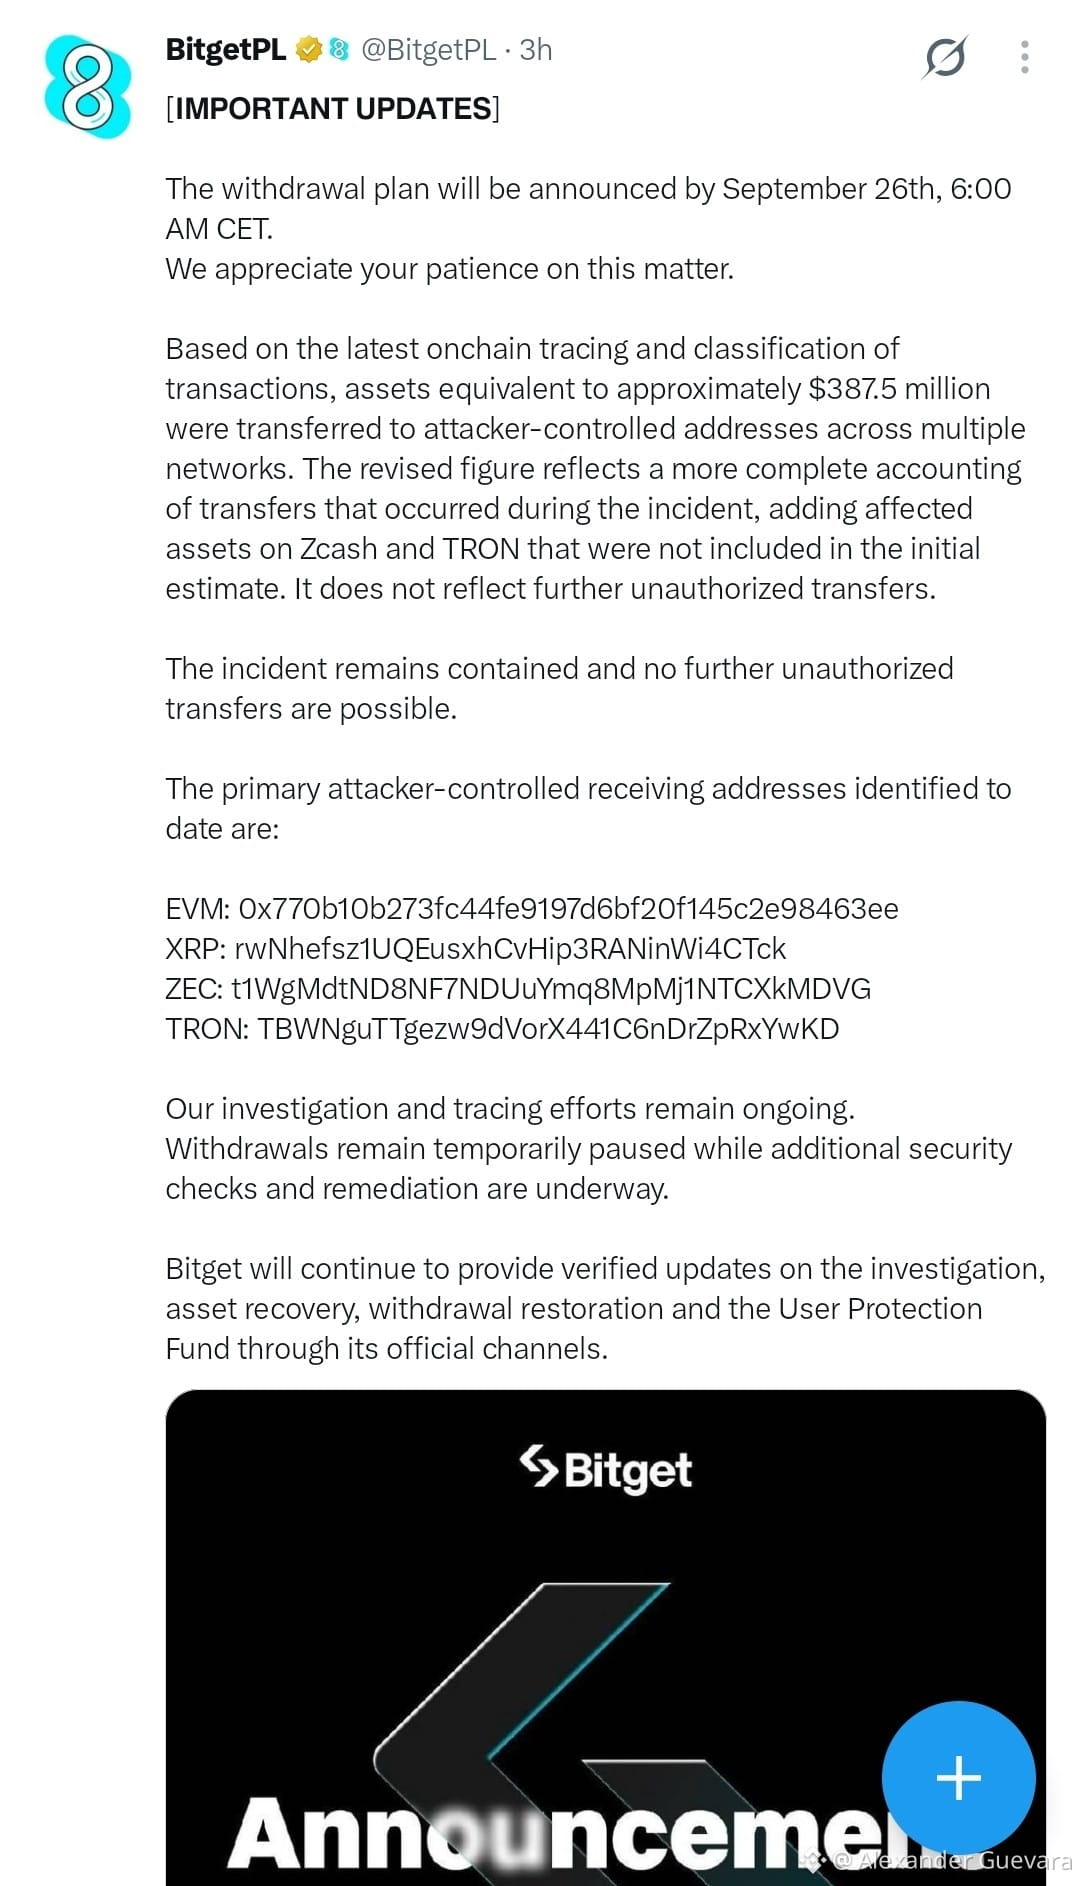
أكدت Bitget أنه سيتم الإعلان عن خطة عمليات السحب قبل 26 سبتمبر الساعة 6:00 صباحًا بتوقيت وسط أوروبا (CET)، وذلك بعد حادثة الأمان التي أثرت على المنصة.
تكشف التحقيقات المتسلسلة أن المهاجم نقل ما يقرب من 387.5 مليون دولار عبر شبكات متعددة (بما في ذلك Zcash وTRON)، وهي قيمة تشمل إجمالي المحتوى المتأثر دون تسجيل أي حركات جديدة غير مصرح بها. الوضع ما يزال محصورًا بالكامل.
تواصل عمليات السحب متوقفة مؤقتًا من أجل تطبيق تحققـات أمنية صارمة وإجراءات المعالجة.
العناوين الرئيسية المرتبطة بالمهاجم هي:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
ستواصل الشركة إصدار تحديثات رسمية بشأن عملية التعافي وإتاحة الأموال عبر قنواتها المُوثّقة.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
{web3_wallet_create}(10x54d2252757e1672eead234d27b1270728ff90581)
أكدت Bitget أنه سيتم الإعلان عن خطة عمليات السحب قبل 26 سبتمبر الساعة 6:00 صباحًا بتوقيت وسط أوروبا (CET)، وذلك بعد حادثة الأمان التي أثرت على المنصة.
تكشف التحقيقات المتسلسلة أن المهاجم نقل ما يقرب من 387.5 مليون دولار عبر شبكات متعددة (بما في ذلك Zcash وTRON)، وهي قيمة تشمل إجمالي المحتوى المتأثر دون تسجيل أي حركات جديدة غير مصرح بها. الوضع ما يزال محصورًا بالكامل.
تواصل عمليات السحب متوقفة مؤقتًا من أجل تطبيق تحققـات أمنية صارمة وإجراءات المعالجة.
العناوين الرئيسية المرتبطة بالمهاجم هي:
* EVM: 0x770b10b273fc44fe9197d6bf20f145c2e98463ee
* XRP: rwNhefsz1UQEusxhCvHip3RANinWi4CTck
* ZEC: t1WgMdtND8NF7NDUuYmq8MpMj1NTCXkMDVG
* TRON: TBWNguTTgezw9dVorX441C6nDrZpRxYwKD
ستواصل الشركة إصدار تحديثات رسمية بشأن عملية التعافي وإتاحة الأموال عبر قنواتها المُوثّقة.
#Bitget #BitgetExchange #HackerAlert #Hacked #hackers $ZEC $XRP $TRX
152
·
--

مقالة
ملحمة ساتوشي ناكاموتو: كرايغ رايت يعترف بتزوير الوثائق#Write2Earn اعترف كرايغ رايت بتزوير الوثائق في #SatoshiNakamoto ادعاءاته وسط صراع قانوني مع COPA، مما أثار الشكوك حول مصداقيته.
أبرز العناوين
اعترف كرايغ رايت، الذي يزعم أنه ساتوشي ناكاموتو، بتزوير الوثائق في صراع قانوني بارز.
تتحدى COPA هوية رايت كناكاموتو، بدعم من شخصيات بارزة مثل جاك دورسي.
تضررت مصداقية رايت كخبير في أمن المعلومات بعد اعترافه بتلاعب الوثائق.
اعترف كرايغ رايت، عالم الكمبيوتر الأسترالي الذي يدعي منذ زمن أنه ساتوشي ناكاموتو - مخترع البيتكوين تحت اسم مستعار - بتزوير وثائق تدعم ادعاءه. جاءت هذه الاعترافات نتيجة نزاع قانوني بارز بين رايت ورابطة براءات الاختراع المفتوحة للعملات الرقمية (COPA)، مما ألقى بظلاله على ادعاءه القديم بأنه مؤسس العملة الرقمية.
ملحمة ساتوشي ناكاموتو: كرايغ رايت يعترف بتزوير الوثائق
#Write2Earn اعترف كرايغ رايت بتزوير الوثائق في #SatoshiNakamoto ادعاءاته وسط صراع قانوني مع COPA، مما أثار الشكوك حول مصداقيته.
أبرز العناوين
اعترف كرايغ رايت، الذي يزعم أنه ساتوشي ناكاموتو، بتزوير الوثائق في صراع قانوني بارز.
تتحدى COPA هوية رايت كناكاموتو، بدعم من شخصيات بارزة مثل جاك دورسي.
تضررت مصداقية رايت كخبير في أمن المعلومات بعد اعترافه بتلاعب الوثائق.
اعترف كرايغ رايت، عالم الكمبيوتر الأسترالي الذي يدعي منذ زمن أنه ساتوشي ناكاموتو - مخترع البيتكوين تحت اسم مستعار - بتزوير وثائق تدعم ادعاءه. جاءت هذه الاعترافات نتيجة نزاع قانوني بارز بين رايت ورابطة براءات الاختراع المفتوحة للعملات الرقمية (COPA)، مما ألقى بظلاله على ادعاءه القديم بأنه مؤسس العملة الرقمية.
3
819
·
--
🚨 الأحدث — حكم على لص الكريبتو
🚓 تم الحكم على هاكر معروف باسم “GothFerrari” بالسجن لمدة 78 شهرًا في سجن اتحادي أمريكي بعد مساعدته في سرقة أكثر من 250 مليون دولار من الكريبتو ( $BTC / $ETH / $SOL )
الهجمات شملت على ما يبدو:
→ الهندسة الاجتماعية
→ سرقة محافظ الأجهزة
→ عمليات سرقة كريبتو منسقة 👀
هذا تذكير آخر بحقيقة قاسية في عالم الكريبتو:
📍الأمان أهم من الضجيج.
الناس يركزون على الرسوم البيانية… بينما المهاجمون يركزون على الوصول.
في هذا السوق، حماية محفظتك بنفس أهمية اختيار العملة الصحيحة. 🔒
دائمًا:
• استخدم التخزين البارد
• احمِ عبارات الاسترداد
• تجنب الروابط الاحتيالية
• لا تثق في الرسائل العشوائية
خطأ واحد يمكن أن يمحو كل شيء.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
🚨 الأحدث — حكم على لص الكريبتو
🚓 تم الحكم على هاكر معروف باسم “GothFerrari” بالسجن لمدة 78 شهرًا في سجن اتحادي أمريكي بعد مساعدته في سرقة أكثر من 250 مليون دولار من الكريبتو ( $BTC / $ETH / $SOL )
الهجمات شملت على ما يبدو:
→ الهندسة الاجتماعية
→ سرقة محافظ الأجهزة
→ عمليات سرقة كريبتو منسقة 👀
هذا تذكير آخر بحقيقة قاسية في عالم الكريبتو:
📍الأمان أهم من الضجيج.
الناس يركزون على الرسوم البيانية… بينما المهاجمون يركزون على الوصول.
في هذا السوق، حماية محفظتك بنفس أهمية اختيار العملة الصحيحة. 🔒
دائمًا:
• استخدم التخزين البارد
• احمِ عبارات الاسترداد
• تجنب الروابط الاحتيالية
• لا تثق في الرسائل العشوائية
خطأ واحد يمكن أن يمحو كل شيء.
#Crypto #Bitcoin #CyberSecurity #Hackers #Blockchain
2
152
·
--
🚨 ROBAN أكثر من 100 مليون دولار بِتكوين من حسابات “آمنة” 🔐
استولى قراصنة إلكترونيون على أكثر من 100 مليون دولار في بِتكوين تابعة لآلاف الحسابات التي كان يُفترض أنها آمنة ⚠️.
يمثل الحادث فضيحة جديدة لقطاع العملات المشفرة ويؤثر مرة أخرى على ثقة المستثمرين، الذين كانوا هدفًا متكررًا للسرقات والهجمات الإلكترونية في الصناعة 💸.
تزيد هذه الأخبار من الضغط على ديناميكيات الحفظ وأمان الأصول الرقمية.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
{spot}(BTCUSDT)
$ETH
{spot}(ETHUSDT)
$BNB
{spot}(BNBUSDT)
🚨 ROBAN أكثر من 100 مليون دولار بِتكوين من حسابات “آمنة” 🔐
استولى قراصنة إلكترونيون على أكثر من 100 مليون دولار في بِتكوين تابعة لآلاف الحسابات التي كان يُفترض أنها آمنة ⚠️.
يمثل الحادث فضيحة جديدة لقطاع العملات المشفرة ويؤثر مرة أخرى على ثقة المستثمرين، الذين كانوا هدفًا متكررًا للسرقات والهجمات الإلكترونية في الصناعة 💸.
تزيد هذه الأخبار من الضغط على ديناميكيات الحفظ وأمان الأصول الرقمية.
#Bitcoin #BTC #SeguridadCrypto #Hackers #Crypto
$BTC
$ETH
$BNB
180


·
--
هابط
🔥قراصنة كوريا الشمالية يواصلون التوسع ولديهم في مرمى نظرهم قطاع Defi 👈
هذا أمر مدهش، ففي أقل من ثلاثة أسابيع تمكن #hackers المرتبطون بكوريا الشمالية من تنفيذ ضربتين كبيرتين. كانت الأولى هي البروتوكول #DRIFT في سولانا والآن البروتوكول #KelpDAO . هؤلاء القراصنة يستمرون في التطور من خلال تطبيق تقنيات مختلفة لاكتشاف الثغرات.
تسببت كلا الحدثين في خسائر كبيرة للقطاع #cripto . تم تحويل أكثر من 500 مليون دولار من خلال الثغرات في Drift و kelpdao.
هل هي مصادفة أم هجمات موجهة إلى قطاع محدد؟ وفقًا لبعض المحللين، تشير هاتان الحادثتان إلى شيء أكثر "تنظيمًا". هذه الهجمات أصبحت أكثر تكرارًا ولم تعد تتعلق بالاختراقات في البورصات أو الأخطاء في الكود، بل الآن تستهدف البنية التحتية للقطاع.
لكن الأمر لا يتوقف هنا، فآثار استغلال الثغرات لا تقتصر على dapp واحدة، بل تمتد إلى بروتوكولات أخرى، كما حدث مؤخرًا مع kelpdao و #AAVE .
مع الأحداث الأخيرة، هل تشعر بالأمان عند استخدام أي بروتوكول Defi؟
👉 المزيد من التحديثات حول العملات المشفرة ...
شارك وتابعني للمزيد 👈😎
$AAVE
{spot}(AAVEUSDT)
🔥قراصنة كوريا الشمالية يواصلون التوسع ولديهم في مرمى نظرهم قطاع Defi 👈
هذا أمر مدهش، ففي أقل من ثلاثة أسابيع تمكن #hackers المرتبطون بكوريا الشمالية من تنفيذ ضربتين كبيرتين. كانت الأولى هي البروتوكول #DRIFT في سولانا والآن البروتوكول #KelpDAO . هؤلاء القراصنة يستمرون في التطور من خلال تطبيق تقنيات مختلفة لاكتشاف الثغرات.
تسببت كلا الحدثين في خسائر كبيرة للقطاع #cripto . تم تحويل أكثر من 500 مليون دولار من خلال الثغرات في Drift و kelpdao.
هل هي مصادفة أم هجمات موجهة إلى قطاع محدد؟ وفقًا لبعض المحللين، تشير هاتان الحادثتان إلى شيء أكثر "تنظيمًا". هذه الهجمات أصبحت أكثر تكرارًا ولم تعد تتعلق بالاختراقات في البورصات أو الأخطاء في الكود، بل الآن تستهدف البنية التحتية للقطاع.
لكن الأمر لا يتوقف هنا، فآثار استغلال الثغرات لا تقتصر على dapp واحدة، بل تمتد إلى بروتوكولات أخرى، كما حدث مؤخرًا مع kelpdao و #AAVE .
مع الأحداث الأخيرة، هل تشعر بالأمان عند استخدام أي بروتوكول Defi؟
👉 المزيد من التحديثات حول العملات المشفرة ...
شارك وتابعني للمزيد 👈😎
$AAVE
4
2.2k
مقالة
الذكاء الاصطناعي مقابل القراصنة: معركة الأمن السيبراني في عالم العملات المشفرةالذكاء الاصطناعي مقابل القراصنة
لذا، دعنا نتحدث عن العملات المشفرة. كل شيء يتعلق بالأنظمة بدون ثقة والشبكات اللامركزية، أليس كذلك؟ وهناك هذه الوعود الكبيرة بالأمان بفضل تقنية blockchain. ولكن هنا هي النقطة - العملات المشفرة مثل المغناطيس للقراصنة. بجدية، من اختراقات البورصات إلى عمليات الاحتيال عبر التصيد، نحن نتحدث عن مليارات فقدت على مدار العقد الماضي.
الآن، ادخل الذكاء الاصطناعي. إنه يدخل إلى هذا العالم المجنون - يلعب دور البطل وأحيانًا، حسنًا، الخصم. هذه المعركة المستمرة بين الذكاء الاصطناعي والقراصنة؟ يمكن أن تشكل حقًا مستقبل أمان العملات المشفرة.
الذكاء الاصطناعي مقابل القراصنة: معركة الأمن السيبراني في عالم العملات المشفرة
الذكاء الاصطناعي مقابل القراصنة
لذا، دعنا نتحدث عن العملات المشفرة. كل شيء يتعلق بالأنظمة بدون ثقة والشبكات اللامركزية، أليس كذلك؟ وهناك هذه الوعود الكبيرة بالأمان بفضل تقنية blockchain. ولكن هنا هي النقطة - العملات المشفرة مثل المغناطيس للقراصنة. بجدية، من اختراقات البورصات إلى عمليات الاحتيال عبر التصيد، نحن نتحدث عن مليارات فقدت على مدار العقد الماضي.
الآن، ادخل الذكاء الاصطناعي. إنه يدخل إلى هذا العالم المجنون - يلعب دور البطل وأحيانًا، حسنًا، الخصم. هذه المعركة المستمرة بين الذكاء الاصطناعي والقراصنة؟ يمكن أن تشكل حقًا مستقبل أمان العملات المشفرة.
456
219
41
456
·
--
💰 القراصنة سرقوا أكثر من 600 مليون دولار في العملات الرقمية في شهر واحد. كان شهر أبريل هو أسوأ شهر للاختراقات في العملات الرقمية هذا العام، مع خسائر تجاوزت 600 مليون دولار.
🚨 تعرضت الـ DeFi للضغوط، حيث شكلت حادثتان رئيسيتان أكثر من 80% من جميع الخسائر. يستخدم القراصنة بشكل متزايد الذكاء الاصطناعي والتزييف العميق، مما يغير الهجمات من البرمجة إلى الأفراد والبنية التحتية.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
{spot}(BNBUSDT)
💰 القراصنة سرقوا أكثر من 600 مليون دولار في العملات الرقمية في شهر واحد. كان شهر أبريل هو أسوأ شهر للاختراقات في العملات الرقمية هذا العام، مع خسائر تجاوزت 600 مليون دولار.
🚨 تعرضت الـ DeFi للضغوط، حيث شكلت حادثتان رئيسيتان أكثر من 80% من جميع الخسائر. يستخدم القراصنة بشكل متزايد الذكاء الاصطناعي والتزييف العميق، مما يغير الهجمات من البرمجة إلى الأفراد والبنية التحتية.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
🚨 تعرضت الـ DeFi للضغوط، حيث شكلت حادثتان رئيسيتان أكثر من 80% من جميع الخسائر. يستخدم القراصنة بشكل متزايد الذكاء الاصطناعي والتزييف العميق، مما يغير الهجمات من البرمجة إلى الأفراد والبنية التحتية.
#AI #hackers #CertiKSaysAprilCryptoHackLossesHit$650M
$BNB
3
2.5k
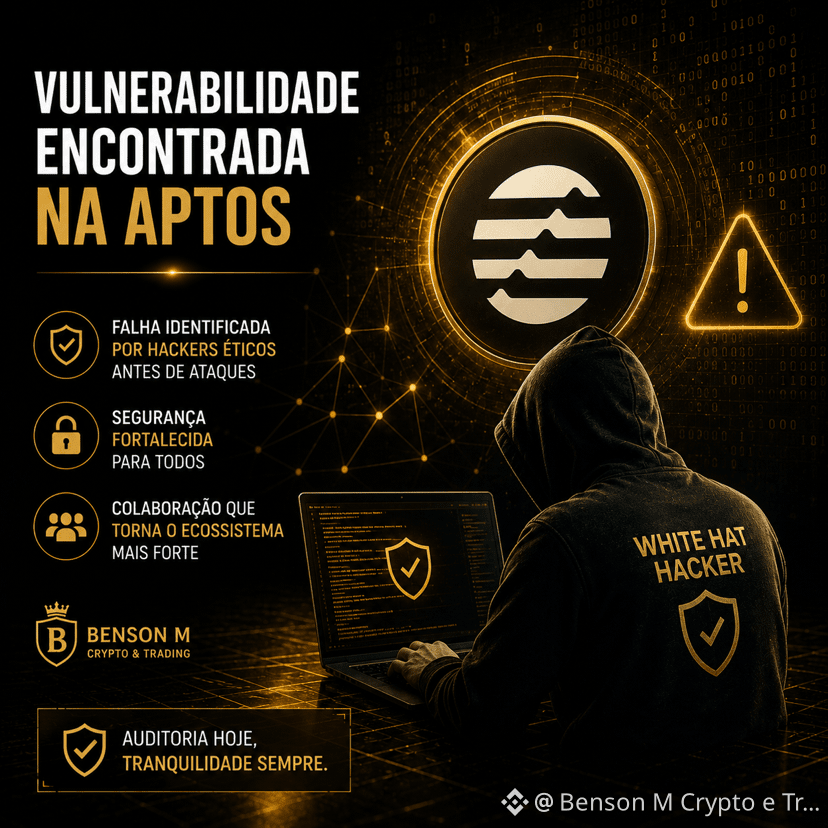
🔒🚨 #Hackers يحدد الخبراء الأخلاقيون ثغرة في بلوكتشين Aptos.
اكتشف الباحثون هذا الخلل قبل أن يتسبب في أضرار للمستخدمين.
يساعد هذا النوع من عمليات التدقيق في تعزيز أمان النظام البيئي ويُبرز أهمية التعاون بين المطورين والمتخصصين في الأمن السيبراني.
يظل الأمان أحد ركائز سلاسل الكتل الحديثة.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
اكتشف الباحثون هذا الخلل قبل أن يتسبب في أضرار للمستخدمين.
يساعد هذا النوع من عمليات التدقيق في تعزيز أمان النظام البيئي ويُبرز أهمية التعاون بين المطورين والمتخصصين في الأمن السيبراني.
يظل الأمان أحد ركائز سلاسل الكتل الحديثة.
#Aptos #Blockchain #Crypto #CyberSecurity #Markets
131
·
--
صاعد
#hackers استغل Kelp DAO, جسر LayerZero ، صك 116,500 رمز rs$ETH غير المدعوم بقيمة 292 مليون دولار. شملت الهجمة التلاعب في بنية RPC في تكوين DVN 1-of-1.
$ETH
{spot}(ETHUSDT)
#KelpDAOFacesAttack
#hackers استغل Kelp DAO, جسر LayerZero ، صك 116,500 رمز rs$ETH غير المدعوم بقيمة 292 مليون دولار. شملت الهجمة التلاعب في بنية RPC في تكوين DVN 1-of-1.
$ETH
#KelpDAOFacesAttack
$ETH
#KelpDAOFacesAttack
185
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#EarningsSeason
54,386 مشاهدات
491 يقومون بالنقاش
2
#JapanFSABacksFourthStablecoinTradeSettlementPilot
716 مشاهدات
69 يقومون بالنقاش
3
#BitgetHackerFailsToMoveStolenFunds
5,238 مشاهدات
202 يقومون بالنقاش
4
#BitMineETHHoldingsTop6Million
8,675 مشاهدات
375 يقومون بالنقاش
5
#StrategyAdds1666BTCHoldingsReach847666
7,845 مشاهدات
271 يقومون بالنقاش
6
#NvidiaApproves$150BBuyback
3,104 مشاهدات
60 يقومون بالنقاش
7
#OpenAIDelaysGPT6.1OverSafetyIssues
20,362 مشاهدات
589 يقومون بالنقاش
8
#AMDToAcquireWorldLabsFor$8.2B
1,561 مشاهدات
50 يقومون بالنقاش
9
#AnthropicIPOProspectusCouldValueItOver$2T
5,150 مشاهدات
74 يقومون بالنقاش
10
#HackersDrainOver12.4MXRPFromDCENTWallets
37,208 مشاهدات
670 يقومون بالنقاش