

#electrum
electrum
10,429 مشاهدات
73 يقومون بالنقاش
رائج
جديد

🔐 هل يمكن أن يؤدي تسريع معاملة باستخدام Electrum إلى تحويل أموالك إلى مخترق؟
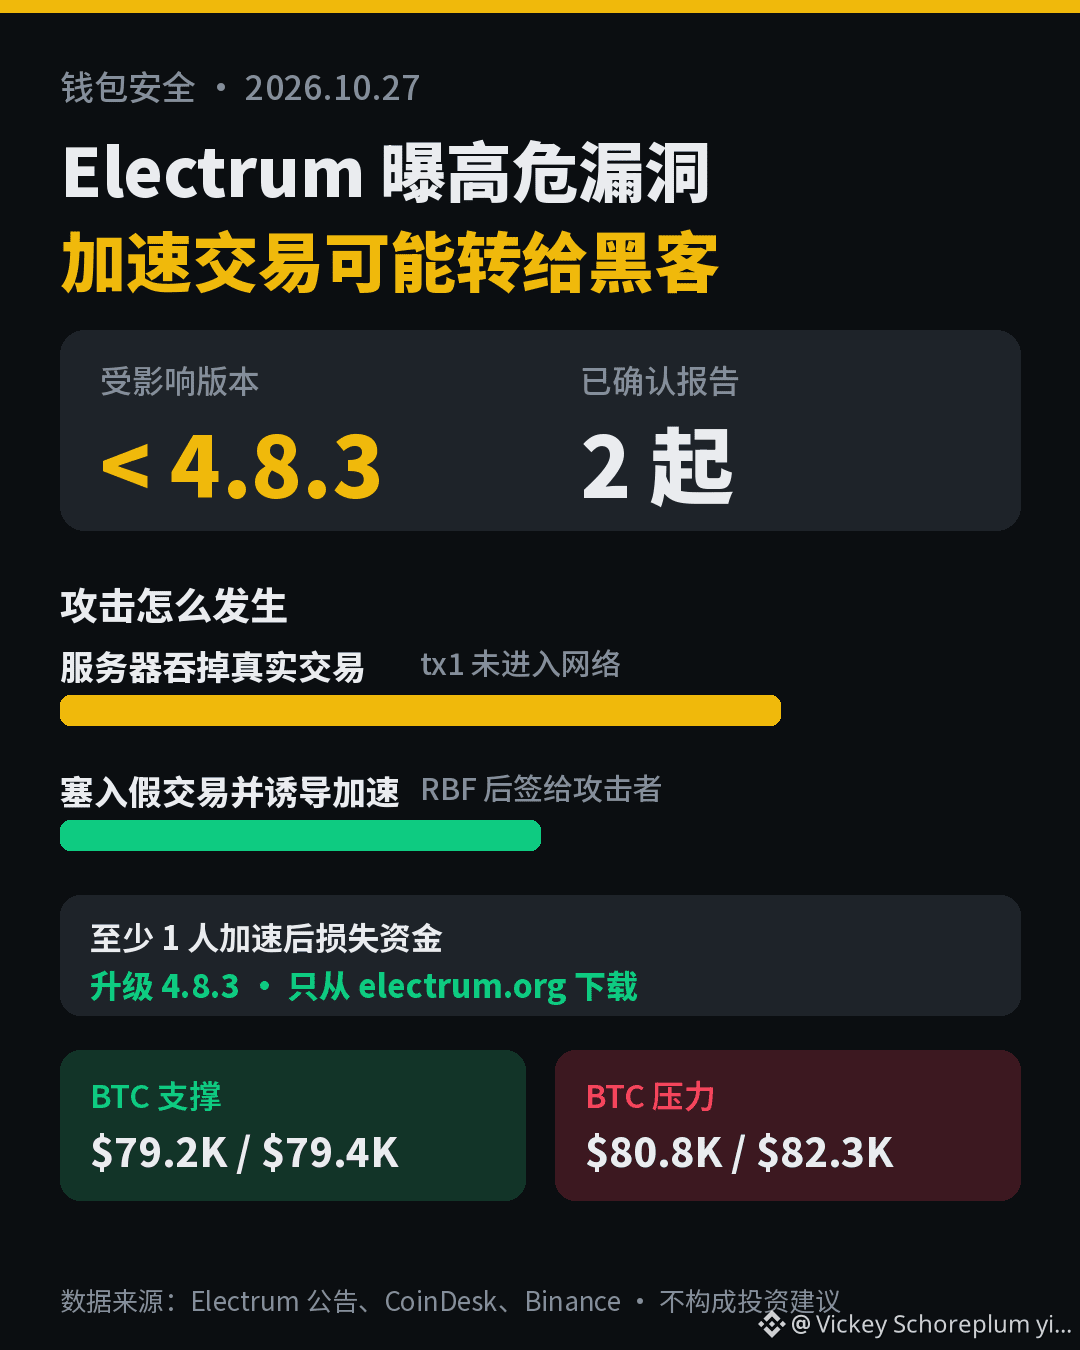
أصدر Electrum، محفظة بيتكوين العريقة، تحديثًا أمنيًا 4.8.3 في 24 أكتوبر، لإصلاح ثغرة خطيرة: إذ يمكن لخادم خبيث «ابتلاع» المعاملة التي بثثتها للتو، وعرض معاملة مزيفة في المحفظة يكون فيها عنوان الاستلام مستبدلًا. وإذا نقرت على خيار التسريع عبر RBF، فستوقّع المحفظة معاملة حقيقية تُحوّل الأموال إلى المهاجم.
📋 كيف يحدث الهجوم؟
• تبثّ tx1، لكن الخادم الخبيث لا يمررها، فلا تدخل المعاملة الحقيقية شبكة بيتكوين أصلًا
• يرسل الخادم إلى المحفظة معاملة متعارضة tx2: يُستبدل عنوان الاستلام بعنوان المهاجم، وتكون التوقيعات غير صالحة، لكن الإصدارات القديمة لا تتحقق منها
• رسوم المعاملة المزيفة تساوي 0، فتبدو وكأنها «عالقة»، ما يدفعك إلى تسريعها
• ما إن تسرّعها، حتى يوقّع Electrum معاملة صالحة، وتُحوّل الأموال إلى المهاجم
⚠️ وقع بعض المستخدمين ضحية للهجوم بالفعل
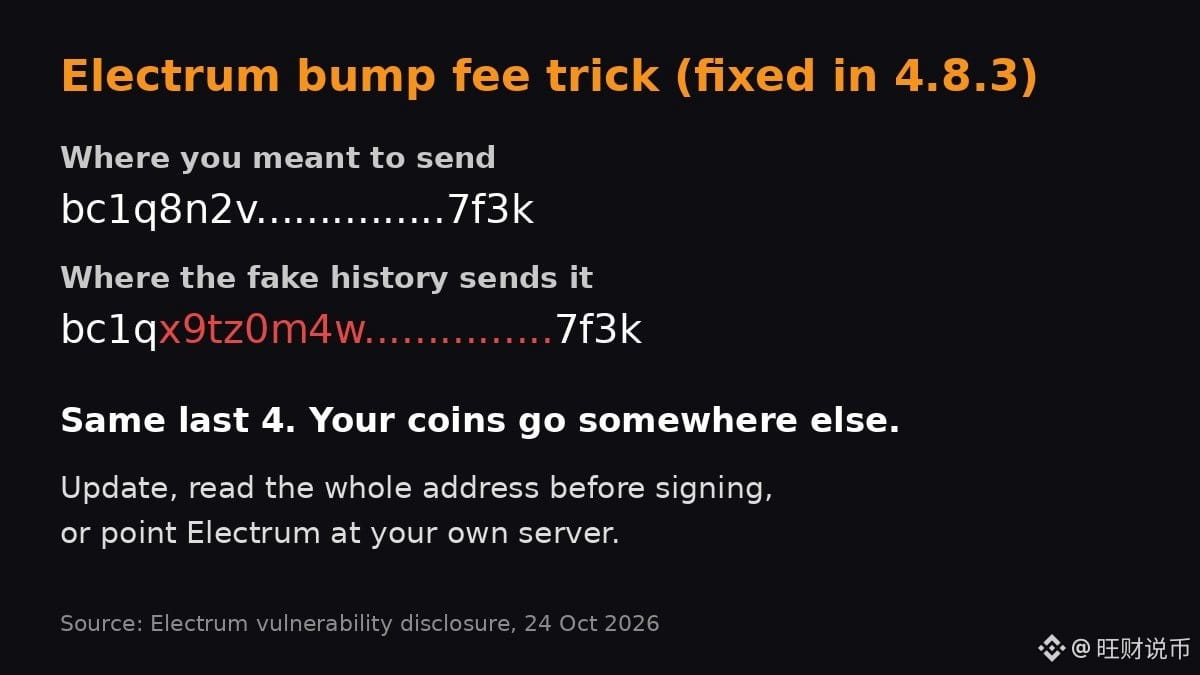
تلقى المطورون بلاغين من مستخدمين (في 11 أكتوبر و18 أكتوبر)، وخسر أحدهم أموالًا بعد تسريع معاملة مزيفة. كما أن آخر 4 أرقام من عنوان المهاجم تطابق آخر 4 أرقام من العنوان الحقيقي، لذا يصعب اكتشاف الأمر بمجرد النظر إلى أول العنوان وآخره. ولم يُكشف عن إجمالي الخسائر.
🛡️ ما الذي ينبغي فعله؟
• جميع الإصدارات السابقة لـ 4.8.3 متأثرة. حدّث إلى 4.8.3، ونزّله من electrum.org فقط
• تحقّق بعناية من كل عنوان ومبلغ في المخرجات قبل التسريع (RBF)
• المستخدمون الذين يتصلون بخوادم يثقون بها فقط (مثل العقد التي يديرونها بأنفسهم) غير متأثرين
📊 التأثير على السوق
هذه مشكلة في برنامج المحفظة، وليست ثغرة في بروتوكول بيتكوين، لذا فإن تأثيرها على BTC نفسه محدود. يبلغ سعر BTC حاليًا نحو 79,800 دولار، بانخفاض يقارب 0.5% خلال 24 ساعة. المستويات الرئيسية: الدعم عند 79,200–79,400 دولار (أدنى مستويات الأيام القليلة الماضية)، والمقاومة عند 80,800 / 82,300 دولار.
هل تتحقق من العناوين بالكامل قبل تسريع المعاملة؟ شاركونا آراءكم في التعليقات 👇
👉 تداول BTC: https://www.binance.com/zh-CN/trade/BTC_USDT
#Electrum #比特币钱包 #钱包安全 #BTC
⚠️ ما سبق لا يُعد نصيحة استثمارية. يُرجى الانتباه إلى المخاطر.
90

·
--
عرض الترجمة
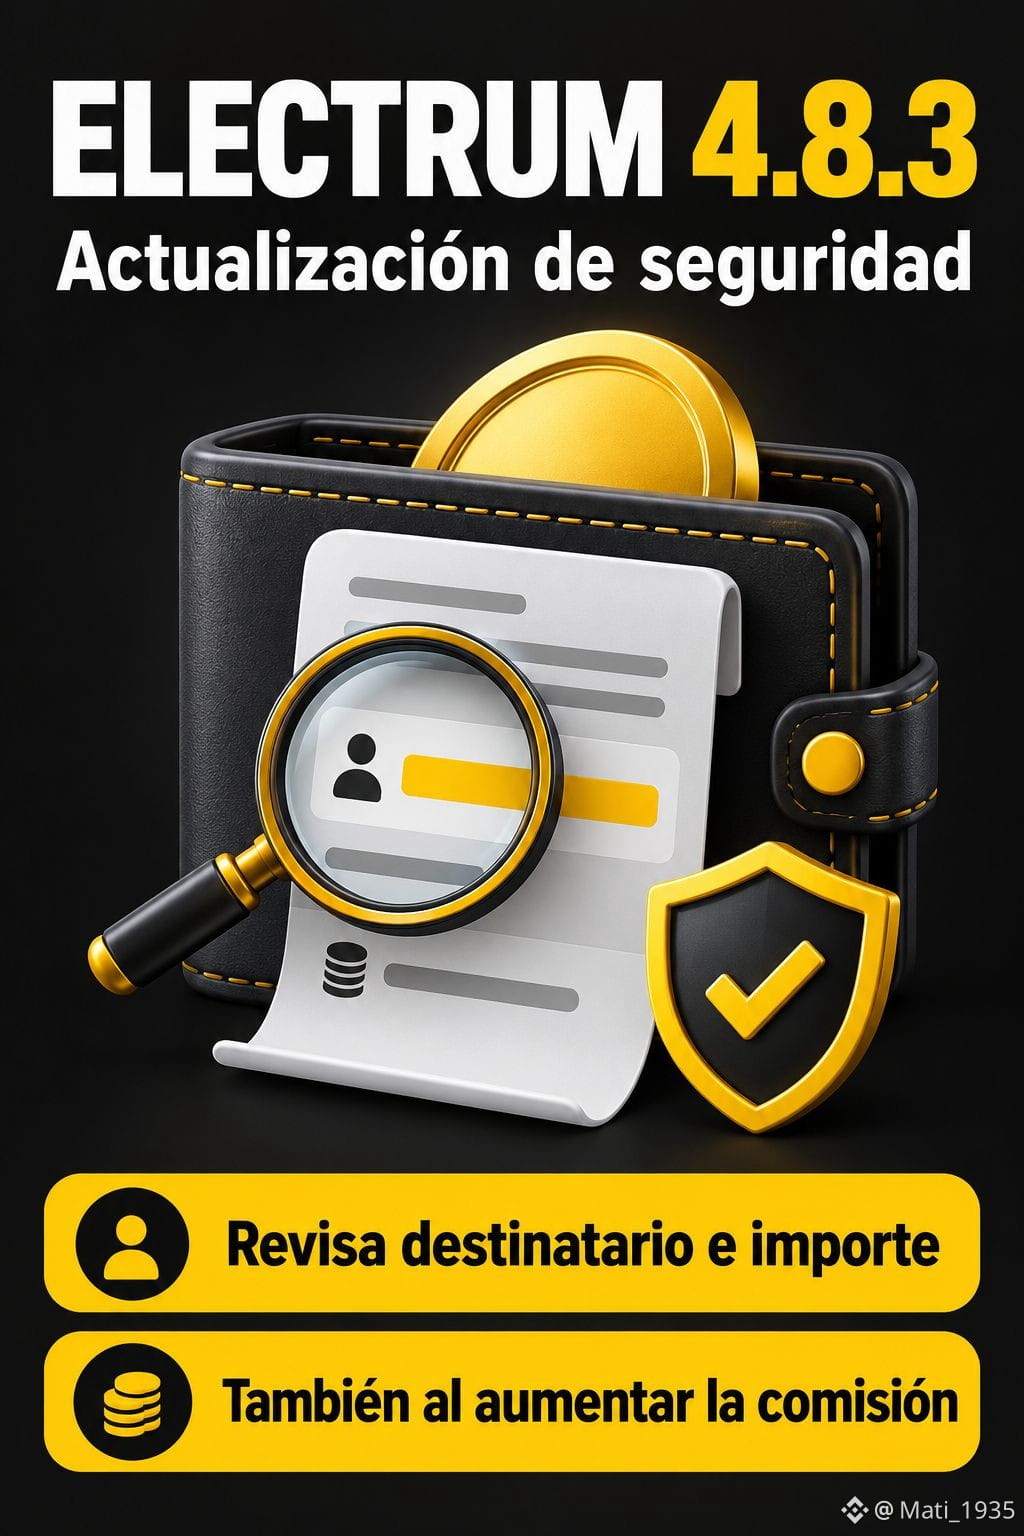
Electrum 4.8.3 corrige un fallo al aumentar comisiones
El 24 de octubre se publicaron el aviso de seguridad y los instaladores corregidos. Afecta a versiones anteriores a 4.8.3 conectadas a servidores maliciosos.
Un servidor podía mostrar un pago pendiente con el destinatario alterado. Al aumentar manualmente la comisión mediante RBF y firmar, el usuario podía autorizar ese destino. Los desarrolladores recibieron dos reportes; uno incluyó pérdida de fondos, sin monto divulgado.
El parche comprueba firmas de las entradas pertenecientes a la billetera en transacciones sin confirmar. No convierte el cliente en un nodo completo. Según el aviso, quienes usan servidores de confianza no están afectados por este ataque.
La recomendación es actualizar desde electrum.org, verificar la firma del instalador y revisar destinatario e importe antes de firmar, incluso al modificar una comisión.
Binance Spot, 26 de octubre, 19:53 UTC: BTC cotiza a 80.006,85 USDT (-0,736% en 24h) y 79.909,19 USDC (-0,749%). Son dos mercados con distintas monedas de cotización.
Lectura de mercado: estas variaciones no prueban una reacción al incidente. La seguridad de la billetera y la volatilidad son riesgos distintos. El parche reduce una exposición concreta; no garantiza conservar el valor de BTC ni elimina todos los riesgos de autocustodia.
$BTC $USDT $USDC
Contenido Educativo. No asesoramiento financiero.
#Bitcoin #Electrum #Seguridad #Autocustodia #Billeteras
27

·
--
أردت تسريع التحويل، فحوّلته إلى مخترق: Electrum تصلح ثغرةقد يؤدي استخدام محفظة خفيفة لتوفير الوقت، ثم الاتصال بخادم خاطئ والضغط على «إضافة رسوم»، إلى انتقال $BTC إلى عنوان شخص آخر.
كشفت محفظة بيتكوين العريقة Electrum رسميًا أن الخوادم الخبيثة قد تبتلع المعاملة التي بثثتها للتو، ثم تُدرج سجلًا زائفًا لمعاملة غير مؤكدة؛ إذ يُعدَّل عنوان الإخراج ليطابق آخر أربعة أحرف من العنوان الأصلي، من دون التحقق من التوقيع حينها. قد تظن أنك تسرّع المعاملة بإجراء RBF اعتيادي، لكن نقرة واحدة تعني أنك وقّعت بنفسك لصالح المهاجم. ورد في أكتوبر بلاغان من مستخدمين، وقد خسر أحدهما عملاته بالفعل؛ وقالت الشركة إن خوادمًا تستخدم هذه الحيلة موجودة بالفعل في البرية. ولم يُكشف عن المبلغ.
أردت تسريع التحويل، فحوّلته إلى مخترق: Electrum تصلح ثغرة
قد يؤدي استخدام محفظة خفيفة لتوفير الوقت، ثم الاتصال بخادم خاطئ والضغط على «إضافة رسوم»، إلى انتقال $BTC إلى عنوان شخص آخر.
كشفت محفظة بيتكوين العريقة Electrum رسميًا أن الخوادم الخبيثة قد تبتلع المعاملة التي بثثتها للتو، ثم تُدرج سجلًا زائفًا لمعاملة غير مؤكدة؛ إذ يُعدَّل عنوان الإخراج ليطابق آخر أربعة أحرف من العنوان الأصلي، من دون التحقق من التوقيع حينها. قد تظن أنك تسرّع المعاملة بإجراء RBF اعتيادي، لكن نقرة واحدة تعني أنك وقّعت بنفسك لصالح المهاجم. ورد في أكتوبر بلاغان من مستخدمين، وقد خسر أحدهما عملاته بالفعل؛ وقالت الشركة إن خوادمًا تستخدم هذه الحيلة موجودة بالفعل في البرية. ولم يُكشف عن المبلغ.
كشفت محفظة بيتكوين العريقة Electrum رسميًا أن الخوادم الخبيثة قد تبتلع المعاملة التي بثثتها للتو، ثم تُدرج سجلًا زائفًا لمعاملة غير مؤكدة؛ إذ يُعدَّل عنوان الإخراج ليطابق آخر أربعة أحرف من العنوان الأصلي، من دون التحقق من التوقيع حينها. قد تظن أنك تسرّع المعاملة بإجراء RBF اعتيادي، لكن نقرة واحدة تعني أنك وقّعت بنفسك لصالح المهاجم. ورد في أكتوبر بلاغان من مستخدمين، وقد خسر أحدهما عملاته بالفعل؛ وقالت الشركة إن خوادمًا تستخدم هذه الحيلة موجودة بالفعل في البرية. ولم يُكشف عن المبلغ.
171

·
--
يُصلح Electrum 4.8.3 فخًا لرفع الرسوم عبر خادم خبيث، عالي الخطورة، كُشف عنه في 24 أكتوبر 2026.
في 24 أكتوبر 2026، أصدرت Electrum الإصدار 4.8.3 (الإشعار GHSA-6jp4-8v48-cc5v). يمكن لخادم Electrum خبيث ابتلاع معاملة $BTC tx بُثّت للتو، وعرض دفعة مزيفة متضاربة وغير مؤكدة لصالح المهاجم — إذ لم تكن الإصدارات الأقدم تتحقق من تلك التوقيعات غير الصالحة. إذا رفع المستخدم الرسوم للمعاملة المزيفة باستخدام RBF، فسيوقّع دفعة حقيقية للمهاجم. كانت بعض الخوادم تستغل هذه الثغرة بالفعل؛ وقد أبلغ عنها مستخدمان، وخسر أحدهما أمواله. كما عبث المهاجمون بآخر أربعة أحرف من عنوان الوجهة ليبدو مشابهًا.
حدّث إلى الإصدار 4.8.3 أو إصدار أحدث — فجميع الإصدارات الأقدم متأثرة. يتحقق الإصلاح من التوقيعات على المدخلات التي تملكها المحفظة لمعاملات مجمّع المعاملات قبل إضافتها إلى السجل. نزّل البرنامج من electrum.org فقط، وتحقق من التوقيعات. إلى أن تحدّث، تحقّق من عنوان الوجهة كاملًا والمبلغ قبل أي رفع للرسوم. مستخدمو الخوادم الموثوقة أو التي يشغّلونها بأنفسهم أقل عرضة للخطر؛ ومع ذلك، لا تزال المعاملات الواردة غير المؤكدة لا تخضع للتحقق الكامل.
#Bitcoin #Electrum #CryptoSecurity #المحفظة
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.
{spot}(BTCUSDT)
يُصلح Electrum 4.8.3 فخًا لرفع الرسوم عبر خادم خبيث، عالي الخطورة، كُشف عنه في 24 أكتوبر 2026.
في 24 أكتوبر 2026، أصدرت Electrum الإصدار 4.8.3 (الإشعار GHSA-6jp4-8v48-cc5v). يمكن لخادم Electrum خبيث ابتلاع معاملة $BTC tx بُثّت للتو، وعرض دفعة مزيفة متضاربة وغير مؤكدة لصالح المهاجم — إذ لم تكن الإصدارات الأقدم تتحقق من تلك التوقيعات غير الصالحة. إذا رفع المستخدم الرسوم للمعاملة المزيفة باستخدام RBF، فسيوقّع دفعة حقيقية للمهاجم. كانت بعض الخوادم تستغل هذه الثغرة بالفعل؛ وقد أبلغ عنها مستخدمان، وخسر أحدهما أمواله. كما عبث المهاجمون بآخر أربعة أحرف من عنوان الوجهة ليبدو مشابهًا.
حدّث إلى الإصدار 4.8.3 أو إصدار أحدث — فجميع الإصدارات الأقدم متأثرة. يتحقق الإصلاح من التوقيعات على المدخلات التي تملكها المحفظة لمعاملات مجمّع المعاملات قبل إضافتها إلى السجل. نزّل البرنامج من electrum.org فقط، وتحقق من التوقيعات. إلى أن تحدّث، تحقّق من عنوان الوجهة كاملًا والمبلغ قبل أي رفع للرسوم. مستخدمو الخوادم الموثوقة أو التي يشغّلونها بأنفسهم أقل عرضة للخطر؛ ومع ذلك، لا تزال المعاملات الواردة غير المؤكدة لا تخضع للتحقق الكامل.
#Bitcoin #Electrum #CryptoSecurity #المحفظة
أجرِ بحثك بنفسك. هذه ليست نصيحة مالية.

35

·
--
قد لا تكون تلك «الحوالة التي أرسلتها للتو» في سجل المحفظة من إرسالك أصلًا.
في 24 أكتوبر، أصدرت محفظة بيتكوين المكتبية العريقة Electrum الإصدار 4.8.3، لإصلاح ثغرة خطيرة استُغلت بالفعل. عند اتصال الإصدارات السابقة لـ 4.8.3 بخادم خبيث، كان بإمكان الخادم استبدال معاملتك التي بثثتها للتو بمعاملة مزيفة متضاربة، بحيث تتطابق آخر أربعة أرقام من عنوان الاستلام مع عنوان المستلم الحقيقي تمامًا. وعندما يرى المستخدم أن المعاملة تأخرت في التأكيد، ثم يضغط على «زيادة الرسوم لتسريع المعاملة» (RBF)، تعيد المحفظة توقيع المعاملة المزيفة، فتذهب العملات مباشرة إلى المهاجم. وقد أبلغ مستخدمون بالفعل عن خسارة أموالهم.
من منظور هندسي:
· لا تحتفظ المحافظ الخفيفة ببيانات سلسلة الكتل كاملةً، لذا فإن سجل المعاملات والمعاملات غير المؤكدة هي أمور «يخبرها» بها الخادم؛
· لم تكن الإصدارات القديمة تتحقق من توقيع المعاملات غير المؤكدة، بل كانت تعرض أي شيء يرسله الخادم؛
· تقوم آلية RBF بإعادة التوقيع استنادًا إلى «المعاملة الحالية». وإذا كان الأساس مزيفًا، فستنتج عنها المعاملة التي يريدها المهاجم؛
· إصلاح الإصدار 4.8.3 هو إضافة هذه الخطوة: التحقق من توقيع المعاملة غير المؤكدة أولًا، ثم الوثوق بها.
أربع نصائح للمستثمرين الأفراد:
1) إذا كنت تستخدم Electrum، فحدّثها إلى الإصدار 4.8.3، ونزّلها من الموقع الرسمي فقط، وتحقق من التوقيع؛
2) تحقّق من العنوان كاملًا؛ فـ«أول أربعة أرقام وآخر أربعة» لا تكفي لمواجهة هجوم موجّه؛
3) إذا علقت المعاملة، فتحقّق من حالتها الفعلية عبر مستكشف كتل، ولا تكتفِ بما تعرضه المحفظة؛
4) إذا كان لديك رصيد كبير، فشغّل عقدتك بنفسك؛ فالخادم العام هو صاحب الكلمة الأخيرة فيما يعرضه لك من بيانات.
عادةً لا أُلحّ كثيرًا في السؤال عن «السجل» لدى الفتيات الجميلات، لكنني أتحقق من توقيع كل معاملة في سجل المحفظة 😏
#链上安全 #比特币钱包 #Electrum
必备小神器888:
轻钱包连公共服务器等于把广播权交人,别只对末四位,升4.8.3并核对全地址。
1
1
1.8k

·
--
مقالة
عرض الترجمة
补丁已放两天,未升4.8.3加费却仍可能失窃?官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
补丁已放两天,未升4.8.3加费却仍可能失窃?
官方4.8.3补丁10月24日已公开,低于该版本的Electrum用户点RBF加手续费,却仍可能把有效签名交给攻击者。
漏洞路径是:恶意服务器吞掉刚广播的合法交易,塞进一笔签名无效的冲突假单;本地历史只显示假单。用户以为卡单去加费,等于给假收款地址补上有效签名,币就被签走。官方顾问确认野外已有服务器在做;两起用户报告里,至少一起是bump_fee后失窃。缓解很直白——升级到4.8.3;未升级前,每次签名(含加费)核对完整收款地址与金额,别只盯末几位;自建或可信服务器不受影响;下载只认electrum.org并验GPG。
币安BTC约80278,OKX约80269,双所现货锚一下当日盘面,和钱包签名风险分开看。
#Electrum修复4.8.3前版本高危漏洞 #Electrum #钱包安全 #BTC
补丁已经放了两天,旧版加费却仍可能失窃——你升级了,还是还在核对完整地址?
实时查看:https://www.coinboss.com/currencies/BTC
91

·
--
صاعد
#ElectrumWalletBugLetRogueServersStealFunds
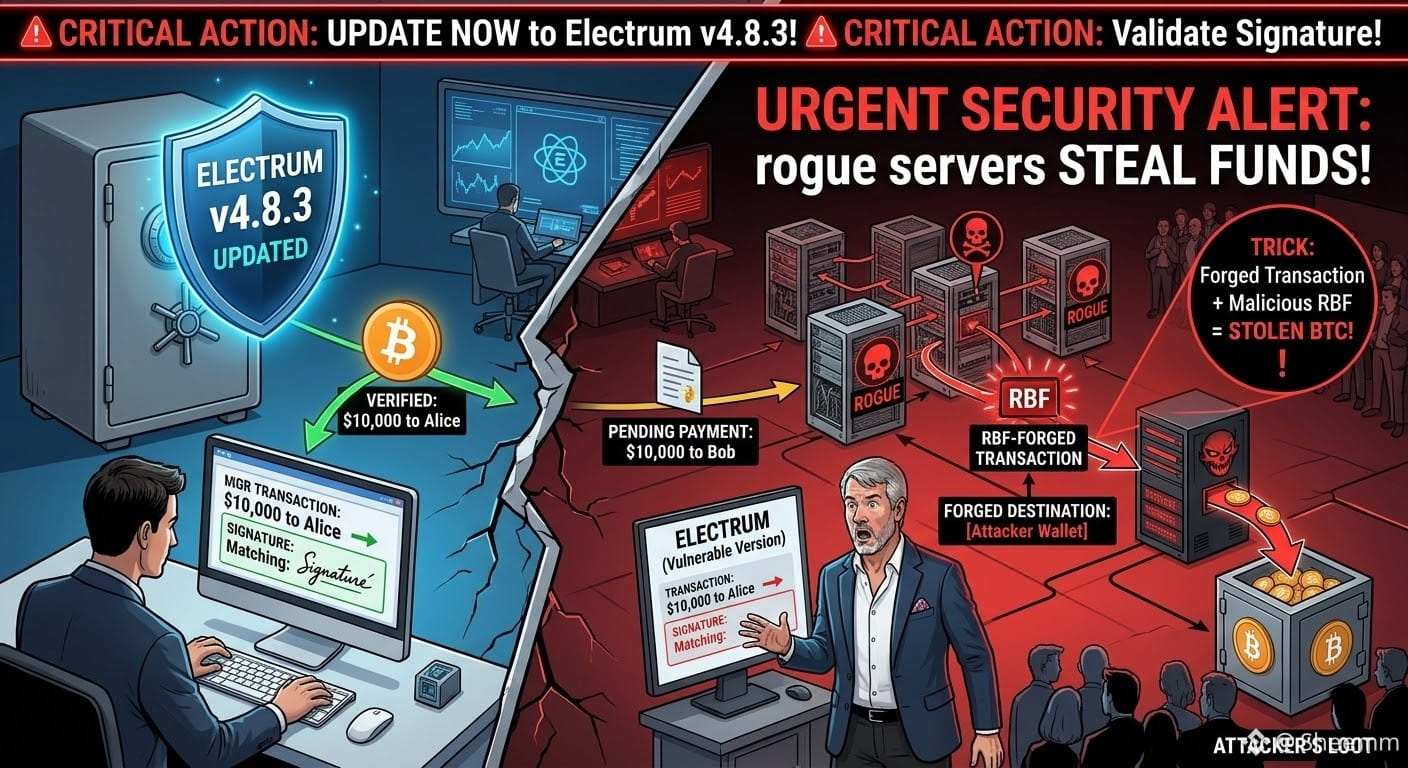
⚠️ تنبيه أمني عاجل لمستخدمي محفظة Electrum!
تتيح ثغرة خطيرة في الإصدارات القديمة من Electrum للخوادم المارقة استغلال ميزة الاستبدال برسوم أعلى (RBF). فعندما يحاول المستخدمون تسريع دفعة معلّقة، يمكن للعُقد الخبيثة استبدال المعاملات بمعاملات مزوّرة، وخداع الضحايا لحملهم على الموافقة على دفع الأموال للمهاجمين.
⚡️ الإجراء المطلوب:
حدّث تطبيقك إلى الإصدار v4.8.3 فورًا! يضيف التصحيح تحققًا بالغ الأهمية من التوقيعات في المعاملات غير المؤكدة. تحقّق جيدًا من عناوين المستلمين قبل بث المعاملات!
$BNB
{future}(BNBUSDT)
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
#ElectrumWalletBugLetRogueServersStealFunds
⚠️ تنبيه أمني عاجل لمستخدمي محفظة Electrum!
تتيح ثغرة خطيرة في الإصدارات القديمة من Electrum للخوادم المارقة استغلال ميزة الاستبدال برسوم أعلى (RBF). فعندما يحاول المستخدمون تسريع دفعة معلّقة، يمكن للعُقد الخبيثة استبدال المعاملات بمعاملات مزوّرة، وخداع الضحايا لحملهم على الموافقة على دفع الأموال للمهاجمين.
⚡️ الإجراء المطلوب:
حدّث تطبيقك إلى الإصدار v4.8.3 فورًا! يضيف التصحيح تحققًا بالغ الأهمية من التوقيعات في المعاملات غير المؤكدة. تحقّق جيدًا من عناوين المستلمين قبل بث المعاملات!
$BNB
#ElectrumWalletBugLetRogueServersStealFunds #CryptoSecurity #Electrum
3
636

·
--
🎯 ثغرة في محفظة قديمة: مع RBF، نقرة واحدة وقد تطير أموالك
📰 ثغرة في Electrum: خوادم خبيثة تنتحل صفة معاملات غير مؤكدة. عندما تضغط لزيادة الرسوم، فأنت في الواقع توقّع لها أمر دفع. وقد خسر بعض المستخدمين أموالهم بالفعل؛ ولم تُصلح المشكلة إلا في الإصدار 4.8.3
💬 وقعت محفظة عريقة ضحية نموذج الثقة الخاص بها. والأخطر أن آخر أربعة أرقام من العنوان المزيّف عُبث بها أيضًا، فلا يمكن تمييزها بالعين المجردة. سارِع إلى التحديث
🏷️ #Electrum #钱包安全 #RBF #بيتكوين

صادفت للتو تقرير CoinDesk اليوم، وكدت أُصاب بالذعر: كُشفت أخيرًا تفاصيل ثغرة الإصدار 4.8.3 في محفظة Electrum القديمة للبيتكوين — واتضح أن سرقة عملاتك لا تتطلب اختراق مفتاحك الخاص، بل يكفي أن تضغط على «تسريع».
تسير الحيلة كالتالي: يستبدل الخادم الخبيث أولًا معاملتك التي لم تُؤكَّد بعد بمعاملة مزيفة. لا رسوم على المعاملة المزيفة، وتبدو كأنها عالقة فحسب؛ وما إن تضغط على «تسريع»، حتى توقّع المحفظة تلك المعاملة المزيفة وكأنها حقيقية، فتذهب العملات مباشرة إلى جيب المخترق. والأخطر أن آخر 4 أرقام في عنوان المخترق تطابق تمامًا آخر 4 أرقام في العنوان الحقيقي، فلا يمكنك تمييزهما بمجرد إلقاء نظرة.
ورد بلاغان في أكتوبر: الحالة الأولى يوم 11 لم تُفقد فيها عملات، أما الحالة الثانية يوم 18 فشهدت خسارة فعلية، ولم تُعلن الجهات الرسمية عن المبلغ. إن لم تكن قد حدّثت إلى 4.8.3 بعد، أو ما زلت تتصل بخوادم مجهولة، فاعتبر نفسك معنيًا بهذا التحذير.
اختر أحد الخيارين في التعليقات: A حدّثت من زمان ولا أشعر بالقلق إطلاقًا، B عرفت بالأمر للتو وسأحدّث الآن — هل أنت في أمان أم في ورطة؟
$BTC $ETH $SOL #Electrum #比特币 #أمان_المحفظة
5
·
--
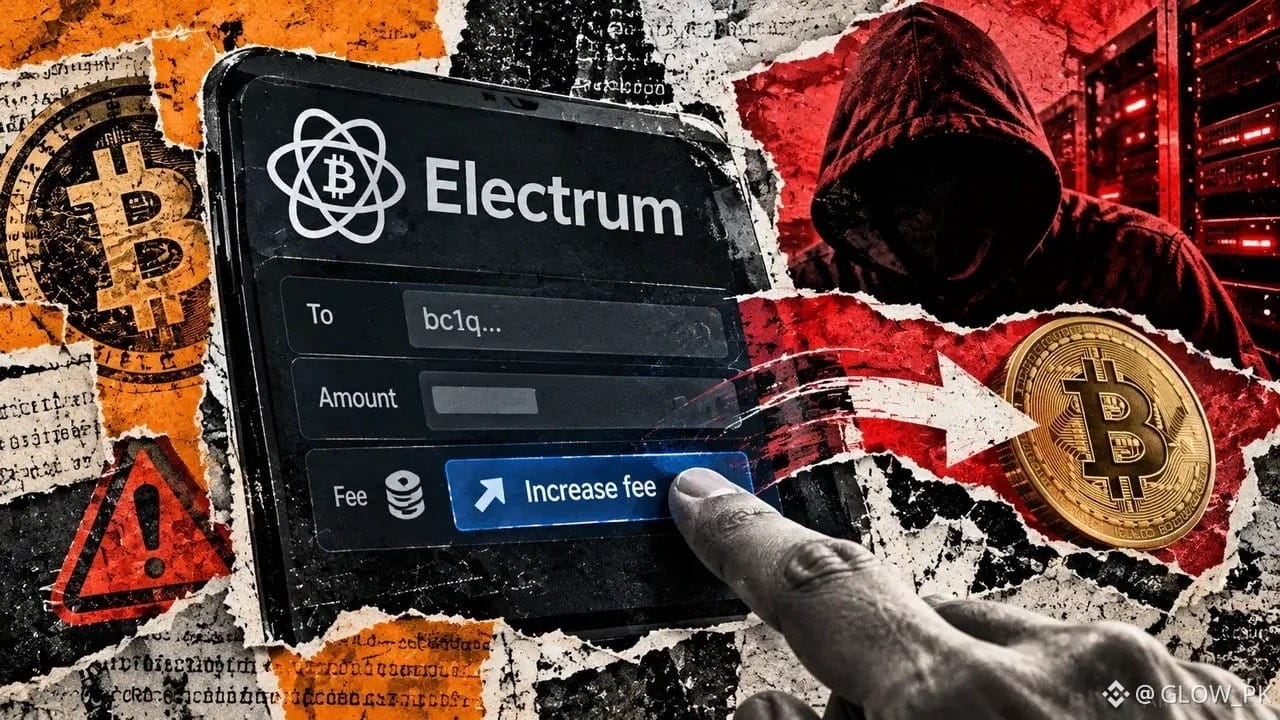
🚨 تنبيه أمني بشأن بيتكوين: إلكتروم تعالج ثغرة خطيرة في المحفظة!
تُذكّرنا ثغرة حديثة في محفظة إلكتروم بجدية بأن أمن العملات المشفرة يتجاوز مجرد حماية المفاتيح الخاصة.
استغل المهاجمون خللًا سمح لخوادم خبيثة بإعادة توجيه مدفوعات بيتكوين عندما كان المستخدمون يزيدون رسوم المعاملات يدويًا. وأُفيد بأن مستخدمًا واحدًا على الأقل خسر أمواله.
عالجت إلكتروم المشكلة في الإصدار 4.8.3، الذي يتحقق من التوقيعات على المدخلات المملوكة للمحفظة لمنع هذا النوع من التلاعب.
💡 خلاصة ما تعلمته: لا تفترض أبدًا أن أموالك آمنة تمامًا لمجرد أن مفاتيحك الخاصة لا تزال محمية. فبرامج المحافظ والتحقق من المعاملات والتحديثات في الوقت المناسب لا تقل أهمية.
إذا كنت تستخدم إلكتروم، فحدّثها إلى الإصدار 4.8.3 وتحقق بعناية من معاملاتك قبل تأكيدها.
في عالم العملات المشفرة، قد يكلفك خطأ أمني صغير أموالًا حقيقية. احمِ أصولك قبل وقوع المشكلة. 🔐
$BULLA $ARIA $DOOD
#Bitcoin #BTC #CryptoSecurity #Electrum #CryptoNews
5
523

·
--
【موجز السوق】بنقرة واحدة لتسريع المعاملة، وقد ينتهي المطاف بعملة بيتكوين في محفظة أحد المخترقين. أعلنت Electrum في 24 أكتوبر: خوادم خبيثة تحتجز المعاملة الحقيقية وتستبدل بها معاملة مزيفة تُحوّل الأموال إلى المهاجم؛ الإصدارات القديمة لا تتحقق من التوقيع غير المؤكد، ولا تعرض سوى المعاملة المزيفة. وعندما تستخدم RBF لزيادة الرسوم، توقّع المعاملة المزيفة فتصبح حقيقية. تعرّض مستخدمون للهجوم في 18 أكتوبر، وقد عالج الإصدار 4.8.3 المشكلة. حدّث البرنامج أولاً، ثم تحقّق من العنوان.
هل ما زلت تستخدم الخادم الافتراضي لتحويل العملات؟
$BTC $ETH $SOL
#比特币 #Electrum #أمان المحفظة
(المصدر: ABMedia)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لمعلومات السوق، ولا تُعدّ نصيحة استثمارية؛ الاستثمار ينطوي على مخاطر، لذا توخَّ الحذر عند دخول السوق.
هل ما زلت تستخدم الخادم الافتراضي لتحويل العملات؟
$BTC $ETH $SOL
#比特币 #Electrum #أمان المحفظة
(المصدر: ABMedia)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لمعلومات السوق، ولا تُعدّ نصيحة استثمارية؛ الاستثمار ينطوي على مخاطر، لذا توخَّ الحذر عند دخول السوق.
278
·
--
أضفتُ رسومًا لتسريع وصول البيتكوين، لكن المال انتهى مباشرةً في يد مخترق.
تُعدّ Electrum واحدة من أقدم محافظ البيتكوين. وما حدث هذه المرة لم يكن بسبب سرقة المفتاح الخاص، بل بسبب زر «التسريع» الذي أوقع المستخدمين في الفخ.
إنها محفظة خفيفة لا تحتفظ بنسخة كاملة من بيانات سلسلة الكتل، بل تعتمد على الاتصال بعُقد عامة خارجية للتحقق من المعاملات. وهنا تكمن المشكلة: الإصدارات القديمة لم تكن تتحقق من توقيعات المعاملات غير المؤكدة، وكانت تصدّق كل ما تعرضه عليها العقدة.
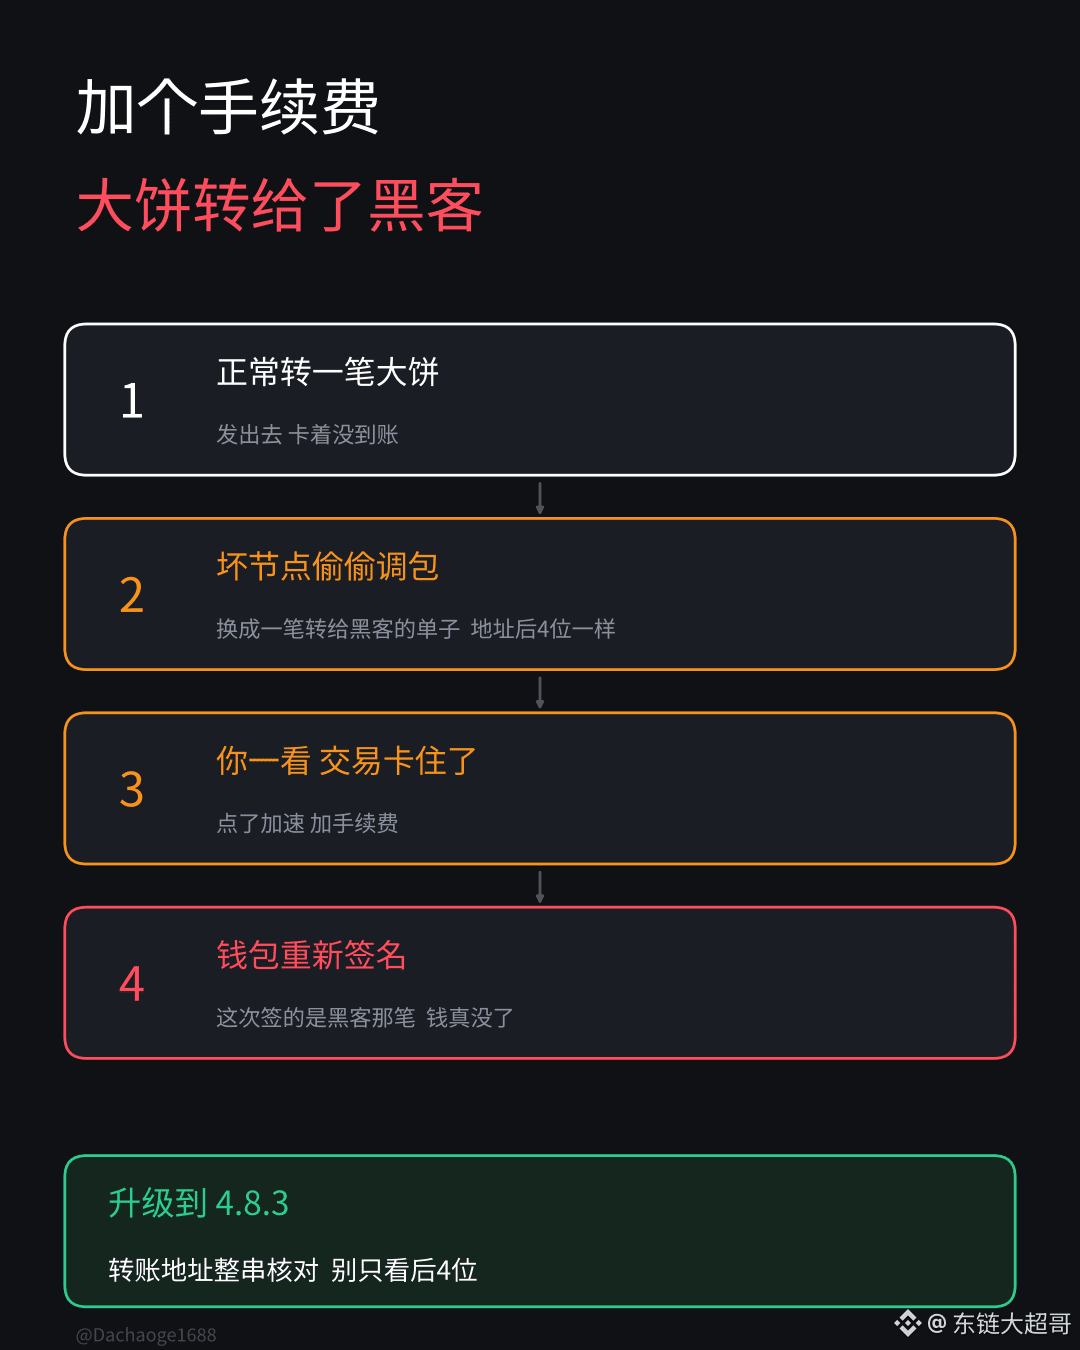
أنشأ المخترق عقدة خبيثة خاصة به، وكان يستبدل المعاملة خفيةً عندما تحوّل الأموال. حجب معاملتك الحقيقية ولم يبثّها، بينما عرضت المحفظة معاملة مزيفة تحوّل الأموال إليه. وكانت آخر أربعة أحرف من عنوان المستلِم مطابقة تمامًا لما أردت التحويل إليه، كما ضبط رسوم المعاملة على صفر عمدًا، ليبدو الأمر وكأنها عالقة.
وعندما رأيت أن المعاملة عالقة، ضغطت على «تسريع» وأضفت رسومًا. أعادت المحفظة توقيع المعاملة، لكن هذه المرة وقّعت معاملة المخترق، فاختفى المال فعلًا.
في 11 أكتوبر، أبلغ أحدهم عن استبدال معاملته، وفي 18 أكتوبر تأكد أن أموال أحد المستخدمين اختفت بعد إضافة الرسوم. ولم تصدر الجهة الرسمية الإصلاح إلا في 24 أكتوبر، بالإصدار 4.8.3، بعد تأخير دام نحو أسبوعين.
إذا كنت تستخدم Electrum، فسارع إلى التحديث إلى الإصدار 4.8.3، ونزّله من الموقع الرسمي فقط. تحقّق من عنوان التحويل كاملًا، ولا تكتفِ بالنظر إلى آخر بضعة أحرف.
لم تؤثر هذه الحادثة كثيرًا في سعر البيتكوين، الذي يبلغ الآن نحو 79.5 ألفًا. ولم تعلن الجهة الرسمية عن المبلغ المسروق، ولم يتأكد حتى الآن سوى وقوع ضحية واحدة. لكن الحادثة تثبت أمرًا واحدًا: كلما كانت المحفظة أقدم، قلّت إمكانية افتراض أنها آمنة. #Electrum $BTC ثغرة في المحفظة أدت إلى سرقة الأموال
203

·
--
أخطر ما في ثغرة Electrum أنها تستغل حرصك
في 24 أكتوبر، أصدرت Electrum تحذيرًا بشأن ثغرة خطيرة تؤثر في جميع الإصدارات السابقة للإصدار 4.8.3. وقالت الشركة إن بعض الخوادم استغلتها بالفعل في بيئة حقيقية، وأكدت ورود بلاغين، خسر أحد أصحابها أمواله
آلية الهجوم ليست معقدة: تبثّ معاملة تحويل، لكن الخادم الخبيث لا يمررها، بل يبتلعها مباشرة، ثم يضيف معاملة مزيفة إلى سجل المحفظة — تستخدم المدخلات نفسها، وتحول كل أموالك تقريبًا إلى عنوان المهاجم، مع إظهار رسوم قدرها 0
ترى أن التحويل عالق وأن الرسوم 0، فما رد الفعل الطبيعي؟ أن ترفع الرسوم يدويًا، أي باستخدام RBF
عندها سيوقّع Electrum المعاملة المزيفة، فتذهب أموالك إلى جيب المهاجم
والأدهى من ذلك: آخر أربعة أرقام من عنوان المهاجم تطابق آخر أربعة أرقام من العنوان الذي كنت تنوي التحويل إليه
في هذه الحادثة تذكيران لكل من يحتفظ بأمواله بنفسه
أولًا، لا تكتفِ بمراجعة بضعة أرقام في بداية العنوان أو نهايته، بل تحقّق من العنوان كاملًا. وإذا أمكنك مسحه ضوئيًا، فلا تكتبه يدويًا
ثانيًا، إذا تعلّق التحويل، فلا تستخدم RBF مباشرةً من المحفظة. ابحث عن الحالة الفعلية باستخدام txid على mempool.space، ولا تتصرف إلا بعد التأكد من أن المعاملة موجودة فعلًا على السلسلة
التحديث إلى 4.8.3 هو الحد الأدنى، وليس كل شيء
أمان المحفظة لا يتحقق بمجرد تثبيتها، بل يتطلب ألا تتهاون في أي خطوة 👀
$BTC #Electrum #钱包安全 #BTC

67

·
--
صاعد
#ElectrumWalletBugLetRogueServersStealFunds
🚨 تنبيه أمني عاجل: #ElectrumWalletBug 🚨
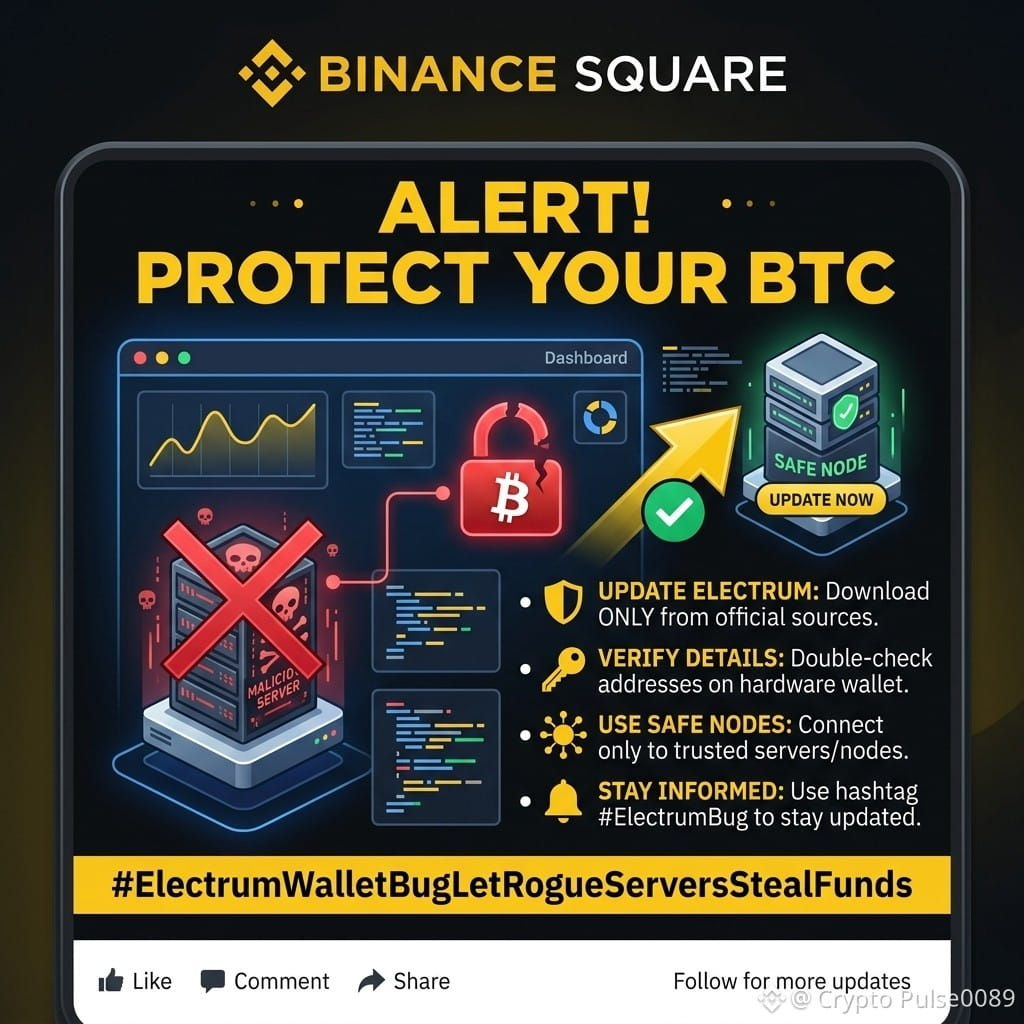
تم تسليط الضوء على ثغرة أمنية حرجة مرتبطة بـ #ElectrumWalletBugLetRogueServersStealFunds has. يمكن لخوادم Electrum الخبيثة أو المارقة استغلال ثغرات الاتصال للتلاعب بمطالبات المعاملات وربما سحب أموال المستخدمين!
إذا كنت تستخدم محفظة بيتكوين Electrum، فاحمِ أصولك باتباع هذه الخطوات فورًا:
⚠️ ما الذي تحتاج إلى فعله الآن:
حدّث محفظتك: تأكد من أنك تستخدم أحدث إصدار رسمي من Electrum تم تنزيله حصريًا من الموقع الرسمي (electrum.org).
تجنب الخوادم غير المعروفة: لا تتصل بالخوادم العامة غير الموثوقة.
شغّل عقدتك/خادمك الخاص: إذا أمكن، اربط Electrum بالواجهة الخلفية الخاصة بك (مثل Electrum Personal Server أو ElectrumX).
تحقق عبر الجهاز المادي: تحقّق دائمًا من عناوين المستلمين على شاشة محفظتك المادية قبل تأكيد أي معاملة.
انشر الوعي: شارك هذا التنبيه لحماية المجتمع!
🛡️ ابقَ آمنًا، وابقَ محميًا، وتحقق من اتصالاتك جيدًا!
#CryptoSecurity #Bitcoin #Electrum #BTC #CryptoSafety #WalletSecurity
$AMZNB $TSLAB $SQQQB
45
·
--
⚠️ عاجل: خلل في محفظة Electrum - سُرقت عملات BTC!
عُثر على ثغرة كبيرة في محفظة Electrum!
يسرق المخترقون أموال المستخدمين عبر إظهار دفعة Bitcoin مزيفة عندما يرفع المستخدم الرسوم باستخدام Replace-by-Fee.
🔴 تأكدت سرقة واحدة على الأقل
✅ الإصلاح: أُصدر الإصدار 4.8.3 في 24 أكتوبر
⚠️ لا تزال الإصدارات القديمة عرضة للاختراق
الحل: حدّث المحفظة فورًا إلى v4.8.3 من electrum.org، وتحقق من العنوان مرتين قبل التوقيع!
ما المحفظة التي تستخدمها؟ هل هي آمنة؟
#BTC☀️ #Bitcoin❗ #Electrum #SecurityAlert #CryptoNews
BTC $80,179.01
68
·
--
مقالة
المعاملة المزيّفة ذات الرسوم الصفرية تحمل آخر أربعة أرقام المطابقة، لكن زيادة الرسوم تجعلُك توقّع على تحويل العملات إلى مخترقأراد تسريع وصول الأموال فزاد رسوم المعاملة، فكانت النتيجة أنه وقّع على تحويل عملاته إلى مخترق.
كشفت Electrum رسميًا أن الخوادم الخبيثة تستطيع، في الإصدارات الأقدم من 4.8.3، اعتراض المعاملة التي بثثتها للتو وإدراج معاملة متعارضة في سجل المحفظة، موجّهةً إلى عنوان المهاجم؛ وعندما تختار زيادة الرسوم باستخدام RBF، قد يوقّع الإصدار القديم المعاملة المزيّفة كما لو كانت تحويلًا حقيقيًا. والأخطر أن آخر أربعة أرقام من عنوان المستلِم غالبًا ما تُجعل مطابقةً لعنوان المستلِم الحقيقي، كما تُترك المعاملة المزيّفة ذات الرسوم الصفرية عالقة عمدًا لإغرائك بزيادة الرسوم بنفسك.
الجدول الزمني واضح: في 11 أكتوبر، اكتشف شخص أولًا أن سجل المعاملات قد عُبث به، بينما ظلت الأموال موجودة؛ وفي 18 أكتوبر، أكدت الحادثة الثانية سرقة الأموال بعد زيادة الرسوم، ولم يُعلَن عن المبلغ حتى الآن؛ ولم يُطرح التحديث 4.8.3 إلا في 24 أكتوبر. وتقول الشركة إن بعض الخوادم تتعرض للاستغلال فعليًا. لا يتأثر من يشغّلون خوادمهم بأنفسهم أو يتصلون بعُقد موثوقة فقط؛ وقبل التحديث، تحقّق من عنوان الاستلام الكامل والمبلغ قبل توقيع أي معاملة، بما فيها معاملات زيادة الرسوم، ولا تثبّت الحزمة إلا من الموقع الرسمي وتحقّق من توقيع GPG.
المعاملة المزيّفة ذات الرسوم الصفرية تحمل آخر أربعة أرقام المطابقة، لكن زيادة الرسوم تجعلُك توقّع على تحويل العملات إلى مخترق
أراد تسريع وصول الأموال فزاد رسوم المعاملة، فكانت النتيجة أنه وقّع على تحويل عملاته إلى مخترق.
كشفت Electrum رسميًا أن الخوادم الخبيثة تستطيع، في الإصدارات الأقدم من 4.8.3، اعتراض المعاملة التي بثثتها للتو وإدراج معاملة متعارضة في سجل المحفظة، موجّهةً إلى عنوان المهاجم؛ وعندما تختار زيادة الرسوم باستخدام RBF، قد يوقّع الإصدار القديم المعاملة المزيّفة كما لو كانت تحويلًا حقيقيًا. والأخطر أن آخر أربعة أرقام من عنوان المستلِم غالبًا ما تُجعل مطابقةً لعنوان المستلِم الحقيقي، كما تُترك المعاملة المزيّفة ذات الرسوم الصفرية عالقة عمدًا لإغرائك بزيادة الرسوم بنفسك.
الجدول الزمني واضح: في 11 أكتوبر، اكتشف شخص أولًا أن سجل المعاملات قد عُبث به، بينما ظلت الأموال موجودة؛ وفي 18 أكتوبر، أكدت الحادثة الثانية سرقة الأموال بعد زيادة الرسوم، ولم يُعلَن عن المبلغ حتى الآن؛ ولم يُطرح التحديث 4.8.3 إلا في 24 أكتوبر. وتقول الشركة إن بعض الخوادم تتعرض للاستغلال فعليًا. لا يتأثر من يشغّلون خوادمهم بأنفسهم أو يتصلون بعُقد موثوقة فقط؛ وقبل التحديث، تحقّق من عنوان الاستلام الكامل والمبلغ قبل توقيع أي معاملة، بما فيها معاملات زيادة الرسوم، ولا تثبّت الحزمة إلا من الموقع الرسمي وتحقّق من توقيع GPG.
76
·
--
🚨 تحذير لمستخدمي Electrum: قد تؤدي خطوة زيادة الرسوم (RBF) إلى إرسال عملاتك إلى مخترق!
كشفت Electrum رسميًا عن ثغرة خطيرة: يمكن لخادم خبيث تزوير سجل المعاملات، وتغيير عنوان المستلم عندما تحاول «تسريع المعاملة». وقد تكبّد مستخدمان خسائر كبيرة من BTC (المصدر: إفصاح Electrum / SecurityOnline، 10/26).
⚠️ الحيلة:
• يتشابه أول وآخر بضعة أحرف من العنوان الجديد مع العنوان الأصلي، فلا تلاحظ الفرق عند إلقاء نظرة سريعة
• تظن أنك تزيد الرسوم، لكنك في الواقع تعيد إرسال الأموال إلى المهاجم
✅ كيف تحمي نفسك:
1️⃣ حدّث البرنامج فورًا إلى الإصدار 4.8.3 (جميع الإصدارات الأقدم متأثرة)
2️⃣ تحقّق من عنوان المستلم كاملًا قبل التوقيع، ولا تكتفِ بالنظر إلى بدايته ونهايته
3️⃣ عند التعامل بمبالغ كبيرة، استخدم خادم Electrum الخاص بك، أو تحقّق من كل خانة على شاشة تأكيد محفظة الأجهزة
السوق في تراجع (BTC عند نحو 80 ألفًا)، لكن أمان المحفظة أهم من السعر دائمًا: الحفظ الذاتي يعني أنك المسؤول.
أين تحتفظ بـ BTC؟ في منصة تداول، أم محفظة أجهزة، أم Electrum؟ شاركنا في التعليقات 👇
$BTC #Electrum #比特币安全 #التثقيف_بالعملات_المشفرة
هذا رأي شخصي فقط، ولا يُعدّ نصيحة استثمارية

الثغرات الأمنية موجودة في كل مكان😧
أتاحت ثغرة في محفظة #Electrum #Bitcoin سرقة الأموال من قِبل خوادم خبيثة عندما حاول المستخدمون تسريع المدفوعات العالقة.😕
كانت الإصدارات الأقدم تقبل بعض المعاملات المعلّقة من خوادم عامة من دون التحقق الكامل من التوقيعات. وتمكن المهاجمون من إدراج معاملات تبدو مشابهة، وعندما زاد المستخدمون الرسوم (الاستبدال برسوم أعلى)، خاطروا بالتوقيع على دفعة تذهب إلى المهاجم بدلاً من ذلك. وقد تأكدت المشكلة في حالتين واقعيتين على الأقل.
أصدرت Electrum الإصدار 4.8.3 لإصلاح الثغرة. ينبغي للمستخدمين التحديث فورًا وتجنب الاعتماد على خوادم غير موثوقة عند إجراء العمليات الحساسة.
تنتشر المخاطر الأمنية ونقاط الضعف في جميع جوانب المنظومة.
اطّلع على المعلومات ذات الصلة:
[Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!](https://app.binance.com/uni-qr/cart/381137141755585?r=S4DH99WR&l=en&uco=5ewrZ5HoRZsxouAWxbreNw&uc=app_square_share_link&us=copylink)
@Binance_News @KathalVahini #BTC #Security #CoinVahini $BTC
الثغرات الأمنية موجودة في كل مكان😧
أتاحت ثغرة في محفظة #Electrum #Bitcoin سرقة الأموال من قِبل خوادم خبيثة عندما حاول المستخدمون تسريع المدفوعات العالقة.😕
كانت الإصدارات الأقدم تقبل بعض المعاملات المعلّقة من خوادم عامة من دون التحقق الكامل من التوقيعات. وتمكن المهاجمون من إدراج معاملات تبدو مشابهة، وعندما زاد المستخدمون الرسوم (الاستبدال برسوم أعلى)، خاطروا بالتوقيع على دفعة تذهب إلى المهاجم بدلاً من ذلك. وقد تأكدت المشكلة في حالتين واقعيتين على الأقل.
أصدرت Electrum الإصدار 4.8.3 لإصلاح الثغرة. ينبغي للمستخدمين التحديث فورًا وتجنب الاعتماد على خوادم غير موثوقة عند إجراء العمليات الحساسة.
تنتشر المخاطر الأمنية ونقاط الضعف في جميع جوانب المنظومة.
اطّلع على المعلومات ذات الصلة:
Is Cybersecurity About to Outshine AI? Here’s Why You Shouldn’t Ignore These Two Tokens!
@Binance News @Kathals Info Bits #BTC #Security #CoinVahini $BTC
1
1

·
--
بعد زيادة الرسوم على $BTC، دُفعت الأموال إلى عنوان مجهول: أفادت Electrum في يوم 24 بأن بعض المستخدمين تكبدوا خسائر، وقد أُصلحت المشكلة في الإصدار 4.8.3.
تتعطل التحويلات، فيرغب المستخدم أحيانًا في دفع رسوم أعلى لتسريعها، وهذا أمر طبيعي. لكن مشكلة الإصدارات القديمة من المحفظة هي أن المستلم في معاملة الدفع غير المؤكدة المعروضة على الشاشة ربما يكون قد استُبدل.
يوضح الإعلان الرسمي أن خوادم خبيثة تخفي المعاملة الأصلية، ثم تُدرج معاملة أخرى موجّهة إلى المهاجم. إذا رفع المستخدم رسومها وأعاد توقيعها، فقد يرسل عملات BTC إلى المهاجم. وقد تلقت الشركة بلاغين، خسر أحد صاحبيهما أمواله؛ كما تطابقت آخر أربعة أرقام من العنوان المزيف مع العنوان الأصلي، ما يسهل عدم ملاحظته عند إلقاء نظرة سريعة.
بالنسبة إلى حاملي العملات الذين ما زالوا يستخدمون إصدارًا قديمًا لإرسال BTC، يكمن الخطر في خطوة إعادة التوقيع. تحقّق من عنوان الإخراج الكامل والمبلغ عند السحب، ولا تكتفِ بمقارنة آخر أربعة أرقام؛ ونزّل التحديث من electrum.org وتحقّق من التوقيع. وتقول الشركة إن العملاء المتصلين بخوادم موثوقة، مثل الخوادم التي يديرها المستخدمون بأنفسهم، لا يتأثرون بهذا الهجوم، كما أن شبكة بيتكوين لم تتعرض للاختراق.
إن إعادة التوقيع على عجل تعرّضك لخطر إرسال الدفعة كاملة إلى وجهة خاطئة، بينما يتطلب التحديث وإعادة التحقق وقتًا إضافيًا. ولا يوجد ما يبرر مواصلة معالجة هذه الدفعة إلا بعد التأكد من تثبيت إصدار مُحدّث ومن تطابق عنوان الإخراج الكامل مع المعاملة الأصلية.
يشارك هذا المحتوى في برنامج تعدين المحتوى على Binance Square، وقد يحصل الكاتب على عمولات المنصة ومكافآت التفاعل.
#BTC #Electrum #أمن_المحفظة
{future}(BTCUSDT)
بعد زيادة الرسوم على $BTC، دُفعت الأموال إلى عنوان مجهول: أفادت Electrum في يوم 24 بأن بعض المستخدمين تكبدوا خسائر، وقد أُصلحت المشكلة في الإصدار 4.8.3.
تتعطل التحويلات، فيرغب المستخدم أحيانًا في دفع رسوم أعلى لتسريعها، وهذا أمر طبيعي. لكن مشكلة الإصدارات القديمة من المحفظة هي أن المستلم في معاملة الدفع غير المؤكدة المعروضة على الشاشة ربما يكون قد استُبدل.
يوضح الإعلان الرسمي أن خوادم خبيثة تخفي المعاملة الأصلية، ثم تُدرج معاملة أخرى موجّهة إلى المهاجم. إذا رفع المستخدم رسومها وأعاد توقيعها، فقد يرسل عملات BTC إلى المهاجم. وقد تلقت الشركة بلاغين، خسر أحد صاحبيهما أمواله؛ كما تطابقت آخر أربعة أرقام من العنوان المزيف مع العنوان الأصلي، ما يسهل عدم ملاحظته عند إلقاء نظرة سريعة.
بالنسبة إلى حاملي العملات الذين ما زالوا يستخدمون إصدارًا قديمًا لإرسال BTC، يكمن الخطر في خطوة إعادة التوقيع. تحقّق من عنوان الإخراج الكامل والمبلغ عند السحب، ولا تكتفِ بمقارنة آخر أربعة أرقام؛ ونزّل التحديث من electrum.org وتحقّق من التوقيع. وتقول الشركة إن العملاء المتصلين بخوادم موثوقة، مثل الخوادم التي يديرها المستخدمون بأنفسهم، لا يتأثرون بهذا الهجوم، كما أن شبكة بيتكوين لم تتعرض للاختراق.
إن إعادة التوقيع على عجل تعرّضك لخطر إرسال الدفعة كاملة إلى وجهة خاطئة، بينما يتطلب التحديث وإعادة التحقق وقتًا إضافيًا. ولا يوجد ما يبرر مواصلة معالجة هذه الدفعة إلا بعد التأكد من تثبيت إصدار مُحدّث ومن تطابق عنوان الإخراج الكامل مع المعاملة الأصلية.
يشارك هذا المحتوى في برنامج تعدين المحتوى على Binance Square، وقد يحصل الكاتب على عمولات المنصة ومكافآت التفاعل.
#BTC #Electrum #أمن_المحفظة
138

·
--
هابط
أفصحت Electrum رسميًا عن وجود ثغرة خطيرة في الإصدارات الأقدم من 4.8.3. يمكن لخادم خبيث اعتراض معاملة بثّها المستخدم للتو، وعرض معاملة متعارضة في المحفظة يظهر فيها أن عنوان الاستلام قد استُبدل.
إذا نفّذ المستخدم تسريعًا عبر RBF من دون إعادة التحقق من العنوان، فقد يوقّع بنفسه معاملة أنشأها المهاجم. وأفادت Electrum رسميًا بأن الهجمات وقعت بالفعل، وأنها تلقت بلاغات عن مستخدمين خسروا أموالًا. ينبغي للمستخدمين الترقية إلى الإصدار 4.8.3 أو أحدث، والتنزيل حصريًا من electrum.org. هل تعيد التحقق من العنوان قبل تسريع أي معاملة؟
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
{future}(BTCUSDT)
{future}(ETHUSDT)
أفصحت Electrum رسميًا عن وجود ثغرة خطيرة في الإصدارات الأقدم من 4.8.3. يمكن لخادم خبيث اعتراض معاملة بثّها المستخدم للتو، وعرض معاملة متعارضة في المحفظة يظهر فيها أن عنوان الاستلام قد استُبدل.
إذا نفّذ المستخدم تسريعًا عبر RBF من دون إعادة التحقق من العنوان، فقد يوقّع بنفسه معاملة أنشأها المهاجم. وأفادت Electrum رسميًا بأن الهجمات وقعت بالفعل، وأنها تلقت بلاغات عن مستخدمين خسروا أموالًا. ينبغي للمستخدمين الترقية إلى الإصدار 4.8.3 أو أحدث، والتنزيل حصريًا من electrum.org. هل تعيد التحقق من العنوان قبل تسريع أي معاملة؟
$BTC 🔸 #Electrum #比特币钱包 #钱包安全 #Electrum修复4.8.3前版本高危漏洞
217
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#CanMicrosoftDeliverOnAI
223,937 مشاهدات
1,879 يقومون بالنقاش
2
#CanGoogleDefindItsCore
127,109 مشاهدات
1,379 يقومون بالنقاش
3
#EarningsSeason
5.8M مشاهدات
27,841 يقومون بالنقاش
4
#BitcoinSurpasses$81K
31 مشاهدات
24 يقومون بالنقاش
5
#KOSPISurges6.63%BackAbove6000
1 مشاهدات
28 يقومون بالنقاش
6
#DatavaultAICantWithdrawBitcoinFromBiconomy
735 مشاهدات
45 يقومون بالنقاش
7
#FOMCWatch
9.2M مشاهدات
29,073 يقومون بالنقاش
8
#HKPlacesTokenizedFundSecondaryTradingUnderETFLikeFramework
516 مشاهدات
27 يقومون بالنقاش
9
#USGovSellsFTXLinkedAnthropicSharesFor$627M
783 مشاهدات
29 يقومون بالنقاش
10
#MoodysAssignsRLUSDA2LongTermDepositRating
5,939 مشاهدات
205 يقومون بالنقاش