

#addresspoisoning
addresspoisoning
15,797 مشاهدات
68 يقومون بالنقاش
رائج
جديد


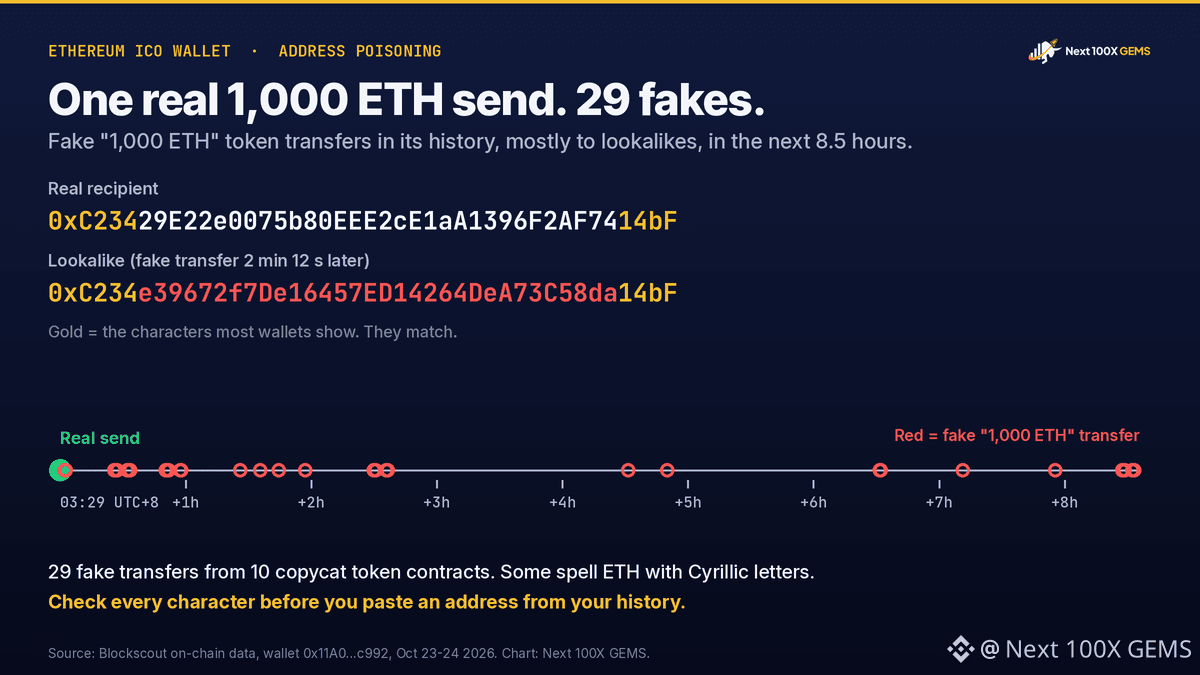
أرسلت محفظة Ethereum مرتبطة باكتتاب أولي (ICO) مبلغ 1,000 ETH، أي نحو 2.38 مليون دولار، يوم الجمعة. وبعد دقيقتين و12 ثانية، بدأ المحتالون بتزييف عملية التحويل نفسها في سجلها.
أشارت Lookonchain إلى أن المرسل مشترٍ في اكتتاب أولي حصل على 100,000 ETH بسعر 0.31 دولار لكل منها، ووصفت هذه الخطوة بأنها بيع. بهذا السعر، كلّفت 1,000 ETH مبلغ 310 دولارات. ولا تزال المحفظة تحتفظ بـ11,348.88 ETH، أي نحو 27 مليون دولار بسعر 2,382 دولارًا.
راجعنا سجل المحفظة. أُرسلت عملية التحويل الحقيقية إلى عنوان يبدأ بـ0xC234 وينتهي بـ14bF عند الساعة 03:29 بتوقيت UTC+8 في 24 أكتوبر. وخلال الساعات الـ8.5 التالية، ظهرت في سجلها 29 عملية تحويل مزيفة لرموز «1,000 ETH» أرسلتها 10 عقود رموز مقلّدة، استخدم بعضها أحرفًا سيريليّة لكتابة ETH. وتشير 28 منها إلى عناوين شبيهة تبدأ بـ0xC2 وتنتهي بـ14bF. كما أرسلت ثلاثة عناوين شبيهة أخرى إلى المحفظة 0 أو 0.000000001 ETH، لذا ظهرت هي أيضًا في قائمة المعاملات المعتادة.
الرهان هنا هو أن صاحب المحفظة قد ينسخ في المرة القادمة عنوانًا من سجل المعاملات الأخيرة ويختار عنوانًا مزيفًا. وقد استهدفت عناوين شبيهة المحفظة نفسها بعد إرسال 106 ETH في 30 سبتمبر.
إذا كنت تنسخ العناوين من سجلك، فتحقق من كل حرف، أو أرسل الأموال فقط إلى عنوان محفوظ في دفتر عناوينك.
$ETH
#Ethereum #AddressPoisoning
ليست نصيحة مالية. أجرِ بحثك بنفسك.
213

·
--
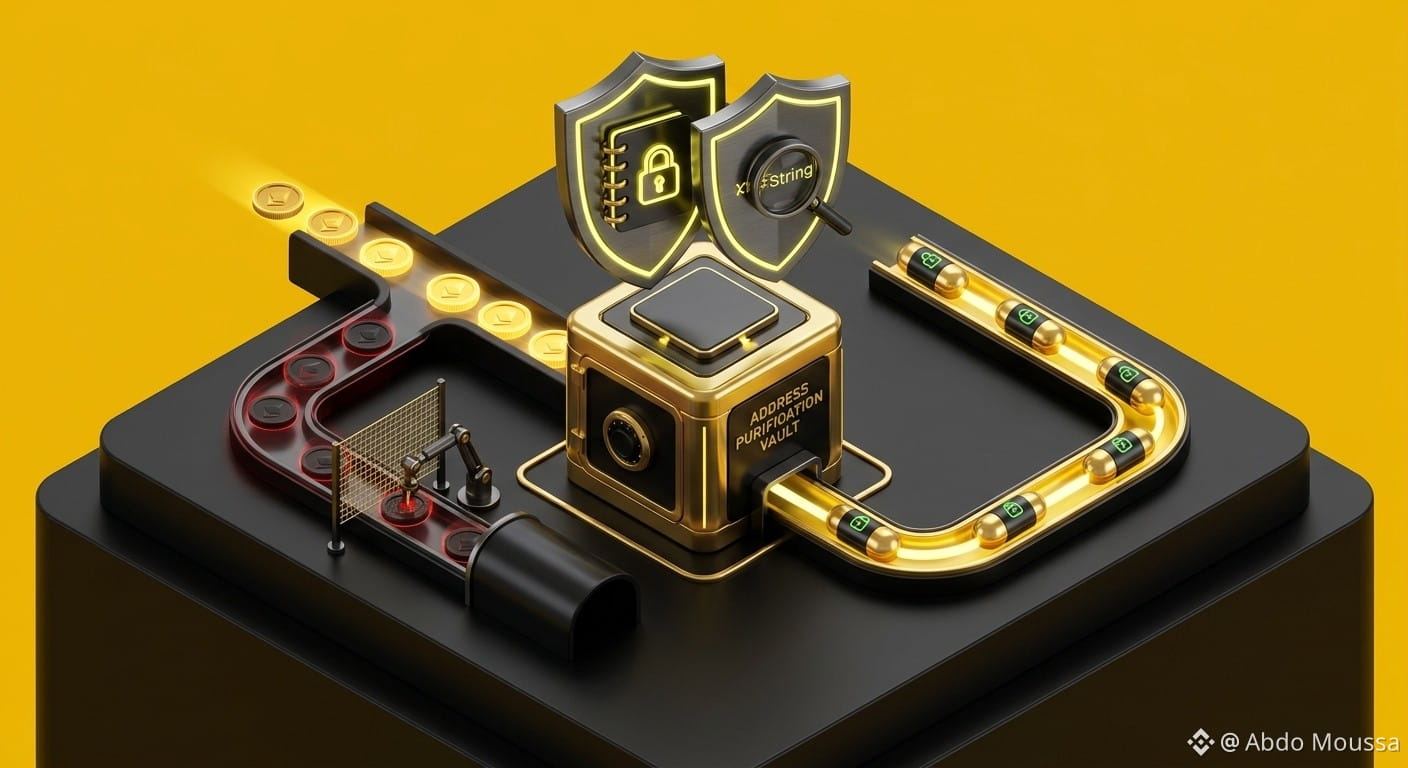
☠️ الدفاع ضد احتيالات تسميم العناوين في Web3
مع تزايد الوعي بأمان المعاملات، يبتكر الجهات الخبيثة حيلًا متطورة مثل «تسميم العناوين» لاستغلال سلوك النسخ المتكرر بالاعتماد على العادة أثناء عمليات التحويل الروتينية.
💡 كيف تعمل عمليات تسميم العناوين وكيفية التصدي لها
فخ عناوين الـ Vanity: يقوم المهاجمون بإنشاء عناوين محافظ مُصطنعة تطابق الأحرف القليلة الأولى والأخيرة من عناوين المستلمين التي تستخدمها كثيرًا.
تلويث السجل بالتاريخ: ينفّذون معاملات بقيمة صفرية أو «غبار» لإدخال عنوانهم الاحتيالي مباشرةً في سجل معاملات محفظتك.
ثغرة النسخ واللصق: يقوم بعض المستخدمين بنسخ عناوين المستلمين من سجلات التاريخ السابقة بشكل روتيني دون التحقق من سلسلة الأحرف كاملة، فيؤدي ذلك عن غير قصد إلى إرسال الأموال إلى المهاجم.
الوقاية عبر دفاتر العناوين: احفظ دائمًا عناوين السحب المُتحقق منها في «دفتر العناوين المسموح بها» (Whitelisted Address Book) الخاص بمنصتك بدلًا من الاعتماد على سجلات المعاملات الخام.
⚠️ تنبيه أمني وتعليمي
يتطلب التحقق من معاملات البلوكشين اهتمامًا صارمًا بالتفاصيل. تم إعداد هذا المنشور لأغراض تعليمية وتوعية أمنية فقط.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
تحقّق من كل حرف، واستخدم دفاتر العناوين المُسموح بها، ودائمًا قم بـ DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ الدفاع ضد احتيالات تسميم العناوين في Web3
مع تزايد الوعي بأمان المعاملات، يبتكر الجهات الخبيثة حيلًا متطورة مثل «تسميم العناوين» لاستغلال سلوك النسخ المتكرر بالاعتماد على العادة أثناء عمليات التحويل الروتينية.
💡 كيف تعمل عمليات تسميم العناوين وكيفية التصدي لها
فخ عناوين الـ Vanity: يقوم المهاجمون بإنشاء عناوين محافظ مُصطنعة تطابق الأحرف القليلة الأولى والأخيرة من عناوين المستلمين التي تستخدمها كثيرًا.
تلويث السجل بالتاريخ: ينفّذون معاملات بقيمة صفرية أو «غبار» لإدخال عنوانهم الاحتيالي مباشرةً في سجل معاملات محفظتك.
ثغرة النسخ واللصق: يقوم بعض المستخدمين بنسخ عناوين المستلمين من سجلات التاريخ السابقة بشكل روتيني دون التحقق من سلسلة الأحرف كاملة، فيؤدي ذلك عن غير قصد إلى إرسال الأموال إلى المهاجم.
الوقاية عبر دفاتر العناوين: احفظ دائمًا عناوين السحب المُتحقق منها في «دفتر العناوين المسموح بها» (Whitelisted Address Book) الخاص بمنصتك بدلًا من الاعتماد على سجلات المعاملات الخام.
⚠️ تنبيه أمني وتعليمي
يتطلب التحقق من معاملات البلوكشين اهتمامًا صارمًا بالتفاصيل. تم إعداد هذا المنشور لأغراض تعليمية وتوعية أمنية فقط.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
تحقّق من كل حرف، واستخدم دفاتر العناوين المُسموح بها، ودائمًا قم بـ DYOR (Do Your Own Research) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
81

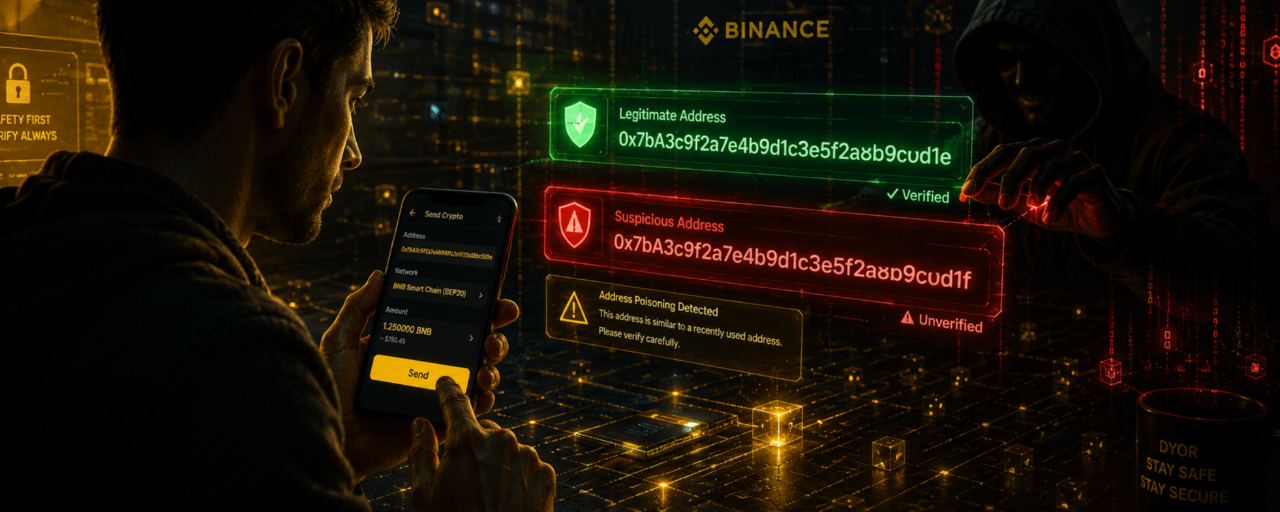
تطلق منصة Binance تحذيرًا بشأن عمليات الاحتيال المتعلقة بتسميم العناوين. يقوم المحتالون بمحاكاة سجل معاملاتك السابق لاستدراجك لإرسال الأموال إلى عناوينهم الوهمية. تأكد من كل حرف وكل رقم قبل الضغط على إرسال.
#AddressPoisoning #WalletSecurity
تطلق منصة Binance تحذيرًا بشأن عمليات الاحتيال المتعلقة بتسميم العناوين. يقوم المحتالون بمحاكاة سجل معاملاتك السابق لاستدراجك لإرسال الأموال إلى عناوينهم الوهمية. تأكد من كل حرف وكل رقم قبل الضغط على إرسال.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
27
·
--
تمّ التحقق
مقالة
لا تنخدع: كيف تعمل عمليات احتيال تسميم عنوان الكريبتومعاملات الكريبتو سريعة ولا يمكن عكسها. وهذا يجعل من الخطأ البسيط مكلفًا جدًا.
إحدى الخدع المتزايدة تُسمى تسميم العنوان.
ما هو تسميم العنوان؟
المحتالون يرسلون كمية صغيرة من الكريبتو إلى محفظتك من عنوان يبدو مشابهًا جدًا لذلك الذي استخدمته من قبل.
هدفهم بسيط:
يأملون أن تقوم بنسخ العنوان المزيف من تاريخ معاملتك وأنت ترسل الأموال إليهم عن طريق الخطأ لاحقًا.
نظرًا لأن العديد من المستخدمين يتحققون فقط من الأحرف القليلة الأولى والأخيرة من العنوان، يمكن أن تكون هذه الخدعة فعالة بشكل مدهش.
لا تنخدع: كيف تعمل عمليات احتيال تسميم عنوان الكريبتو
معاملات الكريبتو سريعة ولا يمكن عكسها. وهذا يجعل من الخطأ البسيط مكلفًا جدًا.
إحدى الخدع المتزايدة تُسمى تسميم العنوان.
ما هو تسميم العنوان؟
المحتالون يرسلون كمية صغيرة من الكريبتو إلى محفظتك من عنوان يبدو مشابهًا جدًا لذلك الذي استخدمته من قبل.
هدفهم بسيط:
يأملون أن تقوم بنسخ العنوان المزيف من تاريخ معاملتك وأنت ترسل الأموال إليهم عن طريق الخطأ لاحقًا.
نظرًا لأن العديد من المستخدمين يتحققون فقط من الأحرف القليلة الأولى والأخيرة من العنوان، يمكن أن تكون هذه الخدعة فعالة بشكل مدهش.
4
666

·
--
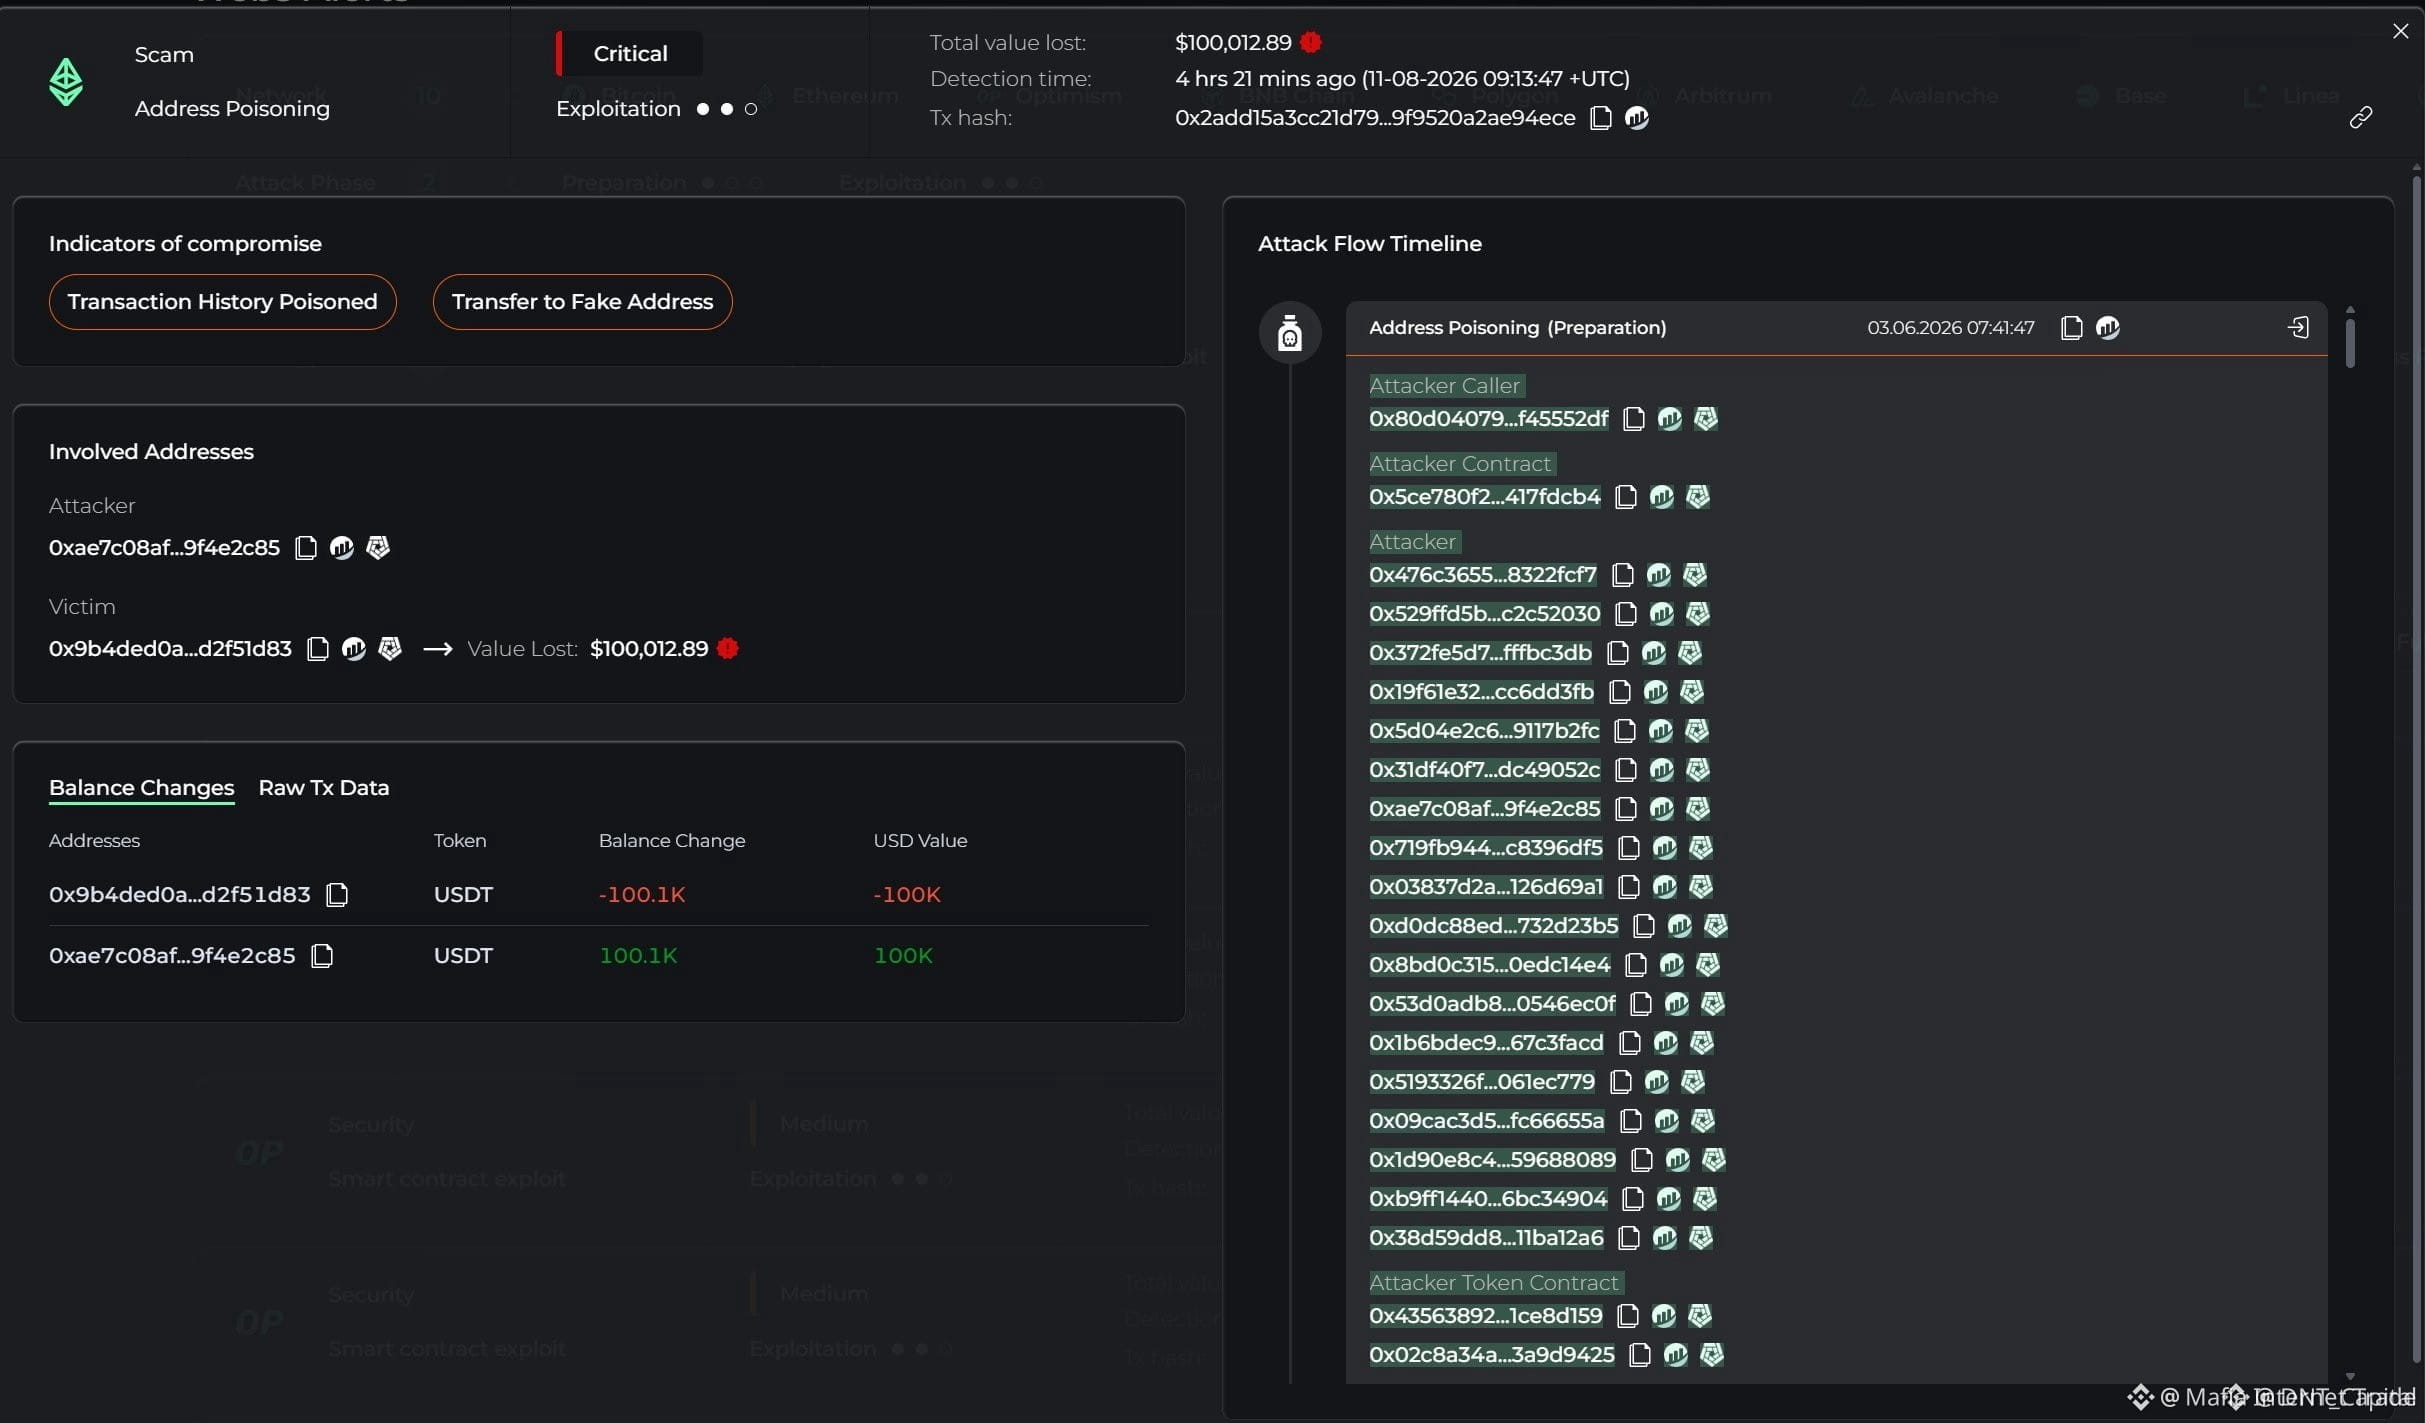
هجوم تسميم العناوين يكشف نقاط ضعف في المشهد الرقمي للعملات المشفرةيشير أحدث هجوم تسميم العناوين إلى أن المهاجمين قد استنزفوا مبلغًا مذهلًا قدره 100,000 دولار أمريكي من عملة USDT من مستخدم غير متوقع، مما يسلّط الضوء على تهديد متزايد لأمن المحافظ الرقمية والمعاملات. يُعدّ تسميم العناوين نوعًا من الهجمات يقوم فيها القراصنة بإدخال عناوين محافظ خبيثة في سجل معاملات المستخدم، في انتظار تفعيلها دون وعي. وفي هذه الحالة، نقلت الضحية الأموال إلى عنوان محفظة مطابق تقريبًا بعد 66 يومًا من زرعه لأول مرة، مما أدى إلى خسارة مبلغ كبير.
هجوم تسميم العناوين يكشف نقاط ضعف في المشهد الرقمي للعملات المشفرة
يشير أحدث هجوم تسميم العناوين إلى أن المهاجمين قد استنزفوا مبلغًا مذهلًا قدره 100,000 دولار أمريكي من عملة USDT من مستخدم غير متوقع، مما يسلّط الضوء على تهديد متزايد لأمن المحافظ الرقمية والمعاملات. يُعدّ تسميم العناوين نوعًا من الهجمات يقوم فيها القراصنة بإدخال عناوين محافظ خبيثة في سجل معاملات المستخدم، في انتظار تفعيلها دون وعي. وفي هذه الحالة، نقلت الضحية الأموال إلى عنوان محفظة مطابق تقريبًا بعد 66 يومًا من زرعه لأول مرة، مما أدى إلى خسارة مبلغ كبير.
15

🚨 تختفي 100 ألف USDT في فخ «تسميم العنوان» خلال 66 يومًا! ⚠️
🔍 هذه الخدعة ليست صاخبة — إنها هادئة وصبورة. قام المهاجم بإدخال عنوان مزيف في سجل المعاملات للضحية قبل 66 يومًا، ثم انتظر فقط وقوع خطأ النسخ واللصق أمرًا حتميًا. وعندما تحركت الـ 100 ألف USDT، كانت قد تم تبديلها بالفعل إلى ETH لتفادي أي محاولات للتجميد. 💡
الدرس قاسٍ لكن بسيط: لا تثق بالمعاملة الأخيرة في سجلّك أبدًا. المحتالون يلعبون اللعبة الطويلة، ويعتمدون على الاعتياد العضلي بدل الحذر. تحقق دائمًا من العنوان كاملًا — حرفًا بحرف — قبل تأكيد أي شيء. 🛡️
💬 ما نظامك للتحقق من العناوين قبل التحويل — تدقيق يدوي مرتين أم قائمة عناوين محفوظة؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِ مخاطرك. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
20

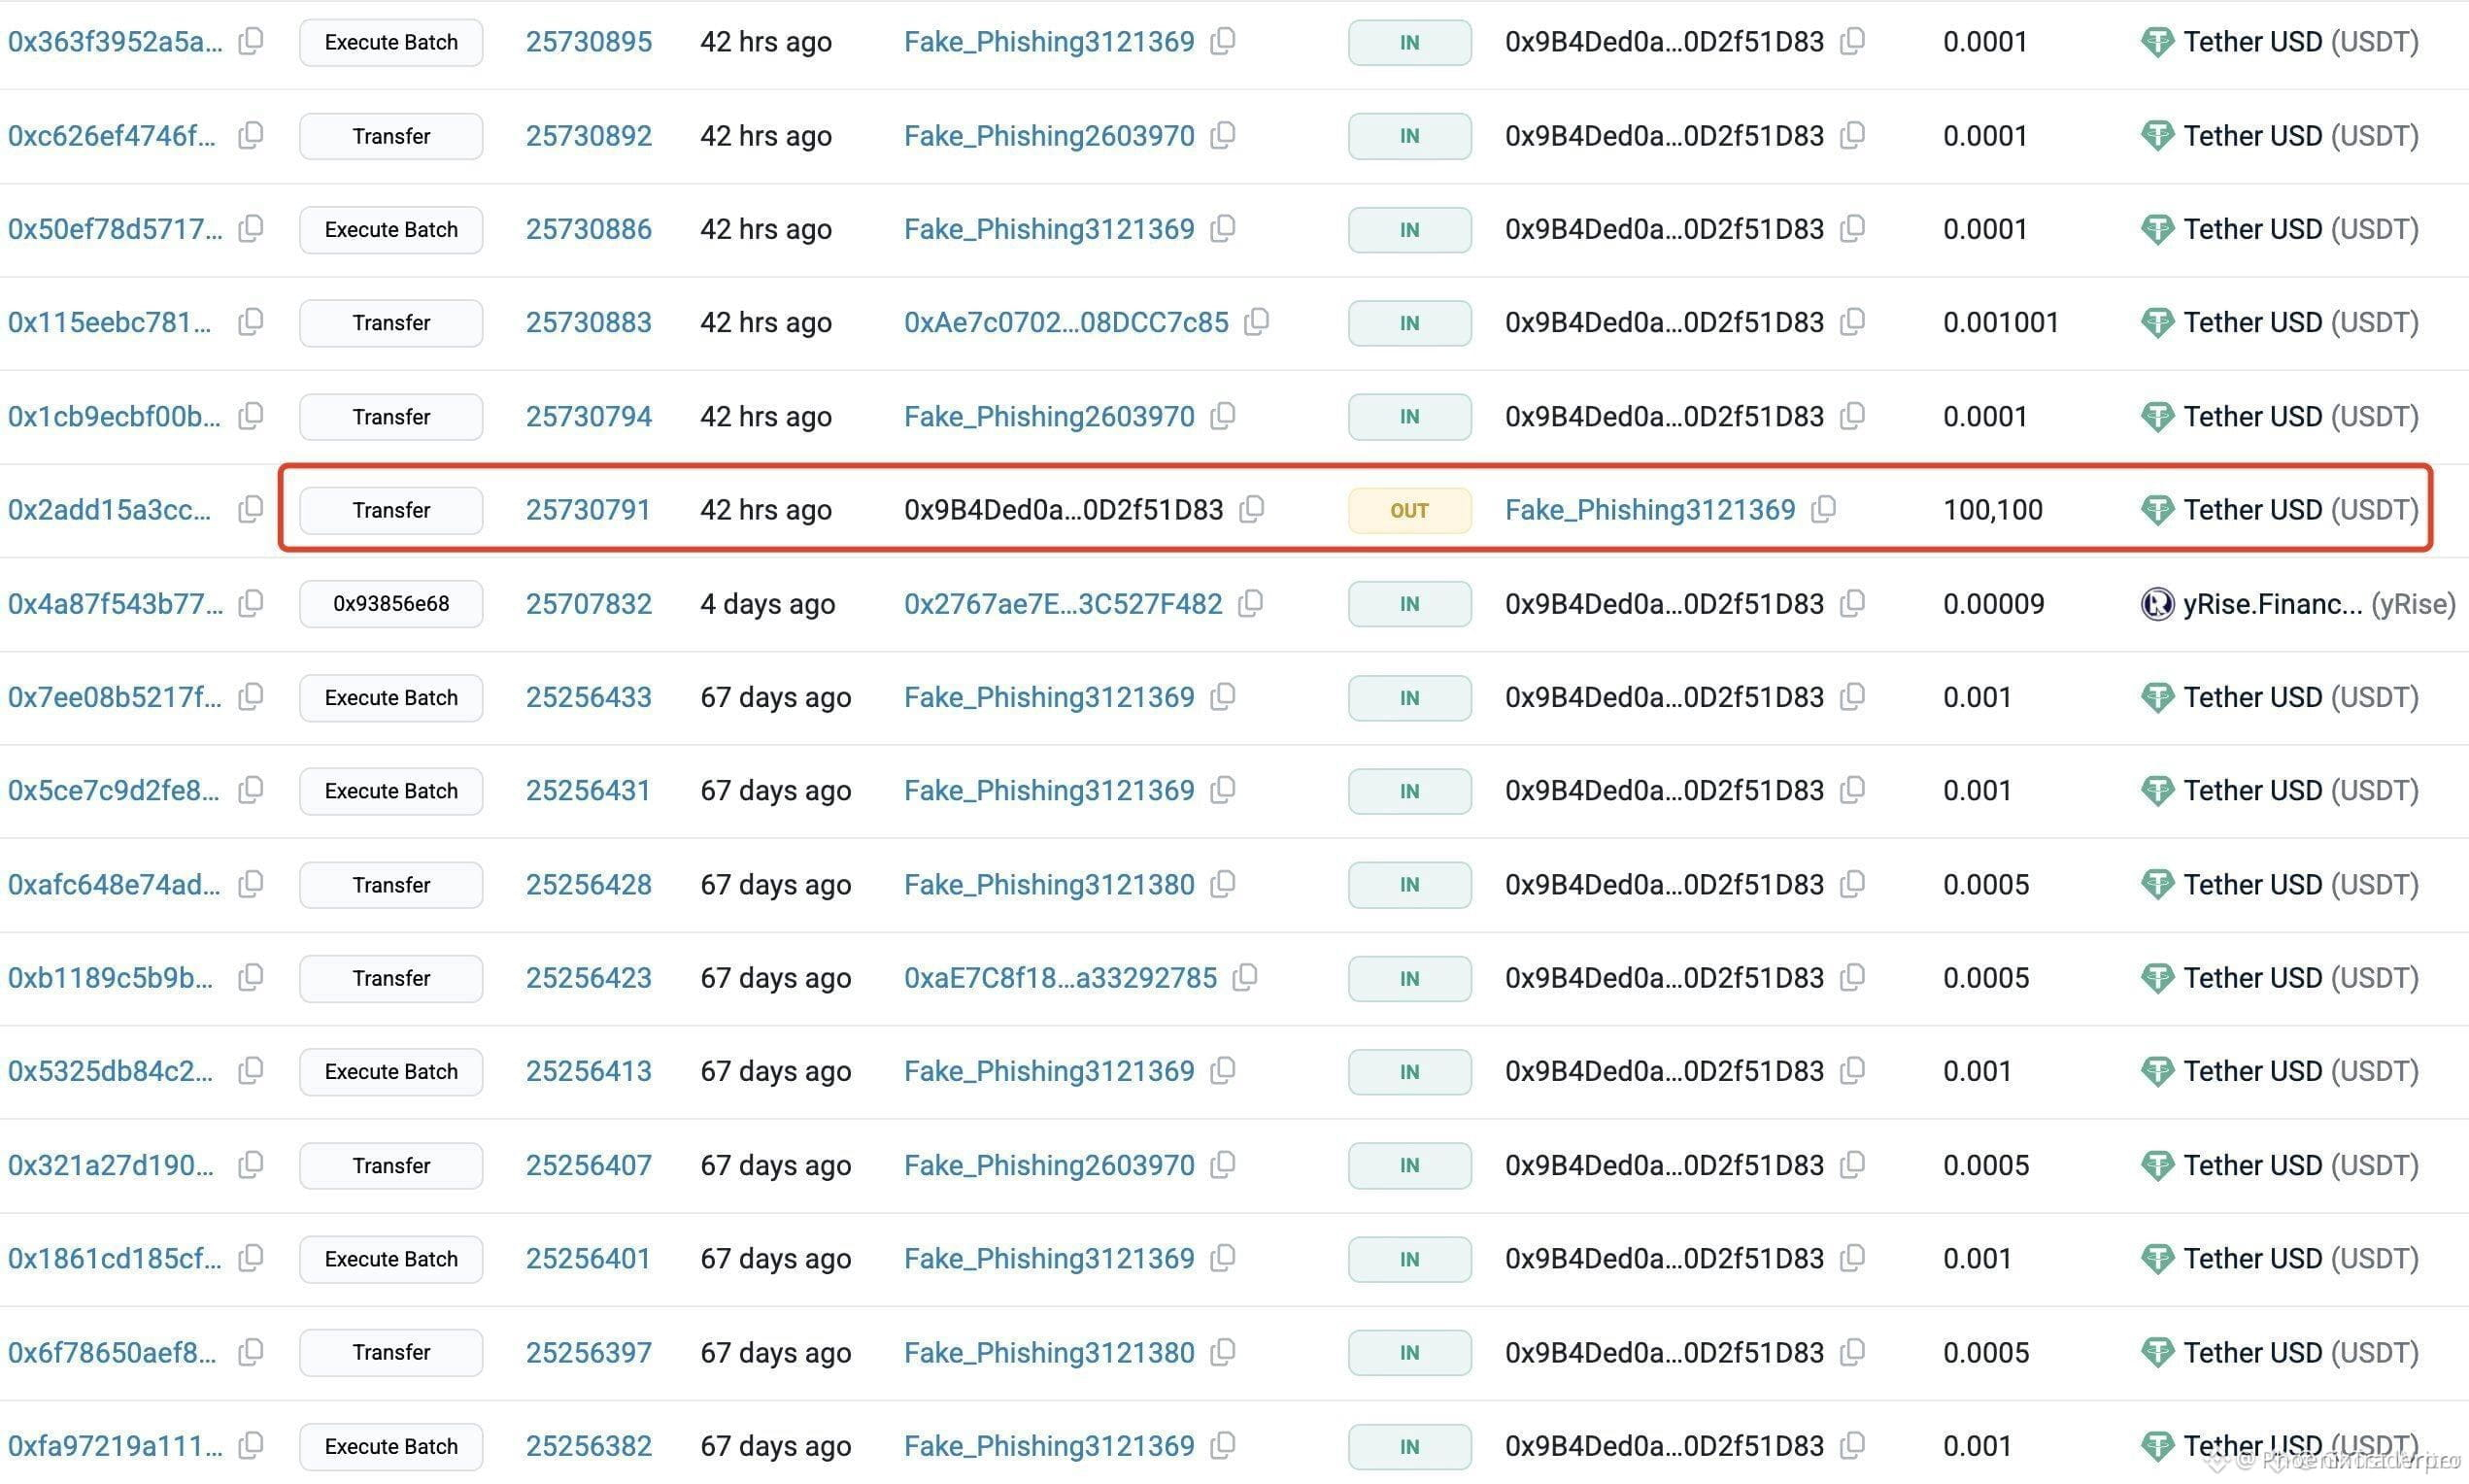
🚨 اختفى 100 ألف دولار من محفظة — سجلّ معاملاتك صار الآن فخًّا لإيقاعك! ⚠️
🔍 يكشف أحدث تقرير من Lookonchain واقعًا مؤلمًا: قام مستخدم واحد بنسخ عنوان محفظة “مسموم” مباشرةً من سجلّ معاملاته، شاهد 100 ألف دولار تغادر رصيده، ولم يرها تعود أبدًا. 📢 يقوم المحتالون بهدوء بإرسال مبالغ صغيرة إلى محافظك من عناوين شبيهة — زرعُ طُعوم بجوار العنوان الحقيقي الذي تستخدمه يوميًا.
💡 هؤلاء يستهدفون أكبر نقطة عمياء في عالم العملات المشفّرة: “الذاكرة العضلية”. 🌊 أنت لست على بُعد عملية لصق واحدة فقط — بل على بُعد اختلاف حرف صغير واحد من خسارة كل شيء. 🩸 تحقّق دائمًا من العنوان الكامل — كل رقم، كل حرف — قبل تأكيد الإرسال. ليس أول خمسة أحرف. ليس آخر خمسة. السلسلة كاملة.
💬 هل سبق أن التقطت عنوانًا مزيفًا في سجلّك في الوقت المناسب؟ 👇
⚠️ ليست نصيحة مالية. دائمًا أدرِس مخاطرك. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
22
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#CanMicrosoftDeliverOnAI
89,912 مشاهدات
795 يقومون بالنقاش
2
#CanGoogleDefindItsCore
44,004 مشاهدات
579 يقومون بالنقاش
3
#FOMCWatch
9.1M مشاهدات
28,008 يقومون بالنقاش
4
#EthereumDropsBelow$2300
11,230 مشاهدات
161 يقومون بالنقاش
5
#BitcoinSlipsBelow$80KAgain
31,404 مشاهدات
124 يقومون بالنقاش
6
#ThailandLaunchesWORPTStablecoinToQRPaymentApp
64,516 مشاهدات
812 يقومون بالنقاش
7
#StrategySkipsBitcoinPurchasesSpends$205MOnSTRCBuybacks
12,151 مشاهدات
99 يقومون بالنقاش
8
#BitmineAdds10452ETH
111,189 مشاهدات
1,224 يقومون بالنقاش
9
#SouthKoreaConsidersEducationTaxOnCryptoExchanges
67,776 مشاهدات
859 يقومون بالنقاش
10
#OCCUrgesCommunityBanksToEnterStablecoinPayments
45,010 مشاهدات
610 يقومون بالنقاش