
#mpc
mpc
18,475 مشاهدات
163 يقومون بالنقاش
رائج
جديد

·
--
【موجز السوق】غوغل كلاود تدخل مجال الحفظ المؤسسي، فهل تصبح MPC معيارًا في القطاع؟
بلغت قيمة العملات المشفرة المسروقة نحو 2.2 مليار دولار في عام 2024، وشكّلت تسريبات المفاتيح الخاصة 43.8% من الحالات. تستعد غوغل كلاود لتقديم خدمات حفظ العملات المشفرة للمؤسسات، فيما توزّع تقنية MPC المفاتيح لتجنّب نقطة فشل واحدة. وتستخدم ألفابت بالفعل تقنية MPC لحماية أصول سولانا وإيثيريوم. ومن المتوقع بدء الخدمة التجارية في أوائل عام 2027؛ وقد تكبّدت بايبت خسائر بنحو 1.5 مليار دولار في فبراير من هذا العام. لكن MPC ليست حلًا سحريًا؛ فهل ستأتمن عمالقة الحوسبة السحابية على أصولك؟
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(المصدر: CryptoEconomy)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لمعلومات السوق، ولا تُعدّ نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
【موجز السوق】غوغل كلاود تدخل مجال الحفظ المؤسسي، فهل تصبح MPC معيارًا في القطاع؟
بلغت قيمة العملات المشفرة المسروقة نحو 2.2 مليار دولار في عام 2024، وشكّلت تسريبات المفاتيح الخاصة 43.8% من الحالات. تستعد غوغل كلاود لتقديم خدمات حفظ العملات المشفرة للمؤسسات، فيما توزّع تقنية MPC المفاتيح لتجنّب نقطة فشل واحدة. وتستخدم ألفابت بالفعل تقنية MPC لحماية أصول سولانا وإيثيريوم. ومن المتوقع بدء الخدمة التجارية في أوائل عام 2027؛ وقد تكبّدت بايبت خسائر بنحو 1.5 مليار دولار في فبراير من هذا العام. لكن MPC ليست حلًا سحريًا؛ فهل ستأتمن عمالقة الحوسبة السحابية على أصولك؟
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(المصدر: CryptoEconomy)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لمعلومات السوق، ولا تُعدّ نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
بلغت قيمة العملات المشفرة المسروقة نحو 2.2 مليار دولار في عام 2024، وشكّلت تسريبات المفاتيح الخاصة 43.8% من الحالات. تستعد غوغل كلاود لتقديم خدمات حفظ العملات المشفرة للمؤسسات، فيما توزّع تقنية MPC المفاتيح لتجنّب نقطة فشل واحدة. وتستخدم ألفابت بالفعل تقنية MPC لحماية أصول سولانا وإيثيريوم. ومن المتوقع بدء الخدمة التجارية في أوائل عام 2027؛ وقد تكبّدت بايبت خسائر بنحو 1.5 مليار دولار في فبراير من هذا العام. لكن MPC ليست حلًا سحريًا؛ فهل ستأتمن عمالقة الحوسبة السحابية على أصولك؟
$BTC $ETH $SOL
#谷歌云 #机构托管 #MPC
(المصدر: CryptoEconomy)
⚠️تنبيه بشأن المخاطر: المعلومات أعلاه مشاركة لمعلومات السوق، ولا تُعدّ نصيحة استثمارية. الاستثمار ينطوي على مخاطر، لذا يُرجى توخي الحذر عند دخول السوق.
7
·
--
أطلقت Google Cloud خدمة MPC، ولم تعد المفاتيح الخاصة الكاملة بحوزة طرف واحد.
أفاد موقع Crypto Briefing بأن الخدمة تقسّم المفتاح الخاص إلى عدة أجزاء، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملًا. وذكر التقرير أنها قد تغيّر مشهد أمن الأصول الرقمية وتتحدى مزوّدي الخدمات الحاليين.
· يعني تقسيم المفتاح باستخدام MPC أن تسريبًا من نقطة واحدة لا يؤدي إلى فقدان المفتاح الخاص بالكامل، لكن ذلك مشروط بتوزيع الأجزاء على جهات مختلفة.
· «تعزيز الثقة في الحفظ المؤسسي» هو تقييم Crypto Briefing، وليس بيانات عن عمليات تبنٍّ حدثت بالفعل.
هل ستعطي الأولوية لمراجعة إعدادات عتبة التقسيم، أم لقائمة مؤسسات الحفظ المتصلة بالخدمة؟
#MPC
أطلقت Google Cloud خدمة MPC، ولم تعد المفاتيح الخاصة الكاملة بحوزة طرف واحد.
أفاد موقع Crypto Briefing بأن الخدمة تقسّم المفتاح الخاص إلى عدة أجزاء، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملًا. وذكر التقرير أنها قد تغيّر مشهد أمن الأصول الرقمية وتتحدى مزوّدي الخدمات الحاليين.
· يعني تقسيم المفتاح باستخدام MPC أن تسريبًا من نقطة واحدة لا يؤدي إلى فقدان المفتاح الخاص بالكامل، لكن ذلك مشروط بتوزيع الأجزاء على جهات مختلفة.
· «تعزيز الثقة في الحفظ المؤسسي» هو تقييم Crypto Briefing، وليس بيانات عن عمليات تبنٍّ حدثت بالفعل.
هل ستعطي الأولوية لمراجعة إعدادات عتبة التقسيم، أم لقائمة مؤسسات الحفظ المتصلة بالخدمة؟
#MPC
أفاد موقع Crypto Briefing بأن الخدمة تقسّم المفتاح الخاص إلى عدة أجزاء، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملًا. وذكر التقرير أنها قد تغيّر مشهد أمن الأصول الرقمية وتتحدى مزوّدي الخدمات الحاليين.
· يعني تقسيم المفتاح باستخدام MPC أن تسريبًا من نقطة واحدة لا يؤدي إلى فقدان المفتاح الخاص بالكامل، لكن ذلك مشروط بتوزيع الأجزاء على جهات مختلفة.
· «تعزيز الثقة في الحفظ المؤسسي» هو تقييم Crypto Briefing، وليس بيانات عن عمليات تبنٍّ حدثت بالفعل.
هل ستعطي الأولوية لمراجعة إعدادات عتبة التقسيم، أم لقائمة مؤسسات الحفظ المتصلة بالخدمة؟
#MPC
GOOGUS+٠٫٩٠%
15

·
--
لماذا تقول خدمة الحفظ لدى Google Cloud إن المفتاح الخاص «لا يظهر كاملاً أبداً»؟
هذا الأسبوع، تعرّضت المحفظة الساخنة لأحد المنصات للاختراق. وفي الأسبوع نفسه، راجعت وثيقة منتج من Google Cloud: خدمة الحفظ باستخدام الحوسبة متعددة الأطراف (Multi-party Compute)، المخصصة لمفاتيح التوقيع الخاصة بالأصول الرقمية. فكرتها باختصار: تقسيم المفتاح إلى أجزاء وتخزينها في أماكن منفصلة، من دون جمعها معاً حتى عند التوقيع.
وبحسب نص الوثيقة الرسمية، إليكم النقاط الأساسية:
1. مشكلة الطريقة القديمة: تخزين المفتاح الخاص كاملاً في وحدة تشفير مادية واحدة يجعلها نقطة فشل وحيدة. ونسخه إلى وحدات متعددة وفي مناطق مختلفة يحسّن التوافر، لكن كل نسخة تظل مفتاحاً خاصاً كاملاً، أي إنه يفتح مزيداً من الأبواب التي يمكن اقتحامها.
2. طريقتها: التوقيع بالعتبة (تصف الوثيقة التقنية بأنها نسخة موسّعة ومعززة من بروتوكول DKLS23). ينشئ عدد من المشاركين المستقلين كلٌّ منهم جزءاً من «المفتاح» ويحتفظ به، ثم يحسبون معاً توقيعاً صالحاً عند التوقيع، من دون أن يعيد أي طرف تكوين المفتاح الخاص كاملاً.
3. حدود الأمان: إذا كان عدد المشاركين المخترقين أقل من العتبة، فلن يمكن تزوير توقيع أو استعادة المفتاح الخاص. وإذا تعطل عدد قليل من الأطراف أو تضرروا بشكل دائم، فلا يزال التوقيع ممكناً ما دام عدد الأطراف المتبقية يبلغ العتبة.
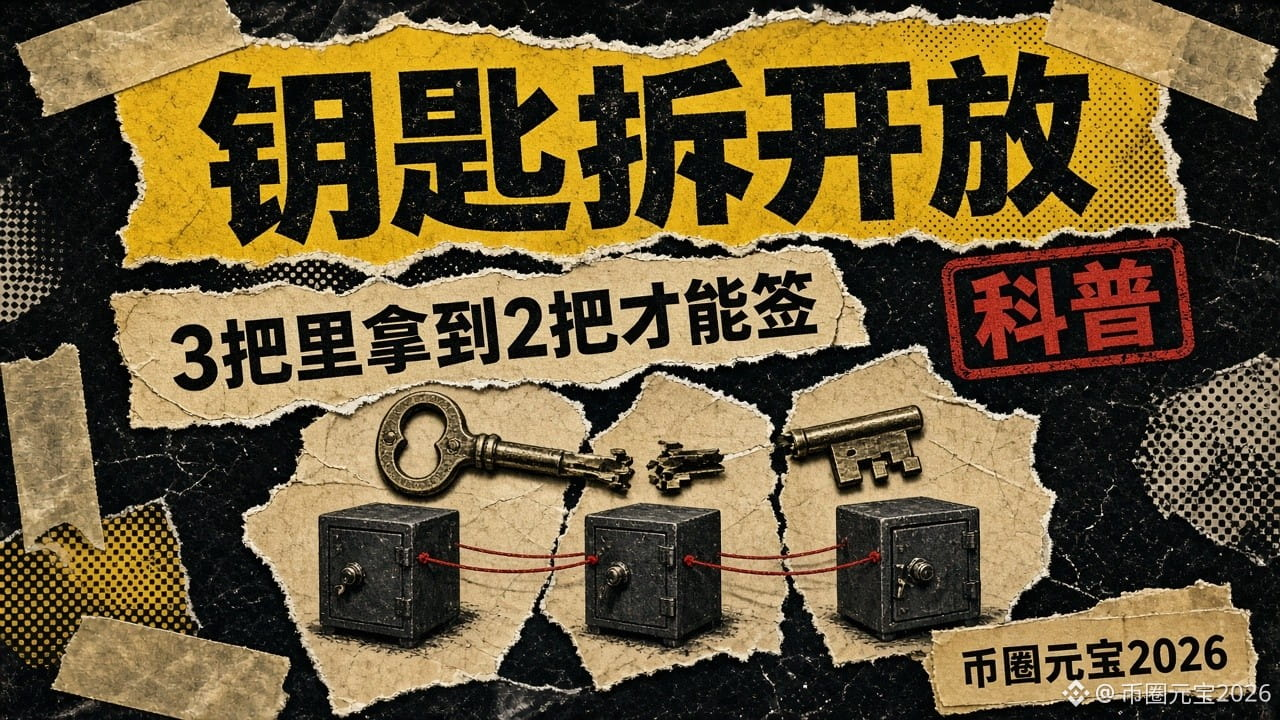
4. مثال (بالمعنى الوارد في الوثيقة): يحتفظ ثلاثة أفراد من الفريق المالي بجزء لكل منهم، ولا يمكن التوقيع إلا بموافقة أي اثنين منهم.
5. نطاق الدعم: منحنى secp256k1، المستخدم مع بيتكوين وإيثيريوم وسلاسل EVM؛ أما Ed25519 (Solana) فمذكور أنه «سيُدعم قريباً». المنتج حالياً في إصدار المعاينة (Pre-GA).
بعض الحقائق بصراحة:
· تذكر الوثيقة نقطة صريحة جداً: استراتيجية التداول (مثل حدود الإنفاق والقائمة البيضاء) لا تقدم سوى توصية «السماح/الرفض». فإذا وافق عدد كافٍ من الموقّعين، يمكن تنفيذ المعاملة حتى لو رفضتها الاستراتيجية. فالتوقيع بالعتبة يحول دون اختراق طرف واحد، لكنه لا يمنع خداع عدد كافٍ من الأشخاص معاً.
· تقسيم المفتاح لا يعني أن الأموال أصبحت آمنة تلقائياً. فإذا وقع الموقّعون ضحية للتصيد الاحتيالي أو تحولت إجراءات الموافقة إلى مجرد إجراء شكلي، فقد تقع المشكلة أيضاً.
· لم يصدر بعد التقرير التقني الرسمي الكامل بشأن موضع الخلل في حادثة السرقة هذا الأسبوع. لن أُسقط مفهوم MPC عليها، ولن أقول إن استخدامه يمنع السرقة.
· لا يحتاج الأفراد عادةً إلى خدمات الحفظ المؤسسية، لكن المبدأ ينطبق على الجميع: لا تخزّن عبارة الاسترداد في مكان واحد فقط، ولا تصوّرها كاملة وترفعها إلى السحابة.
أين تحتفظ بعبارة الاسترداد الآن: «نسخة واحدة في مكان واحد»، أم «نسخة مكررة في عدة أماكن»؟
#MPC #钱包安全 #معلومات
لماذا تقول خدمة الحفظ لدى Google Cloud إن المفتاح الخاص «لا يظهر كاملاً أبداً»؟
هذا الأسبوع، تعرّضت المحفظة الساخنة لأحد المنصات للاختراق. وفي الأسبوع نفسه، راجعت وثيقة منتج من Google Cloud: خدمة الحفظ باستخدام الحوسبة متعددة الأطراف (Multi-party Compute)، المخصصة لمفاتيح التوقيع الخاصة بالأصول الرقمية. فكرتها باختصار: تقسيم المفتاح إلى أجزاء وتخزينها في أماكن منفصلة، من دون جمعها معاً حتى عند التوقيع.
وبحسب نص الوثيقة الرسمية، إليكم النقاط الأساسية:
1. مشكلة الطريقة القديمة: تخزين المفتاح الخاص كاملاً في وحدة تشفير مادية واحدة يجعلها نقطة فشل وحيدة. ونسخه إلى وحدات متعددة وفي مناطق مختلفة يحسّن التوافر، لكن كل نسخة تظل مفتاحاً خاصاً كاملاً، أي إنه يفتح مزيداً من الأبواب التي يمكن اقتحامها.
2. طريقتها: التوقيع بالعتبة (تصف الوثيقة التقنية بأنها نسخة موسّعة ومعززة من بروتوكول DKLS23). ينشئ عدد من المشاركين المستقلين كلٌّ منهم جزءاً من «المفتاح» ويحتفظ به، ثم يحسبون معاً توقيعاً صالحاً عند التوقيع، من دون أن يعيد أي طرف تكوين المفتاح الخاص كاملاً.
3. حدود الأمان: إذا كان عدد المشاركين المخترقين أقل من العتبة، فلن يمكن تزوير توقيع أو استعادة المفتاح الخاص. وإذا تعطل عدد قليل من الأطراف أو تضرروا بشكل دائم، فلا يزال التوقيع ممكناً ما دام عدد الأطراف المتبقية يبلغ العتبة.
4. مثال (بالمعنى الوارد في الوثيقة): يحتفظ ثلاثة أفراد من الفريق المالي بجزء لكل منهم، ولا يمكن التوقيع إلا بموافقة أي اثنين منهم.
5. نطاق الدعم: منحنى secp256k1، المستخدم مع بيتكوين وإيثيريوم وسلاسل EVM؛ أما Ed25519 (Solana) فمذكور أنه «سيُدعم قريباً». المنتج حالياً في إصدار المعاينة (Pre-GA).
بعض الحقائق بصراحة:
· تذكر الوثيقة نقطة صريحة جداً: استراتيجية التداول (مثل حدود الإنفاق والقائمة البيضاء) لا تقدم سوى توصية «السماح/الرفض». فإذا وافق عدد كافٍ من الموقّعين، يمكن تنفيذ المعاملة حتى لو رفضتها الاستراتيجية. فالتوقيع بالعتبة يحول دون اختراق طرف واحد، لكنه لا يمنع خداع عدد كافٍ من الأشخاص معاً.
· تقسيم المفتاح لا يعني أن الأموال أصبحت آمنة تلقائياً. فإذا وقع الموقّعون ضحية للتصيد الاحتيالي أو تحولت إجراءات الموافقة إلى مجرد إجراء شكلي، فقد تقع المشكلة أيضاً.
· لم يصدر بعد التقرير التقني الرسمي الكامل بشأن موضع الخلل في حادثة السرقة هذا الأسبوع. لن أُسقط مفهوم MPC عليها، ولن أقول إن استخدامه يمنع السرقة.
· لا يحتاج الأفراد عادةً إلى خدمات الحفظ المؤسسية، لكن المبدأ ينطبق على الجميع: لا تخزّن عبارة الاسترداد في مكان واحد فقط، ولا تصوّرها كاملة وترفعها إلى السحابة.
أين تحتفظ بعبارة الاسترداد الآن: «نسخة واحدة في مكان واحد»، أم «نسخة مكررة في عدة أماكن»؟
#MPC #钱包安全 #معلومات
هذا الأسبوع، تعرّضت المحفظة الساخنة لأحد المنصات للاختراق. وفي الأسبوع نفسه، راجعت وثيقة منتج من Google Cloud: خدمة الحفظ باستخدام الحوسبة متعددة الأطراف (Multi-party Compute)، المخصصة لمفاتيح التوقيع الخاصة بالأصول الرقمية. فكرتها باختصار: تقسيم المفتاح إلى أجزاء وتخزينها في أماكن منفصلة، من دون جمعها معاً حتى عند التوقيع.
وبحسب نص الوثيقة الرسمية، إليكم النقاط الأساسية:
1. مشكلة الطريقة القديمة: تخزين المفتاح الخاص كاملاً في وحدة تشفير مادية واحدة يجعلها نقطة فشل وحيدة. ونسخه إلى وحدات متعددة وفي مناطق مختلفة يحسّن التوافر، لكن كل نسخة تظل مفتاحاً خاصاً كاملاً، أي إنه يفتح مزيداً من الأبواب التي يمكن اقتحامها.
2. طريقتها: التوقيع بالعتبة (تصف الوثيقة التقنية بأنها نسخة موسّعة ومعززة من بروتوكول DKLS23). ينشئ عدد من المشاركين المستقلين كلٌّ منهم جزءاً من «المفتاح» ويحتفظ به، ثم يحسبون معاً توقيعاً صالحاً عند التوقيع، من دون أن يعيد أي طرف تكوين المفتاح الخاص كاملاً.
3. حدود الأمان: إذا كان عدد المشاركين المخترقين أقل من العتبة، فلن يمكن تزوير توقيع أو استعادة المفتاح الخاص. وإذا تعطل عدد قليل من الأطراف أو تضرروا بشكل دائم، فلا يزال التوقيع ممكناً ما دام عدد الأطراف المتبقية يبلغ العتبة.
4. مثال (بالمعنى الوارد في الوثيقة): يحتفظ ثلاثة أفراد من الفريق المالي بجزء لكل منهم، ولا يمكن التوقيع إلا بموافقة أي اثنين منهم.
5. نطاق الدعم: منحنى secp256k1، المستخدم مع بيتكوين وإيثيريوم وسلاسل EVM؛ أما Ed25519 (Solana) فمذكور أنه «سيُدعم قريباً». المنتج حالياً في إصدار المعاينة (Pre-GA).
بعض الحقائق بصراحة:
· تذكر الوثيقة نقطة صريحة جداً: استراتيجية التداول (مثل حدود الإنفاق والقائمة البيضاء) لا تقدم سوى توصية «السماح/الرفض». فإذا وافق عدد كافٍ من الموقّعين، يمكن تنفيذ المعاملة حتى لو رفضتها الاستراتيجية. فالتوقيع بالعتبة يحول دون اختراق طرف واحد، لكنه لا يمنع خداع عدد كافٍ من الأشخاص معاً.
· تقسيم المفتاح لا يعني أن الأموال أصبحت آمنة تلقائياً. فإذا وقع الموقّعون ضحية للتصيد الاحتيالي أو تحولت إجراءات الموافقة إلى مجرد إجراء شكلي، فقد تقع المشكلة أيضاً.
· لم يصدر بعد التقرير التقني الرسمي الكامل بشأن موضع الخلل في حادثة السرقة هذا الأسبوع. لن أُسقط مفهوم MPC عليها، ولن أقول إن استخدامه يمنع السرقة.
· لا يحتاج الأفراد عادةً إلى خدمات الحفظ المؤسسية، لكن المبدأ ينطبق على الجميع: لا تخزّن عبارة الاسترداد في مكان واحد فقط، ولا تصوّرها كاملة وترفعها إلى السحابة.
أين تحتفظ بعبارة الاسترداد الآن: «نسخة واحدة في مكان واحد»، أم «نسخة مكررة في عدة أماكن»؟
#MPC #钱包安全 #معلومات
GOOGUS+٠٫٩٠%
11

·
--
صادفتُ إعلان Google Cloud: أطلقت خدمة حفظ مفاتيح التوقيع باستخدام الحوسبة متعددة الأطراف (MPC) خلال ندوة الأصول الرقمية في نيويورك — وهي مخصصة للبنوك والمؤسسات، وتُقسّم المفتاح الخاص المشفّر إلى أجزاء متعددة تُخزَّن في بيئات مختلفة.
النقطة المهمة: يمكن للبنك الاحتفاظ بجزء محليًا على جهاز مادي، ووضع جزء في Google Cloud، وجزء آخر لدى مزود سحابي مختلف؛ فلا يمتلك أي طرف المفتاح الخاص كاملًا بمفرده. وقبل التوقيع، تمر العملية أيضًا عبر محرك للسياسات (حدود للمعاملات، وعناوين مدرجة في القائمة البيضاء، وموافقات من عدة أشخاص، وغير ذلك). الخدمة متاحة حاليًا في معاينة خاصة، والهدف طرحها تجاريًا في أوائل عام 2027؛ وتختبرها بالفعل عدة مؤسسات مالية كبرى. وتستخدم Alphabet هذه التقنية أيضًا لحماية أصولها الرقمية على Ethereum وSolana. يتوفر دعم ECDSA (BTC/ETH)، بينما تشير وثائق Ed25519/Solana إلى أن الدعم «قريبًا»، مع التخطيط لتوفيره عند الإطلاق التجاري.
بدأت الشركات الكبرى تبيع حفظ المفاتيح للمؤسسات بوصفه بنية تحتية أساسية فعلية — وهذا يختلف بوضوح من حيث مستوى المخاطر عن «الاحتفاظ بالمفتاح الخاص كاملًا في مكان واحد».
#托管 #MPC #GoogleCloud #المؤسسات
صادفتُ إعلان Google Cloud: أطلقت خدمة حفظ مفاتيح التوقيع باستخدام الحوسبة متعددة الأطراف (MPC) خلال ندوة الأصول الرقمية في نيويورك — وهي مخصصة للبنوك والمؤسسات، وتُقسّم المفتاح الخاص المشفّر إلى أجزاء متعددة تُخزَّن في بيئات مختلفة.
النقطة المهمة: يمكن للبنك الاحتفاظ بجزء محليًا على جهاز مادي، ووضع جزء في Google Cloud، وجزء آخر لدى مزود سحابي مختلف؛ فلا يمتلك أي طرف المفتاح الخاص كاملًا بمفرده. وقبل التوقيع، تمر العملية أيضًا عبر محرك للسياسات (حدود للمعاملات، وعناوين مدرجة في القائمة البيضاء، وموافقات من عدة أشخاص، وغير ذلك). الخدمة متاحة حاليًا في معاينة خاصة، والهدف طرحها تجاريًا في أوائل عام 2027؛ وتختبرها بالفعل عدة مؤسسات مالية كبرى. وتستخدم Alphabet هذه التقنية أيضًا لحماية أصولها الرقمية على Ethereum وSolana. يتوفر دعم ECDSA (BTC/ETH)، بينما تشير وثائق Ed25519/Solana إلى أن الدعم «قريبًا»، مع التخطيط لتوفيره عند الإطلاق التجاري.
بدأت الشركات الكبرى تبيع حفظ المفاتيح للمؤسسات بوصفه بنية تحتية أساسية فعلية — وهذا يختلف بوضوح من حيث مستوى المخاطر عن «الاحتفاظ بالمفتاح الخاص كاملًا في مكان واحد».
#托管 #MPC #GoogleCloud #المؤسسات
النقطة المهمة: يمكن للبنك الاحتفاظ بجزء محليًا على جهاز مادي، ووضع جزء في Google Cloud، وجزء آخر لدى مزود سحابي مختلف؛ فلا يمتلك أي طرف المفتاح الخاص كاملًا بمفرده. وقبل التوقيع، تمر العملية أيضًا عبر محرك للسياسات (حدود للمعاملات، وعناوين مدرجة في القائمة البيضاء، وموافقات من عدة أشخاص، وغير ذلك). الخدمة متاحة حاليًا في معاينة خاصة، والهدف طرحها تجاريًا في أوائل عام 2027؛ وتختبرها بالفعل عدة مؤسسات مالية كبرى. وتستخدم Alphabet هذه التقنية أيضًا لحماية أصولها الرقمية على Ethereum وSolana. يتوفر دعم ECDSA (BTC/ETH)، بينما تشير وثائق Ed25519/Solana إلى أن الدعم «قريبًا»، مع التخطيط لتوفيره عند الإطلاق التجاري.
بدأت الشركات الكبرى تبيع حفظ المفاتيح للمؤسسات بوصفه بنية تحتية أساسية فعلية — وهذا يختلف بوضوح من حيث مستوى المخاطر عن «الاحتفاظ بالمفتاح الخاص كاملًا في مكان واحد».
#托管 #MPC #GoogleCloud #المؤسسات
GOOGUS+٠٫٩٠%
14
·
--
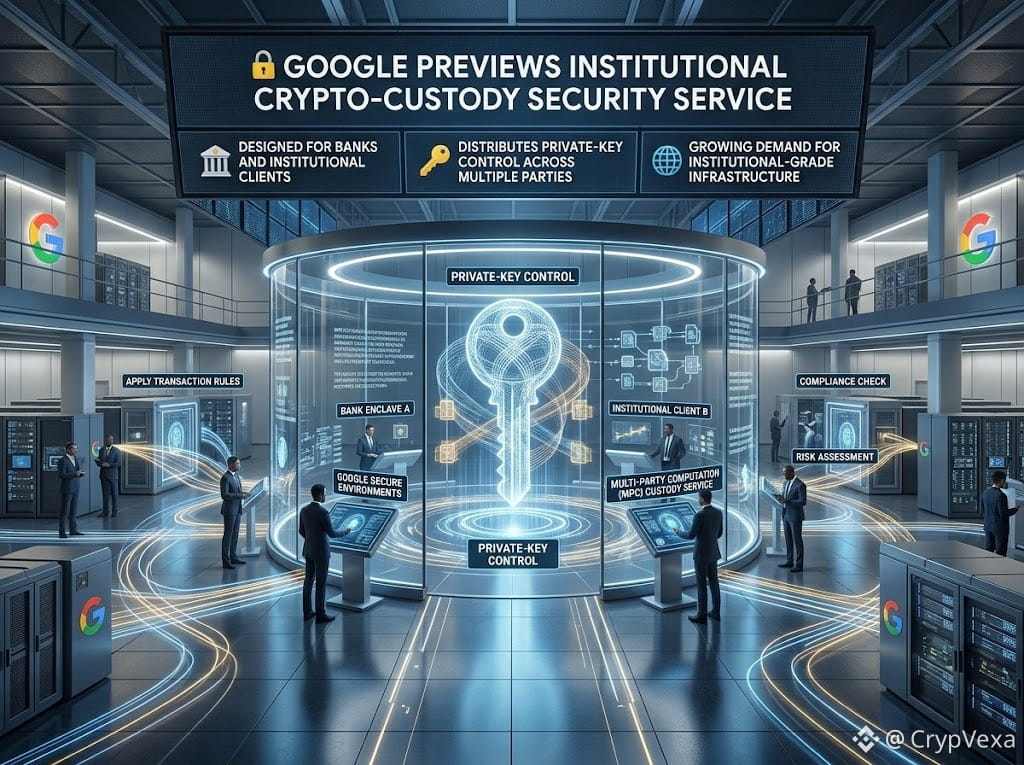
🔐 Google تستعرض خدمة أمنية لحفظ العملات المشفرة للمؤسسات
🏦 تستعد Google للكشف عن خدمة لحفظ الأصول تعتمد على الحوسبة متعددة الأطراف (MPC)، ومصممة للبنوك والعملاء من المؤسسات.
🔑 يوزّع هذا النموذج التحكم بالمفاتيح الخاصة بين أطراف متعددة، ويطبّق قواعد المعاملات عبر بيئات مختلفة.
🌐 تسلّط هذه الخطوة الضوء على الطلب المتزايد على بنية تحتية لحفظ العملات المشفرة وتأمينها بمستوى مؤسسي.
👀 هل يمكن لدخول Google إلى هذا المجال أن يعزز ثقة المؤسسات بحفظ العملات المشفرة؟
#Google #CryptoCustody #MPC #CryptoNews
🔐 Google تستعرض خدمة أمنية لحفظ العملات المشفرة للمؤسسات
🏦 تستعد Google للكشف عن خدمة لحفظ الأصول تعتمد على الحوسبة متعددة الأطراف (MPC)، ومصممة للبنوك والعملاء من المؤسسات.
🔑 يوزّع هذا النموذج التحكم بالمفاتيح الخاصة بين أطراف متعددة، ويطبّق قواعد المعاملات عبر بيئات مختلفة.
🌐 تسلّط هذه الخطوة الضوء على الطلب المتزايد على بنية تحتية لحفظ العملات المشفرة وتأمينها بمستوى مؤسسي.
👀 هل يمكن لدخول Google إلى هذا المجال أن يعزز ثقة المؤسسات بحفظ العملات المشفرة؟
#Google #CryptoCustody #MPC #CryptoNews
🏦 تستعد Google للكشف عن خدمة لحفظ الأصول تعتمد على الحوسبة متعددة الأطراف (MPC)، ومصممة للبنوك والعملاء من المؤسسات.
🔑 يوزّع هذا النموذج التحكم بالمفاتيح الخاصة بين أطراف متعددة، ويطبّق قواعد المعاملات عبر بيئات مختلفة.
🌐 تسلّط هذه الخطوة الضوء على الطلب المتزايد على بنية تحتية لحفظ العملات المشفرة وتأمينها بمستوى مؤسسي.
👀 هل يمكن لدخول Google إلى هذا المجال أن يعزز ثقة المؤسسات بحفظ العملات المشفرة؟
#Google #CryptoCustody #MPC #CryptoNews
GOOGUS+٠٫٩٠%
GOOGLB+١٫٣٣%
2
288

🔐 Google ستتولى إدارة المفاتيح الخاصة للمؤسسات: هل ستعيد شركات التكنولوجيا الكبرى تشكيل الحفظ المشفّر؟
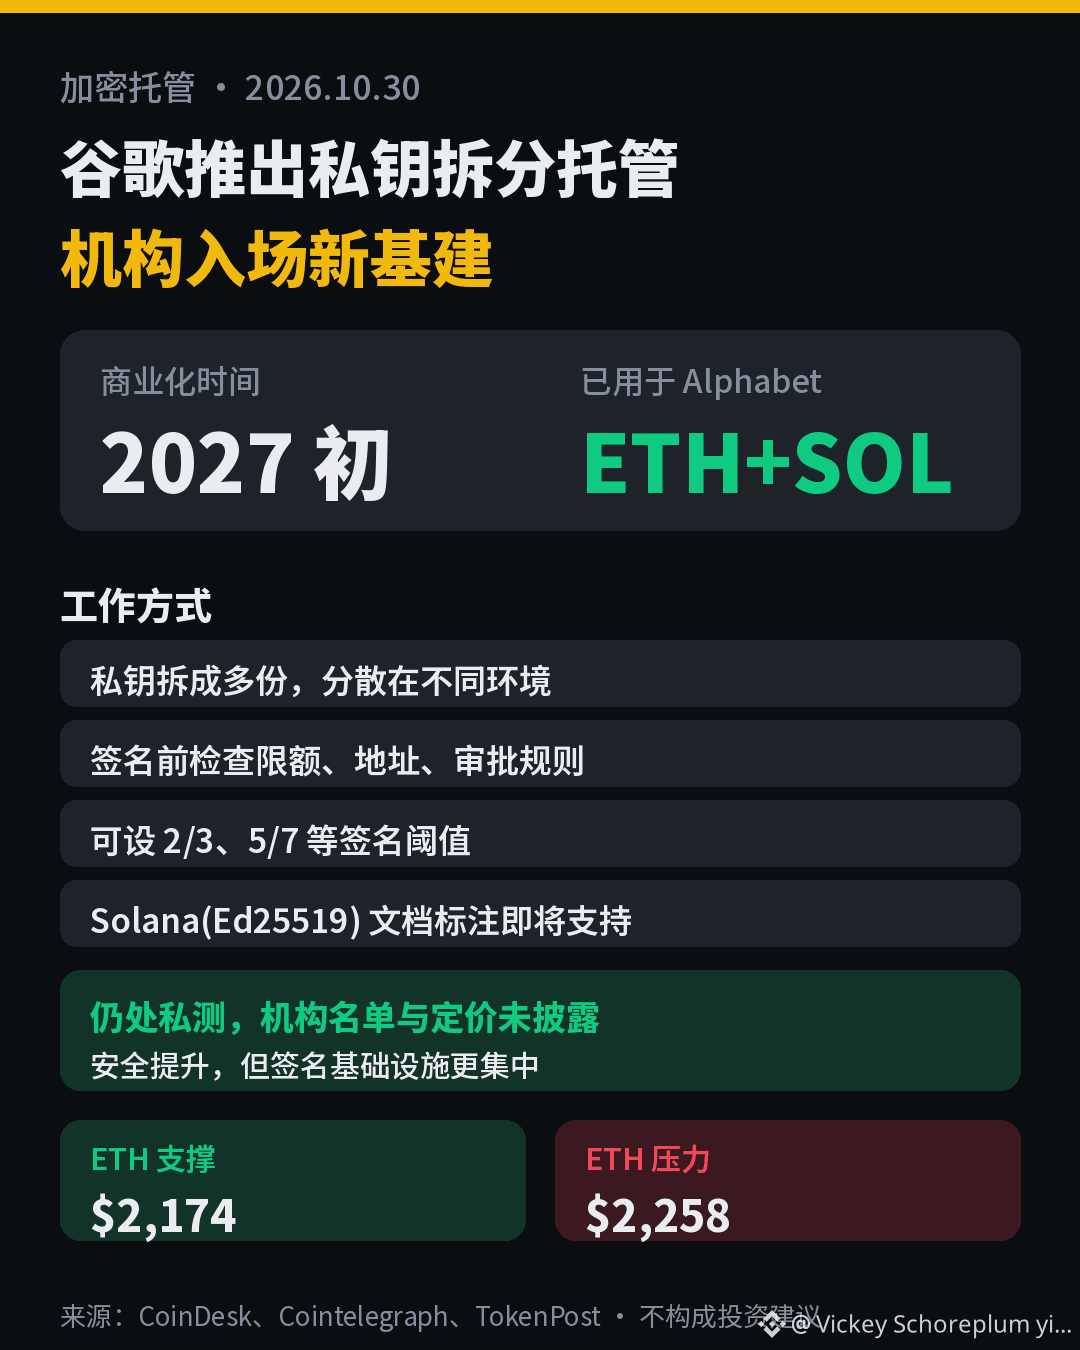
أفادت وسائل إعلام، منها CoinDesk، في 28 أكتوبر أن خدمة الحفظ الآمن Multi-Party Compute (MPC) من Google Cloud دخلت مرحلة الاختبار الخاص، حيث تختبرها عدة مؤسسات مالية كبرى وشركاء تصميم، مع خطط لإطلاقها تجارياً في أوائل عام 2027. وتستخدم الشركة الأم Alphabet الخدمة أيضاً لحماية أصولها الرقمية على Ethereum وSolana.
📊 أبرز النقاط
• الآلية: تقسيم مفتاح التوقيع إلى عدة أجزاء وتوزيعها بين Google Cloud وأجهزة المؤسسة الخاصة وبيئات سحابية أخرى، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملاً
• إدارة المخاطر: التحقق من حدود التحويلات، والقائمة البيضاء للعناوين المستهدفة، وموافقات الإدارات المتعددة قبل التوقيع، مع إمكانية ضبط عتبات مثل 2/3 و5/7
• دعم السلاسل: يبدأ الدعم بـ ECDSA (Bitcoin وEthereum وسلاسل EVM)، بينما تشير الوثائق إلى أن دعم Ed25519 اللازم لـ Solana «قريباً»
• معلومات لم يُكشف عنها: أسماء المؤسسات المشاركة في الاختبار، والأصول التي تحتفظ بها Alphabet وقيمتها، والأسعار والموعد المحدد للإطلاق
📈 التأثير على السوق
يمثل ذلك سردية إيجابية لخدمات الحفظ المؤسسي، لكنه لا يعني بالضرورة ظهور ضغوط شراء على المدى القصير. يبلغ سعر ETH حالياً نحو 2191 USDT، بانخفاض يقارب 5.4% خلال 24 ساعة، فيما بلغ أدنى سعر اليوم نحو 2174، وأدنى سعر أمس نحو 2233؛ وتواجه أي محاولة ارتداد مقاومة قرب 2258، أما كسر مستوى 2174 فيستدعي الحذر من مواصلة الهبوط.
💬 نقطة جدل: تحسنت السلامة، لكن إذا أوكلنا أهم بنية تحتية للتوقيع إلى مزودي الخدمات السحابية الكبار، فكم يتبقى من اللامركزية؟ ما رأيك؟
👉 تداول ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #الحفظ_المشفّر
⚠️ ما سبق لا يُعد نصيحة استثمارية. يُرجى الانتباه إلى المخاطر.
🔐 Google ستتولى إدارة المفاتيح الخاصة للمؤسسات: هل ستعيد شركات التكنولوجيا الكبرى تشكيل الحفظ المشفّر؟
أفادت وسائل إعلام، منها CoinDesk، في 28 أكتوبر أن خدمة الحفظ الآمن Multi-Party Compute (MPC) من Google Cloud دخلت مرحلة الاختبار الخاص، حيث تختبرها عدة مؤسسات مالية كبرى وشركاء تصميم، مع خطط لإطلاقها تجارياً في أوائل عام 2027. وتستخدم الشركة الأم Alphabet الخدمة أيضاً لحماية أصولها الرقمية على Ethereum وSolana.
📊 أبرز النقاط
• الآلية: تقسيم مفتاح التوقيع إلى عدة أجزاء وتوزيعها بين Google Cloud وأجهزة المؤسسة الخاصة وبيئات سحابية أخرى، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملاً
• إدارة المخاطر: التحقق من حدود التحويلات، والقائمة البيضاء للعناوين المستهدفة، وموافقات الإدارات المتعددة قبل التوقيع، مع إمكانية ضبط عتبات مثل 2/3 و5/7
• دعم السلاسل: يبدأ الدعم بـ ECDSA (Bitcoin وEthereum وسلاسل EVM)، بينما تشير الوثائق إلى أن دعم Ed25519 اللازم لـ Solana «قريباً»
• معلومات لم يُكشف عنها: أسماء المؤسسات المشاركة في الاختبار، والأصول التي تحتفظ بها Alphabet وقيمتها، والأسعار والموعد المحدد للإطلاق
📈 التأثير على السوق
يمثل ذلك سردية إيجابية لخدمات الحفظ المؤسسي، لكنه لا يعني بالضرورة ظهور ضغوط شراء على المدى القصير. يبلغ سعر ETH حالياً نحو 2191 USDT، بانخفاض يقارب 5.4% خلال 24 ساعة، فيما بلغ أدنى سعر اليوم نحو 2174، وأدنى سعر أمس نحو 2233؛ وتواجه أي محاولة ارتداد مقاومة قرب 2258، أما كسر مستوى 2174 فيستدعي الحذر من مواصلة الهبوط.
💬 نقطة جدل: تحسنت السلامة، لكن إذا أوكلنا أهم بنية تحتية للتوقيع إلى مزودي الخدمات السحابية الكبار، فكم يتبقى من اللامركزية؟ ما رأيك؟
👉 تداول ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #الحفظ_المشفّر
⚠️ ما سبق لا يُعد نصيحة استثمارية. يُرجى الانتباه إلى المخاطر.
أفادت وسائل إعلام، منها CoinDesk، في 28 أكتوبر أن خدمة الحفظ الآمن Multi-Party Compute (MPC) من Google Cloud دخلت مرحلة الاختبار الخاص، حيث تختبرها عدة مؤسسات مالية كبرى وشركاء تصميم، مع خطط لإطلاقها تجارياً في أوائل عام 2027. وتستخدم الشركة الأم Alphabet الخدمة أيضاً لحماية أصولها الرقمية على Ethereum وSolana.
📊 أبرز النقاط
• الآلية: تقسيم مفتاح التوقيع إلى عدة أجزاء وتوزيعها بين Google Cloud وأجهزة المؤسسة الخاصة وبيئات سحابية أخرى، بحيث لا يستطيع أي طرف الحصول على المفتاح الخاص كاملاً
• إدارة المخاطر: التحقق من حدود التحويلات، والقائمة البيضاء للعناوين المستهدفة، وموافقات الإدارات المتعددة قبل التوقيع، مع إمكانية ضبط عتبات مثل 2/3 و5/7
• دعم السلاسل: يبدأ الدعم بـ ECDSA (Bitcoin وEthereum وسلاسل EVM)، بينما تشير الوثائق إلى أن دعم Ed25519 اللازم لـ Solana «قريباً»
• معلومات لم يُكشف عنها: أسماء المؤسسات المشاركة في الاختبار، والأصول التي تحتفظ بها Alphabet وقيمتها، والأسعار والموعد المحدد للإطلاق
📈 التأثير على السوق
يمثل ذلك سردية إيجابية لخدمات الحفظ المؤسسي، لكنه لا يعني بالضرورة ظهور ضغوط شراء على المدى القصير. يبلغ سعر ETH حالياً نحو 2191 USDT، بانخفاض يقارب 5.4% خلال 24 ساعة، فيما بلغ أدنى سعر اليوم نحو 2174، وأدنى سعر أمس نحو 2233؛ وتواجه أي محاولة ارتداد مقاومة قرب 2258، أما كسر مستوى 2174 فيستدعي الحذر من مواصلة الهبوط.
💬 نقطة جدل: تحسنت السلامة، لكن إذا أوكلنا أهم بنية تحتية للتوقيع إلى مزودي الخدمات السحابية الكبار، فكم يتبقى من اللامركزية؟ ما رأيك؟
👉 تداول ETH: https://www.binance.com/zh-CN/trade/ETH_USDT
#谷歌将预览加密托管安全系统 #MPC #ETH #الحفظ_المشفّر
⚠️ ما سبق لا يُعد نصيحة استثمارية. يُرجى الانتباه إلى المخاطر.
536
·
--
بدأت إحدى أكبر شركات البنية التحتية السحابية في العالم تأخذ حفظ الأصول المشفرة على محمل الجد. فأصول Alphabet الرقمية نفسها تعمل بالفعل على إيثيريوم وسولانا، باستخدام نظام يقسّم المفاتيح الخاصة إلى أجزاء، بحيث لا يمكن لأي نقطة منفردة الحصول على المفتاح كاملًا. وتجري عدة مؤسسات مالية كبرى اختبارات داخلية، على أن يبدأ الاستخدام التجاري في أوائل عام 2027. ومع نقل المؤسسات أصولها إلى البلوك تشين، يزداد هذا المسار رسوخًا.$SOL $ETH #机构托管 #MPC
بدأت إحدى أكبر شركات البنية التحتية السحابية في العالم تأخذ حفظ الأصول المشفرة على محمل الجد. فأصول Alphabet الرقمية نفسها تعمل بالفعل على إيثيريوم وسولانا، باستخدام نظام يقسّم المفاتيح الخاصة إلى أجزاء، بحيث لا يمكن لأي نقطة منفردة الحصول على المفتاح كاملًا. وتجري عدة مؤسسات مالية كبرى اختبارات داخلية، على أن يبدأ الاستخدام التجاري في أوائل عام 2027. ومع نقل المؤسسات أصولها إلى البلوك تشين، يزداد هذا المسار رسوخًا.$SOL $ETH #机构托管 #MPC
536

أنشأت غوغل خدمة حفظ باستخدام الحوسبة متعددة الأطراف (MPC) للبنوك، وبدأت مجموعة من الحسابات تصرخ: «ضخم» و«غوغل دخلت السوق».
تمهّلوا. لنفهم أولًا ما هذه الخدمة: Google Multi-Party Compute، وهي تقسّم المفتاح الخاص بين عدة بيئات معزولة، ثم تطبّق قواعد البنك نفسه قبل التوقيع. الخدمة متاحة حاليًا في معاينة خاصة، ولم يُكشف عن أسماء البنوك المشاركة في الاختبار، ولا عن الأسعار، ولن يبدأ استخدامها تجاريًا قبل أوائل 2027. أما المستخدم الوحيد الذي يمكن الإشارة إليه حاليًا فهو شركة Alphabet نفسها، إذ تستخدمها لإدارة أصولها من ETH وSOL.
تقنية MPC ليست جديدة؛ فهناك شركات تعمل في مجال حفظ أصول المؤسسات منذ سنوات. ما تبيعه غوغل ليس اختراقًا تقنيًا، بل الشعور بالأمان الذي تمنحه كلمة «غوغل» لأقسام الامتثال في البنوك. ببساطة، إنها تضيف خدمة جديدة إلى خدماتها السحابية، وتجني رسوم اشتراك من البنوك؛ وهذا لا علاقة له كثيرًا بسعر العملات التي تملكها.
والأكثر غرابة هو منظومة إعادة النشر. نشر أحد الحسابات العبارة نفسها، «Google is building crypto custody for banks»، 6 مرات خلال 25 ثانية، ولم تتجاوز المشاهدات في كل مرة رقمًا واحدًا. هل ستتخذ حقًا هذا النوع من «الأخبار الإيجابية» المنسوخة والملصقة سببًا للشراء؟
صحيح أن سرقة المفاتيح الخاصة مشكلة كبيرة (فالبيانات التي استشهد بها خبر على X تشير إلى أن 43.8% من حالات السرقة في 2024 ارتبطت بتسرّب المفاتيح الخاصة)، ومن الجيد أن تستخدم المؤسسات حلولًا أفضل لحفظ الأصول. لكن «شيء جيد» و«ارتفاع السعر فورًا» أمران مختلفان، ويفصل بينهما أكثر من عام وكثير من التفاصيل غير المعلنة.
#谷歌 #MPC
أنشأت غوغل خدمة حفظ باستخدام الحوسبة متعددة الأطراف (MPC) للبنوك، وبدأت مجموعة من الحسابات تصرخ: «ضخم» و«غوغل دخلت السوق».
تمهّلوا. لنفهم أولًا ما هذه الخدمة: Google Multi-Party Compute، وهي تقسّم المفتاح الخاص بين عدة بيئات معزولة، ثم تطبّق قواعد البنك نفسه قبل التوقيع. الخدمة متاحة حاليًا في معاينة خاصة، ولم يُكشف عن أسماء البنوك المشاركة في الاختبار، ولا عن الأسعار، ولن يبدأ استخدامها تجاريًا قبل أوائل 2027. أما المستخدم الوحيد الذي يمكن الإشارة إليه حاليًا فهو شركة Alphabet نفسها، إذ تستخدمها لإدارة أصولها من ETH وSOL.
تقنية MPC ليست جديدة؛ فهناك شركات تعمل في مجال حفظ أصول المؤسسات منذ سنوات. ما تبيعه غوغل ليس اختراقًا تقنيًا، بل الشعور بالأمان الذي تمنحه كلمة «غوغل» لأقسام الامتثال في البنوك. ببساطة، إنها تضيف خدمة جديدة إلى خدماتها السحابية، وتجني رسوم اشتراك من البنوك؛ وهذا لا علاقة له كثيرًا بسعر العملات التي تملكها.
والأكثر غرابة هو منظومة إعادة النشر. نشر أحد الحسابات العبارة نفسها، «Google is building crypto custody for banks»، 6 مرات خلال 25 ثانية، ولم تتجاوز المشاهدات في كل مرة رقمًا واحدًا. هل ستتخذ حقًا هذا النوع من «الأخبار الإيجابية» المنسوخة والملصقة سببًا للشراء؟
صحيح أن سرقة المفاتيح الخاصة مشكلة كبيرة (فالبيانات التي استشهد بها خبر على X تشير إلى أن 43.8% من حالات السرقة في 2024 ارتبطت بتسرّب المفاتيح الخاصة)، ومن الجيد أن تستخدم المؤسسات حلولًا أفضل لحفظ الأصول. لكن «شيء جيد» و«ارتفاع السعر فورًا» أمران مختلفان، ويفصل بينهما أكثر من عام وكثير من التفاصيل غير المعلنة.
#谷歌 #MPC
تمهّلوا. لنفهم أولًا ما هذه الخدمة: Google Multi-Party Compute، وهي تقسّم المفتاح الخاص بين عدة بيئات معزولة، ثم تطبّق قواعد البنك نفسه قبل التوقيع. الخدمة متاحة حاليًا في معاينة خاصة، ولم يُكشف عن أسماء البنوك المشاركة في الاختبار، ولا عن الأسعار، ولن يبدأ استخدامها تجاريًا قبل أوائل 2027. أما المستخدم الوحيد الذي يمكن الإشارة إليه حاليًا فهو شركة Alphabet نفسها، إذ تستخدمها لإدارة أصولها من ETH وSOL.
تقنية MPC ليست جديدة؛ فهناك شركات تعمل في مجال حفظ أصول المؤسسات منذ سنوات. ما تبيعه غوغل ليس اختراقًا تقنيًا، بل الشعور بالأمان الذي تمنحه كلمة «غوغل» لأقسام الامتثال في البنوك. ببساطة، إنها تضيف خدمة جديدة إلى خدماتها السحابية، وتجني رسوم اشتراك من البنوك؛ وهذا لا علاقة له كثيرًا بسعر العملات التي تملكها.
والأكثر غرابة هو منظومة إعادة النشر. نشر أحد الحسابات العبارة نفسها، «Google is building crypto custody for banks»، 6 مرات خلال 25 ثانية، ولم تتجاوز المشاهدات في كل مرة رقمًا واحدًا. هل ستتخذ حقًا هذا النوع من «الأخبار الإيجابية» المنسوخة والملصقة سببًا للشراء؟
صحيح أن سرقة المفاتيح الخاصة مشكلة كبيرة (فالبيانات التي استشهد بها خبر على X تشير إلى أن 43.8% من حالات السرقة في 2024 ارتبطت بتسرّب المفاتيح الخاصة)، ومن الجيد أن تستخدم المؤسسات حلولًا أفضل لحفظ الأصول. لكن «شيء جيد» و«ارتفاع السعر فورًا» أمران مختلفان، ويفصل بينهما أكثر من عام وكثير من التفاصيل غير المعلنة.
#谷歌 #MPC
GOOGUS+٠٫٩٠%
9
·
--
هابط
تخضع تقنية Google للحوسبة متعددة الأطراف لاختبارات خاصة مع مؤسسات، إذ تقلل خطر سرقة مفتاح خاص واحد عبر تقسيمه إلى حصص متعددة وتوزيعها على بيئات مختلفة. وتستخدمها Alphabet داخليًا أيضًا لحماية الأصول الرقمية على Ethereum وSolana، ومن المتوقع طرحها تجاريًا في أوائل عام 2027.
من الناحية التقنية، لا تستطيع Google الحصول مباشرةً على المفتاح الخاص كاملًا؛ لكن الجدل الأكبر هو أن قطاع العملات المشفرة نشأ أصلًا للتخلص من المؤسسات المركزية، أما الآن، ومع دخول المؤسسات، فقد بات يسلّم أهم بنية تحتية للتوقيع إلى واحدة من أكبر شركات الخدمات السحابية في العالم. تحسّن الأمان، لكن كم بقي من اللامركزية؟
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
{future}(SOLUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
تخضع تقنية Google للحوسبة متعددة الأطراف لاختبارات خاصة مع مؤسسات، إذ تقلل خطر سرقة مفتاح خاص واحد عبر تقسيمه إلى حصص متعددة وتوزيعها على بيئات مختلفة. وتستخدمها Alphabet داخليًا أيضًا لحماية الأصول الرقمية على Ethereum وSolana، ومن المتوقع طرحها تجاريًا في أوائل عام 2027.
من الناحية التقنية، لا تستطيع Google الحصول مباشرةً على المفتاح الخاص كاملًا؛ لكن الجدل الأكبر هو أن قطاع العملات المشفرة نشأ أصلًا للتخلص من المؤسسات المركزية، أما الآن، ومع دخول المؤسسات، فقد بات يسلّم أهم بنية تحتية للتوقيع إلى واحدة من أكبر شركات الخدمات السحابية في العالم. تحسّن الأمان، لكن كم بقي من اللامركزية؟
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
من الناحية التقنية، لا تستطيع Google الحصول مباشرةً على المفتاح الخاص كاملًا؛ لكن الجدل الأكبر هو أن قطاع العملات المشفرة نشأ أصلًا للتخلص من المؤسسات المركزية، أما الآن، ومع دخول المؤسسات، فقد بات يسلّم أهم بنية تحتية للتوقيع إلى واحدة من أكبر شركات الخدمات السحابية في العالم. تحسّن الأمان، لكن كم بقي من اللامركزية؟
$BTC $ETH $SOL #谷歌将预览加密托管安全系统 #MPC #GoogleCloud #加密托管
1
3.7k
·
--
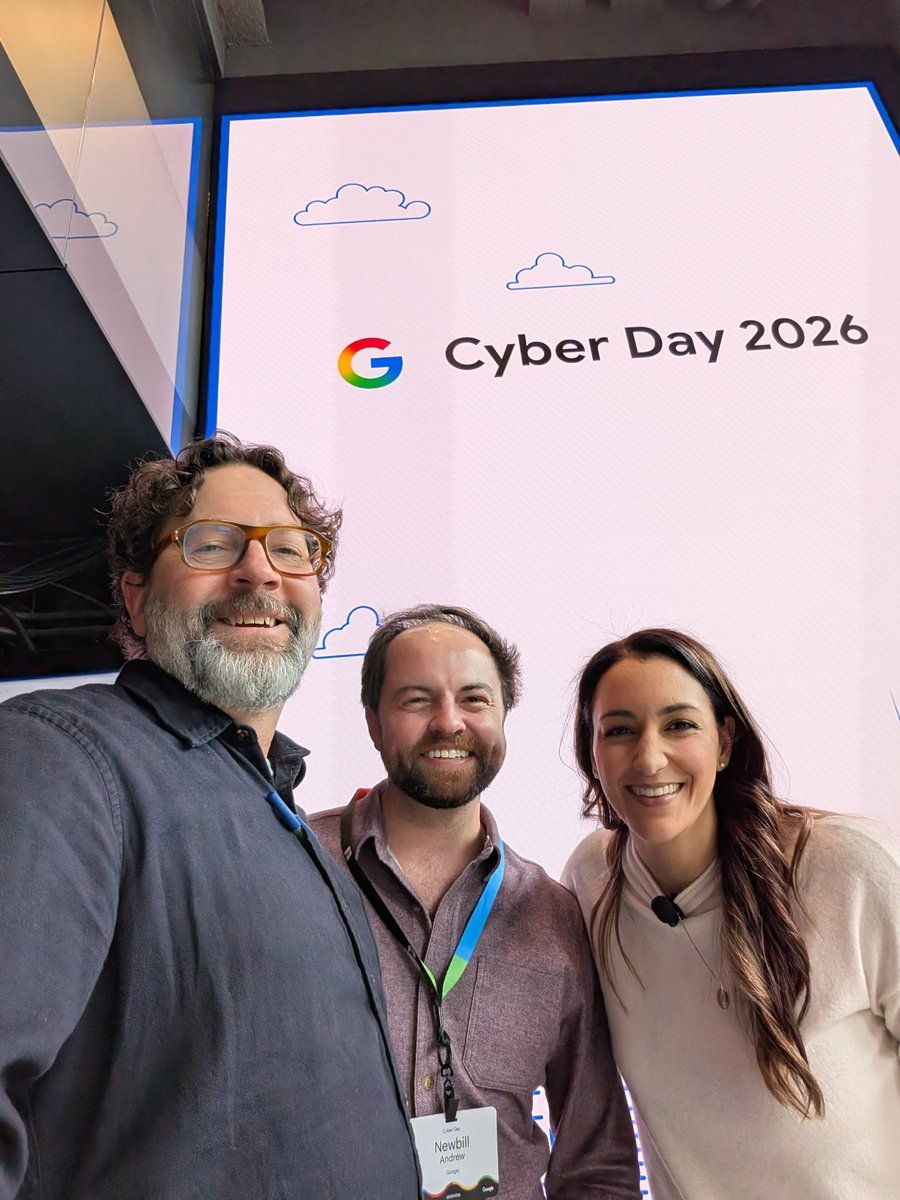
أطلقت Google للتو خدمة حفظ مؤسسي للعملات المشفرة في معاينة خاصة — تقسيم مفاتيح MPC للبنوك، مع استهداف بدء الإتاحة التجارية في أوائل 2027.
في 28 أكتوبر 2026، استعرضت Google Cloud خدمة Google Multi-Party Compute في ندوة الأصول الرقمية التي أقامتها في نيويورك. تحتفظ الخدمة بأجزاء المفتاح الخاص في بيئات منفصلة، وتجري فحوصات سياسات المعاملات داخل Confidential Space، ولا تخزّن المفتاح الكامل في مكان واحد مطلقًا. وتستخدم Alphabet الخدمة بالفعل لتأمين الأصول الرقمية على Ethereum وSolana، فيما تختبرها جهات شريكة في التصميم ومؤسسات مالية كبرى لاستخدامها مع العملات المشفرة والأصول المُرمّزة.
لم تكشف Google عن أسماء البنوك المشاركة في المعاينة أو عن الأسعار. ومن المخطط أن يتاح المنتج تجاريًا في أوائل 2027. بالنسبة إلى المؤسسات التي تنتقل إلى البلوك تشين، تجمع هذه الخدمة بين توقيع MPC وضوابط السياسات واستعادة المفاتيح في منتج واحد بدلًا من بناء مجموعة أدوات ذاتية — وما زالت في مرحلة المعاينة، ولم يثبت نجاحها على نطاق واسع، لكنها إشارة واضحة إلى أن شركات التكنولوجيا الكبرى تريد موطئ قدم في مجال حفظ الأصول الرقمية الخاضع للتنظيم.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ابحث بنفسك. هذه ليست نصيحة مالية.
{spot}(GOOGLBUSDT)
{spot}(SOLUSDT)
{spot}(ETHUSDT)
أطلقت Google للتو خدمة حفظ مؤسسي للعملات المشفرة في معاينة خاصة — تقسيم مفاتيح MPC للبنوك، مع استهداف بدء الإتاحة التجارية في أوائل 2027.
في 28 أكتوبر 2026، استعرضت Google Cloud خدمة Google Multi-Party Compute في ندوة الأصول الرقمية التي أقامتها في نيويورك. تحتفظ الخدمة بأجزاء المفتاح الخاص في بيئات منفصلة، وتجري فحوصات سياسات المعاملات داخل Confidential Space، ولا تخزّن المفتاح الكامل في مكان واحد مطلقًا. وتستخدم Alphabet الخدمة بالفعل لتأمين الأصول الرقمية على Ethereum وSolana، فيما تختبرها جهات شريكة في التصميم ومؤسسات مالية كبرى لاستخدامها مع العملات المشفرة والأصول المُرمّزة.
لم تكشف Google عن أسماء البنوك المشاركة في المعاينة أو عن الأسعار. ومن المخطط أن يتاح المنتج تجاريًا في أوائل 2027. بالنسبة إلى المؤسسات التي تنتقل إلى البلوك تشين، تجمع هذه الخدمة بين توقيع MPC وضوابط السياسات واستعادة المفاتيح في منتج واحد بدلًا من بناء مجموعة أدوات ذاتية — وما زالت في مرحلة المعاينة، ولم يثبت نجاحها على نطاق واسع، لكنها إشارة واضحة إلى أن شركات التكنولوجيا الكبرى تريد موطئ قدم في مجال حفظ الأصول الرقمية الخاضع للتنظيم.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ابحث بنفسك. هذه ليست نصيحة مالية.
في 28 أكتوبر 2026، استعرضت Google Cloud خدمة Google Multi-Party Compute في ندوة الأصول الرقمية التي أقامتها في نيويورك. تحتفظ الخدمة بأجزاء المفتاح الخاص في بيئات منفصلة، وتجري فحوصات سياسات المعاملات داخل Confidential Space، ولا تخزّن المفتاح الكامل في مكان واحد مطلقًا. وتستخدم Alphabet الخدمة بالفعل لتأمين الأصول الرقمية على Ethereum وSolana، فيما تختبرها جهات شريكة في التصميم ومؤسسات مالية كبرى لاستخدامها مع العملات المشفرة والأصول المُرمّزة.
لم تكشف Google عن أسماء البنوك المشاركة في المعاينة أو عن الأسعار. ومن المخطط أن يتاح المنتج تجاريًا في أوائل 2027. بالنسبة إلى المؤسسات التي تنتقل إلى البلوك تشين، تجمع هذه الخدمة بين توقيع MPC وضوابط السياسات واستعادة المفاتيح في منتج واحد بدلًا من بناء مجموعة أدوات ذاتية — وما زالت في مرحلة المعاينة، ولم يثبت نجاحها على نطاق واسع، لكنها إشارة واضحة إلى أن شركات التكنولوجيا الكبرى تريد موطئ قدم في مجال حفظ الأصول الرقمية الخاضع للتنظيم.
#GoogleCloud #MPC #CryptoCustody $ETH $SOL
ابحث بنفسك. هذه ليست نصيحة مالية.
89
·
--
مقالة
غوغل تطوّر نظامًا لأمن العملات المشفرة للبنوك: لماذا الآن؟لأن 76% من خسائر النصف الأول من عام 2026 المرتبطة بـ $BTC نتجت عن ثغرات في البنية التحتية والعمليات — مثل سرقة المفاتيح الخاصة والعبارات الاستذكارية — لا عن تقلبات السوق، بل عن مشكلات الحفظ. ويتمثل حل غوغل في استخدام الحوسبة متعددة الأطراف (MPC) لتوزيع مفاتيح المحفظة على بيئات مستقلة متعددة: جزء في غوغل كلاود، وآخر في أجهزة البنك نفسه، وثالث في سحابة أخرى. كما يمكن تحديد حدود للمعاملات، وإعداد قائمة بيضاء بالمحافظ المستهدفة، واشتراط موافقة عدة أطراف قبل التوقيع. ولا يُخزَّن المفتاح الخاص الكامل في أي نقطة واحدة، لذا فإن اختراق جهاز واحد لا يكفي لنقل الأصول. استُخدمت النسخة التجريبية لحماية أصول ETH وSolana الخاصة بها، ومن المقرر إطلاقها تجاريًا في أوائل عام 2027، وقد تدعم مستقبلًا التشفير ما بعد الكمي.
غوغل تطوّر نظامًا لأمن العملات المشفرة للبنوك: لماذا الآن؟
لأن 76% من خسائر النصف الأول من عام 2026 المرتبطة بـ $BTC نتجت عن ثغرات في البنية التحتية والعمليات — مثل سرقة المفاتيح الخاصة والعبارات الاستذكارية — لا عن تقلبات السوق، بل عن مشكلات الحفظ. ويتمثل حل غوغل في استخدام الحوسبة متعددة الأطراف (MPC) لتوزيع مفاتيح المحفظة على بيئات مستقلة متعددة: جزء في غوغل كلاود، وآخر في أجهزة البنك نفسه، وثالث في سحابة أخرى. كما يمكن تحديد حدود للمعاملات، وإعداد قائمة بيضاء بالمحافظ المستهدفة، واشتراط موافقة عدة أطراف قبل التوقيع. ولا يُخزَّن المفتاح الخاص الكامل في أي نقطة واحدة، لذا فإن اختراق جهاز واحد لا يكفي لنقل الأصول. استُخدمت النسخة التجريبية لحماية أصول ETH وSolana الخاصة بها، ومن المقرر إطلاقها تجاريًا في أوائل عام 2027، وقد تدعم مستقبلًا التشفير ما بعد الكمي.
1
442

·
--
مقالة
Google تستعد لحفظ الأصول المشفّرة نيابةً عن البنوك: لن يعود المفتاح الخاص محفوظاً على جهاز كمبيوتر واحدأكثر ما تخشاه البنوك، تستعد Google لتحمّله عنها: لن يبقى المفتاح الخاص كاملاً على جهاز كمبيوتر واحد.
تختبر Google مع مؤسسات مالية كبرى نظام حفظ الأصول الرقمية القائم على الحوسبة متعددة الأطراف Google Multi-Party Compute. وسيُكشف عنه في 28 أكتوبر خلال ندوة أمن الأصول الرقمية في نيويورك، مع خطط لطرحه تجارياً في أوائل عام 2027. ولم يُعلن بعد عن أسماء المؤسسات المشاركة أو الأسعار أو قائمة العملاء المستقبليين.
يمكن تلخيص جوهر هذا النظام بجملة واحدة: تقسيم المفتاح الخاص وإدارة أجزائه. يُقسّم المفتاح الخاص إلى عدة أجزاء، ويُحفظ كل جزء على حدة لدى أجهزة البنك نفسه وGoogle Cloud ومزوّد خدمة آخر. ولا يُنفّذ التحويل إلا بموافقة الأطراف جميعها. والأهم أن العملاء يتحكمون بأنفسهم في حصتهم من المفتاح، بما في ذلك الحصة المحفوظة على سحابة Google؛ كما تخضع كل عملية تحويل أولاً للقواعد التي تضعها المؤسسة بنفسها، ولا تُنفّذ إذا لم تستوفِ تلك القواعد.
Google تستعد لحفظ الأصول المشفّرة نيابةً عن البنوك: لن يعود المفتاح الخاص محفوظاً على جهاز كمبيوتر واحد
أكثر ما تخشاه البنوك، تستعد Google لتحمّله عنها: لن يبقى المفتاح الخاص كاملاً على جهاز كمبيوتر واحد.
تختبر Google مع مؤسسات مالية كبرى نظام حفظ الأصول الرقمية القائم على الحوسبة متعددة الأطراف Google Multi-Party Compute. وسيُكشف عنه في 28 أكتوبر خلال ندوة أمن الأصول الرقمية في نيويورك، مع خطط لطرحه تجارياً في أوائل عام 2027. ولم يُعلن بعد عن أسماء المؤسسات المشاركة أو الأسعار أو قائمة العملاء المستقبليين.
يمكن تلخيص جوهر هذا النظام بجملة واحدة: تقسيم المفتاح الخاص وإدارة أجزائه. يُقسّم المفتاح الخاص إلى عدة أجزاء، ويُحفظ كل جزء على حدة لدى أجهزة البنك نفسه وGoogle Cloud ومزوّد خدمة آخر. ولا يُنفّذ التحويل إلا بموافقة الأطراف جميعها. والأهم أن العملاء يتحكمون بأنفسهم في حصتهم من المفتاح، بما في ذلك الحصة المحفوظة على سحابة Google؛ كما تخضع كل عملية تحويل أولاً للقواعد التي تضعها المؤسسة بنفسها، ولا تُنفّذ إذا لم تستوفِ تلك القواعد.
تختبر Google مع مؤسسات مالية كبرى نظام حفظ الأصول الرقمية القائم على الحوسبة متعددة الأطراف Google Multi-Party Compute. وسيُكشف عنه في 28 أكتوبر خلال ندوة أمن الأصول الرقمية في نيويورك، مع خطط لطرحه تجارياً في أوائل عام 2027. ولم يُعلن بعد عن أسماء المؤسسات المشاركة أو الأسعار أو قائمة العملاء المستقبليين.
يمكن تلخيص جوهر هذا النظام بجملة واحدة: تقسيم المفتاح الخاص وإدارة أجزائه. يُقسّم المفتاح الخاص إلى عدة أجزاء، ويُحفظ كل جزء على حدة لدى أجهزة البنك نفسه وGoogle Cloud ومزوّد خدمة آخر. ولا يُنفّذ التحويل إلا بموافقة الأطراف جميعها. والأهم أن العملاء يتحكمون بأنفسهم في حصتهم من المفتاح، بما في ذلك الحصة المحفوظة على سحابة Google؛ كما تخضع كل عملية تحويل أولاً للقواعد التي تضعها المؤسسة بنفسها، ولا تُنفّذ إذا لم تستوفِ تلك القواعد.
11

تقدم Google خدمة MPC لتأمين العملات المشفرة والأصول المُرمَّزة
#Google لاستعراض نظام أمني جديد في أول ندوة لها حول الأصول الرقمية في مدينة نيويورك، صُمم لمساعدة البنوك والمؤسسات المالية الأخرى على تأمين العملات المشفرة والأصول المُرمَّزة ونقلها. تستخدم خدمة Google Multi-Party Compute #MPC أساليب تشفير لتوزيع التحكم في مفتاح خاص بين عدة مشاركين مستقلين. ويمكن للأطراف المصرح لها توقيع معاملات البلوك تشين معًا من دون إعادة تكوين المفتاح كاملًا في مكان واحد، ما يقلل الاعتماد على أي جهاز أو مسؤول منفرد.
تتوفر خدمة Google Multi-Party Compute حاليًا في معاينة خاصة، ولم تصبح متاحة للجميع بعد. ولم تكشف Google عن أسماء المؤسسات التي تختبر الخدمة، أو تحدد الأصول الرقمية التي تؤمّنها Alphabet. وتتوقع الشركة إطلاق خدمة Google Multi-Party Compute تجاريًا في أوائل عام 2027، لكن تفاصيل الأسعار لم تُكشف بعد.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
تقدم Google خدمة MPC لتأمين العملات المشفرة والأصول المُرمَّزة
#Google لاستعراض نظام أمني جديد في أول ندوة لها حول الأصول الرقمية في مدينة نيويورك، صُمم لمساعدة البنوك والمؤسسات المالية الأخرى على تأمين العملات المشفرة والأصول المُرمَّزة ونقلها. تستخدم خدمة Google Multi-Party Compute #MPC أساليب تشفير لتوزيع التحكم في مفتاح خاص بين عدة مشاركين مستقلين. ويمكن للأطراف المصرح لها توقيع معاملات البلوك تشين معًا من دون إعادة تكوين المفتاح كاملًا في مكان واحد، ما يقلل الاعتماد على أي جهاز أو مسؤول منفرد.
تتوفر خدمة Google Multi-Party Compute حاليًا في معاينة خاصة، ولم تصبح متاحة للجميع بعد. ولم تكشف Google عن أسماء المؤسسات التي تختبر الخدمة، أو تحدد الأصول الرقمية التي تؤمّنها Alphabet. وتتوقع الشركة إطلاق خدمة Google Multi-Party Compute تجاريًا في أوائل عام 2027، لكن تفاصيل الأسعار لم تُكشف بعد.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
#Google لاستعراض نظام أمني جديد في أول ندوة لها حول الأصول الرقمية في مدينة نيويورك، صُمم لمساعدة البنوك والمؤسسات المالية الأخرى على تأمين العملات المشفرة والأصول المُرمَّزة ونقلها. تستخدم خدمة Google Multi-Party Compute #MPC أساليب تشفير لتوزيع التحكم في مفتاح خاص بين عدة مشاركين مستقلين. ويمكن للأطراف المصرح لها توقيع معاملات البلوك تشين معًا من دون إعادة تكوين المفتاح كاملًا في مكان واحد، ما يقلل الاعتماد على أي جهاز أو مسؤول منفرد.
تتوفر خدمة Google Multi-Party Compute حاليًا في معاينة خاصة، ولم تصبح متاحة للجميع بعد. ولم تكشف Google عن أسماء المؤسسات التي تختبر الخدمة، أو تحدد الأصول الرقمية التي تؤمّنها Alphabet. وتتوقع الشركة إطلاق خدمة Google Multi-Party Compute تجاريًا في أوائل عام 2027، لكن تفاصيل الأسعار لم تُكشف بعد.
👉 coindesk.com/tech/2026/10/28/google-to-preview-crypto-custody-security-system-as-ai-threats-grow
122
·
--
غوغل تستعرض أداة جديدة لحفظ الأصول المشفّرة: الحوسبة متعددة الأطراف MPC، وAlphabet تستخدمها بالفعل لأصولها على ETH/SOL
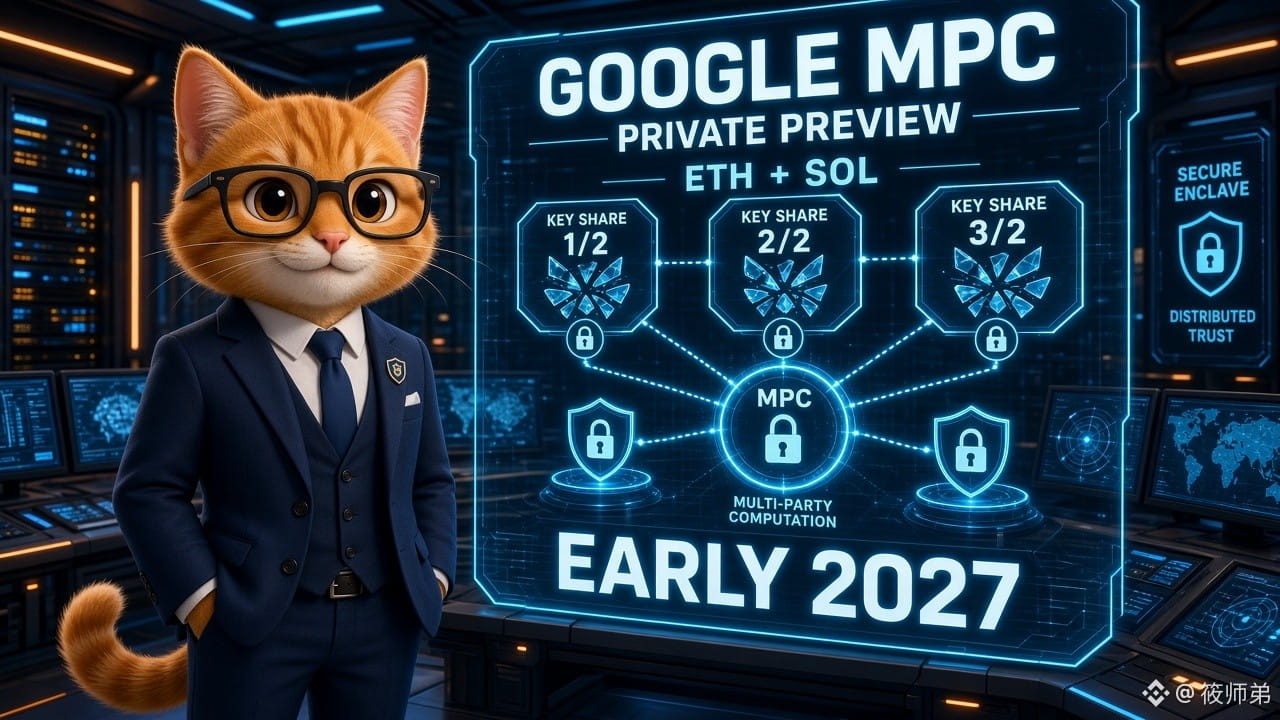
وفقًا لما أورده CoinDesk في 10/28، ستعرض غوغل في ندوة الأصول الرقمية بنيويورك حل Google Multi-Party Compute (MPC) لحفظ المفاتيح الخاصة. وهو متاح حاليًا في معاينة خاصة، وتختبره عدة مؤسسات مالية. كما تستخدمه الشركة الأم Alphabet لحماية أصولها على سلسلتي إيثيريوم وسولانا، وتخطط لإتاحته تجاريًا في أوائل 2027.
الآلية الأساسية: تُوزّع أجزاء المفتاح الخاص على عدة بيئات معزولة، وتخضع المعاملة لمحرك قواعد المؤسسة للتحقق منها قبل توقيعها؛ فلا يُخزَّن المفتاح الخاص كاملًا على جهاز واحد. وتقول غوغل إنها لا تستطيع الوصول إلى مواد مفاتيح العملاء بصيغة نصية واضحة. وذكرت Chainalysis أن نحو 43.8% من الأصول المشفّرة المسروقة في 2024 ارتبطت بتسريب المفاتيح الخاصة؛ فيما بلغت خسائر الاختراقات التراكمية نحو 16.69 مليار دولار حتى يونيو من هذا العام، وفقًا لـDeFiLlama، ويُعزى نحو 40% منها إلى المفاتيح الخاصة.
【وجهة نظر】دخل عملاق الحوسبة السحابية رسميًا سباق حفظ الأصول للمؤسسات، منافسًا مباشرةً شركات متخصصة مثل Fireblocks وBitGo. ما يهم البنوك أكثر هو «بنية تحتية محايدة»، لا جهة حفظ تنافس عملاءها على أعمالهم—وهذا تحديدًا رهان غوغل. ويشهد مساء اليوم أيضًا اجتماع FOMC وإعلان نتائج Microsoft وAlphabet، ما يجمع بين سرديتي الحوسبة السحابية والأمن ويضخم تأثيرهما على معنويات الأصول عالية المخاطر.
【الفرص/المخاطر】يعزز ذلك سردية تدفق استثمارات المؤسسات وبنية تسوية الأصول المُرمّزة، وقد يعاد تسعير الطلب على خدمات حفظ الأصول المرتبطة بـ$ETH/$BTC؛ لكن المنتج لن يُطرح تجاريًا قبل 2027، لذا يُستبعد أن يغير أوضاع السيولة على المدى القصير. كما أن تقسيم المفاتيح الخاصة يظل معتمدًا على كيفية إعداد المؤسسات لقواعد الموافقة، ولا يزيل مخاطر التصيد الاحتيالي والحصول على التفويض. تابعوا: قائمة المؤسسات المشاركة في الاختبار، والأسعار، ومدى التكامل أو المنافسة مع حلول KMS/HSM القائمة.
ما رأيكم: هل ستثق البنوك الكبرى أكثر بـMPC من Google Cloud، أم ستواصل الرهان على حلول متخصصة مثل Fireblocks؟
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
للاسترشاد فقط، ولا يُعدّ ذلك نصيحة استثمارية.
غوغل تستعرض أداة جديدة لحفظ الأصول المشفّرة: الحوسبة متعددة الأطراف MPC، وAlphabet تستخدمها بالفعل لأصولها على ETH/SOL
وفقًا لما أورده CoinDesk في 10/28، ستعرض غوغل في ندوة الأصول الرقمية بنيويورك حل Google Multi-Party Compute (MPC) لحفظ المفاتيح الخاصة. وهو متاح حاليًا في معاينة خاصة، وتختبره عدة مؤسسات مالية. كما تستخدمه الشركة الأم Alphabet لحماية أصولها على سلسلتي إيثيريوم وسولانا، وتخطط لإتاحته تجاريًا في أوائل 2027.
الآلية الأساسية: تُوزّع أجزاء المفتاح الخاص على عدة بيئات معزولة، وتخضع المعاملة لمحرك قواعد المؤسسة للتحقق منها قبل توقيعها؛ فلا يُخزَّن المفتاح الخاص كاملًا على جهاز واحد. وتقول غوغل إنها لا تستطيع الوصول إلى مواد مفاتيح العملاء بصيغة نصية واضحة. وذكرت Chainalysis أن نحو 43.8% من الأصول المشفّرة المسروقة في 2024 ارتبطت بتسريب المفاتيح الخاصة؛ فيما بلغت خسائر الاختراقات التراكمية نحو 16.69 مليار دولار حتى يونيو من هذا العام، وفقًا لـDeFiLlama، ويُعزى نحو 40% منها إلى المفاتيح الخاصة.
【وجهة نظر】دخل عملاق الحوسبة السحابية رسميًا سباق حفظ الأصول للمؤسسات، منافسًا مباشرةً شركات متخصصة مثل Fireblocks وBitGo. ما يهم البنوك أكثر هو «بنية تحتية محايدة»، لا جهة حفظ تنافس عملاءها على أعمالهم—وهذا تحديدًا رهان غوغل. ويشهد مساء اليوم أيضًا اجتماع FOMC وإعلان نتائج Microsoft وAlphabet، ما يجمع بين سرديتي الحوسبة السحابية والأمن ويضخم تأثيرهما على معنويات الأصول عالية المخاطر.
【الفرص/المخاطر】يعزز ذلك سردية تدفق استثمارات المؤسسات وبنية تسوية الأصول المُرمّزة، وقد يعاد تسعير الطلب على خدمات حفظ الأصول المرتبطة بـ$ETH /$BTC ؛ لكن المنتج لن يُطرح تجاريًا قبل 2027، لذا يُستبعد أن يغير أوضاع السيولة على المدى القصير. كما أن تقسيم المفاتيح الخاصة يظل معتمدًا على كيفية إعداد المؤسسات لقواعد الموافقة، ولا يزيل مخاطر التصيد الاحتيالي والحصول على التفويض. تابعوا: قائمة المؤسسات المشاركة في الاختبار، والأسعار، ومدى التكامل أو المنافسة مع حلول KMS/HSM القائمة.
ما رأيكم: هل ستثق البنوك الكبرى أكثر بـMPC من Google Cloud، أم ستواصل الرهان على حلول متخصصة مثل Fireblocks؟
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
للاسترشاد فقط، ولا يُعدّ ذلك نصيحة استثمارية.
وفقًا لما أورده CoinDesk في 10/28، ستعرض غوغل في ندوة الأصول الرقمية بنيويورك حل Google Multi-Party Compute (MPC) لحفظ المفاتيح الخاصة. وهو متاح حاليًا في معاينة خاصة، وتختبره عدة مؤسسات مالية. كما تستخدمه الشركة الأم Alphabet لحماية أصولها على سلسلتي إيثيريوم وسولانا، وتخطط لإتاحته تجاريًا في أوائل 2027.
الآلية الأساسية: تُوزّع أجزاء المفتاح الخاص على عدة بيئات معزولة، وتخضع المعاملة لمحرك قواعد المؤسسة للتحقق منها قبل توقيعها؛ فلا يُخزَّن المفتاح الخاص كاملًا على جهاز واحد. وتقول غوغل إنها لا تستطيع الوصول إلى مواد مفاتيح العملاء بصيغة نصية واضحة. وذكرت Chainalysis أن نحو 43.8% من الأصول المشفّرة المسروقة في 2024 ارتبطت بتسريب المفاتيح الخاصة؛ فيما بلغت خسائر الاختراقات التراكمية نحو 16.69 مليار دولار حتى يونيو من هذا العام، وفقًا لـDeFiLlama، ويُعزى نحو 40% منها إلى المفاتيح الخاصة.
【وجهة نظر】دخل عملاق الحوسبة السحابية رسميًا سباق حفظ الأصول للمؤسسات، منافسًا مباشرةً شركات متخصصة مثل Fireblocks وBitGo. ما يهم البنوك أكثر هو «بنية تحتية محايدة»، لا جهة حفظ تنافس عملاءها على أعمالهم—وهذا تحديدًا رهان غوغل. ويشهد مساء اليوم أيضًا اجتماع FOMC وإعلان نتائج Microsoft وAlphabet، ما يجمع بين سرديتي الحوسبة السحابية والأمن ويضخم تأثيرهما على معنويات الأصول عالية المخاطر.
【الفرص/المخاطر】يعزز ذلك سردية تدفق استثمارات المؤسسات وبنية تسوية الأصول المُرمّزة، وقد يعاد تسعير الطلب على خدمات حفظ الأصول المرتبطة بـ$ETH /$BTC ؛ لكن المنتج لن يُطرح تجاريًا قبل 2027، لذا يُستبعد أن يغير أوضاع السيولة على المدى القصير. كما أن تقسيم المفاتيح الخاصة يظل معتمدًا على كيفية إعداد المؤسسات لقواعد الموافقة، ولا يزيل مخاطر التصيد الاحتيالي والحصول على التفويض. تابعوا: قائمة المؤسسات المشاركة في الاختبار، والأسعار، ومدى التكامل أو المنافسة مع حلول KMS/HSM القائمة.
ما رأيكم: هل ستثق البنوك الكبرى أكثر بـMPC من Google Cloud، أم ستواصل الرهان على حلول متخصصة مثل Fireblocks؟
#加密安全 #机构托管 #MPC #谷歌云 $BTC $ETH
للاسترشاد فقط، ولا يُعدّ ذلك نصيحة استثمارية.
204

·
--
هل تساءلت يومًا كيف تؤمّن مؤسسات Web3 الكبرى وخزائن المؤسسات ملايين الدولارات دون الاعتماد على المفتاح الخاص لشخص واحد؟ إليك التوقيعات المتعددة وMPC 🔐🛡️
استنادًا إلى الدروس الأساسية في #BinanceAcademy، إليك شرحًا سريعًا لأمن العمليات:
1️⃣ نقطة الإخفاق الوحيدة:
• تعتمد المحافظ التقليدية (EOAs) على مفتاح خاص واحد؛ فإذا تعرّض هذا المفتاح للاختراق، فقد تُفقد جميع الأموال نهائيًا.
2️⃣ العقود الذكية متعددة التوقيعات (Multi-Sig):
• تتطلب عدة توقيعات مستقلة (مثلًا، 3 من أصل 5 من أصحاب المصلحة) للموافقة على معاملة، ما يوزّع الثقة بين فريق أو عدة أجهزة.
3️⃣ الحوسبة متعددة الأطراف (MPC):
• تقسّم مفتاحًا خاصًا واحدًا إلى «أجزاء» رياضية موزّعة على خوادم أو أجهزة مختلفة. وتتعاون هذه الأجزاء على إنشاء التوقيع دون تجميع المفتاح الكامل في مكان واحد.
📖 تعرّف على المزيد في Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
عزّز معرفتك التقنية وارتقِ بأمن عملياتك 🛡️
ينطوي عالم العملات المشفرة على مخاطر؛ وهذه ليست نصيحة مالية. احرص دائمًا على إجراء بحثك الخاص 💡
#MultiSig #MPC #CryptoEducation
تابعني للمزيد 💛
هل تساءلت يومًا كيف تؤمّن مؤسسات Web3 الكبرى وخزائن المؤسسات ملايين الدولارات دون الاعتماد على المفتاح الخاص لشخص واحد؟ إليك التوقيعات المتعددة وMPC 🔐🛡️
استنادًا إلى الدروس الأساسية في #BinanceAcademy، إليك شرحًا سريعًا لأمن العمليات:
1️⃣ نقطة الإخفاق الوحيدة:
• تعتمد المحافظ التقليدية (EOAs) على مفتاح خاص واحد؛ فإذا تعرّض هذا المفتاح للاختراق، فقد تُفقد جميع الأموال نهائيًا.
2️⃣ العقود الذكية متعددة التوقيعات (Multi-Sig):
• تتطلب عدة توقيعات مستقلة (مثلًا، 3 من أصل 5 من أصحاب المصلحة) للموافقة على معاملة، ما يوزّع الثقة بين فريق أو عدة أجهزة.
3️⃣ الحوسبة متعددة الأطراف (MPC):
• تقسّم مفتاحًا خاصًا واحدًا إلى «أجزاء» رياضية موزّعة على خوادم أو أجهزة مختلفة. وتتعاون هذه الأجزاء على إنشاء التوقيع دون تجميع المفتاح الكامل في مكان واحد.
📖 تعرّف على المزيد في Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
عزّز معرفتك التقنية وارتقِ بأمن عملياتك 🛡️
ينطوي عالم العملات المشفرة على مخاطر؛ وهذه ليست نصيحة مالية. احرص دائمًا على إجراء بحثك الخاص 💡
#MultiSig #MPC #CryptoEducation
تابعني للمزيد 💛
استنادًا إلى الدروس الأساسية في #BinanceAcademy، إليك شرحًا سريعًا لأمن العمليات:
1️⃣ نقطة الإخفاق الوحيدة:
• تعتمد المحافظ التقليدية (EOAs) على مفتاح خاص واحد؛ فإذا تعرّض هذا المفتاح للاختراق، فقد تُفقد جميع الأموال نهائيًا.
2️⃣ العقود الذكية متعددة التوقيعات (Multi-Sig):
• تتطلب عدة توقيعات مستقلة (مثلًا، 3 من أصل 5 من أصحاب المصلحة) للموافقة على معاملة، ما يوزّع الثقة بين فريق أو عدة أجهزة.
3️⃣ الحوسبة متعددة الأطراف (MPC):
• تقسّم مفتاحًا خاصًا واحدًا إلى «أجزاء» رياضية موزّعة على خوادم أو أجهزة مختلفة. وتتعاون هذه الأجزاء على إنشاء التوقيع دون تجميع المفتاح الكامل في مكان واحد.
📖 تعرّف على المزيد في Binance Academy: https://www.binance.com/en/academy/glossary/multisignature
عزّز معرفتك التقنية وارتقِ بأمن عملياتك 🛡️
ينطوي عالم العملات المشفرة على مخاطر؛ وهذه ليست نصيحة مالية. احرص دائمًا على إجراء بحثك الخاص 💡
#MultiSig #MPC #CryptoEducation
تابعني للمزيد 💛
1
4
110
·
--
$MPC.US لفت انتباه المتداولين اليوم عبر الظهور ضمن أقوى الفائزين خلال 24 ساعة. عندما يقفز توكن أصغر بهذا الشكل، تحقّق من حجم التداول والسيولة والتحديثات الأخيرة للمشروع قبل اتخاذ أي خطوة.
ما أول شيء تتحقق منه قبل شراء مُحرّك سريع؟
ليس نصيحة مالية. العملات المشفّرة شديدة التقلب، لذا قم دائمًا بإجراء بحثك الخاص واستثمر فقط ما يمكنك تحمل خسارته.
#MPC #Binance #altcoins #DYOR #CryptoTrending
{stock_us}(MPC.US)
$MPC.US لفت انتباه المتداولين اليوم عبر الظهور ضمن أقوى الفائزين خلال 24 ساعة. عندما يقفز توكن أصغر بهذا الشكل، تحقّق من حجم التداول والسيولة والتحديثات الأخيرة للمشروع قبل اتخاذ أي خطوة.
ما أول شيء تتحقق منه قبل شراء مُحرّك سريع؟
ليس نصيحة مالية. العملات المشفّرة شديدة التقلب، لذا قم دائمًا بإجراء بحثك الخاص واستثمر فقط ما يمكنك تحمل خسارته.
#MPC #Binance #altcoins #DYOR #CryptoTrending
ما أول شيء تتحقق منه قبل شراء مُحرّك سريع؟
ليس نصيحة مالية. العملات المشفّرة شديدة التقلب، لذا قم دائمًا بإجراء بحثك الخاص واستثمر فقط ما يمكنك تحمل خسارته.
#MPC #Binance #altcoins #DYOR #CryptoTrending
MPCUS+٠٫٩٠%
57

تحديث جديد على طبقة الخصوصية في نظام Sui البيئي: Seal MPC يطلق رسميًا على الشبكة الرئيسية.
يتمتع Seal بكونه طبقة وصول قابلة للبرمجة تركز على البيانات والذكاء الاصطناعي والأصول الرقمية، وأهم ما يميز هذا التحديث هو مرونة طريقة النشر — يمكن للمطورين اختيار خادم مفاتيح مستقل، لجنة MPC، أو دمج الاثنين معًا، لبناء افتراضات ثقة أقوى.
تتكون أول لجنة MPC على الشبكة الرئيسية من 5 من أصل 8، وتضم 8 مشغلين للعقد هم Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol، مما يعزز بشكل ملحوظ من أمان التوقيع وقدرة مقاومة التآمر.
وجهة نظري: في ظل ارتفاع الطلب على وكيل الذكاء الاصطناعي وسيناريوهات تفويض البيانات على السلسلة، من يستطيع حل معضلة "التحكم الدقيق في الوصول + إزالة الثقة" هو من لديه مفتاح السرد القادم. يقوم Seal بتحويل MPC إلى وحدة قابلة للتوصيل بدلاً من حل ثابت واحد، مما يجعل هذه الفكرة الهندسية أكثر ملاءمة للاعمال الحقيقية.
يستحق الأمر الانتباه ما إذا كان نظام Sui البيئي سيشهد المزيد من مشاريع الذكاء الاصطناعي وRWA التي ستتصل بـ Seal لتقديم خدمات حفظ المفاتيح وتفويض البيانات.
#Sui #Seal #MPC $SUI
تحديث جديد على طبقة الخصوصية في نظام Sui البيئي: Seal MPC يطلق رسميًا على الشبكة الرئيسية.
يتمتع Seal بكونه طبقة وصول قابلة للبرمجة تركز على البيانات والذكاء الاصطناعي والأصول الرقمية، وأهم ما يميز هذا التحديث هو مرونة طريقة النشر — يمكن للمطورين اختيار خادم مفاتيح مستقل، لجنة MPC، أو دمج الاثنين معًا، لبناء افتراضات ثقة أقوى.
تتكون أول لجنة MPC على الشبكة الرئيسية من 5 من أصل 8، وتضم 8 مشغلين للعقد هم Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol، مما يعزز بشكل ملحوظ من أمان التوقيع وقدرة مقاومة التآمر.
وجهة نظري: في ظل ارتفاع الطلب على وكيل الذكاء الاصطناعي وسيناريوهات تفويض البيانات على السلسلة، من يستطيع حل معضلة "التحكم الدقيق في الوصول + إزالة الثقة" هو من لديه مفتاح السرد القادم. يقوم Seal بتحويل MPC إلى وحدة قابلة للتوصيل بدلاً من حل ثابت واحد، مما يجعل هذه الفكرة الهندسية أكثر ملاءمة للاعمال الحقيقية.
يستحق الأمر الانتباه ما إذا كان نظام Sui البيئي سيشهد المزيد من مشاريع الذكاء الاصطناعي وRWA التي ستتصل بـ Seal لتقديم خدمات حفظ المفاتيح وتفويض البيانات.
#Sui #Seal #MPC $SUI
يتمتع Seal بكونه طبقة وصول قابلة للبرمجة تركز على البيانات والذكاء الاصطناعي والأصول الرقمية، وأهم ما يميز هذا التحديث هو مرونة طريقة النشر — يمكن للمطورين اختيار خادم مفاتيح مستقل، لجنة MPC، أو دمج الاثنين معًا، لبناء افتراضات ثقة أقوى.
تتكون أول لجنة MPC على الشبكة الرئيسية من 5 من أصل 8، وتضم 8 مشغلين للعقد هم Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol، مما يعزز بشكل ملحوظ من أمان التوقيع وقدرة مقاومة التآمر.
وجهة نظري: في ظل ارتفاع الطلب على وكيل الذكاء الاصطناعي وسيناريوهات تفويض البيانات على السلسلة، من يستطيع حل معضلة "التحكم الدقيق في الوصول + إزالة الثقة" هو من لديه مفتاح السرد القادم. يقوم Seal بتحويل MPC إلى وحدة قابلة للتوصيل بدلاً من حل ثابت واحد، مما يجعل هذه الفكرة الهندسية أكثر ملاءمة للاعمال الحقيقية.
يستحق الأمر الانتباه ما إذا كان نظام Sui البيئي سيشهد المزيد من مشاريع الذكاء الاصطناعي وRWA التي ستتصل بـ Seal لتقديم خدمات حفظ المفاتيح وتفويض البيانات.
#Sui #Seal #MPC $SUI
226
·
--
تمت ترقية بنية تحتية رئيسية لشبكة Sui الرئيسية - Seal MPC تم إطلاقها رسميًا.
باعتبارها طبقة وصول قابلة للبرمجة موجهة نحو البيانات والذكاء الاصطناعي والأصول الرقمية، قدمت Seal للمطورين ثلاث خيارات: خادم مفاتيح مستقل، لجنة MPC، أو نشر مختلط بين الاثنين. وراء المرونة، توجد فرضيات ثقة أقوى - يمكنك تحديد الحدود الأمنية وفقًا لسيناريو التطبيق.
اعتمدت أول لجنة MPC على شبكة رئيسية خطة عتبة 5 من 8، وتشكيلة مشغلي العقد جذابة أيضًا: Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol. تم توزيع القوة، ولا يمكن لأي ثلاثة أطراف التآمر لفتح المفاتيح.
لماذا تعتبر هذه القضية مهمة؟
مع ارتفاع مشاهد مثل الذكاء الاصطناعي على السلسلة، والحوسبة الخاصة، وحفظ الأصول السرية، لم يعد من الكافي إدارة المفاتيح من نقطة واحدة. نموذج لجنة MPC يوزع الثقة بين مشغلي العقد المستقلين، بينما يسمح النشر المختلط لمشاريع الأطراف بالعثور على توازن بين اللامركزية والأداء.
بالنسبة ل$SUI ، هذه خطوة من "الأصول القابلة للبرمجة" نحو "التحكم في الوصول القابل للبرمجة". مع تعزيز طبقة الوصول، ستتوسع حدود التطبيقات التي يمكن أن تنمو فوقها.
ما يستحق المراقبة: كم عدد المشاريع الجديدة ستبنى على Seal، وما إذا كانت عقد اللجنة ستتوسع أكثر.
#Sui #Seal #MPC
تمت ترقية بنية تحتية رئيسية لشبكة Sui الرئيسية - Seal MPC تم إطلاقها رسميًا.
باعتبارها طبقة وصول قابلة للبرمجة موجهة نحو البيانات والذكاء الاصطناعي والأصول الرقمية، قدمت Seal للمطورين ثلاث خيارات: خادم مفاتيح مستقل، لجنة MPC، أو نشر مختلط بين الاثنين. وراء المرونة، توجد فرضيات ثقة أقوى - يمكنك تحديد الحدود الأمنية وفقًا لسيناريو التطبيق.
اعتمدت أول لجنة MPC على شبكة رئيسية خطة عتبة 5 من 8، وتشكيلة مشغلي العقد جذابة أيضًا: Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol. تم توزيع القوة، ولا يمكن لأي ثلاثة أطراف التآمر لفتح المفاتيح.
لماذا تعتبر هذه القضية مهمة؟
مع ارتفاع مشاهد مثل الذكاء الاصطناعي على السلسلة، والحوسبة الخاصة، وحفظ الأصول السرية، لم يعد من الكافي إدارة المفاتيح من نقطة واحدة. نموذج لجنة MPC يوزع الثقة بين مشغلي العقد المستقلين، بينما يسمح النشر المختلط لمشاريع الأطراف بالعثور على توازن بين اللامركزية والأداء.
بالنسبة ل$SUI ، هذه خطوة من "الأصول القابلة للبرمجة" نحو "التحكم في الوصول القابل للبرمجة". مع تعزيز طبقة الوصول، ستتوسع حدود التطبيقات التي يمكن أن تنمو فوقها.
ما يستحق المراقبة: كم عدد المشاريع الجديدة ستبنى على Seal، وما إذا كانت عقد اللجنة ستتوسع أكثر.
#Sui #Seal #MPC
باعتبارها طبقة وصول قابلة للبرمجة موجهة نحو البيانات والذكاء الاصطناعي والأصول الرقمية، قدمت Seal للمطورين ثلاث خيارات: خادم مفاتيح مستقل، لجنة MPC، أو نشر مختلط بين الاثنين. وراء المرونة، توجد فرضيات ثقة أقوى - يمكنك تحديد الحدود الأمنية وفقًا لسيناريو التطبيق.
اعتمدت أول لجنة MPC على شبكة رئيسية خطة عتبة 5 من 8، وتشكيلة مشغلي العقد جذابة أيضًا: Mysten Labs، Unconfirmed Labs، H2O Nodes، Ruby Nodes، Natsai، Triton One، Nodeinfra و OverclockSol. تم توزيع القوة، ولا يمكن لأي ثلاثة أطراف التآمر لفتح المفاتيح.
لماذا تعتبر هذه القضية مهمة؟
مع ارتفاع مشاهد مثل الذكاء الاصطناعي على السلسلة، والحوسبة الخاصة، وحفظ الأصول السرية، لم يعد من الكافي إدارة المفاتيح من نقطة واحدة. نموذج لجنة MPC يوزع الثقة بين مشغلي العقد المستقلين، بينما يسمح النشر المختلط لمشاريع الأطراف بالعثور على توازن بين اللامركزية والأداء.
بالنسبة ل$SUI ، هذه خطوة من "الأصول القابلة للبرمجة" نحو "التحكم في الوصول القابل للبرمجة". مع تعزيز طبقة الوصول، ستتوسع حدود التطبيقات التي يمكن أن تنمو فوقها.
ما يستحق المراقبة: كم عدد المشاريع الجديدة ستبنى على Seal، وما إذا كانت عقد اللجنة ستتوسع أكثر.
#Sui #Seal #MPC
229

·
--
إن الحوسبة/الإدارة الحدّية للضمانات (托管) تنتقل من الأصول على السلسلة إلى بنية تحتية للمدفوعات عبر الإنترنت2026-08-23
كان درس الأسبوع الماضي هو أن أمان المفاتيح لا يمكن أن يُنظر إليه مرة واحدة فقط عند التوليد أو مرة واحدة عند التحديث؛ أما إشارة اليوم فقد تغيّرت إلى طبقة أخرى: إذ يتم إدخال التوقيعات الحدّية في بروتوكولات دفع أكثر تعقيدًا ومستمرة الاتصال بالإنترنت، كما يجب إعادة صياغة حدود الأمان الخاصة بالبروتوكول نفسه في الوقت ذاته.
وفقًا لتقرير IACR ePrint، تنطلق ورقة بحثية جديدة من القيود الواقعية لـ Lightning: إذ تعتمد نقاط نهاية القناة على مفتاح مفرد متصل بالإنترنت، ولا يمكن لتجارب التوقيعات الحدّية (threshold signatures) الموجودة على سلسلة Bitcoin حلّ مشكلة تدفّق رسائل Lightning مباشرةً. تقترح الورقة توقيعات حدّية متداخلة متعددة التواقيع، وتستشهد ببناء Iceberg؛ بحيث تعمل جهة Lightning بمجموعة حدّية، بينما يظل الطرف المُهاجم يرى الأمر كما لو أنه مشارك عادي في MuSig2.
إن الحوسبة/الإدارة الحدّية للضمانات (托管) تنتقل من الأصول على السلسلة إلى بنية تحتية للمدفوعات عبر الإنترنت
2026-08-23
كان درس الأسبوع الماضي هو أن أمان المفاتيح لا يمكن أن يُنظر إليه مرة واحدة فقط عند التوليد أو مرة واحدة عند التحديث؛ أما إشارة اليوم فقد تغيّرت إلى طبقة أخرى: إذ يتم إدخال التوقيعات الحدّية في بروتوكولات دفع أكثر تعقيدًا ومستمرة الاتصال بالإنترنت، كما يجب إعادة صياغة حدود الأمان الخاصة بالبروتوكول نفسه في الوقت ذاته.
وفقًا لتقرير IACR ePrint، تنطلق ورقة بحثية جديدة من القيود الواقعية لـ Lightning: إذ تعتمد نقاط نهاية القناة على مفتاح مفرد متصل بالإنترنت، ولا يمكن لتجارب التوقيعات الحدّية (threshold signatures) الموجودة على سلسلة Bitcoin حلّ مشكلة تدفّق رسائل Lightning مباشرةً. تقترح الورقة توقيعات حدّية متداخلة متعددة التواقيع، وتستشهد ببناء Iceberg؛ بحيث تعمل جهة Lightning بمجموعة حدّية، بينما يظل الطرف المُهاجم يرى الأمر كما لو أنه مشارك عادي في MuSig2.
كان درس الأسبوع الماضي هو أن أمان المفاتيح لا يمكن أن يُنظر إليه مرة واحدة فقط عند التوليد أو مرة واحدة عند التحديث؛ أما إشارة اليوم فقد تغيّرت إلى طبقة أخرى: إذ يتم إدخال التوقيعات الحدّية في بروتوكولات دفع أكثر تعقيدًا ومستمرة الاتصال بالإنترنت، كما يجب إعادة صياغة حدود الأمان الخاصة بالبروتوكول نفسه في الوقت ذاته.
وفقًا لتقرير IACR ePrint، تنطلق ورقة بحثية جديدة من القيود الواقعية لـ Lightning: إذ تعتمد نقاط نهاية القناة على مفتاح مفرد متصل بالإنترنت، ولا يمكن لتجارب التوقيعات الحدّية (threshold signatures) الموجودة على سلسلة Bitcoin حلّ مشكلة تدفّق رسائل Lightning مباشرةً. تقترح الورقة توقيعات حدّية متداخلة متعددة التواقيع، وتستشهد ببناء Iceberg؛ بحيث تعمل جهة Lightning بمجموعة حدّية، بينما يظل الطرف المُهاجم يرى الأمر كما لو أنه مشارك عادي في MuSig2.
150
عرض الترجمة
🔐 محافظ الحوسبة متعددة الأطراف (MPC): تطور في أمن العملات المشفرة
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
🔐 محافظ الحوسبة متعددة الأطراف (MPC): تطور في أمن العملات المشفرة
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
تشهد محافظ الحوسبة متعددة الأطراف (MPC) اهتماماً متزايداً كبديل محتمل للعبارات الأولية التقليدية في تخزين العملات المشفرة. تهدف هذه التقنية إلى تعزيز الأمن من خلال تقسيم المفتاح الخاص إلى أجزاء متعددة وتوزيعها، مما يقلل من نقاط الفشل الفردية ومخاطر الاختراق.
━━━━━━━━━━━━━━
📊 التأثير: 📈 مرتفع
🏷️ OTHER
#MPC #CryptoSecurity #WalletTech #Blockchain
📰 المصدر: bitcoinfoundation.org
39
سجّل الدخول لاستكشاف المزيد من المُحتوى
انضم إلى مُستخدمي العملات الرقمية حول العالم على Binance Square
⚡️ احصل على أحدث المعلومات المفيدة عن العملات الرقمية.
💬 موثوقة من قبل أكبر منصّة لتداول العملات الرقمية في العالم.
👍 اكتشف الرؤى الحقيقية من صنّاع المُحتوى الموثوقين.
البريد الإلكتروني / رقم الهاتف
المواضيع الرائجة
1
#BinanceReopensWithdrawalsForMoreAssets
1.7M مشاهدات
6,842 يقومون بالنقاش
2
#BitcoinFiveWeeklyLosses
22,752 مشاهدات
541 يقومون بالنقاش
3
#AIChipSlumpNasdaq
11,936 مشاهدات
308 يقومون بالنقاش
4
#NvidiaInvestigatesAfterHuang’sAffairApology
9,122 مشاهدات
162 يقومون بالنقاش
5
#EthereumSpotETFsPost$365MWeeklyOutflow
172 مشاهدات
15 يقومون بالنقاش
6
#TradFiForBeginners
247,732 مشاهدات
2,217 يقومون بالنقاش
7
#SouthKoreaDraftLawTargets15To20%ShareholderCap
175,050 مشاهدات
914 يقومون بالنقاش
8
#KeplrAdvisesSocialLoginUsersToTransferAssets
81,578 مشاهدات
632 يقومون بالنقاش
9
#TetherPlans€28.8MForJuventusCapitalIncrease
58,201 مشاهدات
465 يقومون بالنقاش
10
#JobsReportRaisesHikeOdds
1M مشاهدات
4,637 يقومون بالنقاش